العربية
 English
 Deutsch
 Español
 Italiano
 Français
 Português do Brasil
 Tiếng Việt
 ไทย
 Bahasa Indonesia
 Русский
 हिन्दी

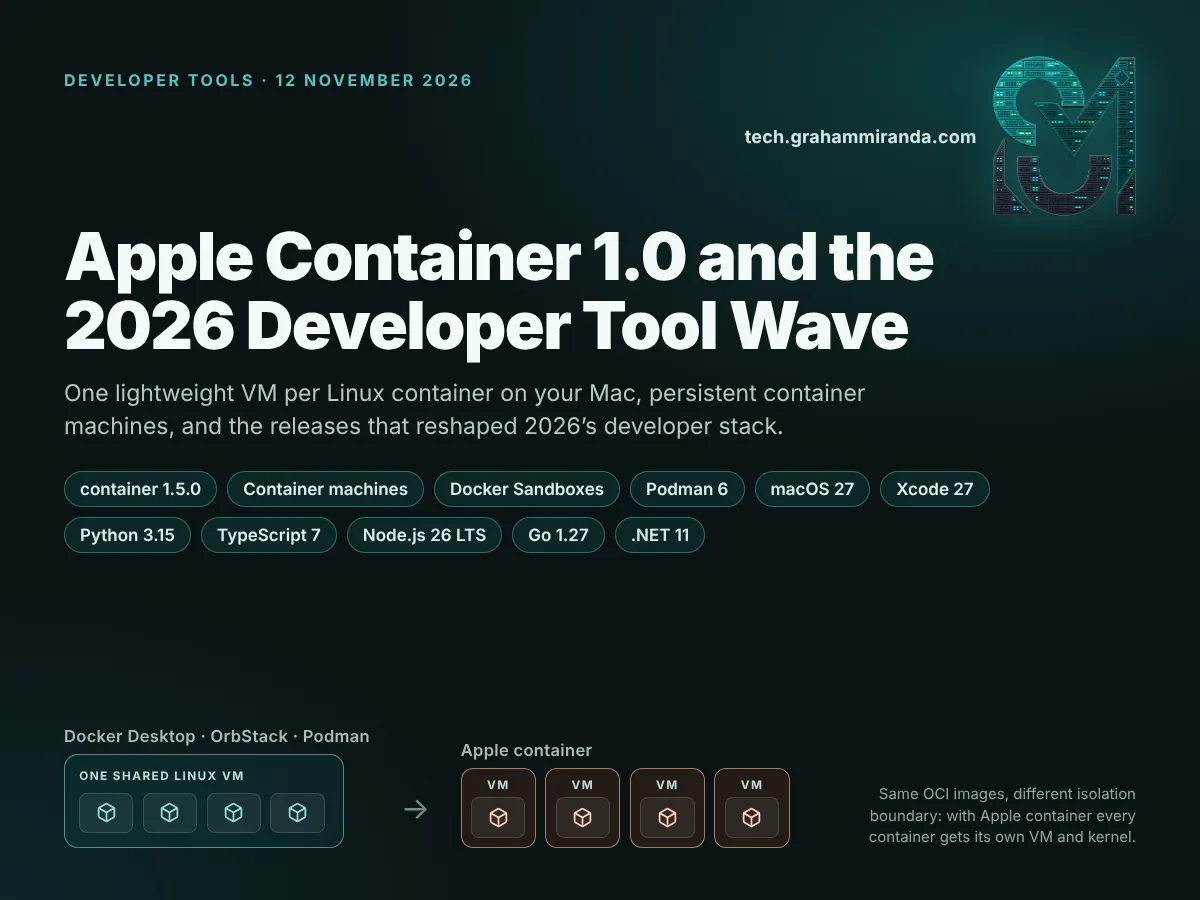
Apple container 1.0 هو أكثر ما قدّمته Apple للمطوّرين إثارةً للاهتمام منذ سنوات، وقد فوّته معظم الناس خارج أوساط الحاويات. صدر في 9 يونيو 2026 خلال أسبوع WWDC، ويشغّل كل حاوية Linux في آلة افتراضية خفيفة خاصة بها على جهاز Mac لديك، ويتعامل مع صور OCI القياسية، ويقدّم فكرة جديدة تُسمّى أجهزة الحاويات: بيئات Linux دائمة تتشارك اسم المستخدم والدليل الرئيسي الخاصين بك، على غرار ما يفعله WSL على Windows. وبعد خمسة أشهر وثمانية إصدارات صار في الإصدار 1.5.0، مع إضافة Kubernetes وإصدار تصحيحي أمني وملف مهارات رسمي لوكلاء البرمجة بالذكاء الاصطناعي داخل مستودعه.
لم يأتِ وحده. كان 2026 عامًا كثيفًا على غير المعتاد بالنسبة لأدوات المطوّرين. أعاد Docker بناء نفسه حول صناديق اختبار microVM لوكلاء الذكاء الاصطناعي. واقتلع Podman 6 عقدًا من شبكاته القديمة. وأسقطت macOS 27 معالجات Intel، وحدّد Homebrew موعدًا ليسير على الأثر. وجعل Python 3.15 ترميز UTF-8 هو الافتراضي، وأعاد TypeScript 7 كتابة مصرفه البرمجي بلغة Go، وأعاد Bun كتابة نفسه بلغة Rust مع ذكاء اصطناعي يتولّى معظم الكتابة، وفعل PostgreSQL 19 شيئًا لم يفعله أحد تقريبًا بعد الآن: أخّر إصداره عن قصد، ليضبط الأمور على وجهها الصحيح.
يغطي هذا الدليل نصفي الحكاية. النصف الأول نظرة معمّقة عملية في أداة الحاويات من Apple: ما هي، وكيف تعمل، وما تغيّر بين 1.0 و1.5، وكيف تثبّتها وتستخدمها خطوة بخطوة، وكيف تنقل عاداتك في Docker إليها، وكيف تُقارن بـ Docker Desktop وOrbStack وPodman وLima، وأين تندرج إذا كنت تشغّل نماذج ذكاء اصطناعي أو وكلاء ذكاء اصطناعي على Mac. والنصف الثاني رادار إصدارات بقية إصدارات 2026 بالروح نفسها، وما يغيّره كل منها، وما ينبغي أن تفعله فعلًا بشأنه.
جُرّي التحقق من كل رقم إصدار وتاريخ وسعر أدناه مقابل ملاحظات الإصدار والوثائق الرسمية وصفحات البائعين في 12 نوفمبر 2026. أدوات المطوّرين تتحرك بسرعة: إصدار يكون حديثًا اليوم قد يكون متأخرًا بإصدارين حين تقرأ هذا، لذا تُؤرّخ الأرقام المتغيرة حيث تظهر.
الإفصاح: لا تحتوي هذه المقالة على روابط تابعة ولا محتوى مدفوع. شركتي Graham Miranda UG (haftungsbeschränkt) تقدّم خدمات الاستضافة وتقنية المعلومات ولا تكسب شيئًا من أي أداة أو اشتراك أو شركة تُذكر هنا. ولم تراجع أي شركة تُذكر هنا هذا المقال أو توافق عليه.
باختصار — Apple Container 1.0 وإصدارات المطوّرين في 2026 في عشر نقاط
- صدر Apple container 1.0 في 9 يونيو 2026. يشغّل كل حاوية Linux في آلة افتراضية خفيفة خاصة بها، مستخدمًا حزمة الحاويات Swift مفتوحة المصدر من Apple، ويسحب صور OCI القياسية ويدفعها، ومرخّص بموجب Apache-2.0. ويحتاج إلى جهاز Mac Mac بمعالج Apple silicon ومدعوم على macOS 26. الإصدار الحالي هو 1.5.0 (29 سبتمبر).
- آلات الحاويات هي الميزة الأبرز. يمنحك أمر واحد بيئة Linux دائمة تُقلع نظام init الخاص بالصورة وتربط اسم المستخدم ودليل المنزل في Mac داخل Linux، فتحرّر على macOS وتبني داخل Linux دون خطوة نسخ. وهي أقرب ما وصل إليه Mac من WSL.
- منذ الإصدار 1.0، أضافت Apple إضافة
k8s للحاويات تجريبيةتُشغّل عناقيد Kubernetes محلية،تصدير الحاويات، وإعادة توجيه SSH لعمليات البناء، وإصدار أمني عالج ستة تنبيهات أمنية، و مهارة للوكلاء تُعلّم وكلاء البرمجة بالذكاء الاصطناعي كيفية استخدام الأداة بدلًا من Docker. - ما لا تستطيعه حتى الآن: لا يوجد Compose، ولا
--restartسياسة، ولا واجهة رسومية، ولا وصول إلى GPU لحاويات Linux، وأسماء الحاويات لا تُحلّ إلا على الشبكة الافتراضية، والذاكرة التي تُحرَّر داخل حاوية لا تُعاد إلى macOS. أما بالنسبة للمكدّسات متعددة الخدمات، فيبقى Docker Desktop وOrbStack أفضل أدوات للاستخدام اليومي. - دار عام Docker حول وكلاء الذكاء الاصطناعي. أصبحت Hardened Images مجانية ومفتوحة المصدر (ديسمبر 2025)، Docker Sandboxes تمنح كل وكيل برمجة جهازًا افتراضيًا صغيرًا خاصًا به (يناير)، Cloud Sandboxes تنقلها إلى سحابة Docker (سبتمبر)، و Model Runner يشغّل نماذج LLM المحلية على GPU المضيف، لأن الحاويات على Mac لا ترى Metal.
- Podman 6 (يونيو) أزال cgroups v1 وCNI وslirp4netns وBoltDB ودعم Intel Mac، وجعل libkrun الخيار الافتراضي على macOS، وهو أيضًا المسار السائد الوحيد للوصول إلى استدلال شبه أصلي عبر GPU داخل حاوية على Mac. OrbStack 2.2 أضاف تمرير USB؛ Lima 2.x حوّل نفسه إلى بيئة معزولة لوكلاء الذكاء الاصطناعي.
- تحرّكت المنصة من تحت أقدام الجميع. macOS 27 Golden Gate (14 سبتمبر) يعمل على شرائح Apple silicon فقط؛ Xcode 27 يحتاج إلى macOS Tahoe 26.6 ويأتي مع Swift 6.4 بتخطيط الوكلاء مدمجًا فيه؛ Homebrew 7 نقل أجهزة Intel Mac إلى المستوى 3 ويتوقف عن العمل عليها في 1 سبتمبر 2027; Linux 7.0 و Ubuntu 26.04 LTS صدرا في أبريل.
- اللغات وبيئات التشغيل: Python 3.15 (استيرادات كسولة، UTF-8 افتراضيًا، JIT أسرع)، TypeScript 7 (أُعيدت كتابة المترجم بلغة Go، عمليات بناء أسرع 8–12×)، Node.js 26 LTS (Temporal مفعّل افتراضيًا)، Go 1.27 (دوال عامة، JSON v2)، .NET 11 (أنواع اتحاد في C# 15)، Vite 8 (Rolldown) و Bun 1.4 (أُعيدت كتابته من Zig إلى Rust).
- ستة أنماط تفسر هذه الموجة: أصبحت الآلة الافتراضية حدود الحاويات الجديدة؛ وIntel تخرج من أدوات Mac؛ وتُعاد كتابة الأدوات بلغات أصلية طلبًا للسرعة؛ والذكاء الاصطناعي الآن باني الأكواد وباحث الأخطاء في آن واحد؛ وأصبحت إعدادات الأمان الافتراضية أكثر صرامة؛ وقطارات الإصدارات تتباطأ لإطالة فترة دعم الإصدارات.
- ما يجب فعله الآن: إذا كنت على Apple silicon وmacOS 26 أو أحدث، جرّب آلة حاويات هذا الأسبوع؛ واحتفظ بـDocker Desktop أو OrbStack لحزم Compose؛ وضع وكلاء البرمجة بالذكاء الاصطناعي في بيئة معزولة؛ واختبر Python 3.15 وTypeScript 7 وNode 26 على فرع قبل الانتقال؛ وخطّط للتخلص من أي Mac بمعالج Intel قبل سبتمبر 2027.
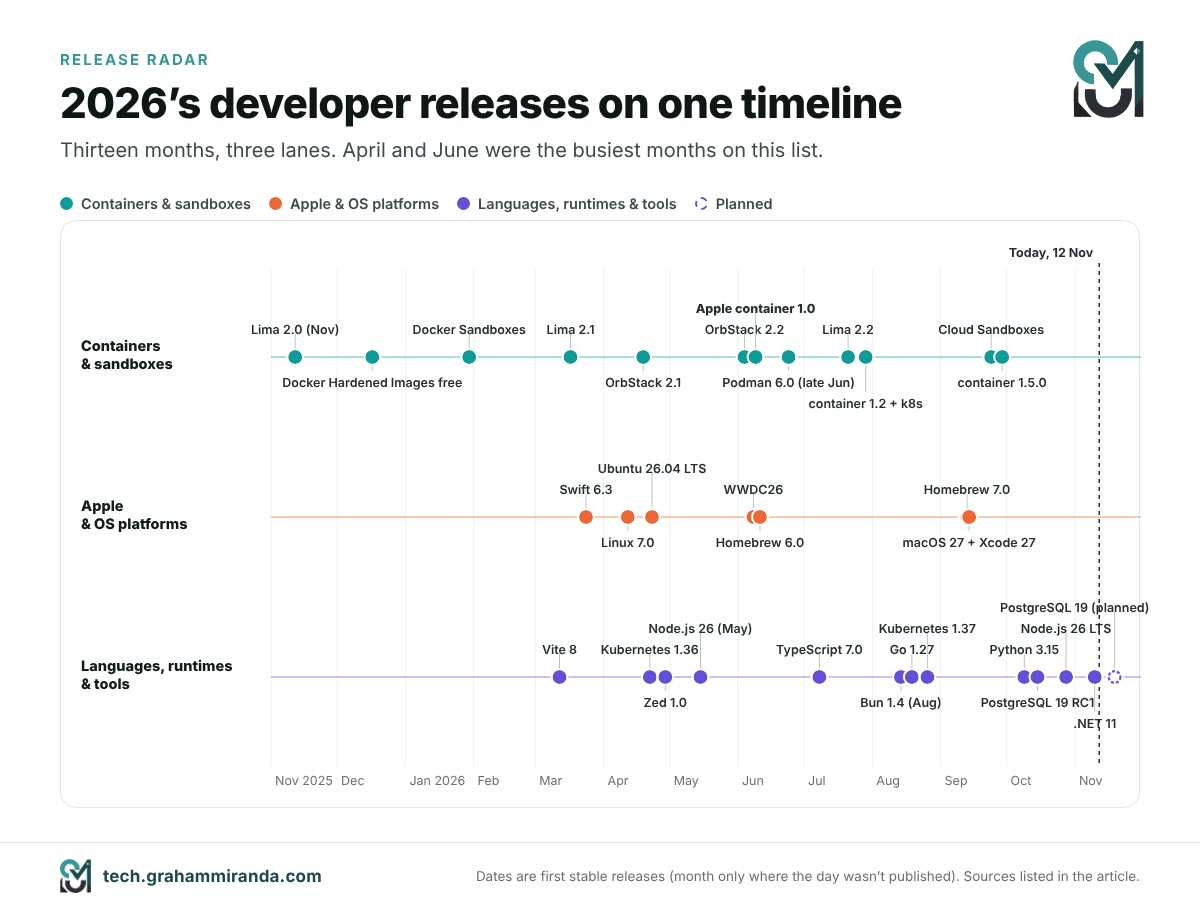
رادار إصدارات المطورين لعام 2026 في لمحة
| الإصدار | صدر في | ما الذي تغيّر | من يهمه الأمر |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 يونيو → 29 سبتمبر 2026 | آلة افتراضية واحدة لكل حاوية Linux، آلات حاويات، Kubernetes محلي | مطورو Mac على Apple silicon |
| Docker Sandboxes / Cloud Sandboxes | 30 يناير / 24 سبتمبر 2026 | microVM لمرة واحدة لكل وكيل برمجة بالذكاء الاصطناعي | كل من يشغّل وكلاء البرمجة دون إشراف |
| Docker Hardened Images، مجانًا | 17 ديسمبر 2025 | أكثر من 1,000 صورة مصغّرة وموقّعة تحت Apache 2.0 | كل من ينشر صور الحاويات |
| Podman 6.0 | أواخر يونيو 2026 | إزالة cgroups v1 وCNI وslirp4netns؛ وlibkrun هو الافتراضي على macOS | مستخدمو Podman ومؤسسات Fedora وRHEL |
| OrbStack 2.1–2.2 | أبريل–أكتوبر 2026 | آلات معزولة، تمرير USB، الصوت | مطورو Mac الذين يريدون السرعة وواجهة رسومية |
| Lima 2.0–2.2 | نوفمبر 2025–يوليو 2026 | عزل وكلاء الذكاء الاصطناعي، وضيوف macOS وWindows | مستخدمو Lima وColima، بناة الوكلاء |
| macOS 27 Golden Gate | 14 سبتمبر 2026 | على Apple silicon فقط؛ آخر نسخة كاملة من Rosetta 2 | كل مطوري Mac |
| Xcode 27 + Swift 6.4 | 14 سبتمبر 2026 | خطط الوكلاء، Device Hub؛ يتطلب Tahoe 26.6+ | مطورو منصة Apple |
| Swift 6.3 | 24 مارس 2026 | Android SDK الرسمي، @c التشغيل البيني مع C |
فرق Swift متعددة المنصات |
| Linux 7.0 | 12 أبريل 2026 | Rust لم يعد تجريبيًا؛ إصلاح ذاتي لـ XFS | مضيفو الخوادم والحاويات |
| Ubuntu 26.04 LTS | 23 أبريل 2026 | sudo-rs وRust coreutils وCUDA في الأرشيف | الخوادم، ومشغّلات CI، ومستخدمو WSL |
| Homebrew 6.0 and 7.0 | 11 يونيو / 13 سبتمبر 2026 | الثقة في Tap، ثغرات brew، BrewUI، وانتقال Intel إلى Tier 3 |
كل مستخدمي سطر أوامر Mac |
| Python 3.15 | 9 أكتوبر 2026 | استيرادات كسولة، UTF-8 افتراضيًا، JIT أسرع | مطوري Python |
| TypeScript 7.0 | 8 يوليو 2026 | مترجم مبني بـ Go، عمليات بناء كاملة أسرع 8–12× | فرق JavaScript وTypeScript |
| Node.js 26 LTS “Lithium” | LTS 28 أكتوبر 2026 | Temporal مفعّل افتراضيًا؛ آخر إصدار رئيسي نصف سنوي | خلفيات Node.js |
| Go 1.27 | 19 أغسطس 2026 | طرق عامة، JSON v2، TLS ما بعد الكمومي | خدمات Go |
| .NET 11 | 10–12 نوفمبر 2026 | أنواع الاتحاد في C# 15؛ .NET 8 و9 خارج الدعم | الشركات العاملة بـ .NET |
| Bun 1.4 | Aug 2026 | أُعيدت كتابته من Zig إلى Rust، وعلى يد وكلاء ذكاء اصطناعي في معظمه | مستخدمو Bun، والمتشكّكون في البرمجة بالذكاء الاصطناعي |
| Vite 8 | 12 مارس 2026 | Rolldown يحل محل esbuild وRollup | فرق الواجهة الأمامية |
| Kubernetes 1.36 / 1.37 | 22 أبريل / 26 أغسطس 2026 | فضاءات أسماء المستخدمين أصبحت متاحة عمومًا؛ 67 تحسينًا في 1.37 | فرق المنصات |
| PostgreSQL 19 | RC1 في 15 أكتوبر؛ الإصدار العام مخطط له في 19 نوفمبر 2026 | تأخّر، مع التراجع عن 53 ميزة من أجل الجودة | مالكو قواعد البيانات |
| Zed 1.0 | نهاية أبريل 2026 | المحرر المبني بلغة Rust يبلغ 1.0 على ثلاث منصات | من ينتقلون إلى محرر آخر |
التواريخ المذكورة هي أول إصدارات مستقرة ما لم يُذكر غير ذلك. الإصدارات تتغير بسرعة: فقد أصدرت Apple container وOrbStack وZed وPython إصدارات فرعية منذ ذلك الحين. وكل رقم منسوب إلى مصدره حيث يظهر.
جدول المحتويات
- الجزء 1 — ما هو Apple Container 1.0، ولماذا هو مختلف
- الجزء 2 — من 1.0 إلى 1.5: ثمانية إصدارات في أقل من أربعة أشهر
- الجزء 3 — آلات الحاويات: رد Apple على WSL
- الجزء 4 — كيف تثبّت Apple Container وتستخدمه: خطوة بخطوة
- الجزء 5 — Apple Container مقابل Docker: ورقة مرجعية للانتقال
- الجزء 6 — Apple Container مقابل Docker Desktop وOrbStack وPodman وLima
- الجزء 7 — الحاويات والذكاء الاصطناعي المحلي على Mac: إلى أين يذهب GPU؟
- الجزء 8 — عصر الصناديق الرملية: لماذا صارت كل أداة حاويات أداةً لوكلاء الذكاء الاصطناعي
- الجزء 9 — طبقة المنصة: macOS 27 وXcode 27 وSwift وLinux 7.0 وUbuntu 26.04 وHomebrew
- الجزء 10 — اللغات وبيئات التشغيل: Python 3.15 وTypeScript 7 وNode.js 26 وGo 1.27 و.NET 11 وBun وVite
- الجزء 11 — البنية التحتية والمحررات: Kubernetes وPostgreSQL 19 وZed 1.0
- الجزء 12 — ستة أنماط تقف خلف موجة إصدارات 2026
- الجزء 13 — خطة الترقية الخاصة بك لشهر نوفمبر 2026
- الأسئلة الشائعة
- الخلاصة
الجزء 1 — ما هو Apple Container 1.0، ولماذا هو مختلف
الحاويات سمة من سمات Linux. فالحاوية ليست إلا مجموعة من عمليات Linux العادية، تعزلها عن كل ما عداها خصائص في النواة تُسمى namespaces وcgroups، وتُشغَّل من صورة تحمل ملفاتها. وmacOS ليس Linux، لذا فكل أداة تشغّل حاويات Linux على Mac لا بد أن تشغّل جهازًا افتراضيًا Linux في مكان ما. والسؤال المثير للاهتمام هو: كم عدد هذه الأجهزة.
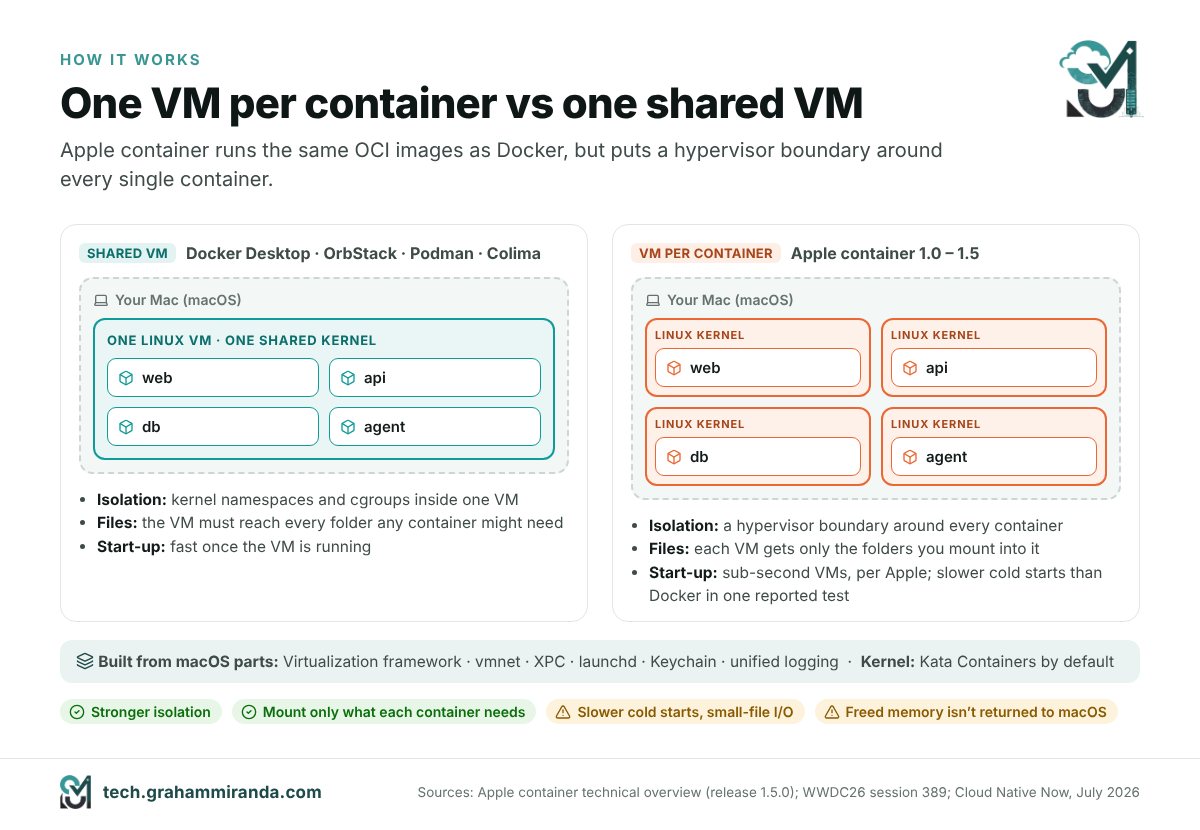
جهاز افتراضي واحد لكل شيء، أم جهاز افتراضي واحد لكل حاوية
Docker Desktop وOrbStack وPodman’s machine وColima تتبع جميعها النهج التقليدي: تشغّل جهازًا افتراضيًا واحدًا يعمل بـ Linux، وتشغّل داخله كل حاوياتك جنبًا إلى جنب على نواة Linux نفسها. هذا نهج فعّال، وتشغيل الحاوية سريع متى كان الجهاز الافتراضي يعمل، وهكذا تعمل الحاويات على خادم Linux أيضًا. المفارقة أن العزل بين الحاويات لا يكون أقوى من تلك النواة المشتركة، وأن الجهاز الافتراضي يجب أن يرى كل مجلد قد تحتاجه أي حاوية يومًا ما، لأن الجهاز الافتراضي هو ما يشارك Mac ملفاته.
Apple container يقلب هذه المعادلة. فهو يستخدم حزمة Apple مفتوحة المصدر الحاويات الحزمة لبدء آلة افتراضية خفيفة منفصلة لكل حاوية. وتذكر وثائق Apple ثلاثة أسباب:
- الأمان. تحصل كل حاوية على عزل آلة افتراضية كاملة، مع مجموعة دنيا من الأدوات والمكتبات الأساسية بالداخل، ما يقلّص سطح الهجوم.
- الخصوصية. أنت تُركّب فقط البيانات التي تحتاجها كل حاوية داخل الآلة الافتراضية الخاصة بها. أما مع آلة افتراضية مشتركة، فيجب أن تكون الآلة قادرة على الوصول إلى كل ما قد تستخدمه أي حاوية.
- الأداء. تقول Apple إن هذه الآلات الافتراضية تحتاج ذاكرة أقل من الآلات الكاملة وتقلع في أزمنة تضاهي الحاويات داخل آلة افتراضية مشتركة. وفي WWDC26 وصفت الآلات الخفيفة بأن زمن بدئها أقل من ثانية.
كل ما عدا ذلك قياسي. يستهلك Apple container وينتج صور OCI، لذا يسحب من Docker Hub أو سجل الحاويات في GitHub أو أي سجل آخر، ويبني من ملفات Dockerfile عادية، ويدفع صورًا تعمل في أي مكان آخر.
ما الذي يعمل فعليًا على جهاز Mac
بُني Apple container من مكوّنات macOS نفسها التي تستخدمها Apple في كل مكان، وهذا جزء من سبب شعوره بأنه أصلي:
- الـ Virtualization framework يشغّل آلات Linux الافتراضية وأجهزتها الافتراضية.
- الـ vmnet framework يوفّر الشبكة الافتراضية. تحصل كل حاوية على عنوان IP خاص بها (افتراضيًا في
192.168.64.0/24)، ويمكن الوصول إليه من جهاز Mac، وفي macOS 26 من حاويات أخرى. - XPC يربط أداة سطر الأوامر بخدماتها العاملة في الخلفية، launchd يديرها، Keychain يخزّن كلمات مرور السجلات الخاصة بك، و نظام التسجيل الموحّد يجمع السجلات.
- عند تشغيلك
container system start، يبدأ وكيل إطلاق يُسمىcontainer-apiserverإلى جانب مساعدات للصور والشبكة وآلات الحاويات وعناقيد Kubernetes. وتحصل كل حاوية تنشئها علىcontainer-runtime-linuxمساعد خاص بها. - تأتي نواة Linux داخل كل آلة افتراضية من Kata Containers مشروع افتراضيًا. في المرة الأولى
container system startيعرض تنزيلها.
لماذا يهم نموذج آلة افتراضية لكل حاوية الآن
لسنوات، بدا نموذج آلة افتراضية واحدة لكل حاوية مبالغًا فيه على حاسوب مطوّر محمول. غيّر أمران ذلك. أولًا، جعلت شرائح Apple silicon الآلات الافتراضية الخفيفة رخيصة بما يكفي للإقلاع في أقل من ثانية. ثانيًا، بدأ المطوّرون يسمحون لوكلاء البرمجة بالذكاء الاصطناعي بتشغيل أوامر وشيفرة لم يقرؤوها. صاغ Mitch Ashley من The Futurum Group الأمر من زاوية موقع الحد الأمني: فهو ينتقل من فضاءات الأسماء في النواة المشتركة إلى الهايبرفايزر، وهي طريقة أكثر قابلية للدفاع لتشغيل أحمال عمل غير موثوقة. إذا خرجت عملية مخترقة من حاوية داخل آلة افتراضية مشتركة، فهي في الآلة الافتراضية مع كل حاوياتك الأخرى. وإذا خرجت من حاوية Apple، فهي في آلة افتراضية لا شيء غيرها فيها.
المقايضات
لا شيء مجاني، ولتصميم الحاوية الواحدة تكاليف حقيقية:
- بدء التشغيل البارد. استشهد Cloud Native Now بمعايير قياس مستقلة بدأ فيها Docker Desktop الحاويات أسرع بنحو أربعة أضعاف، بينما أظهر Apple container نحو إنتاجية ذاكرة أعلى بنسبة 33%. اعتبر الرقمين مؤشرين فقط: فهما مجموعة اختبارات واحدة، ولم يذكر المقال من أجراها، وقد أصدرت الأداتان عدة إصدارات منذ ذلك الحين.
- إدخال/إخراج الملفات الصغيرة. لأن لكل حاوية نظام ملفات خاصًا بها، فإن أحمال العمل التي تلمس عشرات الآلاف من الملفات الصغيرة، مثل
npm install، قد تبدو أبطأ مما هي عليه في أداة ناضجة تعتمد آلة افتراضية مشتركة. - الذاكرة لا تُعاد. لا يدعم إطار Virtualization تضخيم الذاكرة إلا جزئيًا. تنمو الآلة الافتراضية للحاوية مع استخدام تطبيقها للذاكرة، لكن الذاكرة المحرَّرة داخل Linux لا تُعاد إلى macOS. وتقترح وثائق Apple نفسها إعادة تشغيل الحاويات الشرهة للذاكرة من وقت لآخر.
- macOS 26 فقط، وApple silicon فقط. تقول Apple إن الأداة مدعومة على macOS 26 وإن القائمين عليها عادة لا يصلحون المشكلات التي لا يستطيعون إعادة إنتاجها هناك. وهي تعمل فعلاً على macOS 15، لكن الحاويات هناك لا تستطيع التواصل مع بعضها ولا تحصل إلا على شبكة واحدة. أما أجهزة Mac المبنية على Intel فغير مدعومة إطلاقًا.
الجزء 2 — من 1.0 إلى 1.5: ثمانية إصدارات في أقل من أربعة أشهر
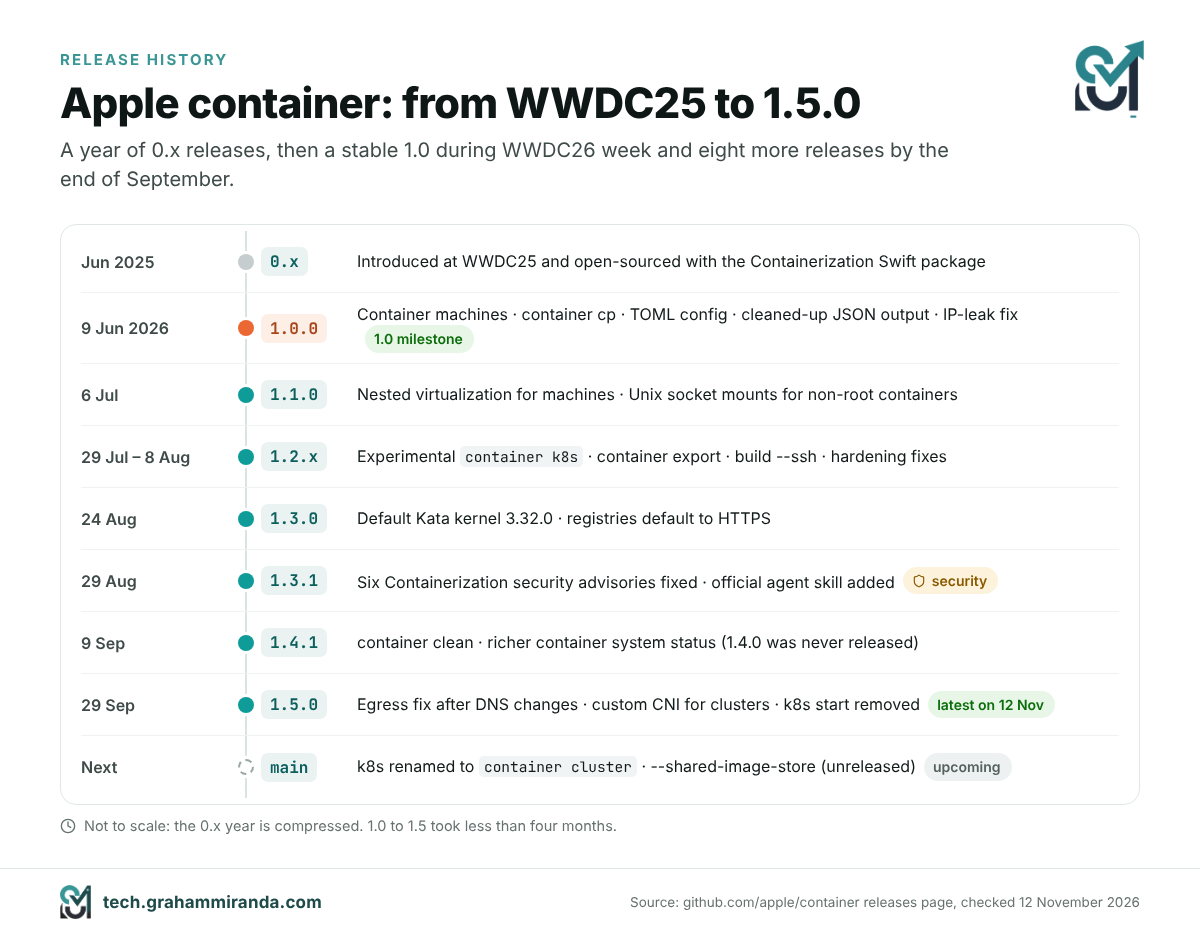
قدّمت Apple container وContainerization في WWDC25 في يونيو 2025 وأصدرتهما مفتوحة المصدر. تبعت ذلك سنة من إصدارات 0.x، شهد كل منها تغييرًا كاسرًا من حين لآخر. الإصدار 1.0.0 وصل في 9 يونيو 2026، وقد حافظت Apple على وتيرة ثابتة منذ ذلك الحين:
| الإصدار | التاريخ | أبرز التغييرات |
|---|---|---|
| 1.0.0 | 9 يونيو 2026 | container machine; container cp; --stop-signal و --shm-size؛ نُقلت الإعدادات إلى ملف TOML؛ مخرجات JSON/YAML/TOML منظَّفة؛ إصلاح لتسرب عناوين IP |
| 1.1.0 | 6 يوليو 2026 | محاكاة افتراضية متداخلة لأجهزة container machines؛ تركيب مقابس Unix للحاويات غير الجذرية |
| 1.2.0–1.2.2 | 29 يوليو–8 أغسطس 2026 | تجريبي k8s للحاويات تجريبية إضافة لـ Kubernetes المحلي؛ تصدير الحاويات; build --ssh؛ مسارات للقراءة فقط ومسارات محجوبة؛ عدة إصلاحات تحصين |
| 1.3.0 | 24 أغسطس 2026 | تحديث نواة Kata الافتراضية إلى 3.32.0؛ عمليات الصور تعتمد HTTPS افتراضيًا |
| 1.3.1 | 29 أغسطس 2026 | إصدار أمني يصلح ستة تنبيهات في Containerization؛ والرسمي مهارة للوكلاء أُضيف إلى المستودع |
| 1.4.1 | 9 سبتمبر 2026 | container clean; container system status يعرض المضيف والمسارات والموارد (الإصدار 1.4.0 لم يصدر قط) |
| 1.5.0 | 29 سبتمبر 2026 | إصلاح لفقدان الوصول إلى الشبكة بعد تغييرات DNS؛ وCNI مخصّص لعناقيد Kubernetes؛ k8s start أُزيل في الوقت الحالي |
أحدث إصدار في 12 نوفمبر 2026: 1.5.0. وتُشير Apple إلى أن أرقام إصداراتها هي أرقام منتجات، لا إصدارات دلالية.
ما الذي كسره الإصدار 1.0، ولماذا يهمّك إن كنت قد حدّثت من 0.x
كان الإصدار 1.0 لحظة التنظيف الشامل عند Apple، وثمة ثلاثة تغييرات قد تُصيب أي شخص لديه سكربتات:
- انتقلت الإعدادات إلى ملف TOML على
~/.config/container/config.toml. والأمران الفرعيان القديمانcontainer system property getوsetلم يعودا موجودين. - تغيّرت المخرجات المهيكلة. إذا كنت تحلّل JSON القادم من
container lsأوinspectداخل سكربتات، فقارنها بالإصدار 1.x. - أسقطت واجهة API الخلفية التوافق مع عملاء 0.x. أي أداة من طرف ثالث مبنية على واجهة XPC الخاصة بالإصدار 0.x تحتاج إلى تحديث.
تقول Apple إن واجهة سطر الأوامر تحافظ عمومًا، منذ 1.0، على التوافق الخلفي داخل الإصدار الرئيسي، باستثناء واحد يهمّ: الميزات الموسومة experimental، مثل الأمر الفرعي Kubernetes، قد تتغيّر دون سابق إنذار.
إصدار الأمان
الإصدار 1.3.1 أصلح ستة تنبيهات أمنية في حزمة Containerization. بكلمات واضحة: معرّف حاوية لم يُفحص كان يمكن أن يسمح لعملية إنشاء الحاوية بحذف ملفات خارج مجلّدها؛ وبصمات صور غير مُتحقَّق منها أتاحت اجتياز المسار داخل مخزن الصور المحلي؛ وتحميل تخطيط صورة كان يمكن أن يتبع رابطًا رمزيًا ويقرأ ملفات من جهاز Mac لديك؛ وعميل السجل اتّبع إعادة توجيه للمصادقة دون التحقّق من مضيفه (CVE-2026-65388)؛ وطبقتا صورة تالفتان كان يمكن أن تُسقطا فاكّ الحزمة. لا شيء من هذه غريب. إنها بالضبط نوع الأخطاء التي تتوقّعها في أداة فتية تتعامل مع صور غير موثوقة، وهي حجّة جيدة للبقاء على الإصدار الحالي. كانت إصدارات 1.2 قد أضافت فحوص السلامة لتنزيلات النواة، والتحقّق من معرّفات الحاويات وأسماء الإضافات، وأصلح 1.5.0 مشكلة أمان في طريقة تعامل إضافة Kubernetes مع kubeconfig.
تُطلق Apple مهارة لوكيل البرمجة بالذكاء الاصطناعي الخاص بك
أكثر ما يخصّ 2026 في المشروع كله ملفٌّ يُسمّى skills/container/SKILL.md، أُضيف في 1.3.1. إنها مهارة للوكيل: مجموعة تعليمات يمكن لوكلاء البرمجة بالذكاء الاصطناعي مثل Claude Code وCodex تحميلها عندما تتعلّق المهمة بالحاويات. وهي تخبر الوكيل بأن container يحلّ محل Docker وLima وColima وPodman على Mac، ويمنحه خريطة أوامر للتحويل من Docker إلى container، وينبّهه إلى المزالق التي قد يقع فيها النموذج لولا ذلك: مجموعات الأوامر مفردة (container image ls، لا container images), container build يحتاج إلى -t أو ستحصل على صورة تحمل اسم UUID عشوائي، ولا وجود لـ Compose ولا لـ --restart، ولا تُحلّ أسماء الحاويات إلا على الشبكة الافتراضية.
إنه’ ملف صغير، لكنه يقول شيئًا عن الكيفية التي تتوقع Apple أن تُستخدم بها الأداة: بشكل متزايد، لم يعد مطوّر هو من يكتب الأوامر، بل وكيل يكتبها بالنيابة عن المطوّر’. والورقة المرجعية في الجزء 5’ تستند إلى الخريطة نفسها.
ما’ سيأتي بعد ذلك
الفرع الرئيسي للمشروع’ يعيد بالفعل تسمية الأمر الفرعي التجريبي k8s للحاويات تجريبية إلى container cluster ويضيف خيار --shared-image-store يتيح لعُقد العنقود استخدام صورك المحلية دون سجل. وتحذّر وثائق Apple’ نفسها من أنه عند تفعيل المشاركة، يمكن لأي شيء يملك صلاحية root على عقدة أن يقرأ كل صورة في مخزنك المحلي، بما في ذلك الصور الخاصة التي سحبتها ببيانات اعتماد السجل. وإذا كتبت سكربتات تعتمد على إضافة Kubernetes اليوم، فتوقّع أن يتغيّر الاسم في إصدار قادم.
الجزء 3 — آلات الحاويات: رد Apple على WSL
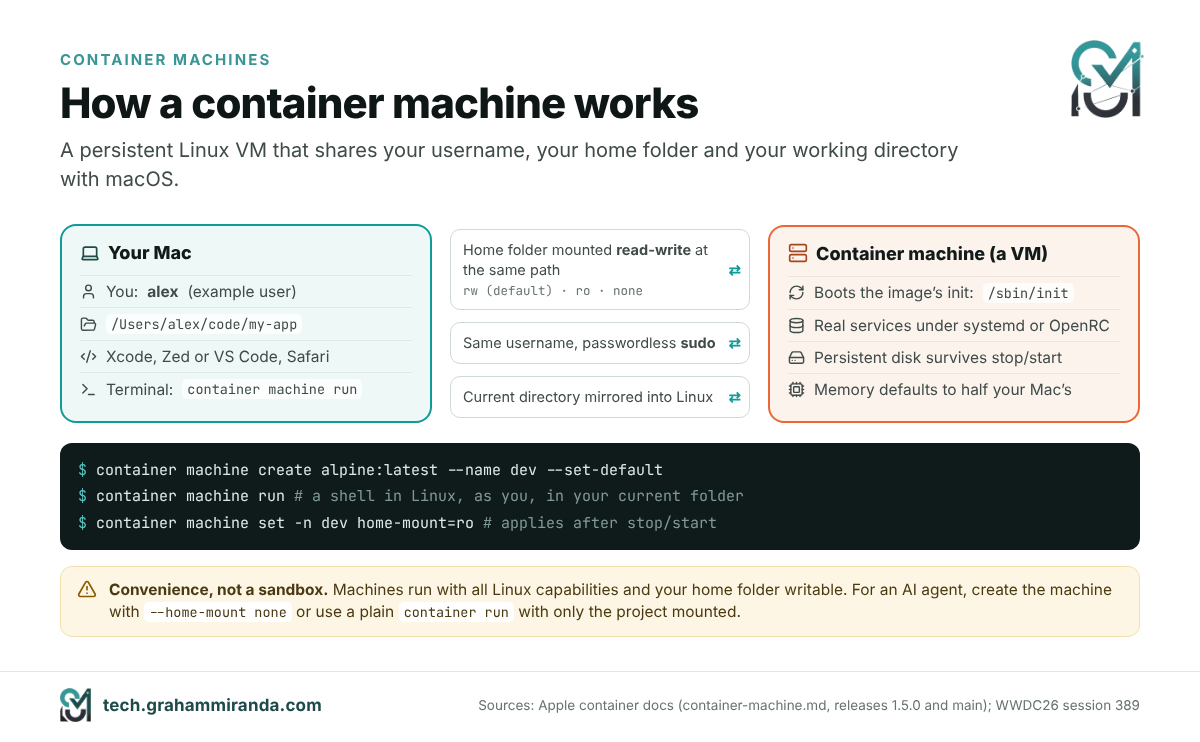
الحاوية العادية مبنية على نموذج تطبيق: عملية واحدة، عادةً قصيرة العمر، تُرمى عند توقفها. أما container machine فهي مبنية على نموذج بيئة Linux. قدّمت Apple هذه الميزة مع 1.0 وخصّصت لها جلسة خاصة في WWDC26 وصفَتها بأنها سريعة وخفيفة مثل الحاوية، ودائمة مثل الجهاز الافتراضي.
ما الذي تمنحك إياه آلة الحاويات
- تُقلع نظام init الخاص بالصورة’، لذا تعمل الخدمات طويلة التشغيل. وعلى صورة تحتوي على
systemd,systemctl start postgresqlيفعل ما تتوقعه’. - يُربط اسم المستخدم في Mac ومجلد المنزل بالداخل. داخل الآلة أنت’ مستخدمك الخاص، لا root، ومعك صلاحية
sudoبلا كلمة مرور، ومجلد منزل Mac’ مُثبَّت على المسار نفسه. مستودعاتك وملفات dotfiles موجودة على الجانبين في آن واحد. - مجلد العمل يتبعك. نفّذ أمرًا من مجلد مشروع على Mac فيُنفَّذ في المجلد نفسه داخل Linux.
- تبقى دائمة. الحزم التي تثبّتها، والخدمات التي تُعدّها، والملفات خارج مجلد المنزل، تبقى بعد الإيقاف والتشغيل.
- إنها’ مبنية من صور OCI عادية، بما في ذلك صور تبنيها بنفسك باستخدام
container build.
عمليًا، يعني ذلك أنك تحرّر في Xcode أو Zed أو VS Code على macOS، وتُصرّف وتُشغّل وتختبر داخل Linux، دون خطوة نسخ بينهما. عرض Apple في WWDC’ بنى خادم ويب Swift داخل آلة، وحرّره في Xcode على Mac ثم حمّله في Safari.
الأوامر
# Create a machine from an image and make it the default
container machine create alpine:latest --name dev
container machine set-default dev

# Run a single command, or open a shell (boots the machine if it's stopped)
container machine run uname -a
container machine run whoami        # your Mac username, not root
container machine run               # interactive shell

# Manage it
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # applies after the next stop/start
container machine stop dev
container machine rm dev            # deletes the machine AND its storage
كل container machine أمر يستجيب أيضًا للاختصار القصير m، لذا container m ls يعمل. الذاكرة افتراضيًا نصف ذاكرة Mac’، وهذا سخيّ؛ على جهاز بـ 16 GB، ضع حدًّا.
أحضر صورة الآلة الخاصة بك
أي صورة Linux تحتوي على /sbin/init تعمل. تتضمن وثائق Apple’ ملف Dockerfile يحوّل Ubuntu 24.04 إلى آلة systemd كاملة مزوّدة بـ SSH والأدوات الشائعة؛ النسخة المختصرة تبدو هكذا:
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
مثال Apple’ الكامل يحجب أيضًا مجموعة من systemd الوحدات التي لا معنى لها داخل آلة افتراضية، ويعيد تعيين معرّف الجهاز؛ انسخه من الوثائق بدلًا من هنا إن أردت systemd أن يُقلع بشكل نظيف. عند أول إقلاع، تشغّل الأداة سكربت إعداد ينشئ حساب مستخدمك. يمكنك استبداله بسكربت خاص بك عبر /etc/machine/create-user.sh.
المحاكاة الافتراضية المتداخلة
منذ الإصدار 1.1، تستطيع آلة الحاويات تشغيل آلات افتراضية خاصة بها، وهو مفيد لاختبار الأدوات القائمة على KVM أو لتشغيل إعدادات Kubernetes داخل آلة افتراضية. تحتاج إلى M3 أو أحدث Mac، macOS 15 أو أحدث، ونواة Linux مبنية بدعم KVM، لأن النواة الافتراضية’ لا تتضمنه. ثم تنشئ الآلة باستخدام --virtualization --kernel /path/to/vmlinux-kvm وتتحقق من وجود /dev/kvm بالداخل.
القيود التي تعرفها قبل الانتقال
- للآلة شبكتها الخاصة. يجب أن تستمع الخوادم بالداخل على الواجهة الخارجية للآلة’، لا على
localhost، وتصل إليها عبر عنوان IP الخاص بالآلة’، الذيcontainer machine listيعرضه. - حذف الآلة يحذف قرصها. أي شيء خارج مجلدك الرئيسي المثبّت يزول بعد
container machine rm. - إنها بيئة’ للراحة، لا بيئة معزولة. توضح وثائق Apple’ صراحةً أن الآلة تثبّت مجلدك الرئيسي بأكمله للقراءة والكتابة على المسار نفسه، وتعمل بكل قدرات Linux ودون
/procو/sysالمسارات المحجوبة المعتادة، وتمنح مستخدمك صلاحية بدون كلمة مرورsudo. لذلك يستطيع root داخل الآلة الكتابة في أي مكان ضمن مجلدك الرئيسي بصلاحيات macOS الخاصة بك. هذا’ بالضبط ما تريده لعملك الخاص، وبالضبط ما لا’ تريده لوكيل ذكاء اصطناعي. وبالنسبة لوكيل، إما أن تنشئ آلة باستخدام--home-mount none(أو تبدّل آلة موجودة باستخدامcontainer machine set -n dev home-mount=none، ثم تعيد تشغيلها) وتستنسخ المشروع بداخلها، أو تتجاوز الآلات وتستخدم أمرcontainer runمع تثبيت مجلد المشروع فقط. يعود الجزء 8 إلى هذه النقطة. - إنه Linux على شرائح Apple’، لذا تحتاج الملفات التنفيذية الخاصة بـ x86 فقط إلى Rosetta (
container run --rosettaموجود للحاويات) أو بناء arm64.
من ينبغي أن يستخدمها
إذا كنت تبني برمجيات خوادم تعمل على Linux، أو تختبر مع أكثر من توزيعة، أو تشغّل خدمات مثل PostgreSQL أو Redis أو قائمة انتظار رسائل للتطوير المحلي، فإن آلات الحاويات تحل محل كثير مما كان الناس يستخدمون Lima أو Multipass أو UTM أو خادم VPS بعيد من أجله. أنشئ آلة واحدة لكل توزيعة مستهدفة (alpine, ubuntu, Debian)، واحتفظ بالمجلد الرئيسي نفسه في كل منها، واختبر شفرتك في الثلاثة جميعًا دون مغادرة جهاز Mac.
الجزء 4 — كيف تثبّت Apple Container وتستخدمه: خطوة بخطوة
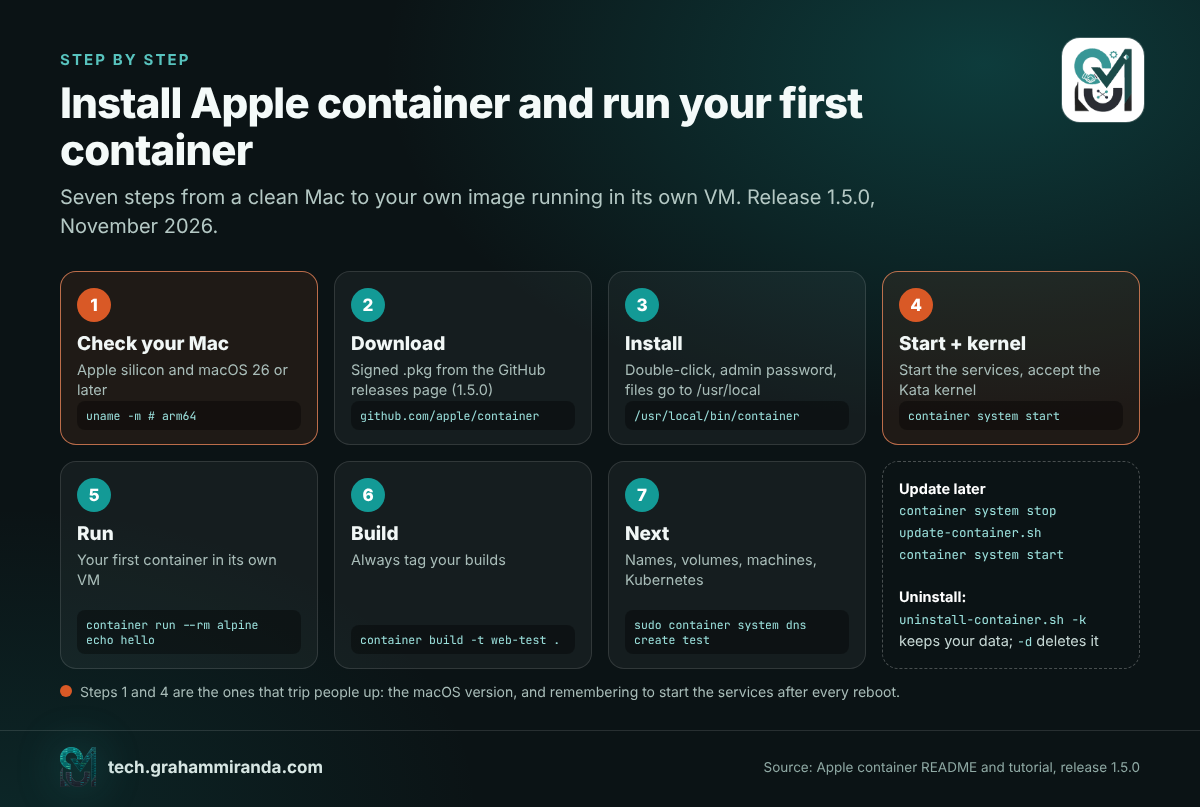
هذا هو أقصر طريق من الصفر إلى إعداد يعمل، بالأوامر الواردة في وثائق Apple نفسها للإصدار 1.5.0. كل شيء يعمل في Terminal.
الخطوة 1 — تحقّق من جهاز Mac
تحتاج إلى Apple silicon وللحصول على الوظائف الكاملة، macOS 26 Tahoe أو أحدث. ويعمل أيضًا على macOS 27 Golden Gate.
uname -m               # يجب أن يطبع arm64
sw_vers -productVersion  # 26.x أو 27.x للحصول على الدعم الكامل
على macOS 15 Sequoia تعمل الأداة، لكن الحاويات لا تستطيع الوصول إلى بعضها ولا تحصل إلا على شبكة واحدة. على جهاز Mac بمعالج Intel لا تعمل إطلاقًا؛ انتقل إلى الجزء 6 للبدائل.
الخطوة 2 — نزّل المثبّت الموقّع
افتح تطبيق صفحة إصدارات Apple container ونزّل حزمة المثبّت الموقّعة (.pkg) المرفقة بأحدث إصدار، 1.5.0 عند وقت الكتابة. تصف وثائق Apple هذه الحزمة وحدها كطريق للتثبيت، لذا فهي التي يجب استخدامها.
الخطوة 3 — ثبّتها
انقر نقرًا مزدوجًا على الحزمة، واتبع المثبّت، وأدخل كلمة مرور المسؤول عند الطلب. يثبّت كل شيء تحت /usr/local، بما في ذلك سكربتان مساعدان ستحتاجهما لاحقًا: update-container.sh و uninstall-container.sh.
الخطوة 4 — شغّل الخدمات وثبّت نواة
container system start
يسأل التشغيل الأول عمّا إذا كان ينبغي تنزيل نواة Linux الموصى بها من مشروع Kata Containers. أجب بـ y. ثم تحقّق من أن كل شيء يعمل:
container system status    # المضيف والمسارات والموارد منذ 1.4.1
container system version
container ls -a            # قائمة فارغة تعني أنه يعمل
container system start يشغّل launch agent، لذا عليك تشغيله مرة أخرى بعد إعادة التشغيل. إذا فشل أمر لاحقًا بالرسالة “الإضافات غير متاحة. شغّل خدمات نظام الحاويات وأعد المحاولة”، فتحقّق أولًا من كتابة أمرك: إذ تحذّر مهارة العميل الخاصة بـ Apple من أن أمرًا فرعيًا مكتوبًا خطأً ينتج هذه الرسالة بالضبط، ولا تكون المشكلة في الخدمة حقيقية إلا إذا container system status قال أيضًا إن الخدمة متوقفة.
الخطوة 5 — شغّل حاوياتك الأولى
container run --rm alpine echo hello      # يسحب alpine ويشغّله في جهاز افتراضي خاص به ثم يحذفه
container run -it --rm ubuntu:24.04 bash  # صدفة تفاعلية؛ اكتب exit للخروج
افتراضيًا تأتي الصور من Docker Hub، لذا فإن الأسماء القصيرة مثل alpine و postgres:16 تعمل كما تعمل في Docker.
الخطوة 6 — ابنِ صورتك وشغّلها
أنشئ مجلدًا يحتوي على هذا Dockerfile (إنه خادم الويب الصغير نفسه الذي يستخدمه برنامج Apple التعليمي):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
ابنِه وشغّله وافتحه:
container build -t web-test .                       # مرّر -t دائمًا
container run -d --name web -p 8080:80 web-test     # في الخلفية، المنفذ 8080 على جهاز Mac
open http://localhost:8080
هناك اختلافان عن Docker يجدر معرفتهما فورًا. أولًا، ضع وسمًا لعمليات البناء دائمًا: بدون -t، تحصل الصورة على UUID مُولَّد حديثًا كاسم لها. ثانيًا، لكل حاوية عنوان IP خاص بها. container ls يعرضه، ويمكنك فتح http://<that-ip> دون نشر أي منفذ على الإطلاق؛ -p لا يكون مطلوبًا إلا عندما تريد localhost:8080 المألوف، أو عندما يتوقع تطبيق على macOS منفذًا محليًا.
الخطوة 7 — أعطِ الحاويات أسماء ودّية (اختياري)
يحتوي Apple container على خدمة DNS مدمجة. عيّن نطاقًا محليًا مرة واحدة، وستصبح كل حاوية قابلة للوصول عبر <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # عدّل جدول [dns] إن كان الملف يحتوي عليه بالفعل
container system stop && container system start
sudo container system dns create test
open http://web.test
تُحلّ الأسماء فقط للحاويات الموجودة على الشبكة الافتراضية ، ودائمًا مع النطاق: web.test يعمل، أما web المجرد فلا يعمل. الحاويات الموجودة على شبكة أنشأتها باستخدام container network create لا تستطيع حلّ أسماء بعضها البعض حاليًا على الإطلاق (المسألة متتبَّعة باسم issue #1809)؛ استخدم تلك الشبكات للعزل واتصل عبر IP.
الخطوة 8 — احتفظ بالبيانات واضبط الحدود
# ربط المجلد الحالي
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# وحدة تخزين مسماة لقاعدة بيانات، مع حدود CPU وذاكرة
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
اضبط --memory مع أي شيء يعمل لفترة طويلة. لأن الذاكرة المحرَّرة داخل الجهاز الافتراضي للحاوية لا تُعاد إلى macOS، فإن حاوية بلا حدود وصلت إلى ذروة مرة تبقى محتفظة بتلك الذاكرة حتى تعيد تشغيلها.
الخطوة 9 — الوصول إلى خدمة تعمل على جهاز Mac
لا تستطيع الحاويات استخدام localhost للوصول إلى جهاز Mac، لأن داخل الجهاز الافتراضي localhost هو الحاوية نفسها. للوصول مثلًا إلى Ollama أو خادم تطوير على جهاز Mac، أنشئ نطاق مضيف مرة واحدة:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
تذكر وثائق Apple مشكلتين: إنشاء مثل هذا النطاق يعطّل iCloud Private Relay، وتُزال قاعدة تصفية الحزم التي تقف خلفه عند إعادة التشغيل، لذا قد تحتاج إلى إعادة إنشائه. أي عنوان من نطاقات الوثائق (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) خيار آمن.
الخطوة 10 — جرّب آلة حاويات
container machine create alpine:latest --name dev --set-default
container machine run          # صدفة في Linux، بصفتك أنت، في مجلدك الحالي
يتضمن الجزء 3 التفاصيل، بما في ذلك التحذيرات الأمنية قبل أن تسمح لوكيل بالدخول.
الخطوة 11 — تشغيل Kubernetes محليًا (تجريبي)
brew install kubectl                   # إن لم يكن لديك بعد
container k8s create                   # ينشئ عنقودًا باسم k8s-dev
kubectl get nodes                      # العنقود موجود بالفعل في ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # استخدم imagePullPolicy: Never في مواصفات pod
container k8s delete                   # عند الانتهاء
تستخدم العناقيد kindest/node:v1.35.5 الصورة افتراضيًا وتحصل على ربع أنوية المعالج وذاكرة جهاز Mac (2 CPU و2 GB على الأقل). في 1.5.0، لا يمكن إعادة تشغيل عنقود توقفت عقدته؛ احذفه وأنشئه من جديد. وتذكّر أن هذا الأمر الفرعي تجريبي وتجري إعادة تسميته إلى container cluster على الفرع الرئيسي.
الخطوة 12 — التحديث أو التنظيف أو إلغاء التثبيت
container stats --no-stream          # live CPU, memory, network and disk per container
container logs -f web                # follow a container's output
container system df                  # disk usage
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # update
/usr/local/bin/uninstall-container.sh -k   # uninstall, keep your data
/usr/local/bin/uninstall-container.sh -d   # uninstall and delete your data
استكشاف الأخطاء وإصلاحها
| العرض | السبب المحتمل | الحل |
|---|---|---|
| “الإضافات غير متوفرة. ابدأ خدمات نظام الحاويات وأعد المحاولة” | أمر فرعي مكتوب خطأً (مثل container images)، أو أن الخدمات متوقفة فعلًا |
الفحص container --help للحصول على الاسم الصحيح؛ شغّل container system start فقط إذا container system status قال إنها متوقفة |
| الصورة التي بنيتها للتو تحمل اسمًا عشوائيًا | بنيت دون -t |
container image ls، ثم أعد البناء باستخدام -t name:tag |
| لا يمكن للحاويات الوصول إلى بعضها بالاسم | الأسماء تُحلّ فقط على الشبكة الافتراضية، مع النطاق | استخدم name.test، أو اتصل عبر IP من container inspect |
| لا يمكن للحاويات الوصول إلى بعضها إطلاقًا | أنت على macOS 15 | قم بالترقية إلى macOS 26 أو أحدث |
| استهلاك الذاكرة لا يفعل سوى الارتفاع | تضخيم جزئي للذاكرة في إطار عمل Virtualization | اضبط --memory؛ أعد تشغيل الحاوية لإعادة الذاكرة |
خطأ في صيغة التنفيذ (exec format error) |
صورة مخصّصة لـ x86 فقط على Apple silicon | استخدم صورة arm64 أو متعددة المعماريات، أو جرّب --rosetta |
| تتوقف الشبكة عن العمل بعد تغيير VPN أو DNS | خلل تم إصلاحه في 1.5.0 | حدّث باستخدام update-container.sh |
| لا يمكن لحاوية الوصول إلى خادم تطوير على جهاز Mac | localhost داخل حاوية هي الحاوية نفسها |
أنشئ --localhost نطاق المضيف (الخطوة 9) |
الجزء 5 — Apple Container مقابل Docker: ورقة مرجعية للانتقال
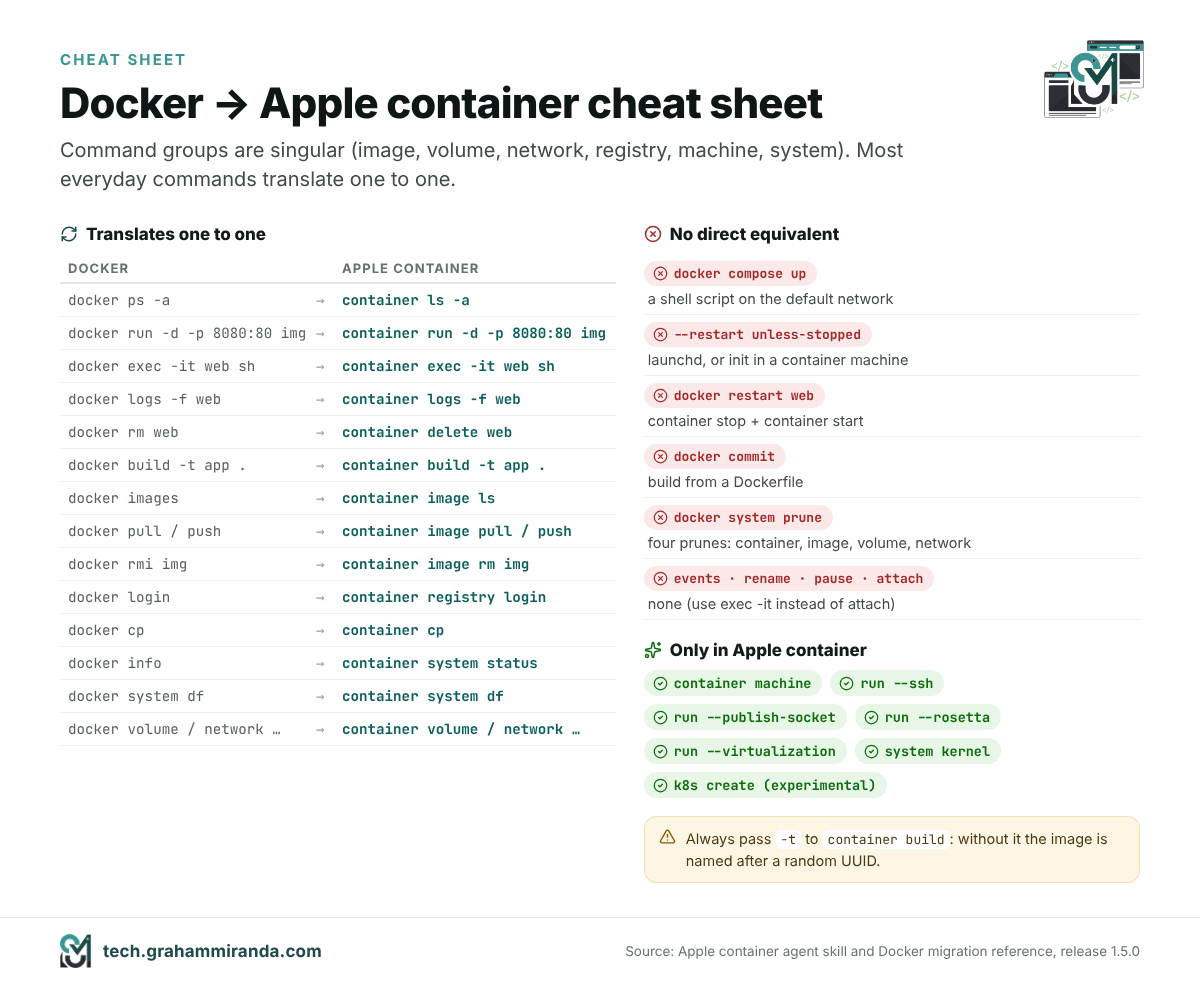
بالنسبة لمعظم الناس، تتلخص مسألة Apple container مقابل Docker في العادات، ومعظم ما تكتبه كل يوم ينتقل واحدًا إلى واحد. الأمر groups مفردة (الصورة, volume, network, registry, machine, system)، وهو أول ما يربك الذاكرة العضلية لـ Docker، وهناك أشياء قليلة لا وجود لها إطلاقًا. يغطي هذا الجدول الأوامر المهمة؛ وتحتوي وثائق Apple’s على التعيين الكامل.
| ما تريده | Docker | Apple container |
|---|---|---|
| اعرض الحاويات العاملة / كل الحاويات | docker ps / docker ps -a |
container ls / container ls -a |
| شغّل في الخلفية مع منفذ | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| افتح صدفة بالداخل | docker exec -it web sh |
container exec -it web sh |
| تابع السجلات | docker logs -f web |
container logs -f web |
| أوقف وأزل | docker stop web / docker rm web |
container stop web / container delete web (أو rm) |
| ابنِ صورة | docker build -t app . |
container build -t app . |
| اعرض، اسحب، ادفع، أزل الصور | docker images, pull, push, rmi |
container image ls, image pull, image push, image rm |
| سجّل الدخول إلى سجل | docker login |
container registry login |
| انسخ الملفات إلى الداخل أو الخارج | docker cp |
container cp |
| استخدام الموارد | docker stats |
container stats |
| معلومات النظام / استخدام القرص | docker info / docker system df |
container system status / container system df |
| نظّف كل شيء | docker system prune |
أربعة أوامر: container prune, image prune, volume prune, network prune |
| وحدات التخزين والشبكات | docker volume … / docker network … |
container volume … / container network … |
| تطبيق متعدد الحاويات | docker compose up |
لا يوجد مقابل: استخدم سكربت shell (أدناه) |
| إعادة تشغيل حاوية | docker restart web |
container stop web && container start web |
| سياسة إعادة التشغيل | --restart unless-stopped |
لا شيء: استخدم launchd على Mac، أو نظام init داخل آلة حاويات |
| حفظ حاوية بعد تعديلها كصورة | docker commit |
لا شيء: ابنِ من Dockerfile |
| مراقبة الأحداث وإعادة التسمية والإيقاف المؤقت والربط | docker events, rename, pause, attach |
لا شيء (exec -it يحل محل attach) |
وهناك أمور قليلة لا يقوم بها سوى Apple container:
container machineلبيئات Linux الدائمة (الجزء 3).container run --sshيمرّر وكيل SSH الخاص بجهاز Mac إلى الحاوية، ويُبقي المقبس صالحًا للعمل بعد عمليات تسجيل الخروج.container run --publish-socket host_path:container_pathينشر مقبس Unix إلى جهاز Mac بدلًا من منفذ TCP.container run --rosettaيشغّل ثنائيات Linux بمعمارية x86-64 عبر Rosetta.container run --virtualizationيعرّض الافتراضية للحاوية لاستخدامها بشكل متداخل (M3 أو أحدث).container system kernelيدير نواة Linux التي تُقلع بها حاوياتك.
commit فهي الثلاثة التي ستفتقدها.استبدال ملف Compose بسكربت
لا يوجد container compose، ولم تحدّد Apple جدولًا زمنيًا: فقد أحصى Cloud Native Now أكثر من 150 ردًا في نقاش Compose الخاص بالمشروع بحلول يوليو. إلى أن يحدث ذلك، يتحوّل ملف Compose صغير إلى سكربت shell. خذ مكدّسًا نموذجيًا من خدمتين:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
بعد أن يصبح test نطاق DNS من الخطوة 7 جاهزًا، يكون المكافئ:
#!/usr/bin/env bash
set -euo pipefail

# Both containers stay on the default network, where name resolution works
container run -d --name cache redis:7

# depends_on becomes an explicit readiness check
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# The name must include the domain: cache.test, not cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
ثلاث قواعد للترجمة تغطي معظم الملفات: كل اسم خدمة يصبح name.domain في إعداداتك (cache.test), depends_on يصبح حلقة تحقق من الجاهزية (وهو أصح على أي حال من ترتيب Compose القائم على بدء التشغيل فقط)، و build: يصبح container build -t … سطرًا قبل شغّل. وللإزالة استخدم container stop api cache && container delete api cache.
مع أي شيء أكبر من ثلاث أو أربع خدمات، يصبح ذلك السكربت مملًا بسرعة، وهذا هو السبب الصريح الذي يجعل معظم الفرق ذات الحزم المعتمدة على Compose تحتفظ بـ Docker Desktop أو OrbStack في الوقت الحالي.
دع وكيل البرمجة لديك يقوم بالترجمة
إذا كنت تستخدم وكيل برمجة بالذكاء الاصطناعي، فإن مستودع Apple يحتوي بالفعل على التعليمات التي يحتاجها. ملف المهارة في skills/container/ في إصدار 1.5.0، مع ملفه المرجعي عن الانتقال من Docker، يربط الأوامر ويعدد ما لا وجود له ويشرح قواعد DNS أعلاه. انسخ ذلك المجلد إلى دليل skills الخاص بوكيلك واطلب من الوكيل تحويل ملف Compose لديك؛ ثم اقرأ ما كتبه قبل أن تشغله.
الجزء 6 — Apple Container مقابل Docker Desktop وOrbStack وPodman وLima
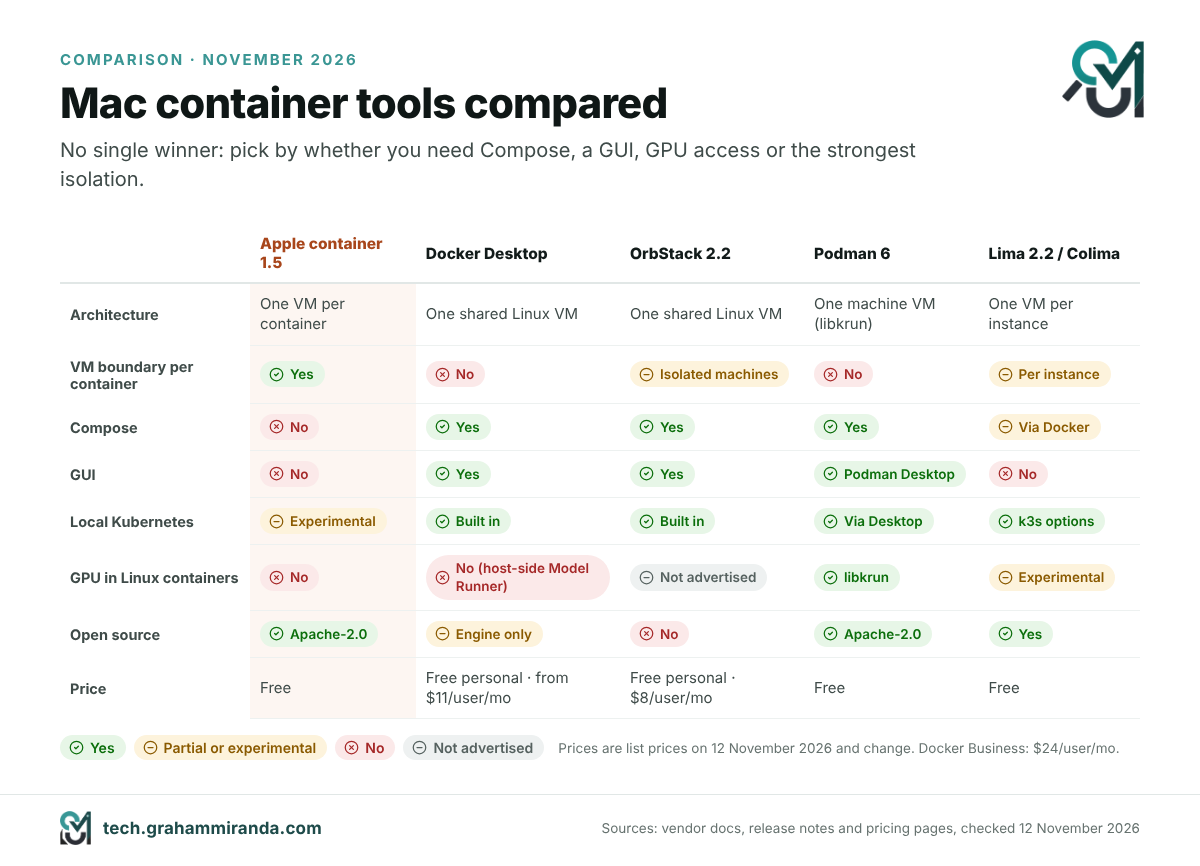
لا يحاول Apple container أن يكون Docker Desktop، ولم تقدّمه Apple على أنه بديل. إنه ينافس على مهمة مختلفة: تشغيل أحمال عمل Linux على Mac بأقوى عزل وأقل قدر من البرامج الإضافية. إذا كنت تقارن بدائل Docker Desktop على جهاز Mac، فهكذا كانت الساحة في 12 نوفمبر 2026.
| Apple container 1.5 | Docker Desktop | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| البنية | آلة افتراضية خفيفة واحدة لكل حاوية | آلة افتراضية Linux مشتركة واحدة | آلة افتراضية Linux خفيفة مشتركة واحدة | آلة افتراضية واحدة من Podman machine (libkrun افتراضيًا على أجهزة Mac) | آلة افتراضية واحدة لكل نسخة Lima؛ وتشغّل Colima Docker أو containerd داخل واحدة منها |
| العزل بين الحاويات | الهايبرفايزر | نطاقات أسماء النواة في الآلة الافتراضية المشتركة | نطاقات أسماء النواة؛ “آلات معزولة” منذ 2.1 | نطاقات أسماء النواة في الآلة الافتراضية لـ Podman machine | لكل نسخة |
| Compose | لا | نعم | نعم (متوافق مع Docker) | نعم (podman compose، أو Docker Compose عبر واجهة API الخاصة به) |
عبر Docker داخل الآلة الافتراضية (Colima) |
| واجهة رسومية | لا | نعم | نعم | Podman Desktop | لا |
| Kubernetes محلية | تجريبي k8s للحاويات تجريبية |
مدمج | مدمج (1.34) | عبر Podman Desktop (kind, minikube) | خيارات قائمة على k3s |
| GPU لحاويات Linux | لا | لا تمرير لـ Metal؛ يشغّل Model Runner النماذج على المضيف بدلًا من ذلك | غير معلن عنه | نعم، عبر libkrun (تمرير واجهات Vulkan وllama.cpp) | مشغّل krunkit التجريبي |
| العنوان البارز لعام 2026 | آلات الحاويات، Kubernetes محلي، مهارة للوكيل | بيئات معزولة لوكلاء الذكاء الاصطناعي، Model Runner، Hardened Images مجانية | آلات معزولة، تمرير USB، الصوت | تنظيف كبير؛ libkrun افتراضيًا؛ إسقاط أجهزة Intel Mac | عزل وكلاء الذكاء الاصطناعي؛ أنظمة ضيف macOS وWindows |
| السعر | مجاني، Apache-2.0 | مجاني للاستخدام الشخصي؛ خطط مدفوعة من $11 لكل مستخدم شهريًا (Pro، شهري) | مجاني للاستخدام الشخصي؛ Pro $8 لكل مستخدم شهريًا | مجاني، Apache-2.0 | مجاني، مفتوح المصدر |
| الأفضل لـ | حاويات مفردة، بيئات تطوير Linux، أقصى عزل | الفرق، حِزم Compose، ضوابط للمؤسسات | أداة يومية سريعة ومصقولة للأفراد | تكافؤ مع Linux، حاويات بلا صلاحيات جذر، استدلال GPU | أجهزة افتراضية قابلة للبرمجة، مشغّلات CI، بيئات معزولة للوكلاء |
الأسعار هي أسعار القائمة في 12 نوفمبر 2026 وهي متغيرة؛ تبلغ تكلفة خطة Docker’s Business مبلغ $24 لكل مستخدم شهريًا. وقد اشترط ترخيص Docker’s منذ زمن طويل خطة مدفوعة للاستخدام التجاري فوق حدّ معيّن لحجم الشركة (250 موظفًا أو $10 ملايين من الإيرادات السنوية منذ 2021)؛ تحقّق من الشروط الحالية قبل الاعتماد على ذلك.
Docker Desktop: اللاعب التقليدي الذي تحوّل إلى منصة لوكلاء الذكاء الاصطناعي
أمضت Docker عام 2026 في إعادة تموضعها حول وكلاء الذكاء الاصطناعي، وثلاث من خطواتها تهمّنا هنا. في ديسمبر 2025 جعلت Docker Hardened Images مجانية ومفتوحة المصدر بموجب Apache 2.0: أكثر من ألف صورة مصغّرة مع قوائم مواد موقّعة، يمكنك استخدامها مع أي أداة، بما في ذلك أداة Apple’s. وفي 30 يناير 2026 أطلقت Docker Sandboxes، التي تمنح كل وكيل برمجة بالذكاء الاصطناعي جهاز microVM خاصًا به (المزيد في الجزء 8). وفي فبراير أضافت خلفية vLLM لشرائح Apple silicon إلى Docker Model Runner، التي تشغّل نماذج اللغة مباشرة على GPU الخاص بـ Mac’s بدلًا من حاوية، للسبب الذي يوضحه الجزء 7.
ما لا يزال Docker Desktop يمتلكه ولا يضاهيه فيه أحد هو المنظومة بأكملها: Compose، وواجهة رسومية ناضجة، وKubernetes، والإضافات، وإدارة المؤسسات، والذاكرة العضلية لكل مطوّر ستوظّفه يومًا. إذا كانت بيئة فريقك المحلية ملف Compose بثماني خدمات، فهذا هو المكان الذي يجب أن تبقى فيه الآن.
OrbStack: السريع
بنى OrbStack سمعته على السرعة وقلة استهلاك الذاكرة، وأضافت إصداراته في 2026 ميزات بدلًا من إعادة اختراعه: الإصدار 2.1 (أبريل) واجهة بأسلوب macOS 26 و آلات معزولة، آلات Linux لا ترى سوى المجلدات التي تشاركها معها ويمكن منعها من الوصول إلى جهاز Mac الخاص بك؛ 2.2 (يونيو) أضاف تمرير USB والصوت، بحيث تعمل كاميرات الويب والمتحكّمات الدقيقة وأجهزة الصوت داخل Linux؛ وأصلحت إصدارات أكتوبر مشكلات على macOS 27 وانتقلت إلى Linux 7.2. وهو مجاني للاستخدام الشخصي ويكلّف $8 لكل مستخدم شهريًا للاستخدام التجاري. وبالنسبة لمطوّر فردي يريد توافقًا مع Docker وCompose دون Docker Desktop، فهو لا يزال التوصية الافتراضية.
Podman 6: التنظيف الكبير
Podman 6.0، الصادر في نهاية يونيو، هو الإصدار الأكثر تعطيلًا في هذه القائمة، وذلك عن قصد. يتخلى عن دعم cgroups v1، ويستبدل شبكات CNI بـ Netavark، ويستبدل slirp4netns بـ pasta للشبكات بلا صلاحيات جذر، ويتطلب nftables بدلًا من iptables، وينقل قاعدة بياناته القديمة BoltDB إلى SQLite. أصبح عزل الشبكة مفعّلًا افتراضيًا الآن. على جهاز Mac، مزوّد الآلات الافتراضي أصبح الآن libkrun، و لم تعد أجهزة Mac المزوّدة بمعالجات Intel مدعومة; على Windows، تم إسقاط Windows 10. على Linux، --gpus يدعم الآن وحدات GPU من AMD إلى جانب NVIDIA.
ترقَّ بحذر: يجب إعادة إنشاء أجهزة Podman Linux الموجودة، وكل ما كان يعتمد على حزمة الشبكات القديمة يحتاج إلى اختبار. المكسب هو أداة أبسط بكثير وأقرب إلى Linux، وعلى Mac هي الأداة الوحيدة التي لديها قصة حقيقية للحاويات المعجّلة بـ GPU.
Lima وColima: مجموعة الأدوات في الخلف
Lima هو مدير الأجهزة الافتراضية مفتوح المصدر الذي تبني عليه أدوات كثيرة أخرى، وأصبح مشروعًا محتضنًا في CNCF في نوفمبر 2025. وقد انحازت سلسلته 2.x بقوة إلى الذكاء الاصطناعي: Lima 2.0 أضاف مشغّل krunkit تجريبيًا يدعم GPU وأدوات MCP حتى يستطيع وكلاء الذكاء الاصطناعي استخدام جهاز Lima افتراضي كبيئة عزل لهم؛ 2.1 (مارس) أضاف أنظمة macOS ضيفة تجريبية و limactl shell --sync وضعًا مصممًا لمنع وكلاء الذكاء الاصطناعي من إتلاف الملفات على جهاز Mac الخاص بك؛ 2.2 (يوليو) أضاف أنظمة Windows ضيفة تجريبية. Colima، الذي يغلّف Lima ليمنحك بيئة تشغيل Docker أو containerd بأمر واحد، يبقى أخف طريق مجاني إلى إعداد متوافق مع Docker على Mac.
أيها يجب أن تستخدم؟
- إذا كنت تعيش في ملفات Compose، أو كانت شركتك توحّد العمل على Docker: Docker Desktop.
- إذا أردت لنفسك أسرع وأخف إعداد متوافق مع Docker: OrbStack (أو Colima، إن كان لا بد أن يكون مجانيًا ومفتوح المصدر).
- إذا أردت حاويات Linux معجّلة بـ GPU، أو حاويات بلا جذر (rootless)، أو تكافؤًا مع خوادم Fedora وRHEL: Podman 6.
- إذا أردت أقوى عزل، وبلا عفريت إضافي، وبيئات تطوير Linux تبدو جزءًا من macOS: Apple container، مع أجهزة الحاويات.
- إذا كنت تشغّل وكلاء برمجة بالذكاء الاصطناعي دون إشراف: بيئة عزل مبنية لذلك (الجزء 8)، أيًّا كانت بيئة التشغيل التي تستخدمها في الأسفل.
لا شيء يمنعك من الجمع بينها. فـ Apple container لا يمس مقبس Docker ولا جهاز Docker الافتراضي، لذا يمكنك الإبقاء على Docker Desktop أو OrbStack لحزمة Compose الخاصة بك واستخدام أجهزة الحاويات لكل ما عداها.
الجزء 7 — الحاويات والذكاء الاصطناعي المحلي على Mac: إلى أين يذهب GPU؟
إن كنت تشغّل نماذج لغوية محليًا، فهذا هو الجزء الأهم، وهو الجزء الذي تتجاهله معظم أدلة الحاويات: لا تستطيع حاويات Linux على Mac استخدام GPU كما تفعل التطبيقات الأصلية. تقول Docker ذلك بوضوح في وثائق Model Runner: لا يوجد تمرير مباشر لـ Metal GPU إلى الحاويات. إطار Virtualization من Apple لا يمنح Metal للأنظمة الضيفة Linux، ولا يضيف Apple container ذلك. النموذج الذي يعمل داخل حاوية Apple يعمل على CPU، وهذا الفرق بالنسبة لنموذج بسبعة مليارات معامل بين تجربة سلسة وتجربة مؤلمة.
هناك أربع طرق معقولة للتعامل مع ذلك:
- شغّل النموذج أصليًا وحوّص كل شيء آخر. كل من Ollama وLM Studio وMLX وllama.cpp يستخدم Metal مباشرة على macOS. شغّلها هناك، وضع تطبيقك وقاعدة بياناتك وأدواتك في حاويات، ودع الحاويات تنادي النموذج عبر HTTP. مع Apple container، تلك هي الخطوة 9 في الجزء 4: أنشئ
host.container.internalنطاقًا ووجّه تطبيقك إلىhttp://host.container.internal:11434من أجل Ollama. - دع Docker يفعل الشيء نفسه من أجلك. يشغّل Docker Model Runner النماذج على المضيف، خارج أي حاوية، باستخدام llama.cpp أو MLX أو، منذ فبراير، خلفية vLLM لمعالجات Apple silicon (Docker Desktop 4.62 أو أحدث). وهو يوفّر واجهات API متوافقة مع OpenAI وAnthropic، وتدير النماذج بـ
docker model pullمثل الصور. - استخدم Podman مع libkrun إذا كان النموذج لا بد أن يعيش داخل حاوية. يمنح libkrun ضيفه من Linux وحدة GPU افتراضية. وصل مهندسو Red Hat أولًا إلى نحو 75–80% من سرعة llama.cpp الأصلية عبر Vulkan، ثم بنوا “API remoting”، الذي يمرّر نداءات GPU من llama.cpp من الحاوية إلى Metal على المضيف. في اختباراتهم على MacBook Pro بمعالج M4 Pro، جرى معالجة الموجّه بالسرعة الأصلية وبلغ توليد الرموز 95% على الأقل من السرعة الأصلية. إنه الطريق السائد الوحيد إلى استدلال GPU داخل حاوية على Mac، ثم يحزمها RamaLama. وتشير Red Hat إلى أنها غير مصممة للاستخدام متعدد المستأجرين.
- جرّب مشغّل krunkit في Lima، المبني على تقنية libkrun نفسها ويقدّم تسريع GPU كخيار تجريبي.
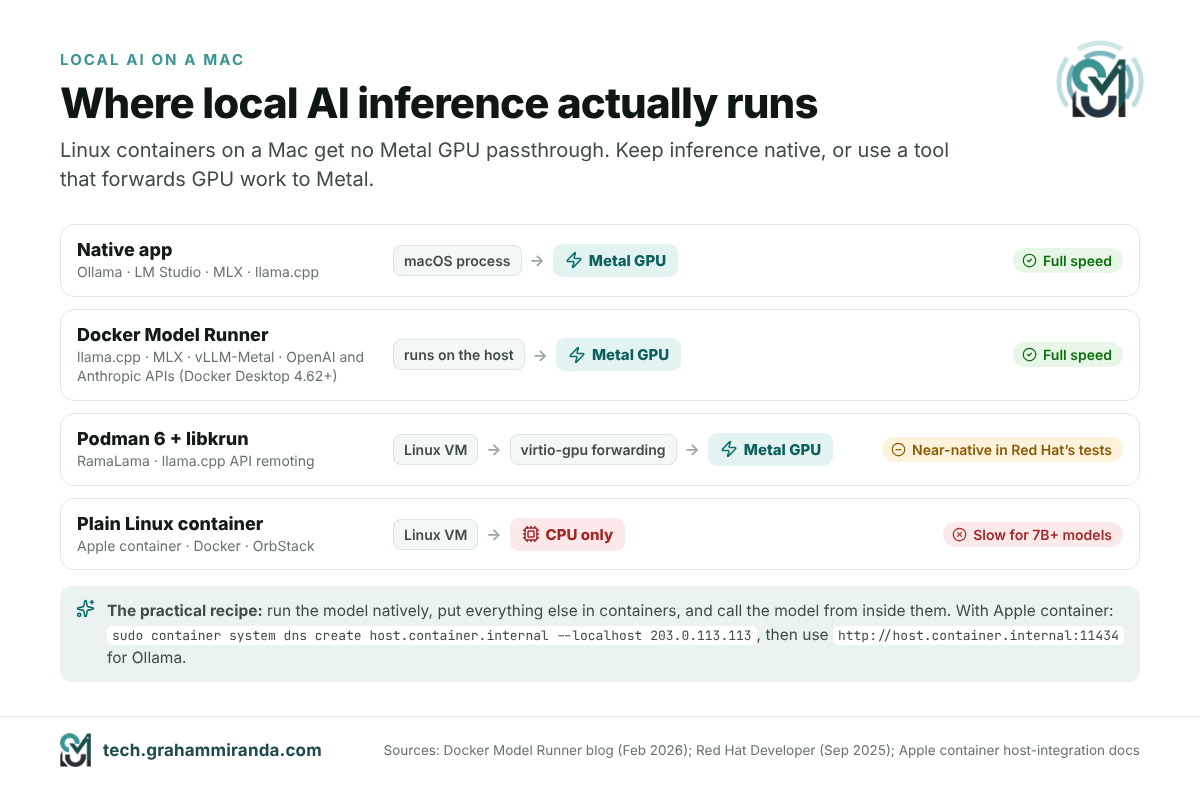
الوصفة العملية لمعظم الناس: شغّل Ollama أو LM Studio أصليًا، وضع كل ما يدور حوله في حاويات، وتعامل مع الحاويات على أنها مكان كودك وخدماتك، لا أوزانك. وإن كنت تختار العتاد لهذا، فإن دليل MacBooks لنماذج LLM المحلية يغطي مقدار الذاكرة التي يحتاجها كل حجم من النماذج، و دليل M5 Pro 64 GB للذكاء الاصطناعي المحلي يتعمّق أكثر في إعداد واحد.
الجزء 8 — عصر الصناديق الرملية: لماذا صارت كل أداة حاويات أداةً لوكلاء الذكاء الاصطناعي
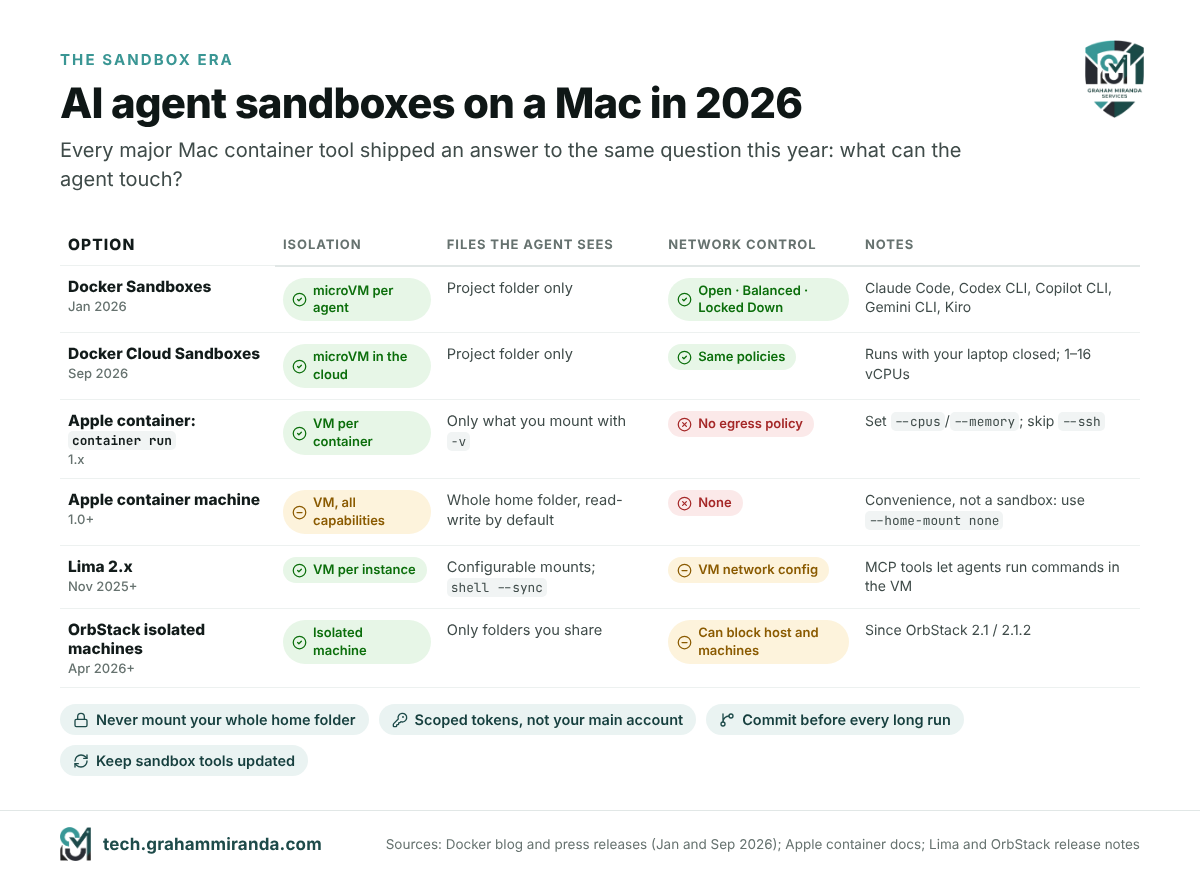
انظر إلى ملاحظات الإصدارات لعام 2026 لكل أداة في الجزء 6، وسيتكرر الموضوع نفسه: عزل وكلاء الذكاء الاصطناعي. وهذا ليس مصادفة. فوكلا البرمجة الآن يعملون لساعات، ويثبّتون الحزم، وينفّذون كودًا كتبوه بأنفسهم، ويقرأون ملفات لم يُوجَّهوا إليها. ولم يعد السؤال “هل يستطيع الوكيل كتابة كود جيد؟” بل أصبح “ما الذي يمكنه لمسه أثناء ذلك؟” وفي 2026، كانت الإجابة التي التقت عليها كل الشركات هي صندوق رمل لوكيل الذكاء الاصطناعي: بيئة قابلة للتخلص منها بنواة خاصة بها، ولا تضم إلا الملفات التي تحتاجها المهمة، والأفضل من ذلك حدود على الأماكن التي يمكنها إرسال البيانات إليها.
خمس طرق لمنح الوكيل صندوقًا خاصًا به
- Docker Sandboxes (30 يناير 2026) تمنح كل وكيل microVM قابلة للتخلص منها، لا يُركَّب فيها إلا مجلد مشروعك، وبداخلها محرّك Docker خاص بها، مع عدم الوصول إلى عفريت Docker على مضيفك. وعند الإطلاق كانت تدعم Claude Code وCodex CLI وCopilot CLI وGemini CLI وKiro على macOS وWindows. وأداة
sbxلسطر الأوامر تتيح لك اختيار سياسة شبكة (مفتوحة، متوازنة أو مقفلة)، والسماح بوجهات محددة، وإدارة الأسرار عبرsbx secret. صدر الإصدار 0.53.0 في 11 نوفمبر. - Docker Cloud Sandboxes (24 سبتمبر 2026) تشغّل الصناديق الرملية نفسها داخل سحابة Docker، بالعزل والسياسات نفسها، فيواصل الوكيل عمله طوال الليل وحاسوبك مغلق. وتتوسّع من 1 إلى 16 vCPU، ووفقًا لـ Docker تُقلع خلال مئات قليلة من الأجزاء من الثانية.
- Apple container يمنح كل حاوية حدود VM بحكم التصميم. أما حاوية
container runعادية لا يُركَّب فيها سوى مشروعك فهي صندوق وكيل معقول؛ أما آلة حاويات، كما شرح الجزء 3، فليست كذلك، إلا إذا عطّلت تركيب مجلد المنزل. - Lima 2.x تتضمّن أدوات MCP تتيح للوكيل تنفيذ أوامر داخل VM في Lima، و
--syncوضع صدفة مصمم لمنع الوكلاء من إتلاف الملفات على المضيف. - OrbStack 2.1 أضاف آلات معزولة لا ترى إلا المجلدات التي تختار مشاركتها، ومنذ 2.1.2 يمكن منعها من الوصول إلى Mac وإلى آلاتك الأخرى.
صندوق وكيل محدود باستخدام Apple container
إذا أردت تجربة ذلك بالأداة التي في هذا المقال، فهذا يمنح الوكيل VM خاصة به، ومجلد مشروعك، ولا شيء آخر من Mac:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# بالداخل: ثبّت أداة الوكيل، وسجّل الدخول، وشغّلها في /work
ما يحميه هذا وما لا يحميه، بصراحة:
- يحمي بقية ملفات Mac، ومفاتيح SSH لديك (ما لم تُضِف
--ssh)، وسلسلة مفاتيحك وحاوياتك الأخرى. - لا يحمي مجلد المشروع نفسه، فالوكيل ما زال قادرًا على تغييره أو حذفه، لذا احفظ تغييراتك في commit قبل أن تبدأ. ولا يقيّد حركة الشبكة الصادرة كذلك: فـ Apple container ليس لديه سياسة خروج، لذا فوكيل خُدِع بصفحة ويب أو ملف README خبيث يمكنه ما زال إرسال البيانات إلى الخارج. وسياسات الشبكة في Docker Sandboxes خيار أفضل إن كان ذلك يقلقك.
- بيانات الاعتماد التي تلصقها تبقى داخل الصندوق. استخدم رمزًا محدود النطاق للوكيل، لا حسابك الرئيسي.
فحص الواقع الأمني
الصناديق الرملية تقلّل نطاق الضرر؛ لكنها لا تجعل وكيلًا مخترقًا غير ضار. فقد أصلح إصدار Apple 1.3.1 ست تنبيهات أمنية في الكود الذي يفكّ ضغط الصور، ودفعة أدوات الذكاء الاصطناعي المكشوفة في 2026 التي تحوّلت إلى تعدين عملات مشفرة تذكير جيد بما يحدث عندما يكون العزل فكرة لاحقة: في أبريل، وثّق Censys أكثر من ألف خادم ComfyUI تُركت مفتوحة على الإنترنت وكانت مستهدَفة، كما غطيت في هل التعدين على العملات المشفرة مجدٍ في 2026؟. أبقِ أدوات العزل محدّثة، وامنح الوكلاء بيانات اعتماد محدّدة النطاق، وراجع ما يثبّتونه، ولا تعرض واجهة تحكم أي وكيل للإنترنت أبدًا. وإذا كنت تختار وكيلًا من الأساس، فإن مقارنة هارنسات البرمجة بالذكاء الاصطناعي تغطي أيّها يوفّر عزلًا مدمجًا.
الجزء 9 — طبقة المنصة: macOS 27 وXcode 27 وSwift وLinux 7.0 وUbuntu 26.04 وHomebrew
كان Apple container أكثر إصدار مثير للاهتمام هذا العام لمطوّري Mac، لكنه لم يكن الوحيد الذي غيّر طريقة عملك. بقية هذا الدليل هي رادار الإصدارات: إصدارات 2026 التي تهمّ أكثر من يبنون البرمجيات، مجمّعة حسب الطبقة، مع ما تغيّر وما ينبغي فعله بشأن كل منها.
macOS 27 Golden Gate: حصريًا لـ Apple silicon
أعلنت Apple عن macOS 27 Golden Gate في WWDC26 في 8 يونيو وأصدرته في 14 سبتمبر 2026. بالنسبة للمطوّرين، ليس العنوان هو Siri، التي تعمل الآن على Gemini من Google، ولا إطلاق التطبيقات الأسرع التي تعلن عنه Apple؛ بل قائمة ما اختفى:
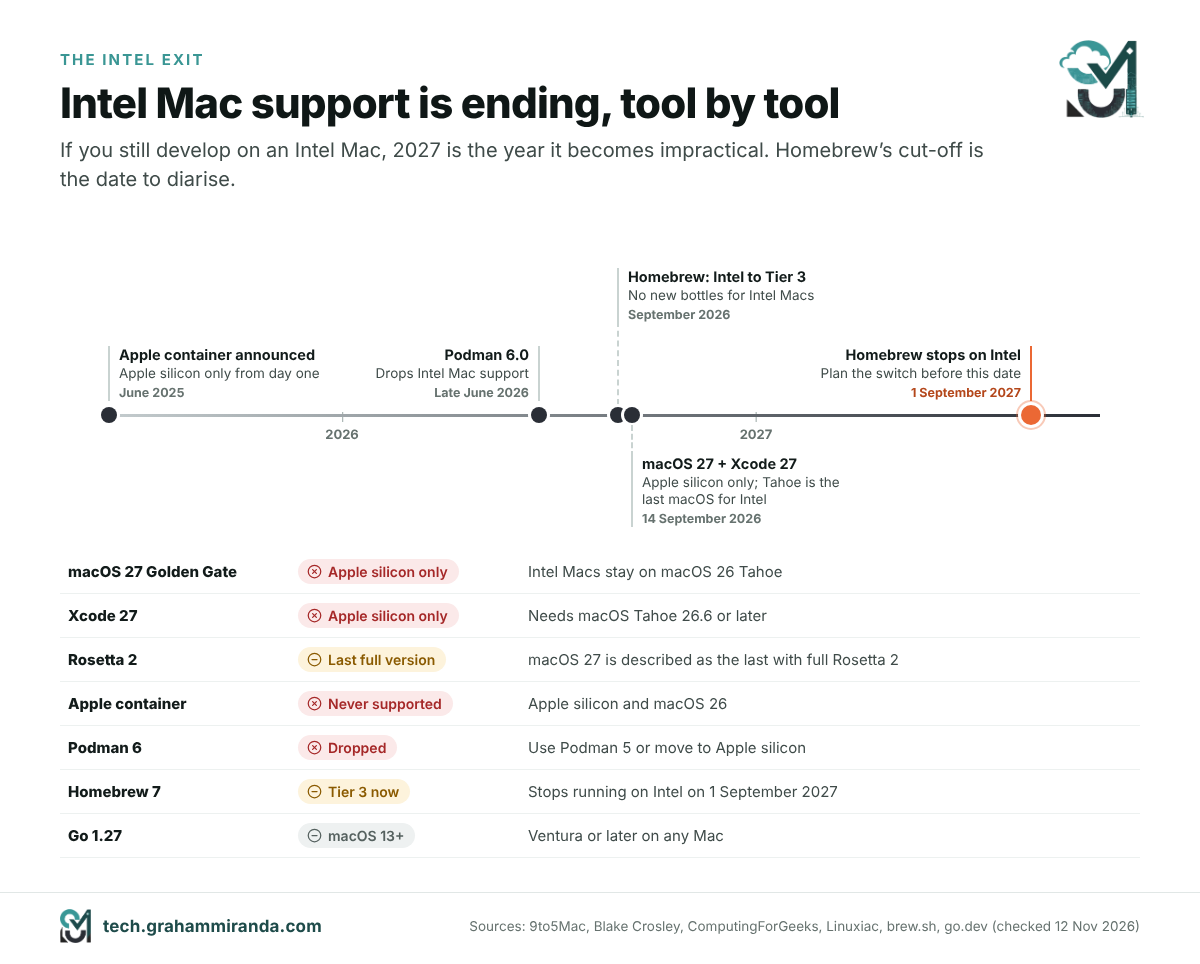
- أجهزة Mac بمعالج Intel لم تعد مدعومة. يعمل Golden Gate على Apple silicon فقط. وmacOS 26 Tahoe هو آخر إصدار لأجهزة Mac بمعالج Intel، التي ستبقى عليه لبقية فترة تحديثات الأمان الخاصة به.
- Rosetta 2 على قائمة المغادرة. عند الترقية، يُزال Rosetta ويُعاد تثبيته عند الطلب أول مرة يُشغّل فيها تطبيق مخصّص لـ x86. ويوصف Golden Gate على نطاق واسع بأنه آخر macOS بدعم كامل لـ Rosetta 2، لذا فالأدوات المخصّصة لـ x86 في سير عملك تحتاج خطة بديل.
- بيئات تشغيل النصوص البرمجية القديمة تواصل الاختفاء. التثبيت النظيف لا يحتوي على Python 2 ولا على PHP؛
python3هو الإصدار 3.9.6 الذي يأتي مع Command Line Tools ولا يتغيّر. استخدم Homebrew،uvأوpyenvلعمل Python الجدّي، وHomebrew لـ PHP. - لا يوجد تراجع إلى إصدار أقدم. إذا تعطّل شيء، فطريق العودة النظيف هو استعادة من Time Machine. انسخ احتياطيًا أولًا، وانتظر إذا كنت تعتمد على عميل VPN أو برنامج تشغيل أو امتداد نواة غير معتمد لـ 27 بعد.
تحذير محدّد إن كنت تكتب Python: تحذّر ملاحظات إصدار python.org لـ 3.15 من أن IDLE وتطبيقات tkinter أخرى قد تتجمّد عند فتح النوافذ الحوارية على macOS 27.0، وتقترح الانتظار حتى صدور إصلاح قبل الترقية إن كنت تعتمد عليها.
Xcode 27 وSwift 6.4: وكلاء لديهم خطة
Xcode 27 صدر في 14 سبتمبر مع Swift 6.4. ويحتاج إلى macOS Tahoe 26.6 أو أحدث على Apple silicon، لذا فهو أيضًا نهاية الطريق لـ Xcode على Intel. التغييرات المهمة:
- نضجت البرمجة الوكيلية. يمكن للوكلاء الآن التخطيط قبل التنفيذ: الخطة مستند Markdown قابل للتحرير توافق عليه قبل أن يغيّر الوكيل أي شيء. وانضمّ Gemini من Google إلى قائمة النماذج المدعومة، والتكاملات مع مزوّدين خارجيين اختيارية، لأنها ترسل كودك إلى خوادم شخص آخر.
- يحلّ Device Hub محل تطبيق Simulator، جامعًا المحاكيات والأجهزة الحقيقية في نافذة واحدة.
xcrun simctlما زال يعمل، لذا تبقى أتمتة المحاكيات عبر النصوص البرمجية صالحة. - بعض المشاريع لن تُبنى دون تغيير. لم يعد الرابط الكلاسيكي
ld64موجودًا (خيار-ld64يفشل الربط الآن)، وانكسارات قليلة في مصدر Swift تؤثر على@Stateالمهيّئات وinitالوصولات، ولأهداف macOS 27ARCHS_STANDARDلم تعد تتضمن x86_64، بصمت.
Swift 6.3، الذي صدر في 24 مارس، يستحق ذكرًا خاصًا به: فقد جعل Swift SDK for Android رسميًا، فيمكنك بناء شيفرة Android أصلية بـ Swift واستدعاؤها من Kotlin أو Java، وأضاف @c سمةً تكشف دوال Swift أمام C، وقدّم معاينة لنظام Swift Build الجديد داخل Swift Package Manager. ومع آلات الحاويات، أصبح من الواقعي كتابة Swift على جانب الخادم على جهاز Mac، وبناؤه واختباره على Linux حقيقي في الجوار، ومشاركة الشيفرة مع تطبيق Android.
Linux 7.0: رقم مستدير بتغييرات حقيقية
أصدر Linus Torvalds Linux 7.0 على 12 أبريل 2026. كانت القفزة من 6.19 إعادة ترقيم لا علامة على اضطراب، لكن الإصدار حمل معالم حقيقية: فقد دعم Rust تصنيفه “التجريبي”، واكتسب XFS إصلاحًا ذاتيًا مستقلًا، وأصبح في الإمكان توقيع وحدات النواة بخوارزمية ما بعد الكم ML-DSA ، بينما أُزيل توقيع الوحدات بـ SHA-1، وأصبح zram قادرًا الآن على كتابة الصفحات المضغوطة مرة أخرى إلى التخزين دون فك ضغطها أولًا. وبحلول أكتوبر، كانت OrbStack تشحن نواة 7.2 داخل جهازها الافتراضي بالفعل.
Ubuntu 26.04 LTS “Resolute Raccoon”
أصدرت Canonical Ubuntu 26.04 LTS على 23 أبريل 2026، المبنية على Linux 7.0. إنه الإصدار الذي وضع Rust في قلب توزيعة سائدة: sudo-rs و uutils Rust coreutils تحلّ محل sudo و core أدوات سطر الأوامر الكلاسيكية. أصبح تشفير القرص الكامل المدعوم بـ TPM متاحًا عمومًا في المثبّت، ويغطي Livepatch خوادم Arm64 للمرة الأولى، و أصبحت CUDA من NVIDIA في مستودعات Ubuntu نفسها للمرة الأولى، إلى جانب ROCm من AMD. وبالنسبة للحاويات، يعني ذلك أن ubuntu:26.04 هي الصورة الأساسية التي ينبغي أن تبدأ منها المشاريع الجديدة؛ وبالنسبة لمستخدمي Windows، اكتسبت Ubuntu على WSL تكامل cloud-init وUbuntu Pro. إذا كنت تبني خادمًا جديدًا هذا الشتاء، فإن معظم قائمة التحقق لتحصين خادم Debian 12 ينطبق على 26.04 أيضًا.
Homebrew 6.0 و7.0: إصداران رئيسيان في صيف واحد
أطلقت Homebrew إصدارين رئيسيين بفارق ثلاثة أشهر، وغيّر الاثنان بينهما إعداداتها الافتراضية أكثر من أي إصدار في السنوات الأخيرة:
- Homebrew 6.0 (11 يونيو) جعلك تثق صراحةً بمستودعات taps الخارجية قبل أن تُشغَّل شيفرتها (تبقى مستودعات taps الرسمية موثوقة)، وجعل نمط “ask” هو الافتراضي للمطورين بحيث
brew installوbrew upgradeيعرض ما سيتغيّر قبل تنفيذه، وجلب بيئة Bubblewrap المعزولة إلى Linux وأضافbrew exec، الذي يشغّل حزمة دون تثبيتها بشكل دائم، على غرارnpx. - Homebrew 7.0 (13 سبتمبر) مدمجًا فيه
ثغرات brew، الذي يفحص حزمك المثبّتة مقابل قاعدة بيانات الثغرات OSV.dev، وأطلق BrewUI، تطبيق Homebrew’s الرسومي الرسمي (brew install homebrew-app، macOS Tahoe 26 أو أحدث)، وحوّل بيئة Linux المعزولة إلى Landlock وسرّع التثبيتات بمزيد من العمل المتوازي. - الجدول الزمني لـ Intel أصبح محددًا الآن. Golden Gate وTahoe وSequoia في الفئة 1 على Apple silicon. انتقلت أجهزة Mac العاملة بـ Intel إلى الفئة 3، بلا حزم جديدة، وHomebrew يتوقف عن العمل على Intel في 1 سبتمبر 2027؛ ويقترح MacPorts على كل من يضطر إلى البقاء. لم تعد macOS 10.15 والأقدم مدعومة إطلاقًا، وانخفض Sonoma 14 إلى الفئة 3.
أمران يستحقان التشغيل اليوم: brew vulns --severity=high لترى ما هو مكشوف’، و brew tap لمراجعة أي مستودعات tap لطرف ثالث كنت تثق بها’ طوال الوقت.
الجزء 10 — اللغات وبيئات التشغيل: Python 3.15 وTypeScript 7 وNode.js 26 وGo 1.27 و.NET 11 وBun وVite
Python 3.15: بدء أسرع وتشغيل أسرع
Python 3.15.0 وصل في 9 أكتوبر 2026 (الإصدار الحالي هو 3.15.2). أبرز الميزات:
- استيرادات كسولة صريحة (PEP 810). يمكنك وسم استيراد بأنه كسول، فلا تُحمَّل الوحدة إلا عند أول استخدام’ لها. وفي أدوات سطر الأوامر والدوال بلا خادم التي تستورد مكتبات ثقيلة نادرًا ما تلمسها، ينخفض زمن بدء التشغيل بشكل ملحوظ.
- ترميز UTF-8 هو الافتراضي (PEP 686).
open()دونوسيط ترميزأصبح يعني UTF-8 في كل مكان. وهو في الأساس إصلاح لـ Windows، لكن راجع أي شيفرة اعتمدت على الافتراضي القديم المرتبط باللغة المحلية. - دوال مدمجة جديدة:
frozendict(PEP 814)، وهو قاموس غير قابل للتغيير، وsentinel(PEP 661)، طريقة سليمة لإنشاء قيم علامات فريدة. - فكّ التغليف داخل التعبيرات الاستيعابية (PEP 798)، مُحلّل أداء إحصائي جديد اسمه Tachyon (PEP 799) مع
حزمة تحليل أداءالحزمة، ومؤشرات الإطار مفعّلة افتراضيًا لتحسين التنميط، وعدة تحسينات في الأنواع. - JIT تجريبي أسرع: أسرع بنحو 7–8% من المفسّر القياسي على x86-64 Linux، وأسرع بنسبة 11–12% من مفسّر tail-calling على أجهزة Mac العاملة بـ Apple silicon، وفق قياسات’ المتوسط الهندسي التي أجراها الفريق الأساسي.
- الترابط الحر (free-threading) يقترب من أن يصبح الوضع الطبيعي. مثبّت macOS الرسمي أصبح الآن يثبّت دعم الترابط الحر افتراضيًا، والعمل الجديد على ABI المستقر يسهّل على إضافات C دعم هذه البنية دون قفل المفسّر العالمي.
تتوفر صور الحاويات باسم python:3.15. اختبرها على فرع أولًا: الاستيرادات الكسولة وتغيير الترميز هما الأمران الأكثر ترجيحًا لمفاجأة الشيفرة القائمة.
TypeScript 7.0: المترجم، مُعاد كتابته بـ Go
أصدرت Microsoft TypeScript 7.0 على 8 يوليو 2026، بعد إصدار مرشّح في يونيو. إنه’ النقل الأصلي للمترجم وخدمة اللغة إلى Go، المعروف أثناء التطوير باسم Project Corsa، وتقول Microsoft إنه يجعل عمليات البناء الكاملة عادةً أسرع من 8 إلى 12 مرة، بمساعدة تعدد خيوط حقيقي. ولأن الفريق’ نقل بنية الشيفرة القائمة ومنطقها بدلًا من إعادة تصميمها، فإن المترجمين ينتجان نتائج متسقة.
تثبّته بالطريقة المعتادة (npm install -D typescript)، وتشحن الحزمة الآن tsc. وبالنسبة للأدوات التي ما زالت تحتاج واجهة JavaScript البرمجية القديمة، تنشر Microsoft @typescript/typescript6، وهي توفّر tsc6 أمر وواجهة 6.0 جنبًا إلى جنب مع 7.0. وتخطط Microsoft الآن لإصدارات ميزات كل ثلاثة إلى أربعة أشهر. إن بدا محرّرك أسرع هذا الخريف، فهذا هو السبب.
Node.js 26 LTS: وصول Temporal وتباطؤ قطار الإصدارات
Node.js 26 صدر في مايو وأصبح LTS في 28 أكتوبر 2026 باسم الإصدار 26.13.0، والاسم الرمزي “Lithium”، مدعومًا حتى نهاية أبريل 2029. وهو يفعّل Temporal API افتراضيًا، البديل الذي طال انتظاره للكائن السيئ السمعة في JavaScript’ التاريخ ، وتشحن محرك V8 14.6 وUndici 8، عميل HTTP الذي يقف خلف fetch().
Node 26 هو أيضًا نهاية حقبة. إنه’ آخر إصدار رئيسي وفق الجدول القديم الذي كان مرتين في السنة. بدءًا من Node.js 27، سيكون هناك إصدار رئيسي واحد في السنة، سيصبح كل إصدار LTS، وستحصل كل سلسلة على 30 شهرًا من LTS من أصل 36 شهرًا من الدعم الكلي. بدأت مرحلة ألفا لـ Node 27’ في أكتوبر 2026، وأول إصدار لها مقرر في أبريل 2027 وسيُدعم حتى أبريل 2030.
Go 1.27: الدوال العامة أخيرًا
Go 1.27 صدر في 19 أغسطس 2026. يمكن للدوال الآن أن تمتلك معاملات النوع الخاصة بها، وهي من أكثر الميزات المطلوبة منذ وصول الأنواع العامة في Go 1.18’ (طرق الواجهات لا تستطيع ذلك بعد). encoding/json يعمل الآن على تنفيذ v2 الأسرع تحت الغطاء، مع حزم encoding/json/v2 و jsontext جديدة؛ فك الترميز أسرع بكثير، وإن كانت بعض رسائل الخطأ تُقرأ بشكل مختلف. هناك دعم SIMD محمول تجريبي خلف GOEXPERIMENT=simd، وحصلت حزم التشفير على ML-DSA توقيعات ما بعد الكم و ML-KEM-1024 تبادل مفاتيح في TLS 1.3. ملاحظة عن المنصات: يحتاج Go 1.27 إلى macOS 13 Ventura أو أحدث.
.NET 11: أنواع الاتحاد، وإصداران خارج الدعم
أطلقت Microsoft .NET 11 في .NET Conf 2026 (10–12 نوفمبر). وهو’ إصدار بمدة قياسية مع 24 شهرًا من الدعم. والنجم بالنسبة للمطورين هو أنواع الاتحاد في C# 15’، والتي تتيح للقيمة أن تكون واحدة بالضبط من عدة أنواع مصرّحة، مع تحقق المترجم من أن switch تتعامل مع كل حالة. يعمل .NET MAUI الآن على CoreCLR وقت التشغيل افتراضيًا، باستخدام تعليمات برمجية مترجمة مسبقًا مع مُفسّر على منصات Apple، حيث لا يُسمح بترجمة JIT’، كما أن dotnet الأمر نفسه يبدأ أسرع بفضل مضيف Native AOT.
الجزء العاجل ليس .NET 11’ نفسه: وصل كل من .NET 8 و.NET 9 إلى نهاية الدعم في 10 نوفمبر 2026. أي شيء لا يزال يعمل عليهما يحتاج إلى الانتقال إلى .NET 10 (الدعم طويل الأمد) أو .NET 11.
Bun 1.4: أُعيدت كتابته بـ Rust، وبمعظمه بواسطة الذكاء الاصطناعي
أكثر إصدار أثار جدلًا’ هذا العام هو Bun 1.4، الذي نُشر في أغسطس. Bun، وقت تشغيل JavaScript الذي استحوذت عليه Anthropic في ديسمبر 2025، نُقل من Zig إلى Rust. وفقًا لما أوردته InfoQ، كانت قاعدة الشيفرة الأصلية نحو 535,000 سطر من Zig، واستغرق النقل نحو أربعة أشهر بدلًا من السنة التي كان فريق بشري صغير سيحتاجها، وأُنجز العمل في معظمه بنسخة ما قبل الإصدار من Claude Fable 5 من Anthropic، منظمًا في نحو 50 سير عمل مع وكيل منفّذ ووكيلَي مراجعة خصميين ووكيل مصحّح، وبما يصل إلى 64 نسخة تعمل على التوازي. وقد كلّف اجتياز مجموعة الاختبارات نحو $165,000 في استهلاك API.
جاءت النتائج على وجهين. النقل الميكانيكي أدخل 19 تراجعًا خفيًا. كما عالج 128 خطأً قديمًا، وفي اختبار من 2,000 عملية بناء متتالية، استقر استخدام الذاكرة عند 609 MB بدلًا من تجاوز 6.7 GB كما كان سابقًا. وانتقد مؤسس Zig، Andrew Kelley، المشروع لشحنه شيفرة لم يراجعها أي إنسان بالكامل. ومهما كان رأيك، فإن Bun 1.4 هو الآن الحالة المرجعية لإعادة كتابة البنية التحتية بالذكاء الاصطناعي على نطاق واسع، والنقاش حول معنى “المراجعة” للشيفرة المكتوبة بالذكاء الاصطناعي لم يُحسم بعد.
Vite 8: أداة تجميع واحدة بدلًا من اثنتين
Vite 8، صدر في 12 مارس 2026، استبدلت زوجيّ أدوات التجميع التي استخدمها Vite دائمًا، esbuild في التطوير وRollup للإنتاج، بأداة تجميع واحدة مبنية على Rust، Rolldown، إضافة إلى سلسلة أدوات المترجم Oxc. في معايير القياس، Rolldown أسرع من Rollup بنحو 10 إلى 30 مرة، وأبلغ المتبنّون الأوائل عن مكاسب كبيرة في الواقع: بناء الإنتاج لدى Linear نزل من 46 ثانية إلى 6. ويحتاج Vite الآن إلى Node.js 20.19+ أو 22.12+، ويُشحن كـESM فقط وحجمه أكبر بنحو 15 MB عند التثبيت، وطبقة توافق تترجم معظم الإعدادات الحالية تلقائيًا.
الجزء 11 — البنية التحتية والمحررات: Kubernetes وPostgreSQL 19 وZed 1.0
Kubernetes 1.36 و1.37
حافظ Kubernetes على إيقاعه من ثلاثة إصدارات في السنة. الإصدار 1.36 “Haru” (22 أبريل 2026) شحن 70 تحسينًا، منها 18 انتقلت إلى الحالة المستقرة، وأهمها فضاءات أسماء المستخدمين، التي تربط مستخدم الجذر في الحاوية بمستخدم غير مميّز على المضيف. كما انتقل إلى الحالة المستقرة التفويض الدقيق لواجهة kubelet API ومقاييس توقف الضغط (PSI)، وأُهملت Service ExternalIPs. الإصدار 1.37 “Garhwal” (26 أغسطس 2026) بـ67 تحسينًا: 16 مستقرة و23 بيتا و27 ألفا.
لمستخدمي Mac، تفصيل عملي واحد: إضافة Kubernetes في Apple container تستخدم kindest/node:v1.35.5 الصورة افتراضيًا، لذا هي متأخرة إصدارًا أو إصدارين. مرّر --node-image مع صورة عقدة kind أحدث عندما تحتاج إلى الاختبار على Kubernetes الحالي.
PostgreSQL 19: الإصدار الذي انتظر
يُصدر PostgreSQL نسخة رئيسية كل خريف كالساعة. ليس هذا العام. خلال دورة بيتا للإصدار 19، قام المشروع بإرجاع 53 commit، بما في ذلك ميزات رئيسية مثل استعلامات الرسم البياني للخصائص في SQL (SQL/PGQ)، MERGE/SPLIT PARTITION، والصيغة الزمنية لـ UPDATE/DELETE … FOR PORTION OF و GROUP BY ALL، التي أعادت نتائج خاطئة في بعض الحالات. ويُتوقع عودة معظمها في الإصدار 20. وأشار تحليل في سبتمبر على مدونة هندسة Snowflake إلى سبب مثير للاهتمام: كشف الأخطاء بمساعدة الذكاء الاصطناعي كان يُظهر مشكلات في مراحل متأخرة كانت ستُشحن سابقًا. وجاء أول مرشح إصدار في 15 أكتوبر، والإتاحة العامة مخطط لها في 19 نوفمبر 2026، ما لم تكن هناك حاجة إلى مرشح آخر.
إنه عكس غريزة “أطلقه ثم رقّعه”، وبالنسبة لقاعدة بيانات فهذا هو القرار الصحيح. ابقَ على PostgreSQL 18 في الإنتاج حتى يصدر 19 إصداره الفرعي الأول على الأقل.
Zed 1.0: محرر جديد يصل إلى الإصدار المستقر
Zed، المحرر المبني بلغة Rust والمسرّع بواسطة GPU من الفريق الذي أنشأ Atom، وصل إلى 1.0 في نهاية أبريل 2026، بعد نحو خمس سنوات من التطوير. يعمل على macOS (12 أو أحدث) وWindows وLinux، وتشمل ميزاته الذكية دعم وكلاء البرمجة الخارجيين عبر Agent Client Protocol المفتوح. إنه سريع التطور: الإصدار الحالي في 12 نوفمبر هو 1.28.1.
الجزء 12 — ستة أنماط تقف خلف موجة إصدارات 2026
إذا أخذتها واحدة تلو الأخرى، فهي مجرد ملاحظات إصدار. وإذا جمعتها معًا، فإنها تقول إلى أين تتجه أدوات المطورين.
1. الآلة الافتراضية هي الحاوية الجديدة
يمنح Apple container كل حاوية آلة افتراضية خاصة بها. وتمنح Docker Sandboxes وCloud Sandboxes كل وكيل آلة افتراضية صغيرة. وقد أمضت Lima وOrbStack وPodman العام كله في إضافة ميزات عزل على مستوى الآلة الافتراضية. والسبب واحد في كل مكان: وكلاء الذكاء الاصطناعي يشغّلون شيفرة لم يقرأها أحد، وحدود مساحة أسماء النواة التي كانت مناسبة لخدماتك الموثوقة ليست مكانًا مريحًا لإيقاف شيء غير موثوق. وقد جعلت شرائح Apple silicon الآلات الافتراضية الخفيفة رخيصة بما يكفي لتصبح الخيار الافتراضي.
2. Intel تغادر سلسلة أدوات Mac
macOS 27 وXcode 27 وApple container تعمل فقط على Apple silicon. وقد أسقط Podman 6 أجهزة Intel Mac. ونقل Homebrew أجهزة Intel إلى الفئة 3 وحدد موعدًا، 1 سبتمبر 2027، وبعد ذلك يتوقف عن العمل عليها تمامًا. Golden Gate هو آخر macOS بدعم كامل لـ Rosetta 2. وإذا كنت أنت أو شركتك ما زلتم تطوّرون على أجهزة Intel Mac، فإن 2027 هي السنة التي يصبح فيها ذلك غير عملي.
3. أعد كتابته بلغة أسرع
انتقل مترجم TypeScript من JavaScript إلى Go وأصبح أسرع بـ 8–12 مرة. واستبدلت Vite حزمتي تجميع بحزمة واحدة مكتوبة بلغة Rust. وانتقل Bun من Zig إلى Rust. واستبدلت Ubuntu sudo والأدوات الأساسية بنسخ Rust، وفقدت Rust تصنيفها التجريبي في نواة Linux، وأثبت Zed أن المحرر الأصلي يمكنه منافسة المحررات المبنية على Electron. السرعة نصف الدافع؛ وأمان الذاكرة هو النصف الآخر.
4. الذكاء الاصطناعي الآن هو الباني وصائد الأخطاء معًا
أنجز الذكاء الاصطناعي معظم الكتابة في إعادة كتابة Bun. وساعد كشف الأخطاء بمساعدة الذكاء الاصطناعي في تأخير PostgreSQL 19. وتشحن Apple مهارة تتيح لوكلاء البرمجة تشغيل أداة الحاويات الخاصة بها، وXcode 27 لديه وكلاء يخططون قبل أن يكتبوا، وأعادت Docker تنظيم خط منتجاتها حول عزل هؤلاء الوكلاء. تفترض الأدوات بشكل متزايد أن وكيلًا، لا إنسانًا، هو الطرف الآخر في سطر الأوامر، وهذا يغيّر معنى “التوثيق الجيد” و“الإعدادات الافتراضية الجيدة”. (للجانب المتعلق بسير العمل في هذا التحول، راجع دليل Vibe coding.)
5. آمن افتراضيًا، أخيرًا
أصبح Homebrew الآن يجعلك تثق بمصادر الطرف الثالث (taps) ويفحص الثغرات المعروفة. وقد منحت Docker صورها المحصّنة مجانًا. وشغّل Podman عزل الشبكة افتراضيًا. وأصبح Apple container الآن يستخدم HTTPS افتراضيًا للسجلات وأصلح ست نشرات أمنية في إصدار واحد. وتبنى Linux 7.0 وGo 1.27 توقيعات ما بعد الكم، واستبدلت Ubuntu أدواتها بأدوات آمنة للذاكرة. لا شيء من هذا براق، وكلّه يقلل عدد الطرق التي يمكن أن تؤذيك بها تبعية سيئة أو وكيل مرتبك.
6. قطارات أبطأ، دعم أطول
ينتقل Node.js إلى إصدار رئيسي واحد سنويًا مع دعم طويل الأمد (LTS) لكل إصدار. وأصبحت إصدارات .NET القياسية تحصل الآن على 24 شهرًا من الدعم. واختار PostgreSQL الجودة على نافذة الإصدار المعتادة. بعد سنوات من دورات الإصدار المتسارعة باستمرار، تتباطأ المنصات التي يبني عليها الناس أعمالهم عمدًا، بينما تستمر الأدوات فوقها، من TypeScript إلى Zed إلى Apple container، في الإصدار كل بضعة أسابيع.
الجزء 13 — خطة الترقية الخاصة بك لشهر نوفمبر 2026
إليك ما سأفعله، بحسب نوع المطور الذي أنت عليه.
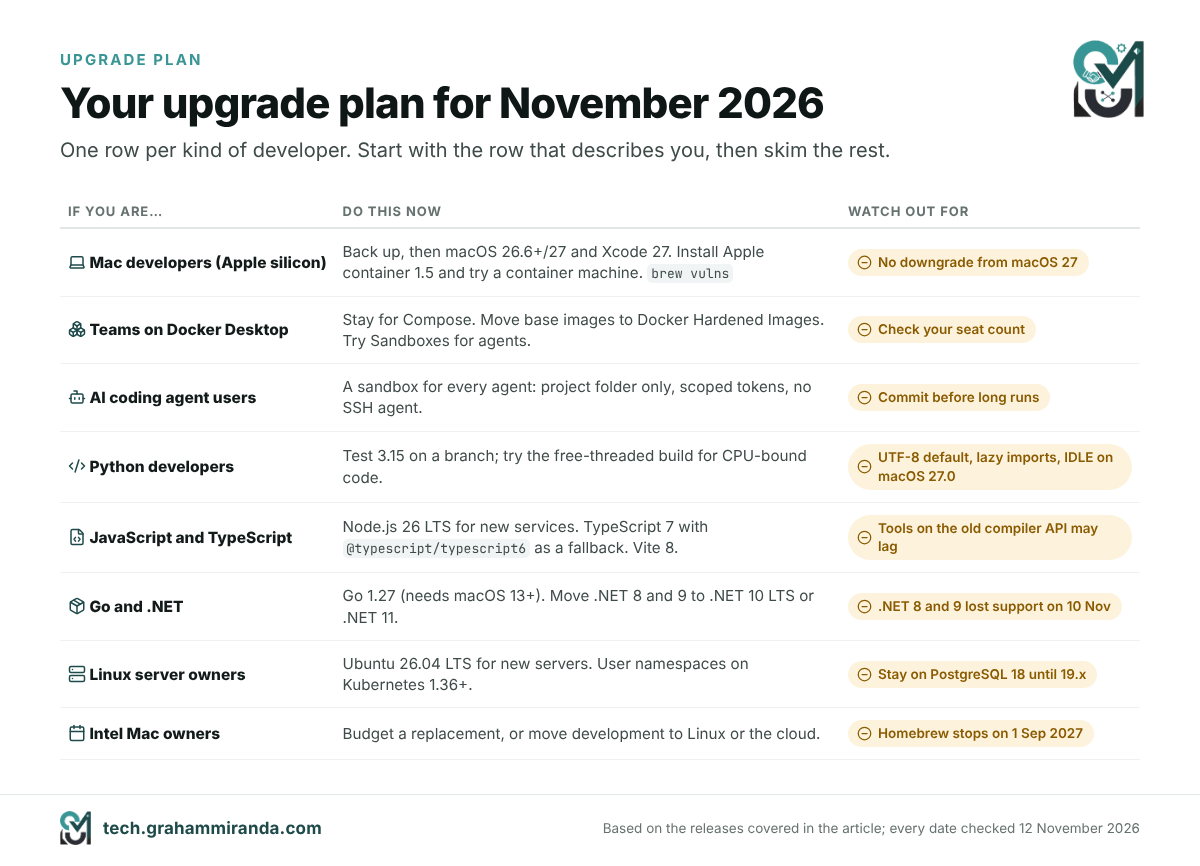
مطورو Mac على Apple silicon. أنشئ نسخة احتياطية بـ Time Machine، ثم انتقل إلى macOS 26.6 أو 27 وXcode 27 عندما تدعمهما أدواتك الحساسة. ثبّت Apple container 1.5 وأنشئ آلة حاويات لبناءات Linux لديك. شغّل brew update && brew upgrade، ثم ثغرات brew و brew tap.
الفرق التي تستخدم Docker Desktop. ابقَ كما أنت لتطوير قائم على Compose. انقل الصور الأساسية إلى Docker Hardened Images حيث يكون ذلك منطقيًا، وجرّب Docker Sandboxes لعمل الوكلاء، وتأكد من أن عدد مقاعدك ما زال يطابق شروط ترخيص Docker.
أي شخص يشغّل وكلاء برمجة بالذكاء الاصطناعي. امنح كل وكيل بيئة معزولة (sandbox): Docker Sandboxes، أو حاوية Apple عادية مع تركيب المشروع فقط، أو آلة افتراضية Lima. لا تمنح وكيلًا مجلدك الرئيسي بالكامل، أو وكيل SSH الخاص بك، أو رمزًا غير محدد النطاق. نفّذ commit قبل كل تشغيل طويل.
مطورو Python. اختبر 3.15 على فرع. راقب الإعداد الافتراضي UTF-8 وأي شيفرة قد تنكسر مع الاستيرادات الكسولة، جرّب البناء الحر الخيوط إذا كانت لديك شيفرة مقيّدة المعالج، وأبقِ IDLE بعيدًا عن macOS 27.0 حتى يصدر إصلاح tkinter.
مطورو JavaScript وTypeScript. انقل خدمات الإنتاج الجديدة إلى Node 26 LTS. جرّب TypeScript 7 مع @typescript/typescript6 كشبكة أمان للأدوات التي تحتاج إلى API القديم، وقم بالترقية إلى Vite 8 إذا كانت بناءاتك بطيئة.
مطورو Go و.NET. قم بالترقية إلى Go 1.27، مع تذكّر أنه يحتاج إلى macOS 13 أو أحدث. انقل أي شيء لا يزال على .NET 8 أو 9 إلى .NET 10 LTS أو .NET 11 الآن: فهما خارج الدعم بالفعل.
أصحاب خوادم Linux. استخدم Ubuntu 26.04 LTS للخوادم الجديدة، وفعّل فضاءات أسماء المستخدمين حيث يدعمها إصدار Kubernetes لديك، وابقَ على PostgreSQL 18 حتى يصدر إصدار نقطي من 19.
أصحاب أجهزة Mac بمعالج Intel. Tahoe هو آخر إصدار macOS لديك، وHomebrew يتوقف عن العمل على Intel في 1 سبتمبر 2027. خطّط لبديل في ميزانية 2027، أو انقل عمل التطوير إلى جهاز Linux أو بيئة سحابية. وإذا كنت توازن بين شاشات MacBook Pro الجديدة لذلك البديل، فقد شرحت لماذا اخترت mini-LED بدلًا من OLED، وقارنت جهاز MacBook Pro بمعالج M1 مع جهاز 16-inch M5 Pro بالكامل.
الأسئلة الشائعة
Apple container أداة سطر أوامر مفتوحة المصدر من Apple لإنشاء حاويات Linux وتشغيلها وبنائها ونشرها على Mac. صدر الإصدار 1.0 في 9 يونيو 2026. وهي تشغّل كل حاوية في جهاز ظاهري خفيف خاص بها باستخدام حزمة Containerization Swift من Apple، وتعمل مع صور OCI القياسية من أي سجل، وأضافت آلات الحاويات: بيئات Linux دائمة تشترك في اسم المستخدم ومجلد المنزل على Mac. الإصدار الحالي هو 1.5.0.
ليس بعد بالنسبة لمعظم الفرق. يشغّل Apple container الصور نفسها ويغطي الأوامر اليومية مثل run وbuild وexec وlogs وpush، لكنه لا يملك Compose ولا سياسات إعادة التشغيل ولا واجهة رسومية ولا وصولًا إلى GPU للحاويات. يبقى Docker Desktop وOrbStack أفضل لحزم Compose متعددة الخدمات. أما Apple container فهو الأنسب للحاويات المفردة وبيئات تطوير Linux والأحمال التي تكون فيها العزلة على مستوى الآلة الافتراضية مهمة.
آلات الحاويات، الجديدة في Apple container 1.0، هي بيئات Linux دائمة مبنية من صور OCI عادية. تعمل كل واحدة في جهاز ظاهري خفيف خاص بها، وتُقلع نظام init الخاص بالصورة، وتُسقط اسم المستخدم ومجلد المنزل والمجلد الحالي على Mac إلى Linux، فتحرّر على macOS وتبني داخل Linux دون خطوة نسخ. وتُنشأ بـ container machine create وهي أقرب ما لدى Mac إلى WSL في Windows.
لا تعمل على أجهزة Mac بمعالج Intel إطلاقًا؛ تحتاج إلى Apple silicon. تدعمها Apple على macOS 26 Tahoe، وتعمل أيضًا على macOS 27 Golden Gate. وهي تعمل على macOS 15 Sequoia، لكن بقيود حقيقية: لا تستطيع الحاويات التحدث إلى بعضها عبر الشبكة، وشبكة واحدة فقط متاحة، ومشرفو Apple عمومًا لا يصلحون مشكلات لا يمكنهم إعادة إنتاجها على macOS 26.
نعم. Apple container وحزمة Containerization مفتوحتان المصدر بموجب رخصة Apache 2.0، بلا اشتراك أو رخصة مقعد أو حساب. تنزّل حزمة التثبيت الموقّعة من صفحة الإصدارات على GitHub الخاصة بالمشروع. ولا تزال الصور تأتي من سجلات مثل Docker Hub، التي تسري حدود معدلها وشروطها عند السحب منها.
لا. لا يوجد container compose أمر، ولم تعطِ Apple جدولًا زمنيًا، رغم أن نقاش Compose في المشروع من أنشط نقاشاته. يمكن إعادة كتابة ملف Compose صغير كسكربت shell يشغّل كل حاوية على الشبكة الافتراضية، ويستخدم name.domain أسماء مضيفين مثل db.test ويستبدل depends_on بحلقة جاهزية. الأفضل أن تبقى حزم Compose الأكبر على Docker Desktop أو OrbStack.
نعم. تستهلك Apple container صور OCI القياسية وتنتجها، لذا تعمل الصور من Docker Hub أو سجل الحاويات في GitHub أو سجل خاص دون تغيير، والصور التي تبنيها بـ container build من Dockerfile عادي في أي مكان آخر. استخدم صور arm64 أو متعددة المعماريات حيث أمكن؛ والصور الخاصة بـ x86 وحدها تحتاج إلى --rosetta في P2Pool.
ليس في Apple container ولا في حاوية Docker قياسية: حاويات Linux على Mac لا تحصل على تمرير GPU من Metal، لذا تعمل النماذج داخلها على CPU. شغّل النموذج أصليًا بـ Ollama أو LM Studio أو MLX ونادِه من حاوياتك، أو دع Docker Model Runner يشغّله على المضيف. وPodman مع libkrun هو الاستثناء، إذ يوجّه عمل GPU في llama.cpp إلى Metal بسرعة تقارب الأصلية في اختبارات Red Hat.
تصميمها يمنح عزلًا أقوى بين الحاويات. كل حاوية Apple تعمل في جهاز ظاهري خاص بها، فعملية تهرب من حاويتها تهبط في جهاز ظاهري لا يوجد فيه شيء آخر، بينما في Docker Desktop تتشارك كل الحاويات جهاز Linux ونواة واحدة. وهذا لا يجعلها خالية من العيوب: الإصدار 1.3.1 أصلح ستة تنبيهات أمنية في معالجة الصور. أبقِها محدّثة، وتذكّر أن آلات الحاويات تقايض العزل بالراحة عن قصد.
تأكد أن جهاز Mac لديك بمعالج Apple silicon وmacOS 26 أو أحدث، ونزّل .pkg حزمة التثبيت الموقّعة من صفحة إصدارات Apple container على GitHub، وشغّلها بكلمة مرور المسؤول، ثم شغّل container system start واقبل نواة Linux الموصى بها. اختبرها بـ container run --rm alpine echo hello. وحدّثها لاحقًا بـ /usr/local/bin/update-container.sh، بعد إيقاف الخدمات بـ container system stop.
تشغّل Docker Sandboxes، التي أُطلقت في 30 يناير 2026، وكلاء البرمجة بالذكاء الاصطناعي مثل Claude Code وCodex CLI وCopilot CLI وGemini CLI داخل أجهزة microVM افتراضية يمكن التخلص منها. كل صندوق رمل يربط مجلد مشروعك فقط، وله محرك Docker خاص به بلا وصول إلى محرك مضيفك، ويمكنه فرض سياسات الشبكة عبر sbx الأداة. تشغّل Docker Cloud Sandboxes، التي أُطلقت في 24 سبتمبر 2026، بيئات العزل نفسها في سحابة Docker.
macOS 27 Golden Gate، الصادر في 14 سبتمبر 2026، يعمل على Apple silicon فقط، ما يجعل macOS 26 Tahoe آخر إصدار لأجهزة Mac بمعالج Intel. ويوصف بأنه آخر macOS بدعم كامل لـ Rosetta 2، والتثبيت النظيف لا يأتي معه Python 2 ولا PHP، وXcode 27، الذي يشحن Swift 6.4 مع تخطيط الوكيل، يتطلب macOS Tahoe 26.6 أو أحدث. لا يوجد تراجع في المكان، لذا خذ نسخة احتياطية قبل الترقية.
اختبره أولًا ثم رقِّ. يضيف Python 3.15، الصادر في 9 أكتوبر 2026، استيرادات كسولة صريحة، frozendict و sentinel ودوالًا مدمجة، وJIT تجريبيًا أسرع، وUTF-8 كترميز افتراضي. تغيير الترميز والاستيرادات الكسولة هما الأرجح للتأثير على الكود القائم، لذا شغّل مجموعة اختباراتك على فرع. على macOS 27.0، تحذّر python.org من أن IDLE وتطبيقات tkinter الأخرى قد تتجمد عند فتح مربعات الحوار.
ليس بالنسبة لنتائج فحص الأنواع في الغالب، فقد أبقَتها Microsoft متسقة بنقل منطق المترجم القائم إلى Go، لكن الأدوات التي تستخدم واجهة JavaScript API للمترجم قد تحتاج وقتًا للحاق. TypeScript 7.0، الصادر في 8 يوليو 2026، يجعل عمليات البناء الكاملة أسرع عادة بـ 8 إلى 12 مرة. و @typescript/typescript6 حزمة Microsoft توفر tsc6 أمرًا وواجهة 6.0 API جنبًا إلى جنب للأدوات التي تحتاجها.
نقل Homebrew 7.0، الذي صدر في 13 سبتمبر 2026، أجهزة Mac المزوّدة بمعالجات Intel إلى المستوى 3، أي لا مزيد من الحزم الجاهزة المبنية مسبقًا، ويتوقف Homebrew عن العمل على تلك الأجهزة بعد 1 سبتمبر 2027. ويقترح MacPorts على كل من يضطر إلى البقاء على Intel. أما على Apple silicon، فتُعدّ macOS 15 Sequoia و26 Tahoe و27 Golden Gate منصات مدعومة بالكامل ضمن المستوى 1.
اختار المشروع الجودة على موعد إصداره الخريفي المعتاد. وخلال دورة الإصدار التجريبي أعاد 53 إيداعًا، منها استعلامات الرسم البياني للخصائص في SQL، ودمج الأقسام وتقسيمها، FOR PORTION OF و GROUP BY ALL، ومعظمها متوقع في الإصدار 20، وكشف اكتشاف العيوب بمساعدة الذكاء الاصطناعي مشكلات ظهرت متأخرة. ووصل أول مرشح إصدار في 15 أكتوبر 2026، والإتاحة العامة مقررة في 19 نوفمبر 2026.
الخلاصة
Apple container 1.0 هو أوضح إشارة منذ سنوات إلى أن Apple تأخذ تطوير Linux على Mac على محمل الجد. جهاز ظاهري واحد لكل حاوية يمثّل تصميمًا مختلفًا جوهريًا عن تصميم Docker Desktop’s، وهو التصميم الصحيح لعالم يشغّل فيه وكلاء الذكاء الاصطناعي كودًا لم يقرأه أحد. وآلات الحاويات (container machines) تحوّل الـ Mac إلى محطة عمل Linux مريحة دون مدير أجهزة ظاهرية منفصل. والوتيرة منذ يونيو — ثمانية إصدارات، وإضافة Kubernetes، وإصدار أمني، ومهارة للوكلاء — تشير إلى أن Apple تنوي المواصلة.
إنه’ أيضًا حديث. غياب Compose، وغياب سياسات إعادة التشغيل، وغياب واجهة رسومية، وغياب GPU، كل ذلك يعني أن معظم الفرق التي تعمل بحزم متعددة الخدمات ينبغي أن تبقي Docker Desktop أو OrbStack في الوقت الحالي، وأن تتعامل مع Apple container كأداة للحاويات المفردة وبيئات Linux والأعمال الحساسة للعزل. هذا’ ليس انتقادًا؛ هكذا’ يبدو الإصدار 1.x.
وحوله، أعاد 2026 تشكيل بقية المنظومة: خروج Intel’s من سلسلة أدوات Mac أصبح له تواريخ محددة، وصارت الأدوات الأساسية أسرع بعد إعادة كتابتها بـ Go وRust، وصارت الإعدادات الأمنية الافتراضية أشد صرامة، وانتقل الذكاء الاصطناعي من كتابة كودك إلى إعادة كتابة بيئة التشغيل واكتشاف الأخطاء في قاعدة بياناتك. والمطورون الذين’ سيلمسون هذا أقل من غيرهم هم الذين يتحركون بتروٍّ: خذ نسخة احتياطية، واختبر على فرع، وضع الوكلاء في بيئة معزولة، وأحِل أجهزة Mac العاملة بـ Intel قبل أن تفعل Homebrew ذلك بدلًا عنك.
هل تستخدم Apple container أو OrbStack أو Podman على Mac؟ أود’ أن أعرف ماذا تشغّل، وما الذي تعطّل، وما الذي قِسته. التصحيحات والأدلة المخالفة مرحّب بها: يُحدّث هذا المقال كلما أصدرت هذه الأدوات إصدارات جديدة.
الإفصاح: لا يتضمن هذا المقال روابط تابعة ولا محتوى مدفوعًا. شركتي، Graham Miranda UG (haftungsbeschränkt)، تقدّم خدمات الاستضافة وخدمات تقنية المعلومات ولا تكسب شيئًا من أي أداة أو شركة مذكورة هنا. ولم تراجع أي شركة مذكورة هنا هذا المقال أو توافق عليه.
آخر تحديث: 12 نوفمبر 2026.