ไทย
 English
 Deutsch
 Español
 Italiano
 Français
 Português do Brasil
 Tiếng Việt
 Bahasa Indonesia
 Русский
 العربية
 हिन्दी

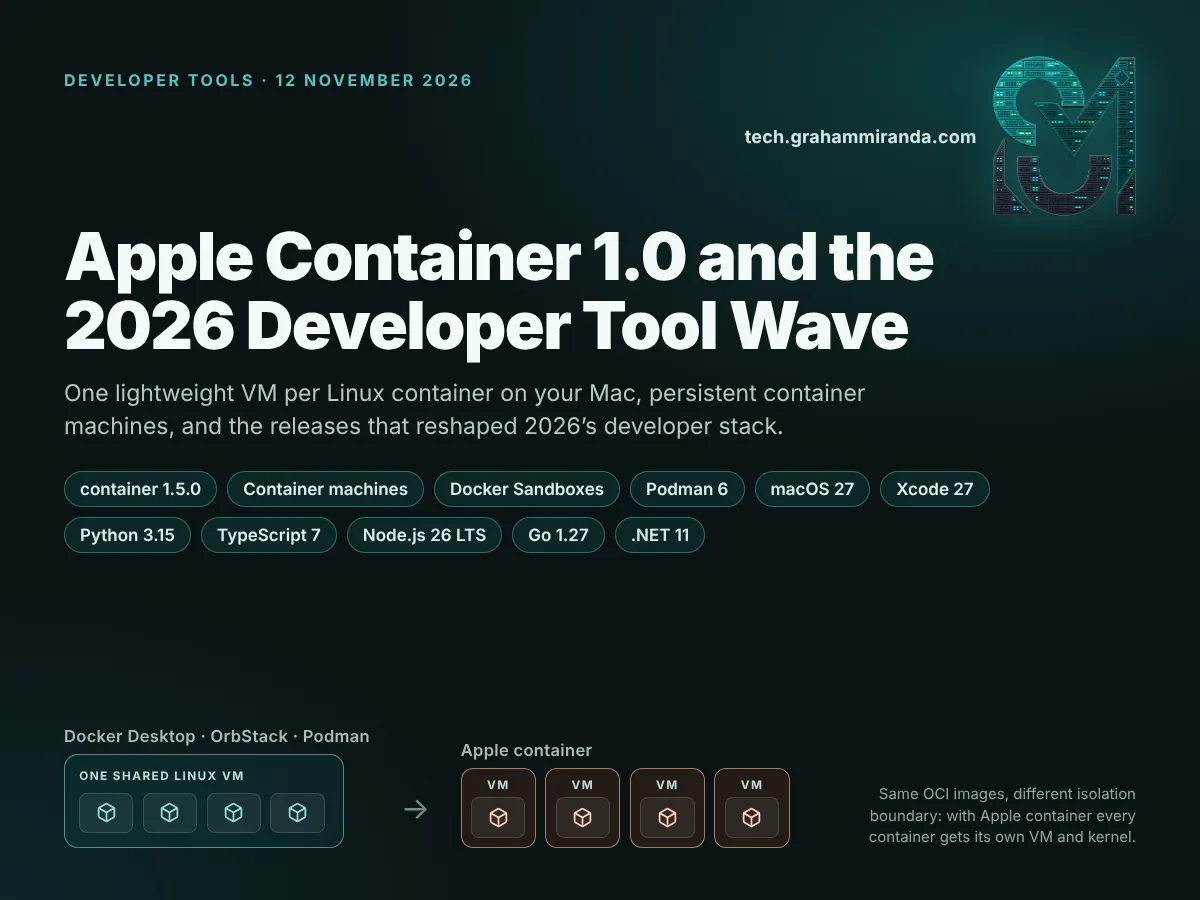
Apple container 1.0 เป็นสิ่งที่ Apple ทำออกมาให้นักพัฒนาน่าสนใจที่สุดในรอบหลายปี และคนส่วนใหญ่นอกวงการคอนเทนเนอร์มองข้ามมันไป เปิดตัวเมื่อ 9 มิถุนายน 2026 ในสัปดาห์ WWDC มันรันทุกคอนเทนเนอร์ Linux ในเครื่องเสมือนน้ำหนักเบาของตัวเองบน Mac ของคุณ รองรับอิมเมจ OCI มาตรฐาน และนำแนวคิดใหม่ที่เรียกว่า container machinesมาให้: สภาพแวดล้อม Linux แบบถาวรที่ใช้ชื่อผู้ใช้และโฮมไดเรกทอรีร่วมกับคุณ คล้ายกับที่ WSL ทำบน Windows ห้าเดือนกับอีกแปดรีลีสให้หลัง ตอนนี้มันอยู่ที่ เวอร์ชัน 1.5.0พร้อมปลั๊กอิน Kubernetes รีลีสแพตช์ความปลอดภัย และไฟล์ skill อย่างเป็นทางการสำหรับ AI coding agent ในรีโพของมัน
มันไม่ได้มาเพียงลำพัง 2026 เป็นปีที่เครื่องมือนักพัฒนาแน่นขนัดผิดปกติ Docker สร้างตัวเองใหม่โดยมีแซนด์บ็อกซ์แบบ microVM สำหรับ AI agent เป็นแกนกลาง Podman 6 ถอดเครือข่ายแบบเก่าที่ใช้มากว่าทศวรรษออก macOS 27 เลิกใช้ Intel และ Homebrew ก็กำหนดวันที่จะตามมา Python 3.15 ทำให้ UTF-8 เป็นค่าเริ่มต้น TypeScript 7 เขียนคอมไพเลอร์ใหม่ใน Go Bun เขียนตัวเองใหม่ใน Rust โดยมี AI พิมพ์โค้ดให้เกือบทั้งหมด และ PostgreSQL 19 ทำสิ่งที่แทบไม่มีใครทำแล้ว: เลื่อนรีลีสออกไปโดยเจตนา เพื่อให้ออกมาถูกต้อง
คู่มือนี้ครอบคลุมทั้งสองด้านของเรื่องนั้น ครึ่งแรกคือการเจาะลึกภาคปฏิบัติเกี่ยวกับเครื่องมือคอนเทนเนอร์ของ Apple: มันคืออะไร ทำงานอย่างไร อะไรเปลี่ยนไประหว่าง 1.0 กับ 1.5 วิธีติดตั้งและใช้งานทีละขั้นตอน วิธีแปลงนิสัยการใช้ Docker ของคุณ มันเทียบกับ Docker Desktop, OrbStack, Podman และ Lima อย่างไร และมันเข้ากับงานแบบไหนหากคุณรันโมเดล AI หรือ AI agent บน Mac ครึ่งหลังคือเรดาร์รีลีสของรีลีสอื่น ๆ ในปี 2026 ในแนวทางเดียวกัน แต่ละตัวเปลี่ยนอะไร และคุณควรลงมือทำอะไรกับมันจริง ๆ
หมายเลขเวอร์ชัน วันที่ และราคาทุกตัวด้านล่างนี้ตรวจสอบกับบันทึกรีลีส เอกสารทางการ และหน้าผู้ขายเมื่อ 12 พฤศจิกายน 2026เครื่องมือนักพัฒนาเคลื่อนที่เร็ว เวอร์ชันที่เป็นปัจจุบันวันนี้อาจล้าหลังไปสองรีลีสแล้วเมื่อคุณอ่านถึงตรงนี้ ตัวเลขที่ผันผวนจึงระบุวันที่กำกับไว้ตรงที่มันปรากฏ
การเปิดเผย: บทความนี้ไม่มี ลิงก์พันธมิตร และไม่มีเนื้อหาสปอนเซอร์ บริษัทของผม Graham Miranda UG (haftungsbeschränkt) ให้บริการโฮสติ้งและบริการไอที และไม่ได้รายได้จากเครื่องมือ การสมัครสมาชิก หรือบริษัทใด ๆ ที่กล่าวถึงในที่นี้ ไม่มีบริษัทใดที่กล่าวถึงในที่นี้ได้ตรวจทานหรืออนุมัติบทความนี้
สรุปสั้น ๆ — Apple Container 1.0 และรีลีสนักพัฒนาแห่งปี 2026 ในสิบข้อ
- Apple container 1.0 เปิดตัวเมื่อ 9 มิถุนายน 2026 มันรันคอนเทนเนอร์ Linux แต่ละตัวใน VM น้ำหนักเบาของตัวเอง โดยใช้ คอนเทนเนอร์ไรเซชัน Swift package โอเพนซอร์สของ Apple ดึงและพุชอิมเมจ OCI มาตรฐาน และอยู่ภายใต้สัญญาอนุญาต Apache-2.0 ต้องใช้ Apple silicon Mac และรองรับบน macOS 26รีลีสปัจจุบันคือ 1.5.0 (29 กันยายน)
- container machines คือฟีเจอร์เด่นประจำรีลีสนี้ คำสั่งเดียวให้สภาพแวดล้อม Linux แบบถาวรที่บูตระบบ init ของอิมเมจ และแมปชื่อผู้ใช้กับโฮมไดเรกทอรีบน Mac ของคุณเข้าไปใน Linux คุณจึงแก้ไขบน macOS และบิลด์ภายใน Linux ได้โดยไม่ต้องคัดลอกไฟล์เลย นี่คือสิ่งที่ใกล้เคียง WSL ที่สุดเท่าที่ Mac เคยทำได้
- นับจากเวอร์ชัน 1.0 Apple ได้เพิ่ม ปลั๊กอินแบบทดลองสำหรับ
คอนเทนเนอร์ k8sที่สร้างคลัสเตอร์ Kubernetes ภายในเครื่อง,การส่งออกคอนเทนเนอร์, การส่งต่อ SSH สำหรับการบิลด์, รีลีสด้านความปลอดภัยที่แก้ประกาศช่องโหว่ 6 ฉบับ และ agent skill อย่างเป็นทางการ ที่สอน AI coding agents วิธีใช้เครื่องมือนี้แทน Docker - สิ่งที่ยังทำไม่ได้: ยังไม่มี Compose, ไม่มี
--restartโพลิซี, ไม่มี GUI, ไม่มีการเข้าถึง GPU สำหรับคอนเทนเนอร์ Linux, ชื่อคอนเทนเนอร์แปลงได้เฉพาะบนเครือข่ายเริ่มต้น และหน่วยความจำที่ถูกคืนภายในคอนเทนเนอร์จะไม่ถูกส่งคืนให้ macOS สำหรับสแตกที่มีหลายบริการ Docker Desktop และ OrbStack ยังเป็นตัวเลือกที่ใช้ประจำวันได้ดีกว่า - ปีของ Docker เป็นเรื่องเกี่ยวกับ AI agent Hardened Images กลายเป็นฟรีและโอเพนซอร์ส (ธันวาคม 2025), Docker Sandboxes มอบ microVM เฉพาะให้ coding agent แต่ละตัว (มกราคม), Cloud Sandboxes ย้ายพวกมันไปยังคลาวด์ของ Docker (กันยายน) และ Model Runner รัน LLM ภายในเครื่องบน GPU ของโฮสต์ เพราะคอนเทนเนอร์บน Mac มองไม่เห็น Metal
- Podman 6 (มิถุนายน) เลิกใช้ cgroups v1, CNI, slirp4netns, BoltDB และเลิกสนับสนุน Intel Mac พร้อมทำให้ libkrun เป็นค่าเริ่มต้นบน macOS ซึ่งยังเป็นเส้นทางกระแสหลักเพียงทางเดียวสู่การอนุมานด้วย GPU ที่ใกล้เคียงระดับเนทีฟภายในคอนเทนเนอร์บน Mac OrbStack 2.2 เพิ่มการส่งผ่าน USB; Lima 2.x เปลี่ยนตัวเองเป็นแซนด์บ็อกซ์สำหรับ AI agent
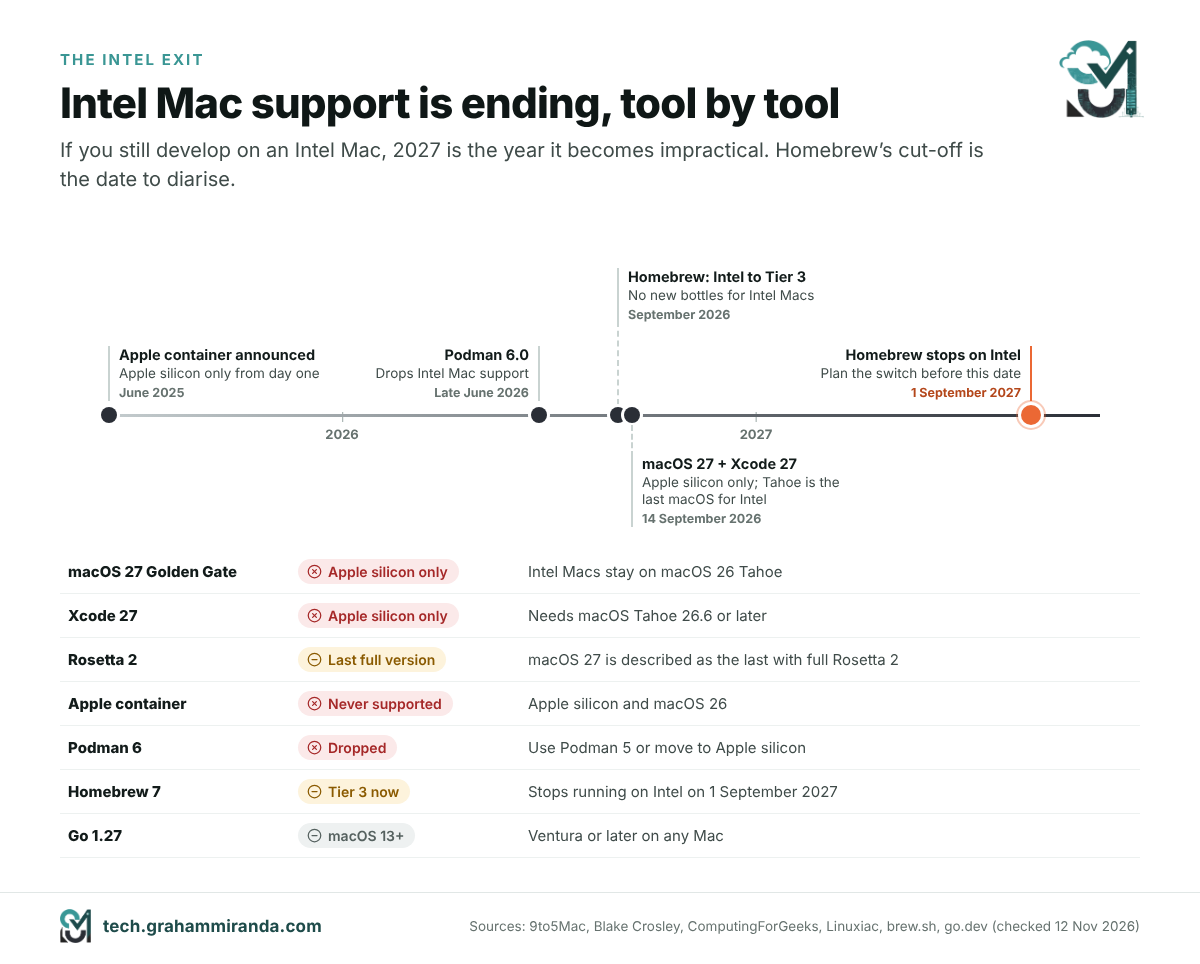
- แพลตฟอร์มขยับใต้เท้าของทุกคน macOS 27 Golden Gate (14 กันยายน) ทำงานบน Apple silicon เท่านั้น; Xcode 27 ต้องใช้ macOS Tahoe 26.6 และมาพร้อม Swift 6.4 ที่มีการวางแผนแบบ agent ในตัว; Homebrew 7 ย้าย Intel Mac ไปยัง Tier 3 และจะหยุดทำงานบนเครื่องเหล่านี้ใน 1 กันยายน 2027; Linux 7.0 และ Ubuntu 26.04 LTS เปิดตัวในเดือนเมษายน
- ภาษาและรันไทม์: Python 3.15 (lazy imports, UTF-8 เป็นค่าเริ่มต้น, JIT ที่เร็วขึ้น), TypeScript 7 (คอมไพเลอร์เขียนใหม่ด้วย Go, บิลด์เร็วขึ้น 8–12×), Node.js 26 LTS (เปิด Temporal เป็นค่าเริ่มต้น), Go 1.27 (เมธอดแบบ generic, JSON v2), .NET 11 (ยูเนียนไทป์ของ C# 15), Vite 8 (Rolldown) และ Bun 1.4 (เขียนใหม่จาก Zig เป็น Rust)
- หกรูปแบบที่อธิบายคลื่นลูกนี้: เครื่องเสมือนกลายเป็นขอบเขตใหม่ของคอนเทนเนอร์; Intel กำลังออกจากชุดเครื่องมือบน Mac; เครื่องมือถูกเขียนใหม่ด้วยภาษาเนทีฟเพื่อความเร็ว; AI ตอนนี้เป็นทั้งผู้สร้างและผู้หาบั๊ก; ค่าเริ่มต้นด้านความปลอดภัยเข้มงวดขึ้น; และรอบการออกรุ่นช้าลงเพื่อรองรับแต่ละเวอร์ชันได้นานขึ้น
- สิ่งที่ควรทำตอนนี้: ถ้าคุณใช้ Apple silicon และ macOS 26 หรือใหม่กว่า ลองใช้คอนเทนเนอร์แมชชีนภายในสัปดาห์นี้; เก็บ Docker Desktop หรือ OrbStack ไว้สำหรับสแตก Compose; ใส่ AI coding agent ของคุณในแซนด์บ็อกซ์; ทดสอบ Python 3.15, TypeScript 7 และ Node 26 บนสาขาก่อนจะเปลี่ยน; และวางแผนปลดระวาง Intel Mac ทุกเครื่องก่อนกันยายน 2027
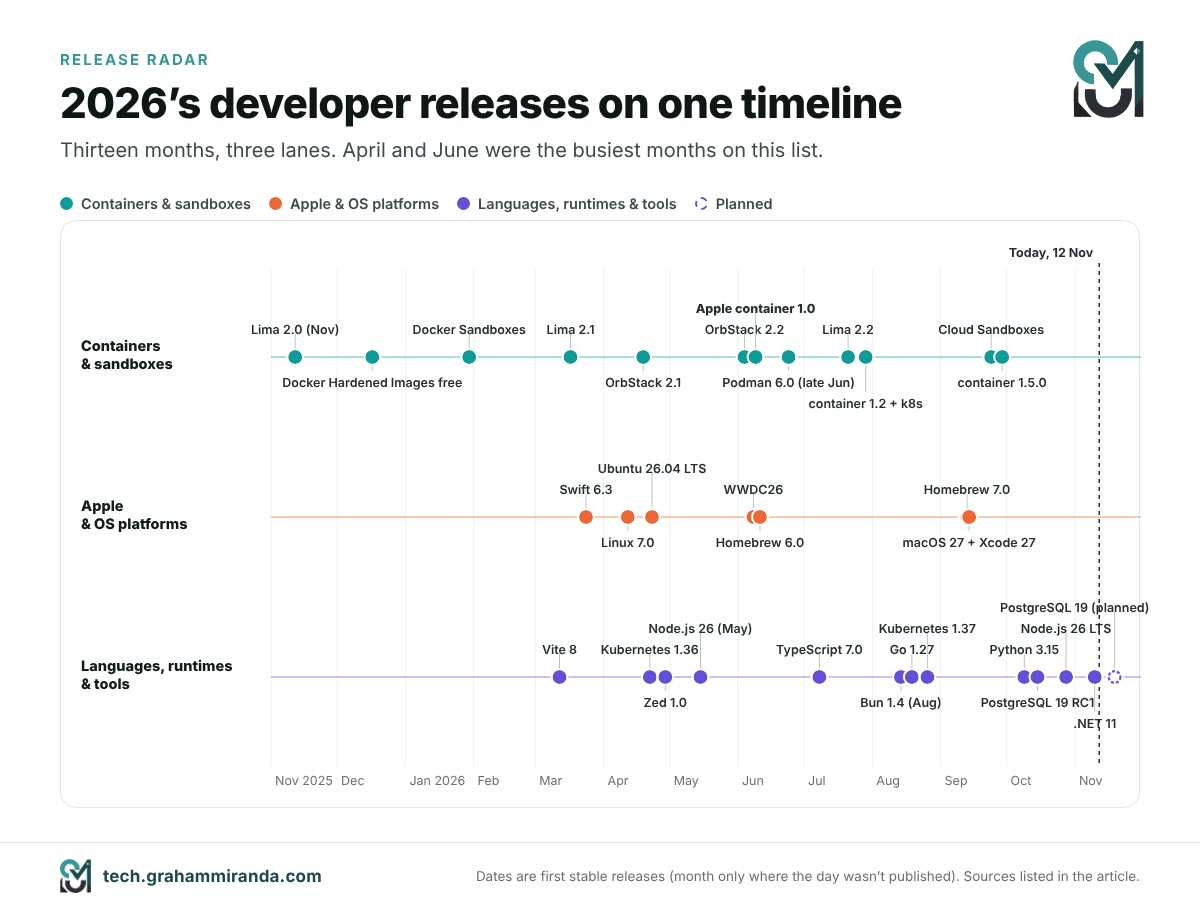
ภาพรวม Release Radar ของนักพัฒนาในปี 2026
| เวอร์ชัน | เปิดตัว | อะไรเปลี่ยนไป | ใครควรสนใจ |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 มิ.ย. → 29 ก.ย. 2026 | หนึ่ง VM ต่อคอนเทนเนอร์ Linux หนึ่งตัว, คอนเทนเนอร์แมชชีน, Kubernetes บนเครื่อง | นักพัฒนา Mac ที่ใช้ Apple silicon |
| Docker Sandboxes / Cloud Sandboxes | 30 ม.ค. / 24 ก.ย. 2026 | microVM แบบใช้แล้วทิ้งสำหรับ AI coding agent ทุกตัว | ใครก็ตามที่รัน coding agent แบบไม่มีคนดูแล |
| Docker Hardened Images ฟรี | 17 ธ.ค. 2025 | อิมเมจขนาดเล็กที่ลงลายเซ็นแล้วกว่า 1,000 รายการภายใต้ Apache 2.0 | ใครก็ตามที่ปล่อยอิมเมจคอนเทนเนอร์ |
| Podman 6.0 | ปลายเดือน มิ.ย. 2026 | ตัด cgroups v1, CNI และ slirp4netns ออก; ใช้ libkrun เป็นค่าเริ่มต้นบน macOS | ผู้ใช้ Podman, องค์กรที่ใช้ Fedora และ RHEL |
| OrbStack 2.1–2.2 | เม.ย.–ต.ค. 2026 | เครื่องแยกเดี่ยว, การส่งผ่าน USB, เสียง | นักพัฒนา Mac ที่ต้องการความเร็วและ GUI |
| Lima 2.0–2.2 | พ.ย. 2025–ก.ค. 2026 | การทำแซนด์บ็อกซ์สำหรับเอเจนต์ AI, guest macOS และ Windows | ผู้ใช้ Lima และ Colima, ผู้สร้างเอเจนต์ |
| macOS 27 Golden Gate | 14 ก.ย. 2026 | รองรับเฉพาะ Apple silicon; Rosetta 2 ฉบับเต็มรุ่นสุดท้าย | นักพัฒนาบน Mac ทุกคน |
| Xcode 27 + Swift 6.4 | 14 ก.ย. 2026 | แผนงานของเอเจนต์, Device Hub; ต้องใช้ Tahoe 26.6 ขึ้นไป | นักพัฒนาแพลตฟอร์ม Apple |
| Swift 6.3 | 24 มี.ค. 2026 | Android SDK อย่างเป็นทางการ, @c การทำงานร่วมกับ C |
ทีม Swift ข้ามแพลตฟอร์ม |
| Linux 7.0 | 12 เม.ย. 2026 | Rust ไม่ใช่ของทดลองแล้ว; XFS ซ่อมตัวเองได้ | เซิร์ฟเวอร์และโฮสต์คอนเทนเนอร์ |
| Ubuntu 26.04 LTS | 23 เม.ย. 2026 | sudo-rs, Rust coreutils, CUDA ในคลังแพ็กเกจ | เซิร์ฟเวอร์, เครื่องรัน CI, ผู้ใช้ WSL |
| Homebrew 6.0 และ 7.0 | 11 มิ.ย. / 13 ก.ย. 2026 | ความน่าเชื่อถือของ tap, ช่องโหว่ของ brew, BrewUI, Intel ไปยัง Tier 3 |
ผู้ใช้บรรทัดคำสั่งบน Mac ทุกคน |
| Python 3.15 | 9 ต.ค. 2026 | lazy imports, ค่าเริ่มต้นเป็น UTF-8, JIT เร็วขึ้น | นักพัฒนา Python |
| TypeScript 7.0 | 8 ก.ค. 2026 | คอมไพเลอร์ที่เขียนด้วย Go, บิลด์เต็มเร็วขึ้น 8–12 เท่า | ทีม JavaScript และ TypeScript |
| Node.js 26 LTS “Lithium” | LTS 28 ต.ค. 2026 | เปิด Temporal เป็นค่าเริ่มต้น; เป็นเวอร์ชันหลักรุ่นสุดท้ายที่ออกปีละสองครั้ง | แบ็กเอนด์ Node.js |
| Go 1.27 | 19 ส.ค. 2026 | เมธอดแบบเจเนอริก, JSON v2, TLS แบบ post-quantum | บริการ Go |
| .NET 11 | 10–12 พ.ย. 2026 | ยูเนียนไทป์ใน C# 15; .NET 8 และ 9 หมดการสนับสนุนแล้ว | ทีมที่ใช้ .NET |
| Bun 1.4 | สิงหาคม 2026 | เขียนใหม่จาก Zig เป็น Rust โดยส่วนใหญ่ทำโดยเอเจนต์ AI | ผู้ใช้ Bun และผู้ที่ยังไม่เชื่อการเขียนโค้ดด้วย AI |
| Vite 8 | 12 มี.ค. 2026 | Rolldown เข้ามาแทน esbuild และ Rollup | ทีมฟรอนต์เอนด์ |
| Kubernetes 1.36 / 1.37 | 22 เม.ย. / 26 ส.ค. 2026 | user namespace พร้อมใช้งานทั่วไป (GA); มี 67 การปรับปรุงใน 1.37 | ทีมแพลตฟอร์ม |
| PostgreSQL 19 | RC1 15 ต.ค.; วางแผนออก GA 19 พ.ย. 2026 | เลื่อนออกไป พร้อมถอน 53 ฟีเจอร์กลับเพื่อรักษาคุณภาพ | ผู้ดูแลฐานข้อมูล |
| Zed 1.0 | ปลายเดือน เม.ย. 2026 | เอดิเตอร์ที่สร้างด้วย Rust ไปถึงเวอร์ชัน 1.0 บนสามแพลตฟอร์ม | คนที่กำลังเปลี่ยนเอดิเตอร์ |
วันที่ที่ระบุเป็นรีลีสเสถียรครั้งแรก เว้นแต่จะระบุไว้เป็นอย่างอื่น เวอร์ชันเปลี่ยนเร็ว โดย Apple container, OrbStack, Zed และ Python ต่างออก point release กันไปแล้วนับจากนั้น ทุกตัวเลขมีแหล่งที่มาอ้างอิงกำกับไว้ตรงจุดที่ปรากฏ
สารบัญ
- ตอนที่ 1 — Apple Container 1.0 คืออะไร และทำไมจึงต่างออกไป
- ตอนที่ 2 — จาก 1.0 สู่ 1.5: แปดรีลีสในเวลาไม่ถึงสี่เดือน
- ตอนที่ 3 — Container Machine: คำตอบของ Apple ต่อ WSL
- ตอนที่ 4 — วิธีติดตั้งและใช้ Apple Container: ทีละขั้นตอน
- ตอนที่ 5 — Apple Container กับ Docker: ชีตสรุปการย้ายระบบ
- ตอนที่ 6 — Apple Container กับ Docker Desktop, OrbStack, Podman และ Lima
- ตอนที่ 7 — คอนเทนเนอร์และ AI โลคอลบน Mac: GPU ไปอยู่ที่ไหน
- ตอนที่ 8 — ยุคแซนด์บ็อกซ์: ทำไมเครื่องมือคอนเทนเนอร์ทุกตัวจึงกลายเป็นเครื่องมือของเอเจนต์ AI
- ตอนที่ 9 — ชั้นแพลตฟอร์ม: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 และ Homebrew
- ตอนที่ 10 — ภาษาและรันไทม์: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun และ Vite
- ตอนที่ 11 — โครงสร้างพื้นฐานและเอดิเตอร์: Kubernetes, PostgreSQL 19 และ Zed 1.0
- ตอนที่ 12 — หกแพตเทิร์นเบื้องหลังคลื่นรีลีสปี 2026
- ตอนที่ 13 — แผนอัปเกรดของคุณสำหรับพฤศจิกายน 2026
- คำถามที่พบบ่อย
- บทสรุป
ตอนที่ 1 — Apple Container 1.0 คืออะไร และทำไมจึงต่างออกไป
คอนเทนเนอร์เป็นคุณสมบัติของ Linux คอนเทนเนอร์ก็คือชุดของโปรเซส Linux ธรรมดา ๆ ที่ถูกกั้นออกจากทุกสิ่งด้วยคุณสมบัติของเคอร์เนลที่เรียกว่า namespace และ cgroup และเริ่มจากอิมเมจที่เก็บไฟล์ของมันไว้ macOS ไม่ใช่ Linux ดังนั้นทุกเครื่องมือที่รันคอนเทนเนอร์ Linux บน Mac จึงต้องรันเครื่องเสมือน Linux ที่ไหนสักแห่ง คำถามที่น่าสนใจคือต้องใช้กี่เครื่อง
เครื่องเสมือนเดียวสำหรับทุกอย่าง หรือหนึ่งเครื่องต่อหนึ่งคอนเทนเนอร์
Docker Desktop, OrbStack, Podman’s machine และ Colima ต่างใช้วิธีแบบดั้งเดิม: พวกมันเริ่ม หนึ่ง เครื่องเสมือน Linux แล้วรันคอนเทนเนอร์ทั้งหมดของคุณไว้ข้างใน วางเคียงกันบนเคอร์เนล Linux ตัวเดียวกัน วิธีนี้มีประสิทธิภาพ เริ่มคอนเทนเนอร์ได้เร็วเมื่อเครื่องเสมือนทำงานอยู่แล้ว และเป็นวิธีที่คอนเทนเนอร์ทำงานบนเซิร์ฟเวอร์ Linux ด้วย ข้อเสียคือการแยกกันระหว่างคอนเทนเนอร์จะแข็งแรงได้เพียงเท่ากับเคอร์เนลที่ใช้ร่วมกัน และเครื่องเสมือนต้องมองเห็นทุกโฟลเดอร์ที่คอนเทนเนอร์ใด ๆ อาจต้องใช้ เพราะเครื่องเสมือนคือสิ่งที่ Mac ของคุณแชร์ไฟล์ด้วย
Apple container กลับด้านแนวทางนี้ มันใช้ของ Apple ที่เป็นโอเพนซอร์ส คอนเทนเนอร์ไรเซชัน แพ็กเกจสำหรับเริ่ม VM ขนาดเบาแยกต่างหากสำหรับทุกคอนเทนเนอร์. เอกสารของ Apple ระบุเหตุผลไว้สามข้อ:
- ความปลอดภัย แต่ละคอนเทนเนอร์ได้รับการแยกตัวแบบเครื่องเสมือนเต็มรูปแบบ โดยภายในมีชุดยูทิลิตีและไลบรารีหลักเท่าที่จำเป็น ซึ่งช่วยลดพื้นที่โจมตี
- ความเป็นส่วนตัว คุณเมาต์เฉพาะข้อมูลที่แต่ละคอนเทนเนอร์ต้องใช้เข้าไปใน VM ของคอนเทนเนอร์นั้น เมื่อใช้ VM ร่วมกัน VM ต้องเข้าถึงทุกอย่างที่คอนเทนเนอร์ใดก็ตามอาจใช้งาน
- ประสิทธิภาพ Apple ระบุว่า VM เหล่านี้ใช้หน่วยความจำน้อยกว่า VM เต็มรูปแบบ และใช้เวลาบูตพอ ๆ กับคอนเทนเนอร์ใน VM ที่ใช้ร่วมกัน ในงาน WWDC26 บริษัทอธิบายว่า VM ขนาดเบาเหล่านี้มีเวลาเริ่มต้นต่ำกว่าหนึ่งวินาที
ที่เหลือเป็นมาตรฐานทั้งหมด Apple container ใช้และสร้าง อิมเมจ OCI, จึงดึงจาก Docker Hub, รีจิสทรีคอนเทนเนอร์ของ GitHub หรือรีจิสทรีอื่นใดก็ได้ บิลด์จาก Dockerfile ธรรมดา และพุชอิมเมจที่รันได้ทุกที่อื่น
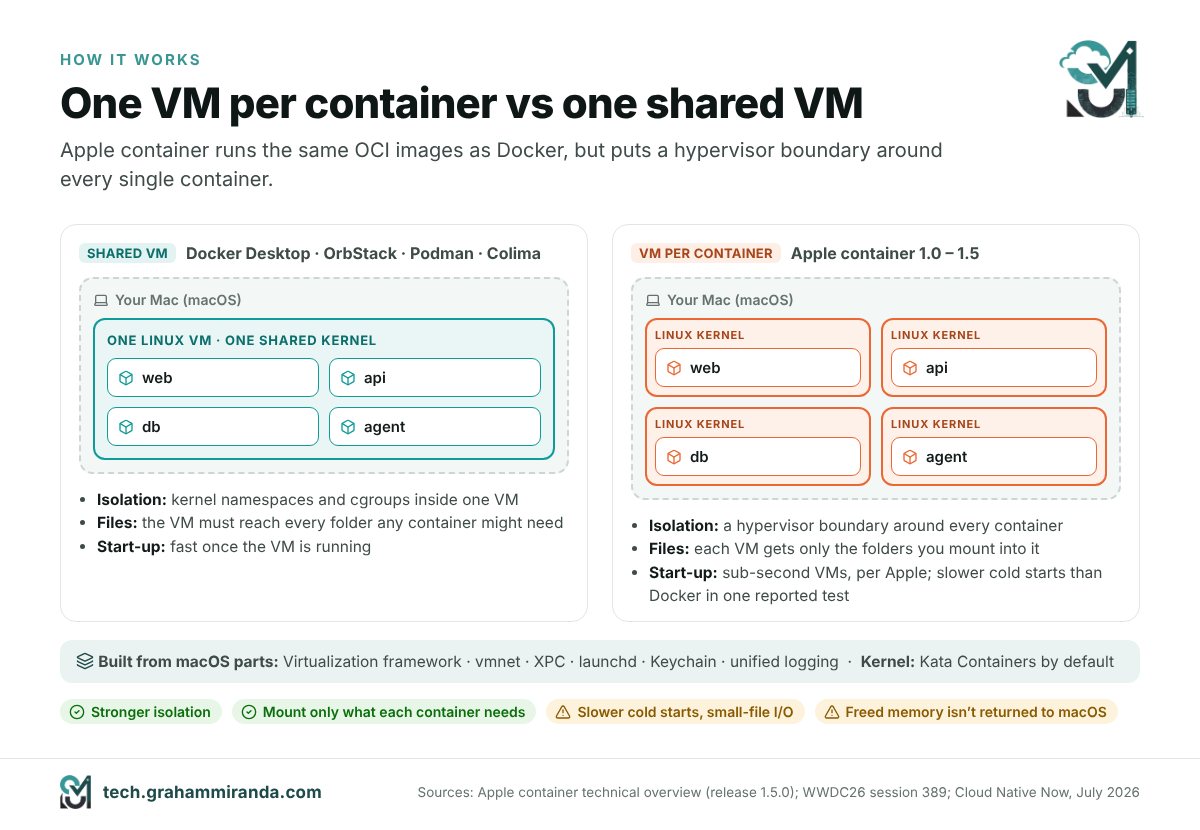
สิ่งที่ทำงานอยู่จริงบน Mac ของคุณ
Apple container สร้างจากชิ้นส่วน macOS ชุดเดียวกับที่ Apple ใช้ที่อื่น ๆ ซึ่งเป็นส่วนหนึ่งที่ทำให้รู้สึกเป็นธรรมชาติ:
- กรณี Virtualization framework รัน VM ของ Linux และอุปกรณ์เสมือนของ VM เหล่านั้น
- กรณี vmnet framework ให้บริการเครือข่ายเสมือน ทุกคอนเทนเนอร์ได้ที่อยู่ IP ของตัวเอง (โดยค่าเริ่มต้นอยู่ใน
192.168.64.0/24) เข้าถึงได้จาก Mac ของคุณ และบน macOS 26 ยังเข้าถึงได้จากคอนเทนเนอร์อื่น - XPC เชื่อมต่อเครื่องมือบรรทัดคำสั่งเข้ากับบริการเบื้องหลังของมัน launchd จัดการบริการเหล่านั้น Keychain เก็บรหัสผ่านรีจิสทรีของคุณ และ ระบบบันทึกล็อกแบบรวม รวบรวมล็อกเหล่านั้น
- เมื่อคุณรัน
container system start, launch agent ชื่อcontainer-apiserverจะเริ่มทำงาน พร้อมกับตัวช่วยสำหรับอิมเมจ เครือข่าย container machines และคลัสเตอร์ Kubernetes ทุกคอนเทนเนอร์ที่คุณสร้างจะมีcontainer-runtime-linuxเป็นตัวช่วยของตัวเอง - เคอร์เนล Linux ภายในแต่ละ VM มาจาก Kata Containers โปรเจกต์เป็นค่าเริ่มต้น ครั้งแรกที่รัน
container system startระบบจะเสนอให้ดาวน์โหลด
ทำไมโมเดล VM ต่อคอนเทนเนอร์จึงสำคัญในตอนนี้
หลายปีมาแล้ว แนวคิดหนึ่ง VM ต่อหนึ่งคอนเทนเนอร์ฟังดูเกินความจำเป็นสำหรับแล็ปท็อปของนักพัฒนา มีสองสิ่งเปลี่ยนเรื่องนี้ หนึ่ง ชิป Apple silicon ทำให้ VM ขนาดเบาถูกพอที่จะเริ่มทำงานได้ในเวลาไม่ถึงหนึ่งวินาที สอง นักพัฒนาเริ่มปล่อยให้ AI coding agent รันคำสั่งและโค้ดที่ตัวเองยังไม่ได้อ่าน Mitch Ashley จาก The Futurum Group อธิบายในแง่ของตำแหน่งเส้นแบ่งความปลอดภัย: มันย้ายจากเนมสเปซของเคอร์เนลที่ใช้ร่วมกันไปยังไฮเปอร์ไวเซอร์ ซึ่งเป็นวิธีที่ป้องกันได้ดีกว่าสำหรับการรันเวิร์กโหลดที่ไม่น่าไว้วางใจ ถ้ากระบวนการที่ถูกยึดหลุดออกจากคอนเทนเนอร์ใน VM ที่ใช้ร่วมกัน มันก็อยู่ใน VM เดียวกับคอนเทนเนอร์อื่นทั้งหมดของคุณ ถ้ามันหลุดออกจาก Apple container มันก็อยู่ใน VM ที่ไม่มีอะไรอื่นอยู่เลย
ข้อแลกเปลี่ยน
ไม่มีอะไรได้มาฟรี และการออกแบบที่แยกคอนเทนเนอร์แต่ละตัวก็มีต้นทุนจริง:
- คอลด์สตาร์ต Cloud Native Now อ้างถึงเบนช์มาร์กอิสระที่ Docker Desktop เริ่มคอนเทนเนอร์ได้เร็วกว่าประมาณ สี่เท่าในขณะที่ Apple container มีทรูพุตหน่วยความจำสูงกว่าประมาณ 33%ถือว่าทั้งสองค่าเป็นเพียงตัวชี้วัด: มันคือชุดการทดสอบชุดเดียว บทความไม่ได้ระบุว่าใครเป็นคนรัน และเครื่องมือทั้งสองก็ออกรุ่นใหม่มาหลายรุ่นนับตั้งแต่นั้น
- I/O ของไฟล์ขนาดเล็ก เพราะแต่ละคอนเทนเนอร์มีไฟล์ซิสเต็มของตัวเอง เวิร์กโหลดที่ต้องแตะไฟล์เล็ก ๆ หลายหมื่นไฟล์ เช่น
npm installอาจรู้สึกช้ากว่าเมื่อใช้เครื่องมือแบบ shared VM ที่พัฒนามานานแล้ว - หน่วยความจำไม่ถูกคืนกลับ Virtualization framework รองรับ memory ballooning เพียงบางส่วน VM ของคอนเทนเนอร์จะขยายตามการใช้งานหน่วยความจำของแอป แต่หน่วยความจำที่ถูกปล่อยคืนภายใน Linux จะไม่ถูกส่งคืนให้ macOS เอกสารของ Apple เองแนะนำให้รีสตาร์ตคอนเทนเนอร์ที่กินหน่วยความจำมากเป็นครั้งคราว
- ใช้ได้เฉพาะ macOS 26 และเฉพาะ Apple silicon เท่านั้น Apple ระบุว่าเครื่องมือนี้รองรับบน macOS 26 และผู้ดูแลมักไม่แก้ปัญหาที่ตัวเองจำลองซ้ำไม่ได้บนระบบนั้น ตัวเครื่องมือรันได้บน macOS 15 แต่คอนเทนเนอร์บนระบบนั้นคุยกันไม่ได้ และคุณจะได้เน็ตเวิร์กเพียงชุดเดียว ส่วน Mac ที่ใช้ Intel ไม่รองรับเลย
ตอนที่ 2 — จาก 1.0 สู่ 1.5: แปดรีลีสในเวลาไม่ถึงสี่เดือน
Apple เปิดตัว container และ Containerization ที่ WWDC25 ในเดือนมิถุนายน 2025 และเผยแพร่เป็นโอเพนซอร์ส ตามมาด้วยการออกรุ่น 0.x ตลอดหนึ่งปี แต่ละรุ่นมีการเปลี่ยนแปลงที่ทำให้ของเดิมใช้ไม่ได้เป็นครั้งคราว เวอร์ชัน 1.0.0 เปิดตัวเมื่อ 9 มิถุนายน 2026และ Apple ก็รักษาจังหวะการออกรุ่นอย่างสม่ำเสมอตั้งแต่นั้นมา:
| เวอร์ชัน | วันที่ | การเปลี่ยนแปลงสำคัญ |
|---|---|---|
| 1.0.0 | 9 มิ.ย. 2026 | container machine; container cp; --stop-signal และ --shm-size; ย้ายการตั้งค่าไปไว้ในไฟล์ TOML; ปรับเอาต์พุต JSON/YAML/TOML ให้เรียบร้อยขึ้น; แก้ปัญหาที่อยู่ IP รั่วไหล |
| 1.1.0 | 6 กรกฎาคม 2026 | เนสต์เวอร์ชวลไลเซชันสำหรับ container machine; การเมานต์ Unix socket สำหรับคอนเทนเนอร์ที่ไม่ใช่ root |
| 1.2.0–1.2.2 | 29 ก.ค.–8 ส.ค. 2026 | เชิงทดลอง คอนเทนเนอร์ k8s ปลั๊กอินสำหรับ Kubernetes ภายในเครื่อง; การส่งออกคอนเทนเนอร์; build --ssh; พาธแบบอ่านอย่างเดียวและพาธที่ถูกปิดบัง; การแก้ไขเพื่อความปลอดภัยหลายรายการ |
| 1.3.0 | 24 ส.ค. 2026 | อัปเดตเคอร์เนล Kata ที่เป็นค่าเริ่มต้นเป็น 3.32.0; การดำเนินการกับอิมเมจใช้ HTTPS เป็นค่าเริ่มต้น |
| 1.3.1 | 29 ส.ค. 2026 | รีลีสด้านความปลอดภัยที่แก้ไข หก ประกาศด้านความปลอดภัยใน Containerization; ส่วนสกิลอย่างเป็นทางการ agent skill อย่างเป็นทางการ ที่เพิ่มไว้ในรีโป |
| 1.4.1 | 9 ก.ย. 2026 | container clean; container system status รายงานโฮสต์ พาธ และทรัพยากร (1.4.0 ไม่เคยออกจริง) |
| 1.5.0 | 29 ก.ย. 2026 | แก้ปัญหาการเข้าถึงเครือข่ายที่หายไปหลังเปลี่ยน DNS; CNI แบบกำหนดเองสำหรับคลัสเตอร์ Kubernetes; k8s start นำออกชั่วคราว |
รีลีสล่าสุด ณ 12 พฤศจิกายน 2026 คือ 1.5.0 Apple ระบุว่าเลขเวอร์ชันของตนเป็นเวอร์ชันของผลิตภัณฑ์ ไม่ใช่เวอร์ชันเชิงความหมาย (semantic version)
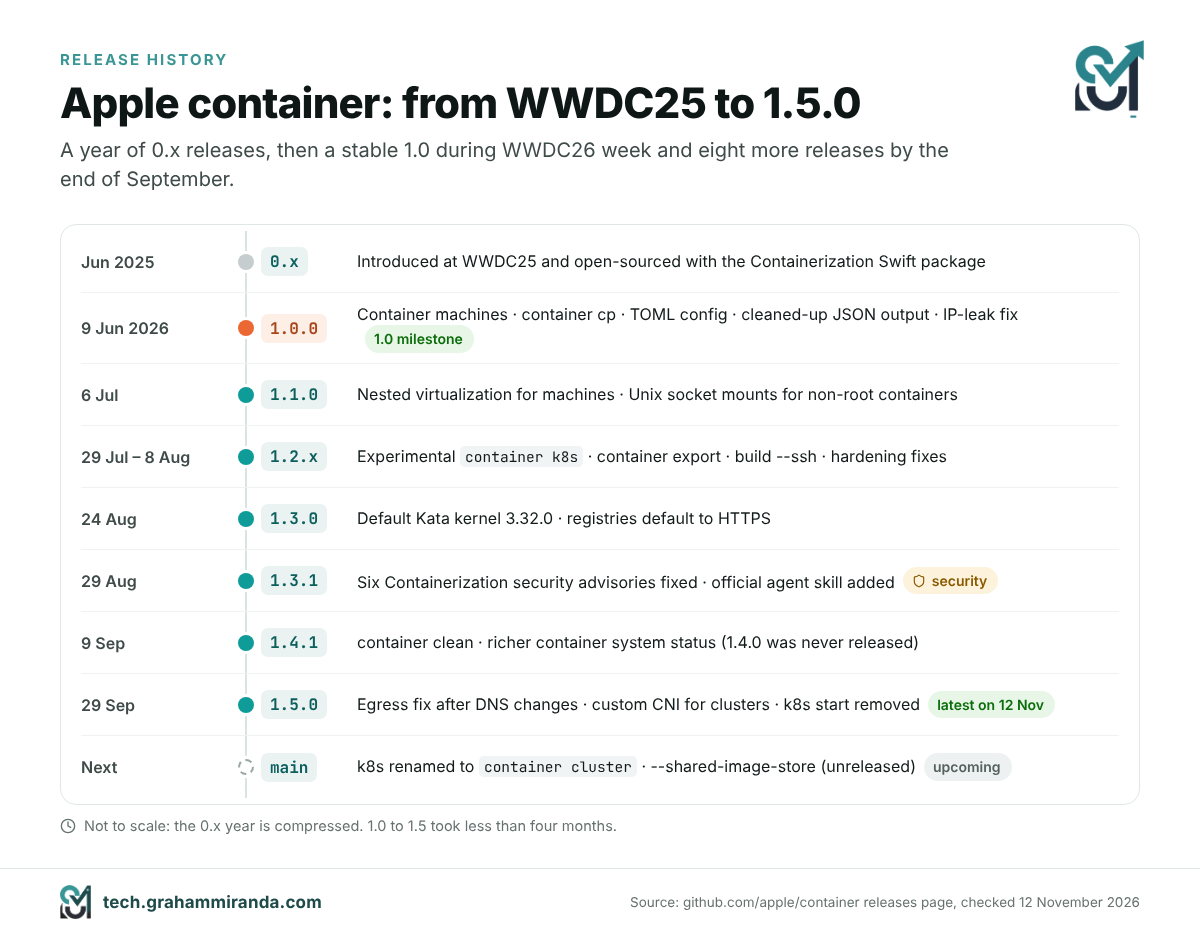
1.0 ทำให้อะไรพัง และทำไมคุณควรใส่ใจถ้าอัปเกรดมาจาก 0.x
เวอร์ชัน 1.0 คือช่วงที่ Apple จัดบ้านใหม่ครั้งใหญ่ และมีการเปลี่ยนแปลงสามอย่างที่ทำให้คนที่ใช้สคริปต์เจ็บตัวได้:
- การตั้งค่าย้ายไปอยู่ในไฟล์ TOML ที่
~/.config/container/config.toml. คำสั่งเก่า ได้แก่container system property getและsetซับคอมมานด์เหล่านี้ถูกถอดออกแล้ว - เอาต์พุตแบบมีโครงสร้างเปลี่ยนไป ถ้าคุณพาร์ส JSON จาก
container lsหรือinspectในสคริปต์ ให้ตรวจเทียบกับ 1.x - API เบื้องหลังตัดความเข้ากันได้กับไคลเอนต์ 0.x ออก เครื่องมือของบุคคลที่สามใด ๆ ที่สร้างมาบน XPC API เวอร์ชัน 0.x ต้องอัปเดต
ตั้งแต่ 1.0 เป็นต้นมา Apple ระบุว่าอินเทอร์เฟซบรรทัดคำสั่งโดยทั่วไปรักษาความเข้ากันได้ย้อนหลังภายในรีลีสเมเจอร์เดียว โดยมีข้อยกเว้นสำคัญหนึ่งข้อ: ฟีเจอร์ที่ทำเครื่องหมายว่า ทดลองเช่นซับคอมมานด์ Kubernetes อาจเปลี่ยนได้โดยไม่แจ้งล่วงหน้า
รีลีสด้านความปลอดภัย
เวอร์ชัน 1.3.1 แก้ไขประกาศความปลอดภัยหกรายการในแพ็กเกจ Containerization พูดแบบตรง ๆ คือ ID ของคอนเทนเนอร์ที่ไม่ได้รับการตรวจสอบ’ อาจทำให้การสร้างคอนเทนเนอร์ลบไฟล์นอกโฟลเดอร์ของตัวเองได้ ไดเจสต์อิมเมจที่ไม่ผ่านการตรวจสอบเปิดช่องให้เข้าถึงพาธ (path traversal) ในที่เก็บอิมเมจบนเครื่องได้ การโหลดเลย์เอาต์อิมเมจอาจตามซิมลิงก์และอ่านไฟล์จาก Mac ของคุณ ไคลเอนต์ registry ทำตามการเปลี่ยนเส้นทางเพื่อยืนยันตัวตนโดยไม่ตรวจสอบโฮสต์ปลายทาง (CVE-2026-65388) และเลเยอร์อิมเมจที่ผิดรูปแบบสองชั้นอาจทำให้ตัวแตกไฟล์แครช ไม่มีข้อไหนแปลกพิลึกเลย’ นี่คือบั๊กแบบที่คุณคาดว่า’ จะเจอในเครื่องมืออายุน้อยที่ต้องรับมืออิมเมจจากแหล่งที่ไม่น่าไว้ใจพอดี’ และเป็นเหตุผลดี ๆ ที่ควรอัปเดตให้ทันสมัย รีลีส 1.2 เพิ่มการตรวจสอบความสมบูรณ์ของการดาวน์โหลดเคอร์เนลและการตรวจสอบ ID คอนเทนเนอร์และชื่อปลั๊กอินไปแล้ว และ 1.5.0 แก้ปัญหาความปลอดภัยในการจัดการ kubeconfig ของปลั๊กอิน Kubernetes’
Apple แถมสกิลให้เอเจนต์เขียนโค้ด AI ของคุณ
รายละเอียดที่ชี้ชัดว่าเป็นปี 2026 ที่สุดในโปรเจกต์นี้คือไฟล์ชื่อ skills/container/SKILL.mdซึ่งเพิ่มเข้ามาใน 1.3.1 มันคือ agent skill’ ชุดคำสั่งที่เอเจนต์เขียนโค้ด AI อย่าง Claude Code และ Codex โหลดได้เมื่องานเกี่ยวกับคอนเทนเนอร์ มันบอกเอเจนต์ว่า container มาแทน Docker, Lima, Colima และ Podman บน Mac พร้อมมอบตารางเทียบคำสั่งจาก Docker ไปยัง container และเตือนถึงกับดักที่โมเดลมักตกลงไป ได้แก่ กลุ่มคำสั่งใช้รูปเอกพจน์ (container image lsไม่ใช่ container images), container build ต้องมี -t ไม่อย่างนั้นคุณจะได้อิมเมจที่ตั้งชื่อตาม UUID แบบสุ่ม ไม่มี Compose’ และไม่มี --restartและชื่อคอนเทนเนอร์จะแก้ชื่อได้เฉพาะบนเครือข่ายเริ่มต้นเท่านั้น
มันเป็นไฟล์เล็ก ๆ แต่บอกอะไรบางอย่างเกี่ยวกับวิธีที่ Apple คาดหวังให้ใช้เครื่องมือนี้ คือใช้โดยเอเจนต์ที่พิมพ์คำสั่งแทนนักพัฒนา มากขึ้นเรื่อย ๆ ไม่ใช่นักพัฒนาที่พิมพ์คำสั่งเอง ชีตสรุปในส่วนที่ 5 ก็อ้างอิงการจับคู่แบบเดียวกัน
สิ่งที่จะมาถึงต่อไป
สาขาหลักของโปรเจกต์กำลังเปลี่ยนชื่อ คอนเทนเนอร์ k8s ซับคอมมานด์เชิงทดลองเป็น container cluster และเพิ่ม --shared-image-store ออปชันที่ให้โหนดในคลัสเตอร์ใช้イメージในเครื่องคุณได้โดยไม่ต้องผ่านรีจิสทรี เอกสารของ Apple เองเตือนว่า เมื่อเปิดการแชร์ สิ่งใดก็ตามที่มีสิทธิ์ root บนโหนดจะอ่านอิมเมจทุกตัวในคลังในเครื่องของคุณได้ รวมถึงอิมเมจส่วนตัวที่คุณดึงมาด้วยข้อมูลรับรองของรีจิสทรี ถ้าคุณเขียนสคริปต์กับปลั๊กอิน Kubernetes ตอนนี้ ก็ให้คาดว่าชื่อจะเปลี่ยนในรีลีสหน้า
ตอนที่ 3 — Container Machine: คำตอบของ Apple ต่อ WSL
คอนเทนเนอร์ปกติจำลองแบบมาจากแอปพลิเคชัน คือมีโปรเซสเดียว มักมีอายุสั้น และถูกทิ้งเมื่อหยุดทำงาน ส่วน container machine จำลองแบบมาจาก สภาพแวดล้อม LinuxApple เปิดตัวสิ่งนี้พร้อมเวอร์ชัน 1.0 และให้มีเซสชัน WWDC26 ของตัวเอง ซึ่งอธิบายว่าเร็วและเบาเหมือนคอนเทนเนอร์ และคงอยู่ถาวรเหมือนเครื่องเสมือน
สิ่งที่เครื่องคอนเทนเนอร์ให้คุณ
- มันบูตระบบ init ของอิมเมจบริการที่ทำงานยาวนานจึงใช้งานได้ บนอิมเมจที่มี
systemd,systemctl start postgresqlก็ทำงานอย่างที่คุณคาดไว้ - ชื่อผู้ใช้และโฟลเดอร์โฮมบน Mac ของคุณถูกแมปเข้ามา ภายในเครื่องคุณเป็นผู้ใช้ของคุณเอง ไม่ใช่ root และมี
sudoที่ไม่ต้องใส่รหัสผ่าน และโฟลเดอร์โฮมของ Mac ถูกเมานต์ไว้ที่พาธเดียวกัน รีโพซิทอรีและไฟล์ dotfile ของคุณจึงมีอยู่ทั้งสองฝั่งพร้อมกัน - ไดเรกทอรีทำงานของคุณตามคุณไป รันคำสั่งจากโฟลเดอร์โปรเจกต์บน Mac แล้วคำสั่งนั้นจะรันในโฟลเดอร์เดียวกันภายใน Linux
- มันคงอยู่ถาวร แพ็กเกจที่คุณติดตั้ง บริการที่คุณตั้งค่า และไฟล์นอกโฟลเดอร์โฮมของคุณ ยังอยู่ต่อไปหลังการหยุดและเริ่มใหม่
- มันสร้างจากอิมเมจ OCI ธรรมดา รวมถึงอิมเมจที่คุณสร้างเองด้วย
container build.
ในทางปฏิบัติ นั่นหมายความว่าคุณแก้ไขใน Xcode, Zed หรือ VS Code บน macOS แล้วคอมไพล์ รัน และทดสอบภายใน Linux โดยไม่มีขั้นตอนคัดลอกในระหว่าง เดโม WWDC ของ Apple สร้างเว็บเซิร์ฟเวอร์ Swift ไว้ในเครื่อง แก้ไขใน Xcode บน Mac แล้วโหลดใน Safari
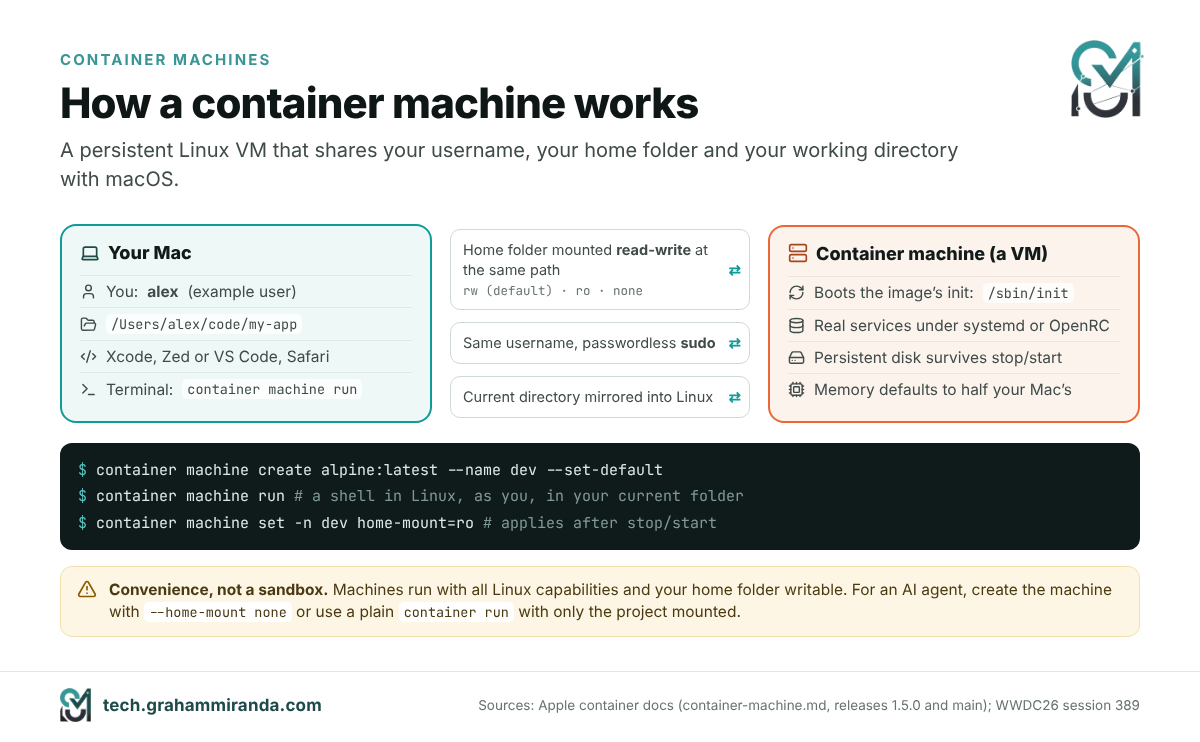
คำสั่งต่าง ๆ
# Create a machine from an image and make it the default
container machine create alpine:latest --name dev
container machine set-default dev

# Run a single command, or open a shell (boots the machine if it's stopped)
container machine run uname -a
container machine run whoami        # your Mac username, not root
container machine run               # interactive shell

# Manage it
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # applies after the next stop/start
container machine stop dev
container machine rm dev            # deletes the machine AND its storage
ทุก container machine คำสั่งยังใช้ชื่อย่อแทนได้ด้วย mดังนั้น container m ls ก็ใช้ได้ หน่วยความจำเริ่มต้นตั้งไว้ครึ่งหนึ่งของหน่วยความจำ Mac ซึ่งถือว่าใจกว้าง บนเครื่อง 16 GB ควรตั้งขีดจำกัด
ใช้อิมเมจเครื่องของคุณเอง
อิมเมจ Linux ใดก็ตามที่มี /sbin/init ก็ใช้ได้ เอกสารของ Apple มี Dockerfile ที่เปลี่ยน Ubuntu 24.04 ให้เป็น systemd เครื่องเต็มรูปแบบพร้อม SSH และเครื่องมือทั่วไป ฉบับย่อมีหน้าตาแบบนี้
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
ตัวอย่างฉบับเต็มของ Apple ยังแมสก์ยูนิตบางตัว systemd ที่ไม่มีเหตุผลใน VM และรีเซ็ต machine ID; คัดลอกจากเอกสารทางการแทนที่จะคัดลอกจากตรงนี้ หากคุณต้องการ systemd ให้บูตได้อย่างราบรื่น เมื่อบูตครั้งแรก เครื่องมือจะรันสคริปต์ติดตั้งที่สร้างผู้ใช้ของคุณ คุณเปลี่ยนเป็นสคริปต์ของคุณเองได้ที่ /etc/machine/create-user.sh.
การจำลองเสมือนซ้อนชั้น
ตั้งแต่เวอร์ชัน 1.1 เป็นต้นมา container machine สามารถรันเครื่องเสมือนของตัวเองได้ ซึ่งมีประโยชน์สำหรับการทดสอบเครื่องมือที่อิง KVM หรือการรัน Kubernetes ใน VM คุณต้องใช้ M3 ขึ้นไป เครื่อง Mac, macOS 15 หรือใหม่กว่า, และเคอร์เนล Linux ที่สร้างมาพร้อมการรองรับ KVM เพราะเคอร์เนลเริ่มต้นไม่มีการรองรับนี้ จากนั้นคุณสร้างแมชชีนด้วย --virtualization --kernel /path/to/vmlinux-kvm และตรวจสอบว่ามี /dev/kvm อยู่ภายใน
ข้อจำกัดที่ควรรู้ก่อนย้ายเข้าใช้งาน
- แมชชีนมีเครือข่ายของตัวเอง เซิร์ฟเวอร์ภายในต้องฟังบนอินเทอร์เฟซภายนอกของแมชชีน ไม่ใช่แค่
localhost, และคุณเข้าถึงบริการเหล่านั้นผ่านที่อยู่ IP ของแมชชีน ซึ่งcontainer machine listจะแสดงให้เห็น - การลบแมชชีนจะลบดิสก์ของมันด้วย ทุกอย่างที่อยู่นอกโฟลเดอร์ home ที่เมานต์ไว้จะหายไปหลังจาก
container machine rm. - มันเป็นสภาพแวดล้อมเพื่อความสะดวก ไม่ใช่แซนด์บ็อกซ์ เอกสารของ Apple ระบุไว้ชัดเจนว่า แมชชีนจะเมานต์โฟลเดอร์ home ทั้งหมดของคุณแบบอ่าน-เขียนที่พาธเดียวกัน รันด้วย Linux capabilities ทั้งหมด และไม่มี
/procและ/sysพาธที่ถูกแมสก์ตามปกติ และให้สิทธิ์ผู้ใช้ของคุณแบบไม่ต้องใช้รหัสผ่านsudoดังนั้น root ภายในแมชชีนจึงเขียนได้ทุกที่ในโฟลเดอร์ home ของคุณด้วยสิทธิ์แบบ macOS ของคุณ นั่นคือสิ่งที่คุณต้องการสำหรับงานของคุณเอง และเป็นสิ่งที่คุณไม่ต้องการเลยสำหรับ AI agent สำหรับ agent ให้สร้างแมชชีนด้วย--home-mount none(หรือสลับแมชชีนที่มีอยู่ด้วยcontainer machine set -n dev home-mount=none, แล้วรีสตาร์ตมัน) และโคลนโปรเจกต์ไว้ข้างใน หรือข้ามแมชชีนไปแล้วใช้container runโดยเมานต์เฉพาะโฟลเดอร์โปรเจกต์ ส่วนที่ 8 จะกลับมาพูดถึงเรื่องนี้อีกครั้ง - นี่คือ Linux บน Apple silicon, ดังนั้นไบนารีที่เป็น x86 เท่านั้นจึงต้องใช้ Rosetta (
container run --rosettaมีให้ใช้กับคอนเทนเนอร์) หรือใช้บิลด์ arm64
ใครควรใช้
หากคุณพัฒนาซอฟต์แวร์เซิร์ฟเวอร์ที่รันบน Linux ทดสอบกับดิสทริบิวชันมากกว่าหนึ่งตัว หรือรันบริการอย่าง PostgreSQL, Redis หรือคิวข้อความสำหรับการพัฒนาบนเครื่องของคุณ container machine แทนสิ่งที่ผู้คนใช้ Lima, Multipass, UTM หรือ VPS ระยะไกลได้หลายอย่าง สร้างแมชชีนหนึ่งตัวต่อดิสทริบิวชันเป้าหมาย (alpine, ubuntu, debian) เก็บโฟลเดอร์ home เดียวกันไว้ในทุกตัว แล้วทดสอบโค้ดของคุณทั้งสามตัวโดยไม่ต้องออกจาก Mac
ตอนที่ 4 — วิธีติดตั้งและใช้ Apple Container: ทีละขั้นตอน
นี่คือเส้นทางที่สั้นที่สุดจากการเริ่มจากศูนย์จนได้ระบบที่ใช้งานได้ โดยใช้คำสั่งจากเอกสารของ Apple’ เองสำหรับรีลีส 1.5.0 ทั้งหมดรันใน Terminal
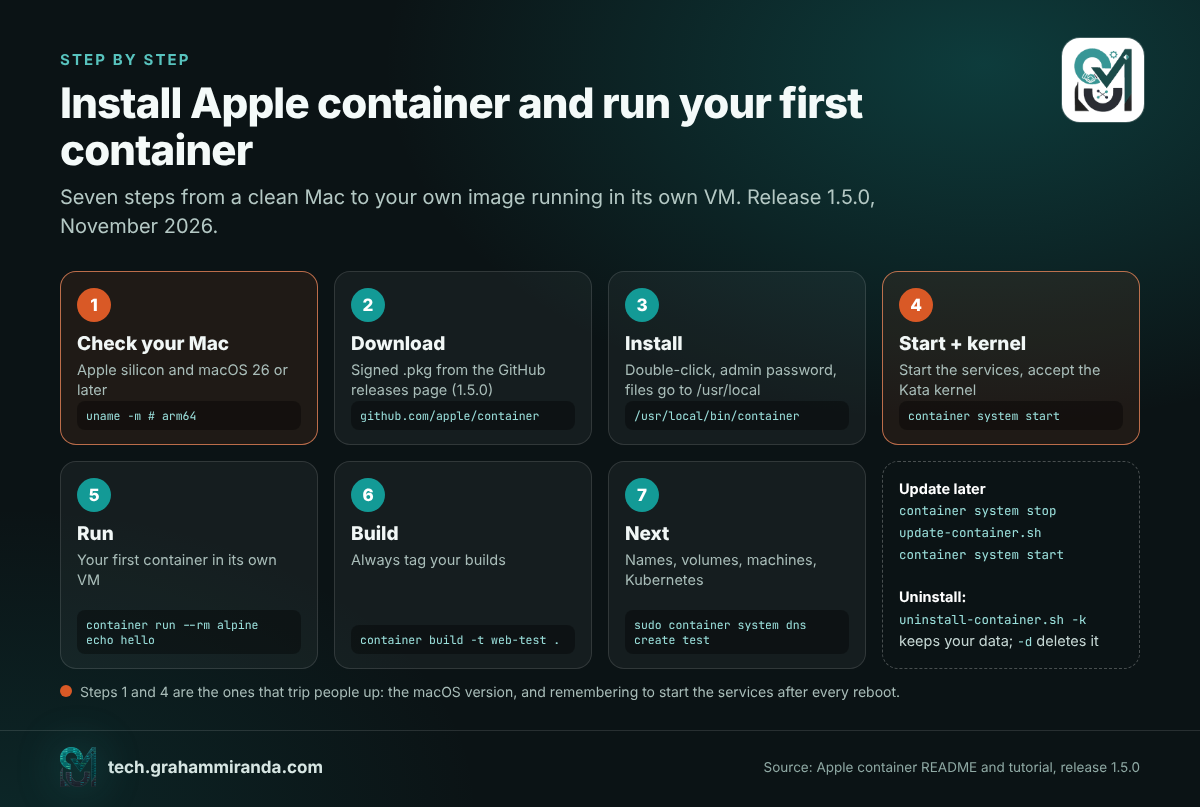
ขั้นที่ 1 — ตรวจสอบ Mac ของคุณ
คุณต้องมี Apple silicon และสำหรับการทำงานเต็มรูปแบบ macOS 26 Tahoe หรือใหม่กว่ายังรันบน macOS 27 Golden Gate ได้ด้วย
uname -m               # must print arm64
sw_vers -productVersion  # 26.x or 27.x for full support
บน macOS 15 Sequoia เครื่องมือนี้รันได้ แต่คอนเทนเนอร์ติดต่อกันไม่ได้และคุณได้เครือข่ายเพียงชุดเดียว บน Mac ที่ใช้ Intel มันไม่รันเลย ข้ามไปที่ส่วนที่ 6 เพื่อดูทางเลือกอื่น
ขั้นที่ 2 — ดาวน์โหลดตัวติดตั้งที่ลงนามแล้ว
เปิดแอป หน้ารีลีสของ Apple container แล้วดาวน์โหลดแพ็กเกจตัวติดตั้งที่ลงนามแล้ว (.pkg) ที่แนบมากับรีลีสล่าสุด 1.5.0 ณ เวลาที่เขียน เอกสารของ Apple’ ระบุว่ามีเพียงแพ็กเกจนี้เท่านั้นที่เป็นวิธีติดตั้ง ดังนั้นจึงควรใช้ตัวนี้
ขั้นที่ 3 — ติดตั้ง
ดับเบิลคลิกที่แพ็กเกจ ทำตามตัวติดตั้ง แล้วใส่รหัสผ่านผู้ดูแลระบบเมื่อถูกถาม มันติดตั้งทุกอย่างไว้ใต้ /usr/localรวมถึงสคริปต์ช่วยเหลือสองตัวที่คุณจะต้องใช้ในภายหลัง: update-container.sh และ uninstall-container.sh.
ขั้นที่ 4 — เริ่มบริการและติดตั้งเคอร์เนล
container system start
การเริ่มครั้งแรกจะถามว่าจะดาวน์โหลดเคอร์เนล Linux ที่แนะนำจากโปรเจกต์ Kata Containers หรือไม่ ตอบ yจากนั้นตรวจสอบว่าทุกอย่างทำงานอยู่:
container system status    # host, paths and resources since 1.4.1
container system version
container ls -a            # an empty list means it's working
container system start จะเริ่ม launch agent ดังนั้นคุณต้องรันอีกครั้งหลังรีบูต ถ้าคำสั่งใดในภายหลังล้มเหลวด้วยข้อความ “Plugins are unavailable. Start the container system services and retry” ให้ตรวจการสะกดคำสั่งของคุณก่อน สกิล agent ของ Apple’ เองเตือนว่าคำสั่งย่อยที่พิมพ์ผิดจะทำให้เกิดข้อความนี้พอดี และจะเป็นปัญหาของบริการจริงก็ต่อเมื่อ container system status บอกด้วยว่าบริการหยุดทำงาน
ขั้นที่ 5 — รันคอนเทนเนอร์ตัวแรกของคุณ
container run --rm alpine echo hello      # pulls alpine, runs it in its own VM, removes it
container run -it --rm ubuntu:24.04 bash  # an interactive shell; type exit to leave
โดยค่าเริ่มต้น อิมเมจมาจาก Docker Hub ดังนั้นชื่อสั้น ๆ อย่าง alpine และ postgres:16 ใช้งานได้เหมือนใน Docker
ขั้นที่ 6 — สร้างและรันอิมเมจของคุณเอง
สร้างโฟลเดอร์พร้อมไฟล์นี้ Dockerfile (เป็นเว็บเซิร์ฟเวอร์ขนาดเล็กตัวเดียวกับที่บทแนะนำของ Apple’ ใช้):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
สร้าง รัน แล้วเปิดดู:
container build -t web-test .                       # always pass -t
container run -d --name web -p 8080:80 web-test     # detached, port 8080 on your Mac
open http://localhost:8080
มีความแตกต่างจาก Docker สองข้อที่ควรรู้ตั้งแต่แรก ข้อแรก ใส่แท็กให้ build ของคุณเสมอ: ถ้าไม่ระบุ -t, อิมเมจจะได้ UUID ที่สร้างขึ้นใหม่เป็นชื่อของมัน ข้อที่สอง ทุกคอนเทนเนอร์มีที่อยู่ IP ของตัวเอง. container ls จะแสดงที่อยู่นั้น และคุณสามารถเปิด http://<that-ip> ได้โดยไม่ต้องเผยแพร่พอร์ตใดเลย; -p จำเป็นเฉพาะเมื่อคุณต้องการรูปแบบที่คุ้นเคย localhost:8080 หรือเมื่อแอปบน macOS ต้องการพอร์ตในเครื่อง
ขั้นที่ 7 — ตั้งชื่อคอนเทนเนอร์ให้จำง่าย (ไม่บังคับ)
Apple container มีบริการ DNS ในตัว ตั้งโดเมนโลคอลครั้งเดียว แล้วทุกคอนเทนเนอร์จะเข้าถึงได้ในชื่อ <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # แก้ตาราง [dns] ถ้าไฟล์มีตารางนี้อยู่แล้ว
container system stop && container system start
sudo container system dns create test
open http://web.test
ชื่อจะใช้งานได้เฉพาะคอนเทนเนอร์ที่อยู่ใน default เครือข่าย default และต้องระบุโดเมนเสมอ: web.test ใช้ได้ แต่ web ใช้ไม่ได้ คอนเทนเนอร์ที่อยู่ในเครือข่ายซึ่งคุณสร้างด้วย container network create จะยังแปลงชื่อหากันไม่ได้เลยในตอนนี้ (ติดตามได้ที่ issue #1809) ใช้เครือข่ายเหล่านั้นเพื่อแยกการทำงาน และเชื่อมต่อกันด้วย IP
ขั้นที่ 8 — เก็บข้อมูลและกำหนดขีดจำกัด
# เมานต์โฟลเดอร์ปัจจุบันแบบ bind
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# โวลุ่มแบบมีชื่อสำหรับฐานข้อมูล พร้อมขีดจำกัด CPU และหน่วยความจำ
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
ตั้ง --memory กับทุกอย่างที่รันเป็นเวลานาน เพราะหน่วยความจำที่ถูกคืนภายใน VM ของคอนเทนเนอร์ไม่ถูกส่งคืนให้ macOS คอนเทนเนอร์ที่ไม่จำกัดหน่วยความจำซึ่งเคยพุ่งขึ้นสูงจะถือหน่วยความจำนั้นไว้จนกว่าคุณจะรีสตาร์ต
ขั้นที่ 9 — เข้าถึงบริการที่รันอยู่บน Mac ของคุณ
คอนเทนเนอร์ใช้งาน localhost เพื่อเข้าถึง Mac ของคุณไม่ได้ เพราะภายใน VM localhost คือตัวคอนเทนเนอร์เอง ถ้าต้องการเข้าถึง เช่น Ollama หรือเดฟเซิร์ฟเวอร์บน Mac ของคุณ ให้สร้างโดเมนโฮสต์ครั้งเดียว:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
เอกสารของ Apple ระบุข้อควรรู้ไว้สองข้อ: การสร้างโดเมนแบบนี้จะปิดใช้งาน iCloud Private Relay และกฎตัวกรองแพ็กเก็ตที่รองรับโดเมนนั้นจะถูกลบเมื่อคุณรีสตาร์ต จึงอาจต้องสร้างขึ้นใหม่ ที่อยู่ใด ๆ จากช่วงที่เอกสารระบุ (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) ถือเป็นตัวเลือกที่ปลอดภัย
ขั้นที่ 10 — ลองใช้ container machine
container machine create alpine:latest --name dev --set-default
container machine run          # เชลล์บน Linux ในชื่อของคุณ ในโฟลเดอร์ปัจจุบัน
ตอนที่ 3 มีรายละเอียด รวมถึงข้อควรระวังด้านความปลอดภัยก่อนที่คุณจะให้เอเจนต์เข้ามา
ขั้นที่ 11 — รัน Kubernetes บนเครื่อง (ทดลอง)
brew install kubectl                   # ถ้ายังไม่มี
container k8s create                   # สร้างคลัสเตอร์ชื่อ k8s-dev
kubectl get nodes                      # คลัสเตอร์อยู่ใน ~/.kube/config แล้ว
container build -t my-app:latest .
container k8s load-image my-app:latest # ใช้ imagePullPolicy: Never ใน pod spec ของคุณ
container k8s delete                   # เมื่อใช้เสร็จแล้ว
คลัสเตอร์ใช้ kindest/node:v1.35.5 อิมเมจเป็นค่าเริ่มต้น และได้ CPU กับหน่วยความจำของ Mac’ของคุณหนึ่งในสี่ (อย่างน้อย 2 CPU และ 2 GB) ใน 1.5.0 คลัสเตอร์ที่โหนดหยุดทำงานแล้วจะรีสตาร์ตไม่ได้ ต้องลบแล้วสร้างใหม่ และอย่าลืมว่าคำสั่งย่อยนี้ยังเป็นการทดลองและกำลังเปลี่ยนชื่อเป็น container cluster บนแบรนช์หลัก
ขั้นตอนที่ 12 — อัปเดต ทำความสะอาด หรือถอนการติดตั้ง
container stats --no-stream          # live CPU, memory, network and disk per container
container logs -f web                # follow a container's output
container system df                  # disk usage
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # update
/usr/local/bin/uninstall-container.sh -k   # uninstall, keep your data
/usr/local/bin/uninstall-container.sh -d   # uninstall and delete your data
การแก้ไขปัญหา
| อาการ | สาเหตุที่เป็นไปได้ | วิธีแก้ |
|---|---|---|
| “ปลั๊กอินไม่พร้อมใช้งาน เริ่มบริการของระบบคอนเทนเนอร์แล้วลองใหม่” | คำสั่งย่อยที่พิมพ์ผิด (เช่น container images) หรือบริการหยุดทำงานจริง ๆ |
ตรวจ container --help เพื่อดูชื่อที่ถูกต้อง แล้วรัน container system start เฉพาะเมื่อ container system status แจ้งว่ามัน’หยุดทำงานอยู่ |
| อิมเมจที่คุณเพิ่งบิลด์มีชื่อแบบสุ่ม | คุณบิลด์โดยไม่ระบุ -t |
container image lsจากนั้นบิลด์ใหม่ด้วย -t name:tag |
| คอนเทนเนอร์ไม่สามารถ’เข้าถึงกันด้วยชื่อได้ | ชื่อจะแปลงได้เฉพาะบนเครือข่ายเริ่มต้น ด้วยโดเมน | การใช้งาน name.testหรือเชื่อมต่อด้วย IP จาก container inspect |
| คอนเทนเนอร์ไม่สามารถ’เข้าถึงกันได้เลย | คุณ’กำลังใช้ macOS 15 | อัปเกรดเป็น macOS 26 หรือใหม่กว่า |
| การใช้หน่วยความจำเพิ่มขึ้นอย่างเดียว | memory ballooning แบบบางส่วนในเฟรมเวิร์ก Virtualization | ตั้ง --memoryรีสตาร์ตคอนเทนเนอร์เพื่อคืนหน่วยความจำ |
exec format error |
อิมเมจที่รองรับเฉพาะ x86 บน Apple silicon | ใช้อิมเมจ arm64 หรือ multi-arch หรือลอง --rosetta |
| เครือข่ายหยุดทำงานหลังเปลี่ยน VPN หรือ DNS | บั๊กที่แก้แล้วใน 1.5.0 | อัปเดตด้วย update-container.sh |
| คอนเทนเนอร์ไม่สามารถ’เข้าถึงเซิร์ฟเวอร์สำหรับพัฒนาบน Mac ของคุณได้ | localhost ภายในคอนเทนเนอร์คือตัวคอนเทนเนอร์เอง |
สร้าง --localhost โดเมนโฮสต์ (ขั้นตอนที่ 9) |
ตอนที่ 5 — Apple Container กับ Docker: ชีตสรุปการย้ายระบบ
สำหรับคนส่วนใหญ่ คำถามว่าจะเลือก Apple container หรือ Docker ขึ้นอยู่กับความเคยชิน และสิ่งที่คุณพิมพ์ทุกวันส่วนใหญ่แปลงกันได้แบบหนึ่งต่อหนึ่ง กลุ่มคำสั่ง ต่าง ๆ เป็นคำเอกพจน์ (ภาพ, วอลุ่ม, เครือข่าย, รีจิสทรี, แมชชีน, ระบบ), ซึ่งเป็นจุดแรกที่ทำให้คนที่คุ้นเคยกับ Docker สะดุด และมีบางอย่างที่ไม่มีอยู่จริง (don’t) ตารางนี้ครอบคลุมคำสั่งที่สำคัญ ส่วนเอกสารของ Apple’s มีการจับคู่คำสั่งไว้ครบถ้วน
| สิ่งที่คุณต้องการ | Docker | Apple container |
|---|---|---|
| แสดงรายการคอนเทนเนอร์ที่กำลังทำงาน / ทั้งหมด | docker ps / docker ps -a |
container ls / container ls -a |
| รันเบื้องหลังพร้อมกำหนดพอร์ต | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| เปิดเชลล์เข้าไปด้านใน | docker exec -it web sh |
container exec -it web sh |
| ติดตามดู log ต่อเนื่อง | docker logs -f web |
container logs -f web |
| หยุดและลบ | docker stop web / docker rm web |
container stop web / container delete web (หรือ rm) |
| สร้างอิมเมจ | docker build -t app . |
container build -t app . |
| แสดงรายการ ดึง ส่ง และลบอิมเมจ | docker images, pull, push, rmi |
container image ls, image pull, image push, image rm |
| เข้าสู่ระบบรีจิสทรี | docker login |
container registry login |
| คัดลอกไฟล์เข้าและออก | docker cp |
container cp |
| การใช้ทรัพยากร | docker stats |
container stats |
| ข้อมูลระบบ / การใช้พื้นที่ดิสก์ | docker info / docker system df |
container system status / container system df |
| ทำความสะอาดทั้งหมด | docker system prune |
สี่คำสั่ง: container prune, image prune, volume prune, network prune |
| โวลุ่มและเครือข่าย | docker volume … / docker network … |
container volume … / container network … |
| แอปหลายคอนเทนเนอร์ | docker compose up |
ไม่มีคำสั่งเทียบเท่า: ใช้สคริปต์เชลล์ (ด้านล่าง) |
| รีสตาร์ตคอนเทนเนอร์ | docker restart web |
container stop web && container start web |
| นโยบายการรีสตาร์ต | --restart unless-stopped |
ไม่มี: ใช้ launchd บน Mac หรือใช้ระบบ init ภายใน container machine |
| บันทึกคอนเทนเนอร์ที่เปลี่ยนแปลงเป็นอิมเมจ | docker commit |
ไม่มี: บิลด์จาก Dockerfile |
| ดูอีเวนต์, rename, pause, attach | docker events, rename, pause, attach |
ไม่มี (exec -it แทนที่ attach) |
และมีบางอย่างที่เฉพาะ Apple container ทำได้:
container machineสำหรับสภาพแวดล้อม Linux แบบถาวร (ตอนที่ 3)container run --sshส่งต่อ SSH agent จาก Mac’ ของคุณเข้าไปในคอนเทนเนอร์ และคงซ็อกเก็ตให้ทำงานได้แม้ออกจากระบบแล้วcontainer run --publish-socket host_path:container_pathเผยแพร่ Unix socket ไปยัง Mac ของคุณแทนพอร์ต TCPcontainer run --rosettaรันไบนารี Linux x86-64 ผ่าน Rosettacontainer run --virtualizationเปิด virtualization ให้คอนเทนเนอร์ใช้แบบซ้อนกัน (M3 หรือใหม่กว่า)container system kernelจัดการเคอร์เนล Linux ที่คอนเทนเนอร์ของคุณบูตขึ้นมา
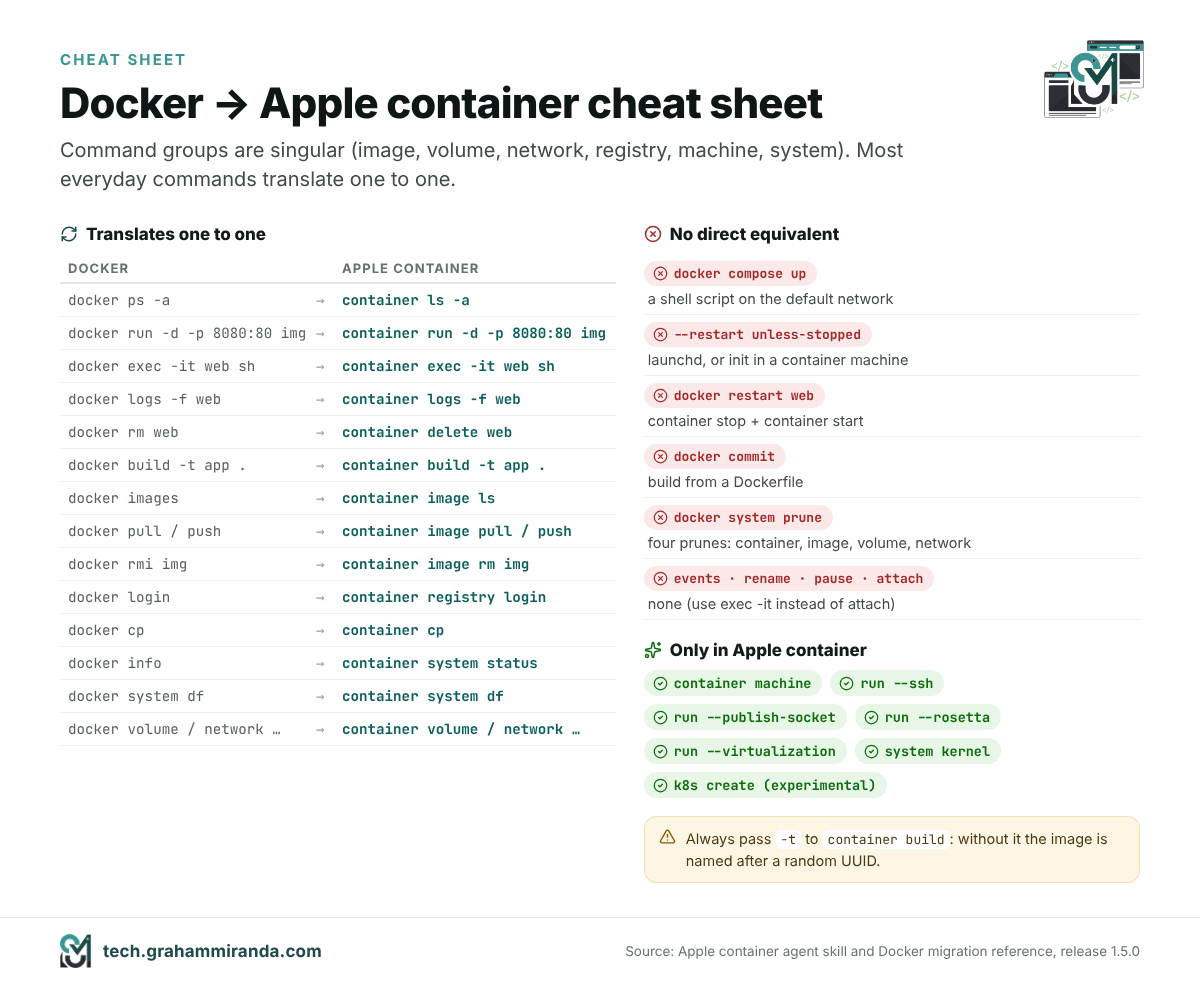
commit คือสามอย่างที่คุณจะพลาดการแทนไฟล์ Compose ด้วยสคริปต์
ไม่มี container compose, และ Apple ยังไม่ได้ให้กรอบเวลา: Cloud Native Now นับได้กว่าหนึ่งร้อยห้าสิบความคิดเห็นในการพูดคุยเรื่อง Compose ของโปรเจกต์ภายในเดือนกรกฎาคม จนถึงตอนนั้น ไฟล์ Compose ขนาดเล็กจะกลายเป็นสคริปต์เชลล์ ลองดูสแต็กสองบริการแบบทั่วไป:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
เมื่อตั้งค่า test โดเมน DNS จากขั้นตอนที่ 7 แล้ว สิ่งที่เทียบเท่าคือ:
#!/usr/bin/env bash
set -euo pipefail

# Both containers stay on the default network, where name resolution works
container run -d --name cache redis:7

# depends_on becomes an explicit readiness check
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# The name must include the domain: cache.test, not cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
กฎการแปลสามข้อครอบคลุมไฟล์ส่วนใหญ่: ชื่อบริการทุกตัวจะกลายเป็น name.domain ในการตั้งค่าของคุณ (cache.test), depends_on จะกลายเป็นลูปตรวจความพร้อม (ซึ่งถูกต้องกว่าการจัดลำดับแบบเริ่มอย่างเดียวของ Compose อยู่แล้ว) และ build: จะกลายเป็น container build -t … บรรทัดก่อน ให้รัน. รื้อทิ้งด้วย container stop api cache && container delete api cache.
สำหรับอะไรที่ใหญ่กว่าสามหรือสี่บริการ สคริปต์นั้นจะน่าเบื่อเร็ว และนั่นคือเหตุผลตรงไปตรงมาที่ทีมส่วนใหญ่ซึ่งมีสแตกแบบ Compose หนัก ๆ ควรใช้ Docker Desktop หรือ OrbStack ต่อไปก่อนในตอนนี้
ให้เอเจนต์เขียนโค้ดของคุณทำงานแปลแทน
ถ้าคุณใช้เอเจนต์เขียนโค้ด AI รีโพซิทอรีของ Apple มีคำแนะนำที่จำเป็นอยู่แล้ว สกิลใน skills/container/ ในรีลีส 1.5.0 พร้อมไฟล์อ้างอิงเกี่ยวกับการย้ายจาก Docker จะแมปคำสั่ง แสดงรายการสิ่งที่ยังไม่มี และอธิบายกฎ DNS ข้างต้น คัดลอกโฟลเดอร์นั้นไปไว้ในไดเรกทอรีสกิลของเอเจนต์คุณ แล้วขอให้เอเจนต์แปลงไฟล์ Compose ของคุณ จากนั้นอ่านสิ่งที่มันเขียนก่อนที่คุณจะรัน
ตอนที่ 6 — Apple Container กับ Docker Desktop, OrbStack, Podman และ Lima
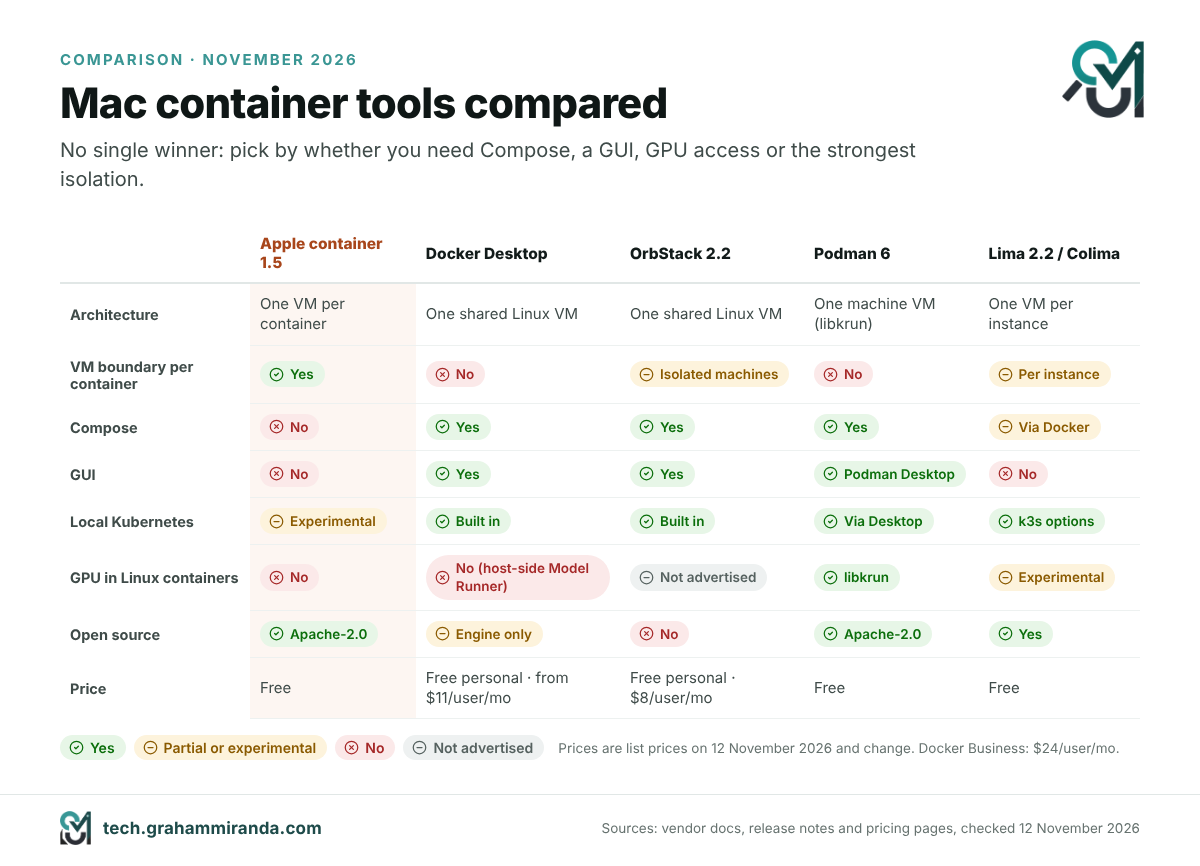
Apple container ไม่ได้พยายามเป็น Docker Desktop และ Apple ก็ไม่ได้นำเสนอว่าเป็นตัวแทนที่ใช้แทนกันได้ มันแข่งขันในงานที่ต่างออกไป: การรันเวิร์กโหลด Linux บน Mac ด้วยการแยกอิสระที่แข็งแกร่งที่สุดและซอฟต์แวร์เสริมน้อยที่สุด ถ้าคุณกำลังเปรียบเทียบทางเลือกแทน Docker Desktop สำหรับ Mac ของคุณ นี่คือหน้าตาของตลาดเมื่อวันที่ 12 พฤศจิกายน 2026
| Apple container 1.5 | Docker Desktop | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| สถาปัตยกรรม | หนึ่ง VM เบา ๆ ต่อคอนเทนเนอร์ | หนึ่ง Linux VM ที่ใช้ร่วมกัน | หนึ่ง Linux VM เบา ๆ ที่ใช้ร่วมกัน | หนึ่ง VM ของ Podman machine (บน Mac ค่าเริ่มต้นคือ libkrun) | หนึ่ง VM ต่ออินสแตนซ์ Lima; Colima รัน Docker หรือ containerd อยู่ข้างในหนึ่งตัว |
| การแยกอิสระระหว่างคอนเทนเนอร์ | ไฮเปอร์ไวเซอร์ | เนมสเปซเคอร์เนลใน VM ที่ใช้ร่วมกัน | เนมสเปซเคอร์เนล; “เครื่องแยกอิสระ” ตั้งแต่ 2.1 | เนมสเปซเคอร์เนลใน VM ของเครื่อง | ต่ออินสแตนซ์ |
| Compose | ไม่ใช่ | ใช่ | ใช่ (เข้ากันได้กับ Docker) | ใช่ (podman composeหรือ Docker Compose กับ API ของมัน) |
ผ่าน Docker ที่อยู่ใน VM (Colima) |
| GUI | ไม่ใช่ | ใช่ | ใช่ | Podman Desktop | ไม่ใช่ |
| Kubernetes ภายในเครื่อง | เชิงทดลอง คอนเทนเนอร์ k8s |
มีให้ในตัว | มีให้ในตัว (1.34) | ผ่าน Podman Desktop (kind, minikube) | ตัวเลือกที่ใช้ k3s |
| GPU สำหรับคอนเทนเนอร์ Linux | ไม่ใช่ | ไม่มีการส่งผ่าน Metal โดยตรง; Model Runner รันโมเดลบนโฮสต์แทน | ไม่มีการระบุไว้ | มี ผ่าน libkrun (Vulkan และการรีโมต API ของ llama.cpp) | ไดรเวอร์ krunkit แบบทดลอง |
| จุดเด่นของปี 2026 | Container machines, Kubernetes ภายในเครื่อง, สกิลสำหรับเอเจนต์ | แซนด์บ็อกซ์สำหรับเอเจนต์ AI, Model Runner, Hardened Images ฟรี | เครื่องแยกเดี่ยว, การส่งผ่าน USB, เสียง | ล้างครั้งใหญ่; libkrun เป็นค่าเริ่มต้น; ตัด Intel Mac ออก | แซนด์บ็อกซ์สำหรับเอเจนต์ AI; guest macOS และ Windows |
| ราคา | ฟรี, Apache-2.0 | ฟรีสำหรับใช้ส่วนตัว; แผนเสียเงินเริ่มที่ $11 ต่อผู้ใช้ต่อเดือน (Pro, รายเดือน) | ฟรีสำหรับใช้ส่วนตัว; Pro $8 ต่อผู้ใช้ต่อเดือน | ฟรี, Apache-2.0 | ฟรี, โอเพนซอร์ส |
| เหมาะสำหรับ | คอนเทนเนอร์เดี่ยว, สภาพแวดล้อมสำหรับพัฒนาบน Linux, การแยกตัวสูงสุด | ทีม, สแตก Compose, การควบคุมระดับองค์กร | เครื่องมือหลักที่เร็วและขัดเกลาสำหรับผู้ใช้รายบุคคล | ความเท่าเทียมกับ Linux, คอนเทนเนอร์แบบไม่ใช้ root, การอนุมานด้วย GPU | VM ที่เขียนสคริปต์ได้, CI runner, แซนด์บ็อกซ์สำหรับเอเจนต์ |
ราคาเหล่านี้เป็นราคาป้าย ณ วันที่ 12 พฤศจิกายน 2026 และอาจเปลี่ยนแปลงได้ แผน Business ของ Docker’s ราคา $24 ต่อผู้ใช้ต่อเดือน ส่วนการออกใบอนุญาตของ Docker’s กำหนดให้ต้องใช้แผนแบบเสียเงินสำหรับการใช้งานเชิงพาณิชย์ที่เกินเกณฑ์ขนาดบริษัท (พนักงาน 250 คน หรือรายได้ต่อปี $10 ล้าน ตั้งแต่ปี 2021) มาเป็นเวลานานแล้ว ตรวจสอบเงื่อนไขปัจจุบันก่อนจะยึดถือข้อมูลนี้
Docker Desktop: ผู้ครองตลาดที่หันมาเป็นแพลตฟอร์มสำหรับเอเจนต์ AI
Docker ใช้ปี 2026 วางตำแหน่งตัวเองใหม่รอบ ๆ เอเจนต์ AI และมีการเคลื่อนไหวสามอย่างที่สำคัญตรงนี้ ในเดือนธันวาคม 2025 บริษัทได้ทำให้ Docker Hardened Images ฟรีและโอเพนซอร์สภายใต้ Apache 2.0: อิมเมจขนาดเล็กกว่าหนึ่งพันรายการพร้อมใบรายการวัสดุที่ลงนามแล้ว ซึ่งคุณใช้กับเครื่องมือใดก็ได้ รวมถึงเครื่องมือของ Apple’s เมื่อวันที่ 30 มกราคม 2026 ได้เปิดตัว Docker Sandboxes, ซึ่งให้ microVM แยกของตัวเองแก่เอเจนต์เขียนโค้ด AI แต่ละตัว (รายละเอียดเพิ่มเติมในส่วนที่ 8) และในเดือนกุมภาพันธ์ได้เพิ่ม แบ็กเอนด์ vLLM สำหรับ Apple silicon เพื่อ Docker Model Runner, ซึ่งรันโมเดลภาษาบน Mac’s GPU โดยตรงแทนที่จะรันในคอนเทนเนอร์ ด้วยเหตุผลที่อธิบายไว้ในส่วนที่ 7
สิ่งที่ Docker Desktop ยังมีและไม่มีใครเทียบได้คือระบบนิเวศทั้งหมด: Compose, GUI ที่สมบูรณ์, Kubernetes, ส่วนขยาย, การจัดการระดับองค์กร และความคุ้นเคยที่ฝังลึกของนักพัฒนาทุกคนที่คุณจะได้จ้างในอนาคต หากสภาพแวดล้อมภายในของทีมคุณเป็นไฟล์ Compose ที่มีแปดบริการ นั่นคือที่ที่คุณควรอยู่ต่อไปในตอนนี้
OrbStack: ตัวที่เร็ว
OrbStack สร้างชื่อเสียงจากความเร็วและการใช้หน่วยความจำต่ำ และรีลีสในปี 2026 ของบริษัทก็เพิ่มฟีเจอร์แทนที่จะรื้อทำใหม่: เวอร์ชัน 2.1 (เมษายน) นำอินเทอร์เฟซสไตล์ macOS 26 มาใช้ และ เครื่องแบบแยกเดี่ยว, เครื่อง Linux ที่มองเห็นเฉพาะโฟลเดอร์ที่คุณแชร์ให้เท่านั้น และสามารถบล็อกไม่ให้เข้าถึง Mac ของคุณได้; 2.2 (มิถุนายน) เพิ่ม การส่งผ่าน USB และเสียง ทำให้เว็บแคม ไมโครคอนโทรลเลอร์ และอุปกรณ์เสียงทำงานภายใน Linux ได้; และรีลีสในเดือนตุลาคมแก้ปัญหาบน macOS 27 และย้ายไปใช้ Linux 7.2 ใช้ฟรีสำหรับงานส่วนตัว และมีค่าใช้จ่าย $8 ต่อผู้ใช้ต่อเดือนสำหรับการใช้งานเชิงพาณิชย์ สำหรับนักพัฒนารายบุคคลที่ต้องการความเข้ากันได้กับ Docker และ Compose โดยไม่ต้องใช้ Docker Desktop ก็ยังเป็นคำแนะนำเริ่มต้นอยู่
Podman 6: การล้างครั้งใหญ่
Podman 6.0, ที่เปิดตัวเมื่อปลายเดือนมิถุนายน เป็นรีลีสที่สร้างการเปลี่ยนแปลงมากที่สุดในรายการนี้ และจงใจให้เป็นเช่นนั้น รีลีสนี้เลิกสนับสนุน cgroups v1 แทนที่เครือข่าย CNI ด้วย Netavark เปลี่ยน slirp4netns เป็น pasta สำหรับเครือข่ายแบบไม่ใช้ root กำหนดให้ใช้ nftables แทน iptables และย้ายฐานข้อมูล BoltDB เดิมไปยัง SQLite การแยกเครือข่ายเปิดใช้เป็นค่าเริ่มต้นแล้ว บน Mac ผู้ให้บริการเครื่องเสมือนเริ่มต้นตอนนี้คือ libkrun, และ ไม่รองรับ Mac ที่ใช้ Intel แล้ว; บน Windows เลิกใช้ Windows 10 แล้ว ส่วนบน Linux --gpus รองรับทั้ง GPU ของ AMD และ NVIDIA แล้ว
อัปเกรดอย่างระวัง: เครื่อง Podman บน Linux ที่มีอยู่ต้องสร้างใหม่ และสิ่งที่พึ่งพาสแตกการทำงานเครือข่ายแบบเก่าต้องนำมาทดสอบ ผลตอบแทนคือเครื่องมือที่เรียบง่ายกว่ามากและเป็น Linux-native มากขึ้น และบน Mac นี่คือตัวเดียวที่มีเรื่องราวจริงจังสำหรับคอนเทนเนอร์ที่เร่งด้วย GPU
Lima และ Colima: ชุดเครื่องมือที่อยู่เบื้องหลัง
Lima เป็นตัวจัดการ VM แบบโอเพนซอร์สที่เครื่องมืออื่นอีกหลายตัวสร้างต่อยอด และกลายเป็นโปรเจกต์ incubating ของ CNCF ในเดือนพฤศจิกายน 2025 ซีรีส์ 2.x ของมันเอียงเข้าหา AI อย่างหนัก: Lima 2.0 เพิ่มไดรเวอร์ krunkit ที่รองรับ GPU แบบทดลอง และเครื่องมือ MCP เพื่อให้ AI agent ใช้ VM ของ Lima เป็นแซนด์บ็อกซ์ได้; 2.1 (มีนาคม) เพิ่ม guest macOS แบบทดลอง และ limactl shell --sync โหมดที่ออกแบบมาเพื่อหยุด AI agent ไม่ให้ทำไฟล์บน Mac ของคุณเสียหาย; 2.2 (กรกฎาคม) เพิ่ม guest Windows แบบทดลอง Colimaซึ่งห่อ Lima เพื่อให้คุณได้รันไทม์ Docker หรือ containerd ด้วยคำสั่งเดียว ยังคงเป็นเส้นทางฟรีที่เบาที่สุดสู่การตั้งค่าที่เข้ากันได้กับ Docker บน Mac
คุณควรใช้อันไหน?
- คุณใช้ชีวิตอยู่ในไฟล์ Compose หรือบริษัทของคุณกำหนดมาตรฐานด้วย Docker: Docker Desktop.
- คุณอยากได้การตั้งค่าที่เข้ากันได้กับ Docker ที่เร็วและเบาที่สุดสำหรับตัวเอง: OrbStack (หรือ Colima ถ้าต้องฟรีและโอเพนซอร์ส)
- คุณอยากได้คอนเทนเนอร์ Linux ที่เร่งด้วย GPU คอนเทนเนอร์แบบ rootless หรือความเท่าเทียมกับเซิร์ฟเวอร์ Fedora และ RHEL: Podman 6
- คุณอยากได้การแยกที่แน่นหนาที่สุด ไม่ต้องมีดีมอนเพิ่ม และสภาพแวดล้อมการพัฒนา Linux ที่รู้สึกเหมือนเป็นส่วนหนึ่งของ macOS: Apple container พร้อม container machines
- คุณรัน AI coding agent แบบไม่มีคนเฝ้า: แซนด์บ็อกซ์ที่สร้างมาเพื่อสิ่งนั้น (ตอนที่ 8) ไม่ว่าคุณจะใช้รันไทม์ใดข้างใต้
ไม่มีอะไรห้ามคุณใช้ร่วมกัน Apple container ไม่แตะ socket ของ Docker หรือ VM ของ Docker คุณจึงเก็บ Docker Desktop หรือ OrbStack ไว้สำหรับสแตก Compose และใช้ container machines กับอย่างอื่นได้
ตอนที่ 7 — คอนเทนเนอร์และ AI โลคอลบน Mac: GPU ไปอยู่ที่ไหน
ถ้าคุณรันโมเดลภาษาในเครื่อง นี่คือส่วนที่สำคัญที่สุด และเป็นส่วนที่คู่มือคอนเทนเนอร์ส่วนใหญ่ข้ามไป: คอนเทนเนอร์ Linux บน Mac ใช้ GPU ได้ไม่เหมือนแอปเนทีฟ Docker ระบุไว้ตรง ๆ ในเอกสาร Model Runner ของตัวเองว่าไม่มีการส่งผ่าน Metal GPU เข้าไปในคอนเทนเนอร์ กรอบ Virtualization ของ Apple ไม่ส่ง Metal ให้กับ guest ที่เป็น Linux และ Apple container ก็ไม่ได้เพิ่มความสามารถนี้เข้าไป โมเดลที่รันอยู่ใน Apple container จะทำงานบน CPU ซึ่งสำหรับโมเดลขนาด 7 พันล้านพารามิเตอร์แล้ว นั่นคือความต่างระหว่างความลื่นไหลกับความทรมาน
มีสี่วิธีที่สมเหตุสมผลในการรับมือกับเรื่องนี้:
- รันโมเดลแบบเนทีฟและใส่คอนเทนเนอร์ให้ทุกอย่างที่เหลือ Ollama, LM Studio, MLX และ llama.cpp ต่างใช้ Metal โดยตรงบน macOS รันมันที่นั่น เอาแอปพลิเคชัน ฐานข้อมูล และเครื่องมือของคุณใส่คอนเทนเนอร์ แล้วให้คอนเทนเนอร์เรียกโมเดลผ่าน HTTP กับ Apple container นั่นคือขั้นตอนที่ 9 ในตอนที่ 4: สร้าง
host.container.internalโดเมนแล้วชี้แอปของคุณไปที่http://host.container.internal:11434สำหรับ Ollama - ให้ Docker ทำแบบเดียวกันให้คุณ Docker Model Runner รันโมเดลบนโฮสต์ นอกคอนเทนเนอร์ใด ๆ โดยใช้ llama.cpp, MLX หรือตั้งแต่เดือนกุมภาพันธ์เป็นต้นมาเป็นแบ็กเอนด์ vLLM สำหรับ Apple silicon (Docker Desktop 4.62 หรือใหม่กว่า) มันเปิด API ที่เข้ากันได้กับ OpenAI และเข้ากันได้กับ Anthropic และคุณจัดการโมเดลด้วย
docker model pullอย่างเช่น images - ใช้ Podman กับ libkrun ถ้าโมเดลต้องอยู่ในคอนเทนเนอร์ libkrun มอบ GPU เสมือนให้ guest Linux ของมัน วิศวกรของ Red Hat ทำความเร็วได้ราว 75–80% ของความเร็ว llama.cpp แบบเนทีฟผ่าน Vulkan ก่อน จากนั้นจึงสร้าง “API remoting” ซึ่งส่งต่อการเรียก GPU ของ llama.cpp จากคอนเทนเนอร์ไปยัง Metal บนโฮสต์ ในการทดสอบบน MacBook Pro รุ่น M4 Pro การประมวลผลพรอมต์ทำได้ที่ความเร็วเนทีฟ และการสร้างโทเคนทำได้อย่างน้อยราว 95% ของเนทีฟ นี่เป็นเส้นทางกระแสหลักเพียงเส้นเดียวสู่การอนุมานด้วย GPU ภายใน คอนเทนเนอร์บน Mac และ RamaLama ก็ห่อหุ้มมันไว้ให้ Red Hat ระบุว่ามันไม่ได้ออกแบบมาสำหรับการใช้งานแบบผู้ใช้หลายราย
- ลองใช้ไดรเวอร์ krunkit ของ Lima ซึ่งสร้างขึ้นบนเทคโนโลยี libkrun เดียวกัน และมีตัวเลือกการเร่งด้วย GPU ในสถานะทดลอง
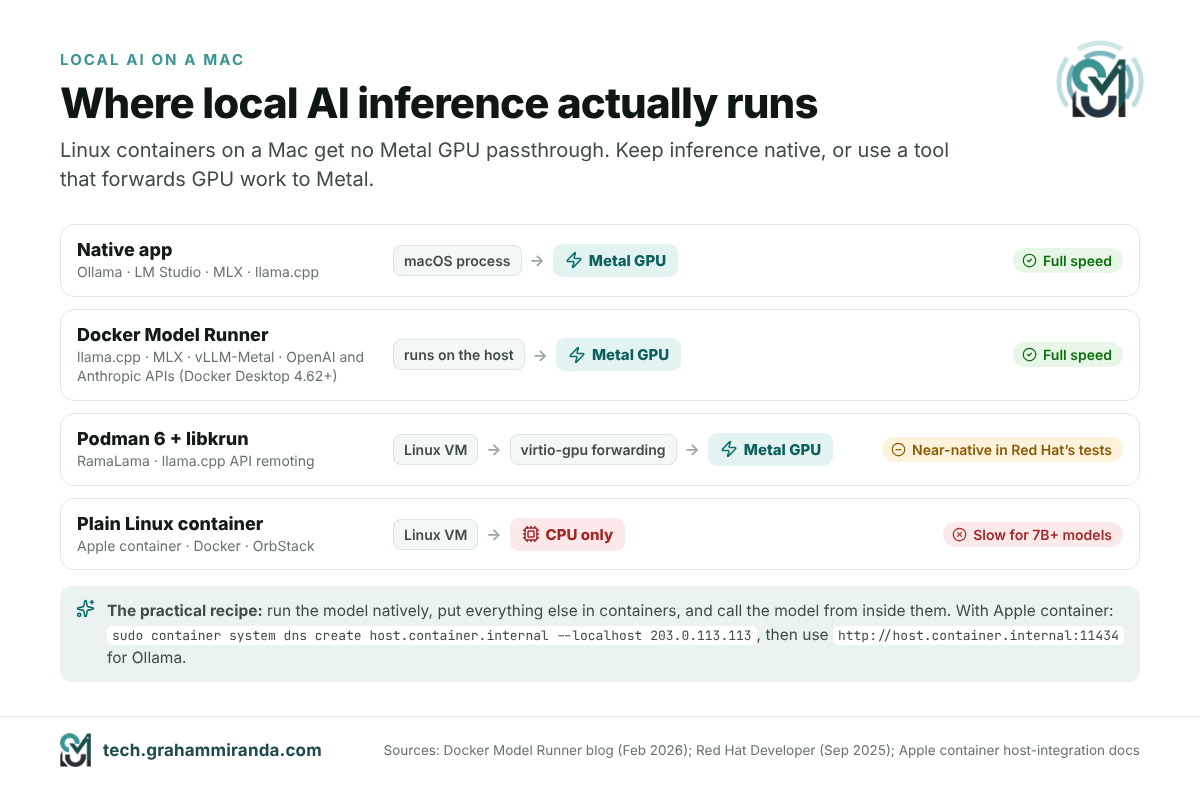
สูตรปฏิบัติสำหรับคนส่วนใหญ่: รัน Ollama หรือ LM Studio แบบเนทีฟ วางทุกอย่างรอบ ๆ ไว้ในคอนเทนเนอร์ และมองคอนเทนเนอร์เป็นที่สำหรับโค้ดและบริการของคุณ ไม่ใช่ที่เก็บเวตต์ หากคุณกำลังเลือกฮาร์ดแวร์สำหรับเรื่องนี้ คู่มือ MacBook สำหรับ LLM ภายในเครื่องของผม อธิบายว่าขนาดโมเดลแต่ละขนาดต้องใช้หน่วยความจำเท่าไร และ คู่มือ AI ภายในเครื่อง M5 Pro 64 GB ลงลึกในการตั้งค่าหนึ่งแบบ
ตอนที่ 8 — ยุคแซนด์บ็อกซ์: ทำไมเครื่องมือคอนเทนเนอร์ทุกตัวจึงกลายเป็นเครื่องมือของเอเจนต์ AI
ลองดูบันทึกการออกรุ่นปี 2026 ของทุกเครื่องมือในส่วนที่ 6 แล้วจะเห็นธีมเดิมโผล่ขึ้นมาซ้ำ ๆ: การแยกเอเจนต์ AI ออกมา นั่นไม่ใช่เรื่องบังเอิญ เอเจนต์เขียนโค้ดตอนนี้ทำงานเป็นชั่วโมง ๆ ติดตั้งแพ็กเกจ รันโค้ดที่มันเขียนเอง และอ่านไฟล์ที่มันไม่ได้ถูกชี้ไป คำถามไม่ใช่ “เอเจนต์เขียนโค้ดดีได้ไหม?” อีกต่อไป แต่กลายเป็น “มันแตะต้องอะไรได้บ้างระหว่างที่ทำ?” ในปี 2026 คำตอบที่ผู้ขายทุกรายลงเอยที่เดียวกันคือแซนด์บ็อกซ์สำหรับเอเจนต์ AI: สภาพแวดล้อมแบบใช้แล้วทิ้งที่มีเคอร์เนลของตัวเอง มีเฉพาะไฟล์ที่งานนั้นต้องการ และถ้าเป็นไปได้ ก็มีข้อจำกัดว่ามันส่งข้อมูลไปที่ไหนได้บ้าง
ห้าวิธีให้เอเจนต์มีกล่องเป็นของตัวเอง
- Docker Sandboxes (30 มกราคม 2026) มอบ microVM แบบใช้แล้วทิ้งให้เอเจนต์แต่ละตัว โดยเมานต์เฉพาะโฟลเดอร์โปรเจกต์ของคุณ และมี Docker engine ของตัวเองอยู่ข้างใน โดยไม่มีการเข้าถึง Docker daemon บนโฮสต์ของคุณ ตอนเปิดตัวรองรับ Claude Code, Codex CLI, Copilot CLI, Gemini CLI และ Kiro บน macOS และ Windows
sbxเครื่องมือบรรทัดคำสั่งช่วยให้คุณเลือกนโยบายเครือข่าย (Open, Balanced หรือ Locked Down) อนุญาตปลายทางที่ระบุ และจัดการความลับด้วยsbx secret. เวอร์ชัน 0.53.0 ออกเมื่อ 11 พฤศจิกายน - Docker Cloud Sandboxes (24 กันยายน 2026) รันแซนด์บ็อกซ์เดียวกันในคลาวด์ของ Docker ด้วยการแยกตัวและนโยบายชุดเดียวกัน เอเจนต์จึงทำงานข้ามคืนได้แม้คุณปิดแล็ปท็อป พวกมันสเกลได้ตั้งแต่ 1 ถึง 16 vCPU และตามข้อมูลของ Docker บูตได้ในหลักร้อยมิลลิวินาที
- Apple container ให้ขอบเขต VM แก่ทุกคอนเทนเนอร์โดยการออกแบบ คอนเทนเนอร์
container runที่เมานต์เฉพาะโปรเจกต์ของคุณถือเป็นกล่องเอเจนต์ที่พอใช้ได้ ส่วน container machine อย่างที่อธิบายไว้ในส่วนที่ 3 ไม่ใช่ เว้นแต่คุณจะปิดการเมานต์โฮมไดเรกทอรี - Lima 2.x มาพร้อมเครื่องมือ MCP ที่ให้เอเจนต์รันคำสั่งภายใน Lima VM และมี
--syncโหมดเชลล์ที่ออกแบบมาเพื่อกันไม่ให้เอเจนต์ทำไฟล์บนโฮสต์เสียหาย - OrbStack 2.1 เพิ่มเครื่องแบบแยกตัว ซึ่งเห็นเฉพาะโฟลเดอร์ที่คุณเลือกแชร์ และตั้งแต่ 2.1.2 เป็นต้นมา สามารถบล็อกไม่ให้เข้าถึง Mac และเครื่องอื่น ๆ ของคุณได้
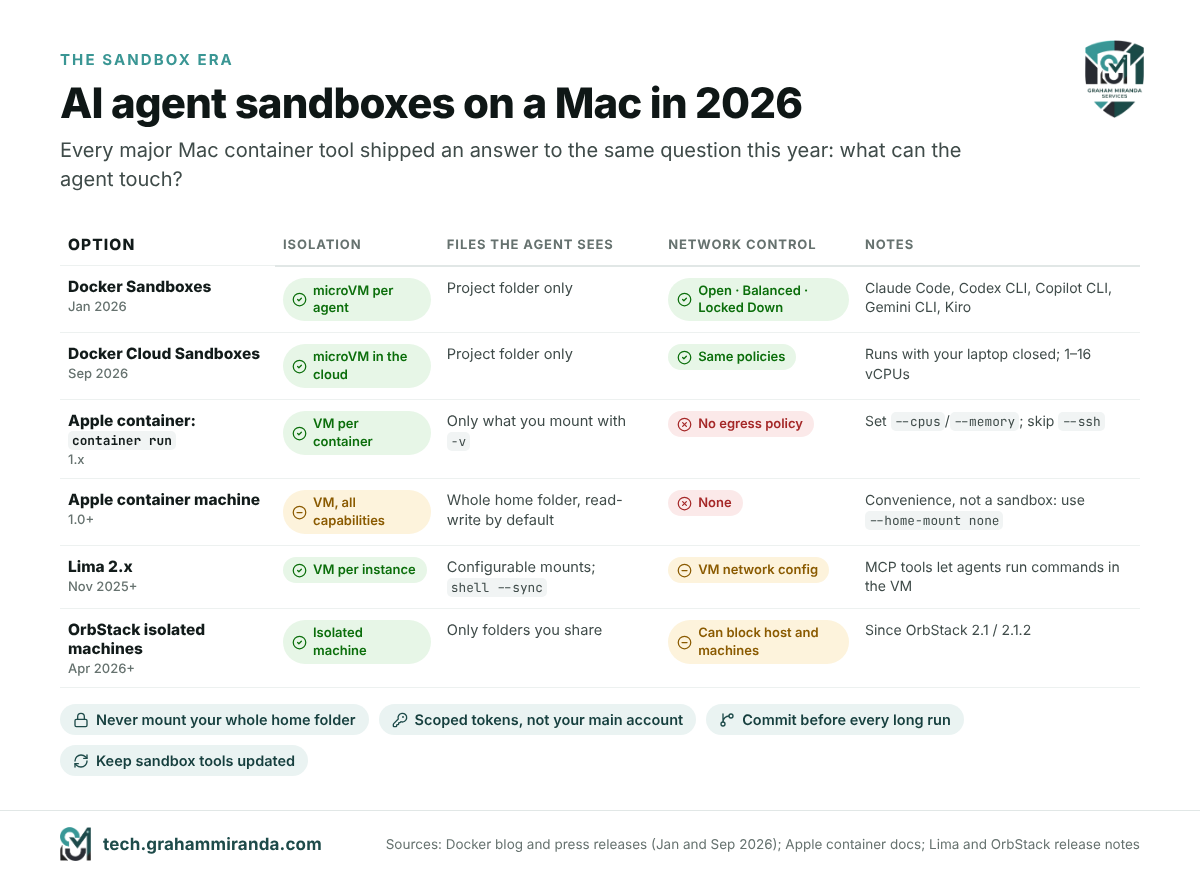
กล่องเอเจนต์แบบมินิมอลด้วย Apple container
หากคุณอยากลองกับเครื่องมือในบทความนี้ คำสั่งนี้จะให้ VM ของเอเจนต์เอง โฟลเดอร์โปรเจกต์ของคุณ และไม่มีอะไรอื่นจาก Mac ของคุณ:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# ภายใน: ติดตั้ง CLI ของเอเจนต์ของคุณ ล็อกอิน แล้วรันใน /work
สิ่งที่มันปกป้องและไม่ปกป้อง บอกกันตรง ๆ:
- มันปกป้อง ไฟล์อื่น ๆ ที่เหลือบน Mac ของคุณ คีย์ SSH ของคุณ (ตราบใดที่คุณไม่เพิ่ม
--ssh), Keychain ของคุณ และคอนเทนเนอร์อื่น ๆ ของคุณ - มันไม่ปกป้อง โฟลเดอร์โปรเจกต์เอง ซึ่งเอเจนต์ยังเปลี่ยนหรือลบได้ ดังนั้นคอมมิตก่อนเริ่ม มันไม่ได้จำกัดทราฟฟิกเครือข่ายขาออกเช่นกัน: Apple container ไม่มีนโยบาย egress เอเจนต์ที่ถูกหน้าเว็บหรือ README อันตรายหลอกจึงยังส่งข้อมูลออกไปได้ นโยบายเครือข่ายของ Docker Sandboxes เป็นตัวเลือกที่ดีกว่าหากเรื่องนี้กวนใจคุณ
- ข้อมูลรับรองที่คุณวางไว้จะอยู่ภายในกล่อง ใช้โทเคนที่มีขอบเขตจำกัดสำหรับเอเจนต์ ไม่ใช่บัญชีหลักของคุณ
ตรวจสอบความเป็นจริงด้านความปลอดภัย
แซนด์บ็อกซ์ลดรัศมีของความเสียหาย แต่ไม่ได้ทำให้เอเจนต์ที่ถูกบุกรุกกลายเป็นของที่ไม่มีอันตราย รุ่น 1.3.1 ของ Apple เองแก้คำเตือนความปลอดภัยหกรายการในโค้ดที่แตกไฟล์อิมเมจ และเครื่องมือ AI ที่ถูกเปิดโล่งซึ่งกลายเป็นเครื่องขุดคริปโตในปี 2026 ก็เป็นเครื่องเตือนใจที่ดีว่าเกิดอะไรขึ้นเมื่อการแยกตัวเป็นเรื่องที่คิดทีหลัง: ในเดือนเมษายน Censys บันทึกเซิร์ฟเวอร์ ComfyUI กว่าพันเครื่องที่ถูกเปิดโล่งบนอินเทอร์เน็ตและตกเป็นเป้าหมาย อย่างที่ผมเล่าไว้ใน การขุดคริปโตคุ้มค่าหรือไม่ในปี 2026?. อัปเดตเครื่องมือแซนด์บ็อกซ์ให้เป็นปัจจุบัน ให้ข้อมูลรับรองแบบจำกัดขอบเขตแก่เอเจนต์ ตรวจสอบสิ่งที่เอเจนต์คอมมิต และอย่าเปิดอินเทอร์เฟซควบคุมของเอเจนต์’ ให้เข้าถึงจากอินเทอร์เน็ต ถ้าคุณ’กำลังเลือกเอเจนต์ตั้งแต่ต้น การ เปรียบเทียบ AI coding harnesses จะบอกว่าตัวไหนมีแซนด์บ็อกซ์ในตัวบ้าง
ตอนที่ 9 — ชั้นแพลตฟอร์ม: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 และ Homebrew
Apple container เป็นรีลีสที่น่าสนใจที่สุดของปีสำหรับนักพัฒนา Mac แต่มันไม่’ใช่ตัวเดียวที่เปลี่ยนวิธีทำงานของคุณ ส่วนที่เหลือของคู่มือนี้คือเรดาร์รีลีส: รีลีสปี 2026 ที่สำคัญที่สุดสำหรับคนที่สร้างซอฟต์แวร์ จัดกลุ่มตามเลเยอร์ พร้อมสิ่งที่เปลี่ยนไปและสิ่งที่คุณควรทำกับแต่ละตัว
macOS 27 Golden Gate: เฉพาะ Apple silicon
Apple ประกาศ macOS 27 Golden Gate ที่ WWDC26 เมื่อ 8 มิถุนายน และเปิดตัวเมื่อ 14 กันยายน 2026. สำหรับนักพัฒนา พาดหัวไม่’ใช่ Siri ซึ่งตอนนี้ทำงานบน Gemini ของ Google’ หรือการเปิดแอปที่เร็วขึ้นซึ่ง Apple โฆษณา มัน’คือรายการสิ่งที่’หายไป:
- Intel Mac หมดยุคแล้ว Golden Gate ทำงานเฉพาะบน Apple silicon macOS 26 Tahoe เป็นรีลีสสุดท้ายสำหรับ Intel Mac ซึ่งจะอยู่กับมันต่อไปตลอดช่วงอัปเดตความปลอดภัยที่เหลือ
- Rosetta 2 ได้รับสัญญาณเตือนแล้ว เมื่ออัปเกรด Rosetta จะถูกถอนออกและติดตั้งใหม่เมื่อจำเป็นในครั้งแรกที่แอป x86 อย่างเดียวเปิดขึ้น Golden Gate ถูกพูดถึงอย่างกว้างขวางว่าเป็น macOS ตัวสุดท้ายที่รองรับ Rosetta 2 เต็มรูปแบบ ดังนั้นเครื่องมือ x86-only ในเวิร์กโฟลว์ของคุณต้องมีแผนหาตัวแทน
- รันไทม์สคริปต์รุ่นเก่ายังคงหายไปเรื่อย ๆ การติดตั้งแบบสะอาดไม่มี Python 2 และไม่มี PHP;
python3คือเวอร์ชัน 3.9.6 ที่มากับ Command Line Tools และไม่’เปลี่ยน ใช้ Homebrew,uvหรือpyenvสำหรับงาน Python จริงจัง และ Homebrew สำหรับ PHP - ไม่’มีวิธีดาวน์เกรด ถ้ามีอะไรเสียหาย ทางกลับที่สะอาดคือการกู้คืนจาก Time Machine สำรองข้อมูลก่อน และรอไว้ก่อนถ้าคุณพึ่ง VPN client ไดรเวอร์ หรือ kernel extension ที่ยัง’ไม่ได้รับการรับรองสำหรับ 27
คำเตือนเฉพาะเจาะจงหนึ่งข้อถ้าคุณเขียน Python: บันทึกรีลีสของ python.org สำหรับ 3.15 เตือนว่า IDLE และแอป tkinter อื่น ๆ อาจค้างเมื่อเปิดไดอะล็อกบน macOS 27.0 และแนะนำให้รอการแก้ไขก่อนอัปเกรดหากคุณต้องใช้มัน
Xcode 27 และ Swift 6.4: เอเจนต์ที่มีแผน
Xcode 27 เปิดตัวเมื่อ 14 กันยายน พร้อมกับ Swift 6.4. ต้องใช้ macOS Tahoe 26.6 หรือใหม่กว่าบน Apple silicon, ดังนั้นมัน’จึงเป็นจุดสิ้นสุดของ Xcode บน Intel ด้วย การเปลี่ยนแปลงที่สำคัญ:
- การเขียนโค้ดแบบเอเจนต์โตเป็นผู้ใหญ่แล้ว ตอนนี้เอเจนต์วางแผนก่อนลงมือได้ แผนคือเอกสาร Markdown ที่แก้ไขได้ ซึ่งคุณอนุมัติก่อนที่เอเจนต์จะเปลี่ยนอะไร Gemini ของ Google’ เข้าร่วมรายการโมเดลที่รองรับ และการเชื่อมต่อกับผู้ให้บริการภายนอกเป็นแบบเลือกเปิด เนื่องจากส่งโค้ดของคุณไปยังเซิร์ฟเวอร์ของคนอื่น’
- Device Hub มาแทนที่แอป Simulator, รวมซิมูเลเตอร์และอุปกรณ์จริงไว้ในหน้าต่างเดียว
xcrun simctlยังใช้ได้ ดังนั้นระบบอัตโนมัติของซิมูเลเตอร์แบบสคริปต์จึงยังอยู่ - บางโปรเจกต์จะไม่’บิลด์ได้เหมือนเดิม ลิงเกอร์ตัวคลาสสิก
ld64หายไปแล้ว (แฟล็ก-ld64ตอนนี้ทำให้การลิงก์ล้มเหลว) จุดที่ซอร์ส Swift ใช้ไม่ได้สองสามจุดส่งผลต่อ@Stateอินิเชียไลเซอร์และinitแอกเซสเซอร์ และสำหรับเป้าหมาย macOS 27ARCHS_STANDARDจะไม่รวม x86_64 อีกต่อไป โดยไม่แจ้งให้ทราบ
Swift 6.3, ซึ่งเผยแพร่เมื่อ 24 มีนาคม สมควรได้รับการกล่าวถึงแยกต่างหาก: มันทำให้ Swift SDK for Android เป็นทางการแล้ว คุณจึงสร้างโค้ด Android แบบเนทีฟด้วย Swift และเรียกใช้จาก Kotlin หรือ Java ได้ พร้อมเพิ่ม @c แอตทริบิวต์ที่เปิดเผยฟังก์ชัน Swift ให้กับ C และพรีวิวระบบ Swift Build ใหม่ภายใน Swift Package Manager เมื่อรวมกับคอนเทนเนอร์แมชชีน ตอนนี้จึงเป็นเรื่องสมจริงที่จะเขียน Swift ฝั่งเซิร์ฟเวอร์บน Mac สร้างและทดสอบบน Linux จริงที่อยู่ข้าง ๆ และแชร์โค้ดกับแอป Android
Linux 7.0: หมายเลขกลม ๆ ที่มีการเปลี่ยนแปลงจริง
Linus Torvalds เผยแพร่ Linux 7.0 บน 12 เมษายน 2026. การกระโดดเวอร์ชันจาก 6.19 เป็นการรีเซ็ตหมายเลข ไม่ใช่สัญญาณของความปั่นป่วน แต่รุ่นนี้มีหมุดหมายสำคัญจริง ๆ: การรองรับ Rust ไม่มีป้าย “ทดลอง” อีกต่อไป, XFS ได้รับการซ่อมแซมตัวเองแบบอัตโนมัติ โมดูลเคอร์เนลสามารถลงนามด้วย ML-DSA อัลกอริทึมหลังควอนตัม ขณะที่การลงนามโมดูลด้วย SHA-1 ถูกถอดออก และตอนนี้ zram เขียนเพจที่บีบอัดกลับสู่ที่จัดเก็บได้โดยไม่ต้องแตกไฟล์ก่อน ถึงเดือนตุลาคม OrbStack ก็ส่งเคอร์เนล 7.2 ภายใน VM ของตนแล้ว
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical เผยแพร่ Ubuntu 26.04 LTS บน 23 เมษายน 2026, สร้างบน Linux 7.0 นี่คือรุ่นที่วาง Rust ไว้ใจกลางของดิสทริบิวชันกระแสหลัก: sudo-rs และ uutils Rust coreutils มาแทนที่ sudo และเครื่องมือบรรทัดคำสั่งหลัก การเข้ารหัสดิสก์ทั้งลูกที่หนุนด้วย TPM พร้อมใช้งานทั่วไปในตัวติดตั้งแล้ว Livepatch ครอบคลุมเซิร์ฟเวอร์ Arm64 เป็นครั้งแรก และ CUDA ของ NVIDIA อยู่ในรีโพซิทอรีของ Ubuntu เอง เป็นครั้งแรก ควบคู่กับ ROCm ของ AMD สำหรับคอนเทนเนอร์ นั่นหมายความว่า ubuntu:26.04 คืออิมเมจฐานที่โปรเจกต์ใหม่ควรเริ่มต้นด้วย สำหรับผู้ใช้ Windows Ubuntu บน WSL ได้รับ cloud-init และการผสานรวม Ubuntu Pro เพิ่มมา หากคุณกำลังสร้างเซิร์ฟเวอร์ใหม่ในฤดูหนาวนี้ คำแนะนำส่วนใหญ่ของผม รายการตรวจสอบการเสริมความปลอดภัยเซิร์ฟเวอร์ Debian 12 ก็ใช้ได้กับ 26.04 เช่นกัน
Homebrew 6.0 และ 7.0: สองรุ่นเมเจอร์ในฤดูร้อนเดียว
Homebrew ออกรุ่นเมเจอร์สองรุ่นห่างกันสามเดือน และทั้งสองรุ่นก็เปลี่ยนค่าเริ่มต้นมากกว่ารุ่นไหน ๆ ในรอบหลายปี:
- Homebrew 6.0 (11 มิถุนายน) ทำให้คุณ ต้องไว้วางใจ tap ของบุคคลที่สามอย่างชัดเจน ก่อนที่โค้ดของ tap จะทำงาน (tap ทางการยังคงได้รับความไว้วางใจ) ทำให้โหมด “ask” เป็นค่าเริ่มต้นสำหรับนักพัฒนา ดังนั้น
brew installและbrew upgradeแสดงสิ่งที่จะเปลี่ยนก่อนที่มันจะเปลี่ยนจริง นำแซนด์บ็อกซ์ Bubblewrap มาสู่ Linux และเพิ่มbrew execซึ่งรันแพ็กเกจโดยไม่ต้องติดตั้งแบบถาวร คล้ายกับnpx. - Homebrew 7.0 (13 กันยายน) ที่มีมาให้ในตัว
ช่องโหว่ของ brewซึ่งตรวจแพ็กเกจที่ติดตั้งไว้กับฐานข้อมูลช่องโหว่ OSV.dev แล้วเปิดตัว BrewUIแอปกราฟิกอย่างเป็นทางการของ Homebrew’s (brew install homebrew-appmacOS Tahoe 26 ขึ้นไป) เปลี่ยนแซนด์บ็อกซ์ Linux ไปใช้ Landlock และเร่งการติดตั้งให้เร็วขึ้นด้วยงานขนานที่มากขึ้น - กรอบเวลาของ Intel ชัดเจนแล้ว Golden Gate, Tahoe และ Sequoia อยู่ใน Tier 1 บน Apple silicon ส่วน Mac ที่ใช้ Intel ย้ายไป Tier 3 โดยไม่มี bottles ใหม่ และ Homebrew จะหยุดทำงานบน Intel ในวันที่ 1 กันยายน 2027พร้อมแนะนำ MacPorts สำหรับใครที่ยังต้องใช้ต่อ macOS 10.15 และเก่ากว่าไม่ได้รับการสนับสนุนอีกแล้ว และ Sonoma 14 ลดลงไปอยู่ Tier 3
มีสองคำสั่งที่ควรลองวันนี้: brew vulns --severity=high เพื่อดูว่ามีอะไรเสี่ยงบ้าง และ brew tap เพื่อตรวจดูว่าคุณไว้ใจ tap ของบุคคลที่สามตัวไหนมาทั้งหมด
ตอนที่ 10 — ภาษาและรันไทม์: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun และ Vite
Python 3.15: เริ่มเร็วขึ้น รันเร็วขึ้น
Python 3.15.0 เปิดตัวเมื่อ 9 ตุลาคม 2026 (เวอร์ชันปัจจุบันคือ 3.15.2) ฟีเจอร์เด่น:
- Lazy import แบบระบุชัดเจน (PEP 810) คุณกำหนดให้ import ตัวหนึ่งเป็นแบบ lazy ได้ โมดูลจึงโหลดเมื่อถูกใช้ครั้งแรกเท่านั้น สำหรับเครื่องมือบรรทัดคำสั่งและฟังก์ชันแบบเซิร์ฟเวอร์เลสที่ import ไลบรารีหนัก ๆ แต่แทบไม่ได้แตะ เวลาสตาร์ตจะลดลงอย่างเห็นได้ชัด
- UTF-8 เป็นการเข้ารหัสเริ่มต้น (PEP 686)
open()โดยไม่ระบุencodingอาร์กิวเมนต์ตอนนี้หมายถึง UTF-8 ทุกที่ ส่วนใหญ่เป็นการแก้ปัญหาสำหรับ Windows แต่ลองตรวจโค้ดที่พึ่งค่าเริ่มต้นแบบขึ้นกับ locale เดิมดู - ฟังก์ชันในตัวใหม่:
frozendict(PEP 814) พจนานุกรมที่แก้ไขไม่ได้ และsentinel(PEP 661) วิธีที่ถูกต้องในการสร้างค่าตัวทำเครื่องหมายที่ไม่ซ้ำกัน - การคลายแพ็กใน comprehension (PEP 798) โปรไฟเลอร์เชิงสถิติตัวใหม่ชื่อ Tachyon (PEP 799) พร้อม
profilingแพ็กเกจ, เฟรมพอยน์เตอร์เปิดเป็นค่าเริ่มต้นเพื่อการทำโปรไฟล์ที่ดีขึ้น และการปรับปรุงด้านไทป์อีกหลายอย่าง - JIT ทดลองที่เร็วกว่าเดิม: เร็วกว่าอินเทอร์พรีเตอร์มาตรฐานราว 7–8% บน x86-64 Linux และเร็วกว่าอินเทอร์พรีเตอร์แบบ tail-calling ราว 11–12% บน Mac ที่ใช้ Apple silicon จากการวัดค่าเฉลี่ยเรขาคณิตของทีมหลัก’
- ฟรีเธรดดิ้งใกล้เป็นเรื่องปกติมากขึ้น ตัวติดตั้ง macOS อย่างเป็นทางการเริ่มติดตั้งการรองรับฟรีเธรดดิ้งเป็นค่าเริ่มต้นแล้ว และงานด้าน stable-ABI ชุดใหม่ทำให้ส่วนขยาย C รองรับบิลด์นี้ได้ง่ายขึ้นโดยไม่ต้องใช้ global interpreter lock
อิมเมจคอนเทนเนอร์มีให้ใช้ที่ python:3.15. ทดสอบบนแบรนช์ก่อน: การนำเข้าแบบ lazy และการเปลี่ยนการเข้ารหัสเป็นสองเรื่องที่มีแนวโน้มทำให้โค้ดเดิมประหลาดใจมากที่สุด
TypeScript 7.0: คอมไพเลอร์ที่เขียนใหม่ด้วย Go
Microsoft เปิดตัว TypeScript 7.0 บน 8 กรกฎาคม 2026, หลังจากรีลีสแคนดิเดตในเดือนมิถุนายน นี่คือพอร์ตเนทีฟของคอมไพเลอร์และ language service ไปยัง Go, ซึ่งรู้จักระหว่างการพัฒนาในชื่อ Project Corsa และ Microsoft กล่าวว่าโดยทั่วไปช่วยให้การบิลด์เต็ม เร็วขึ้น 8 ถึง 12 เท่า, ด้วยความช่วยเหลือของมัลติเธรดดิ้งจริง ๆ เพราะทีมย้ายโครงสร้างและลอจิกของโค้ดเดิม’มาแทนการออกแบบใหม่ คอมไพเลอร์ทั้งสองจึงให้ผลลัพธ์ที่สอดคล้องกัน
คุณติดตั้งตามวิธีปกติ (npm install -D typescript) และแพ็กเกจตอนนี้มาพร้อม tsc. สำหรับเครื่องมือที่ยังต้องใช้ JavaScript API แบบเก่า Microsoft เผยแพร่ @typescript/typescript6, ซึ่งมี tsc6 คำสั่งและ API 6.0 ใช้คู่กับ 7.0 ตอนนี้ Microsoft วางแผนออกรีลีสฟีเจอร์ทุกสามถึงสี่เดือน ถ้าฤดูใบไม้ร่วงนี้เอดิเตอร์ของคุณรู้สึกเร็วขึ้น นี่คือเหตุผล
Node.js 26 LTS: Temporal มาถึง และรอบออกรีลีสช้าลง
Node.js 26 ออกวางจำหน่ายในเดือนพฤษภาคมและกลายเป็น LTS เมื่อ 28 ตุลาคม 2026 ในเวอร์ชัน 26.13.0 ชื่อรหัส “Lithium”, รองรับจนถึงสิ้น เมษายน 2029. โดยเปิดใช้ Temporal API เป็นค่าเริ่มต้น ซึ่งเป็นตัวแทนที่รอคอยกันมานานของ JavaScript’ วันที่ ออบเจกต์ที่ขึ้นชื่อว่ายุ่งยาก และมาพร้อมเอนจิน V8 14.6 และ Undici 8 ไคลเอนต์ HTTP ที่อยู่เบื้องหลัง fetch().
Node 26 ยังเป็นจุดสิ้นสุดของยุคหนึ่งด้วย นี่คือรีลีสหลักตัวสุดท้ายภายใต้กำหนดการปีละสองครั้งแบบเก่า’ ตั้งแต่ Node.js 27, จะมี รีลีสหลักปีละหนึ่งครั้ง, ทุกการอัปเดตจะกลายเป็น LTS และแต่ละสายจะได้สถานะ LTS 30 เดือนจากระยะสนับสนุนรวม 36 เดือน ระยะอัลฟาของ Node 27’s เริ่มในเดือนตุลาคม 2026 เวอร์ชันแรกมีกำหนดออกในเดือนเมษายน 2027 และจะได้รับการสนับสนุนไปจนถึงเดือนเมษายน 2030
Go 1.27: ในที่สุดก็มีเมธอดเจเนอริก
Go 1.27 เปิดตัวเมื่อ 19 สิงหาคม 2026. ตอนนี้เมธอดสามารถมี พารามิเตอร์ชนิดของตัวเอง, หนึ่งในฟีเจอร์ที่มีผู้ขอมากที่สุดนับตั้งแต่เจเนอริกมาถึงใน Go 1.18 (เมธอดของอินเทอร์เฟซยังทำไม่ได้) encoding/json ตอนนี้ทำงานอยู่บน การใช้ v2 ที่เร็วกว่า เป็นแกนกลาง พร้อม encoding/json/v2 และ jsontext แพ็กเกจใหม่ การแปลง JSON กลับเป็นข้อมูลเร็วขึ้นอย่างมาก แม้ว่าข้อความข้อผิดพลาดบางข้อจะอ่านต่างออกไป ตอนนี้มี SIMD แบบพกพาในสถานะทดลองอยู่ภายใต้ GOEXPERIMENT=simd, และแพ็กเกจ crypto ก็ได้ ML-DSA ลายเซ็นโพสต์ควอนตัมและ ML-KEM-1024 สำหรับการแลกกุญแจใน TLS 1.3 หมายเหตุเรื่องแพลตฟอร์ม: Go 1.27 ต้องใช้ macOS 13 Ventura หรือใหม่กว่า.
.NET 11: ยูเนียนไทป์ และสองเวอร์ชันที่หมดการสนับสนุน
Microsoft เปิดตัว .NET 11 ที่งาน .NET Conf 2026 (10–12 พฤศจิกายน). เป็นรุ่นระยะมาตรฐานพร้อม การสนับสนุน 24 เดือน. ดาวเด่นฝั่งนักพัฒนาคือ ยูเนียนไทป์ของ C# 15, ซึ่งทำให้ค่าหนึ่งเป็นได้เพียงหนึ่งในหลายชนิดที่ประกาศไว้ โดยคอมไพเลอร์ตรวจสอบว่า switch นิพจน์จัดการได้ครบทุกกรณี ตอนนี้ .NET MAUI ทำงานบน CoreCLR รันไทม์เป็นค่าเริ่มต้น โดยใช้โค้ดที่คอมไพล์ล่วงหน้ารวมกับอินเทอร์พรีเตอร์บนแพลตฟอร์ม Apple ซึ่งไม่อนุญาตให้คอมไพล์แบบ JIT และคำสั่ง dotnet เองก็เริ่มทำงานเร็วขึ้นด้วยโฮสต์ Native AOT
ส่วนที่เร่งด่วนไม่ใช่ตัว .NET 11 เอง: .NET 8 และ .NET 9 สิ้นสุดการสนับสนุนทั้งคู่เมื่อ 10 พฤศจิกายน 2026 อะไรก็ตามที่ยังรันอยู่บนเวอร์ชันเหล่านี้ต้องย้ายไป .NET 10 (สนับสนุนระยะยาว) หรือ .NET 11
Bun 1.4: เขียนใหม่ด้วย Rust โดย AI เป็นคนพิมพ์โค้ดเสียส่วนใหญ่
เวอร์ชันที่ถูกถกเถียงมากที่สุดของปีคือ Bun 1.4, เผยแพร่ในเดือนสิงหาคม Bun ซึ่งเป็นรันไทม์ JavaScript ที่ Anthropic เข้าซื้อในเดือนธันวาคม 2025 ถูกพอร์ตจาก Zig เป็น Rust. ตามรายงานของ InfoQ’ส ฐานโค้ดเดิมมีขนาดราว 535,000 บรรทัดของ Zig การพอร์ตใช้เวลาราวสี่เดือน แทนที่จะเป็นหนึ่งปีที่ทีมมนุษย์ขนาดเล็กต้องใช้ และงานส่วนใหญ่ทำโดยเวอร์ชันก่อนเปิดตัวของ Claude Fable 5 จาก Anthropic ซึ่งประสานงานเป็นเวิร์กโฟลว์ราว 50 ชุด ด้วยเอเจนต์ผู้ลงมือ เอเจนต์ผู้ตรวจทานแบบจับผิดสองตัว และเอเจนต์ผู้ซ่อมแซม โดยรันพร้อมกันได้ถึง 64 อินสแตนซ์ การทำให้ชุดทดสอบผ่านมีค่าใช้จ่ายราว $165,000 ในแง่การใช้งาน API
ผลลัพธ์มีทั้งด้านดีและด้านเสีย การพอร์ตเชิงกลไกทำให้เกิด การถดถอยเล็ก ๆ น้อย ๆ 19 จุดและยังแก้ไข บั๊กที่ค้างมานาน 128 รายการและในการทดสอบการบิลด์ติดกัน 2,000 ครั้ง การใช้หน่วยความจำทรงตัวอยู่ที่ 609 MB แทนที่จะไต่ขึ้นเกิน 6.7 GB เหมือนก่อนหน้า Andrew Kelley ผู้สร้าง Zig วิจารณ์โปรเจกต์ที่ปล่อยโค้ดซึ่งไม่มีมนุษย์คนใดตรวจทานอย่างครบถ้วน ไม่ว่าคุณจะคิดอย่างไรกับเรื่องนี้ Bun 1.4 กลายเป็นกรณีอ้างอิงสำหรับการให้ AI เขียนโครงสร้างพื้นฐานใหม่ในระดับใหญ่ และข้อถกเถียงว่า “ตรวจทานแล้ว” หมายถึงอะไรสำหรับโค้ดที่ AI เขียนนั้นยังห่างไกลจากข้อสรุป
Vite 8: ตัวบันเดิลเดียวแทนที่จะเป็นสองตัว
Vite 8, เปิดตัวเมื่อ 12 มีนาคม 2026, แทนที่ตัวบันเดิลคู่ที่ Vite ใช้มาตลอด คือ esbuild ในโหมดพัฒนาและ Rollup สำหรับโปรดักชัน ด้วยตัวบันเดิลตัวเดียวที่สร้างบน Rust, Rolldown, พร้อมชุดเครื่องมือคอมไพเลอร์ Oxc ในเบนช์มาร์ก Rolldown เร็วกว่า Rollup 10 ถึง 30 เท่า และผู้ใช้กลุ่มแรกรายงานผลดีในโลกจริงชัดเจน: การบิลด์โปรดักชันของ Linear ลดจาก 46 วินาทีเหลือ 6 วินาที ตอนนี้ Vite ต้องใช้ Node.js 20.19+ หรือ 22.12+ ส่งเป็น ESM เท่านั้น และมีขนาดติดตั้งใหญ่ขึ้นราว 15 MB เลเยอร์ความเข้ากันได้จะแปลงการตั้งค่าที่มีอยู่ส่วนใหญ่ให้อัตโนมัติ
ตอนที่ 11 — โครงสร้างพื้นฐานและเอดิเตอร์: Kubernetes, PostgreSQL 19 และ Zed 1.0
Kubernetes 1.36 และ 1.37
Kubernetes ยังคงจังหวะการออกรุ่นปีละสามครั้ง เวอร์ชัน 1.36 “Haru” (22 เมษายน 2026) มาพร้อมการปรับปรุง 70 รายการ โดย 18 รายการยกระดับเป็นสถานะเสถียร ที่สำคัญที่สุดคือ ยูสเซอร์เนมสเปซ, ซึ่งแมปผู้ใช้ root ของคอนเทนเนอร์ไปยังผู้ใช้ที่ไม่มีสิทธิ์พิเศษบนโฮสต์ การอนุญาตอย่างละเอียดสำหรับ kubelet API และเมตริก pressure-stall (PSI) ก็เข้าสู่สถานะเสถียรเช่นกัน และ Service ExternalIPs ถูกเลิกใช้ เวอร์ชัน 1.37 “Garhwal” (26 สิงหาคม 2026) ตามมาด้วยการปรับปรุง 67 รายการ: 16 รายการเสถียร 23 รายการเบต้า และ 27 รายการอัลฟา
สำหรับผู้ใช้ Mac มีรายละเอียดเชิงปฏิบัติอย่างหนึ่ง: ปลั๊กอิน Kubernetes ของ Apple container ใช้ kindest/node:v1.35.5 อิมเมจเป็นค่าเริ่มต้น จึงตามหลังอยู่หนึ่งหรือสองรุ่น ให้ระบุ --node-image พร้อมอิมเมจโหนด kind ที่ใหม่กว่า เมื่อคุณต้องการทดสอบกับ Kubernetes รุ่นปัจจุบัน
PostgreSQL 19: รุ่นที่รอ
PostgreSQL ออกรุ่นหลักทุกฤดูใบไม้ร่วงอย่างตรงเวลาสม่ำเสมอ แต่ไม่ใช่ปีนี้ ในช่วงรอบเบต้าของ 19 โปรเจกต์ ได้ย้อนกลับ 53 คอมมิต, รวมถึงฟีเจอร์เด่นอย่างการค้นหาด้วย SQL property graph (SQL/PGQ), MERGE/SPLIT PARTITION, temporal UPDATE/DELETE … FOR PORTION OF และ GROUP BY ALL, ซึ่งให้ผลลัพธ์ผิดในบางกรณี ส่วนใหญ่คาดว่าจะกลับมาในเวอร์ชัน 20 บทวิเคราะห์เมื่อเดือนกันยายนบนบล็อกวิศวกรรมของ Snowflake ชี้ถึงสาเหตุที่น่าสนใจ: การตรวจจับบั๊กโดยใช้ AI ช่วย กำลังเผยปัญหาช่วงท้ายที่แต่ก่อนจะถูกปล่อยออกไปแล้ว รุ่นรีลีสแคนดิเดตตัวแรกออกมาเมื่อ 15 ตุลาคมและการเปิดใช้งานทั่วไปวางแผนไว้สำหรับ 19 พฤศจิกายน 2026, เว้นแต่จะต้องมีตัวเลือกอีกราย
นี่คือสิ่งตรงข้ามกับสัญชาตญาณแบบ “ปล่อยไปก่อนแล้วค่อยแพตช์” และสำหรับฐานข้อมูลแล้วนี่คือการตัดสินใจที่ถูกต้อง อยู่ใน PostgreSQL 18 ต่อไปในการใช้งานจริง จนกว่า 19 จะมีรุ่นย่อยรุ่นแรกออกมาอย่างน้อยหนึ่งรุ่น
Zed 1.0: เอดิเตอร์ตัวใหม่ถึงรุ่นเสถียร
Zed, เอดิเตอร์ที่สร้างด้วย Rust และเร่งความเร็วด้วย GPU จากทีมเบื้องหลัง Atom มาถึง 1.0 เมื่อปลายเดือนเมษายน 2026, หลังจากพัฒนามาราวห้าปี ใช้งานได้บน macOS (12 ขึ้นไป), Windows และ Linux และฟีเจอร์ AI รองรับเอเจนต์เขียนโค้ดภายนอกผ่าน Agent Client Protocol แบบเปิด มันไปเร็ว: รุ่นปัจจุบันเมื่อ 12 พฤศจิกายน คือ 1.28.1
ตอนที่ 12 — หกแพตเทิร์นเบื้องหลังคลื่นรีลีสปี 2026
ถ้ามองทีละเรื่อง ทั้งหมดนี้เป็นเพียงบันทึกการออกรุ่น แต่เมื่อมองรวมกัน มันบอกว่าเครื่องมือสำหรับนักพัฒนากำลังมุ่งไปทางไหน
1. เครื่องจักรเสมือนคือคอนเทนเนอร์ตัวใหม่
Apple container ให้ VM ของตัวเองแก่ทุกคอนเทนเนอร์ Docker Sandboxes และ Cloud Sandboxes ให้ microVM แก่ทุกเอเจนต์ Lima, OrbStack และ Podman ต่างใช้เวลาทั้งปีเพิ่มฟีเจอร์แยกขอบเขตในระดับ VM สาเหตุก็เหมือนกันทุกที่: เอเจนต์ AI รันโค้ดที่ไม่มีใครได้อ่าน และขอบเขต kernel namespace ที่เคยใช้ได้กับบริการที่คุณไว้ใจนั้น ไม่ใช่ที่ที่เหมาะจะหยุดของที่ไม่น่าไว้ใจ Apple silicon ทำให้ VM ขนาดเบาถูกพอที่จะทำเป็นค่าเริ่มต้น
2. Intel กำลังจากไปจากชุดเครื่องมือ Mac
macOS 27, Xcode 27 และ Apple container ทำงานบน Apple silicon เท่านั้น Podman 6 เลิกสนับสนุน Intel Mac Homebrew ย้าย Intel ไป Tier 3 และกำหนดวันที่, 1 กันยายน 2027, หลังจากนั้นก็จะเลิกทำงานบนเครื่องเหล่านั้นไปเลย Golden Gate เป็น macOS ตัวสุดท้ายที่มี Rosetta 2 แบบเต็ม หากคุณหรือบริษัทของคุณยังพัฒนาบน Intel Mac อยู่ ปี 2027 คือปีที่มันจะเริ่มทำได้ยากในทางปฏิบัติ
3. เขียนมันใหม่ด้วยภาษาที่เร็วกว่า
คอมไพเลอร์ของ TypeScript ย้ายจาก JavaScript ไปเป็น Go และเร็วขึ้น 8–12 เท่า Vite เปลี่ยนบันเดลเลอร์สองตัวเป็นตัวเดียวที่เขียนด้วย Rust Bun ย้ายจาก Zig ไปเป็น Rust Ubuntu แทนที่ sudo และเครื่องมือหลักด้วยเวอร์ชัน Rust, Rust หลุดป้ายทดลองในเคอร์เนล Linux แล้ว และ Zed พิสูจน์ว่าเอดิเตอร์แบบเนทีฟแข่งกับเอดิเตอร์ที่ใช้ Electron ได้ ความเร็วเป็นแรงจูงใจครึ่งหนึ่ง ความปลอดภัยของหน่วยความจำคืออีกครึ่งหนึ่ง
4. ตอนนี้ AI เป็นทั้งผู้สร้างและผู้หาบั๊ก
AI พิมพ์โค้ดส่วนใหญ่ในการเขียน Bun ใหม่ การตรวจจับบั๊กที่ AI ช่วยทำมีส่วนทำให้ PostgreSQL 19 ล่าช้า Apple ส่ง skill มาด้วยเพื่อให้เอเจนต์เขียนโค้ดสั่งงานเครื่องมือคอนเทนเนอร์ของตนได้ Xcode 27 มีเอเจนต์ที่วางแผนก่อนลงมือเขียน และ Docker จัดเรียงผลิตภัณฑ์ใหม่โดยมีแกนคือการแซนด์บ็อกซ์เอเจนต์เหล่านี้ เครื่องมือต่างๆ เริ่มสันนิษฐานว่าเอเจนต์ ไม่ใช่มนุษย์ คืออีกฝั่งของบรรทัดคำสั่ง และสิ่งนี้กำลังเปลี่ยนความหมายของ “เอกสารที่ดี” และ “ค่าเริ่มต้นที่ดี” (สำหรับด้านเวิร์กโฟลว์ของการเปลี่ยนแปลงนี้ โปรดดู คู่มือไวบ์โคดิง.)
5. ในที่สุดก็ปลอดภัยตั้งแต่ต้น
ตอนนี้ Homebrew บังคับให้คุณไว้วางใจ tap ของบุคคลที่สาม และสแกนหาช่องโหว่ที่รู้จัก Docker แจกอิมเมจที่เสริมความปลอดภัยแล้วให้เปล่า Podman เปิดการแยกเครือข่ายเป็นค่าเริ่มต้น Apple container ตั้งค่าเริ่มต้นเป็น HTTPS สำหรับรีจิสทรี และแก้คำเตือนด้านความปลอดภัยหกข้อในการออกรุ่นเดียว Linux 7.0 และ Go 1.27 นำลายเซ็นต้านทานควอนตัมมาใช้ และ Ubuntu เปลี่ยนไปใช้เครื่องมือที่ปลอดภัยด้านหน่วยความจำ ไม่มีสิ่งใดในนี้ดูหรูหรา และทั้งหมดนี้ลดจำนวนวิธีที่ dependency แย่ๆ หรือเอเจนต์ที่สับสนจะทำร้ายคุณได้
6. รอบการออกรุ่นช้าลง ซัพพอร์ตนานขึ้น
Node.js กำลังเปลี่ยนไปออกเวอร์ชันหลักปีละหนึ่งรุ่น โดยทุกรุ่นเป็น LTS รุ่นมาตรฐานของ .NET ตอนนี้ได้รับการซัพพอร์ต 24 เดือน PostgreSQL เลือกคุณภาพเหนือกรอบเวลาออกรุ่นตามปกติ หลังจากหลายปีของรอบการออกรุ่นที่เร็วขึ้นเรื่อยๆ แพลตฟอร์มที่ผู้คนใช้สร้างธุรกิจกำลังชะลอลงอย่างจงใจ ขณะที่เครื่องมือบนนั้น ตั้งแต่ TypeScript ถึง Zed ถึง Apple container ยังออกรุ่นทุกสองสามสัปดาห์
ตอนที่ 13 — แผนอัปเกรดของคุณสำหรับพฤศจิกายน 2026
นี่คือสิ่งที่ผมจะทำ แยกตามประเภทนักพัฒนาที่คุณเป็น
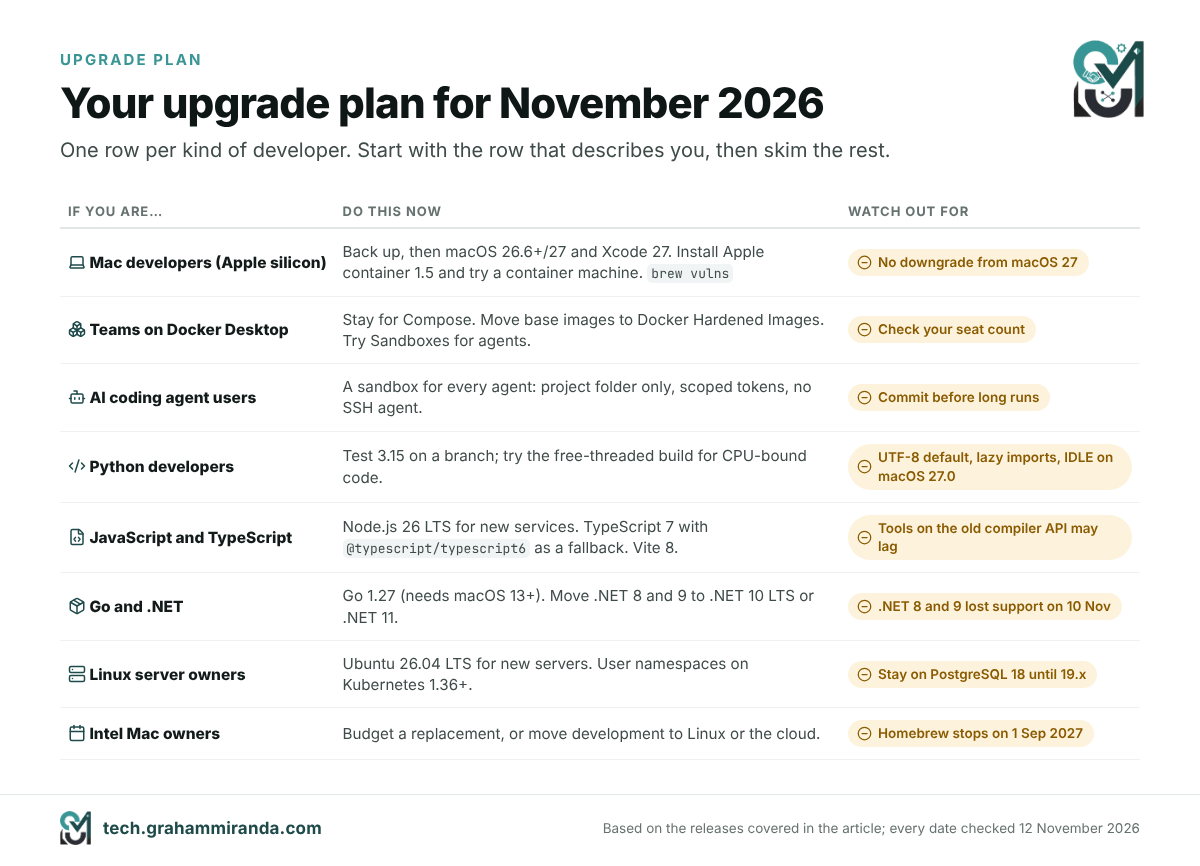
นักพัฒนา Mac บน Apple silicon สำรองข้อมูลด้วย Time Machine ก่อน จากนั้นย้ายไป macOS 26.6 หรือ 27 และ Xcode 27 เมื่อเครื่องมือสำคัญของคุณรองรับ ติดตั้ง Apple container 1.5 และสร้าง container machine สำหรับงานบิลด์ Linux ของคุณ รัน brew update && brew upgradeแล้ว ช่องโหว่ของ brew และ brew tap.
ทีมที่ใช้ Docker Desktop อยู่ในที่เดิมสำหรับการพัฒนาที่ใช้ Compose ย้ายอิมเมจพื้นฐานไปเป็น Docker Hardened Images ในจุดที่สมเหตุสมผล ลอง Docker Sandboxes สำหรับงานเอเจนต์ และตรวจสอบว่าจำนวนที่นั่งของคุณยังตรงกับเงื่อนไขสัญญาอนุญาตของ Docker
ใครก็ตามที่รันเอเจนต์เขียนโค้ด AI ให้แซนด์บ็อกซ์แก่ทุกเอเจนต์: Docker Sandboxes, Apple container ธรรมดาที่เมานต์เฉพาะโปรเจกต์ หรือ Lima VM อย่าให้โฟลเดอร์ home ทั้งหมดของคุณ, SSH agent หรือโทเคนที่ไม่มีขอบเขตแก่เอเจนต์เด็ดขาด คอมมิตก่อนการรันยาวทุกครั้ง
นักพัฒนา Python ทดสอบ 3.15 บนสาขาแยก จับตาค่าเริ่มต้น UTF-8 และโค้ดใดๆ ที่อาจพังเมื่อใช้ lazy imports ลองบิลด์แบบ free-threaded หากคุณมีโค้ดที่ใช้ CPU หนัก และอย่าใช้ IDLE กับ macOS 27.0 จนกว่าตัวแก้ tkinter จะออก
นักพัฒนา JavaScript และ TypeScript ย้ายบริการโปรดักชันใหม่ไปที่ Node 26 LTS ลอง TypeScript 7 กับ @typescript/typescript6 เป็นตาข่ายนิรภัยสำหรับเครื่องมือที่ยังต้องใช้ API เก่า และอัปเกรดเป็น Vite 8 หากบิลด์ของคุณช้า
นักพัฒนา Go และ .NET อัปเกรดเป็น Go 1.27 โดยคำนึงว่าต้องใช้ macOS 13 ขึ้นไป ย้ายทุกอย่างที่ยังอยู่บน .NET 8 หรือ 9 ไปเป็น .NET 10 LTS หรือ .NET 11 ตอนนี้เลย: มันพ้นการซัพพอร์ตแล้ว
เจ้าของเซิร์ฟเวอร์ Linux ใช้ Ubuntu 26.04 LTS สำหรับเซิร์ฟเวอร์ใหม่ เปิด user namespaces ในเวอร์ชัน Kubernetes ที่รองรับ และอยู่ใน PostgreSQL 18 ต่อไปจนกว่า 19 จะมี point release ออกมาก่อน
เจ้าของ Mac ที่ใช้ชิป Intel Tahoe คือ macOS รุ่นสุดท้ายของคุณ และ Homebrew จะหยุดทำงานบน Intel ในวันที่ 1 กันยายน 2027 วางแผนเครื่องเปลี่ยนในงบประมาณปี 2027 หรือย้ายงานพัฒนาของคุณไปที่เครื่อง Linux หรือสภาพแวดล้อมคลาวด์ ถ้าคุณกำลังชั่งน้ำหนักหน้าจอ MacBook Pro รุ่นใหม่สำหรับการเปลี่ยนเครื่องนั้น ผมอธิบายไว้ ว่าทำไมผมจึงเลือก mini-LED แทน OLEDและผมเปรียบเทียบ M1 MacBook Pro กับ M5 Pro ขนาด 16 นิ้ว ไว้อย่างละเอียด
คำถามที่พบบ่อย
Apple container คือเครื่องมือบรรทัดคำสั่งโอเพนซอร์สของ Apple สำหรับสร้าง รัน บิลด์ และเผยแพร่คอนเทนเนอร์ Linux บน Mac เวอร์ชัน 1.0 เปิดตัวเมื่อ 9 มิถุนายน 2026 โดยรันแต่ละคอนเทนเนอร์ในเครื่องเสมือนขนาดเบาของตัวเองด้วยแพ็กเกจ Containerization Swift ของ Apple ทำงานกับอิมเมจ OCI มาตรฐานจากรีจิสทรีใดก็ได้ และเพิ่ม container machines: สภาพแวดล้อม Linux แบบถาวรที่ใช้ชื่อผู้ใช้และโฟลเดอร์บ้านเดียวกับ Mac ของคุณ รุ่นปัจจุบันคือ 1.5.0
ยังไม่ใช่สำหรับทีมส่วนใหญ่ Apple container รันอิมเมจเดียวกันและครอบคลุมคำสั่งที่ใช้ทุกวันอย่าง run, build, exec, logs และ push แต่ไม่มี Compose ไม่มีนโยบายรีสตาร์ต ไม่มี GUI และคอนเทนเนอร์เข้าถึง GPU ไม่ได้ Docker Desktop และ OrbStack ยังเหมาะกว่าสำหรับสแตก Compose ที่มีหลายบริการ Apple container เข้ากันได้ดีกว่าสำหรับคอนเทนเนอร์เดี่ยว สภาพแวดล้อมการพัฒนาบน Linux และงานที่ต้องการการแยกอิสระระดับ VM
container machines ซึ่งเป็นของใหม่ใน Apple container 1.0 คือสภาพแวดล้อม Linux แบบถาวรที่สร้างขึ้นจากอิมเมจ OCI ทั่วไป แต่ละอันรันใน VM ขนาดเบาของตัวเอง บูตระบบ init ของอิมเมจ และแมปชื่อผู้ใช้ โฟลเดอร์บ้าน และไดเรกทอรีปัจจุบันบน Mac ของคุณเข้าไปใน Linux ดังนั้นคุณจึงแก้ไขบน macOS และบิลด์ภายใน Linux ได้โดยไม่มีขั้นตอนคัดลอก สร้างได้ด้วย container machine create และเป็นสิ่งที่ใกล้เคียง WSL ของ Windows ที่สุดบน Mac
มันไม่ทำงานบน Mac ที่ใช้ Intel เลย ต้องใช้ Apple silicon Apple รองรับบน macOS 26 Tahoe และยังทำงานบน macOS 27 Golden Gate ด้วย มันทำงานบน macOS 15 Sequoia ได้ แต่มีข้อจำกัดจริงจัง: คอนเทนเนอร์คุยกันผ่านเครือข่ายไม่ได้ มีเครือข่ายให้ใช้เพียงเครือข่ายเดียว และผู้ดูแลของ Apple โดยทั่วไปจะไม่แก้ปัญหาที่จำลองซ้ำบน macOS 26 ไม่ได้
ได้ Apple container และแพ็กเกจ Containerization เป็นโอเพนซอร์สภายใต้สัญญาอนุญาต Apache 2.0 ไม่ต้องมีการสมัครสมาชิก ซื้อสิทธิ์รายที่นั่ง หรือสร้างบัญชี คุณดาวน์โหลดแพ็กเกจตัวติดตั้งที่ลงนามแล้วจากหน้ารุ่นเผยแพร่บน GitHub ของโปรเจกต์ อิมเมจยังมาจากรีจิสทรีอย่าง Docker Hub ซึ่งมีขีดจำกัดอัตราและข้อกำหนดของตัวเองเมื่อคุณดึงมาใช้
ไม่ได้ ไม่มี container compose คำสั่ง และ Apple ยังไม่ได้ให้กรอบเวลา แม้ว่าการพูดคุยเรื่อง Compose ของโปรเจกต์จะเป็นหนึ่งในกระทู้ที่คึกคักที่สุด ไฟล์ Compose ขนาดเล็กสามารถเขียนใหม่เป็นเชลล์สคริปต์ที่เริ่มแต่ละคอนเทนเนอร์บนเครือข่ายเริ่มต้น ใช้ name.domain ชื่อโฮสต์อย่าง db.test และแทนที่ depends_on ด้วยลูปตรวจสอบความพร้อม สแตก Compose ที่ใหญ่กว่านั้นอยู่กับ Docker Desktop หรือ OrbStack ต่อไปจะดีกว่า
ได้ Apple container ใช้และสร้างอิมเมจ OCI มาตรฐาน ดังนั้นอิมเมจจาก Docker Hub รีจิสทรีคอนเทนเนอร์ของ GitHub หรือรีจิสทรีส่วนตัวจึงรันได้โดยไม่ต้องแก้ไข และอิมเมจที่คุณบิลด์ด้วย container build จาก Dockerfile ธรรมดาก็รันที่อื่นได้ ใช้อิมเมจ arm64 หรือหลายสถาปัตยกรรมเมื่อทำได้ อิมเมจที่เป็น x86 อย่างเดียวต้องใช้ --rosetta ของ P2Pool
ไม่ใช่ใน Apple container หรือคอนเทนเนอร์ Docker มาตรฐาน: คอนเทนเนอร์ Linux บน Mac ไม่ได้รับการส่งผ่าน GPU แบบ Metal ดังนั้นโมเดลภายในจึงรันบน CPU รันโมเดลแบบเนทีฟด้วย Ollama, LM Studio หรือ MLX แล้วเรียกจากคอนเทนเนอร์ของคุณ หรือปล่อยให้ Docker Model Runner รันบนโฮสต์ Podman ที่ใช้ libkrun เป็นข้อยกเว้น โดยส่งงาน GPU ของ llama.cpp ไปที่ Metal ด้วยความเร็วใกล้เคียงเนทีฟในการทดสอบของ Red Hat
การออกแบบให้การแยกกันระหว่างคอนเทนเนอร์แข็งแรงกว่า Apple container แต่ละตัวรันใน VM ของตัวเอง กระบวนการที่หลุดออกจากคอนเทนเนอร์จึงไปอยู่ใน VM ที่ไม่มีอะไรอื่นอยู่เลย ขณะที่ใน Docker Desktop คอนเทนเนอร์ทั้งหมดใช้ VM Linux และเคอร์เนลเดียวกัน นั่นไม่ได้หมายความว่าจะไม่มีบั๊ก: รุ่น 1.3.1 แก้คำเตือนด้านความปลอดภัยหกรายการในการจัดการอิมเมจ อัปเดตให้ทันเสมอ และจำไว้ว่า container machines แลกการแยกกันเพื่อความสะดวกโดยเจตนา
ตรวจสอบว่า Mac ของคุณใช้ Apple silicon และ macOS 26 ขึ้นไป ดาวน์โหลด .pkg ตัวติดตั้งที่ลงนามแล้วจากหน้ารุ่นเผยแพร่บน GitHub ของ Apple container รันด้วยรหัสผ่านผู้ดูแลระบบของคุณ แล้วรัน container system start และยอมรับเคอร์เนล Linux ที่แนะนำ ทดสอบด้วย container run --rm alpine echo hello. อัปเดตภายหลังด้วย /usr/local/bin/update-container.sh, หลังจากหยุดเซอร์วิสด้วย container system stop.
Docker Sandboxes ที่เปิดตัวเมื่อ 30 มกราคม 2026 รันเอเจนต์เขียนโค้ด AI อย่าง Claude Code, Codex CLI, Copilot CLI และ Gemini CLI ภายใน microVM แบบใช้แล้วทิ้ง แต่ละแซนด์บ็อกซ์เมานต์เฉพาะโฟลเดอร์โปรเจกต์ของคุณ มี Docker engine ของตัวเองโดยไม่มีการเข้าถึงโฮสต์ของคุณ และสามารถบังคับใช้นโยบายเครือข่ายผ่าน sbx เครื่องมือ Docker Cloud Sandboxes ที่เปิดตัวเมื่อ 24 กันยายน 2026 รันแซนด์บ็อกซ์แบบเดียวกันในคลาวด์ของ Docker
macOS 27 Golden Gate ที่เปิดตัวเมื่อ 14 กันยายน 2026 ทำงานเฉพาะบน Apple silicon ซึ่งทำให้ macOS 26 Tahoe เป็นรุ่นสุดท้ายสำหรับ Mac ที่ใช้ Intel มีการระบุว่าเป็น macOS รุ่นสุดท้ายที่มี Rosetta 2 ครบสมบูรณ์ การติดตั้งแบบสะอาดไม่มี Python 2 หรือ PHP และ Xcode 27 ซึ่งมาพร้อม Swift 6.4 ที่มีการวางแผนแบบ agent ต้องใช้ macOS Tahoe 26.6 ขึ้นไป ไม่มีการดาวน์เกรดแบบอยู่กับที่ ดังนั้นสำรองข้อมูลก่อนอัปเกรด
ทดสอบก่อนแล้วค่อยอัปเกรด Python 3.15 ที่เปิดตัวเมื่อ 9 ตุลาคม 2026 เพิ่ม explicit lazy imports, frozendict และ sentinel built-ins, JIT ทดลองที่เร็วขึ้น และ UTF-8 เป็นการเข้ารหัสเริ่มต้น การเปลี่ยนการเข้ารหัสและ lazy imports มีแนวโน้มกระทบโค้ดเดิมมากที่สุด ดังนั้นจงรันชุดทดสอบของคุณบนแบรนช์ บน macOS 27.0 python.org เตือนว่า IDLE และแอป tkinter อื่น ๆ อาจค้างเมื่อเปิดไดอะล็อก
ส่วนใหญ่ไม่กระทบผลการตรวจชนิดข้อมูล ซึ่ง Microsoft รักษาให้สอดคล้องกันโดยพอร์ตตรรกะของคอมไพเลอร์เดิมไปเป็น Go แต่เครื่องมือที่ใช้ JavaScript API ของคอมไพเลอร์อาจต้องใช้เวลาตามให้ทัน TypeScript 7.0 ที่เปิดตัวเมื่อ 8 กรกฎาคม 2026 ทำให้การบิลด์เต็มเร็วขึ้น 8 ถึง 12 เท่าโดยทั่วไป ของ Microsoft @typescript/typescript6 แพ็กเกจมี tsc6 คำสั่งและ API 6.0 ไว้เคียงกันสำหรับเครื่องมือที่ต้องการใช้
Homebrew 7.0 ที่ออกเมื่อ 13 กันยายน 2026 ย้าย Intel Mac ไปอยู่ Tier 3 ซึ่งหมายความว่าจะไม่มี bottles ที่สร้างไว้ล่วงหน้าใหม่ ๆ และ Homebrew จะหยุดทำงานบน Intel Mac หลังวันที่ 1 กันยายน 2027 โดยแนะนำ MacPorts สำหรับใครที่จำเป็นต้องอยู่กับ Intel ต่อไป บน Apple silicon นั้น macOS 15 Sequoia, 26 Tahoe และ 27 Golden Gate เป็นแพลตฟอร์ม Tier 1 ที่รองรับเต็มรูปแบบ
โปรเจกต์เลือกคุณภาพเหนือกำหนดเปิดตัวฤดูใบไม้ร่วงตามปกติ ในช่วงรอบเบต้าได้ย้อนกลับ 53 คอมมิต รวมถึงคิวรีกราฟพร็อพเพอร์ตีของ SQL, การรวมและแยกพาร์ทิชัน, FOR PORTION OF และ GROUP BY ALL, ซึ่งส่วนใหญ่คาดว่าจะมาในเวอร์ชัน 20 และการตรวจจับบั๊กด้วยความช่วยเหลือของ AI ทำให้พบปัญหาช่วงท้าย รีลีสแคนดิเดตแรกมาถึงเมื่อ 15 ตุลาคม 2026 และมีแผนเปิดให้ใช้ทั่วไปใน 19 พฤศจิกายน 2026
บทสรุป
Apple container 1.0 คือสัญญาณที่ชัดเจนที่สุดในรอบหลายปีว่า Apple จริงจังกับการพัฒนา Linux บน Mac หนึ่ง VM ต่อหนึ่งคอนเทนเนอร์เป็นการออกแบบที่ต่างจาก Docker Desktop’s อย่างแท้จริง และเป็นทางเลือกที่เหมาะกับโลกที่เอเจนต์ AI รันโค้ดที่ไม่มีใครได้อ่าน Container machines เปลี่ยน Mac ให้เป็นเวิร์กสเตชัน Linux ที่ใช้งานสบายโดยไม่ต้องมีตัวจัดการ VM แยกต่างหาก จังหวะการออกรีลีสตั้งแต่เดือนมิถุนายน ทั้งแปดรีลีส ปลั๊กอิน Kubernetes รีลีสด้านความปลอดภัย และสกิลสำหรับเอเจนต์ บ่งชี้ว่า Apple ตั้งใจจะไปต่อ
มัน’ยังเด็กอยู่ด้วย ไม่มี Compose ไม่มีนโยบาย restart ไม่มี GUI และไม่มี GPU หมายความว่าทีมส่วนใหญ่ที่ใช้สแต็กหลายบริการควรใช้ Docker Desktop หรือ OrbStack ต่อไปก่อน และมองว่า Apple container เป็นเครื่องมือสำหรับคอนเทนเนอร์เดี่ยว สภาพแวดล้อม Linux และงานที่ไวต่อการแยกส่วน นั่น’ไม่ใช่คำวิจารณ์ แต่เป็นหน้าตาของเวอร์ชัน 1.x
รอบ ๆ มัน ปี 2026 ได้ปรับโฉมส่วนที่เหลือของสแต็ก การจากไปของ Intel’s จากชุดเครื่องมือบน Mac ตอนนี้มีวันที่กำกับชัดเจนแล้ว เครื่องมือหลักเร็วขึ้นจากการเขียนใหม่ด้วย Go และ Rust ค่าเริ่มต้นด้านความปลอดภัยเข้มงวดขึ้น และ AI พัฒนาจากการเขียนโค้ดให้คุณไปเป็นการเขียนรันไทม์ของคุณใหม่และค้นหาบั๊กในฐานข้อมูลของคุณ นักพัฒนาที่’จะรู้สึกถึงเรื่องนี้น้อยที่สุดคือคนที่ขยับอย่างรอบคอบ สำรองข้อมูล ทดสอบบนแบรนช์ ใส่เอเจนต์ในแซนด์บ็อกซ์ และปลดระวาง Intel Mac ก่อนที่ Homebrew จะทำแทน
ใช้ Apple container, OrbStack หรือ Podman บน Mac อยู่หรือเปล่า ผม’อยากฟังว่าคุณรันอะไร อะไรพัง และคุณวัดอะไรไว้บ้าง ยินดีรับการแก้ไขและหลักฐานที่ขัดแย้ง บทความนี้จะถูกอัปเดตเมื่อเครื่องมือเหล่านี้ออกรีลีสใหม่
การเปิดเผย: บทความนี้ไม่มีลิงก์ affiliate และไม่มีเนื้อหาที่ได้รับการสนับสนุน บริษัทของผม Graham Miranda UG (haftungsbeschränkt) ให้บริการโฮสติ้งและบริการไอที และไม่ได้รับรายได้จากเครื่องมือหรือบริษัทใด ๆ ที่กล่าวถึงในที่นี้ ไม่มีบริษัทใดที่ถูกกล่าวถึงในที่นี้ตรวจทานหรืออนุมัติบทความนี้
อัปเดตล่าสุด: 12 พฤศจิกายน 2026