Tiếng Việt
 English
 Deutsch
 Español
 Italiano
 Français
 Português do Brasil
 ไทย
 Bahasa Indonesia
 Русский
 العربية
 हिन्दी

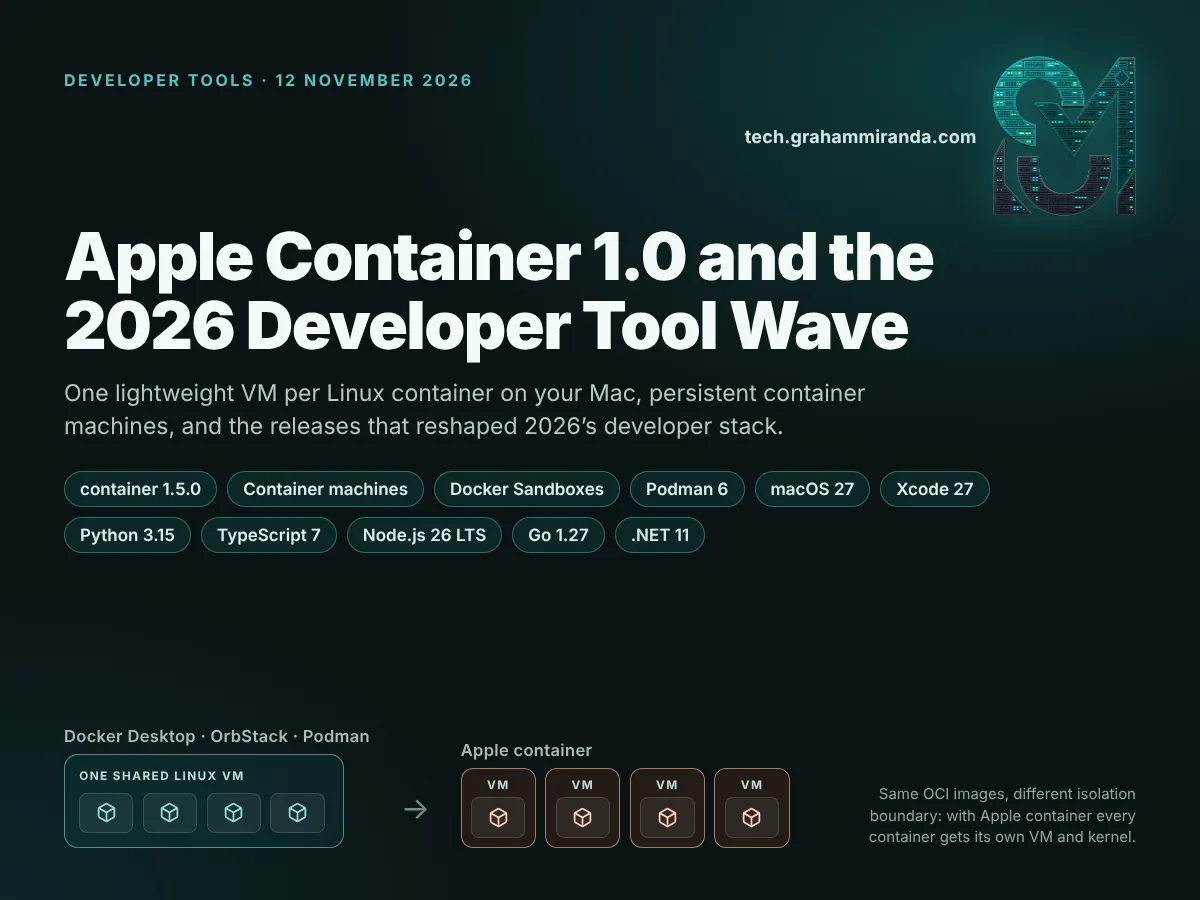
Apple container 1.0 là thứ thú vị nhất Apple tung ra cho nhà phát triển trong nhiều năm, và phần lớn người ngoài giới vùng chứa đã bỏ lỡ nó. Phát hành ngày 9 tháng 6 năm 2026, trong tuần WWDC, nó chạy mỗi vùng chứa Linux trong máy ảo nhẹ riêng trên Mac của bạn, nói được image OCI chuẩn, và mang tới một ý tưởng mới gọi là container machines: môi trường Linux bền vững chia sẻ tên người dùng và thư mục home của bạn, gần giống cách WSL làm trên Windows. Năm tháng và tám bản phát hành sau, nó đang ở phiên bản 1.5.0, với một plugin Kubernetes, một bản vá bảo mật và một tệp skill chính thức cho tác nhân coding AI trong kho của nó.
Nó không đến một mình. 2026 là một năm dày đặc bất thường với công cụ dành cho nhà phát triển. Docker tự xây lại quanh các sandbox microVM cho tác nhân AI. Podman 6 loại bỏ mạng lưới cũ kỹ tích tụ cả thập kỷ. macOS 27 bỏ Intel, và Homebrew đặt ra ngày để theo. Python 3.15 đặt UTF-8 làm mặc định, TypeScript 7 viết lại trình biên dịch bằng Go, Bun viết lại chính mình bằng Rust với AI đảm nhận phần lớn việc gõ, và PostgreSQL 19 làm điều gần như không ai làm nữa: cố ý hoãn phát hành để làm cho đúng.
Hướng dẫn này bao quát cả hai nửa của câu chuyện. Nửa đầu là một bài đi sâu thực tế vào công cụ vùng chứa của Apple: nó là gì, hoạt động ra sao, điều gì thay đổi giữa 1.0 và 1.5, cách cài đặt và dùng từng bước, cách chuyển những thói quen Docker của bạn, nó so với Docker Desktop, OrbStack, Podman và Lima thế nào, và nó phù hợp ở đâu nếu bạn chạy model AI hay tác nhân AI trên Mac. Nửa sau là radar phát hành của những bản 2026 khác cùng tinh thần, mỗi bản thay đổi gì, và bạn thực sự nên làm gì với chúng.
Mọi số phiên bản, ngày và giá dưới đây đã được đối chiếu với ghi chú phát hành, tài liệu chính thức và trang của nhà cung cấp vào ngày 12 tháng 11 năm 2026. Công cụ dành cho nhà phát triển thay đổi nhanh: một phiên bản đang mới hôm nay có thể đã chậm hai bản khi bạn đọc bài này, nên những con số dễ đổi đều được ghi ngày tại chỗ chúng xuất hiện.
Tiết lộ: Bài viết này không có liên kết tiếp thị và không có nội dung tài trợ. Công ty của tôi, Graham Miranda UG (haftungsbeschränkt), cung cấp dịch vụ lưu trữ và IT và không kiếm được gì từ bất kỳ công cụ, đăng ký hay công ty nào được nhắc ở đây. Không công ty nào được nhắc ở đây đã xem xét hay chấp thuận bài viết này.
TL;DR — Apple Container 1.0 và các bản phát hành dành cho nhà phát triển năm 2026 trong mười gạch đầu dòng
- Apple container 1.0 phát hành ngày 9 tháng 6 năm 2026. Nó chạy mỗi vùng chứa Linux trong máy ảo nhẹ riêng, dùng gói mã nguồn mở của Apple Containerization Swift, kéo và đẩy image OCI chuẩn, và có giấy phép Apache-2.0. Nó cần một Apple silicon Mac và được hỗ trợ trên macOS 26. Bản hiện tại là 1.5.0 (29 tháng 9).
- container machines là điểm nhấn chính. Một lệnh duy nhất cho bạn một môi trường Linux bền vững, khởi động hệ thống init của image và ánh xạ tên người dùng cùng thư mục home trên máy Mac vào Linux, nên bạn chỉnh sửa trên macOS và build bên trong Linux mà không cần bước sao chép. Đây là bước gần nhất mà Mac từng tiến tới so với WSL.
- Kể từ bản 1.0, Apple đã bổ sung một
plugin container k8sthử nghiệm khởi tạo các cụm Kubernetes cục bộ,xuất container, chuyển tiếp SSH cho build, một bản phát hành bảo mật đã sửa sáu advisory, và một agent skill hướng dẫn các agent coding AI cách dùng công cụ này thay vì Docker. - Những gì nó vẫn chưa làm được: không có Compose, không có
--restartpolicy, không có GUI, không có quyền truy cập GPU cho container Linux, tên container chỉ phân giải trên mạng mặc định, và bộ nhớ được giải phóng bên trong container không được trả lại cho macOS. Với các stack nhiều dịch vụ, Docker Desktop và OrbStack vẫn là công cụ dùng hằng ngày tốt hơn. - Năm của Docker xoay quanh các agent AI. Hardened Images trở thành miễn phí và mã nguồn mở (tháng 12 năm 2025), Docker Sandboxes cấp cho mỗi agent coding một microVM riêng (tháng 1), Cloud Sandboxes chuyển chúng lên cloud của Docker (tháng 9), và Model Runner chạy các LLM cục bộ trên GPU của máy, vì container trên Mac không thể truy cập Metal.
- Podman 6 (tháng 6) đã loại bỏ cgroups v1, CNI, slirp4netns, BoltDB và hỗ trợ Intel Mac, đồng thời đặt libkrun làm mặc định trên macOS, đây cũng là con đường phổ biến duy nhất để suy luận GPU gần như native bên trong container trên Mac. OrbStack 2.2 bổ sung truyền trực tiếp USB; Lima 2.x tự biến mình thành sandbox cho agent AI.
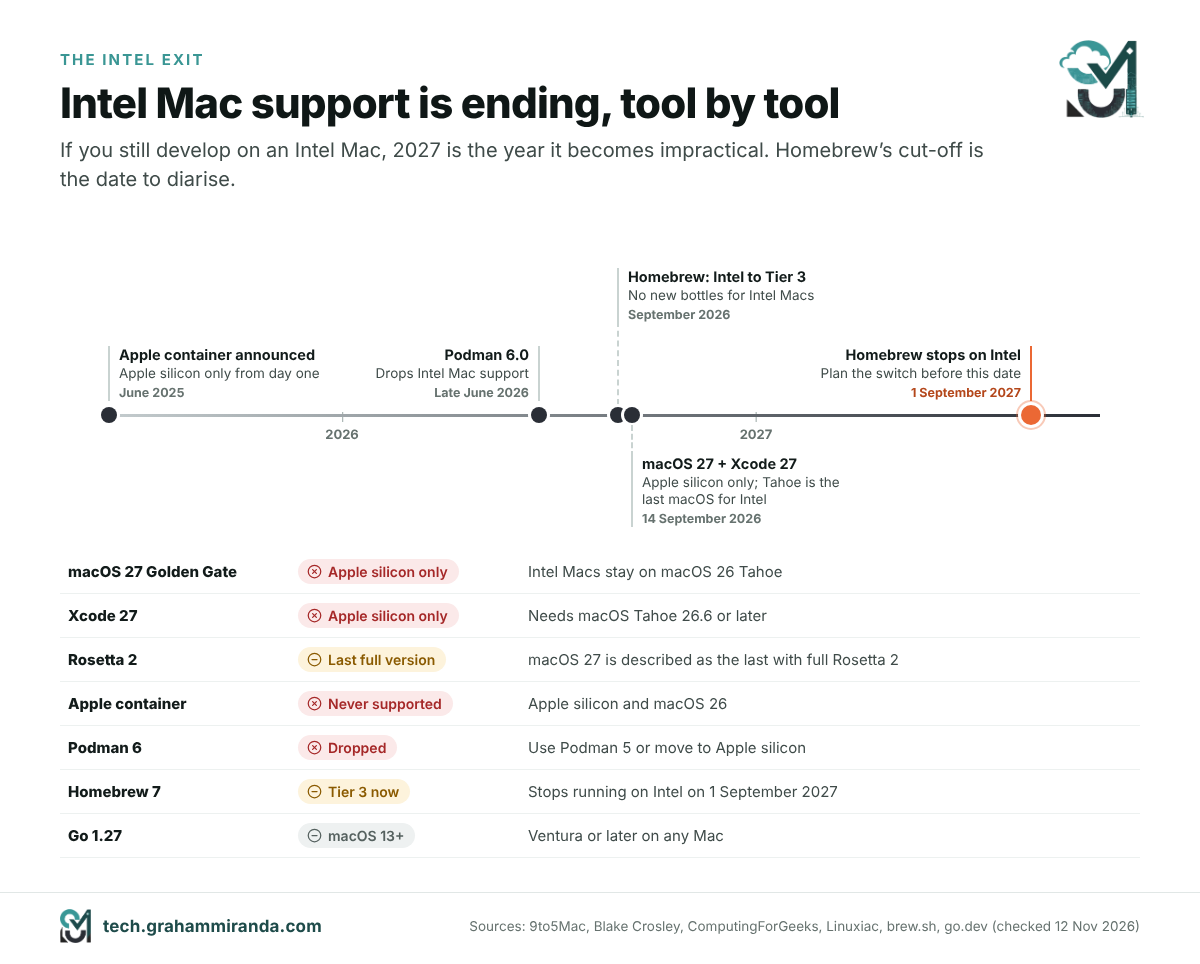
- Nền tảng đã dịch chuyển dưới chân tất cả mọi người. macOS 27 Golden Gate (14 tháng 9) chỉ chạy trên Apple silicon; Xcode 27 cần macOS Tahoe 26.6 và đi kèm Swift 6.4 với khả năng lập kế hoạch của agent được tích hợp sẵn; Homebrew 7 đã chuyển Intel Mac sang Tier 3 và sẽ ngừng chạy trên chúng vào ngày 1 tháng 9 năm 2027; Linux 7.0 và Ubuntu 26.04 LTS ra mắt vào tháng 4.
- Ngôn ngữ và runtime: Python 3.15 (nhập lười, UTF-8 mặc định, JIT nhanh hơn), TypeScript 7 (trình biên dịch viết lại bằng Go, bản dựng nhanh hơn 8–12×), Node.js 26 LTS (Temporal bật mặc định), Go 1.27 (phương thức tổng quát, JSON v2), .NET 11 (kiểu union của C# 15), Vite 8 (Rolldown) và Bun 1.4 (viết lại từ Zig sang Rust).
- Sáu mẫu hình giải thích làn sóng này: máy ảo đã trở thành ranh giới vùng chứa mới; Intel đang rời khỏi bộ công cụ Mac; các công cụ được viết lại bằng ngôn ngữ native để nhanh hơn; AI giờ vừa là người xây vừa là người tìm lỗi; các thiết lập bảo mật mặc định trở nên chặt chẽ hơn; và nhịp phát hành đang chậm lại để hỗ trợ các phiên bản lâu hơn.
- Việc cần làm ngay: nếu bạn’ đang dùng Apple silicon và macOS 26 trở lên, hãy thử một container machine trong tuần này; giữ Docker Desktop hoặc OrbStack cho các stack Compose; đưa tác nhân coding AI của bạn vào một sandbox; thử Python 3.15, TypeScript 7 và Node 26 trên một nhánh trước khi chuyển hẳn; và lên kế hoạch loại bỏ mọi Intel Mac trước tháng 9 năm 2027.
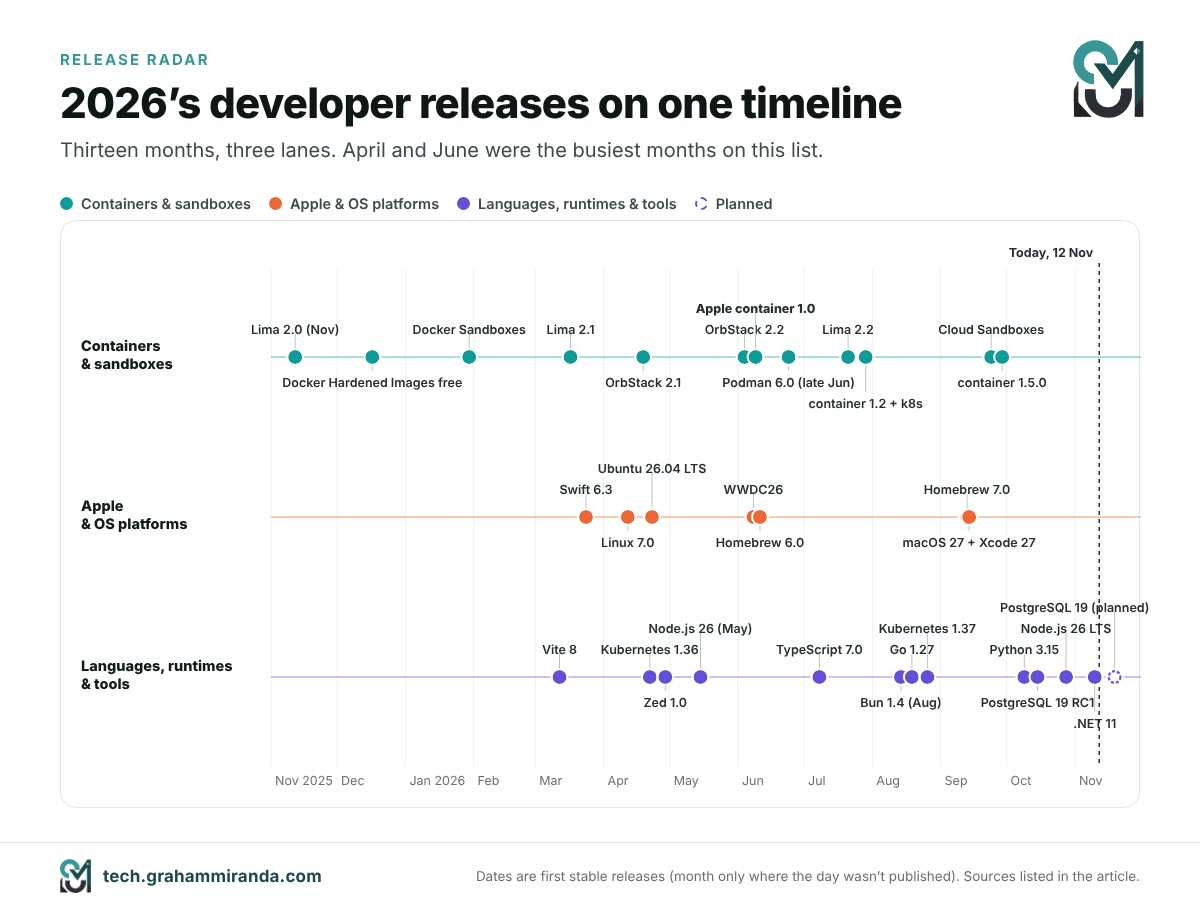
Toàn cảnh radar phát hành dành cho nhà phát triển 2026
| Phiên bản | Phát hành | Những gì đã thay đổi | Ai nên quan tâm |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 thg 6 → 29 thg 9 2026 | Một VM cho mỗi vùng chứa Linux, container machine, Kubernetes cục bộ | Lập trình viên Mac trên Apple silicon |
| Docker Sandboxes / Cloud Sandboxes | 30 thg 1 / 24 thg 9 2026 | Một microVM dùng một lần cho mỗi tác nhân coding AI | Bất kỳ ai chạy tác nhân coding mà không giám sát |
| Docker Hardened Images, miễn phí | 17 thg 12 2025 | Hơn 1.000 image tối giản, có chữ ký, theo Apache 2.0 | Bất kỳ ai phát hành image vùng chứa |
| Podman 6.0 | cuối thg 6 2026 | cgroups v1, CNI và slirp4netns bị loại bỏ; libkrun mặc định trên macOS | Người dùng Podman, các công ty dùng Fedora và RHEL |
| OrbStack 2.1–2.2 | thg 4–thg 10 2026 | Máy biệt lập, chuyển tiếp USB, âm thanh | Lập trình viên Mac muốn tốc độ và giao diện đồ họa |
| Lima 2.0–2.2 | thg 11 2025–thg 7 2026 | Hộp cát cho tác nhân AI, khách macOS và Windows | Người dùng Lima và Colima, người xây dựng tác nhân |
| macOS 27 Golden Gate | 14 thg 9, 2026 | Chỉ Apple silicon; Rosetta 2 đầy đủ cuối cùng | Mọi nhà phát triển Mac |
| Xcode 27 + Swift 6.4 | 14 thg 9, 2026 | Kế hoạch tác nhân, Device Hub; cần Tahoe 26.6+ | Nhà phát triển nền tảng Apple |
| Swift 6.3 | 24 thg 3, 2026 | Android SDK chính thức, @c Tương tác với C |
Nhóm Swift đa nền tảng |
| Linux 7.0 | 12 thg 4, 2026 | Rust không còn thử nghiệm; XFS tự phục hồi | Máy chủ và máy chủ vùng chứa |
| Ubuntu 26.04 LTS | 23 thg 4, 2026 | sudo-rs, coreutils viết bằng Rust, CUDA trong kho | Máy chủ, CI runner, người dùng WSL |
| Homebrew 6.0 và 7.0 | 11 thg 6 / 13 thg 9, 2026 | Tin cậy tap, lỗ hổng brew, BrewUI, Intel xuống Tier 3 |
Mọi người dùng dòng lệnh Mac |
| Python 3.15 | 9 thg 10, 2026 | Nhập lười, UTF-8 mặc định, JIT nhanh hơn | nhà phát triển Python |
| TypeScript 7.0 | 8 thg 7, 2026 | Trình biên dịch viết bằng Go, bản dựng đầy đủ nhanh hơn 8–12× | Nhóm JavaScript và TypeScript |
| Node.js 26 LTS “Lithium” | LTS 28 thg 10, 2026 | Temporal bật mặc định; bản major hai lần một năm cuối cùng | Backend Node.js |
| Go 1.27 | 19 thg 8, 2026 | Phương thức generic, JSON v2, TLS hậu lượng tử | Dịch vụ Go |
| .NET 11 | 10–12 thg 11, 2026 | Kiểu union của C# 15; .NET 8 và 9 hết hỗ trợ | Các nhóm dùng .NET |
| Bun 1.4 | Tháng 8 năm 2026 | Viết lại từ Zig sang Rust, phần lớn do các tác nhân AI thực hiện | Người dùng Bun và những người hoài nghi lập trình bằng AI |
| Vite 8 | 12 thg 3 2026 | Rolldown thay thế esbuild và Rollup | Các nhóm front-end |
| Kubernetes 1.36 / 1.37 | 22 thg 4 / 26 thg 8 2026 | User namespaces chính thức (GA); 67 cải tiến trong 1.37 | Các nhóm nền tảng |
| PostgreSQL 19 | RC1 ngày 15 thg 10; dự kiến GA ngày 19 thg 11 2026 | Bị hoãn, với 53 tính năng được gỡ lại để đảm bảo chất lượng | Người quản trị cơ sở dữ liệu |
| Zed 1.0 | cuối thg 4 2026 | Trình soạn thảo viết bằng Rust đạt 1.0 trên ba nền tảng | Người chuyển trình soạn thảo |
Ngày tháng là ngày phát hành ổn định đầu tiên, trừ khi có ghi chú. Các phiên bản thay đổi nhanh: Apple container, OrbStack, Zed và Python đều đã ra các bản phát hành nhỏ kể từ đó. Mỗi số liệu đều được ghi nguồn ngay tại vị trí xuất hiện.
Mục lục
- Phần 1 — Apple Container 1.0 là gì và vì sao nó khác biệt
- Phần 2 — Từ 1.0 đến 1.5: tám bản phát hành trong chưa đầy bốn tháng
- Phần 3 — Container machines: câu trả lời của Apple cho WSL
- Phần 4 — Cách cài đặt và sử dụng Apple Container: từng bước
- Phần 5 — Apple Container so với Docker: bảng tóm tắt chuyển đổi
- Phần 6 — Apple Container so với Docker Desktop, OrbStack, Podman và Lima
- Phần 7 — Container và AI cục bộ trên Mac: GPU nằm ở đâu?
- Phần 8 — Kỷ nguyên sandbox: vì sao mọi công cụ container đều trở thành công cụ cho tác nhân AI
- Phần 9 — Tầng nền tảng: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 và Homebrew
- Phần 10 — Ngôn ngữ và runtime: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun và Vite
- Phần 11 — Hạ tầng và trình soạn thảo: Kubernetes, PostgreSQL 19 và Zed 1.0
- Phần 12 — Sáu mẫu hình đằng sau làn sóng phát hành năm 2026
- Phần 13 — Kế hoạch nâng cấp của bạn cho tháng 11 năm 2026
- Câu hỏi thường gặp
- Điểm mấu chốt
Phần 1 — Apple Container 1.0 là gì và vì sao nó khác biệt
Container là một tính năng của Linux. Một container chỉ là một tập hợp các tiến trình Linux bình thường, được rào cách khỏi mọi thứ khác bằng những tính năng của nhân gọi là namespace và cgroup, và được khởi động từ một image chứa các tệp của nó. macOS không phải Linux, nên mọi công cụ chạy container Linux trên Mac đều phải chạy một máy ảo Linux ở đâu đó. Câu hỏi thú vị là chạy bao nhiêu máy ảo.
Một máy ảo cho tất cả, hay mỗi container một máy ảo
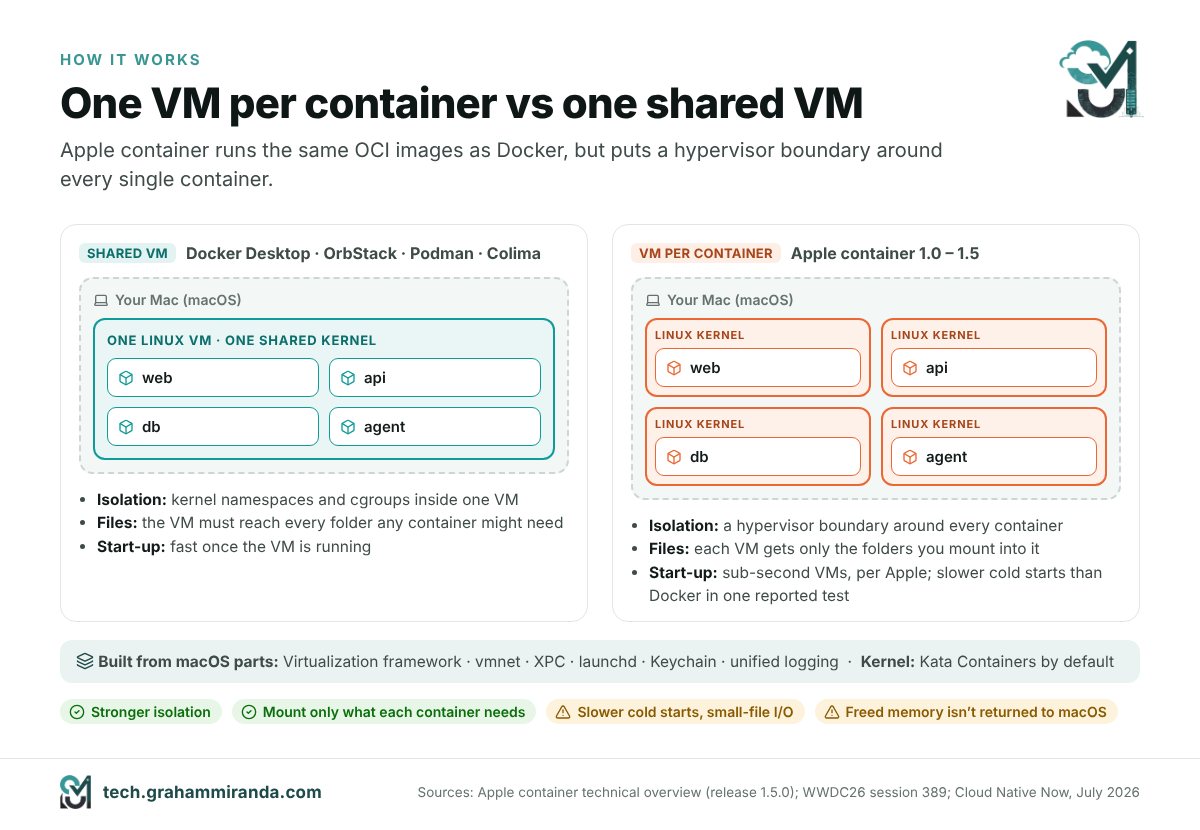
Docker Desktop, OrbStack, machine của Podman và Colima đều đi theo cách truyền thống: chúng khởi động một máy ảo Linux và chạy mọi container của bạn bên trong nó, song song trên cùng một nhân Linux. Cách này hiệu quả, khởi động container rất nhanh khi máy ảo đã chạy, và đó cũng là cách container hoạt động trên một máy chủ Linux. Vấn đề là mức cách ly giữa các container chỉ mạnh bằng nhân dùng chung đó, và máy ảo phải nhìn thấy mọi thư mục mà bất kỳ container nào có thể cần, vì máy ảo chính là thứ mà Mac của bạn chia sẻ tệp với.
Apple container đảo ngược điều này. Nó dùng Containerization gói để khởi động một máy ảo nhẹ riêng cho mỗi vùng chứa. Tài liệu của Apple liệt kê ba lý do:
- Bảo mật. Mỗi vùng chứa nhận được sự cô lập của một máy ảo đầy đủ, bên trong chỉ có một bộ tiện ích và thư viện lõi tối thiểu, nhờ đó thu hẹp bề mặt tấn công.
- Quyền riêng tư. Bạn chỉ gắn dữ liệu mà từng vùng chứa cần vào máy ảo của vùng chứa đó. Với một máy ảo dùng chung, máy ảo phải chạm được tới mọi thứ mà bất kỳ vùng chứa nào có thể dùng đến.
- Hiệu năng. Apple nói các máy ảo này cần ít bộ nhớ hơn máy ảo đầy đủ và khởi động trong khoảng thời gian tương đương với vùng chứa trong một máy ảo dùng chung. Tại WWDC26, hãng mô tả các máy ảo nhẹ này có thời gian khởi động dưới một giây.
Mọi thứ còn lại đều theo chuẩn. Apple container dùng và tạo ra ảnh OCI, nên nó kéo ảnh từ Docker Hub, registry vùng chứa của GitHub hay bất kỳ registry nào khác, build từ Dockerfile thông thường, và đẩy lên những ảnh chạy được ở bất kỳ đâu khác.
Thực sự có gì đang chạy trên Mac của bạn
Apple container được dựng từ chính những thành phần macOS mà Apple dùng ở mọi nơi khác, một phần lý do nó có cảm giác thuần gốc:
- Việc Virtualization framework chạy các máy ảo Linux và thiết bị ảo của chúng.
- Việc vmnet framework cung cấp mạng ảo. Mỗi vùng chứa có địa chỉ IP riêng (mặc định trong
192.168.64.0/24), truy cập được từ Mac của bạn và, trên macOS 26, từ các vùng chứa khác. - XPC kết nối công cụ dòng lệnh với các dịch vụ nền của nó, launchd quản lý chúng, Keychain lưu mật khẩu registry của bạn, và hệ thống ghi log hợp nhất thu thập log.
- Khi bạn chạy
container system start, một launch agent têncontainer-apiserverkhởi động, cùng với các tiến trình phụ trợ cho ảnh, mạng, container machine và cụm Kubernetes. Mỗi vùng chứa bạn tạo cócontainer-runtime-linuxphụ trợ riêng. - Nhân Linux bên trong mỗi máy ảo đến từ dự án Kata Containers theo mặc định. Lần chạy đầu tiên
container system startsẽ đề nghị tải nó xuống.
Vì sao mô hình một máy ảo cho mỗi vùng chứa quan trọng ngay lúc này
Trong nhiều năm, một máy ảo cho mỗi vùng chứa nghe như thừa thãi với một chiếc laptop của lập trình viên. Hai điều đã thay đổi nhận định đó. Thứ nhất, Apple silicon khiến các máy ảo nhẹ đủ rẻ để khởi động dưới một giây. Thứ hai, lập trình viên bắt đầu để các tác nhân coding AI chạy những lệnh và đoạn mã mà họ chưa đọc. Mitch Ashley của The Futurum Group diễn đạt theo chỗ ranh giới bảo mật nằm: nó chuyển từ các namespace của nhân dùng chung sang hypervisor, một cách chạy khối lượng công việc không tin cậy dễ phòng thủ hơn. Nếu một tiến trình bị xâm nhập thoát ra khỏi vùng chứa trong một máy ảo dùng chung, nó sẽ ở trong máy ảo đó cùng tất cả vùng chứa khác của bạn. Nếu nó thoát ra khỏi một Apple container, nó ở trong một máy ảo không có gì khác.
Những đánh đổi
Không có gì miễn phí, và thiết kế mỗi vùng chứa một VM có cái giá thật:
- Khởi động nguội. Cloud Native Now dẫn các benchmark độc lập, trong đó Docker Desktop khởi động vùng chứa nhanh hơn khoảng bốn lần, trong khi Apple container cho thấy khoảng thông lượng bộ nhớ cao hơn 33%. Hãy coi cả hai chỉ là số liệu tham khảo: đó là một bộ kiểm thử duy nhất, bài báo không nêu ai chạy chúng, và cả hai công cụ đã ra thêm vài bản phát hành kể từ đó.
- I/O tệp nhỏ. Vì mỗi vùng chứa có hệ thống tệp riêng, những khối lượng công việc đụng tới hàng chục nghìn tệp nhỏ, chẳng hạn một
npm install, có thể chậm hơn so với trong một công cụ chia sẻ VM đã trưởng thành. - Bộ nhớ không được trả lại. Khung Virtualization chỉ hỗ trợ một phần cơ chế memory ballooning. VM của một vùng chứa lớn dần khi ứng dụng dùng bộ nhớ, nhưng bộ nhớ được giải phóng bên trong Linux không được trả lại cho macOS. Tài liệu của chính Apple gợi ý thỉnh thoảng khởi động lại các vùng chứa ngốn nhiều bộ nhớ.
- Chỉ macOS 26, chỉ Apple silicon. Apple nói công cụ này được hỗ trợ trên macOS 26 và rằng những người bảo trì thường không sửa những vấn đề họ không tái hiện được ở đó. Nó có chạy trên macOS 15, nhưng các vùng chứa ở đó không nói chuyện được với nhau và bạn chỉ có một mạng. Mac Intel hoàn toàn không được hỗ trợ.
Phần 2 — Từ 1.0 đến 1.5: tám bản phát hành trong chưa đầy bốn tháng
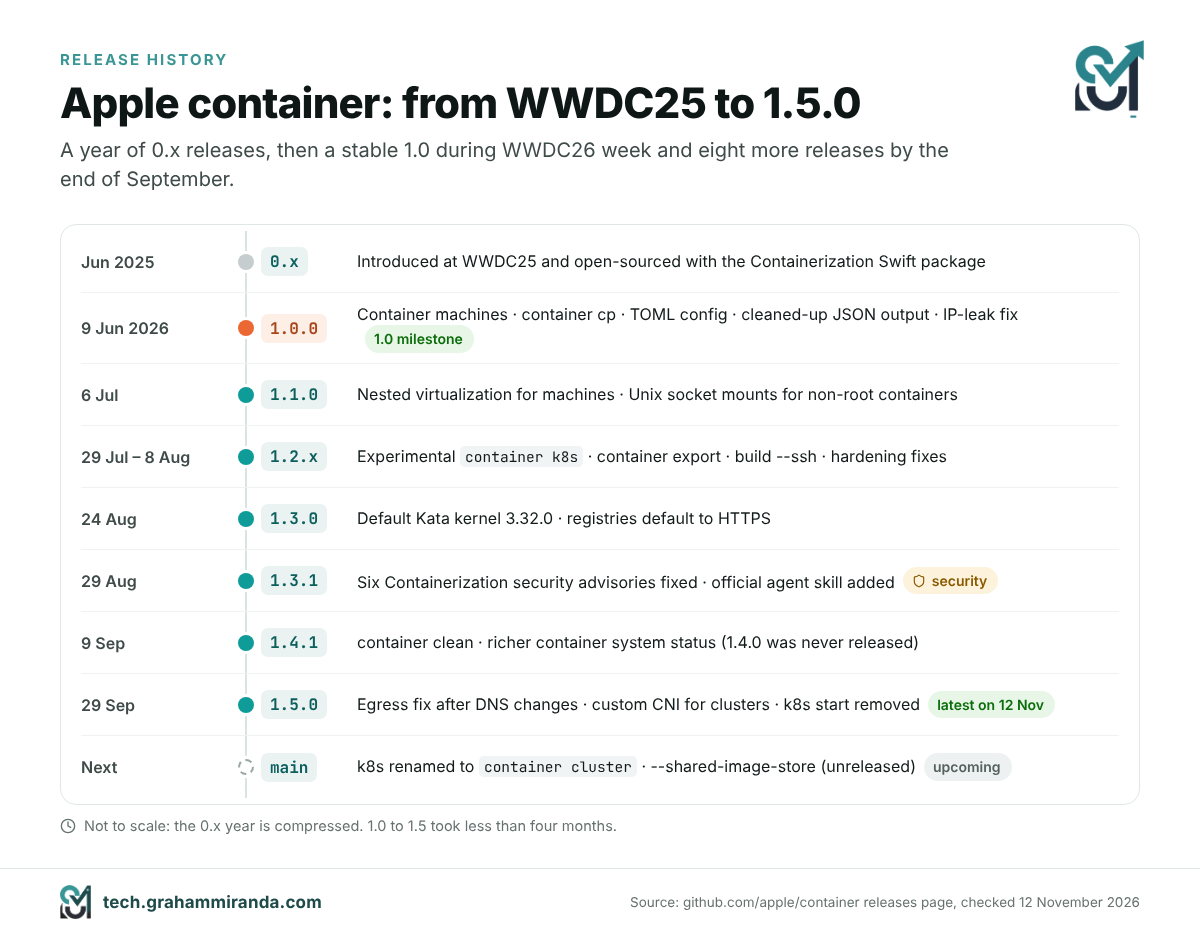
Apple giới thiệu container và Containerization tại WWDC25 vào tháng 6 năm 2025 rồi phát hành chúng dưới dạng mã nguồn mở. Một năm với các bản 0.x nối tiếp, thỉnh thoảng có thay đổi phá vỡ tương thích. Phiên bản 1.0.0 ra mắt ngày 9 tháng 6 năm 2026, và Apple đã giữ nhịp đều đặn kể từ đó:
| Phiên bản | Ngày | Các thay đổi chính |
|---|---|---|
| 1.0.0 | 9 tháng 6 2026 | container machine; container cp; --stop-signal và --shm-size; cấu hình chuyển sang tệp TOML; đầu ra JSON/YAML/TOML gọn gàng hơn; sửa lỗi rò rỉ địa chỉ IP |
| 1.1.0 | 6 tháng 7 năm 2026 | Ảo hoá lồng nhau cho container machine; gắn socket Unix cho vùng chứa không phải root |
| 1.2.0–1.2.2 | 29 tháng 7 – 8 tháng 8 năm 2026 | Thử nghiệm plugin container k8s plugin cho Kubernetes cục bộ; xuất container; build --ssh; đường dẫn chỉ đọc và bị che; vài bản vá tăng cường bảo mật |
| 1.3.0 | 24 tháng 8 năm 2026 | Kernel Kata mặc định cập nhật lên 3.32.0; thao tác với image mặc định dùng HTTPS |
| 1.3.1 | 29 tháng 8 năm 2026 | Bản phát hành bảo mật sửa sáu khuyến cáo trong Containerization; bản chính thức agent skill được thêm vào kho lưu trữ |
| 1.4.1 | 9 tháng 9 2026 | container clean; container system status báo cáo host, đường dẫn và tài nguyên (1.4.0 chưa từng được phát hành) |
| 1.5.0 | 29 thg 9, 2026 | Sửa lỗi mất kết nối mạng sau khi thay đổi DNS; CNI tùy chỉnh cho cụm Kubernetes; k8s start tạm thời bị gỡ bỏ |
Bản phát hành mới nhất tính đến ngày 12 tháng 11 năm 2026: 1.5.0. Apple lưu ý rằng số phiên bản của họ là phiên bản sản phẩm, không phải phiên bản ngữ nghĩa.
Phiên bản 1.0 đã phá vỡ những gì, và tại sao bạn nên quan tâm nếu đã nâng cấp từ 0.x
Phiên bản 1.0 là lúc Apple dọn dẹp lại mọi thứ, và ba thay đổi có thể làm hỏng script của bất kỳ ai:
- Cấu hình chuyển sang tệp TOML tại
~/.config/container/config.toml. Các lệnh con cũcontainer system property getvàsetđã không còn nữa. - Đầu ra có cấu trúc đã thay đổi. Nếu bạn phân tích JSON từ
container lshoặcinspecttrong script, hãy kiểm tra lại theo 1.x. - API nền đã bỏ khả năng tương thích với các client 0.x. Mọi công cụ bên thứ ba được xây dựng trên API XPC 0.x đều cần cập nhật.
Từ 1.0 trở đi, Apple cho biết giao diện dòng lệnh nhìn chung vẫn giữ tương thích ngược trong một bản phát hành lớn, với một ngoại lệ đáng lưu ý: các tính năng được đánh dấu experimental, chẳng hạn lệnh con Kubernetes, có thể thay đổi mà không báo trước.
Bản phát hành bảo mật
Phiên bản 1.3.1 đã sửa sáu cảnh báo trong gói Containerization. Nói đơn giản: một ID container không được kiểm tra có thể khiến việc tạo container xoá các tệp nằm ngoài thư mục của chính nó; các digest image không được xác thực cho phép duyệt đường dẫn trong kho image cục bộ; việc nạp một bố cục image có thể đi theo một symlink và đọc tệp từ máy Mac của bạn; client registry đi theo một chuyển hướng xác thực mà không kiểm tra host (CVE-2026-65388); và hai lớp image bị lỗi định dạng có thể làm sập bộ giải nén. Không lỗi nào trong số này là hiếm lạ. Chúng đúng là kiểu lỗi bạn mong đợi ở một công cụ non trẻ phải xử lý những image không đáng tin, và chúng là một lý do tốt để luôn dùng bản mới nhất. Các bản phát hành 1.2 đã thêm kiểm tra toàn vẹn cho việc tải kernel và xác thực cho ID container cùng tên plugin, còn 1.5.0 đã sửa một vấn đề bảo mật trong cách xử lý kubeconfig của plugin Kubernetes.
Apple phát hành một skill cho tác nhân coding AI của bạn
Chi tiết mang đậm chất 2026 nhất trong toàn bộ dự án là một tệp có tên skills/container/SKILL.md, được thêm trong 1.3.1. Đó là một agent skill: một tập hướng dẫn mà các tác nhân coding AI như Claude Code và Codex có thể nạp khi tác vụ liên quan đến container. Nó cho tác nhân biết rằng container thay thế Docker, Lima, Colima và Podman trên máy Mac, cung cấp cho nó bảng ánh xạ lệnh từ Docker sang container, và cảnh báo nó về những cái bẫy mà một mô hình có thể mắc phải: tên nhóm lệnh ở dạng số ít (container image ls, không phải container images), container build cần -t nếu không bạn sẽ có một image mang tên một UUID ngẫu nhiên, không có Compose và không có --restart, và tên vùng chứa chỉ phân giải trên mạng mặc định.
Đây là một tệp nhỏ, nhưng nó nói lên cách Apple mong công cụ này được dùng: ngày càng không phải do lập trình viên gõ lệnh, mà do một tác nhân gõ lệnh thay cho lập trình viên. Bảng tóm tắt ở Phần 5 cũng dựa trên cách ánh xạ đó.
Điều gì sắp tới
Nhánh chính của dự án đã đổi tên lệnh con thử nghiệm plugin container k8s thành container cluster và thêm tùy chọn --shared-image-store cho phép các nút trong cụm dùng ảnh cục bộ của bạn mà không cần registry. Tài liệu của chính Apple cảnh báo rằng khi bật chia sẻ, bất cứ thứ gì có quyền root trên một nút đều có thể đọc mọi ảnh trong kho cục bộ của bạn, kể cả những ảnh riêng tư bạn đã kéo về bằng thông tin đăng nhập registry. Nếu bạn viết script dựa trên plugin Kubernetes ngay bây giờ, hãy chuẩn bị tinh thần rằng tên sẽ thay đổi trong một bản phát hành tương lai.
Phần 3 — Container machines: câu trả lời của Apple cho WSL
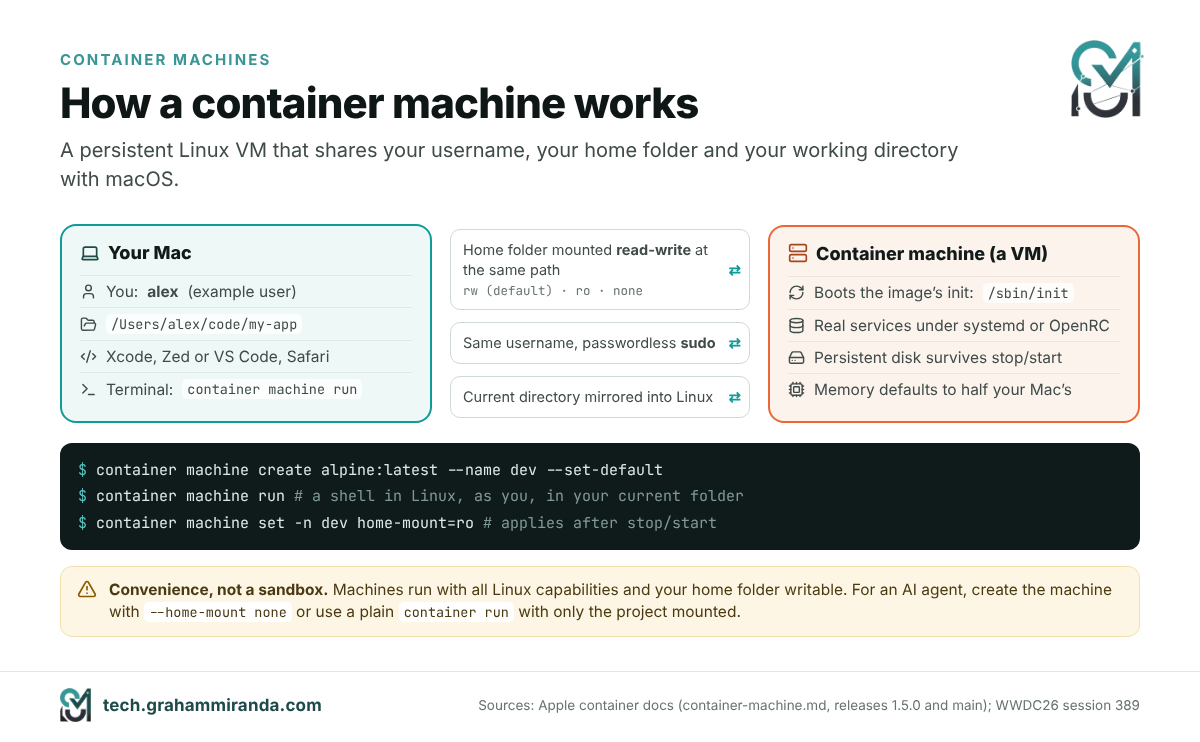
Một vùng chứa thông thường được mô phỏng theo một ứng dụng: một tiến trình, thường tồn tại ngắn, bị vứt bỏ khi dừng. Một container machine được mô phỏng theo một môi trường Linux. Apple giới thiệu nó từ bản 1.0 và dành riêng một phiên WWDC26 cho nó, phiên này mô tả nó nhanh và nhẹ như một vùng chứa, nhưng vẫn duy trì trạng thái như một máy ảo.
Container machine mang lại cho bạn điều gì
- Nó khởi động hệ thống init của ảnh, nên các dịch vụ chạy dài hạn vẫn hoạt động. Trên một ảnh có
systemd,systemctl start postgresqlthì mọi thứ hoạt động đúng như bạn mong đợi. - Tên người dùng và thư mục home trên Mac của bạn được ánh xạ vào trong. Bên trong máy, bạn là người dùng của chính mình, không phải root, với
sudokhông cần mật khẩu, và thư mục home trên Mac của bạn được gắn tại cùng đường dẫn. Các kho mã và dotfile của bạn tồn tại ở cả hai bên cùng lúc. - Thư mục làm việc đi theo bạn. Chạy một lệnh từ thư mục dự án trên Mac và nó sẽ chạy trong đúng thư mục đó bên trong Linux.
- Nó được duy trì. Các gói bạn cài, dịch vụ bạn cấu hình và những tệp nằm ngoài thư mục home của bạn vẫn còn sau khi dừng và khởi động lại.
- Nó được dựng từ những ảnh OCI thông thường, kể cả những ảnh bạn tự dựng bằng
container build.
Trên thực tế, điều đó có nghĩa là bạn soạn thảo trong Xcode, Zed hoặc VS Code trên macOS, rồi biên dịch, chạy và kiểm thử bên trong Linux, không có bước sao chép nào ở giữa. Bản demo tại WWDC của Apple đã dựng một máy chủ web Swift bên trong một máy, sửa nó trong Xcode trên Mac và mở nó trong Safari.
Các lệnh
# Create a machine from an image and make it the default
container machine create alpine:latest --name dev
container machine set-default dev

# Run a single command, or open a shell (boots the machine if it's stopped)
container machine run uname -a
container machine run whoami        # your Mac username, not root
container machine run               # interactive shell

# Manage it
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # applies after the next stop/start
container machine stop dev
container machine rm dev            # deletes the machine AND its storage
Mọi container machine lệnh cũng có bí danh ngắn m, nên container m ls hoạt động. Bộ nhớ mặc định bằng một nửa bộ nhớ máy Mac của bạn, khá hào phóng; trên một máy 16 GB, hãy đặt giới hạn.
Dùng ảnh máy của riêng bạn
Bất kỳ ảnh Linux nào có chứa /sbin/init đều hoạt động. Tài liệu của Apple có kèm một Dockerfile biến Ubuntu 24.04 thành một systemd máy đầy đủ với SSH và các công cụ thông dụng; bản rút gọn trông như sau:
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
Ví dụ đầy đủ của Apple cũng che bớt một vài systemd unit không có ý nghĩa gì trong máy ảo và đặt lại machine ID; hãy sao chép từ tài liệu thay vì từ đây nếu bạn muốn systemd khởi động sạch sẽ. Ở lần khởi động đầu tiên, công cụ chạy một script thiết lập để tạo người dùng của bạn. Bạn có thể thay bằng script riêng của mình tại /etc/machine/create-user.sh.
Ảo hóa lồng nhau
Từ 1.1, một container machine có thể chạy máy ảo của riêng nó, hữu ích để kiểm thử các công cụ dựa trên KVM hoặc chạy thiết lập Kubernetes trong máy ảo. Bạn cần một M3 trở lên Mac, macOS 15 trở lên, và một nhân Linux được build với hỗ trợ KVM, vì nhân mặc định không có nó. Sau đó bạn tạo máy với --virtualization --kernel /path/to/vmlinux-kvm và kiểm tra /dev/kvm bên trong.
Những hạn chế cần biết trước khi chuyển sang
- Máy có mạng riêng. Các máy chủ bên trong phải lắng nghe trên giao diện ngoài của máy, không chỉ
localhost, và bạn truy cập chúng qua địa chỉ IP của máy, địa chỉ nàycontainer machine listhiển thị. - Xóa một máy là xóa luôn đĩa của nó. Mọi thứ nằm ngoài thư mục home được gắn của bạn sẽ mất sau
container machine rm. - Đây là môi trường tiện dụng, không phải sandbox. Tài liệu của Apple nói rõ: một máy gắn toàn bộ thư mục home của bạn ở chế độ đọc-ghi tại cùng đường dẫn, chạy với mọi capability của Linux và không có những
/procvà/sysđường dẫn được che thông thường, và cấp cho người dùng của bạn quyền không cần mật khẩusudo. Vì vậy root bên trong máy có thể ghi vào bất kỳ đâu trong thư mục home của bạn với quyền macOS của bạn. Đó chính xác là điều bạn muốn cho công việc của mình và cũng chính là điều bạn không muốn cho một AI agent. Với agent, hãy tạo một máy với--home-mount none(hoặc chuyển một máy đang có sang bằngcontainer machine set -n dev home-mount=none, rồi khởi động lại) và clone dự án vào bên trong, hoặc bỏ qua máy và dùng mộtcontainer runvới chỉ thư mục dự án được gắn. Phần 8 sẽ quay lại vấn đề này. - Đó là Linux trên Apple silicon, nên các binary chỉ có x86 cần Rosetta (
container run --rosettatồn tại cho container) hoặc một bản build arm64.
Ai nên dùng
Nếu bạn xây dựng phần mềm máy chủ chạy trên Linux, kiểm thử với nhiều bản phân phối, hoặc chạy các dịch vụ như PostgreSQL, Redis hay một message queue để phát triển cục bộ, container machine thay thế nhiều thứ mà người ta từng phải dùng Lima, Multipass, UTM hay một VPS từ xa để làm. Tạo một máy cho mỗi bản phân phối đích (alpine, ubuntu, debian), giữ nguyên thư mục home trong tất cả các môi trường đó, và kiểm thử mã của bạn trên cả ba mà không cần rời khỏi máy Mac.
Phần 4 — Cách cài đặt và sử dụng Apple Container: từng bước
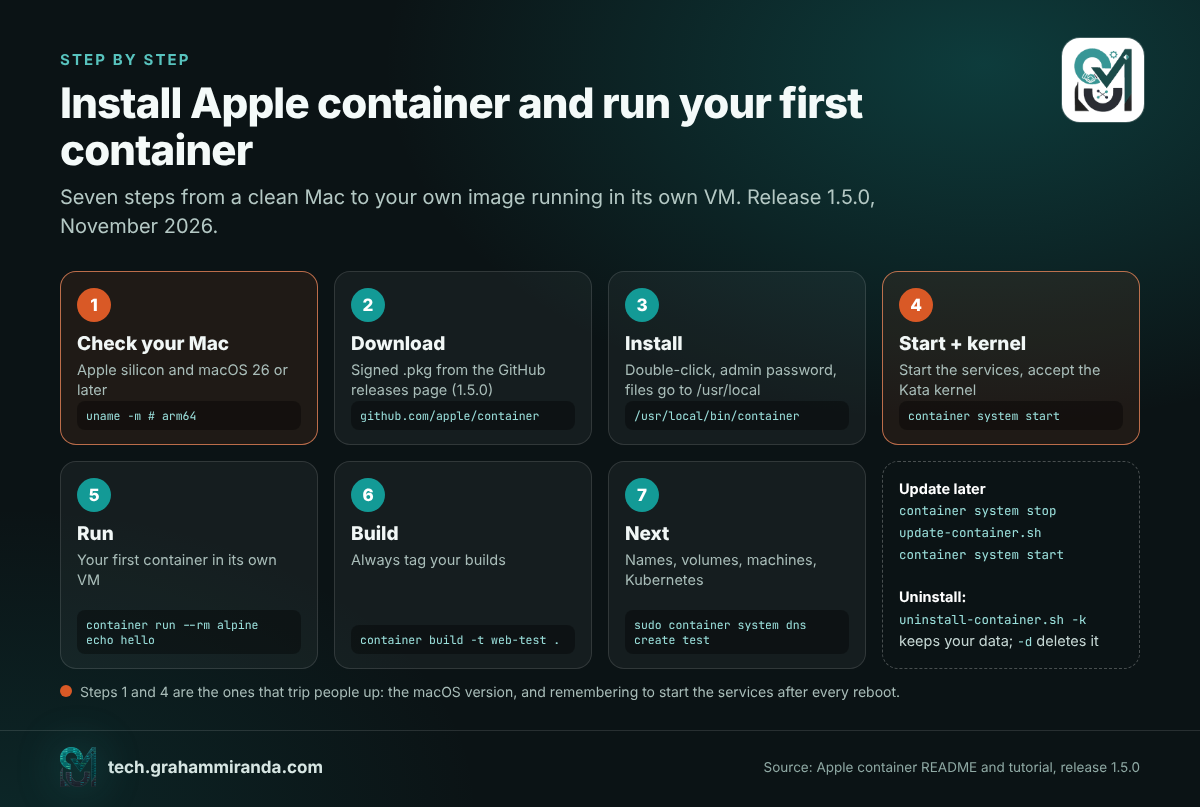
Đây là con đường ngắn nhất từ con số không đến một thiết lập hoạt động được, với các lệnh lấy từ tài liệu chính thức của Apple cho bản phát hành 1.5.0. Mọi thứ chạy trong Terminal.
Bước 1 — Kiểm tra máy Mac của bạn
Bạn cần Apple silicon và, để có đầy đủ chức năng, macOS 26 Tahoe trở lên. Nó cũng chạy trên macOS 27 Golden Gate.
uname -m               # phải in ra arm64
sw_vers -productVersion  # 26.x hoặc 27.x để được hỗ trợ đầy đủ
Trên macOS 15 Sequoia công cụ vẫn chạy, nhưng các vùng chứa không thể kết nối với nhau và bạn chỉ có một mạng. Trên máy Mac Intel nó không chạy được chút nào; hãy chuyển đến Phần 6 để xem các lựa chọn thay thế.
Bước 2 — Tải trình cài đặt đã ký
Mở trang phát hành Apple container và tải gói trình cài đặt đã ký (.pkg) đính kèm bản phát hành mới nhất, 1.5.0 tại thời điểm viết bài. Tài liệu của Apple chỉ mô tả gói này là cách cài đặt, nên đó là gói bạn nên dùng.
Bước 3 — Cài đặt
Nhấp đúp vào gói, làm theo trình cài đặt và nhập mật khẩu quản trị viên khi được hỏi. Nó cài mọi thứ dưới /usr/local, gồm hai script phụ trợ bạn sẽ cần sau này: update-container.sh và uninstall-container.sh.
Bước 4 — Khởi động các dịch vụ và cài một kernel
container system start
Lần khởi động đầu tiên sẽ hỏi có tải nhân Linux được đề xuất từ dự án Kata Containers hay không. Trả lời y. Sau đó kiểm tra rằng mọi thứ đã hoạt động:
container system status    # máy chủ, đường dẫn và tài nguyên từ 1.4.1
container system version
container ls -a            # danh sách trống nghĩa là nó đang hoạt động
container system start sẽ khởi động một launch agent, nên bạn cần chạy lại nó sau khi khởi động lại máy. Nếu sau đó một lệnh thất bại với “Plugin không khả dụng. Hãy khởi động dịch vụ hệ thống container và thử lại”, trước tiên hãy kiểm tra cách viết lệnh của bạn: skill tác nhân của chính Apple cảnh báo rằng một lệnh con gõ sai sẽ tạo ra đúng thông báo này, và đó chỉ là sự cố dịch vụ thật nếu container system status cũng báo rằng dịch vụ đang ngừng hoạt động.
Bước 5 — Chạy những vùng chứa đầu tiên
container run --rm alpine echo hello      # tải alpine, chạy nó trong VM riêng, rồi xoá
container run -it --rm ubuntu:24.04 bash  # một shell tương tác; gõ exit để thoát
Mặc định, image đến từ Docker Hub, nên những tên ngắn như alpine và postgres:16 hoạt động như trong Docker.
Bước 6 — Tự build và chạy image của bạn
Tạo một thư mục với tệp này Dockerfile (đây là cùng máy chủ web nhỏ mà hướng dẫn của Apple sử dụng):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
Build, chạy và mở nó:
container build -t web-test .                       # luôn truyền -t
container run -d --name web -p 8080:80 web-test     # chạy nền, cổng 8080 trên máy Mac của bạn
open http://localhost:8080
Có hai điểm khác biệt so với Docker bạn nên biết ngay. Thứ nhất, luôn gắn tag cho bản dựng của bạn: nếu không -t, image sẽ nhận một UUID vừa được tạo làm tên. Thứ hai, mỗi vùng chứa có địa chỉ IP riêng. container ls hiển thị nó, và bạn có thể mở http://<that-ip> mà không cần công bố cổng nào cả; -p chỉ cần khi bạn muốn địa chỉ quen thuộc localhost:8080 hoặc khi một ứng dụng macOS cần một cổng cục bộ.
Bước 7 — Đặt tên thân thiện cho vùng chứa (tùy chọn)
Apple container có dịch vụ DNS tích hợp. Chỉ cần đặt miền cục bộ một lần, và mọi vùng chứa đều truy cập được qua <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # sửa bảng [dns] nếu tệp đã có bảng này
container system stop && container system start
sudo container system dns create test
open http://web.test
Tên chỉ phân giải cho các vùng chứa trên mạng mặc định và luôn kèm theo miền: web.test hoạt động, còn web thì không. Các vùng chứa trên một mạng bạn tạo bằng container network create hiện chưa thể phân giải tên của nhau (được theo dõi ở issue #1809); hãy dùng các mạng đó để cô lập và kết nối bằng IP.
Bước 8 — Giữ dữ liệu và đặt giới hạn
# Bind-mount thư mục hiện tại
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# Một volume có tên cho cơ sở dữ liệu, kèm giới hạn CPU và bộ nhớ
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
Đặt --memory cho bất cứ thứ gì chạy lâu dài. Vì bộ nhớ được giải phóng bên trong VM của vùng chứa không được trả lại cho macOS, một vùng chứa không giới hạn từng tăng vọt sẽ giữ số bộ nhớ đó cho đến khi bạn khởi động lại nó.
Bước 9 — Truy cập một dịch vụ đang chạy trên Mac của bạn
Vùng chứa không thể dùng localhost để truy cập Mac của bạn, vì bên trong VM localhost chính là vùng chứa. Để truy cập, ví dụ, Ollama hay một máy chủ dev trên Mac của bạn, hãy tạo một miền host một lần:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
Tài liệu của Apple nêu hai điều cần lưu ý: tạo miền như vậy sẽ vô hiệu hóa iCloud Private Relay, và quy tắc lọc gói tin phía sau nó bị xóa khi bạn khởi động lại, nên bạn có thể phải tạo lại. Mọi địa chỉ trong các dải mà tài liệu nêu (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) đều là lựa chọn an toàn.
Bước 10 — Thử một container machine
container machine create alpine:latest --name dev --set-default
container machine run          # một shell trong Linux, chính bạn, trong thư mục hiện tại của bạn
Phần 3 có chi tiết, gồm cả những lưu ý bảo mật trước khi bạn cho một tác nhân vào.
Bước 11 — Chạy Kubernetes cục bộ (thử nghiệm)
brew install kubectl                   # nếu bạn chưa có
container k8s create                   # tạo một cụm tên k8s-dev
kubectl get nodes                      # cụm đã có sẵn trong ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # dùng imagePullPolicy: Never trong pod spec của bạn
container k8s delete                   # khi bạn xong
Cụm dùng kindest/node:v1.35.5 theo mặc định và nhận một phần tư số CPU và bộ nhớ của Mac (ít nhất 2 CPU và 2 GB). Ở bản 1.5.0, một cụm có nút đã dừng thì không thể khởi động lại; hãy xoá và tạo lại nó. Và hãy nhớ rằng lệnh con này vẫn đang ở dạng thử nghiệm và đang được đổi tên thành container cluster trên nhánh main.
Bước 12 — Cập nhật, dọn dẹp hoặc gỡ cài đặt
container stats --no-stream          # CPU, bộ nhớ, mạng và đĩa trực tiếp của từng vùng chứa
container logs -f web                # theo dõi đầu ra của một vùng chứa
container system df                  # mức dùng đĩa
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # cập nhật
/usr/local/bin/uninstall-container.sh -k   # gỡ cài đặt, giữ lại dữ liệu của bạn
/usr/local/bin/uninstall-container.sh -d   # gỡ cài đặt và xoá dữ liệu của bạn
Khắc phục sự cố
| Triệu chứng | Nguyên nhân khả dĩ | Cách khắc phục |
|---|---|---|
| “Plugin không khả dụng. Hãy khởi động các dịch vụ hệ thống vùng chứa rồi thử lại” | Gõ sai một lệnh con (ví dụ container images), hoặc các dịch vụ thực sự đã dừng |
Kiểm tra container --help để tìm đúng tên; hãy chạy container system start chỉ khi container system status báo rằng nó đã dừng |
| Image bạn vừa build có một cái tên ngẫu nhiên | Bạn đã build mà không dùng -t |
container image ls, sau đó build lại với -t name:tag |
| Các vùng chứa không thể kết nối với nhau bằng tên | Tên chỉ được phân giải trên mạng mặc định, với tên miền | Dùng name.test, hoặc kết nối bằng IP lấy từ container inspect |
| Các vùng chứa hoàn toàn không kết nối được với nhau | Bạn đang dùng macOS 15 | Nâng cấp lên macOS 26 trở lên |
| Mức dùng bộ nhớ chỉ tăng chứ không bao giờ giảm | Ballooning bộ nhớ một phần trong framework Virtualization | Đặt --memory; hãy khởi động lại vùng chứa để trả bộ nhớ về |
exec format error |
Một image chỉ có x86 trên Apple silicon | Hãy dùng image arm64 hoặc đa kiến trúc, hoặc thử --rosetta |
| Mạng ngừng hoạt động sau khi đổi VPN hoặc DNS | Một lỗi đã được sửa trong bản 1.5.0 | Cập nhật bằng update-container.sh |
| Một vùng chứa không kết nối được tới máy chủ dev trên Mac của bạn | localhost bên trong một vùng chứa chính là vùng chứa đó |
Tạo một --localhost tên miền host (Bước 9) |
Phần 5 — Apple Container so với Docker: bảng tóm tắt chuyển đổi
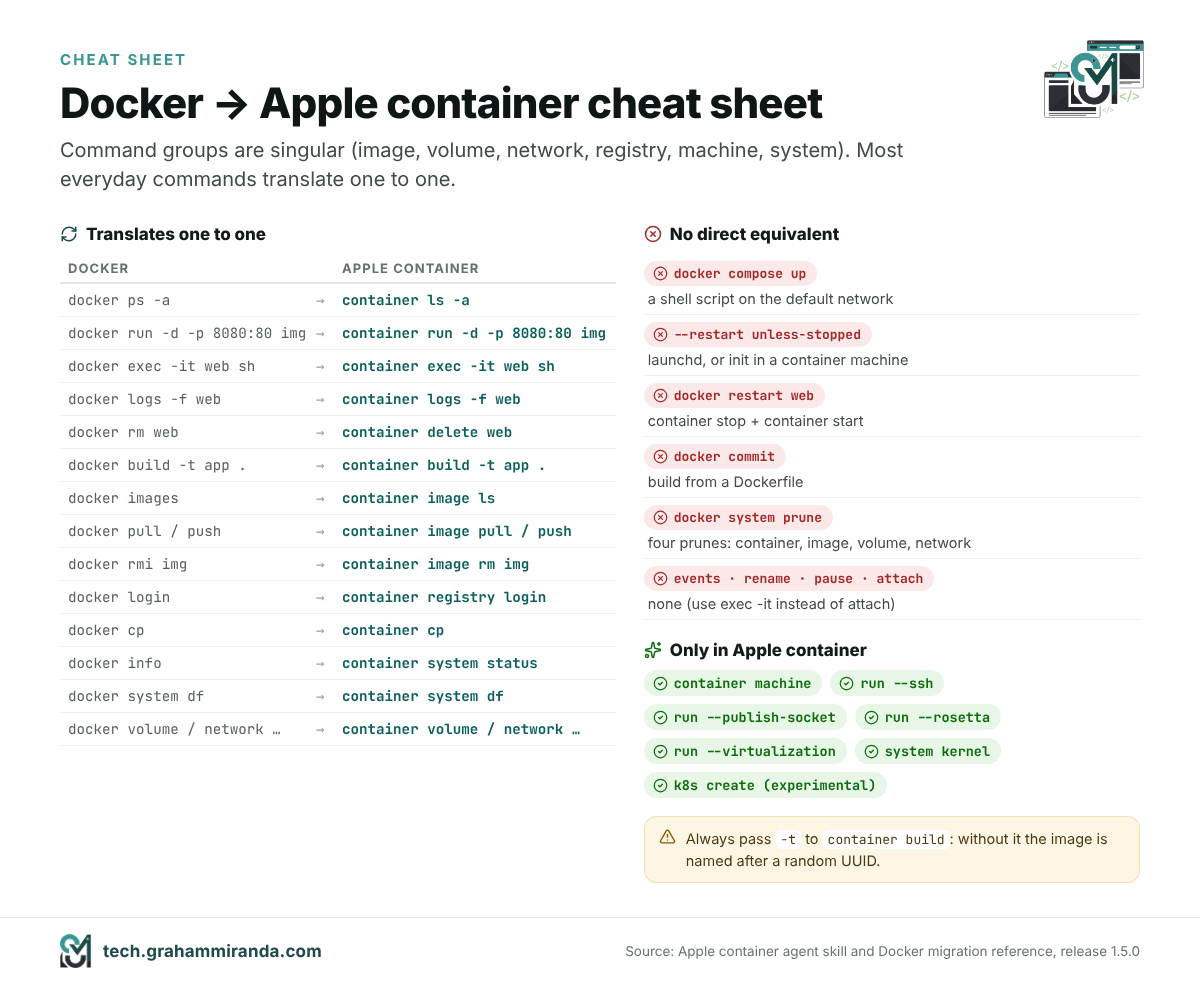
Với hầu hết mọi người, câu hỏi nên chọn Apple container hay Docker chủ yếu quy về thói quen, và phần lớn những gì bạn gõ hằng ngày chuyển đổi được theo kiểu một-một. Lệnh nhóm đều ở dạng số ít (image, volume, network, registry, machine, system), đó là điều đầu tiên khiến những ai quen tay với Docker bị vấp, và có vài thứ hoàn toàn không tồn tại. Bảng này gồm những lệnh quan trọng; tài liệu Apple’s có bản ánh xạ đầy đủ.
| Bạn muốn | Docker | Apple container |
|---|---|---|
| Liệt kê vùng chứa đang chạy / tất cả vùng chứa | docker ps / docker ps -a |
container ls / container ls -a |
| Chạy nền kèm cổng | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| Mở shell bên trong | docker exec -it web sh |
container exec -it web sh |
| Theo dõi log | docker logs -f web |
container logs -f web |
| Dừng và xoá | docker stop web / docker rm web |
container stop web / container delete web (hoặc rm) |
| Tạo image | docker build -t app . |
container build -t app . |
| Liệt kê, pull, push, xoá image | docker images, pull, push, rmi |
container image ls, image pull, image push, image rm |
| Đăng nhập vào registry | docker login |
container registry login |
| Sao chép tệp vào hoặc ra | docker cp |
container cp |
| Mức dùng tài nguyên | docker stats |
container stats |
| Thông tin hệ thống / mức dùng đĩa | docker info / docker system df |
container system status / container system df |
| Dọn sạch mọi thứ | docker system prune |
bốn lệnh: container prune, image prune, volume prune, network prune |
| Volume và mạng | docker volume … / docker network … |
container volume … / container network … |
| Ứng dụng nhiều container | docker compose up |
Không có tương đương: dùng một shell script (bên dưới) |
| Khởi động lại một container | docker restart web |
container stop web && container start web |
| Chính sách khởi động lại | --restart unless-stopped |
Không có: dùng launchd trên Mac, hoặc một hệ thống init bên trong máy container |
| Lưu một container đã thay đổi thành image | docker commit |
Không có: build từ một Dockerfile |
| Theo dõi sự kiện, đổi tên, tạm dừng, attach | docker events, rename, tạm dừng, attach |
Không có (exec -it thay thế attach) |
Và một vài thứ chỉ container của Apple làm được:
container machinecho các môi trường Linux liên tục (Phần 3).container run --sshchuyển tiếp SSH agent của Mac bạn vào container, và giữ socket hoạt động qua cả những lần đăng xuất.container run --publish-socket host_path:container_pathmở một Unix socket ra Mac của bạn thay vì một cổng TCP.container run --rosettachạy các tệp nhị phân Linux x86-64 qua Rosetta.container run --virtualizationmở ảo hoá cho container để dùng lồng nhau (M3 trở lên).container system kernelquản lý nhân Linux mà các container của bạn khởi động.
commit là ba thứ bạn sẽ thiếu.Thay một tệp Compose bằng một script
Không có container compose, và Apple chưa đưa ra mốc thời gian: Cloud Native Now đếm được hơn 150 phản hồi trong cuộc thảo luận về Compose của dự án tính đến tháng 7. Cho đến lúc đó, một tệp Compose nhỏ sẽ trở thành một shell script. Lấy một stack hai dịch vụ điển hình:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
Với test miền DNS từ Bước 7 đã được thiết lập, tương đương là:
#!/usr/bin/env bash
set -euo pipefail

# Cả hai vùng chứa đều nằm trên mạng mặc định, nơi phân giải tên hoạt động
container run -d --name cache redis:7

# depends_on trở thành một bước kiểm tra sẵn sàng tường minh
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# Tên phải bao gồm cả miền: cache.test, không phải cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
Ba quy tắc dịch bao quát hầu hết các tệp: mỗi tên dịch vụ trở thành name.domain trong cấu hình của bạn (cache.test), depends_on trở thành một vòng lặp kiểm tra sẵn sàng (dù sao thì cách này cũng đúng hơn thứ tự chỉ-khởi-động của Compose), và build: trở thành một container build -t … dòng trước chạy. Dọn dẹp bằng container stop api cache && container delete api cache.
Với bất cứ thứ gì lớn hơn ba hay bốn dịch vụ, đoạn script đó nhanh chóng trở nên tẻ nhạt, và đó là lý do thật thà khiến hầu hết các nhóm có ngăn xếp nặng Compose nên giữ Docker Desktop hoặc OrbStack trong lúc này.
Hãy để tác nhân coding của bạn làm phần chuyển đổi
Nếu bạn dùng một tác nhân coding AI, kho lưu trữ của Apple đã chứa sẵn những hướng dẫn mà nó cần. Skill trong skills/container/ trong bản phát hành 1.5.0, cùng tệp tham chiếu về việc chuyển từ Docker, ánh xạ các lệnh, liệt kê những gì không tồn tại và giải thích các quy tắc DNS ở trên. Sao chép thư mục đó vào thư mục skills của tác nhân rồi yêu cầu tác nhân chuyển đổi tệp Compose của bạn; sau đó đọc những gì nó viết trước khi chạy.
Phần 6 — Apple Container so với Docker Desktop, OrbStack, Podman và Lima
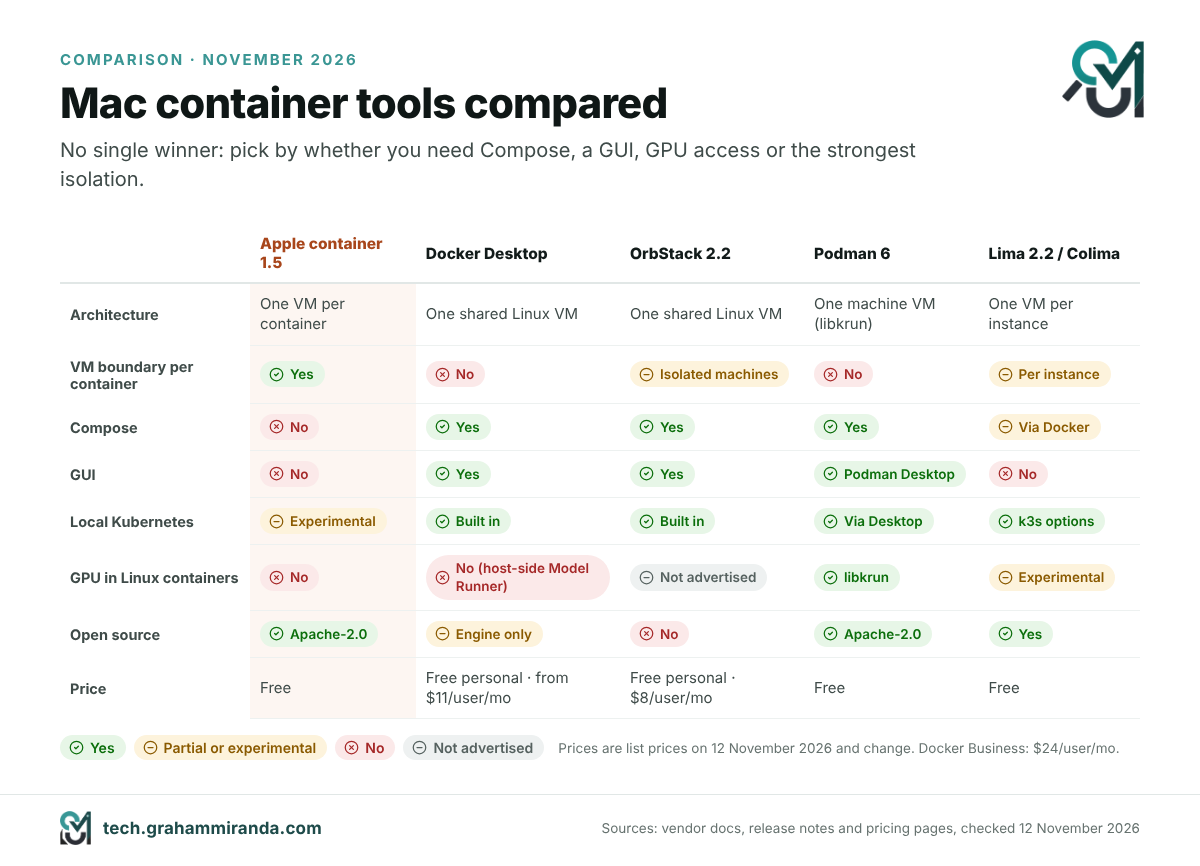
Apple container không cố trở thành Docker Desktop, và Apple cũng chưa từng giới thiệu nó như một sản phẩm thay thế. Nó cạnh tranh ở một công việc khác: chạy các khối lượng công việc Linux trên Mac với mức cô lập mạnh nhất và ít phần mềm phụ trợ nhất. Nếu bạn đang so sánh các lựa chọn thay thế Docker Desktop cho chiếc Mac của mình, đây là diện mạo của thị trường vào ngày 12 tháng 11 năm 2026.
| Apple container 1.5 | Docker Desktop | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| Kiến trúc | Một máy ảo nhẹ cho mỗi vùng chứa | Một máy ảo Linux dùng chung | Một máy ảo Linux nhẹ dùng chung | Một máy ảo máy Podman (mặc định là libkrun trên Mac) | Một máy ảo cho mỗi phiên bản Lima; Colima chạy Docker hoặc containerd bên trong một máy ảo |
| Cô lập giữa các vùng chứa | Hypervisor | Namespace nhân trong máy ảo dùng chung | Namespace nhân; “máy cô lập” từ 2.1 | Namespace nhân trong máy ảo của máy | Theo từng phiên bản |
| Compose | Không | Có | Có (tương thích Docker) | Có (podman compose, hoặc Docker Compose qua API của nó) |
Qua Docker bên trong máy ảo (Colima) |
| GUI | Không | Có | Có | Podman Desktop | Không |
| Kubernetes cục bộ | Thử nghiệm plugin container k8s |
Tích hợp sẵn | Tích hợp sẵn (1.34) | Qua Podman Desktop (kind, minikube) | Các lựa chọn dựa trên k3s |
| GPU cho vùng chứa Linux | Không | Không chuyển tiếp Metal; thay vào đó Model Runner chạy mô hình trên máy gốc | Không công bố | Có, qua libkrun (Vulkan và API remoting của llama.cpp) | Trình điều khiển krunkit thử nghiệm |
| Điểm nhấn của năm 2026 | Container machines, Kubernetes cục bộ, skill cho tác nhân | Sandbox cho tác nhân AI, Model Runner, Hardened Images miễn phí | Máy biệt lập, chuyển tiếp USB, âm thanh | Dọn dẹp lớn; libkrun mặc định; bỏ Intel Mac | Sandbox cho tác nhân AI; máy khách macOS và Windows |
| Giá | Miễn phí, Apache-2.0 | Miễn phí cho mục đích cá nhân; gói trả phí từ $11 mỗi người dùng mỗi tháng (Pro, theo tháng) | Miễn phí cho mục đích cá nhân; Pro $8 mỗi người dùng mỗi tháng | Miễn phí, Apache-2.0 | Miễn phí, mã nguồn mở |
| Phù hợp nhất | Vùng chứa đơn, môi trường phát triển Linux, cách ly tối đa | Nhóm, stack Compose, kiểm soát cấp doanh nghiệp | Công cụ dùng hằng ngày nhanh và chỉn chu cho cá nhân | Ngang bằng Linux, vùng chứa không root, suy luận trên GPU | VM lập trình được, trình chạy CI, sandbox cho tác nhân |
Giá là giá niêm yết vào ngày 12 tháng 11 năm 2026 và có thể thay đổi; gói Business của Docker’s có giá $24 mỗi người dùng mỗi tháng. Giấy phép Docker’s từ lâu đã yêu cầu gói trả phí cho mục đích thương mại khi vượt ngưỡng quy mô công ty (250 nhân viên hoặc 10 triệu USD doanh thu hằng năm kể từ năm 2021); hãy kiểm tra điều khoản hiện hành trước khi dựa vào đó.
Docker Desktop: kẻ dẫn đầu nay thành nền tảng tác nhân AI
Docker đã dành năm 2026 để tái định vị quanh các tác nhân AI, và ba động thái của họ có ý nghĩa ở đây. Tháng 12 năm 2025, họ đưa Docker Hardened Images miễn phí và mã nguồn mở theo Apache 2.0: hơn một nghìn image tối giản kèm bảng thành phần được ký số, dùng được với bất kỳ công cụ nào, kể cả Apple’s. Ngày 30 tháng 1 năm 2026, hãng ra mắt Docker Sandboxes, công cụ cấp cho mỗi tác nhân coding AI một microVM riêng (xem thêm ở Phần 8). Và vào tháng 2, hãng bổ sung một backend vLLM cho Apple silicon để Docker Model Runner, công cụ này chạy mô hình ngôn ngữ trực tiếp trên GPU của Mac’s thay vì trong vùng chứa, vì lý do được giải thích ở Phần 7.
Điều Docker Desktop vẫn có mà không ai sánh bằng là cả hệ sinh thái: Compose, giao diện đồ họa trưởng thành, Kubernetes, tiện ích mở rộng, quản lý cấp doanh nghiệp và phản xạ quen tay của mọi lập trình viên mà bạn’ từng tuyển. Nếu môi trường cục bộ của nhóm’ bạn là một tệp Compose với tám dịch vụ, thì đó’ là nơi bạn nên ở lại lúc này.
OrbStack: công cụ nhanh
OrbStack gây dựng danh tiếng nhờ tốc độ và mức dùng bộ nhớ thấp, và các bản phát hành năm 2026 bổ sung tính năng chứ không làm lại từ đầu: phiên bản 2.1 (tháng 4) mang đến giao diện kiểu macOS 26 và máy cách ly, máy Linux chỉ thấy những thư mục bạn chia sẻ với chúng và có thể bị chặn truy cập vào Mac của bạn; 2.2 (tháng 6) bổ sung chuyển tiếp USB và âm thanh, nên webcam, vi điều khiển và thiết bị âm thanh hoạt động được bên trong Linux; và các bản phát hành tháng 10 đã sửa các vấn đề trên macOS 27 và chuyển sang Linux 7.2. Phần mềm’ miễn phí cho mục đích cá nhân và có giá $8 mỗi người dùng mỗi tháng cho mục đích thương mại. Với một lập trình viên cá nhân muốn tương thích Docker và Compose mà không cần Docker Desktop, đây’ vẫn là lựa chọn mặc định.
Podman 6: cuộc dọn dẹp lớn
Podman 6.0, phát hành vào cuối tháng 6, là bản phát hành gây xáo trộn nhất trong danh sách này, và điều đó là có chủ ý. Bản này bỏ hỗ trợ cgroups v1, thay mạng CNI bằng Netavark, đổi slirp4netns sang pasta cho mạng không root, yêu cầu nftables thay vì iptables và chuyển cơ sở dữ liệu BoltDB cũ sang SQLite. Cách ly mạng giờ đây bật theo mặc định. Trên Mac, nhà cung cấp máy mặc định giờ là libkrun, và Mac Intel không còn được hỗ trợ; trên Windows, Windows 10 bị loại bỏ. Trên Linux, --gpus giờ đây hỗ trợ cả GPU AMD lẫn NVIDIA.
Hãy nâng cấp cẩn thận: các máy Podman Linux hiện có cần được tạo lại, và bất cứ thứ gì phụ thuộc vào ngăn xếp mạng cũ đều cần được kiểm thử. Phần thưởng là một công cụ đơn giản hơn nhiều, mang đậm chất Linux hơn, và trên Mac đây là công cụ duy nhất có câu chuyện thực sự về vùng chứa tăng tốc bằng GPU.
Lima và Colima: bộ công cụ bên dưới
Lima là trình quản lý máy ảo mã nguồn mở mà nhiều công cụ khác xây dựng dựa trên đó, và nó đã trở thành dự án ươm mầm của CNCF vào tháng 11 năm 2025. Dòng 2.x của nó đã nghiêng hẳn về AI: Lima 2.0 bổ sung trình điều khiển krunkit hỗ trợ GPU ở mức thử nghiệm cùng các công cụ MCP để tác nhân AI có thể dùng máy ảo Lima làm hộp cát của chúng; 2.1 (tháng 3) bổ sung máy khách macOS thử nghiệm và limactl shell --sync chế độ được thiết kế để ngăn tác nhân AI làm hỏng tệp trên Mac của bạn; 2.2 (tháng 7) bổ sung máy khách Windows thử nghiệm. Colima, công cụ bọc Lima để mang lại cho bạn môi trường chạy Docker hoặc containerd chỉ với một lệnh, vẫn là con đường miễn phí nhẹ nhất để có một thiết lập tương thích Docker trên Mac.
Bạn nên dùng cái nào?
- Bạn sống với các tệp Compose, hoặc công ty bạn chuẩn hóa trên Docker: Docker Desktop.
- Bạn muốn thiết lập tương thích Docker nhanh nhất, nhẹ nhất cho riêng mình: OrbStack (hoặc Colima, nếu bắt buộc phải miễn phí và mã nguồn mở).
- Bạn muốn vùng chứa Linux tăng tốc bằng GPU, vùng chứa không root, hoặc sự tương đồng với máy chủ Fedora và RHEL: Podman 6.
- Bạn muốn cách ly mạnh nhất, không cần thêm daemon, và môi trường phát triển Linux mang cảm giác như một phần của macOS: Apple container, với container machines.
- Bạn chạy tác nhân lập trình AI mà không cần giám sát: một hộp cát được xây dựng cho việc đó (Phần 8), bất kể bạn dùng môi trường chạy nào bên dưới.
Không có gì ngăn bạn kết hợp chúng. Apple container không đụng đến socket của Docker hay máy ảo của Docker, nên bạn có thể giữ Docker Desktop hoặc OrbStack cho ngăn xếp Compose của mình và dùng container machines cho mọi thứ còn lại.
Phần 7 — Container và AI cục bộ trên Mac: GPU nằm ở đâu?
Nếu bạn chạy mô hình ngôn ngữ cục bộ, đây là phần quan trọng nhất, và cũng là phần mà hầu hết hướng dẫn về vùng chứa bỏ qua: Vùng chứa Linux trên Mac không thể dùng GPU theo cách các ứng dụng gốc làm được. Docker nói thẳng điều này trong tài liệu Model Runner: không có chuyện truyền GPU Metal vào container. Khung Virtualization của Apple không trao Metal cho khách Linux, và Apple container cũng không thêm vào. Một mô hình chạy trong Apple container sẽ chạy trên CPU, và với mô hình 7 tỷ tham số thì đó là khác biệt giữa mượt mà và vật vã.
Có bốn cách hợp lý để xử lý việc đó:
- Chạy mô hình trực tiếp và đóng gói mọi thứ còn lại trong vùng chứa. Ollama, LM Studio, MLX và llama.cpp đều dùng Metal trực tiếp trên macOS. Hãy chạy chúng ở đó, đặt ứng dụng, cơ sở dữ liệu và công cụ của bạn vào vùng chứa, rồi để vùng chứa gọi mô hình qua HTTP. Với Apple container, đó là Bước 9 trong Phần 4: tạo một
host.container.internalmiền và trỏ ứng dụng của bạn tớihttp://host.container.internal:11434cho Ollama. - Hãy để Docker làm điều tương tự cho bạn. Docker Model Runner chạy mô hình trên máy chủ, bên ngoài mọi container, dùng llama.cpp, MLX hoặc, từ tháng Hai, backend vLLM cho Apple silicon (Docker Desktop 4.62 trở lên). Nó cung cấp API tương thích OpenAI và tương thích Anthropic, và bạn quản lý mô hình bằng
docker model pullnhư các image. - Dùng Podman với libkrun nếu mô hình buộc phải nằm trong vùng chứa. libkrun cấp cho máy khách Linux của nó một GPU ảo. Các kỹ sư của Red Hat trước tiên đạt khoảng 75–80% tốc độ llama.cpp gốc thông qua Vulkan, sau đó xây dựng “API remoting”, cơ chế chuyển các lệnh gọi GPU của llama.cpp từ vùng chứa tới Metal trên máy chủ. Trong các thử nghiệm của họ trên một chiếc MacBook Pro M4 Pro, xử lý prompt chạy ở tốc độ gốc và sinh token đạt ít nhất khoảng 95% so với tốc độ gốc. Đây là con đường phổ biến duy nhất để suy luận bằng GPU bên trong một vùng chứa trên Mac, và RamaLama đóng gói nó lại. Red Hat lưu ý rằng nó không được thiết kế cho việc dùng đa người thuê.
- Hãy thử nghiệm với trình điều khiển krunkit của Lima, vốn được xây dựng trên cùng công nghệ libkrun và cung cấp tăng tốc GPU như một tùy chọn thử nghiệm.
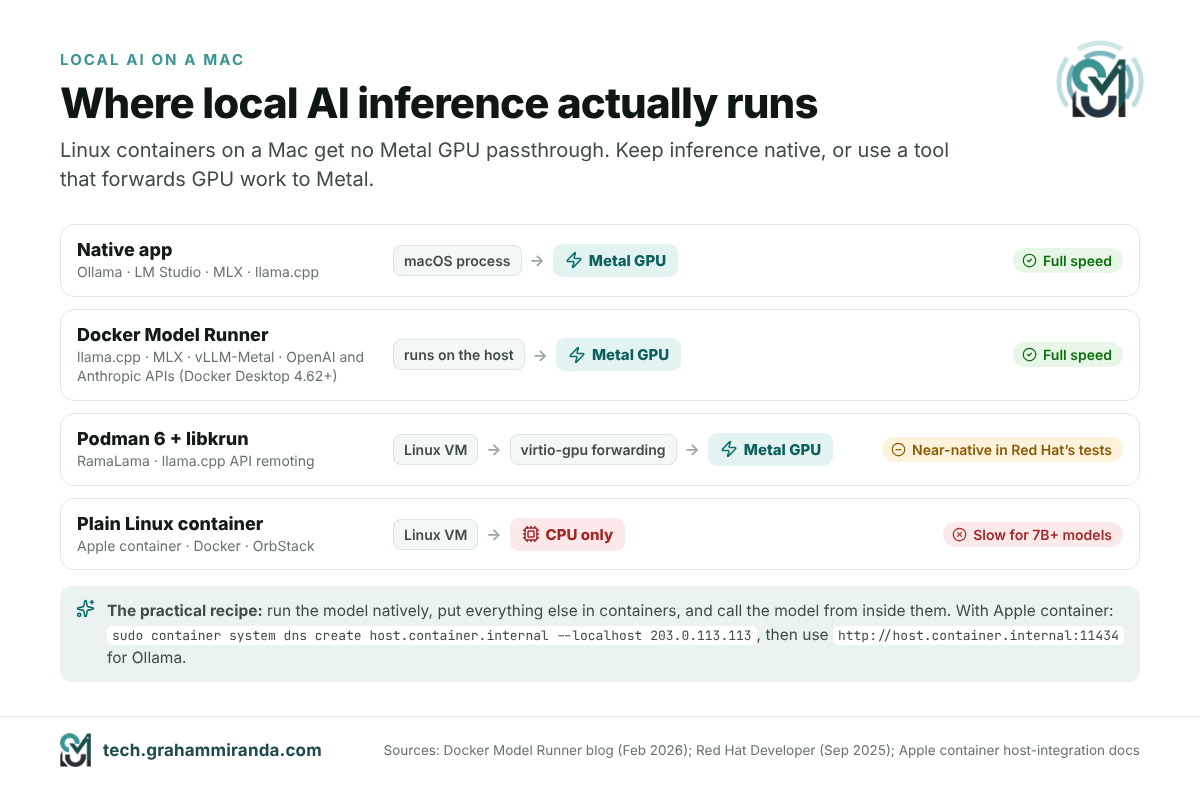
Công thức thực tế cho hầu hết mọi người: chạy Ollama hoặc LM Studio ở dạng gốc, đặt mọi thứ xung quanh nó vào vùng chứa, và coi vùng chứa là nơi dành cho mã và dịch vụ của bạn, không phải trọng số mô hình. Nếu bạn đang chọn phần cứng cho việc này, hướng dẫn của tôi về MacBook cho LLM cục bộ trình bày mỗi kích thước mô hình cần bao nhiêu bộ nhớ, và hướng dẫn AI cục bộ với M5 Pro 64 GB đi sâu hơn vào một cấu hình.
Phần 8 — Kỷ nguyên sandbox: vì sao mọi công cụ container đều trở thành công cụ cho tác nhân AI
Hãy xem ghi chú phát hành năm 2026 của mọi công cụ trong Phần 6 và cùng một chủ đề cứ lặp lại: cô lập các tác nhân AI. Đó không phải là trùng hợp. Các tác nhân coding giờ chạy hàng giờ, cài gói, thực thi mã do chính chúng viết và đọc những tệp mà chúng không được trỏ tới. Câu hỏi không còn là “tác nhân có viết được mã tốt không?” mà thành “nó có thể chạm vào những gì trong lúc làm việc?” Năm 2026, câu trả lời mà mọi nhà cung cấp cùng hội tụ về là một sandbox cho tác nhân AI: một môi trường dùng một lần, có nhân riêng, chỉ những tệp mà nhiệm vụ cần và, lý tưởng nhất, có giới hạn về nơi nó có thể gửi dữ liệu.
Năm cách để cấp cho tác nhân một chiếc hộp riêng
- Docker Sandboxes (ngày 30 tháng 1 năm 2026) cấp cho mỗi tác nhân một microVM dùng một lần, chỉ gắn thư mục dự án của bạn và có Docker engine riêng bên trong, không có quyền truy cập vào daemon Docker trên máy của bạn. Khi ra mắt, chúng hỗ trợ Claude Code, Codex CLI, Copilot CLI, Gemini CLI và Kiro trên macOS và Windows. Công cụ
sbxdòng lệnh cho phép bạn chọn chính sách mạng (Open, Balanced hoặc Locked Down), cho phép các đích cụ thể và quản lý bí mật bằngsbx secret. Bản phát hành 0.53.0 ra mắt ngày 11 tháng 11. - Docker Cloud Sandboxes (ngày 24 tháng 9 năm 2026) chạy các sandbox tương tự trên đám mây của Docker với cùng mức cô lập và chính sách, để một tác nhân có thể tiếp tục làm việc qua đêm khi laptop của bạn đã đóng. Chúng mở rộng từ 1 đến 16 vCPU và, theo Docker, khởi động trong khoảng vài trăm mili giây.
- Apple container theo thiết kế đã trao cho mỗi vùng chứa một ranh giới VM. Một vùng chứa
container runchỉ gắn dự án của bạn là một chiếc hộp tác nhân hợp lý; còn container machine, như Phần 3 đã giải thích, thì không, trừ khi bạn tắt việc gắn thư mục home của nó. - Lima 2.x cung cấp các công cụ MCP cho phép tác nhân chạy lệnh bên trong một VM Lima, và một
--syncchế độ shell được xây dựng để giữ tác nhân khỏi làm hỏng tệp trên máy chủ. - OrbStack 2.1 bổ sung máy cô lập, chỉ nhìn thấy những thư mục bạn chọn chia sẻ và, từ 2.1.2, có thể bị chặn không cho tiếp cận Mac và các máy khác của bạn.
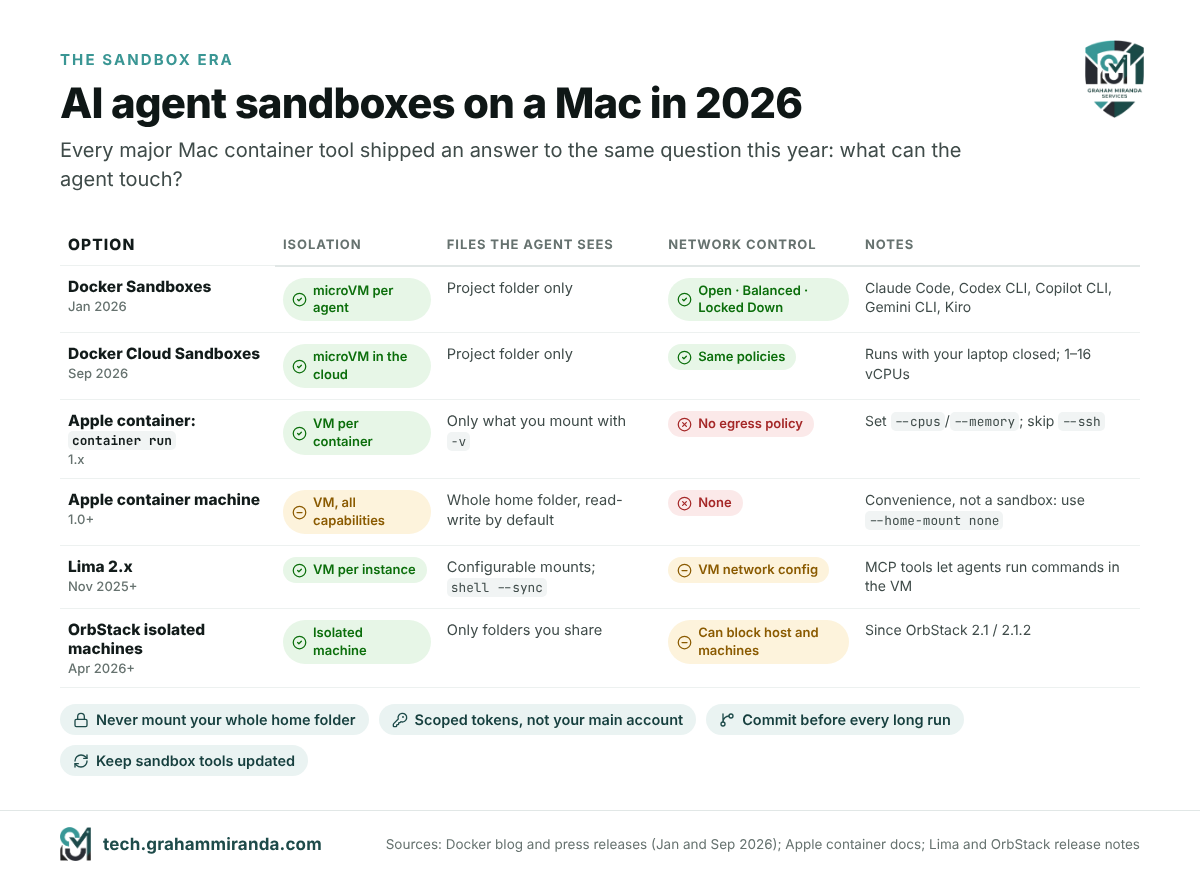
Một hộp tác nhân tối giản với Apple container
Nếu bạn muốn thử với công cụ trong bài này, lệnh sau cấp cho tác nhân một VM riêng, thư mục dự án của bạn và không gì khác từ Mac của bạn:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# inside: install your agent CLI, sign in, and run it in /work
Điều này bảo vệ và không bảo vệ những gì, một cách trung thực:
- Nó bảo vệ phần còn lại các tệp trên Mac của bạn, khóa SSH của bạn (miễn là bạn không thêm
--ssh), Keychain và các vùng chứa khác của bạn. - Nó không bảo vệ bản thân thư mục dự án, thứ mà tác nhân vẫn có thể thay đổi hoặc xóa, nên hãy commit trước khi bắt đầu. Nó cũng không giới hạn lưu lượng mạng đi ra: Apple container không có chính sách egress, nên một tác nhân bị lừa bởi một trang web hay README độc hại vẫn có thể gửi dữ liệu ra ngoài. Chính sách mạng của Docker Sandboxes là lựa chọn tốt hơn nếu bạn lo điều đó.
- Thông tin đăng nhập bạn dán vào nằm bên trong chiếc hộp. Hãy dùng một token có phạm vi giới hạn cho tác nhân, không dùng tài khoản chính của bạn.
Kiểm tra thực tế về bảo mật
Sandbox giảm bán kính ảnh hưởng; chúng không khiến một tác nhân đã bị xâm nhập trở nên vô hại. Bản 1.3.1 của chính Apple đã vá sáu cảnh báo trong đoạn mã giải nén ảnh, và đợt công cụ AI bị phơi bày năm 2026 bị biến thành máy đào crypto là lời nhắc tốt về điều gì xảy ra khi cô lập chỉ là chuyện nghĩ sau: vào tháng Tư, Censys ghi nhận hơn một nghìn máy chủ ComfyUI bị để mở trên internet và bị nhắm tới, như tôi đã đề cập trong Đào crypto có đáng không vào năm 2026?. Hãy cập nhật công cụ sandbox, cấp cho tác nhân thông tin đăng nhập có phạm vi giới hạn, xem lại những gì chúng commit, và đừng bao giờ để lộ giao diện điều khiển của tác nhân ra internet. Nếu bạn đang cân nhắc chọn một tác nhân, thì so sánh các harness coding AI đề cập công cụ nào có sẵn sandbox tích hợp.
Phần 9 — Tầng nền tảng: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 và Homebrew
Apple container là bản phát hành thú vị nhất trong năm đối với các nhà phát triển Mac, nhưng nó không phải bản duy nhất thay đổi cách bạn làm việc. Phần còn lại của hướng dẫn này là bản radar phát hành: những bản phát hành năm 2026 quan trọng nhất với người làm phần mềm, được nhóm theo lớp, kèm theo những gì đã thay đổi và bạn nên làm gì với từng cái.
macOS 27 Golden Gate: chỉ dành cho Apple silicon
Apple công bố macOS 27 Golden Gate tại WWDC26 vào ngày 8 tháng 6 và phát hành nó vào 14 tháng 9 năm 2026. Với nhà phát triển, tiêu đề không phải Siri, thứ giờ chạy trên Gemini của Google, hay việc ứng dụng khởi chạy nhanh hơn mà Apple quảng cáo; mà là danh sách những gì đã biến mất:
- Mac Intel bị loại. Golden Gate chỉ chạy trên Apple silicon. macOS 26 Tahoe là bản phát hành cuối cùng cho Mac Intel, và những máy đó sẽ ở lại với nó trong suốt thời gian cập nhật bảo mật còn lại.
- Rosetta 2 đã bị điểm mặt. Khi nâng cấp, Rosetta bị gỡ và cài lại theo yêu cầu trong lần đầu một ứng dụng chỉ chạy x86 khởi chạy. Golden Gate được nhiều người mô tả là macOS cuối cùng hỗ trợ đầy đủ Rosetta 2, nên các công cụ chỉ chạy x86 trong quy trình làm việc của bạn cần một phương án thay thế.
- Các runtime script cũ cứ tiếp tục biến mất. Bản cài sạch không có Python 2 và không có PHP;
python3là bản 3.9.6 đi kèm Command Line Tools và không thay đổi. Hãy dùng Homebrew,uvhoặcpyenvcho công việc Python thật sự, và Homebrew cho PHP. - Không có cách hạ cấp. Nếu có gì hỏng, cách quay lại sạch sẽ là khôi phục từ Time Machine. Hãy sao lưu trước, và chờ nếu bạn phụ thuộc vào một ứng dụng VPN, trình điều khiển hay kernel extension chưa được chứng nhận cho 27.
Một cảnh báo cụ thể nếu bạn viết Python: ghi chú phát hành 3.15 trên python.org cảnh báo rằng IDLE và các ứng dụng tkinter khác có thể bị treo khi mở hộp thoại trên macOS 27.0, và khuyên bạn chờ bản sửa lỗi trước khi nâng cấp nếu bạn phụ thuộc vào chúng.
Xcode 27 và Swift 6.4: tác nhân có kế hoạch
Xcode 27 phát hành ngày 14 tháng 9 với Swift 6.4. Nó cần macOS Tahoe 26.6 trở lên trên Apple silicon, nên đây cũng là điểm dừng của Xcode trên Intel. Những thay đổi đáng chú ý:
- Lập trình tác nhân đã trưởng thành. Tác nhân giờ có thể lập kế hoạch trước khi hành động: kế hoạch là một tài liệu Markdown có thể chỉnh sửa mà bạn phê duyệt trước khi tác nhân thay đổi bất cứ thứ gì. Gemini của Google đã vào danh sách model được hỗ trợ, và các tích hợp với nhà cung cấp bên ngoài là tùy chọn, vì chúng gửi mã của bạn đến máy chủ của người khác.
- Device Hub thay thế ứng dụng Simulator, đưa trình giả lập và thiết bị thật vào cùng một cửa sổ.
xcrun simctlvẫn hoạt động, nên tự động hóa trình giả lập bằng script vẫn sống. - Một số dự án sẽ không build được nếu không sửa gì. Trình liên kết
ld64cổ điển đã biến mất (cờ-ld64giờ làm liên kết thất bại), vài lỗi mã nguồn Swift ảnh hưởng đến@Statecác bộ khởi tạo vàinitcác accessor, và đối với các mục tiêu macOS 27ARCHS_STANDARDkhông còn bao gồm x86_64 nữa, một cách âm thầm.
Swift 6.3, phát hành ngày 24 tháng 3, xứng đáng được nhắc riêng: nó đã đưa Swift SDK for Android trở thành chính thức, để bạn có thể viết mã Android gốc bằng Swift và gọi nó từ Kotlin hoặc Java, đã thêm một @c thuộc tính giúp đưa các hàm Swift ra cho C, và giới thiệu trước hệ thống Swift Build mới bên trong Swift Package Manager. Kết hợp với container machines, giờ đây việc viết Swift phía máy chủ trên Mac đã trở nên thực tế: xây dựng và kiểm thử nó trên Linux thật ngay bên cạnh, rồi chia sẻ mã với một ứng dụng Android.
Linux 7.0: một con số tròn trịa với những thay đổi thực sự
Linus Torvalds phát hành Linux 7.0 trên 12 tháng 4 năm 2026. Bước nhảy phiên bản từ 6.19 là một lần đánh số lại chứ không phải dấu hiệu của biến động, nhưng bản phát hành mang những cột mốc thực sự: Hỗ trợ Rust đã mất nhãn “thử nghiệm”, XFS có khả năng tự chữa lành, các mô-đun hạt nhân có thể được ký bằng ML-DSA thuật toán hậu lượng tử, trong khi việc ký mô-đun bằng SHA-1 đã bị loại bỏ, và zram giờ có thể ghi các trang đã nén trở lại lưu trữ mà không cần giải nén trước. Đến tháng 10, OrbStack đã đưa nhân 7.2 vào bên trong VM của nó.
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical phát hành Ubuntu 26.04 LTS trên 23 tháng 4 năm 2026, được xây dựng trên Linux 7.0. Đây là bản phát hành đưa Rust vào trung tâm của một bản phân phối phổ thông: sudo-rs và bộ Rust uutils coreutils thay thế sudo các công cụ dòng lệnh cốt lõi cổ điển. Mã hoá toàn ổ đĩa dựa trên TPM giờ đã có sẵn rộng rãi trong trình cài đặt, Livepatch lần đầu tiên bao phủ các máy chủ Arm64, và CUDA của NVIDIA đã nằm trong kho lưu trữ riêng của Ubuntu lần đầu tiên, cùng với ROCm của AMD. Với container, điều đó có nghĩa ubuntu:26.04 là ảnh gốc mà các dự án mới nên bắt đầu từ đó; với người dùng Windows, Ubuntu trên WSL có thêm cloud-init và tích hợp Ubuntu Pro. Nếu bạn đang xây dựng một danh sách kiểm tra gia cố máy chủ Debian 12 cũng áp dụng cho 26.04.
Homebrew 6.0 và 7.0: hai bản lớn trong một mùa hè
Homebrew phát hành hai phiên bản lớn cách nhau ba tháng, và giữa hai bản đó, chúng đã thay đổi các giá trị mặc định nhiều hơn bất kỳ bản phát hành nào trong nhiều năm:
- Homebrew 6.0 (11 tháng 6) buộc bạn phải tin tưởng rõ ràng các tap của bên thứ ba trước khi mã của chúng chạy (các tap chính thức vẫn được tin cậy), đặt chế độ “ask” làm mặc định cho các nhà phát triển để
brew installvàbrew upgradehiển thị những gì sẽ thay đổi trước khi chúng thay đổi, mang sandbox Bubblewrap đến Linux và thêmbrew exec, chạy một gói mà không cài đặt vĩnh viễn, rất giống vớinpx. - Homebrew 7.0 (13 tháng 9) tích hợp sẵn
lỗ hổng brew, kiểm tra các gói bạn đã cài đặt dựa trên cơ sở dữ liệu lỗ hổng OSV.dev, phát hành BrewUI, ứng dụng đồ họa chính thức của Homebrew (brew install homebrew-app, macOS Tahoe 26 trở lên), chuyển sandbox Linux sang Landlock và tăng tốc cài đặt nhờ chia việc song song nhiều hơn. - Lộ trình Intel giờ đã cố định. Golden Gate, Tahoe và Sequoia thuộc Tier 1 trên Apple silicon. Mac Intel chuyển sang Tier 3, không có bottles mới, và Homebrew ngừng chạy trên Intel vào ngày 1 tháng 9 năm 2027; công cụ gợi ý dùng MacPorts cho những ai buộc phải ở lại. macOS 10.15 và cũ hơn không còn được hỗ trợ nữa, và Sonoma 14 tụt xuống Tier 3.
Hai lệnh đáng chạy ngay hôm nay: brew vulns --severity=high để xem những gì đang bị phơi ra, và brew tap để xem lại những tap bên thứ ba mà bạn vẫn luôn tin dùng.
Phần 10 — Ngôn ngữ và runtime: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun và Vite
Python 3.15: khởi động nhanh hơn, chạy nhanh hơn
Python 3.15.0 ra mắt ngày 9 tháng 10 năm 2026 (bản phát hành hiện tại là 3.15.2). Những tính năng nổi bật:
- Import lười tường minh (PEP 810). Bạn có thể đánh dấu một import là lười, để mô-đun chỉ tải khi lần đầu được dùng. Với các công cụ dòng lệnh và hàm serverless import những thư viện nặng mà hiếm khi đụng tới, thời gian khởi động giảm rõ rệt.
- UTF-8 là bảng mã mặc định (PEP 686).
open()không cóencodingđối số giờ mang nghĩa UTF-8 ở mọi nơi. Chủ yếu là bản sửa cho Windows, nhưng hãy kiểm tra mọi đoạn mã dựa vào mặc định phụ thuộc locale cũ. - Kiểu dựng sẵn mới:
frozendict(PEP 814), một dictionary bất biến, vàsentinel(PEP 661), cách đúng đắn để tạo các giá trị đánh dấu duy nhất. - Giải nén trong comprehension (PEP 798), một profiler thống kê mới có tên Tachyon (PEP 799) với một gói
profilinggói, frame pointer bật mặc định để profiling tốt hơn, và một số cải tiến về kiểu. - JIT thử nghiệm nhanh hơn: nhanh hơn khoảng 7–8% so với trình thông dịch tiêu chuẩn trên Linux x86-64 và nhanh hơn 11–12% so với trình thông dịch tail-calling trên máy Mac Apple silicon, theo các phép đo trung bình nhân của nhóm nòng cốt’s.
- Free-threading tiến gần hơn mức bình thường. Trình cài đặt macOS chính thức giờ cài hỗ trợ free-threading theo mặc định, và công việc stable-ABI mới giúp các tiện ích mở rộng C dễ dàng hỗ trợ bản dựng này mà không cần khóa trình thông dịch toàn cục.
Image vùng chứa là python:3.15. Hãy thử trên một nhánh trước: import lười và thay đổi mã hóa là hai thứ dễ làm mã hiện có bất ngờ nhất.
TypeScript 7.0: trình biên dịch được viết lại bằng Go
Microsoft phát hành TypeScript 7.0 trên ngày 8 tháng 7 năm 2026, sau bản release candidate hồi tháng Sáu. Đây là bản chuyển native của trình biên dịch và dịch vụ ngôn ngữ sang Go, được biết đến trong quá trình phát triển với tên Project Corsa, và Microsoft nói nó thường giúp các bản dựng đầy đủ nhanh hơn 8 đến 12 lần, nhờ đa luồng thực sự. Vì nhóm đã chuyển cấu trúc và logic của mã hiện có thay vì thiết kế lại, hai trình biên dịch cho kết quả nhất quán.
Bạn cài đặt theo cách thông thường (npm install -D typescript), và gói này giờ đi kèm bản native tsc. Với những công cụ vẫn cần API JavaScript cũ, Microsoft phát hành @typescript/typescript6, cung cấp tsc6 lệnh và API 6.0 song song với 7.0. Microsoft giờ dự định phát hành tính năng mỗi ba đến bốn tháng. Nếu trình soạn thảo của bạn có vẻ nhanh hơn vào mùa thu này, đây chính là lý do.
Node.js 26 LTS: Temporal xuất hiện, và nhịp phát hành chậm lại
Node.js 26 ra mắt vào tháng Năm và trở thành LTS vào ngày 28 tháng 10 năm 2026 với tư cách phiên bản 26.13.0, mật danh “Lithium”, được hỗ trợ đến cuối tháng 4 năm 2029. Nó bật Temporal API theo mặc định, thứ thay thế được mong đợi từ lâu cho Ngày object vốn nổi tiếng khó chịu của JavaScript, và đi kèm engine V8 14.6 cùng Undici 8, HTTP client đứng sau fetch().
Node 26 cũng đánh dấu kết thúc một thời kỳ. Đây là bản phát hành lớn cuối cùng theo lịch hai lần một năm cũ. Từ Node.js 27, sẽ có một bản phát hành lớn mỗi năm, mỗi bản phát hành sẽ trở thành LTS, và mỗi nhánh sẽ nhận 30 tháng LTS trong tổng số 36 tháng hỗ trợ. Giai đoạn alpha của Node 27 bắt đầu vào tháng 10 năm 2026, bản phát hành đầu tiên dự kiến vào tháng 4 năm 2027 và nó sẽ được hỗ trợ đến tháng 4 năm 2030.
Go 1.27: cuối cùng cũng có phương thức generic
Go 1.27 phát hành ngày 19 tháng 8 năm 2026. Giờ đây phương thức có thể có tham số kiểu của riêng nó, một trong những tính năng được yêu cầu nhiều nhất kể từ khi generics xuất hiện ở Go 1.18 (phương thức giao diện thì vẫn chưa). encoding/json giờ chạy trên bản triển khai v2 nhanh hơn bên dưới, cùng với encoding/json/v2 và jsontext các gói mới; việc giải mã nhanh hơn đáng kể, dù một số thông báo lỗi đọc khác đi. Có SIMD hỗ trợ thử nghiệm, di động đằng sau GOEXPERIMENT=simd, và các gói crypto có thêm ML-DSA chữ ký hậu lượng tử và ML-KEM-1024 trao đổi khóa trong TLS 1.3. Một lưu ý về nền tảng: Go 1.27 cần macOS 13 Ventura trở lên.
.NET 11: kiểu union, và hai phiên bản đã hết hỗ trợ
Microsoft đã ra mắt .NET 11 tại .NET Conf 2026 (10–12 tháng 11). Đây là bản phát hành theo chu kỳ tiêu chuẩn với 24 tháng hỗ trợ. Ngôi sao dành cho nhà phát triển là kiểu union của C# 15, cho phép một giá trị thuộc đúng một trong số nhiều kiểu đã khai báo, với việc trình biên dịch kiểm tra rằng switch biểu thức xử lý mọi trường hợp. .NET MAUI giờ chạy trên CoreCLR runtime theo mặc định, dùng mã biên dịch trước cộng với trình thông dịch trên các nền tảng Apple, nơi biên dịch JIT không được phép, và dotnet bản thân lệnh khởi động nhanh hơn nhờ host Native AOT.
Phần cấp bách không phải là bản thân .NET 11: .NET 8 và .NET 9 đều hết hỗ trợ vào ngày 10 tháng 11 năm 2026. Bất cứ thứ gì còn chạy trên chúng đều cần chuyển sang .NET 10 (hỗ trợ dài hạn) hoặc .NET 11.
Bun 1.4: viết lại bằng Rust, phần lớn do AI
Bản phát hành gây tranh cãi nhất trong năm là Bun 1.4, phát hành vào tháng 8. Bun, runtime JavaScript mà Anthropic mua lại vào tháng 12 năm 2025, đã được chuyển từ Zig sang Rust. Theo bài viết của InfoQ, mã nguồn gốc có khoảng 535.000 dòng Zig; việc chuyển đổi mất khoảng bốn tháng thay vì một năm như một nhóm nhỏ người sẽ cần; và phần lớn công việc do một phiên bản tiền phát hành của Claude Fable 5 của Anthropic thực hiện, được điều phối thành khoảng 50 quy trình làm việc với một tác nhân triển khai, hai tác nhân đánh giá đối kháng và một tác nhân sửa lỗi, chạy tới 64 phiên bản song song. Việc làm cho bộ kiểm thử chạy qua tốn khoảng $165,000 về chi phí sử dụng API.
Kết quả có cả hai mặt. Việc chuyển đổi máy móc đã tạo ra 19 lỗi hồi quy tinh vi. Nó cũng giải quyết 128 lỗi lâu năm, và trong một thử nghiệm với 2.000 lần build liên tiếp, mức dùng bộ nhớ ổn định ở mức 609 MB thay vì tăng vọt quá 6,7 GB như trước. Andrew Kelley, người tạo ra Zig, chỉ trích dự án vì đã phát hành mã mà không ai rà soát đầy đủ. Dù bạn nghĩ gì về việc đó, Bun 1.4 giờ là trường hợp tham chiếu cho việc viết lại hạ tầng bằng AI ở quy mô lớn, và cuộc tranh luận về ý nghĩa của “rà soát” với mã do AI viết vẫn còn xa mới ngã ngũ.
Vite 8: một bundler thay vì hai
Vite 8, phát hành ngày 12 tháng 3 năm 2026, đã thay cặp bundler mà Vite luôn dùng, esbuild khi phát triển và Rollup khi build production, bằng một bundler duy nhất viết bằng Rust, Rolldown, cùng bộ công cụ biên dịch Oxc. Trong các benchmark, Rolldown nhanh hơn Rollup từ 10 đến 30 lần, và những người dùng sớm báo cáo kết quả thực tế lớn: bản build production của Linear giảm từ 46 giây xuống 6 giây. Vite giờ cần Node.js 20.19+ hoặc 22.12+, chỉ phát hành dạng ESM và dung lượng cài đặt lớn hơn khoảng 15 MB; một lớp tương thích tự động chuyển đổi phần lớn cấu hình hiện có.
Phần 11 — Hạ tầng và trình soạn thảo: Kubernetes, PostgreSQL 19 và Zed 1.0
Kubernetes 1.36 và 1.37
Kubernetes vẫn giữ nhịp ba bản phát hành mỗi năm. Phiên bản 1.36 “Haru” (22 tháng 4 năm 2026) mang tới 70 cải tiến, 18 trong số đó chuyển sang trạng thái ổn định, quan trọng nhất là user namespace, vốn ánh xạ người dùng root của vùng chứa sang một người dùng không có đặc quyền trên máy chủ. Việc phân quyền chi tiết cho API kubelet và các chỉ số pressure-stall (PSI) cũng chuyển sang ổn định, và Service ExternalIPs bị đánh dấu ngừng dùng. Phiên bản 1.37 “Garhwal” (26 tháng 8 năm 2026) tiếp nối với 67 cải tiến: 16 ổn định, 23 beta và 27 alpha.
Với người dùng Mac, một chi tiết thực tế: plugin Kubernetes của Apple container dùng kindest/node:v1.35.5 image mặc định, nên nó chậm hơn một hai bản phát hành. Truyền --node-image với một image node kind mới hơn khi bạn cần kiểm thử với Kubernetes hiện hành.
PostgreSQL 19: bản phát hành đã chờ đợi
PostgreSQL phát hành một phiên bản lớn mỗi mùa thu đều như đồng hồ. Năm nay thì không. Trong chu kỳ beta của bản 19, dự án đã hoàn nguyên 53 commit, gồm cả các tính năng nổi bật như truy vấn đồ thị thuộc tính SQL (SQL/PGQ), MERGE/SPLIT PARTITION, temporal UPDATE/DELETE … FOR PORTION OF và GROUP BY ALL, vốn trả về kết quả sai trong một số trường hợp. Phần lớn được kỳ vọng sẽ trở lại trong phiên bản 20. Một phân tích tháng 9 trên blog kỹ thuật của Snowflake chỉ ra nguyên nhân thú vị: việc phát hiện lỗi có AI hỗ trợ đang làm lộ ra những vấn đề ở giai đoạn muộn mà trước đây sẽ được phát hành. Ứng viên phát hành đầu tiên ra mắt vào 15 tháng 10, và bản phát hành chính thức dự kiến vào 19 tháng 11 năm 2026, trừ khi cần một ứng viên khác.
Đó là điều ngược lại với bản năng “cứ phát hành rồi vá sau”, và với một cơ sở dữ liệu thì đó là lựa chọn đúng. Hãy ở lại với PostgreSQL 18 trên môi trường production cho đến khi 19 có ít nhất bản phát hành minor đầu tiên.
Zed 1.0: một trình soạn thảo mới đạt bản ổn định
Zed, trình soạn thảo viết bằng Rust, tăng tốc bằng GPU của nhóm đứng sau Atom, đã đạt bản 1.0 vào cuối tháng 4 năm 2026, sau khoảng năm năm phát triển. Nó chạy trên macOS (12 trở lên), Windows và Linux, và các tính năng AI của nó bao gồm hỗ trợ các tác nhân coding bên ngoài thông qua Agent Client Protocol mở. Nó tiến rất nhanh: bản phát hành hiện tại vào ngày 12 tháng 11 là 1.28.1.
Phần 12 — Sáu mẫu hình đằng sau làn sóng phát hành năm 2026
Xét riêng từng cái, đây chỉ là những ghi chú phát hành. Xét cùng nhau, chúng cho thấy công cụ dành cho nhà phát triển đang đi về đâu.
1. Máy ảo là vùng chứa mới
Apple container cấp cho mỗi vùng chứa một máy ảo riêng. Docker Sandboxes và Cloud Sandboxes cấp cho mỗi tác nhân một microVM. Lima, OrbStack và Podman đều dành cả năm để thêm các tính năng cách ly cấp máy ảo. Nguyên nhân ở đâu cũng vậy: tác nhân AI chạy những đoạn mã chưa ai đọc, và ranh giới kernel-namespace vốn ổn cho các dịch vụ tin cậy của chính bạn không phải là nơi thoải mái để chặn một thứ không tin cậy. Apple silicon đã khiến máy ảo nhẹ trở nên rẻ đến mức có thể bật nó làm mặc định.
2. Intel đang rời khỏi bộ công cụ Mac
macOS 27, Xcode 27 và Apple container chỉ chạy trên Apple silicon. Podman 6 đã bỏ Mac Intel. Homebrew chuyển Intel xuống Tier 3 và ấn định một ngày, 1 tháng 9 năm 2027, sau đó nó ngừng chạy ở đó hoàn toàn. Golden Gate là macOS cuối cùng có Rosetta 2 đầy đủ. Nếu bạn hoặc công ty bạn vẫn phát triển trên Mac Intel, thì 2027 là năm điều đó trở nên bất khả thi trong thực tế.
3. Viết lại bằng một ngôn ngữ nhanh hơn
Trình biên dịch của TypeScript chuyển từ JavaScript sang Go và nhanh hơn 8–12 lần. Vite đổi hai bundler lấy một cái viết bằng Rust. Bun chuyển từ Zig sang Rust. Ubuntu thay sudo và các tiện ích lõi bằng phiên bản Rust, Rust mất nhãn thử nghiệm trong nhân Linux, và Zed chứng minh một trình soạn thảo native có thể cạnh tranh với những trình dựa trên Electron. Tốc độ là một nửa động cơ; an toàn bộ nhớ là nửa còn lại.
4. AI giờ vừa là người xây vừa là người tìm lỗi
Một AI đã đánh phần lớn số ký tự trong lần viết lại của Bun. Phát hiện lỗi có AI hỗ trợ đã góp phần khiến PostgreSQL 19 bị hoãn. Apple phát hành một skill để tác nhân coding có thể điều khiển công cụ vùng chứa của họ, Xcode 27 có các tác nhân lập kế hoạch trước khi viết, và Docker đã tổ chức lại dòng sản phẩm của mình quanh việc đóng hộp chúng. Các công cụ ngày càng giả định rằng thứ ở đầu bên kia dòng lệnh là một tác nhân chứ không phải người, và điều đó đang thay đổi ý nghĩa của “tài liệu tốt” và “mặc định tốt”. (Về khía cạnh quy trình làm việc của sự thay đổi đó, xem bài của tôi hướng dẫn vibe coding.)
5. Cuối cùng thì cũng bảo mật mặc định
Homebrew giờ bắt bạn tin tưởng các tap của bên thứ ba và quét các lỗ hổng đã biết. Docker tặng không các image đã tăng cứng của mình. Podman bật cách ly mạng làm mặc định. Apple container giờ mặc định dùng HTTPS cho registry và đã sửa sáu cảnh báo trong một bản phát hành. Linux 7.0 và Go 1.27 áp dụng chữ ký hậu lượng tử, và Ubuntu thay bằng các công cụ an toàn bộ nhớ. Không có gì trong số này hào nhoáng, và tất cả đều làm giảm số cách mà một phụ thuộc tồi hay một tác nhân lúng túng có thể gây hại cho bạn.
6. Nhịp phát hành chậm hơn, hỗ trợ lâu hơn
Node.js đang chuyển sang một bản phát hành major mỗi năm với LTS cho mọi bản phát hành. Các bản phát hành theo kỳ hạn tiêu chuẩn của .NET giờ được hỗ trợ 24 tháng. PostgreSQL chọn chất lượng thay vì cửa sổ phát hành thường lệ. Sau nhiều năm chu kỳ phát hành ngày càng nhanh, các nền tảng mà người ta xây dựng doanh nghiệp trên đó đang cố ý chậm lại, trong khi các công cụ bên trên, từ TypeScript đến Zed đến Apple container, vẫn ra bản mới vài tuần một lần.
Phần 13 — Kế hoạch nâng cấp của bạn cho tháng 11 năm 2026
Đây là những gì tôi sẽ làm, tuỳ theo kiểu nhà phát triển của bạn.
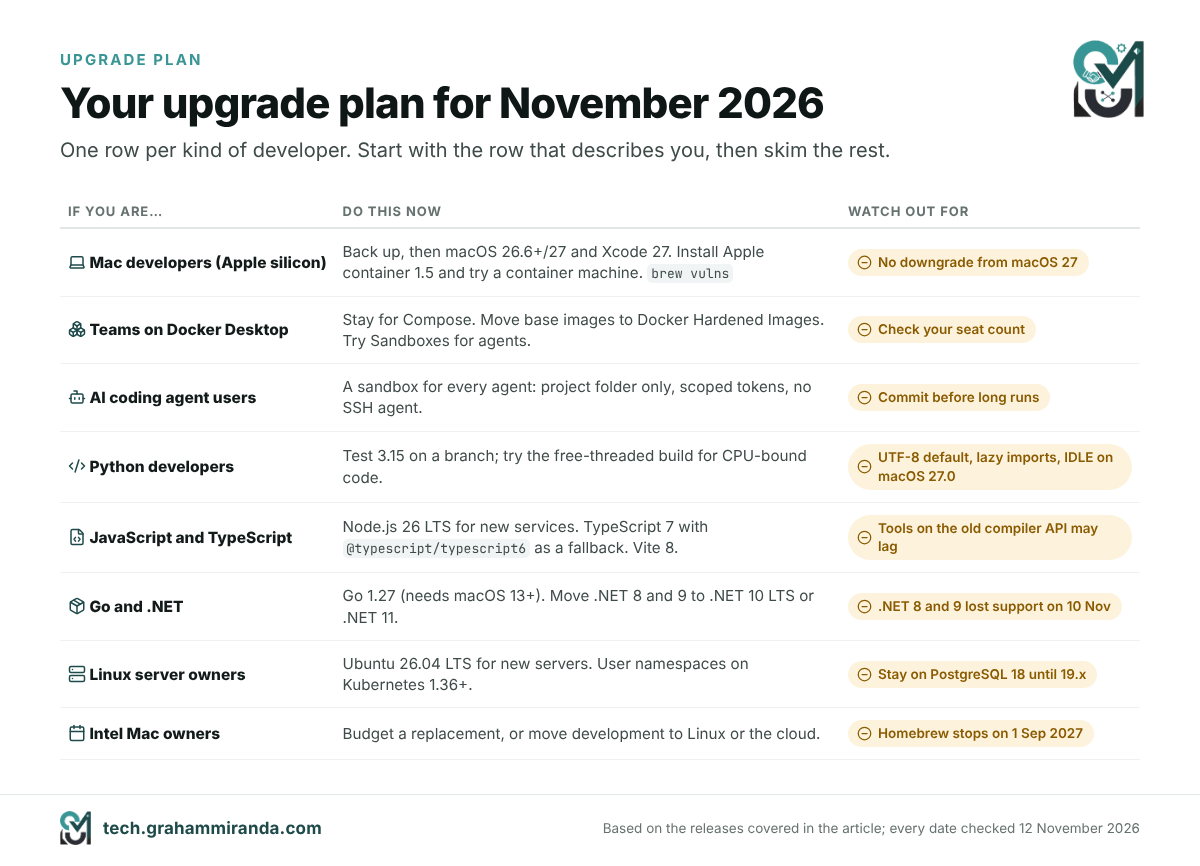
Nhà phát triển Mac trên Apple silicon. Hãy sao lưu bằng Time Machine, rồi chuyển sang macOS 26.6 hoặc 27 và Xcode 27 khi các công cụ quan trọng của bạn hỗ trợ chúng. Cài Apple container 1.5 và tạo một container machine cho các bản build Linux của bạn. Chạy brew update && brew upgrade, sau đó lỗ hổng brew và brew tap.
Các nhóm dùng Docker Desktop. Cứ ở nguyên chỗ cũ cho việc phát triển dựa trên Compose. Chuyển các image nền sang Docker Hardened Images ở những chỗ hợp lý, thử Docker Sandboxes cho công việc với tác nhân, và kiểm tra rằng số ghế của bạn vẫn khớp với điều khoản giấy phép của Docker.
Bất kỳ ai chạy tác nhân coding AI. Cấp cho mỗi tác nhân một sandbox: Docker Sandboxes, một Apple container thường chỉ gắn kết dự án, hoặc một máy ảo Lima. Đừng bao giờ đưa cho tác nhân toàn bộ thư mục home, SSH agent hay một token không giới hạn phạm vi. Hãy commit trước mỗi lần chạy dài.
Nhà phát triển Python. Thử 3.15 trên một nhánh. Để ý mặc định UTF-8 và bất kỳ đoạn mã nào có thể hỏng dưới lazy imports, thử bản build free-threaded nếu bạn có mã ràng buộc CPU, và tránh dùng IDLE trên macOS 27.0 cho đến khi bản sửa tkinter được phát hành.
Nhà phát triển JavaScript và TypeScript. Chuyển các dịch vụ production mới sang Node 26 LTS. Thử TypeScript 7 với @typescript/typescript6 làm lưới an toàn cho các công cụ cần API cũ, và nâng cấp lên Vite 8 nếu bản build của bạn chậm.
Nhà phát triển Go và .NET. Nâng cấp lên Go 1.27, lưu ý rằng nó cần macOS 13 trở lên. Chuyển mọi thứ còn dùng .NET 8 hoặc 9 sang .NET 10 LTS hoặc .NET 11 ngay: chúng đã hết được hỗ trợ.
Người quản lý máy chủ Linux. Dùng Ubuntu 26.04 LTS cho máy chủ mới, bật user namespace ở nơi phiên bản Kubernetes của bạn hỗ trợ, và giữ PostgreSQL 18 cho đến khi 19 có một bản phát hành điểm.
Người dùng Mac Intel. Tahoe là macOS cuối cùng của bạn, và Homebrew ngừng chạy trên Intel vào ngày 1 tháng 9 năm 2027. Hãy tính một máy thay thế vào ngân sách năm 2027, hoặc chuyển công việc phát triển sang máy Linux hay môi trường đám mây. Nếu bạn đang cân nhắc màn hình MacBook Pro mới cho việc thay thế đó, tôi đã giải thích vì sao tôi chọn mini-LED thay vì OLED, và tôi đã so sánh M1 MacBook Pro với M5 Pro 16 inch đầy đủ.
Câu hỏi thường gặp
Apple container là công cụ dòng lệnh mã nguồn mở của Apple để tạo, chạy, build và publish vùng chứa Linux trên Mac. Phiên bản 1.0 phát hành ngày 9 tháng 6 năm 2026. Nó chạy mỗi vùng chứa trong một máy ảo nhẹ riêng, dùng gói Swift Containerization của Apple, làm việc với ảnh OCI chuẩn từ mọi registry, và bổ sung container machine: môi trường Linux lâu dài dùng chung tên người dùng và thư mục home trên Mac của bạn. Bản phát hành hiện tại là 1.5.0.
Chưa hẳn, với hầu hết các nhóm. Apple container chạy cùng loại image và bao phủ các lệnh hằng ngày như run, build, exec, logs và push, nhưng nó không có Compose, không có chính sách khởi động lại, không có GUI và không cho vùng chứa truy cập GPU. Docker Desktop và OrbStack vẫn tốt hơn cho các stack Compose nhiều dịch vụ. Apple container phù hợp hơn với một vùng chứa đơn lẻ, môi trường phát triển Linux và những workload mà cách ly ở cấp máy ảo là quan trọng.
Container machine, tính năng mới trong Apple container 1.0, là môi trường Linux lâu dài được dựng từ ảnh OCI thông thường. Mỗi môi trường chạy trong máy ảo nhẹ riêng, khởi động hệ thống init của ảnh và ánh xạ tên người dùng, thư mục home và thư mục hiện tại trên Mac của bạn vào Linux, nên bạn có thể sửa trên macOS và build bên trong Linux mà không cần bước sao chép. Chúng được tạo bằng container machine create và là thứ gần nhất với WSL của Windows mà Mac có.
Nó hoàn toàn không chạy trên Mac Intel; nó cần Apple silicon. Apple hỗ trợ nó trên macOS 26 Tahoe, và nó cũng chạy trên macOS 27 Golden Gate. Nó có chạy trên macOS 15 Sequoia, nhưng với những hạn chế thực sự: các vùng chứa không nói chuyện được với nhau qua mạng, chỉ có một mạng duy nhất, và những người bảo trì của Apple thường không sửa những lỗi họ không tái hiện được trên macOS 26.
Có. Apple container và gói Containerization là mã nguồn mở theo giấy phép Apache 2.0, không cần đăng ký, giấy phép theo người dùng hay tài khoản. Bạn tải gói cài đặt đã ký từ trang GitHub releases của dự án. Ảnh vẫn đến từ các registry như Docker Hub, nơi có giới hạn tốc độ và điều khoản riêng áp dụng khi bạn pull từ đó.
Không. Không có container compose lệnh nào, và Apple chưa đưa ra mốc thời gian, dù thảo luận về Compose của dự án là một trong những thảo luận sôi nổi nhất. Một tệp Compose nhỏ có thể được viết lại thành shell script khởi động từng vùng chứa trên mạng mặc định, dùng name.domain các hostname như db.test và thay thế depends_on bằng một vòng lặp kiểm tra sẵn sàng. Các stack Compose lớn hơn thì nên ở lại Docker Desktop hoặc OrbStack.
Có. Apple container dùng và tạo ra ảnh OCI chuẩn, nên ảnh từ Docker Hub, container registry của GitHub hay một registry riêng vẫn chạy nguyên vẹn, và ảnh bạn build bằng container build một Dockerfile thông thường sẽ chạy được ở bất kỳ đâu khác. Hãy dùng ảnh arm64 hoặc đa kiến trúc khi có thể; ảnh chỉ có x86 cần --rosetta của P2Pool.
Không, trong Apple container hay một vùng chứa Docker chuẩn: vùng chứa Linux trên Mac không được truyền GPU Metal, nên mô hình bên trong chúng chạy trên CPU. Hãy chạy mô hình gốc bằng Ollama, LM Studio hoặc MLX rồi gọi nó từ vùng chứa của bạn, hoặc để Docker Model Runner chạy nó trên máy chủ. Podman với libkrun là ngoại lệ, chuyển phần việc GPU của llama.cpp sang Metal với tốc độ gần như gốc trong các thử nghiệm của Red Hat.
Thiết kế của nó cho khả năng cô lập mạnh hơn giữa các vùng chứa. Mỗi vùng chứa Apple chạy trong máy ảo riêng, nên một tiến trình thoát khỏi vùng chứa của nó sẽ rơi vào một máy ảo không có gì khác, trong khi ở Docker Desktop mọi vùng chứa dùng chung một máy ảo Linux và một kernel. Điều đó không làm nó hết lỗi: bản 1.3.1 đã sửa sáu cảnh báo bảo mật trong việc xử lý ảnh. Hãy cập nhật thường xuyên, và nhớ rằng container machine cố ý đánh đổi khả năng cô lập để lấy sự tiện lợi.
Kiểm tra rằng Mac của bạn có Apple silicon và macOS 26 trở lên, tải xuống bản .pkg cài đặt đã ký từ trang GitHub releases của Apple container, chạy nó bằng mật khẩu quản trị viên, rồi chạy container system start và chấp nhận kernel Linux được đề xuất. Kiểm tra bằng container run --rm alpine echo hello. Cập nhật sau bằng /usr/local/bin/update-container.sh, sau khi dừng các dịch vụ bằng container system stop.
Docker Sandboxes, ra mắt ngày 30 tháng 1 năm 2026, chạy các tác nhân coding AI như Claude Code, Codex CLI, Copilot CLI và Gemini CLI trong những microVM dùng một lần. Mỗi sandbox chỉ gắn thư mục dự án của bạn, có Docker engine riêng và không truy cập được vào engine trên máy bạn, đồng thời có thể áp chính sách mạng thông qua sbx công cụ. Docker Cloud Sandboxes, ra mắt ngày 24 tháng 9 năm 2026, chạy các sandbox tương tự trên đám mây của Docker.
macOS 27 Golden Gate, phát hành ngày 14 tháng 9 năm 2026, chỉ chạy trên Apple silicon, khiến macOS 26 Tahoe trở thành bản phát hành cuối cho Mac Intel. Nó được mô tả là macOS cuối cùng có Rosetta 2 đầy đủ, bản cài sạch không có Python 2 hay PHP, và Xcode 27, đi kèm Swift 6.4 với khả năng lập kế hoạch cho tác nhân, yêu cầu macOS Tahoe 26.6 trở lên. Không thể hạ cấp tại chỗ, nên hãy sao lưu trước khi nâng cấp.
Hãy thử trước, rồi mới nâng cấp. Python 3.15, phát hành ngày 9 tháng 10 năm 2026, bổ sung lazy import tường minh, frozendict và sentinel các built-in, JIT thử nghiệm nhanh hơn và UTF-8 làm bảng mã mặc định. Thay đổi bảng mã và lazy import là hai thứ dễ ảnh hưởng mã hiện có nhất, nên hãy chạy bộ kiểm thử trên một nhánh. Trên macOS 27.0, python.org cảnh báo rằng IDLE và các ứng dụng tkinter khác có thể treo khi mở hộp thoại.
Phần lớn là không, với kết quả kiểm tra kiểu, vì Microsoft giữ chúng nhất quán bằng cách chuyển logic của trình biên dịch hiện có sang Go, nhưng các công cụ dùng JavaScript API của trình biên dịch có thể cần thời gian để theo kịp. TypeScript 7.0, phát hành ngày 8 tháng 7 năm 2026, thường giúp bản build đầy đủ nhanh hơn 8 đến 12 lần. Gói của Microsoft @typescript/typescript6 cung cấp tsc6 lệnh và API 6.0 song song cho những công cụ cần chúng.
Homebrew 7.0, phát hành ngày 13 tháng 9 năm 2026, đã đưa Mac Intel xuống Tier 3, nghĩa là không còn bottle dựng sẵn mới, và Homebrew sẽ ngừng chạy trên Mac Intel sau ngày 1 tháng 9 năm 2027. Nó gợi ý MacPorts cho những ai buộc phải ở lại với Intel. Trên Apple silicon, macOS 15 Sequoia, 26 Tahoe và 27 Golden Gate là những nền tảng Tier 1 được hỗ trợ đầy đủ.
Dự án chọn chất lượng thay vì ngày phát hành mùa thu thường lệ. Trong giai đoạn beta, dự án đã hoàn nguyên 53 commit, gồm truy vấn property graph SQL, gộp và tách phân vùng, FOR PORTION OF và GROUP BY ALL, phần lớn trong số đó dự kiến có ở phiên bản 20, và việc phát hiện lỗi có AI hỗ trợ đã làm lộ ra những vấn đề muộn. Bản release candidate đầu tiên đến ngày 15 tháng 10 năm 2026, và bản chính thức dự kiến vào ngày 19 tháng 11 năm 2026.
Điểm mấu chốt
Apple container 1.0 là tín hiệu rõ ràng nhất trong nhiều năm cho thấy Apple thực sự coi trọng việc phát triển Linux trên Mac. Mỗi vùng chứa một máy ảo riêng là một thiết kế thực sự khác với Docker Desktop, và là lựa chọn đúng cho một thế giới nơi các tác nhân AI chạy những đoạn mã chưa ai đọc. Container machines biến một chiếc Mac thành trạm làm việc Linux thoải mái mà không cần trình quản lý máy ảo riêng. Nhịp độ kể từ tháng Sáu — tám bản phát hành, một plugin Kubernetes, một bản phát hành bảo mật và một skill cho tác nhân — cho thấy Apple có ý định tiếp tục.
Nó cũng còn non trẻ. Không có Compose, không có chính sách khởi động lại, không có GUI và không có GPU nghĩa là hầu hết các nhóm có ngăn xếp nhiều dịch vụ nên giữ Docker Desktop hoặc OrbStack trong lúc này, và coi Apple container là công cụ dành cho vùng chứa đơn lẻ, môi trường Linux và những việc cần cách ly chặt chẽ. Đó không phải là lời chê; bản 1.x vốn trông như vậy.
Xung quanh nó, năm 2026 đã định hình lại phần còn lại của ngăn xếp: việc Intel rời khỏi bộ công cụ Mac giờ đã có ngày tháng cụ thể, các công cụ cốt lõi trở nên nhanh hơn nhờ được viết lại bằng Go và Rust, các thiết lập bảo mật mặc định trở nên chặt chẽ hơn, và AI chuyển từ việc viết mã của bạn sang viết lại runtime của bạn và tìm ra lỗi trong cơ sở dữ liệu của bạn. Những nhà phát triển ít cảm nhận điều này nhất là những người hành động có tính toán: sao lưu, thử nghiệm trên một nhánh, đưa các tác nhân vào sandbox, và loại bỏ những chiếc Mac Intel trước khi Homebrew làm việc đó thay họ.
Bạn đang dùng Apple container, OrbStack hay Podman trên Mac? Tôi muốn nghe bạn chạy những gì, cái gì hỏng và bạn đo được gì. Rất hoan nghênh các chỉnh sửa và bằng chứng trái chiều: bài viết này được cập nhật khi các công cụ này ra bản phát hành mới.
Tiết lộ: Bài viết này không chứa liên kết tiếp thị hay nội dung được tài trợ. Công ty của tôi, Graham Miranda UG (haftungsbeschränkt), cung cấp dịch vụ lưu trữ và IT, và không thu được gì từ bất kỳ công cụ hay công ty nào được nhắc đến. Không công ty nào được nhắc ở đây đã xem xét hay phê duyệt bài viết này.
Cập nhật lần cuối: 12 tháng 11 năm 2026.