Italiano
 English
 Deutsch
 Español
 Français
 Português do Brasil
 Tiếng Việt
 ไทย
 Bahasa Indonesia
 Русский
 العربية
 हिन्दी

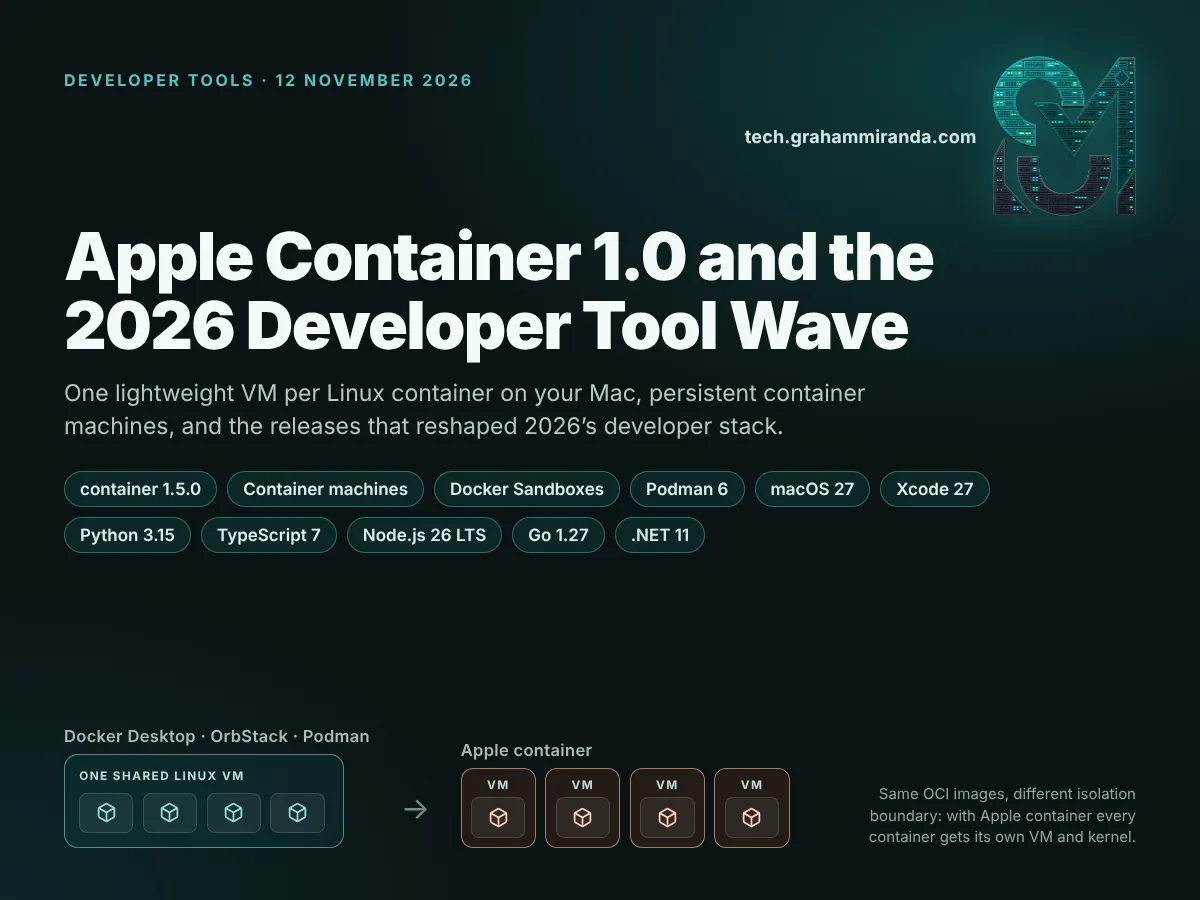
Apple container 1.0 è la cosa più interessante che Apple abbia rilasciato per gli sviluppatori negli ultimi anni, e quasi tutti fuori dalla cerchia dei container se la sono persa. Rilasciato il 9 giugno 2026, durante la settimana del WWDC, esegue ogni container Linux in una propria macchina virtuale leggera sul tuo Mac, parla le immagini OCI standard e porta un’idea nuova chiamata container machines: ambienti Linux persistenti che condividono il tuo nome utente e la tua home directory, più o meno come fa WSL su Windows. Cinque mesi e otto release dopo è arrivato alla versione 1.5.0, con un plugin per Kubernetes, una release di patch di sicurezza e un file di skill ufficiale per gli agenti di coding IA nel suo repository.
Non è arrivato da solo. Il 2026 è stato un anno insolitamente denso per gli strumenti degli sviluppatori. Docker si è ricostruito attorno a sandbox microVM per gli agenti IA. Podman 6 ha eliminato dieci anni di networking legacy. macOS 27 ha abbandonato Intel, e Homebrew ha fissato una data per seguirlo. Python 3.15 ha reso UTF-8 il formato predefinito, TypeScript 7 ha riscritto il suo compilatore in Go, Bun si è riscritto in Rust con un’IA che ha fatto la maggior parte della digitazione, e PostgreSQL 19 ha fatto qualcosa che quasi nessuno fa più: ha rinviato l’uscita di proposito, per fare le cose bene.
Questa guida copre entrambe le metà di quella storia. La prima metà è un’analisi pratica e approfondita dello strumento per container di Apple: che cos’è, come funziona, che cosa è cambiato tra la 1.0 e la 1.5, come installarlo e usarlo passo dopo passo, come tradurre le tue abitudini con Docker, come si confronta con Docker Desktop, OrbStack, Podman e Lima, e dove si colloca se esegui modelli IA o agenti IA su un Mac. La seconda metà è un radar delle altre release del 2026 nello stesso spirito, che cosa cambia ciascuna e che cosa dovresti fare davvero al riguardo.
Ogni numero di versione, data e prezzo qui sotto è stato verificato con le note di rilascio, la documentazione ufficiale e le pagine dei fornitori il 12 novembre 2026. Gli strumenti per sviluppatori si muovono in fretta: una versione aggiornata oggi può essere due release indietro nel momento in cui leggi questo articolo, quindi le cifre variabili sono datate dove compaiono.
Informativa: In questo articolo non ci sono link affiliati e nessun contenuto sponsorizzato. La mia azienda, Graham Miranda UG (haftungsbeschränkt), fornisce servizi di hosting e IT e non guadagna nulla da nessuno strumento, abbonamento o azienda menzionati qui. Nessuna delle aziende menzionate qui ha revisionato o approvato questo articolo.
TL;DR — Apple Container 1.0 e le release per sviluppatori del 2026 in dieci punti
- Apple container 1.0 è uscito il 9 giugno 2026. Esegue ogni container Linux in una propria VM leggera, usando il pacchetto open source Containerization Swift di Apple, scarica e pubblica immagini OCI standard ed è distribuito con licenza Apache-2.0. Richiede un Mac con Apple silicon ed è supportato su macOS 26. La versione attuale è la 1.5.0 (29 settembre).
- Le container machines sono la funzione di punta. Un solo comando ti dà un ambiente Linux persistente che avvia il sistema init dell’immagine e mappa il tuo nome utente e la tua home directory del Mac dentro Linux, così modifichi su macOS e compili dentro Linux senza nessun passaggio di copia. È la cosa più vicina al WSL a cui il Mac sia mai arrivato.
- Dalla 1.0, Apple ha aggiunto un
plugin container k8ssperimentale che avvia cluster Kubernetes locali,l’esportazione dei container, l’inoltro SSH per le build, una release di sicurezza che ha corretto sei advisory e una skill per agenti ufficiale che insegna agli agenti di coding IA come usare lo strumento invece di Docker. - Cosa ancora non può fare: non c’è Compose, non c’è
--restartpolicy, nessuna GUI, nessun accesso alla GPU per i container Linux, i nomi dei container si risolvono solo sulla rete predefinita, e la memoria liberata dentro un container non viene restituita a macOS. Per gli stack multi-servizio, Docker Desktop e OrbStack restano i migliori strumenti quotidiani. - L’anno di Docker è stato all’insegna degli agenti IA. Hardened Images è diventato gratuito e open source (dicembre 2025), Docker Sandboxes danno a ogni agente di coding la propria microVM (gennaio), Cloud Sandboxes le spostano nel cloud di Docker (settembre), e Model Runner esegue LLM locali sulla GPU dell’host, perché i container su un Mac non vedono Metal.
- Podman 6 (giugno) ha rimosso cgroups v1, CNI, slirp4netns, BoltDB e il supporto ai Mac Intel, e ha reso libkrun predefinito su macOS, che è anche l’unica via mainstream per un’inferenza GPU quasi nativa dentro un container su Mac. OrbStack 2.2 ha aggiunto il passthrough USB; Lima 2.x si è trasformato in una sandbox per agenti IA.
- La piattaforma si è mossa sotto i piedi di tutti. macOS 27 Golden Gate (14 settembre) gira solo su Apple silicon; Xcode 27 richiede macOS Tahoe 26.6 e include Swift 6.4 con la pianificazione degli agenti integrata; Homebrew 7 ha spostato i Mac Intel al Tier 3 e smette di funzionare su di loro il 1° settembre 2027; Linux 7.0 e Ubuntu 26.04 LTS sono arrivati ad aprile.
- Linguaggi e runtime: Python 3.15 (import lazy, UTF-8 predefinito, una JIT più veloce), TypeScript 7 (compilatore riscritto in Go, build 8–12× più veloci), Node.js 26 LTS (Temporal attivo per impostazione predefinita), Go 1.27 (metodi generici, JSON v2), .NET 11 (tipi union di C# 15), Vite 8 (Rolldown) e Bun 1.4 (riscritto da Zig a Rust).
- Sei schemi spiegano questa ondata: la macchina virtuale è diventata il nuovo confine del container; Intel sta uscendo dalla toolchain del Mac; gli strumenti vengono riscritti in linguaggi nativi per la velocità; l'IA ora è sia costruttrice sia cacciatrice di bug; le impostazioni di sicurezza predefinite sono diventate più severe; e i treni di rilascio rallentano per supportare le versioni più a lungo.
- Cosa fare ora: se sei su Apple silicon e macOS 26 o successivo, prova una container machine questa settimana; tieni Docker Desktop o OrbStack per gli stack Compose; metti i tuoi agenti di coding IA in una sandbox; testa Python 3.15, TypeScript 7 e Node 26 su un branch prima di passare; e pianifica la dismissione di ogni Mac Intel prima di settembre 2027.
Il radar dei rilasci per sviluppatori del 2026 in sintesi
| Rilascio | Rilasciato | Cosa è cambiato | A chi interessa |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 giu → 29 set 2026 | Una VM per ogni container Linux, container machine, Kubernetes locale | Sviluppatori Mac su Apple silicon |
| Docker Sandboxes / Cloud Sandboxes | 30 gen / 24 set 2026 | Una microVM usa e getta per ogni agente di coding IA | Chiunque esegua agenti di coding senza supervisione |
| Docker Hardened Images, gratis | 17 dic 2025 | Oltre 1.000 immagini minime e firmate sotto Apache 2.0 | Chiunque distribuisca immagini container |
| Podman 6.0 | fine giugno 2026 | cgroups v1, CNI e slirp4netns rimossi; libkrun predefinito su macOS | Utenti Podman, aziende Fedora e RHEL |
| OrbStack 2.1–2.2 | apr–ott 2026 | Macchine isolate, passthrough USB, audio | Sviluppatori Mac che vogliono velocità e una GUI |
| Lima 2.0–2.2 | nov 2025–lug 2026 | Sandboxing per agenti IA, guest macOS e Windows | Utenti Lima e Colima, chi costruisce agenti |
| macOS 27 Golden Gate | 14 set 2026 | Solo Apple silicon; l'ultima versione completa di Rosetta 2 | Ogni sviluppatore Mac |
| Xcode 27 + Swift 6.4 | 14 set 2026 | Piani degli agenti, Device Hub; richiede Tahoe 26.6+ | Sviluppatori per piattaforme Apple |
| Swift 6.3 | 24 mar 2026 | SDK Android ufficiale, @c Interoperabilità C |
Team Swift multipiattaforma |
| Linux 7.0 | 12 apr 2026 | Rust non più sperimentale; XFS autoriparante | Server e host per container |
| Ubuntu 26.04 LTS | 23 apr 2026 | sudo-rs, coreutils in Rust, CUDA nell'archivio | Server, runner CI, utenti WSL |
| Homebrew 6.0 e 7.0 | 11 giu / 13 set 2026 | Fiducia nei tap, vulnerabilità di brew, BrewUI, Intel al Tier 3 |
Ogni utente Mac da riga di comando |
| Python 3.15 | 9 ott 2026 | Import lazy, UTF-8 predefinito, JIT più veloce | Sviluppatori Python |
| TypeScript 7.0 | 8 lug 2026 | Compilatore in Go, build complete 8–12× più veloci | Team JavaScript e TypeScript |
| Node.js 26 LTS “Lithium” | LTS 28 ott 2026 | Temporal attivo per impostazione predefinita; ultima major rilascio semestrale | Backend Node.js |
| Go 1.27 | 19 ago 2026 | Metodi generici, JSON v2, TLS post-quantum | Servizi Go |
| .NET 11 | 10–12 nov 2026 | Tipi union di C# 15; .NET 8 e 9 fuori supporto | Team .NET |
| Bun 1.4 | Agosto 2026 | Riscritto da Zig a Rust, in gran parte da agenti IA | Utenti Bun e scettici del coding con IA |
| Vite 8 | 12 mar 2026 | Rolldown sostituisce esbuild e Rollup | Team front-end |
| Kubernetes 1.36 / 1.37 | 22 apr / 26 ago 2026 | User namespace GA; 67 miglioramenti nella 1.37 | Team di piattaforma |
| PostgreSQL 19 | RC1 15 ott; GA prevista il 19 nov 2026 | Rinviato, con 53 funzionalità annullate per la qualità | Responsabili dei database |
| Zed 1.0 | fine aprile 2026 | L’editor scritto in Rust arriva alla 1.0 su tre piattaforme | Chi cambia editor |
Le date si riferiscono alle prime versioni stabili, salvo diversa indicazione. Le versioni si muovono rapidamente: Apple container, OrbStack, Zed e Python hanno tutti rilasciato aggiornamenti minori da allora. Ogni cifra è attribuita nel punto in cui appare.
Indice
- Parte 1 — Che cos’è Apple Container 1.0 e perché è diverso
- Parte 2 — Dalla 1.0 alla 1.5: otto release in meno di quattro mesi
- Parte 3 — Le container machine: la risposta di Apple a WSL
- Parte 4 — Come installare e usare Apple Container: passo dopo passo
- Parte 5 — Apple Container vs Docker: il cheat sheet per la migrazione
- Parte 6 — Apple Container vs Docker Desktop, OrbStack, Podman e Lima
- Parte 7 — Container e IA locale su un Mac: dove finisce la GPU?
- Parte 8 — L’era delle sandbox: perché ogni strumento per container è diventato uno strumento per agenti IA
- Parte 9 — Lo strato di piattaforma: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 e Homebrew
- Parte 10 — Linguaggi e runtime: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun e Vite
- Parte 11 — Infrastruttura ed editor: Kubernetes, PostgreSQL 19 e Zed 1.0
- Parte 12 — Sei schemi dietro l’ondata di release del 2026
- Parte 13 — Il tuo piano di aggiornamento per novembre 2026
- Domande frequenti
- In sintesi
Parte 1 — Che cos’è Apple Container 1.0 e perché è diverso
I container sono una funzionalità di Linux. Un container è solo un insieme di normali processi Linux, tenuti separati da tutto il resto da funzionalità del kernel chiamate namespace e cgroup, e avviati da un’immagine che contiene i suoi file. macOS non è Linux, quindi ogni strumento che esegue container Linux su un Mac deve far girare una macchina virtuale Linux da qualche parte. La domanda interessante è quante.
Una VM per tutto, o una VM per container
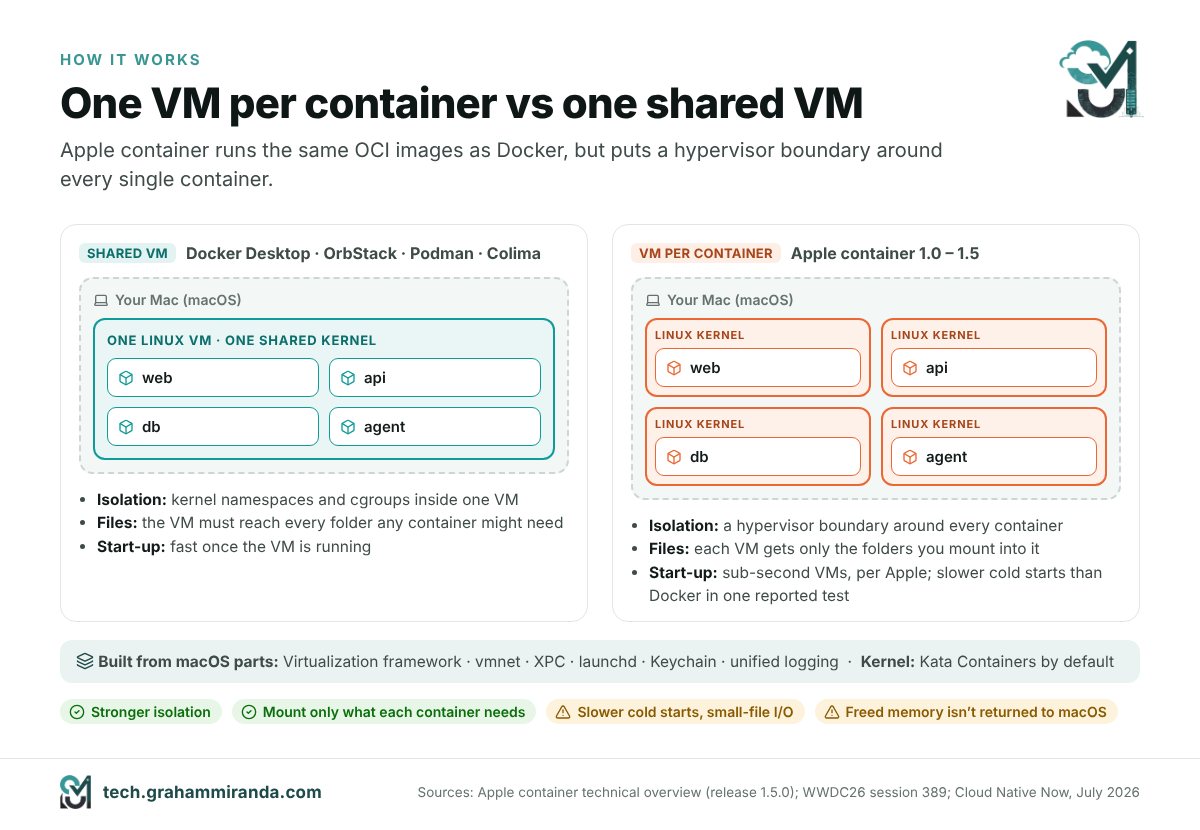
Docker Desktop, OrbStack, la macchina Podman e Colima seguono tutti l’approccio classico: avviano una VM Linux ed eseguono tutti i tuoi container al suo interno, fianco a fianco sullo stesso kernel Linux. È efficiente, avviare un container è veloce una volta che la VM è in esecuzione, ed è così che i container funzionano anche su un server Linux. Il problema è che l’isolamento tra i container è solido solo quanto quel kernel condiviso, e che la VM deve poter vedere ogni cartella di cui qualsiasi container possa aver bisogno, perché è la VM quella con cui il tuo Mac condivide i file.
Apple container inverte questo schema. Usa il pacchetto open source di Apple Containerization pacchetto per avviare una VM leggera separata per ogni container. La documentazione di Apple elenca tre motivi:
- Sicurezza. Ogni container ottiene l'isolamento di una macchina virtuale completa, con un set minimo di utilità e librerie di base all'interno, il che riduce la superficie di attacco.
- Privacy. Monti solo i dati di cui ogni container ha bisogno nella VM di quel container. Con una VM condivisa, la VM deve poter raggiungere tutto ciò che qualsiasi container potrebbe mai usare.
- Prestazioni. Apple afferma che queste VM richiedono meno memoria delle VM complete e si avviano in tempi paragonabili ai container in una VM condivisa. Al WWDC26 le ha descritte come VM leggere con tempi di avvio inferiori al secondo.
Tutto il resto è standard. Apple container consuma e produce immagini OCI, quindi scarica da Docker Hub, dal registry dei container di GitHub o da qualsiasi altro registry, compila da Dockerfile ordinari e pubblica immagini che funzionano ovunque altro.
Cosa gira davvero sul tuo Mac
Apple container è costruito dagli stessi componenti di macOS che Apple usa ovunque, ed è in parte per questo che sembra nativo:
- L’ Virtualization framework esegue le VM Linux e i loro dispositivi virtuali.
- L’ vmnet framework fornisce la rete virtuale. Ogni container ottiene un proprio indirizzo IP (per impostazione predefinita in
192.168.64.0/24), raggiungibile dal tuo Mac e, su macOS 26, dagli altri container. - XPC collega lo strumento da riga di comando ai suoi servizi in background, launchd li gestisce, Keychain memorizza le password dei tuoi registry, e il sistema di logging unificato raccoglie i log.
- Quando esegui
container system start, si avvia un launch agent chiamatocontainer-apiserverinsieme agli helper per le immagini, la rete, le container machines e i cluster Kubernetes. Ogni container che crei ottiene il propriocontainer-runtime-linuxhelper. - Il kernel Linux all'interno di ogni VM proviene dal Kata Containers progetto per impostazione predefinita. La prima
container system startoffre di scaricarlo.
Perché il modello una VM per container conta ora
Per anni, una VM per container è sembrata un lusso eccessivo per un portatile da sviluppatore. Due cose l'hanno cambiato. Primo, Apple silicon ha reso le VM leggere abbastanza economiche da avviarsi in meno di un secondo. Secondo, gli sviluppatori hanno iniziato a lasciare che gli agenti di coding IA eseguano comandi e codice che non hanno letto. Mitch Ashley di The Futurum Group lo ha spiegato in termini di dove si trova il confine di sicurezza: si sposta dai namespace del kernel condiviso all'hypervisor, che è un modo più difendibile di eseguire carichi di lavoro non attendibili. Se un processo compromesso esce da un container in una VM condivisa, si trova nella VM con tutti gli altri tuoi container. Se esce da un Apple container, si trova in una VM con nient'altro dentro.
I compromessi
Niente è gratis, e il design un container per VM ha costi reali:
- Avvii a freddo. Cloud Native Now ha citato benchmark indipendenti in cui Docker Desktop avviava i container circa quattro volte più velocemente, mentre Apple container mostrava circa il 33% in più di throughput di memoria. Prendili entrambi come indicativi: si tratta di un’unica serie di test, l’articolo non ha indicato chi li ha eseguiti, e da allora entrambi gli strumenti hanno rilasciato diverse versioni.
- I/O su file piccoli. Poiché ogni container ha il proprio filesystem, i carichi di lavoro che toccano decine di migliaia di file piccoli, come un grande
npm install, possono sembrare più lenti rispetto a uno strumento maturo basato su VM condivisa. - La memoria non viene restituita. Il framework Virtualization supporta solo in parte il memory ballooning. La VM di un container cresce con l’uso di memoria da parte dell’applicazione, ma la memoria liberata dentro Linux non viene restituita a macOS. La documentazione di Apple stessa consiglia di riavviare ogni tanto i container che consumano molta memoria.
- Solo macOS 26, solo Apple silicon. Apple dice che lo strumento è supportato su macOS 26 e che i maintainer di solito non correggono i problemi che non riescono a riprodurre lì. Funziona su macOS 15, ma lì i container non possono comunicare tra loro e ottieni una sola rete. I Mac Intel non sono supportati affatto.
Parte 2 — Dalla 1.0 alla 1.5: otto release in meno di quattro mesi
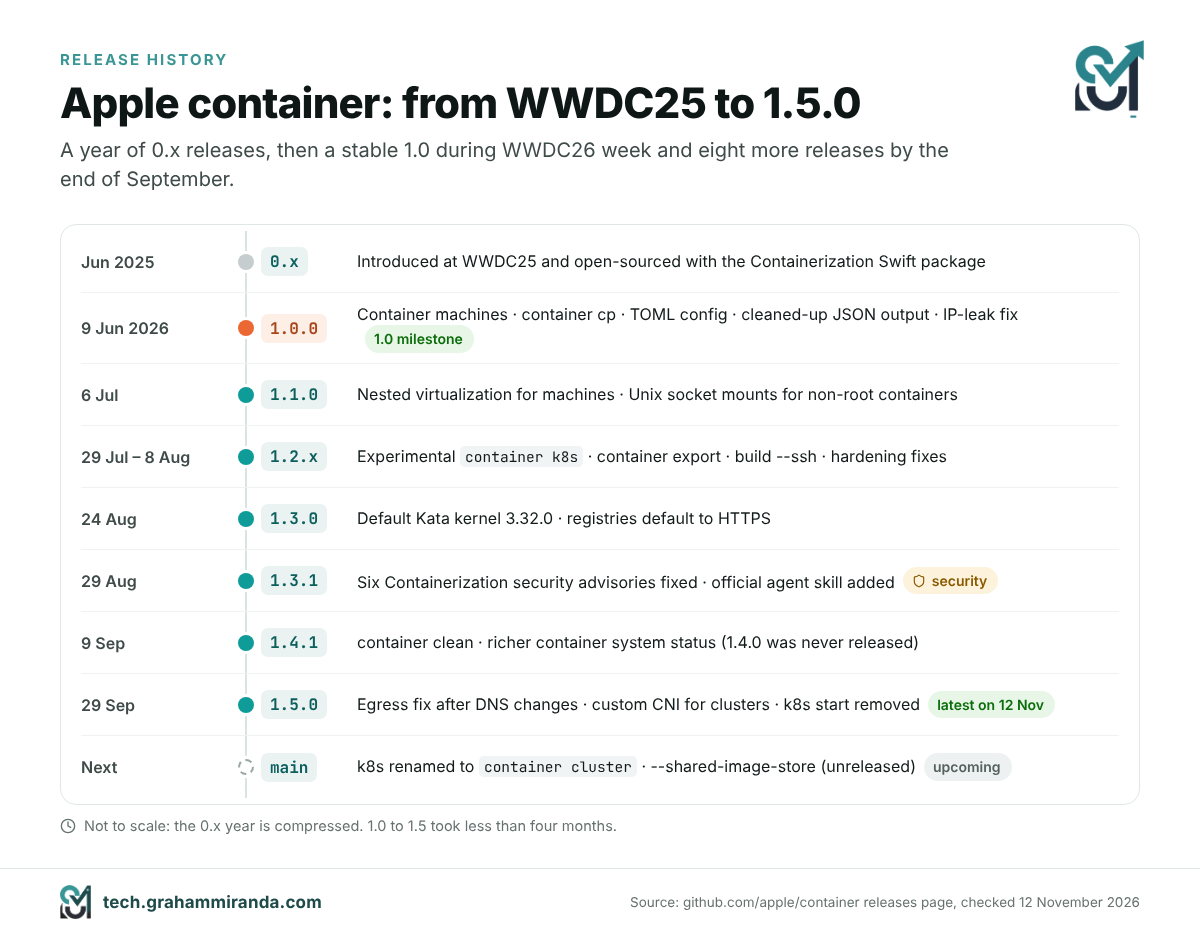
Apple ha introdotto container e Containerization al WWDC25 a giugno 2025 e li ha rilasciati come open source. È seguito un anno di release 0.x, ciascuna con qualche cambiamento incompatibile ogni tanto. La versione 1.0.0 è arrivata il 9 giugno 2026, e da allora Apple ha mantenuto un ritmo costante:
| Versione | Data | Cambiamenti principali |
|---|---|---|
| 1.0.0 | 9 giu 2026 | container machine; container cp; --stop-signal e --shm-size; configurazione spostata in un file TOML; output JSON/YAML/TOML ripulito; correzione della fuga di indirizzi IP |
| 1.1.0 | 6 lug 2026 | Virtualizzazione annidata per le container machine; mount di socket Unix per i container non root |
| 1.2.0–1.2.2 | 29 lug–8 ago 2026 | Sperimentale plugin container k8s plugin per Kubernetes locale; l’esportazione dei container; build --ssh; percorsi in sola lettura e mascherati; diverse correzioni di hardening |
| 1.3.0 | 24 ago 2026 | Kernel Kata predefinito aggiornato a 3.32.0; le operazioni sulle immagini usano HTTPS per impostazione predefinita |
| 1.3.1 | 29 ago 2026 | Release di sicurezza che corregge sei advisory in Containerization; quello ufficiale skill per agenti aggiunto al repository |
| 1.4.1 | 9 set 2026 | container clean; container system status riporta host, percorsi e risorse (la 1.4.0 non è mai stata rilasciata) |
| 1.5.0 | 29 set 2026 | Correzione per la perdita di accesso alla rete dopo modifiche al DNS; CNI personalizzato per i cluster Kubernetes; k8s start rimpocato per ora |
Ultima release al 12 novembre 2026: 1.5.0. Apple precisa che i suoi numeri di versione sono versioni di prodotto, non versioni semantiche.
Cosa si è rotto con la 1.0 e perché dovresti preoccuparti se sei passato dalla 0.x
La versione 1.0 è stato il momento in cui Apple ha fatto piazza pulita, e tre modifiche possono mordere chiunque usi degli script:
- La configurazione è passata a un file TOML su
~/.config/container/config.toml. I vecchicontainer system property getesetsottocomandi non esistono più. - L’output strutturato è cambiato. Se analizzi il JSON di
container lsoinspectnegli script, verificali rispetto alla 1.x. - L’API in background ha eliminato la compatibilità con i client 0.x. Qualsiasi strumento di terze parti compilato per l’API XPC 0.x deve essere aggiornato.
Dalla 1.0 in poi, Apple afferma che l’interfaccia a riga di comando mantiene in genere la compatibilità all’indietro entro una major release, con un’eccezione che conta: le funzionalità contrassegnate come sperimentali, come il sottocomando Kubernetes, possono cambiare senza preavviso.
La release di sicurezza
Versione 1.3.1 ha corretto sei advisory nel pacchetto Containerization. In parole semplici: un ID container che non veniva controllato poteva permettere alla creazione del container di eliminare file fuori dalla sua cartella; digest delle immagini non validati consentivano un path traversal nell’archivio locale delle immagini; il caricamento di un layout di immagine poteva seguire un symlink e leggere file dal tuo Mac; il client del registry seguiva un redirect di autenticazione senza controllarne l’host (CVE-2026-65388); e due layer di immagine malformati potevano mandare in crash l’unpacker. Nessuno di questi casi è esotico. Sono esattamente il tipo di bug che ti aspetteresti in uno strumento giovane che gestisce immagini non attendibili, e sono un buon argomento per restare aggiornato. Le release 1.2 avevano già aggiunto controlli di integrità per i download del kernel e la validazione di ID container e nomi dei plugin, e la 1.5.0 ha corretto un problema di sicurezza nella gestione del kubeconfig del plugin Kubernetes.
Apple distribuisce una skill per il tuo agente di coding IA
Il dettaglio più 2026 di tutto il progetto è un file chiamato skills/container/SKILL.md, aggiunto nella 1.3.1. È una skill per agenti: un insieme di istruzioni che agenti di coding IA come Claude Code e Codex possono caricare quando un’attività ha a che fare con i container. Dice all’agente che container sostituisce Docker, Lima, Colima e Podman su un Mac, gli fornisce una mappa dei comandi da Docker a container e lo avverte delle trappole in cui un modello cadrebbe altrimenti: i gruppi di comandi sono al singolare (container image ls, non container images), container build richiede -t altrimenti ottieni un’immagine chiamata come un UUID casuale, non c’è Compose e non c’è --restart, e i nomi dei container si risolvono solo sulla rete predefinita.
È un file piccolo, ma dice qualcosa su come Apple si aspetta che lo strumento venga usato: sempre meno da uno sviluppatore che digita comandi, e sempre più da un agente che li digita al posto dello sviluppatore. Il cheat sheet della Parte 5 si basa sulla stessa mappatura.
Cosa arriva dopo
Il branch principale del progetto sta già rinominando il sottocomando sperimentale plugin container k8s in container cluster e aggiungendo un’ --shared-image-store opzione che permette ai nodi del cluster di usare le tue immagini locali senza un registry. La documentazione di Apple avverte che, con la condivisione attiva, chiunque abbia root su un nodo può leggere ogni immagine nel tuo archivio locale, comprese le immagini private che hai scaricato con le tue credenziali del registry. Se scrivi script contro il plugin Kubernetes oggi, aspettati che il nome cambi in una versione futura.
Parte 3 — Le container machine: la risposta di Apple a WSL
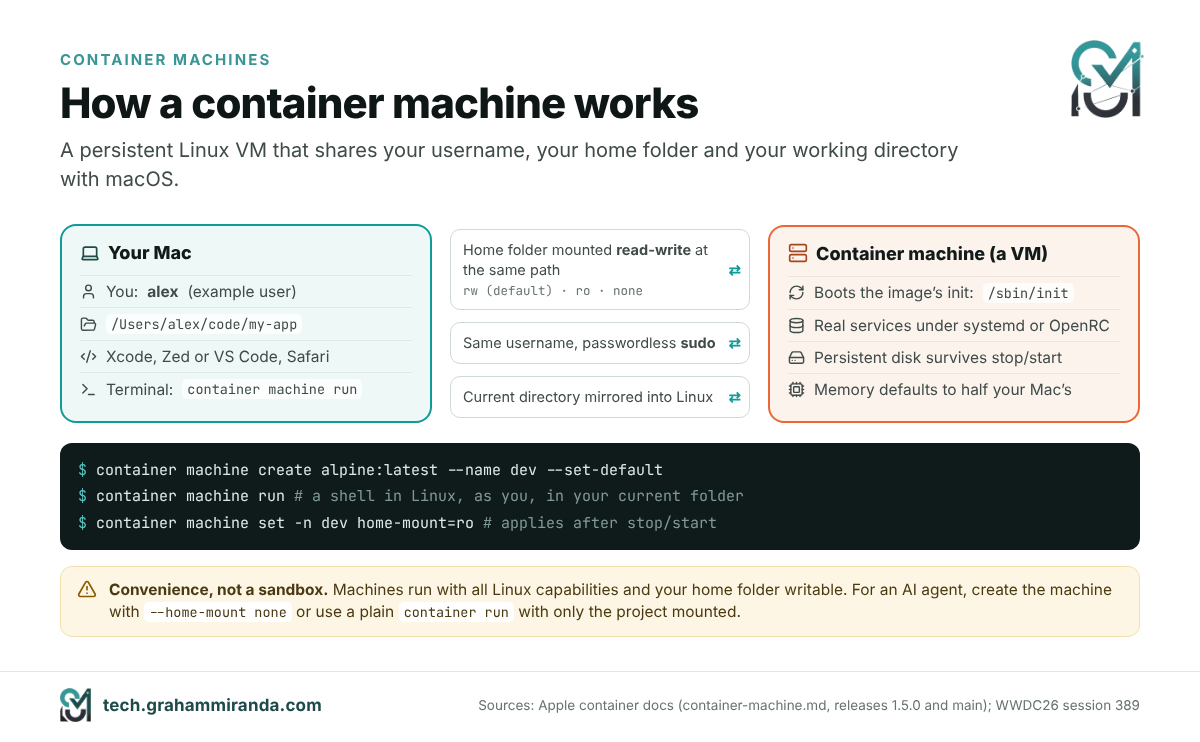
Un container normale è modellato su un’applicazione: un solo processo, di solito di breve durata, buttato via quando si ferma. Una container machine è modellata su un ambiente Linux. Apple l’ha introdotta con la 1.0 e le ha dedicato una sessione WWDC26 tutta sua, che la descriveva come veloce e leggera come un container, e persistente come una macchina virtuale.
Cosa ti dà una macchina container
- Avvia il sistema init dell’immagine, così i servizi di lunga durata funzionano. Su un’immagine con
systemd,systemctl start postgresqlfa quello che ti aspetti. - Il tuo nome utente del Mac e la tua home directory vengono mappati dentro. Dentro la macchina sei il tuo utente, non root, con
sudosenza password, e la cartella home del tuo Mac è montata allo stesso percorso. I tuoi repository e i tuoi dotfile esistono su entrambi i lati contemporaneamente. - La tua directory di lavoro ti segue. Esegui un comando da una cartella di progetto sul tuo Mac e viene eseguito nella stessa cartella dentro Linux.
- Persiste. I pacchetti che installi, i servizi che configuri e i file fuori dalla tua home directory sopravvivono a uno stop e a un avvio.
- È costruita da normali immagini OCI, comprese quelle che costruisci tu con
container build.
In pratica significa che modifichi il codice in Xcode, Zed o VS Code su macOS, e compili, esegui e testi dentro Linux, senza nessun passaggio di copia in mezzo. La demo di Apple al WWDC ha compilato un server web Swift dentro una macchina, l’ha modificato in Xcode sul Mac e l’ha caricato in Safari.
I comandi
# Crea una macchina da un'immagine e rendila quella predefinita
container machine create alpine:latest --name dev
container machine set-default dev

# Esegue un singolo comando, o apre una shell (avvia la macchina se è ferma)
container machine run uname -a
container machine run whoami        # il tuo nome utente del Mac, non root
container machine run               # shell interattiva

# Gestiscila
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # si applica dopo il prossimo stop/avvio
container machine stop dev
container machine rm dev            # elimina la macchina E il suo storage
Ogni container machine comando risponde anche all’alias breve m, quindi container m ls funziona. La memoria predefinita è metà della memoria del tuo Mac, il che è generoso; su una macchina da 16 GB, imposta un limite.
Porta la tua immagine della macchina
Qualsiasi immagine Linux che contenga /sbin/init funziona. La documentazione di Apple include un Dockerfile che trasforma Ubuntu 24.04 in una systemd macchina completa con SSH e gli strumenti comuni; la versione breve è questa:
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
L’esempio completo di Apple maschera anche una manciata di systemd unità che non hanno senso in una VM e reimposta l’ID della macchina; copialo dalla documentazione invece che da qui se vuoi systemd che si avvii in modo pulito. Al primo avvio lo strumento esegue uno script di configurazione che crea il tuo utente. Puoi sostituirlo con il tuo script in /etc/machine/create-user.sh.
Virtualizzazione annidata
Dalla 1.1 una container machine può eseguire macchine virtuali proprie, cosa utile per testare strumenti basati su KVM o per configurazioni Kubernetes-in-VM. Ti serve un M3 o successivo Mac, macOS 15 o successivo, e un kernel Linux compilato con il supporto KVM, perché il kernel predefinito non lo include. Poi crei la macchina con --virtualization --kernel /path/to/vmlinux-kvm e verifichi la presenza di /dev/kvm al suo interno.
I limiti da conoscere prima di trasferirtici
- La macchina ha una rete propria. I server al suo interno devono ascoltare sull’interfaccia esterna della macchina, non solo su
localhost, e li raggiungi tramite l’indirizzo IP della macchina, checontainer machine listmostra. - Eliminare una macchina elimina il suo disco. Tutto ciò che sta fuori dalla tua cartella home montata sparisce dopo
container machine rm. - È un ambiente di comodo, non una sandbox. La documentazione di Apple è esplicita: una macchina monta tutta la tua cartella home in lettura-scrittura allo stesso percorso, gira con tutte le capability di Linux e senza i consueti
/proce/syspercorsi mascherati, e permette al tuo utente di usare senza passwordsudo. Perciò root dentro la macchina può scrivere ovunque nella tua cartella home con i tuoi permessi di macOS. È esattamente ciò che vuoi per il tuo lavoro ed esattamente ciò che non vuoi per un agente IA. Per un agente, crea una macchina con--home-mount none(oppure cambiane una esistente concontainer machine set -n dev home-mount=none, poi riavviala) e clona il progetto al suo interno, oppure salta le macchine e usa un semplicecontainer runcon solo la cartella del progetto montata. La parte 8 torna su questo punto. - È Linux su Apple silicon, quindi i binari solo x86 richiedono Rosetta (
container run --rosettaesiste per i container) o una build arm64.
Chi dovrebbe usarne una
Se sviluppi software server che gira su Linux, fai test su più di una distribuzione o esegui servizi come PostgreSQL, Redis o una coda di messaggi per lo sviluppo locale, le container machine sostituiscono buona parte di ciò per cui la gente usava Lima, Multipass, UTM o un VPS remoto. Crea una macchina per ogni distribuzione di destinazione (alpine, ubuntu, debian), mantieni la stessa cartella home in tutte e tre e prova il tuo codice su tutte e tre senza lasciare il tuo Mac.
Parte 4 — Come installare e usare Apple Container: passo dopo passo
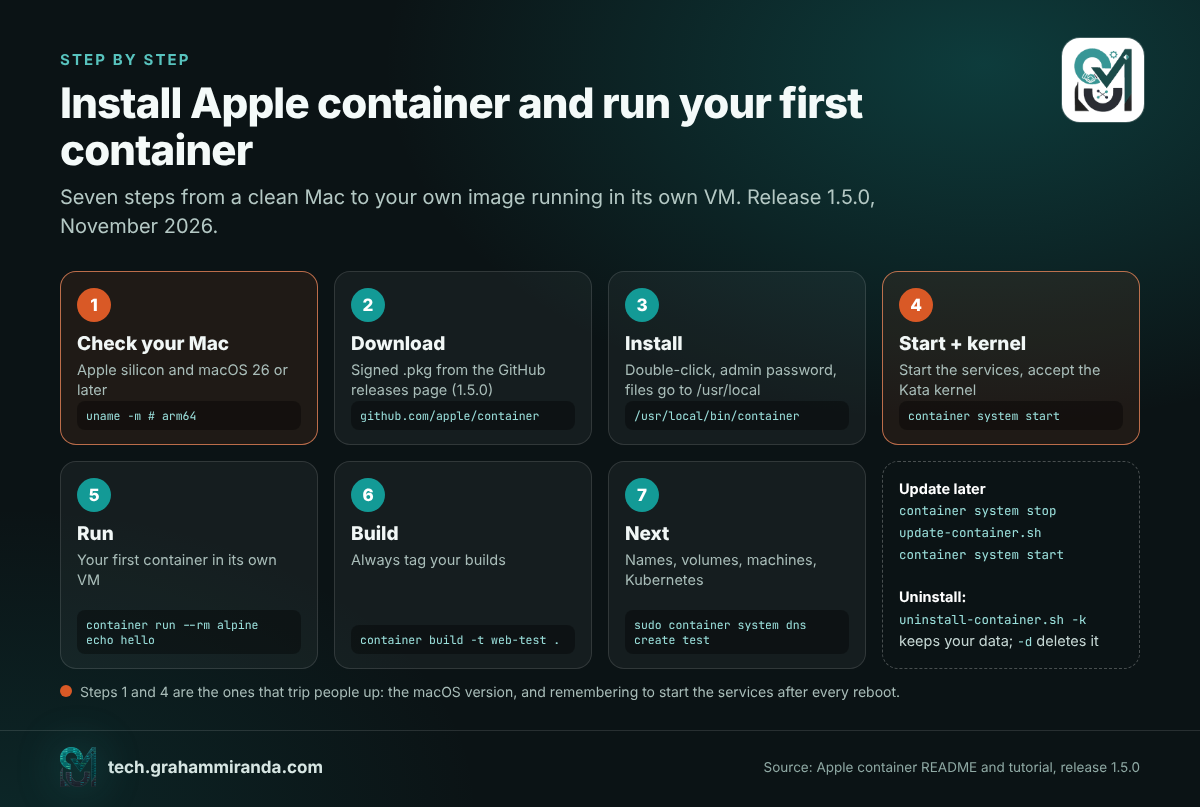
È il percorso più breve da zero a una configurazione funzionante, con i comandi della documentazione ufficiale di Apple per la versione 1.5.0. Tutto si esegue nel Terminale.
Passaggio 1 — Controlla il tuo Mac
Ti servono Apple silicon e, per la piena funzionalità, macOS 26 Tahoe o successivo. Funziona anche su macOS 27 Golden Gate.
uname -m               # deve restituire arm64
sw_vers -productVersion  # 26.x o 27.x per il supporto completo
Su macOS 15 Sequoia lo strumento funziona, ma i container non riescono a raggiungersi tra loro e ottieni una sola rete. Su un Mac Intel non funziona affatto; passa alla Parte 6 per le alternative.
Passaggio 2 — Scarica l'installer firmato
Aprire la sezione Pagina delle release di Apple container e scarica il pacchetto di installazione firmato (.pkg) allegato all'ultima release, 1.5.0 al momento in cui scrivo. La documentazione di Apple indica solo questo pacchetto come via di installazione, quindi è quello da usare.
Passaggio 3 — Installalo
Fai doppio clic sul pacchetto, segui l'installer e inserisci la password di amministratore quando ti viene chiesta. Installa tutto in /usr/local, compresi due script di supporto che ti serviranno più avanti: update-container.sh e uninstall-container.sh.
Passaggio 4 — Avvia i servizi e installa un kernel
container system start
Al primo avvio ti chiede se scaricare il kernel Linux consigliato dal progetto Kata Containers. Rispondi y. Poi controlla che tutto sia attivo:
container system status    # host, percorsi e risorse dalla 1.4.1
container system version
container ls -a            # un elenco vuoto significa che funziona
container system start avvia un launch agent, quindi devi eseguirlo di nuovo dopo un riavvio. Se in seguito un comando fallisce con “Plugin non disponibili. Avvia i servizi di sistema dei container e riprova”, controlla prima l'ortografia del comando: la skill per agenti di Apple avverte che un sottocomando scritto male produce esattamente questo messaggio, ed è un vero problema di servizio solo se container system status dice anche che il servizio è inattivo.
Passaggio 5 — Esegui i tuoi primi container
container run --rm alpine echo hello      # scarica alpine, lo esegue nella sua VM e lo rimuove
container run -it --rm ubuntu:24.04 bash  # una shell interattiva; digita exit per uscire
Per impostazione predefinita le immagini arrivano da Docker Hub, quindi nomi brevi come alpine e postgres:16 funzionano come in Docker.
Passaggio 6 — Compila ed esegui la tua immagine
Crea una cartella con questo Profilo Docker (è lo stesso piccolo server web usato nel tutorial di Apple):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
Compilala, eseguila e aprila:
container build -t web-test .                       # passa sempre -t
container run -d --name web -p 8080:80 web-test     # in background, porta 8080 sul tuo Mac
open http://localhost:8080
Vale la pena conoscere subito due differenze rispetto a Docker. Primo, aggiungi sempre un tag alle tue build: senza -t, l'immagine riceve come nome un UUID appena generato. Secondo, ogni container ha il proprio indirizzo IP. container ls lo mostra, e puoi aprire http://<that-ip> senza pubblicare nessuna porta; -p serve solo quando vuoi il consueto localhost:8080 o quando un'app macOS si aspetta una porta locale.
Passo 7 — Dai nomi semplici ai container (opzionale)
Apple container ha un servizio DNS integrato. Imposta una volta un dominio locale e ogni container diventa raggiungibile come <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # edit the [dns] table if the file already has one
container system stop && container system start
sudo container system dns create test
open http://web.test
I nomi si risolvono solo per i container sulla rete predefinita , e sempre con il dominio: web.test funziona, un semplice web non funziona. I container su una rete che hai creato con container network create al momento non riescono affatto a risolversi per nome (segnalato come issue #1809); usa quelle reti per l'isolamento e collegati tramite IP.
Passo 8 — Conserva i dati e imposta i limiti
# Bind-mount the current folder
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# A named volume for a database, with CPU and memory limits
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
Set --memory su qualsiasi cosa di lunga durata. Poiché la memoria liberata dentro la VM di un container non viene restituita a macOS, un container senza limiti che ha raggiunto un picco mantiene quella memoria finché non lo riavvii.
Passo 9 — Raggiungi un servizio in esecuzione sul tuo Mac
I container non possono usare localhost per raggiungere il tuo Mac, perché dentro la VM localhost è il container. Per raggiungere, ad esempio, Ollama o un dev server sul tuo Mac, crea una volta un dominio host:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
La documentazione di Apple elenca due insidie: creare un dominio del genere disattiva iCloud Private Relay, e la regola del packet filter che lo sostiene viene rimossa al riavvio, quindi potresti doverla ricreare. Qualsiasi indirizzo degli intervalli indicati nella documentazione (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) è una scelta sicura.
Passo 10 — Prova una container machine
container machine create alpine:latest --name dev --set-default
container machine run          # a shell in Linux, as you, in your current folder
La parte 3 contiene i dettagli, comprese le avvertenze di sicurezza da tenere presenti prima di far entrare un agente.
Passo 11 — Esegui Kubernetes in locale (sperimentale)
brew install kubectl                   # if you don't have it yet
container k8s create                   # creates a cluster called k8s-dev
kubectl get nodes                      # the cluster is already in ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # use imagePullPolicy: Never in your pod spec
container k8s delete                   # when you're done
I cluster usano kindest/node:v1.35.5 immagine per impostazione predefinita e ottieni un quarto delle CPU e della memoria del tuo Mac (almeno 2 CPU e 2 GB). In 1.5.0, un cluster il cui nodo si è fermato non può essere riavviato; eliminalo e ricrealo. E ricorda che questo sottocomando è sperimentale e viene rinominato in container cluster nel branch principale.
Passaggio 12 — Aggiornare, fare pulizia o disinstallare
container stats --no-stream          # CPU, memoria, rete e disco in tempo reale per container
container logs -f web                # segui l'output di un container
container system df                  # utilizzo del disco
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # aggiorna
/usr/local/bin/uninstall-container.sh -k   # disinstalla, conserva i tuoi dati
/usr/local/bin/uninstall-container.sh -d   # disinstalla ed elimina i tuoi dati
Risoluzione dei problemi
| Sintomo | Causa probabile | Fissare |
|---|---|---|
| “I plugin non sono disponibili. Avvia i servizi di sistema dei container e riprova” | Un sottocomando digitato male (ad es. container images), oppure i servizi sono davvero fermi |
Controllo container --help per il nome corretto; esegui container system start solo se container system status dice che è spento |
| L'immagine appena compilata ha un nome casuale | Hai compilato senza -t |
container image ls, poi ricompila con -t name:tag |
| I container non riescono a raggiungersi per nome | I nomi si risolvono solo sulla rete predefinita, con il dominio | Utilizzo name.test, oppure connettiti tramite IP da container inspect |
| I container non riescono affatto a raggiungersi | Sei su macOS 15 | Aggiorna a macOS 26 o successivo |
| L'uso della memoria va solo in aumento | Ballooning parziale della memoria nel framework Virtualization | Set --memory; riavvia il container per restituire la memoria |
exec format error |
Un'immagine solo x86 su Apple silicon | Usa un'immagine arm64 o multi-arch, oppure prova --rosetta |
| La rete smette di funzionare dopo un cambio di VPN o DNS | Un bug corretto in 1.5.0 | Aggiorna con update-container.sh |
| Un container non riesce a raggiungere un dev server sul tuo Mac | localhost dentro un container è il container |
Crea un --localhost dominio host (Passaggio 9) |
Parte 5 — Apple Container vs Docker: il cheat sheet per la migrazione
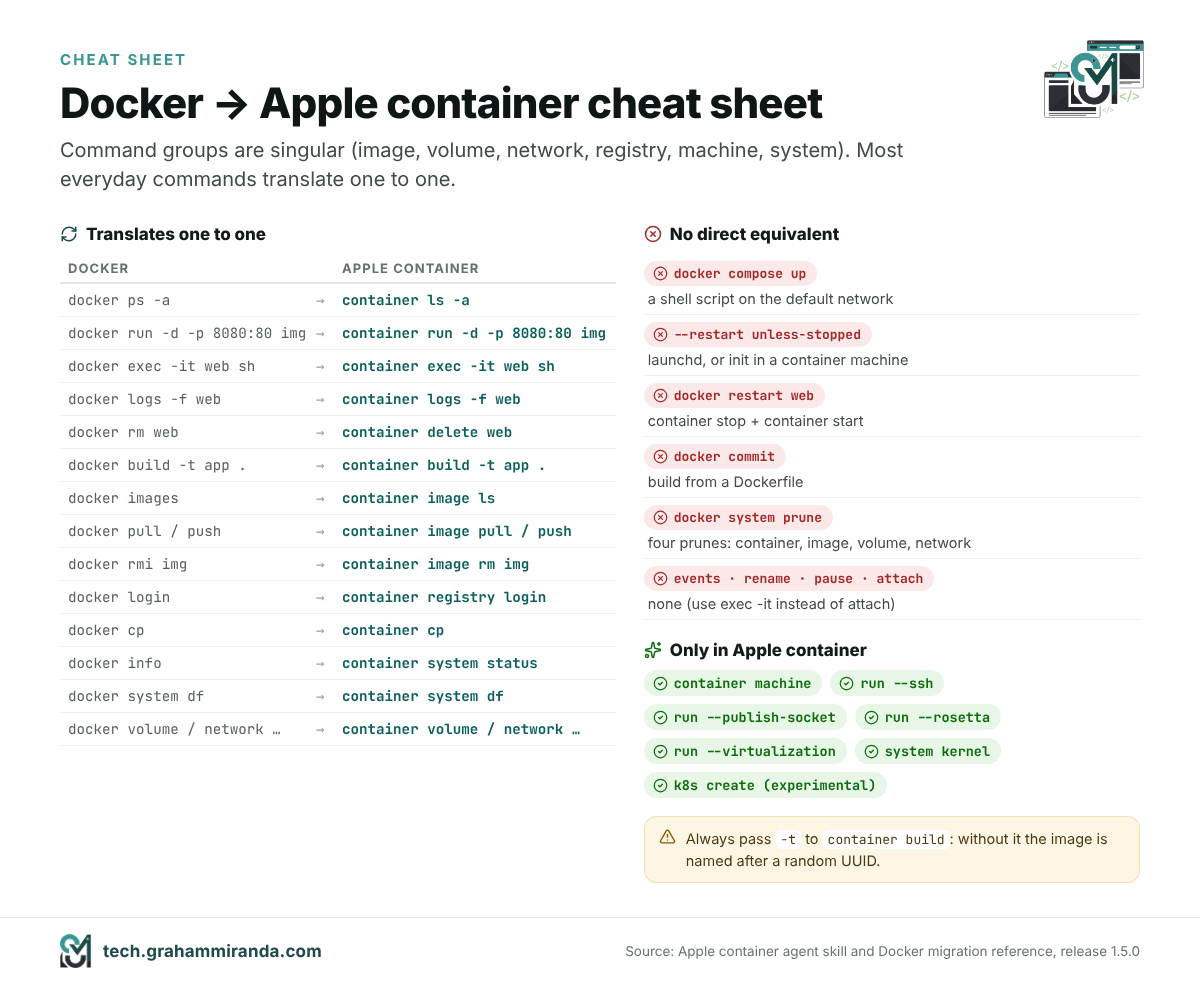
Per la maggior parte delle persone, la questione Apple container vs Docker si riduce alle abitudini, e quasi tutto quello che digiti ogni giorno si traduce uno a uno. Il comando gruppi sono singolari (immagine, volume, rete, registro, macchina, sistema), ed è la prima cosa che manda in confusione la memoria muscolare di Docker, e alcune cose non esistono affatto. Questa tabella copre i comandi che contano; la documentazione di Apple ha la mappatura completa.
| Cosa vuoi fare | Docker | Apple container |
|---|---|---|
| Elenca i container in esecuzione / tutti i container | docker ps / docker ps -a |
container ls / container ls -a |
| Esegui in background con una porta | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| Apri una shell al suo interno | docker exec -it web sh |
container exec -it web sh |
| Segui i log | docker logs -f web |
container logs -f web |
| Ferma e rimuovi | docker stop web / docker rm web |
container stop web / container delete web (oppure rm) |
| Crea un'immagine | docker build -t app . |
container build -t app . |
| Elenca, scarica, carica e rimuovi le immagini | immagini docker, pull, push, rmi |
container image ls, image pull, image push, image rm |
| Accedi a un registro | docker login |
container registry login |
| Copia i file dentro o fuori | docker cp |
container cp |
| Uso delle risorse | docker stats |
container stats |
| Info di sistema / uso del disco | docker info / docker system df |
container system status / container system df |
| Pulisci tutto | docker system prune |
quattro comandi: container prune, image prune, volume prune, network prune |
| Volumi e reti | docker volume … / docker network … |
container volume … / container network … |
| App multi-container | docker compose up |
Nessun equivalente: usa uno script shell (sotto) |
| Riavviare un container | docker restart web |
container stop web && container start web |
| Politica di riavvio | --restart unless-stopped |
Nessuno: usa launchd sul Mac, oppure un sistema init dentro una container machine |
| Salvare un container modificato come immagine | docker commit |
Nessuno: crea da un Dockerfile |
| Osservare eventi, rinominare, mettere in pausa, collegarsi | docker events, rename, pause, attach |
Nessuno (exec -it sostituisce attach) |
E alcune cose che solo Apple container fa:
container machineper ambienti Linux persistenti (Parte 3).container run --sshinoltra l’agente SSH del tuo Mac nel container e tiene il socket funzionante anche dopo il logout.container run --publish-socket host_path:container_pathpubblica un socket Unix sul tuo Mac invece di una porta TCP.container run --rosettaesegue binari Linux x86-64 tramite Rosetta.container run --virtualizationespone la virtualizzazione al container per un uso annidato (M3 o successivi).container system kernelgestisce il kernel Linux con cui avviano i tuoi container.
commit sono le tre cose che ti mancheranno.Sostituire un file Compose con uno script
Non esiste container compose, e Apple non ha dato una tempistica: Cloud Native Now ha contato più di 150 risposte nella discussione del progetto su Compose entro luglio. Fino ad allora, un piccolo file Compose diventa uno script shell. Prendi un tipico stack a due servizi:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
Con il test dominio DNS del passaggio 7 configurato, l’equivalente è:
#!/usr/bin/env bash
set -euo pipefail

# Both containers stay on the default network, where name resolution works
container run -d --name cache redis:7

# depends_on becomes an explicit readiness check
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# The name must include the domain: cache.test, not cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
Tre regole di traduzione coprono la maggior parte dei file: ogni nome di servizio diventa name.domain nella tua configurazione (cache.test), depends_on diventa un ciclo di attesa della disponibilità (che è comunque più corretto dell’ordinamento solo di avvio di Compose), e build: diventa un container build -t … riga prima del correre. Per smontare tutto usa container stop api cache && container delete api cache.
Per qualsiasi cosa più grande di tre o quattro servizi, quello script diventa presto faticoso, ed è questa la ragione onesta per cui la maggior parte dei team con stack pieni di Compose dovrebbe per ora tenere Docker Desktop o OrbStack.
Lascia che il tuo agente di coding faccia la traduzione
Se usi un agente di coding IA, il repository di Apple contiene già le istruzioni che gli servono. La skill in skills/container/ nella release 1.5.0, con il suo file di riferimento sulla migrazione da Docker, mappa i comandi, elenca ciò che non esiste e spiega le regole DNS qui sopra. Copia quella cartella nella directory delle skill del tuo agente e chiedi all’agente di convertire il tuo file Compose; poi leggi quello che ha scritto prima di eseguirlo.
Parte 6 — Apple Container vs Docker Desktop, OrbStack, Podman e Lima
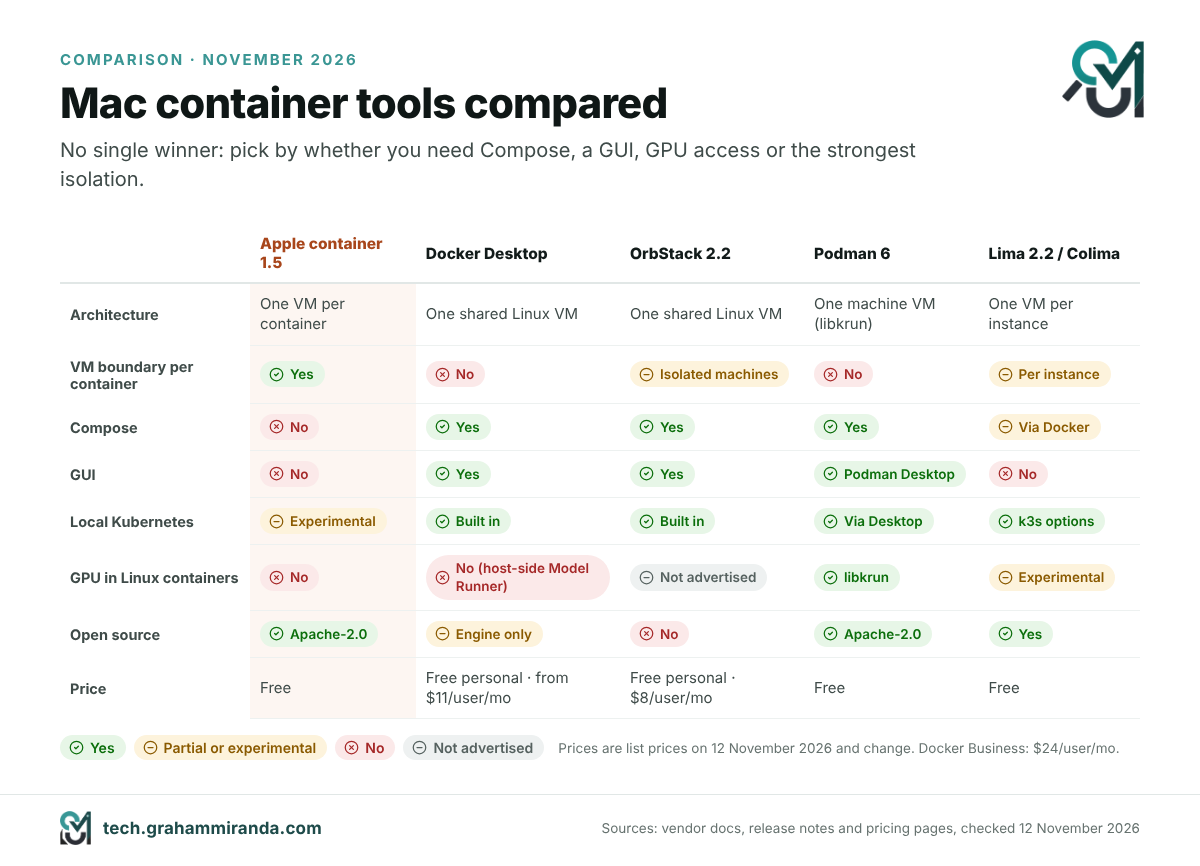
Apple container non cerca di essere Docker Desktop, e Apple non l’ha presentato come un sostituto. Gareggia per un lavoro diverso: eseguire carichi di lavoro Linux su un Mac con l’isolamento più forte e il minor software aggiuntivo. Se stai confrontando le alternative a Docker Desktop per il tuo Mac, ecco come si presentava il panorama il 12 novembre 2026.
| Apple container 1.5 | Desktop Docker | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| Architettura | Una VM leggera per ogni container | Una VM Linux condivisa | Una VM Linux leggera condivisa | Una VM della macchina Podman (libkrun per impostazione predefinita sui Mac) | Una VM per ogni istanza Lima; Colima esegue Docker o containerd dentro una di esse |
| Isolamento tra i container | Hypervisor | Namespace del kernel nella VM condivisa | Namespace del kernel; “macchine isolate” dalla 2.1 | Namespace del kernel nella VM della macchina | Per istanza |
| Compose | No | Sì | Sì (compatibile con Docker) | Sì (podman compose, oppure Docker Compose sulla sua API) |
Tramite Docker dentro la VM (Colima) |
| GUI | No | Sì | Sì | Podman Desktop | No |
| Kubernetes locale | Sperimentale plugin container k8s |
Integrato | Integrato (1.34) | Tramite Podman Desktop (kind, minikube) | Opzioni basate su k3s |
| GPU per container Linux | No | Nessun passthrough di Metal; al suo posto Model Runner esegue i modelli sull’host | Non dichiarato | Sì, tramite libkrun (remoting API Vulkan e llama.cpp) | Driver krunkit sperimentale |
| Novità 2026 | Container machines, Kubernetes locale, skill per agenti | Sandbox per agenti IA, Model Runner, Hardened Images gratuite | Macchine isolate, passthrough USB, audio | Grande pulizia; libkrun predefinito; Mac Intel abbandonati | Sandboxing per agenti IA; guest macOS e Windows |
| Prezzo | Gratuito, Apache-2.0 | Gratuito per uso personale; piani a pagamento da $11 per utente al mese (Pro, mensile) | Gratuito per uso personale; Pro $8 per utente al mese | Gratuito, Apache-2.0 | Gratuito, open source |
| Ideale per | Container singoli, ambienti di sviluppo Linux, isolamento massimo | Team, stack Compose, controlli enterprise | Uno strumento quotidiano veloce e rifinito per i singoli | Parità con Linux, container rootless, inferenza su GPU | VM scriptabili, runner CI, sandbox per agenti |
I prezzi sono quelli di listino al 12 novembre 2026 e cambiano; il piano Business di Docker costa $24 per utente al mese. Da tempo la licenza Docker richiede un piano a pagamento per l’uso commerciale oltre una soglia di dimensioni aziendali (250 dipendenti o $10 milioni di fatturato annuo dal 2021); controlla i termini attuali prima di farci affidamento.
Docker Desktop: il veterano diventato piattaforma per agenti IA
Docker ha passato il 2026 a riposizionarsi intorno agli agenti IA, e tre delle sue mosse contano qui. Nel dicembre 2025 ha reso Docker Hardened Images gratuiti e open source con licenza Apache 2.0: più di mille immagini minimali con distinte base firmate, che puoi usare con qualsiasi strumento, compreso quello di Apple. Il 30 gennaio 2026 ha lanciato Docker Sandboxes, che danno a ogni agente di coding IA la propria microVM (ne parlo più avanti nella Parte 8). E a febbraio ha aggiunto un backend vLLM per Apple silicon a Docker Model Runner, che esegue i modelli linguistici direttamente sulla GPU del Mac invece che in un container, per il motivo spiegato nella Parte 7.
Quello che Docker Desktop ha ancora e che nessun altro eguaglia è l’intero ecosistema: Compose, un’interfaccia grafica matura, Kubernetes, le estensioni, la gestione enterprise e la memoria muscolare di ogni sviluppatore che assumerai. Se l’ambiente locale del tuo team è un file Compose con otto servizi, per ora è lì che dovresti restare.
OrbStack: quello veloce
OrbStack si è costruito la reputazione sulla velocità e sul basso consumo di memoria, e le versioni del 2026 hanno aggiunto funzioni invece di reinventarlo: la versione 2.1 (aprile) ha portato un’interfaccia in stile macOS 26 e macchine isolate, macchine Linux che vedono solo le cartelle che condividi con loro e a cui si può impedire di raggiungere il tuo Mac; 2.2 (giugno) ha aggiunto passthrough USB e audio, così webcam, microcontrollori e dispositivi audio funzionano dentro Linux; e le versioni di ottobre hanno risolto problemi su macOS 27 e sono passate a Linux 7.2. È gratuito per uso personale e costa $8 per utente al mese per l’uso commerciale. Per uno sviluppatore singolo che vuole la compatibilità con Docker e Compose senza Docker Desktop, resta la raccomandazione predefinita.
Podman 6: la grande pulizia
Podman 6.0, uscito alla fine di giugno, è la versione più dirompente di questo elenco, e volutamente. Elimina il supporto a cgroups v1, sostituisce la rete CNI con Netavark, scambia slirp4netns con pasta per la rete rootless, richiede nftables invece di iptables e migra il vecchio database BoltDB a SQLite. L’isolamento di rete ora è attivo per impostazione predefinita. Sul Mac, il provider di macchine predefinito ora è libkrun, e I Mac Intel non sono più supportati; su Windows, Windows 10 viene abbandonato. Su Linux, --gpus ora supporta anche le GPU AMD oltre a NVIDIA.
Aggiorna con attenzione: le macchine Podman Linux esistenti vanno ricreate, e tutto ciò che si affidava al vecchio stack di rete va testato. Il guadagno è uno strumento molto più semplice e più nativo di Linux e, sul Mac, è quello che ha una storia vera da raccontare sui container accelerati da GPU.
Lima e Colima: il toolkit sotto il cofano
Lima è il gestore di VM open source su cui si basano molti altri strumenti, ed è diventato un progetto in incubazione CNCF a novembre 2025. La sua serie 2.x si è spinta con decisione verso l'IA: Lima 2.0 ha aggiunto un driver krunkit sperimentale con supporto GPU e strumenti MCP, così gli agenti IA possono usare una VM Lima come sandbox; 2.1 (marzo) ha aggiunto guest macOS sperimentali e una limactl shell --sync modalità pensata per impedire agli agenti IA di danneggiare i file sul tuo Mac; 2.2 (luglio) ha aggiunto guest Windows sperimentali. Colima, che avvolge Lima per darti un runtime Docker o containerd con un solo comando, resta la via gratuita più leggera per una configurazione compatibile con Docker su un Mac.
Quale dovresti usare?
- Vivi nei file Compose, o la tua azienda standardizza su Docker: Docker Desktop.
- Vuoi per te la configurazione compatibile con Docker più veloce e più leggera: OrbStack (o Colima, se deve essere gratuito e open source).
- Vuoi container Linux accelerati da GPU, container rootless o la parità con i server Fedora e RHEL: Podman 6.
- Vuoi l'isolamento più solido, nessun daemon aggiuntivo e ambienti di sviluppo Linux che sembrino parte di macOS: Apple container, con le container machines.
- Esegui agenti di coding IA senza supervisione: una sandbox pensata per questo (Parte 8), qualunque runtime usi sotto.
Niente ti impedisce di combinarli. Apple container non tocca il socket di Docker né la VM di Docker, quindi puoi tenere Docker Desktop o OrbStack per il tuo stack Compose e usare le container machines per tutto il resto.
Parte 7 — Container e IA locale su un Mac: dove finisce la GPU?
Se esegui modelli linguistici in locale, questa è la parte che conta di più, ed è quella che quasi tutte le guide sui container saltano: I container Linux su un Mac non possono usare la GPU come fanno le app native. Docker lo dice chiaramente nella documentazione di Model Runner: non c’è alcun passthrough della GPU Metal verso i container. Il framework Virtualization di Apple non passa Metal ai guest Linux, e Apple container non lo aggiunge. Un modello che gira dentro un container Apple gira sulla CPU, e per un modello da 7 miliardi di parametri è la differenza tra fluido e penoso.
Ci sono quattro modi sensati per gestirlo:
- Esegui il modello in modo nativo e metti tutto il resto in container. Ollama, LM Studio, MLX e llama.cpp usano tutti Metal direttamente su macOS. Eseguili lì, metti applicazione, database e strumenti nei container, e lascia che i container chiamino il modello via HTTP. Con Apple container, questo è il passo 9 della parte 4: crea un
host.container.internaldominio e punta la tua app ahttp://host.container.internal:11434per Ollama. - Lascia che Docker faccia la stessa cosa per te. Docker Model Runner esegue i modelli sull’host, fuori da qualsiasi container, usando llama.cpp, MLX o, da febbraio, un backend vLLM per Apple silicon (Docker Desktop 4.62 o successivo). Espone API compatibili con OpenAI e con Anthropic, e gestisci i modelli con
docker model pullcome le immagini. - Usa Podman con libkrun se il modello deve vivere in un container. libkrun dà al suo guest Linux una GPU virtuale. Gli ingegneri di Red Hat hanno prima raggiunto circa il 75–80% della velocità nativa di llama.cpp tramite Vulkan, poi hanno costruito l“API remoting”, che inoltra le chiamate GPU di llama.cpp dal container a Metal sull'host. Nei loro test su un MacBook Pro M4 Pro, l'elaborazione del prompt girava a velocità nativa e la generazione dei token raggiungeva almeno il 95% circa del nativo. È l'unica via mainstream all'inferenza su GPU all'interno di un container su un Mac, e RamaLama lo impacchetta. Red Hat fa notare che non è pensato per l’uso multi-tenant.
- Sperimenta con il driver krunkit di Lima, che si basa sulla stessa tecnologia libkrun e offre l’accelerazione GPU come opzione sperimentale.
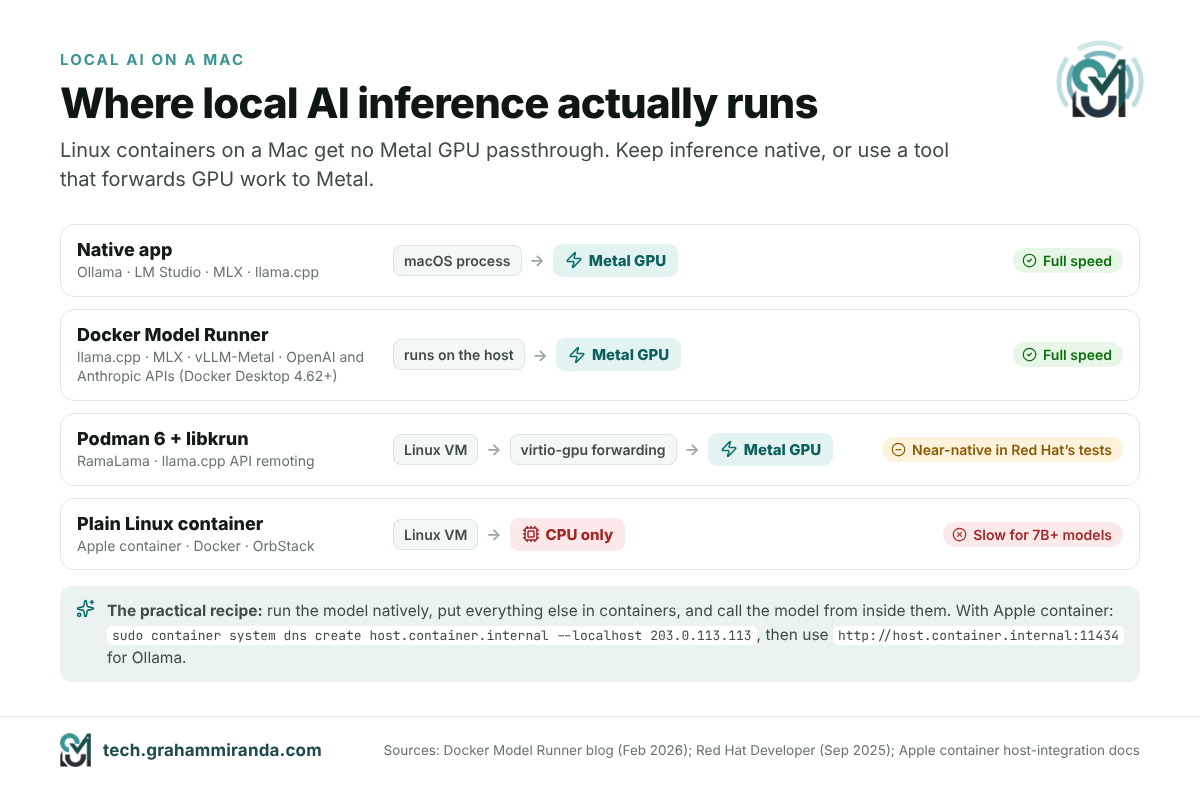
La ricetta pratica per la maggior parte delle persone: esegui Ollama o LM Studio in modo nativo, metti tutto il resto nei container e considera i container il posto per il tuo codice e i tuoi servizi, non per i pesi. Se stai scegliendo l’hardware per questo, la mia guida ai MacBook per LLM locali spiega quanta memoria serve a ogni dimensione di modello, e la guida all’AI locale su M5 Pro 64 GB approfondisce una singola configurazione.
Parte 8 — L’era delle sandbox: perché ogni strumento per container è diventato uno strumento per agenti IA
Guarda le note di rilascio 2026 di ogni strumento nella Parte 6 e torna sempre lo stesso tema: isolare gli agenti IA. Non è una coincidenza. Gli agenti di coding ormai girano per ore, installano pacchetti, eseguono codice che hanno scritto da soli e leggono file verso cui non erano stati indirizzati. La domanda ha smesso di essere “l’agente sa scrivere buon codice?” ed è diventata “a cosa può accedere mentre lo fa?” Nel 2026 la risposta su cui tutti i fornitori si sono trovati d’accordo era la sandbox per agenti IA: un ambiente usa e getta con un proprio kernel, solo i file necessari al compito e, idealmente, limiti su dove può inviare i dati.
Cinque modi per dare a un agente un ambiente isolato tutto suo
- Docker Sandboxes (30 gennaio 2026) danno a ogni agente una microVM usa e getta con solo la cartella del tuo progetto montata e un proprio motore Docker all’interno, senza accesso al demone Docker del tuo host. Al lancio supportavano Claude Code, Codex CLI, Copilot CLI, Gemini CLI e Kiro su macOS e Windows. Il
sbxlo strumento da riga di comando ti permette di scegliere una policy di rete (Aperta, Bilanciata o Bloccata), consentire destinazioni specifiche e gestire i segreti consbx secret. La release 0.53.0 è uscita l’11 novembre. - Docker Cloud Sandboxes (24 settembre 2026) eseguono le stesse sandbox nel cloud di Docker con lo stesso isolamento e le stesse policy, così un agente può continuare a lavorare nell’arco della notte con il tuo portatile chiuso. Si scalano da 1 a 16 vCPU e, secondo Docker, si avviano in poche centinaia di millisecondi.
- Apple container assegna per scelta progettuale a ogni container un confine di VM. Un semplice
container runcon solo il tuo progetto montato è un ambiente per agenti ragionevole; una container machine, come spiegato nella Parte 3, non lo è, a meno che tu non disattivi il mount della home. - Lima 2.x include strumenti MCP che permettono a un agente di eseguire comandi dentro una VM Lima, e una
--syncmodalità shell pensata per impedire agli agenti di danneggiare i file sull’host. - OrbStack 2.1 ha aggiunto le macchine isolate, che vedono solo le cartelle che scegli di condividere e, dalla 2.1.2, possono essere bloccate in modo da non raggiungere il tuo Mac e le tue altre macchine.
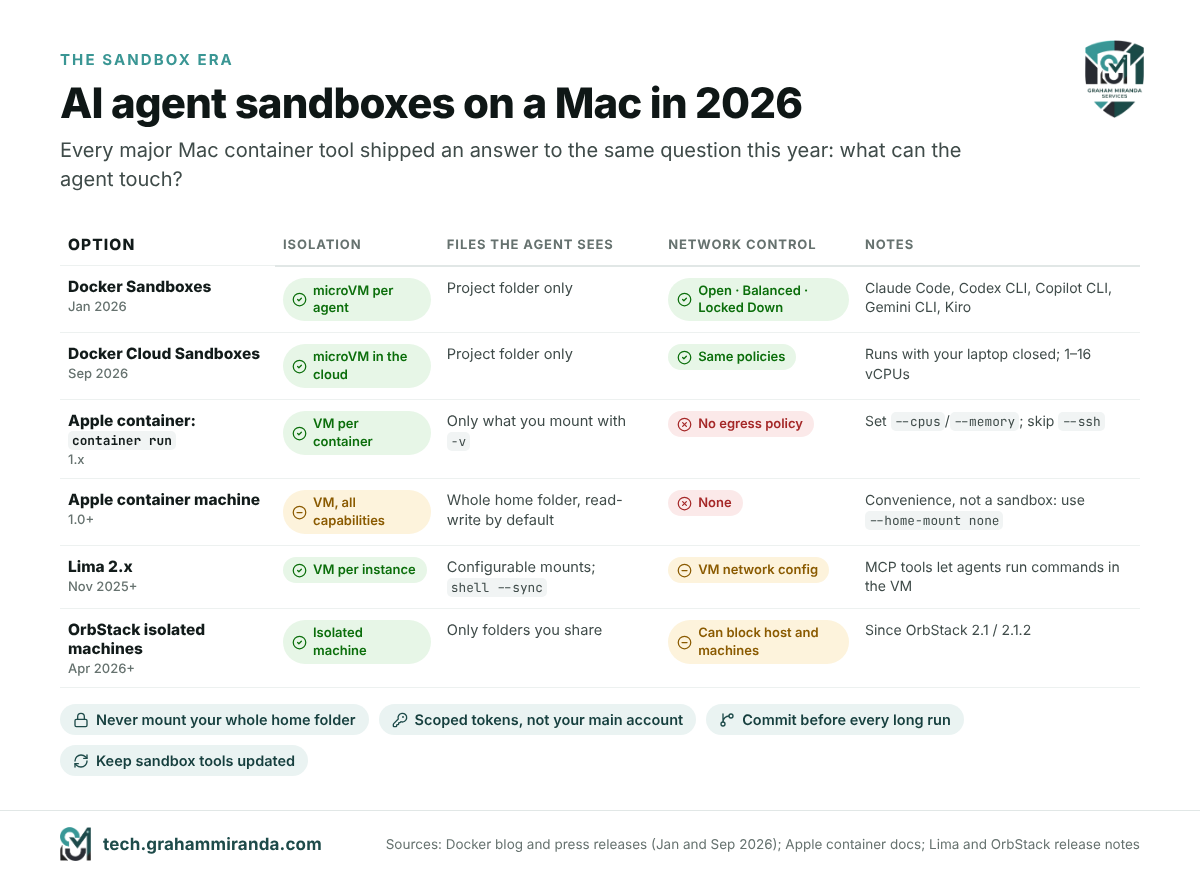
Un ambiente per agenti minimale con Apple container
Se vuoi provarlo con lo strumento di questo articolo, questo dà a un agente una VM tutta sua, la cartella del tuo progetto e nient’altro dal tuo Mac:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# dentro: installa la tua CLI per agenti, accedi e avviala in /work
Cos’è che protegge e cosa no, a essere onesti:
- Protegge il resto dei file del tuo Mac, le tue chiavi SSH (finché non aggiungi
--ssh), il tuo Keychain e i tuoi altri container. - Non protegge la cartella del progetto stessa, che l’agente può comunque modificare o eliminare, quindi fai commit prima di iniziare. Non limita nemmeno il traffico di rete in uscita: Apple container non ha una policy di egress, quindi un agente ingannato da una pagina web o da un README malevolo può comunque inviare dati all’esterno. Le policy di rete di Docker Sandboxes sono la scelta migliore se questo ti preoccupa.
- Le credenziali che incolli restano dentro l’ambiente. Usa un token con permessi limitati per l’agente, non il tuo account principale.
Uno sguardo realistico alla sicurezza
Le sandbox riducono il raggio d’azione; non rendono innocuo un agente compromesso. La release 1.3.1 di Apple ha corretto sei advisory nel codice che decomprime le immagini, e l’ondata di strumenti IA esposti e trasformati in miner di criptovalute nel 2026 è un buon promemoria di cosa accade quando l’isolamento è un ripensamento: in aprile Censys ha documentato oltre mille server ComfyUI lasciati aperti su internet e presi di mira, come ho raccontato in Il crypto mining conviene nel 2026?. Tieni aggiornati gli strumenti di sandbox, assegna agli agenti credenziali con ambito limitato, controlla ciò che committano e non esporre mai l’interfaccia di controllo di un agente su internet. Se stai ancora scegliendo un agente, il mio confronto tra harness di coding IA spiega quali offrono il sandboxing integrato.
Parte 9 — Lo strato di piattaforma: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 e Homebrew
Apple container è stata la release più interessante dell’anno per gli sviluppatori Mac, ma non è stata l’unica a cambiare il tuo modo di lavorare. Il resto di questa guida è il radar delle release: le uscite del 2026 che contano di più per chi costruisce software, raggruppate per livello, con cosa è cambiato e cosa fare per ciascuna.
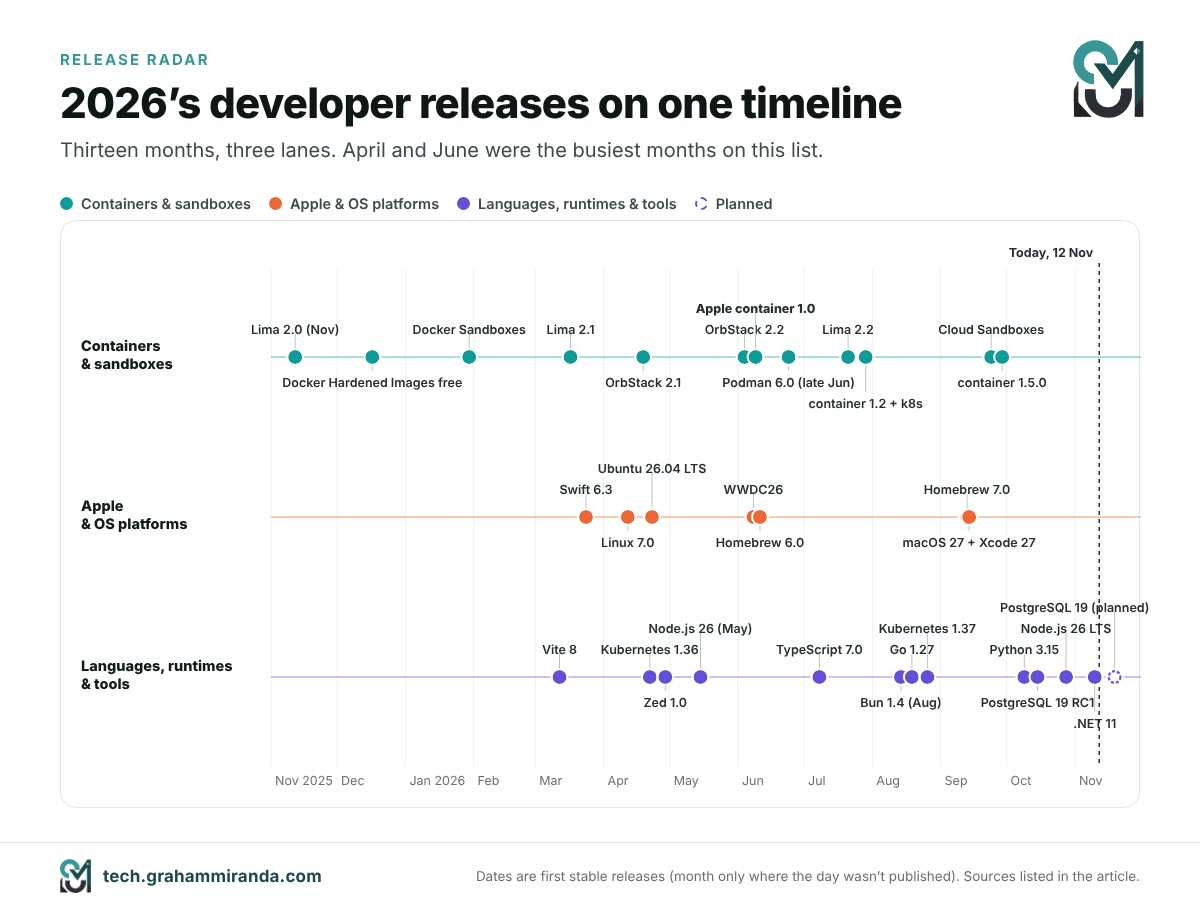
macOS 27 Golden Gate: solo Apple silicon
Apple ha annunciato macOS 27 Golden Gate alla WWDC26 l’8 giugno e l’ha rilasciato il 14 settembre 2026. Per gli sviluppatori, il titolo non è Siri, che ora gira su Gemini di Google, né gli avvii delle app più veloci che Apple pubblicizza; è la lista di ciò che è sparito:
- I Mac Intel sono fuori. Golden Gate gira solo su Apple silicon. macOS 26 Tahoe è l’ultima release per i Mac Intel, che restano su di essa per il resto della finestra di aggiornamenti di sicurezza.
- Rosetta 2 ha i giorni contati. All’aggiornamento, Rosetta viene rimossa e reinstallata su richiesta alla prima apertura di un’app solo x86. Golden Gate è descritta ovunque come l’ultima versione di macOS con il pieno supporto a Rosetta 2, quindi gli strumenti solo x86 nel tuo flusso di lavoro hanno bisogno di un piano di sostituzione.
- I vecchi runtime di scripting continuano a sparire. Un’installazione pulita non ha Python 2 né PHP;
python3è il 3.9.6 che arriva con i Command Line Tools e non cambia. Usa Homebrew,uvopyenvper il lavoro serio con Python, e Homebrew per PHP. - Non esiste il downgrade. Se qualcosa si rompe, la via pulita per tornare indietro è un ripristino da Time Machine. Fai prima un backup, e aspetta se dipendi da un client VPN, da un driver o da un’estensione del kernel non ancora certificati per la 27.
Un avviso specifico se scrivi in Python: le note di rilascio di python.org per la 3.15 avvertono che IDLE e altre app tkinter possono bloccarsi all’apertura delle finestre di dialogo su macOS 27.0, e suggeriscono di aspettare una correzione prima di aggiornare se ci fai affidamento.
Xcode 27 e Swift 6.4: agenti con un piano
Xcode 27 è arrivato il 14 settembre con Swift 6.4. Richiede macOS Tahoe 26.6 o successivo su Apple silicon, quindi è anche la fine della strada per Xcode su Intel. Le modifiche che contano:
- Il coding agentico è cresciuto. Ora gli agenti possono pianificare prima di agire: il piano è un documento Markdown modificabile che approvi prima che l’agente cambi qualsiasi cosa. Gemini di Google si è aggiunto all’elenco dei modelli supportati, e le integrazioni con provider esterni sono opt-in, perché inviano il tuo codice sui server di qualcun altro.
- Device Hub sostituisce l’app Simulator, portando simulatori e dispositivi reali in un’unica finestra.
xcrun simctlfunziona ancora, quindi l’automazione scriptata dei simulatori sopravvive. - Alcuni progetti non si compilano senza modifiche. Il classico
ld64linker non c’è più (l’opzione-ld64ora fa fallire il link), un paio di rotture nel codice Swift riguardano@Stateinizializzatori einitaccessor di init, e per i target di macOS 27ARCHS_STANDARDnon include più x86_64, in silenzio.
Swift 6.3, rilasciato il 24 marzo, merita una menzione a sé: ha reso il Swift SDK for Android ufficiale, così puoi compilare codice Android nativo in Swift e richiamarlo da Kotlin o Java, ha aggiunto un @c attributo che espone le funzioni Swift a C, e ha presentato in anteprima il nuovo sistema Swift Build dentro Swift Package Manager. Combinato con le container machines, ora è realistico scrivere Swift lato server su un Mac, compilarlo e testarlo su un vero Linux accanto, e condividere il codice con un'app Android.
Linux 7.0: un numero tondo con cambiamenti reali
Linus Torvalds ha rilasciato Linux 7.0 su 12 aprile 2026. Il salto di versione da 6.19 è stato un azzeramento della numerazione più che un segno di sconvolgimenti, ma il rilascio ha portato traguardi concreti: il supporto a Rust ha perso l'etichetta “sperimentale”, XFS ha guadagnato l'auto-riparazione autonoma, i moduli del kernel possono essere firmati con il post-quantum ML-DSA algoritmo ML-DSA mentre la firma dei moduli con SHA-1 è stata rimossa, e zram ora può riscrivere nello storage le pagine compresse senza prima decomprimerle. A ottobre, OrbStack distribuiva già un kernel 7.2 nella sua VM.
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical ha rilasciato Ubuntu 26.04 LTS su 23 aprile 2026, costruito su Linux 7.0. È il rilascio che ha messo Rust al centro di una distribuzione mainstream: sudo-rs e il Rust di uutils coreutils sostituiscono i classici sudo e i principali strumenti da riga di comando. La crittografia full-disk supportata da TPM è ora disponibile in generale nell'installer, Livepatch copre per la prima volta i server Arm64, e il CUDA di NVIDIA è nei repository di Ubuntu per la prima volta, insieme a ROCm di AMD. Per i container, questo significa che ubuntu:26.04 è l'immagine di base da cui dovrebbero partire i nuovi progetti; per gli utenti Windows, Ubuntu su WSL ha guadagnato cloud-init e l'integrazione con Ubuntu Pro. Se stai costruendo un nuovo server questo inverno, gran parte della mia checklist di hardening del server Debian 12 vale anche per 26.04.
Homebrew 6.0 e 7.0: due major in un'estate
Homebrew ha distribuito due versioni major a tre mesi di distanza, e insieme hanno cambiato i suoi valori predefiniti più di qualsiasi rilascio degli ultimi anni:
- Homebrew 6.0 (11 giugno) ti ha fatto fidare esplicitamente dei tap di terze parti prima che il loro codice venga eseguito (i tap ufficiali restano fidati), ha reso la modalità “ask” quella predefinita per gli sviluppatori, così che
brew installebrew upgrademostrano cosa cambierà prima che venga modificato, hanno portato una sandbox Bubblewrap su Linux e aggiuntobrew exec, che esegue un pacchetto senza installarlo in modo permanente, proprio comenpx. - Homebrew 7.0 (13 settembre) ha integrato
vulnerabilità di brew, che confronta i pacchetti installati con il database delle vulnerabilità OSV.dev, ha rilasciato BrewUI, l’app grafica ufficiale di Homebrew (brew install homebrew-app, macOS Tahoe 26 o successivo), ha spostato la sandbox Linux su Landlock e ha accelerato le installazioni con più lavoro in parallelo. - La tempistica per Intel ora è fissata. Golden Gate, Tahoe e Sequoia sono Tier 1 su Apple silicon. I Mac Intel sono passati al Tier 3, senza nuove bottle, e Homebrew smetterà di funzionare su Intel il 1 settembre 2027; suggerisce MacPorts a chi deve restare. macOS 10.15 e versioni precedenti non sono più supportati del tutto, e Sonoma 14 è sceso al Tier 3.
Due comandi che vale la pena eseguire oggi: brew vulns --severity=high per vedere cosa è esposto, e brew tap per rivedere a quali tap di terze parti ti sei affidato finora.
Parte 10 — Linguaggi e runtime: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun e Vite
Python 3.15: più veloce all’avvio, più veloce nell’esecuzione
Python 3.15.0 è arrivata il 9 ottobre 2026 (la versione attuale è la 3.15.2). Le funzionalità principali:
- Import lazy espliciti (PEP 810). Puoi contrassegnare un import come lazy, così il modulo si carica solo quando viene usato per la prima volta. Per gli strumenti da riga di comando e le funzioni serverless che importano librerie pesanti usate di rado, il tempo di avvio cala in modo evidente.
- UTF-8 è la codifica predefinita (PEP 686).
open()senza un argomentoencodingora significa UTF-8 ovunque. Soprattutto una correzione per Windows, ma controlla qualsiasi codice che faceva affidamento sul vecchio valore predefinito legato alla locale. - Nuove funzioni built-in:
frozendict(PEP 814), un dizionario immutabile, esentinel(PEP 661), un modo corretto per creare valori marcatore unici. - Unpacking nelle comprehension (PEP 798), un nuovo profiler statistico chiamato Tachyon (PEP 799) con un nuovo
pacchetto di profilazionepacchetto, frame pointer attivi per impostazione predefinita per un migliore profiling, e diversi miglioramenti alla tipizzazione. - Un JIT sperimentale più veloce: circa il 7–8% più veloce dell'interprete standard su Linux x86-64 e l'11–12% più veloce dell'interprete tail-calling sui Mac Apple silicon, secondo le misurazioni della media geometrica del team principale.
- Il free-threading si avvicina alla normalità. L'installer ufficiale di macOS ora installa il supporto free-threading per impostazione predefinita, e il nuovo lavoro sulla stable-ABI rende più facile per le estensioni C supportare la build senza il global interpreter lock.
Le immagini container sono python:3.15. Prova prima su un branch: gli import lazy e il cambio di codifica sono le due cose più suscettibili di sorprendere il codice esistente.
TypeScript 7.0: il compilatore, riscritto in Go
Microsoft ha rilasciato TypeScript 7.0 su 8 luglio 2026, dopo una release candidate a giugno. È il port nativo del compilatore e del language service su Go, noto durante lo sviluppo come Project Corsa, e Microsoft afferma che di solito rende le build complete da 8 a 12 volte più veloci, grazie a un vero multithreading. Poiché il team ha portato la struttura e la logica del codice esistente invece di riprogettarlo, i due compilatori producono risultati coerenti.
Lo installi nel modo consueto (npm install -D typescript), e il pacchetto ora include la versione nativa di tsc. Per gli strumenti che necessitano ancora della vecchia API JavaScript, Microsoft pubblica @typescript/typescript6, che fornisce un tsc6 comando e l'API 6.0 affiancati al 7.0. Microsoft ora pianifica release di funzionalità ogni tre o quattro mesi. Se il tuo editor sembra più veloce questo autunno, ecco perché.
Node.js 26 LTS: arriva Temporal e il ritmo delle release rallenta
Node.js 26 è uscito a maggio ed è diventato LTS il 28 ottobre 2026 come versione 26.13.0, nome in codice “Lithium”, supportato fino alla fine di aprile 2029. Abilita il Temporal API per impostazione predefinita, il tanto atteso sostituto del notoriamente scomodo Data oggetto di JavaScript, e include il motore V8 14.6 e Undici 8, il client HTTP dietro fetch().
Node 26 è anche la fine di un'era. È l'ultima release principale con il vecchio calendario semestrale. Da Node.js 27, ci sarà una release principale all'anno, ogni release diventerà LTS, e ogni linea avrà 30 mesi di LTS su 36 mesi di supporto totale. La fase alpha di Node 27 è iniziata a ottobre 2026, i, ogni rilascio diventerà LTS e ogni linea avrà 30 mesi di LTS su 36 mesi di supporto totale. La fase alpha di Node 27 è iniziata a ottobre 2026, la prima release è prevista per aprile 2027 e sarà supportata fino ad aprile 2030.
Go 1.27: finalmente i metodi generici
Go 1.27 rilasciato il 19 agosto 2026. Ora i metodi possono avere i propri parametri di tipo, una delle funzionalità più richieste da quando i generici sono arrivati in Go 1.18 (i metodi delle interfacce ancora no). encoding/json ora gira sulla più veloce implementazione v2 sotto il cofano, con nuovi encoding/json/v2 e jsontext pacchetti; l'unmarshalling è molto più veloce, anche se alcuni messaggi di errore si leggono diversamente. C’è un supporto sperimentale e portabile SIMD dietro GOEXPERIMENT=simd, e i pacchetti crypto hanno aggiunto ML-DSA firme post-quantum e ML-KEM-1024 per lo scambio di chiavi in TLS 1.3. Una nota sulla piattaforma: Go 1.27 richiede macOS 13 Ventura o successivo.
.NET 11: union type, e due versioni fuori supporto
Microsoft ha lanciato .NET 11 al .NET Conf 2026 (10–12 novembre). È un rilascio a termine standard con 24 mesi di supporto. La stella per gli sviluppatori è i union type di C# 15, che permettono a un valore di essere esattamente uno tra diversi tipi dichiarati, con il compilatore che verifica che le espressioni switch gestiscano ogni caso. .NET MAUI ora gira sul CoreCLR runtime per impostazione predefinita, usando codice precompilato più un interprete sulle piattaforme Apple, dove la compilazione JIT non è consentita, e il dotnet comando stesso si avvia più velocemente grazie a un host Native AOT.
La parte urgente non è .NET 11 in sé: .NET 8 e .NET 9 hanno entrambi raggiunto la fine del supporto il 10 novembre 2026. Tutto ciò che gira ancora su di essi deve passare a .NET 10 (supporto a lungo termine) o a .NET 11.
Bun 1.4: riscritto in Rust, in gran parte dall'IA
Il rilascio più discusso dell’anno è Bun 1.4, pubblicato in agosto. Bun, il runtime JavaScript che Anthropic ha acquisito a dicembre 2025, è stato portato da da Zig a Rust. Secondo il resoconto di InfoQ, la base di codice originale contava circa 535.000 righe di Zig; il porting ha richiesto circa quattro mesi invece dell'anno che sarebbe servito a un piccolo team umano; e il lavoro è stato fatto in gran parte da una versione pre-rilascio di Claude Fable 5 di Anthropic, orchestrata come circa 50 flussi di lavoro con un agente implementatore, due agenti revisori avversariali e un agente correttore, con fino a 64 istanze in parallelo. Far passare la suite di test è costato circa $165,000 in utilizzo delle API.
I risultati sono a doppio taglio. Il porting meccanico ha introdotto 19 regressioni sottili. Ha anche risolto 128 bug di vecchia data, e in un test di 2.000 build consecutive, l'uso di memoria si è stabilizzato a 609 MB invece di superare i 6,7 GB come prima. Il creatore di Zig, Andrew Kelley, ha criticato il progetto per aver distribuito codice che nessun umano aveva revisionato del tutto. Qualunque cosa tu ne pensi, Bun 1.4 è ora il caso di riferimento per la riscrittura di infrastrutture con l'IA su larga scala, e la discussione su cosa significhi “revisionato” per il codice scritto dall'IA è tutt'altro che chiusa.
Vite 8: un solo bundler invece di due
Vite 8, pubblicata il 12 marzo 2026, ha sostituito la coppia di bundler che Vite aveva sempre usato, esbuild in sviluppo e Rollup in produzione, con un unico bundler basato su Rust, Rolldown, più la toolchain del compilatore Oxc. Nei benchmark, Rolldown è da 10 a 30 volte più veloce di Rollup, e i primi adottanti hanno riportato grandi vantaggi nel mondo reale: la build di produzione di Linear è passata da 46 secondi a 6. Vite ora richiede Node.js 20.19+ o 22.12+, viene distribuito solo come ESM ed è più grande di circa 15 MB da installare; un livello di compatibilità converte automaticamente la maggior parte delle configurazioni esistenti.
Parte 11 — Infrastruttura ed editor: Kubernetes, PostgreSQL 19 e Zed 1.0
Kubernetes 1.36 e 1.37
Kubernetes ha mantenuto il suo ritmo di tre rilasci all'anno. La versione 1.36 “Haru” (22 aprile 2026) ha introdotto 70 miglioramenti, 18 dei quali promossi a stabili, il più importante dei quali riguarda i namespace utente, che mappano l'utente root di un container su un utente non privilegiato sull'host. Anche l'autorizzazione a grana fine per l'API kubelet e le metriche pressure-stall (PSI) sono diventate stabili, e i Service ExternalIPs sono stati deprecati. La versione 1.37 “Garhwal” (26 agosto 2026) è arrivata con 67 miglioramenti: 16 stabili, 23 beta e 27 alpha.
Per gli utenti Mac, un dettaglio pratico: il plugin Kubernetes di Apple container usa l' kindest/node:v1.35.5 immagine per impostazione predefinita, quindi è indietro di un rilascio o due. Passa --node-image con un'immagine node kind più recente quando devi testare su Kubernetes attuale.
PostgreSQL 19: il rilascio che ha aspettato
PostgreSQL pubblica una versione major ogni autunno come un orologio. Non quest'anno. Durante il ciclo beta della 19, il progetto ha annullato 53 commit, comprese funzionalità di punta come le query su grafi di proprietà SQL (SQL/PGQ), MERGE/SPLIT PARTITION, temporale UPDATE/DELETE … FOR PORTION OF e GROUP BY ALL, che in alcuni casi restituiva risultati errati. La maggior parte dovrebbe tornare nella versione 20. Un'analisi di settembre sul blog di ingegneria di Snowflake indicava una causa interessante: il rilevamento dei bug assistito dall'IA stava facendo emergere problemi di fase avanzata che prima sarebbero stati rilasciati. La prima release candidate è arrivata il 15 ottobre, e la disponibilità generale è prevista per il 19 novembre 2026, a meno che non serva un altro candidato.
È l’opposto dell’istinto del “rilascia e poi rattoppa”, e per un database è la scelta giusta. Resta su PostgreSQL 18 in produzione finché la 19 non ha avuto almeno la sua prima release minore.
Zed 1.0: un nuovo editor raggiunge la stabilità
Zed, l'editor scritto in Rust e accelerato dalla GPU del team che ha creato Atom, ha raggiunto la 1.0 alla fine di aprile 2026, dopo circa cinque anni di sviluppo. Gira su macOS (12 o successivo), Windows e Linux, e le sue funzioni di IA includono il supporto per agenti di coding esterni tramite l'Agent Client Protocol aperto. Si muove in fretta: la release attuale al 12 novembre è la 1.28.1.
Parte 12 — Sei schemi dietro l’ondata di release del 2026
Prese una per una, queste sono solo note di rilascio. Prese insieme, dicono in che direzione stanno andando gli strumenti per sviluppatori.
1. La macchina virtuale è il nuovo container
Apple container assegna a ogni container la sua VM. Docker Sandboxes e Cloud Sandboxes danno a ogni agente una microVM. Lima, OrbStack e Podman hanno passato l'anno ad aggiungere funzioni di isolamento a livello di VM. La causa è la stessa ovunque: gli agenti di IA eseguono codice che nessuno ha letto, e il confine dei namespace del kernel, che andava bene per i tuoi servizi fidati, non è un posto tranquillo dove fermare un servizio non fidato. Apple silicon ha reso le VM leggere abbastanza economiche da farlo per default.
2. Intel esce dalla catena di strumenti del Mac
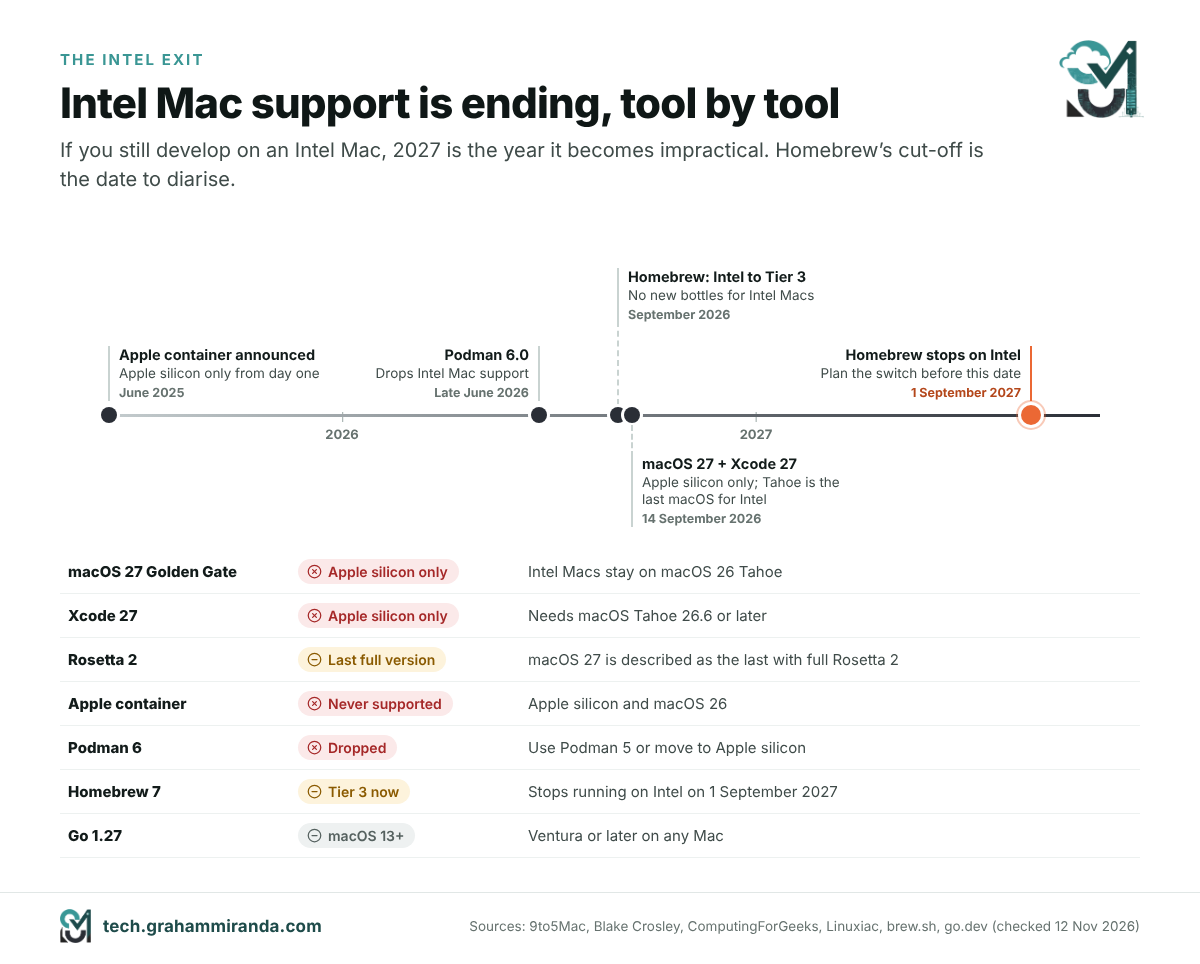
macOS 27, Xcode 27 e Apple container girano solo su Apple silicon. Podman 6 ha abbandonato i Mac Intel. Homebrew ha spostato Intel al Tier 3 e ha fissato una data, 1° settembre 2027, dopo la quale smette del tutto di funzionare lì. Golden Gate è l'ultimo macOS con Rosetta 2 completo. Se tu o la tua azienda sviluppate ancora su Mac Intel, il 2027 è l'anno in cui diventa impraticabile.
3. Riscrivilo in un linguaggio più veloce
Il compilatore di TypeScript è passato da JavaScript a Go ed è diventato da 8–12 volte più veloce. Vite ha sostituito due bundler con uno scritto in Rust. Bun è passato da Zig a Rust. Ubuntu ha sostituito sudo e le utilità di base con versioni in Rust, Rust ha perso l'etichetta di sperimentale nel kernel Linux, e Zed ha dimostrato che un editor nativo può competere con quelli basati su Electron. La velocità è metà del motivo; la sicurezza della memoria è l'altra.
4. Ora l'IA è sia chi costruisce sia chi trova i bug
Un’IA ha fatto gran parte della digitazione nella riscrittura di Bun. Il rilevamento dei bug assistito dall’IA ha contribuito a ritardare PostgreSQL 19. Apple distribuisce una skill perché gli agenti di coding possano guidare il suo strumento per container, Xcode 27 ha agenti che pianificano prima di scrivere, e Docker ha riorganizzato la sua linea di prodotti intorno al sandboxing degli agenti. Gli strumenti danno sempre più per scontato che dall’altra parte della riga di comando ci sia un agente e non una persona, e questo sta cambiando cosa significano “buona documentazione” e “buoni default”. (Per il lato dei flussi di lavoro di questo cambiamento, vedi il mio guida al vibe coding.)
5. Sicuro per default, finalmente
Homebrew ora ti obbliga a fidarti dei tap di terze parti e cerca vulnerabilità note. Docker ha regalato le sue immagini hardened. Podman ha attivato l'isolamento di rete per default. Apple container ora usa HTTPS come default per i registry e ha corretto sei advisory in una sola release. Linux 7.0 e Go 1.27 hanno adottato firme post-quantum, e Ubuntu ha sostituito strumenti con versioni memory-safe. Niente di tutto questo è glamour, e tutto riduce il numero di modi in cui una dipendenza difettosa o un agente confuso può farti male.
6. Treni più lenti, supporto più lungo
Node.js sta passando a una major release all'anno con LTS per ogni release. Le release standard-term di .NET ora hanno 24 mesi di supporto. PostgreSQL ha scelto la qualità invece della sua solita finestra di rilascio. Dopo anni di cicli di rilascio sempre più rapidi, le piattaforme su cui la gente costruisce attività stanno deliberatamente rallentando, mentre gli strumenti sopra, da TypeScript a Zed ad Apple container, continuano a uscire ogni poche settimane.
Parte 13 — Il tuo piano di aggiornamento per novembre 2026
Ecco cosa farei, a seconda del tipo di sviluppatore che sei.
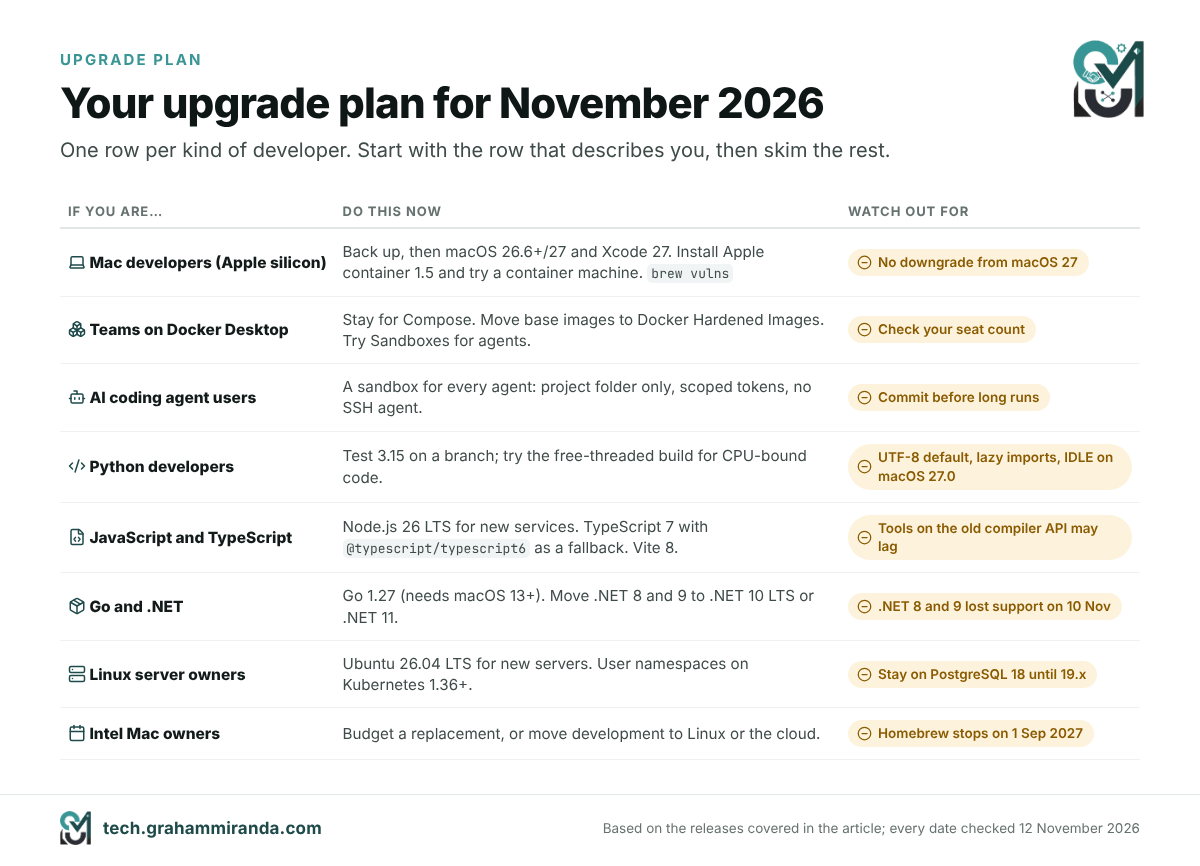
Sviluppatori Mac su Apple silicon. Fai un backup con Time Machine, poi passa a macOS 26.6 o 27 e a Xcode 27 quando i tuoi strumenti critici li supportano. Installa Apple container 1.5 e crea una container machine per le tue build Linux. Esegui brew update && brew upgrade, allora vulnerabilità di brew e brew tap.
Team su Docker Desktop. Resta dove sei per lo sviluppo basato su Compose. Sposta le immagini di base su Docker Hardened Images dove ha senso, prova Docker Sandboxes per il lavoro degli agenti, e controlla che il numero di postazioni corrisponda ancora ai termini di licenza di Docker.
Chiunque usi agenti di coding IA. Dai a ogni agente un sandbox: Docker Sandboxes, un semplice Apple container con montato solo il progetto, o una VM Lima. Non dare mai a un agente l'intera cartella home, il tuo SSH agent o un token senza scope. Fai commit prima di ogni esecuzione lunga.
Sviluppatori Python. Prova la 3.15 su un branch. Tieni d'occhio il default UTF-8 e il codice che potrebbe rompersi con le lazy import, prova la build free-threaded se hai codice CPU-bound, e tieni IDLE lontano da macOS 27.0 finché non esce la correzione per tkinter.
Sviluppatori JavaScript e TypeScript. Sposta i nuovi servizi di produzione su Node 26 LTS. Prova TypeScript 7 con @typescript/typescript6 come rete di sicurezza per gli strumenti che hanno bisogno della vecchia API, e passa a Vite 8 se le tue build sono lente.
Sviluppatori Go e .NET. Passa a Go 1.27, tenendo presente che richiede macOS 13 o successivo. Sposta subito su .NET 10 LTS o .NET 11 tutto ciò che è ancora su .NET 8 o 9: sono già fuori supporto.
Chi gestisce server Linux. Usa Ubuntu 26.04 LTS per i nuovi server, attiva gli user namespace dove la tua versione di Kubernetes li supporta e resta su PostgreSQL 18 finché la 19 non avrà ricevuto una point release.
Chi ha un Mac Intel. Tahoe è il tuo ultimo macOS, e Homebrew smette di funzionare su Intel il 1º settembre 2027. Metti in conto un sostituto nel budget 2027, oppure sposta il tuo lavoro di sviluppo su una macchina Linux o su un ambiente cloud. Se stai valutando i nuovi display del MacBook Pro per quel sostituto, ho spiegato perché ho scelto il mini-LED invece dell’OLEDe ho confrontato il MacBook Pro M1 con il 16 pollici M5 Pro per intero.
Domande frequenti
Apple container è lo strumento da riga di comando open source di Apple per creare, eseguire, compilare e pubblicare container Linux su un Mac. La versione 1.0 è uscita il 9 giugno 2026. Esegue ogni container in una propria macchina virtuale leggera usando il pacchetto Swift Containerization di Apple, funziona con le immagini OCI standard di qualsiasi registry e ha aggiunto le container machine: ambienti Linux persistenti che condividono il tuo nome utente e la tua cartella home del Mac. La versione attuale è la 1.5.0.
Non ancora, per la maggior parte dei team. Apple container esegue le stesse immagini e copre i comandi di tutti i giorni come run, build, exec, logs e push, ma non ha Compose, non ha criteri di riavvio, non ha interfaccia grafica e non dà ai container accesso alla GPU. Docker Desktop e OrbStack restano migliori per gli stack Compose con più servizi. Apple container è la scelta migliore per container singoli, ambienti di sviluppo Linux e carichi di lavoro in cui conta l’isolamento a livello di VM.
Le container machine, novità di Apple container 1.0, sono ambienti Linux persistenti costruiti da normali immagini OCI. Ognuna gira nella propria VM leggera, avvia l’init system dell’immagine e mappa il tuo nome utente, la cartella home e la directory corrente del Mac dentro Linux, così puoi modificare su macOS e compilare dentro Linux senza alcun passaggio di copia. Si creano con container machine create e sono la cosa più vicina che il Mac abbia al WSL di Windows.
Non gira affatto sui Mac Intel; serve Apple silicon. Apple lo supporta su macOS 26 Tahoe e funziona anche su macOS 27 Golden Gate. Su macOS 15 Sequoia gira, ma con limiti concreti: i container non possono comunicare tra loro in rete, è disponibile una sola rete e i maintainer di Apple in genere non correggono problemi che non riescono a riprodurre su macOS 26.
Sì. Apple container e il pacchetto Containerization sono open source con licenza Apache 2.0, senza abbonamento, licenza per utente o account. Scarichi il pacchetto di installazione firmato dalla pagina delle release GitHub del progetto. Le immagini arrivano comunque da registry come Docker Hub, di cui valgono i limiti di frequenza e i termini quando ne fai il pull.
No. Non esiste un container compose comando, e Apple non ha indicato una tempistica, anche se la discussione su Compose del progetto è una delle più attive. Un piccolo file Compose può essere riscritto come script shell che avvia ogni container sulla rete predefinita, usa name.domain hostname come db.test e sostituisce depends_on con un ciclo di attesa della readiness. Gli stack Compose più grandi fanno meglio a restare su Docker Desktop o OrbStack.
Sì. Apple container consuma e produce immagini OCI standard, quindi le immagini da Docker Hub, dal container registry di GitHub o da un registry privato girano senza modifiche, e le immagini che compili con container build da un normale Dockerfile girano ovunque altro. Usa immagini arm64 o multi-architettura quando possibile; le immagini solo x86 richiedono il --rosetta di P2Pool.
No, né in Apple container né in un container Docker standard: i container Linux su un Mac non hanno passthrough della GPU Metal, quindi i modelli al loro interno girano sulla CPU. Esegui il modello in modo nativo con Ollama, LM Studio o MLX e chiamalo dai tuoi container, oppure lascia che Docker Model Runner lo esegua sull’host. Podman con libkrun è l’eccezione: nei test di Red Hat inoltra il lavoro GPU di llama.cpp a Metal a una velocità quasi nativa.
Il suo design offre un isolamento più solido tra i container. Ogni container Apple gira nella propria VM, quindi un processo che evade dal container finisce in una VM con nient’altro dentro, mentre in Docker Desktop tutti i container condividono una sola VM e un solo kernel Linux. Questo non lo rende esente da bug: la release 1.3.1 ha corretto sei advisory di sicurezza nella gestione delle immagini. Tienilo aggiornato e ricorda che le container machine scambiano deliberatamente isolamento con comodità.
Verifica che il tuo Mac abbia Apple silicon e macOS 26 o successivo, scarica il .pkg programma di installazione firmato dalla pagina delle release GitHub di Apple container, eseguilo con la tua password di amministratore, poi esegui container system start e accetta il kernel Linux consigliato. Provalo con container run --rm alpine echo hello. Aggiorna in seguito con /usr/local/bin/update-container.sh, dopo aver fermato i servizi con container system stop.
Docker Sandboxes, lanciato il 30 gennaio 2026, esegue agenti di coding IA come Claude Code, Codex CLI, Copilot CLI e Gemini CLI dentro microVM usa e getta. Ogni sandbox monta solo la cartella del tuo progetto, ha un proprio motore Docker senza accesso a quello dell’host, e può applicare policy di rete tramite il sbx strumento. Docker Cloud Sandboxes, lanciato il 24 settembre 2026, esegue gli stessi sandbox nel cloud di Docker.
macOS 27 Golden Gate, uscito il 14 settembre 2026, gira solo su Apple silicon, il che rende macOS 26 Tahoe l’ultima release per i Mac Intel. È descritto come l’ultimo macOS con Rosetta 2 completo, un’installazione pulita non include Python 2 né PHP, e Xcode 27, che porta Swift 6.4 con la pianificazione degli agenti, richiede macOS Tahoe 26.6 o successivo. Non esiste un downgrade sul posto, quindi fai un backup prima di aggiornare.
Provalo prima, poi aggiorna. Python 3.15, uscito il 9 ottobre 2026, introduce import lazy espliciti, frozendict e sentinel per i built-in, un JIT sperimentale più veloce e UTF-8 come codifica predefinita. Il cambio di codifica e gli import lazy sono le novità più suscettibili di influire sul codice esistente, quindi esegui la suite di test su un branch. Su macOS 27.0, python.org avverte che IDLE e altre app tkinter possono bloccarsi all’apertura delle finestre di dialogo.
In gran parte no per i risultati del type checking, che Microsoft ha mantenuto coerenti portando la logica del compilatore esistente in Go, ma gli strumenti che usano l’API JavaScript del compilatore potrebbero aver bisogno di tempo per adeguarsi. TypeScript 7.0, uscito l’8 luglio 2026, rende in genere le build complete da 8 a 12 volte più veloci. Il @typescript/typescript6 pacchetto fornisce un tsc6 comando e l’API 6.0 affiancati, per gli strumenti che ne hanno bisogno.
Homebrew 7.0, rilasciato il 13 settembre 2026, ha spostato i Mac Intel al Tier 3, il che significa nessuna nuova bottle precompilata, e Homebrew smette di funzionare sui Mac Intel dopo il 1° settembre 2027. Per chi deve restare su Intel suggerisce MacPorts. Su Apple silicon, macOS 15 Sequoia, 26 Tahoe e 27 Golden Gate sono piattaforme Tier 1 pienamente supportate.
Il progetto ha scelto la qualità rispetto alla consueta data di uscita autunnale. Durante il ciclo beta ha annullato 53 commit, tra cui le query SQL property graph, il merge e lo split delle partizioni, FOR PORTION OF e GROUP BY ALL, la maggior parte dei quali è attesa nella versione 20, e il rilevamento dei bug assistito dall’IA ha fatto emergere problemi tardivi. La prima release candidate è arrivata il 15 ottobre 2026 e la disponibilità generale è prevista per il 19 novembre 2026.
In sintesi
Apple container 1.0 è il segnale più chiaro degli ultimi anni che Apple prende sul serio lo sviluppo Linux sul Mac. Una VM per container è un design davvero diverso da quello di Docker Desktop, e quello giusto per un mondo in cui gli agenti IA eseguono codice che nessuno ha letto. Le container machine trasformano un Mac in una comoda postazione Linux senza un gestore di VM separato. Il ritmo tenuto da giugno, otto release, un plugin Kubernetes, una release di sicurezza e una skill per gli agenti, suggerisce che Apple intenda continuare.
È anche giovane. Niente Compose, niente policy di restart, niente GUI e niente GPU significano che la maggior parte dei team con stack multi-servizio dovrebbe per ora tenere Docker Desktop o OrbStack, e considerare Apple container lo strumento per container singoli, ambienti Linux e lavori sensibili all’isolamento. Non è una critica; è l’aspetto che ha la 1.x.
Intorno a lui, il 2026 ha rimodellato il resto dello stack: l’uscita di Intel dalla toolchain del Mac ora ha date precise, gli strumenti principali sono diventati più veloci perché riscritti in Go e Rust, i valori predefiniti di sicurezza sono diventati più severi, e l’IA è passata dallo scrivere il tuo codice al riscrivere il tuo runtime e a trovare i bug nel tuo database. Gli sviluppatori che lo sentiranno meno sono quelli che si muovono con metodo: fai un backup, prova su un branch, metti gli agenti in sandbox e dismetti i Mac Intel prima che lo faccia Homebrew per te.
Usi Apple container, OrbStack o Podman sul tuo Mac? Mi piacerebbe sapere cosa esegui, cosa si è rotto e cosa hai misurato. Correzioni e prove contrarie sono benvenute: questo articolo viene aggiornato man mano che questi strumenti rilasciano nuove versioni.
Informativa: Questo articolo non contiene link affiliati né contenuti sponsorizzati. La mia azienda, Graham Miranda UG (haftungsbeschränkt), fornisce servizi di hosting e IT e non guadagna nulla da alcuno strumento o azienda citata. Nessuna azienda citata qui ha revisionato o approvato questo articolo.
Ultimo aggiornamento: 12 novembre 2026.