हिन्दी
 English
 Deutsch
 Español
 Italiano
 Français
 Português do Brasil
 Tiếng Việt
 ไทย
 Bahasa Indonesia
 Русский
 العربية

Apple container 1.0 पिछले कई सालों में Apple की डेवलपर्स के लिए निकाली सबसे दिलचस्प चीज़ है, और कंटेनर वाली भीड़ से बाहर के ज़्यादातर लोगों ने इसे मिस कर दिया। 9 जून 2026 को WWDC सप्ताह के दौरान जारी, यह आपके Mac पर हर Linux कंटेनर को उसकी अपनी हल्की वर्चुअल मशीन में चलाता है, मानक OCI इमेज बोलता है, और एक नया विचार लाता है जिसे कंटेनर मशीनें: ऐसे स्थायी Linux एनवायरनमेंट जो आपका यूज़रनेम और होम डायरेक्टरी साझा करते हैं, बिल्कुल वैसे ही जैसे Windows पर WSL करता है। पाँच महीने और आठ रिलीज़ बाद यह संस्करण 1.5.0 पर, अपने रिपॉज़िटरी में एक Kubernetes प्लगइन, एक सिक्योरिटी पैच रिलीज़ और AI कोडिंग एजेंट के लिए एक आधिकारिक स्किल फ़ाइल के साथ।
यह अकेला नहीं आया। 2026 डेवलपर टूल के लिए असामान्य रूप से भरा हुआ साल रहा है। Docker ने खुद को AI एजेंट के लिए microVM सैंडबॉक्स के इर्द-गिर्द फिर से बनाया। Podman 6 ने एक दशक पुरानी लेगेसी नेटवर्किंग उखाड़ फेंकी। macOS 27 ने Intel छोड़ दिया, और Homebrew ने भी पीछे चलने की तारीख़ तय कर ली। Python 3.15 ने UTF-8 को डिफ़ॉल्ट बनाया, TypeScript 7 ने अपना कंपाइलर Go में फिर से लिखा, Bun ने खुद को Rust में फिर से लिखा जिसमें ज़्यादातर टाइपिंग एक AI ने की, और PostgreSQL 19 ने कुछ ऐसा किया जो अब लगभग कोई नहीं करता: चीज़ें सही करने के लिए इसने जानबूझकर अपनी रिलीज़ टाल दी।
यह गाइड उस कहानी के दोनों हिस्सों को कवर करती है। पहला हिस्सा Apple के कंटेनर टूल में व्यावहारिक गहराई से जाना है: यह क्या है, कैसे काम करता है, 1.0 और 1.5 के बीच क्या बदला, इसे स्टेप बाय स्टेप कैसे इंस्टॉल और इस्तेमाल करें, अपनी Docker आदतों का अनुवाद कैसे करें, यह Docker Desktop, OrbStack, Podman और Lima से कैसा तुलना करता है, और अगर आप Mac पर AI मॉडल या AI एजेंट चलाते हैं तो यह कहाँ फ़िट बैठता है। दूसरा हिस्सा उसी भावना में 2026 की बाकी रिलीज़ का रिलीज़ रडार है, हर एक क्या बदलती है, और आपको असल में इसके बारे में क्या करना चाहिए।
नीचे दिया गया हर वर्ज़न नंबर, तारीख़ और कीमत रिलीज़ नोट्स, आधिकारिक डॉक्युमेंटेशन और वेंडर पेजों से मिलाकर जाँचा गया — 12 नवंबर 2026. डेवलपर टूल तेज़ी से बदलते हैं: जो वर्ज़न आज मौजूद है, वह आपके इसे पढ़ने तक दो रिलीज़ पीछे हो सकता है, इसलिए जो आँकड़े बदलते रहते हैं, उन पर तारीख़ वहीं लिखी है जहाँ वे दिखते हैं।
खुलासा: इस लेख में कोई एफ़िलिएट लिंक नहीं है और कोई प्रायोजित सामग्री नहीं है। मेरी कंपनी, Graham Miranda UG (haftungsbeschränkt), होस्टिंग और IT सेवाएँ देती है और यहाँ बताए गए किसी भी टूल, सब्सक्रिप्शन या कंपनी से कुछ नहीं कमाती। यहाँ बताई गई किसी भी कंपनी ने इस लेख की समीक्षा या स्वीकृति नहीं की है।
TL;DR — Apple Container 1.0 और 2026 की डेवलपर रिलीज़, दस बिंदुओं में
- Apple container 1.0 9 जून 2026 को जारी हुआ। यह हर Linux कंटेनर को उसकी अपनी हल्की VM में चलाता है, Apple के ओपन सोर्स कंटेनराइज़ेशन Swift पैकेज का इस्तेमाल करके, मानक OCI इमेज खींचता और भेजता है, और Apache-2.0 लाइसेंस के तहत है। इसके लिए एक Apple silicon Mac और सपोर्टेड है macOS 26. मौजूदा रिलीज़ है 1.5.0 (29 सितंबर)।
- कंटेनर मशीनें ही मुख्य आकर्षण हैं। एक ही कमांड से आपको एक स्थायी Linux वातावरण मिलता है जो इमेज’s init सिस्टम बूट करता है और आपके Mac का यूज़रनेम और होम डायरेक्टरी Linux में मैप कर देता है, इसलिए आप macOS पर एडिट करते हैं और Linux के अंदर बिल्ड करते हैं, बिना किसी कॉपी स्टेप के। Mac WSL के सबसे क़रीब अब तक यहीं तक पहुँचा है।
- 1.0 के बाद Apple ने जोड़ा है एक प्रयोगात्मक
कंटेनर k8sप्लगइन जो लोकल Kubernetes क्लस्टर खड़े करता है,कंटेनर एक्सपोर्ट, बिल्ड के लिए SSH फ़ॉरवर्डिंग, एक सिक्योरिटी रिलीज़ जिसमें छह एडवाइज़री ठीक हुईं, और एक आधिकारिक एजेंट स्किल जो AI कोडिंग एजेंट्स को Docker के बजाय इस टूल का इस्तेमाल करना सिखाती है। - अब भी यह क्या नहीं कर सकता: Compose नहीं है, न
--restartपॉलिसी, न GUI, न Linux कंटेनर के लिए GPU एक्सेस; कंटेनर के नाम सिर्फ़ डिफ़ॉल्ट नेटवर्क पर रिज़ॉल्व होते हैं, और कंटेनर के अंदर मुक्त हुई मेमोरी macOS को वापस नहीं दी जाती। मल्टी-सर्विस स्टैक के लिए Docker Desktop और OrbStack रोज़मर्रा के इस्तेमाल में बेहतर ड्राइवर बने हुए हैं। - Docker’s साल AI एजेंट्स के इर्द-गिर्द रहा। Hardened Images मुफ़्त और ओपन सोर्स हो गए (दिसंबर 2025), Docker Sandboxes हर कोडिंग एजेंट को उसका अपना अलग microVM देते हैं (जनवरी), Cloud Sandboxes उन्हें Docker’s क्लाउड पर ले जाते हैं (सितंबर), और Model Runner होस्ट GPU पर लोकल LLM चलाता है, क्योंकि Mac पर कंटेनर Metal तक नहीं पहुँच पाते।
- Podman 6 (जून) ने cgroups v1, CNI, slirp4netns, BoltDB और Intel Mac सपोर्ट हटा दिया, और libkrun को macOS का डिफ़ॉल्ट बना दिया, जो Mac कंटेनर के अंदर लगभग-नेटिव GPU इन्फ़रेंस का इकलौता मुख्य रास्ता भी है। OrbStack 2.2 ने USB पासथ्रू जोड़ा; Lima 2.x ने खुद को एक AI-एजेंट सैंडबॉक्स में बदल लिया।
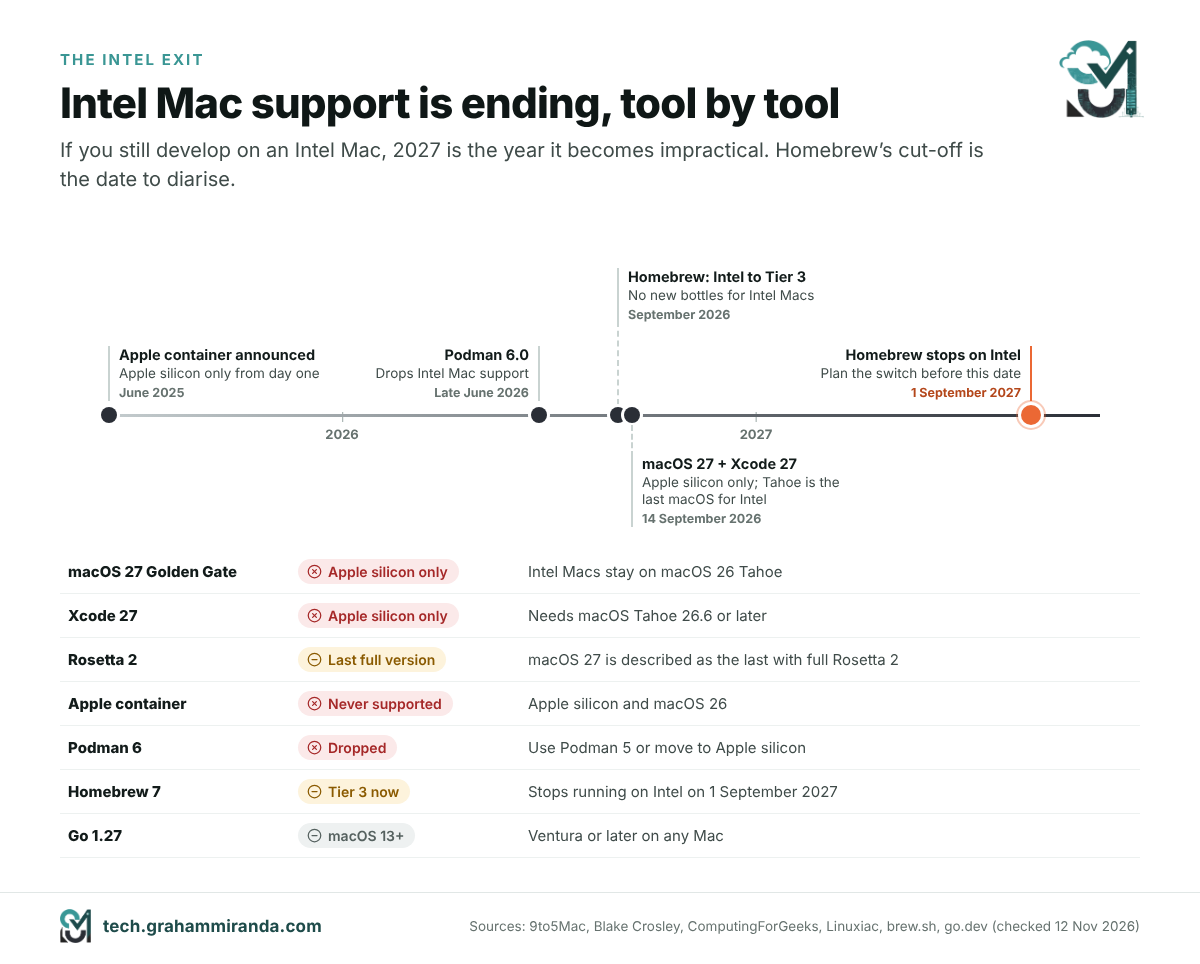
- प्लेटफ़ॉर्म सबके पैरों के नीचे से खिसक गया। macOS 27 Golden Gate (14 सितंबर) सिर्फ़ Apple silicon पर चलता है; Xcode 27 को macOS Tahoe 26.6 चाहिए और वह Swift 6.4 के साथ आता है जिसमें एजेंट प्लानिंग पहले से बनी हुई है; Homebrew 7 ने Intel Mac को Tier 3 में डाल दिया और उन पर चलना बंद कर देगा 1 सितंबर 2027 से।; Linux 7.0 और Ubuntu 26.04 LTS अप्रैल में आए।
- भाषाएँ और रनटाइम: Python 3.15 (लेज़ी इम्पोर्ट, डिफ़ॉल्ट रूप से UTF-8, एक तेज़ JIT), TypeScript 7 (कंपाइलर Go में दोबारा लिखा गया, 8–12× तेज़ बिल्ड), Node.js 26 LTS (डिफ़ॉल्ट रूप से Temporal चालू), Go 1.27 (जेनेरिक मेथड, JSON v2), .NET 11 (C# 15 यूनियन टाइप), Vite 8 (Rolldown) और Bun 1.4 (Zig से Rust में दोबारा लिखा गया)।
- इस लहर को छह पैटर्न समझाते हैं: वर्चुअल मशीन नई कंटेनर सीमा बन गई; Intel Mac टूलचेन से बाहर हो रहा है; टूल तेज़ी के लिए नेटिव भाषाओं में दोबारा लिखे जा रहे हैं; AI अब बनाने वाला भी है और बग खोजने वाला भी; सुरक्षा डिफ़ॉल्ट सख़्त हुए हैं; और रिलीज़ ट्रेन धीमी हो रही हैं ताकि वर्ज़न ज़्यादा समय तक सपोर्ट पाएँ।
- अब क्या करें: यदि आप Apple silicon और macOS 26 या उससे नए पर हैं, तो इस हफ़्ते एक कंटेनर मशीन आज़माएँ; Compose स्टैक के लिए Docker Desktop या OrbStack रखें; अपने AI कोडिंग एजेंट को सैंडबॉक्स में डालें; बदलने से पहले किसी ब्रांच पर Python 3.15, TypeScript 7 और Node 26 टेस्ट करें; और सितंबर 2027 से पहले किसी भी Intel Mac को रिटायर करने की योजना बनाएँ।
2026 डेवलपर रिलीज़ रडार: एक नज़र में
| रिलीज़ | रिलीज़ | क्या बदला | किसे ध्यान देना चाहिए |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 जून → 29 सितंबर 2026 | हर Linux कंटेनर के लिए एक VM, कंटेनर मशीन, लोकल Kubernetes | Apple silicon पर Mac डेवलपर |
| Docker Sandboxes / Cloud Sandboxes | 30 जनवरी / 24 सितंबर 2026 | हर AI कोडिंग एजेंट के लिए एक डिस्पोज़ेबल microVM | जो भी कोडिंग एजेंट बिना निगरानी के चलाते हैं |
| Docker Hardened Images, मुफ़्त | 17 दिसंबर 2025 | Apache 2.0 के तहत 1,000+ मिनिमल, साइन किए गए इमेज | जो भी कंटेनर इमेज शिप करते हैं |
| Podman 6.0 | जून 2026 के अंत में | cgroups v1, CNI और slirp4netns हटे; macOS पर libkrun डिफ़ॉल्ट | Podman यूज़र, Fedora और RHEL वाले संगठन |
| OrbStack 2.1–2.2 | अप्रैल–अक्टूबर 2026 | आइसोलेटेड मशीन, USB पासथ्रू, साउंड | जिन Mac डेवलपर को रफ़्तार और GUI चाहिए |
| Lima 2.0–2.2 | नवंबर 2025–जुलाई 2026 | AI-एजेंट सैंडबॉक्सिंग, macOS और Windows गेस्ट | Lima और Colima उपयोगकर्ता, एजेंट बिल्डर |
| macOS 27 Golden Gate | 14 सितंबर 2026 | केवल Apple silicon; आख़िरी पूर्ण Rosetta 2 | हर Mac डेवलपर |
| Xcode 27 + Swift 6.4 | 14 सितंबर 2026 | एजेंट प्लान, Device Hub; Tahoe 26.6+ चाहिए | Apple-प्लेटफ़ॉर्म डेवलपर |
| Swift 6.3 | 24 मार्च 2026 | आधिकारिक Android SDK, @c C इंटरऑप |
क्रॉस-प्लेटफ़ॉर्म Swift टीमें |
| Linux 7.0 | 12 अप्रैल 2026 | Rust अब प्रयोगात्मक नहीं; XFS सेल्फ-हीलिंग | सर्वर और कंटेनर होस्ट |
| Ubuntu 26.04 LTS | 23 अप्रैल 2026 | sudo-rs, Rust coreutils, संग्रह में CUDA | सर्वर, CI रनर, WSL उपयोगकर्ता |
| Homebrew 6.0 और 7.0 | 11 जून / 13 सितंबर 2026 | Tap ट्रस्ट, brew कमज़ोरियाँ, BrewUI, Intel टियर 3 में |
हर Mac कमांड-लाइन उपयोगकर्ता |
| Python 3.15 | 9 अक्टूबर 2026 | लेज़ी इम्पॉर्ट, डिफ़ॉल्ट UTF-8, तेज़ JIT | Python डेवलपर्स |
| TypeScript 7.0 | 8 जुलाई 2026 | Go-आधारित कंपाइलर, 8–12× तेज़ पूर्ण बिल्ड | JavaScript और TypeScript टीमें |
| Node.js 26 LTS “Lithium” | LTS 28 अक्टूबर 2026 | डिफ़ॉल्ट रूप से Temporal चालू; साल में दो बार आने वाला आख़िरी मेजर | Node.js बैकएंड |
| Go 1.27 | 19 अगस्त 2026 | जेनेरिक मेथड, JSON v2, पोस्ट-क्वांटम TLS | Go सेवाएँ |
| .NET 11 | 10–12 नवंबर 2026 | C# 15 यूनियन टाइप; .NET 8 और 9 सपोर्ट से बाहर | .NET टीमें |
| Bun 1.4 | Aug 2026 | Zig से Rust में दोबारा लिखा गया, ज़्यादातर AI एजेंट्स द्वारा | Bun उपयोगकर्ता, और AI-कोडिंग पर शक करने वाले |
| Vite 8 | 12 मार्च 2026 | Rolldown ने esbuild और Rollup की जगह ली | फ़्रंट-एंड टीमें |
| Kubernetes 1.36 / 1.37 | 22 अप्रैल / 26 अगस्त 2026 | यूज़र नेमस्पेस GA; 1.37 में 67 सुधार | प्लेटफ़ॉर्म टीमें |
| PostgreSQL 19 | RC1 15 अक्टूबर; GA 19 नवंबर 2026 को प्रस्तावित | गुणवत्ता के लिए 53 फ़ीचर वापस लेकर रिलीज़ टाली गई | डेटाबेस मालिक |
| Zed 1.0 | अप्रैल 2026 का अंत | Rust में बना एडिटर तीन प्लेटफ़ॉर्म पर 1.0 तक पहुँचा | एडिटर बदलने वाले |
तारीख़ें पहले स्थिर रिलीज़ की हैं जब तक कि अलग से न कहा गया हो। वर्ज़न तेज़ी से बदलते हैं: Apple container, OrbStack, Zed और Python — इन सभी ने तब से पॉइंट रिलीज़ जारी की हैं। हर आँकड़े का श्रेय वहीं दिया गया है जहाँ वह आता है।
विषय-सूची
- भाग 1 — Apple Container 1.0 क्या है, और यह अलग क्यों है
- भाग 2 — 1.0 से 1.5 तक: चार महीने से कम में आठ रिलीज़
- भाग 3 — कंटेनर मशीनें: WSL के लिए Apple’s जवाब
- भाग 4 — Apple Container कैसे इंस्टॉल करें और उपयोग करें: स्टेप बाय स्टेप
- भाग 5 — Apple Container बनाम Docker: माइग्रेशन चीट शीट
- भाग 6 — Apple Container बनाम Docker Desktop, OrbStack, Podman और Lima
- भाग 7 — Mac पर कंटेनर और लोकल AI: GPU कहाँ जाता है?
- भाग 8 — सैंडबॉक्स युग: हर कंटेनर टूल AI-एजेंट टूल क्यों बन गया
- भाग 9 — प्लेटफ़ॉर्म लेयर: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 और Homebrew
- भाग 10 — भाषाएँ और रनटाइम: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun और Vite
- भाग 11 — इन्फ़्रास्ट्रक्चर और एडिटर: Kubernetes, PostgreSQL 19 और Zed 1.0
- भाग 12 — 2026 की रिलीज़ लहर के पीछे छह पैटर्न
- भाग 13 — नवंबर 2026 के लिए आपकी अपग्रेड योजना
- अक्सर पूछे जाने वाले प्रश्न
- मुख्य बात
भाग 1 — Apple Container 1.0 क्या है, और यह अलग क्यों है
कंटेनर Linux की विशेषता है। कंटेनर असल में साधारण Linux प्रोसेस का एक समूह भर है, जिसे namespaces और cgroups नामक kernel फ़ीचर बाक़ी सबसे अलग कर देते हैं, और जो अपनी फ़ाइलें रखने वाली इमेज से शुरू होता है। macOS, Linux नहीं है, इसलिए Mac पर Linux कंटेनर चलाने वाला हर टूल कहीं न कहीं एक Linux वर्चुअल मशीन चलाता ही है। दिलचस्प सवाल यह है कि कितनी।
सब कुछ के लिए एक VM, या हर कंटेनर के लिए एक VM
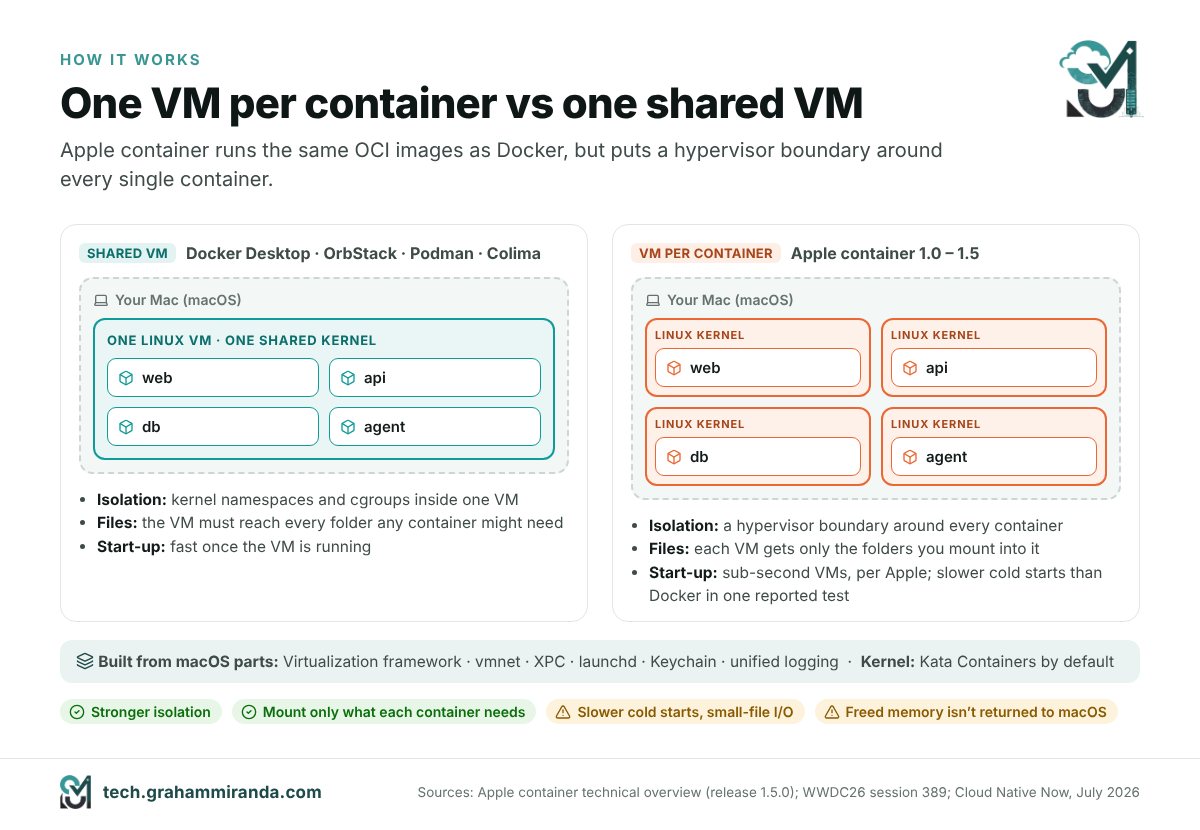
Docker Desktop, OrbStack, Podman’s machine और Colima सभी पारंपरिक तरीक़ा अपनाते हैं: वे शुरू करते हैं एक Linux VM और उसके अंदर अपने सारे कंटेनर एक ही Linux kernel पर साथ-साथ चलाते हैं। यह कुशल है, VM चलने के बाद कंटेनर शुरू करना तेज़ है, और Linux सर्वर पर भी कंटेनर इसी तरह काम करते हैं। दिक़्क़त यह है कि कंटेनरों के बीच आइसोलेशन उतना ही मज़बूत होता है जितना वह साझा kernel, और यह कि VM को वह हर फ़ोल्डर दिखना चाहिए जो किसी भी कंटेनर को कभी चाहिए हो सकता है — क्योंकि आपका Mac जिस चीज़ से फ़ाइलें साझा करता है, वह यही VM है।
Apple container इसे उलट देता है। यह Apple’s ओपन-सोर्स कंटेनराइज़ेशन पैकेज जो हर कंटेनर के लिए एक अलग हल्का VM शुरू करता है. Apple’s दस्तावेज़ में तीन कारण गिनाए गए हैं:
- सुरक्षा। हर कंटेनर को एक पूरी वर्चुअल मशीन जितनी आइसोलेशन मिलती है, जिसके अंदर बुनियादी यूटिलिटी और लाइब्रेरी का न्यूनतम सेट होता है, जिससे अटैक सरफ़ेस छोटा हो जाता है।
- प्राइवेसी। आप हर कंटेनर को सिर्फ़ वही डेटा माउंट करते हैं जो उसे चाहिए, उस कंटेनर के VM में। साझा VM में VM को वह सब कुछ उपलब्ध होना पड़ता है जो कोई भी कंटेनर कभी इस्तेमाल कर सकता है।
- प्रदर्शन। Apple का कहना है कि इन VMs को पूरे VMs से कम मेमोरी चाहिए और ये साझा VM वाले कंटेनरों के बराबर समय में बूट होते हैं। WWDC26 में इसने इन हल्के VMs के बारे में कहा कि ये एक सेकंड से भी कम समय में शुरू हो जाते हैं।
बाकी सब कुछ स्टैंडर्ड है। Apple container जिनका इस्तेमाल और निर्माण करता है, वे हैं OCI इमेजें, इसलिए यह Docker Hub, GitHub’s कंटेनर रजिस्ट्री या किसी भी दूसरी रजिस्ट्री से pull करता है, सामान्य Dockerfiles से build करता है, और ऐसी इमेजें push करता है जो कहीं और भी चलती हैं।
आपके Mac पर असल में क्या चल रहा है
Apple container उन्हीं macOS हिस्सों से बना है जिन्हें Apple बाकी हर जगह इस्तेमाल करता है, और यही वजह है कि यह नेटिव लगता है:
- यह Virtualization फ़्रेमवर्क Linux VMs और उनके वर्चुअल डिवाइस चलाता है।
- यह vmnet फ़्रेमवर्क वर्चुअल नेटवर्क देता है। हर कंटेनर को अपना IP पता मिलता है (डिफ़ॉल्ट रूप से
192.168.64.0/24में), जो आपके Mac से और macOS 26 पर दूसरे कंटेनरों से भी पहुँचा जा सकता है। - XPC कमांड-लाइन टूल को उसकी बैकग्राउंड सेवाओं से जोड़ता है, launchd उन्हें मैनेज करता है, Keychain आपके रजिस्ट्री पासवर्ड सहेजता है, और यूनिफ़ाइड लॉगिंग सिस्टम लॉग इकट्ठा करता है।
- जब आप चलाते हैं
container system start, तो एक launch agent शुरू होता है जिसका नामcontainer-apiserverहै, साथ में इमेज, नेटवर्क, कंटेनर मशीन और Kubernetes क्लस्टर के हेल्पर भी। आप जो भी कंटेनर बनाते हैं उसे अपना खुद काcontainer-runtime-linuxहेल्पर मिलता है। - हर VM के अंदर का Linux कर्नेल डिफ़ॉल्ट रूप से Kata Containers प्रोजेक्ट से आता है। पहला
container system startइसे डाउनलोड करने की पेशकश करता है।
हर कंटेनर के लिए अलग VM वाला मॉडल अब क्यों मायने रखता है
सालों तक डेवलपर लैपटॉप के लिए हर कंटेनर के लिए एक अलग VM ज़रूरत से ज़्यादा लगता था। दो चीज़ों ने इसे बदल दिया। पहला, Apple silicon ने हल्के VMs को इतना सस्ता बना दिया कि वे एक सेकंड से कम में शुरू हो जाते हैं। दूसरा, डेवलपर AI कोडिंग एजेंट्स को ऐसे कमांड और कोड चलाने देने लगे जिन्हें उन्होंने खुद पढ़ा नहीं है। The Futurum Group के Mitch Ashley ने इसे इस नज़र से समझाया कि सुरक्षा की सीमा कहाँ बैठती है: यह साझा कर्नेल के namespaces से हटकर hypervisor तक चली जाती है, और अविश्वसनीय वर्कलोड चलाने के लिए यह ऐसा तरीका है जिसका बचाव ज़्यादा आसानी से किया जा सकता है। अगर किसी साझा VM में कोई समझौता किया गया प्रोसेस कंटेनर से बाहर निकल आता है, तो वह उसी VM में होता है जहाँ आपके बाकी सारे कंटेनर हैं। और अगर वह Apple container से बाहर निकलता है, तो उस VM में और कुछ भी नहीं होता।
ट्रेड-ऑफ़
कुछ भी मुफ़्त नहीं है, और प्रति-कंटेनर डिज़ाइन की असली लागतें हैं:
- कोल्ड स्टार्ट। Cloud Native Now ने स्वतंत्र बेंचमार्क का हवाला दिया, जिनमें Docker Desktop ने कंटेनर लगभग चार गुना तेज़ी से शुरू किए, जबकि Apple container ने लगभग 33% अधिक मेमोरी थ्रूपुट दिखाया। दोनों को सांकेतिक मानें: ये परीक्षणों का एक ही सेट है, लेख में यह नहीं बताया गया कि इन्हें किसने चलाया, और तब से दोनों टूल कई रिलीज़ जारी कर चुके हैं।
- छोटी फ़ाइलों का I/O। चूँकि हर कंटेनर का अपना फ़ाइलसिस्टम होता है, ऐसे वर्कलोड जो हज़ारों की संख्या में छोटी फ़ाइलों को छूते हैं, जैसे कोई बड़ा
npm install, किसी परिपक्व शेयर्ड-VM टूल की तुलना में धीमे लग सकते हैं। - मेमोरी वापस नहीं मिलती। Virtualization फ़्रेमवर्क मेमोरी बैलूनिंग को केवल आंशिक रूप से सपोर्ट करता है। कंटेनर का VM तब बढ़ता है जब उसका ऐप्लिकेशन मेमोरी इस्तेमाल करता है, लेकिन Linux के अंदर मुक्त हुई मेमोरी macOS को वापस नहीं दी जाती। Apple का अपना डॉक्यूमेंटेशन सुझाव देता है कि ज़्यादा मेमोरी लेने वाले कंटेनरों को समय-समय पर रीस्टार्ट करते रहें।
- केवल macOS 26, केवल Apple silicon। Apple कहता है कि यह टूल macOS 26 पर सपोर्टेड है और मेंटेनर आम तौर पर ऐसी समस्याएँ ठीक नहीं करते जिन्हें वे वहाँ दोबारा पैदा न कर सकें। यह macOS 15 पर चलता तो है, लेकिन वहाँ कंटेनर एक-दूसरे से बात नहीं कर सकते और आपको सिर्फ़ एक नेटवर्क मिलता है। Intel Mac पर इसका सपोर्ट बिल्कुल नहीं है।
भाग 2 — 1.0 से 1.5 तक: चार महीने से कम में आठ रिलीज़
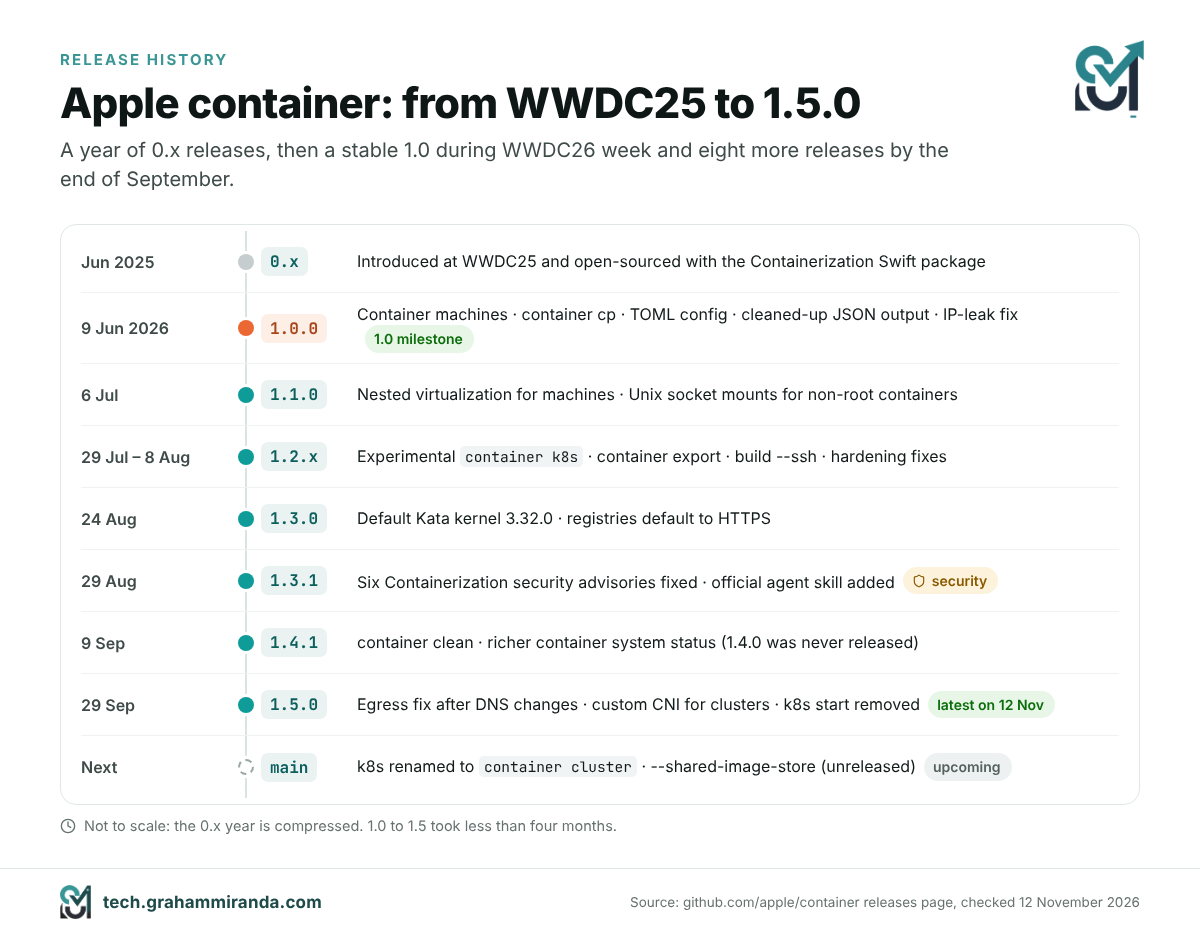
Apple ने container और Containerization को जून 2025 में WWDC25 पर पेश किया और उन्हें ओपन सोर्स के रूप में जारी किया। इसके बाद 0.x रिलीज़ का एक साल चला, जिनमें कभी-कभी ब्रेकिंग बदलाव आते रहे। वर्ज़न 1.0.0 आया 9 जून 2026 को, और Apple ने तब से एक जैसी रफ़्तार बनाए रखी है:
| वर्ज़न | तारीख़ | मुख्य बदलाव |
|---|---|---|
| 1.0.0 | 9 जून 2026 | container machine; container cp; --stop-signal और --shm-size; कॉन्फ़िगरेशन अब TOML फ़ाइल में; JSON/YAML/TOML आउटपुट साफ़-सुथरा किया गया; लीक हुए IP पतों के लिए फ़िक्स |
| 1.1.0 | 6 जुलाई 2026 | कंटेनर मशीनों के लिए नेस्टेड वर्चुअलाइज़ेशन; non-root कंटेनरों के लिए Unix socket माउंट |
| 1.2.0–1.2.2 | 29 जुलाई–8 अगस्त 2026 | प्रायोगिक कंटेनर k8s लोकल Kubernetes के लिए प्लगइन; कंटेनर एक्सपोर्ट; build --ssh; read-only और masked पाथ; कई हार्डनिंग फ़िक्स |
| 1.3.0 | 24 अगस्त 2026 | डिफ़ॉल्ट Kata कर्नेल 3.32.0 पर अपडेट; इमेज ऑपरेशन अब डिफ़ॉल्ट रूप से HTTPS पर |
| 1.3.1 | 29 अगस्त 2026 | सुरक्षा रिलीज़ जिसने छह Containerization एडवाइज़री ठीक कीं; आधिकारिक एजेंट स्किल रिपॉज़िटरी में जोड़ा गया |
| 1.4.1 | 9 सितंबर 2026 | कंटेनर क्लीन; कंटेनर सिस्टम स्टेटस होस्ट, पाथ और संसाधनों की जानकारी देता है (1.4.0 कभी रिलीज़ नहीं हुआ) |
| 1.5.0 | 29 सितंबर 2026 | DNS बदलने के बाद खोए नेटवर्क एक्सेस के लिए फ़िक्स; Kubernetes क्लस्टर के लिए कस्टम CNI; k8s start अभी के लिए हटाया गया |
12 नवंबर 2026 तक नवीनतम रिलीज़: 1.5.0. Apple कहता है कि उसके वर्ज़न नंबर प्रोडक्ट वर्ज़न हैं, सेमांटिक वर्ज़न नहीं।
1.0 ने क्या तोड़ा, और अगर आपने 0.x से अपग्रेड किया है तो यह आपके लिए क्यों मायने रखता है
वर्ज़न 1.0 वह पल था जब Apple ने सफ़ाई की, और तीन बदलाव ऐसे हैं जो स्क्रिप्ट चलाने वाले किसी भी व्यक्ति को नुकसान पहुँचा सकते हैं:
- कॉन्फ़िगरेशन एक TOML फ़ाइल में स्थानांतरित हो गया पर
~/.config/container/config.toml। पुरानेcontainer system property getऔरsetसबकमांड अब मौजूद नहीं हैं। - स्ट्रक्चर्ड आउटपुट बदल गया। अगर आप JSON को पार्स करते हैं
container lsयाinspectस्क्रिप्ट में, तो उन्हें 1.x के साथ जाँच लें। - बैकग्राउंड API ने 0.x क्लाइंट के साथ संगतता छोड़ दी। 0.x XPC API पर बनाए गए किसी भी तृतीय-पक्ष टूल को अपडेट चाहिए।
1.0 के बाद से, Apple कहता है कि कमांड-लाइन इंटरफ़ेस सामान्यतः एक प्रमुख रिलीज़ के भीतर बैकवर्ड संगतता बनाए रखता है, एक अपवाद के साथ जो मायने रखता है: जिन फ़ीचर्स को experimentalचिह्नित किया गया है, जैसे Kubernetes सबकमांड, वे बिना चेतावनी के बदल सकते हैं।
सुरक्षा रिलीज़
वर्ज़न 1.3.1 ने Containerization पैकेज में छह एडवाइज़री ठीक कीं। सीधे शब्दों में: जिस कंटेनर ID की जाँच नहीं हुई थी, वह कंटेनर बनाने के दौरान उसके अपने फ़ोल्डर के बाहर की फ़ाइलें मिटाने दे सकती थी; अन-वैलिडेटेड इमेज डाइजेस्ट ने लोकल इमेज स्टोर में पाथ ट्रैवर्सल की अनुमति दी; इमेज लेआउट लोड करने से कोई सिमलिंक का अनुसरण करके आपके Mac से फ़ाइलें पढ़ सकता था; रजिस्ट्री क्लाइंट ने होस्ट जाँचे बिना ऑथेंटिकेशन रीडायरेक्ट का अनुसरण किया (CVE-2026-65388); और दो विकृत इमेज परतें अनपैकर को क्रैश कर सकती थीं। इनमें से कोई भी असामान्य नहीं है। ये ठीक वैसी ही गड़बड़ियाँ हैं जिनकी उम्मीद एक नए टूल में की जाती है जो अनट्रस्टेड इमेज संभालता है, और ये अपडेट रहने का अच्छा तर्क हैं। 1.2 रिलीज़ में पहले ही कर्नेल डाउनलोड के लिए इंटेग्रिटी जाँच और कंटेनर ID व प्लगइन नामों के लिए वैलिडेशन जोड़ दिया गया था, और 1.5.0 ने Kubernetes प्लगइन के kubeconfig हैंडलिंग में एक सुरक्षा समस्या ठीक की।
Apple आपके AI कोडिंग एजेंट के लिए एक स्किल भेजता है
पूरे प्रोजेक्ट में सबसे 2026 वाली बात एक फ़ाइल है जिसका नाम है skills/container/SKILL.md, जो 1.3.1 में जोड़ी गई। यह एक एजेंट स्किल है: निर्देशों का एक सेट जिसे Claude Code और Codex जैसे AI कोडिंग एजेंट तब लोड कर सकते हैं जब किसी काम में कंटेनर शामिल हों। यह एजेंट को बताता है कि container Mac पर Docker, Lima, Colima और Podman की जगह लेता है, उसे Docker-to-container कमांड मैप देता है, और उसे उन जालों से आगाह करता है जिनमें एक मॉडल अन्यथा फँस सकता है: कमांड ग्रुप एकवचन में होते हैं (container image ls, न कि container images), container build needs -t वरना आपको एक रैंडम UUID के नाम पर बनी इमेज मिलती है, कोई Compose नहीं है और कोई --restart, और कंटेनर के नाम सिर्फ़ डिफ़ॉल्ट नेटवर्क पर ही रिज़ॉल्व होते हैं।
यह एक छोटी फ़ाइल है, लेकिन यह बताती है कि Apple इस टूल के इस्तेमाल की उम्मीद कैसे करता है: तेज़ी से ऐसा नहीं कि कोई डेवलपर कमांड टाइप कर रहा हो, बल्कि एक एजेंट डेवलपर की ओर से उन्हें टाइप कर रहा हो। पार्ट 5 की चीट शीट भी इसी मैपिंग से बनी है।
आगे क्या आने वाला है
प्रोजेक्ट की मुख्य ब्रांच पहले से ही प्रयोगात्मक कंटेनर k8s सबकमांड का नाम बदलकर container cluster कर रही है और एक --shared-image-store ऑप्शन जोड़ रही है जो क्लस्टर नोड्स को बिना किसी रजिस्ट्री के आपकी लोकल इमेजें इस्तेमाल करने देता है। Apple का अपना डॉक्यूमेंटेशन चेतावनी देता है कि शेयरिंग चालू होने पर किसी नोड पर root रखने वाला कोई भी व्यक्ति आपके लोकल स्टोर की हर इमेज पढ़ सकता है, जिनमें वे प्राइवेट इमेजें भी शामिल हैं जो आपने अपने रजिस्ट्री क्रेडेंशियल से खींची हैं। अगर आप आज Kubernetes प्लगइन के लिए स्क्रिप्ट लिखते हैं, तो मान लें कि नाम आगे किसी रिलीज़ में बदलेगा।
भाग 3 — कंटेनर मशीनें: WSL के लिए Apple’s जवाब
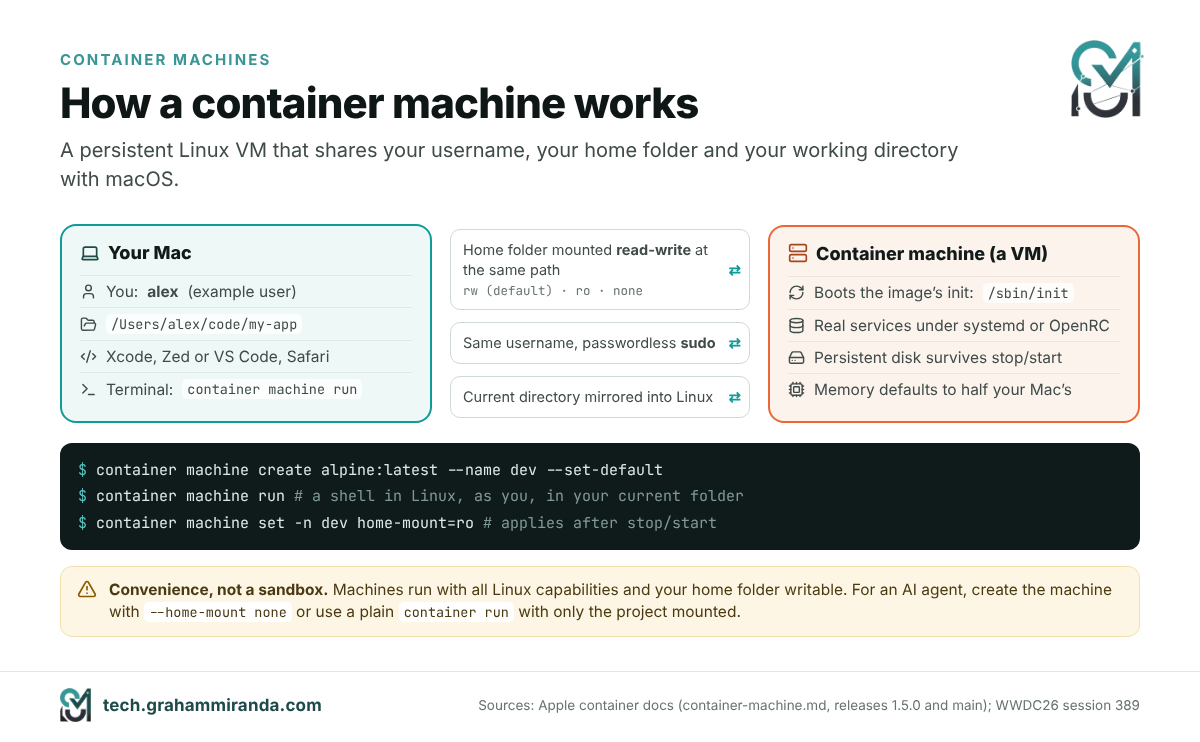
एक सामान्य कंटेनर किसी एप्लिकेशन के मॉडल पर बना होता है: एक प्रोसेस, आमतौर पर अल्पकालिक, रुकते ही फेंक दिया जाता है। एक container machine Linux एनवायरनमेंट के आधार पर बना है। Apple ने इसे 1.0 के साथ पेश किया और इसे अपना अलग WWDC26 सेशन दिया, जिसमें इसे कंटेनर की तरह तेज़ और हल्का, और वर्चुअल मशीन की तरह स्थायी बताया गया।
कंटेनर मशीन आपको क्या देती है
- यह इमेज के init सिस्टम को बूट करती है, इसलिए लंबे समय तक चलने वाली सर्विसेज़ काम करती हैं। ऐसी इमेज पर जिसमें
systemd,systemctl start postgresqlवही होता है जिसकी आप उम्मीद करेंगे। - आपका Mac यूज़रनेम और होम डायरेक्टरी अंदर मैप हो जाते हैं। मशीन के अंदर आप अपने ही यूज़र हैं, root नहीं, बिना पासवर्ड वाले
sudoके साथ, और आपका Mac होम फ़ोल्डर उसी पाथ पर माउंट होता है। आपकी रिपॉज़िटरीज़ और dotfiles एक ही समय पर दोनों तरफ़ मौजूद रहती हैं। - आपकी वर्किंग डायरेक्टरी आपके साथ चलती है। अपने Mac पर किसी प्रोजेक्ट फ़ोल्डर से कमांड चलाएँ और वह Linux के अंदर उसी फ़ोल्डर में चलती है।
- यह बनी रहती है। आपके इंस्टॉल किए गए पैकेज, आपकी कॉन्फ़िगर की गई सर्विसेज़ और होम डायरेक्टरी के बाहर की फ़ाइलें स्टॉप और स्टार्ट के बाद भी बनी रहती हैं।
- यह सामान्य OCI इमेजों से बना है, जिनमें वे भी शामिल हैं जो आप खुद बनाते हैं
container build.
व्यवहार में इसका मतलब है कि आप macOS पर Xcode, Zed या VS Code में एडिट करते हैं, और Linux के अंदर कंपाइल, रन और टेस्ट करते हैं, बीच में कोई कॉपी स्टेप नहीं। Apple के WWDC डेमो ने एक मशीन के अंदर Swift वेब सर्वर बनाया, उसे Mac पर Xcode में एडिट किया और Safari में लोड किया।
कमांड्स
# Create a machine from an image and make it the default
container machine create alpine:latest --name dev
container machine set-default dev

# Run a single command, or open a shell (boots the machine if it's stopped)
container machine run uname -a
container machine run whoami        # your Mac username, not root
container machine run               # interactive shell

# Manage it
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # applies after the next stop/start
container machine stop dev
container machine rm dev            # deletes the machine AND its storage
हर container machine कमांड का छोटा एलियस भी चलता है m, इसलिए container m ls काम करता है। मेमोरी डिफ़ॉल्ट रूप से आपके Mac की आधी मेमोरी होती है, जो काफ़ी ज़्यादा है; 16 GB मशीन पर एक सीमा तय करें।
अपनी खुद की मशीन इमेज लाएँ
कोई भी Linux इमेज जिसमें /sbin/init काम करता है। Apple के डॉक्यूमेंटेशन में एक Dockerfile है जो Ubuntu 24.04 को एक पूरी systemd मशीन बना देता है जिसमें SSH और आम टूल्स हों; छोटा संस्करण ऐसा दिखता है:
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
Apple का पूरा उदाहरण भी कुछ systemd ऐसी यूनिट्स को मास्क करता है जिनका VM में कोई मतलब नहीं है और मशीन ID रीसेट करता है; अगर आप चाहते हैं systemd कि यह साफ़-सुथरे तरीके से बूट हो, तो इसे यहाँ से नहीं, डॉक्युमेंटेशन से कॉपी करें। पहले बूट पर टूल एक सेटअप स्क्रिप्ट चलाता है जो आपका यूज़र बनाती है। आप इसे अपनी स्क्रिप्ट से यहाँ बदल सकते हैं: /etc/machine/create-user.sh.
नेस्टेड वर्चुअलाइज़ेशन
1.1 से एक कंटेनर मशीन अपनी खुद की वर्चुअल मशीनें चला सकती है, जो KVM-आधारित टूलिंग टेस्ट करने या Kubernetes-in-VM सेटअप चलाने के लिए उपयोगी है। आपको चाहिए एक M3 या उससे नया Mac, macOS 15 या उससे नया, और KVM सपोर्ट के साथ बना Linux kernel, क्योंकि डिफ़ॉल्ट kernel में यह शामिल नहीं है। फिर आप मशीन इससे बनाते हैं: --virtualization --kernel /path/to/vmlinux-kvm और जाँचें कि /dev/kvm अंदर मौजूद है।
अंदर जाने से पहले जानने योग्य सीमाएँ
- मशीन का अपना नेटवर्क होता है। अंदर के सर्वर को मशीन के बाहरी इंटरफ़ेस पर सुनना चाहिए, सिर्फ़
localhost, और आप उन तक मशीन के IP पते से पहुँचते हैं, जोcontainer machine listदिखाता है। - मशीन हटाने से उसकी डिस्क भी हट जाती है। आपके माउंट किए गए home फ़ोल्डर के बाहर की हर चीज़ इसके बाद गायब हो जाती है:
container machine rm. - यह सुविधा के लिए बना एनवायरनमेंट है, सैंडबॉक्स नहीं। Apple का डॉक्युमेंटेशन साफ़ कहता है: मशीन आपका पूरा home फ़ोल्डर उसी पाथ पर रीड-राइट माउंट करती है, सभी Linux capabilities के साथ चलती है और सामान्य रूप से मास्क किए गए
/procऔर/sysपाथ्स के बिना, और आपके यूज़र को पासवर्ड-रहितsudo. इसलिए मशीन के अंदर का root आपकी macOS अनुमतियों के साथ आपके home फ़ोल्डर में कहीं भी लिख सकता है। अपने खुद के काम के लिए यह बिल्कुल वही है जो आप चाहते हैं, और AI एजेंट के लिए बिल्कुल वही जो आप नहीं चाहते। एजेंट के लिए, या तो इससे मशीन बनाएँ--home-mount none(या मौजूदा मशीन को इससे बदलेंcontainer machine set -n dev home-mount=none, फिर उसे रीस्टार्ट करें) और प्रोजेक्ट को उसके अंदर क्लोन करें, या मशीन छोड़कर सादाcontainer runइस्तेमाल करें जिसमें सिर्फ़ प्रोजेक्ट फ़ोल्डर माउंट हो। भाग 8 में इस पर फिर आएँगे। - यह Apple silicon पर Linux है, इसलिए सिर्फ़ x86 के लिए बने बाइनरी को Rosetta चाहिए (
container run --rosettaकंटेनर के लिए मौजूद है) या arm64 बिल्ड।
इसे किसे इस्तेमाल करना चाहिए
अगर आप ऐसा सर्वर सॉफ़्टवेयर बनाते हैं जो Linux पर चलता है, एक से ज़्यादा डिस्ट्रीब्यूशन पर टेस्ट करते हैं, या लोकल डेवलपमेंट के लिए PostgreSQL, Redis या मैसेज क्यू जैसी सेवाएँ चलाते हैं, तो कंटेनर मशीनें उसका बड़ा हिस्सा भर देती हैं जिसके लिए लोग Lima, Multipass, UTM या रिमोट VPS इस्तेमाल करते थे। हर लक्षित डिस्ट्रीब्यूशन के लिए एक मशीन बनाएँ (alpine, ubuntu, debian), इन सभी में वही होम फ़ोल्डर रखें, और बिना Mac छोड़े तीनों में अपना कोड टेस्ट करें।
भाग 4 — Apple Container कैसे इंस्टॉल करें और उपयोग करें: स्टेप बाय स्टेप
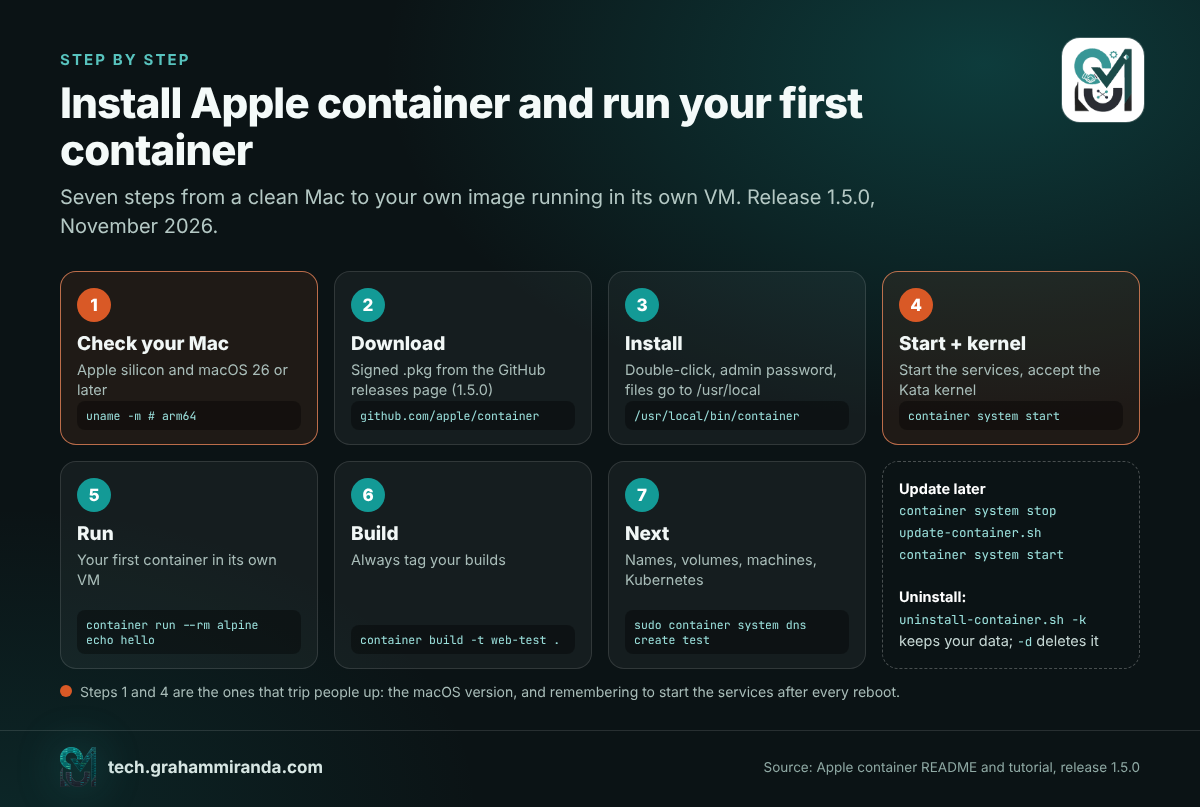
कुछ भी न होने की स्थिति से काम करने वाले सेटअप तक यह सबसे छोटा रास्ता है, और इसमें रिलीज़ 1.5.0 के लिए Apple’s आधिकारिक दस्तावेज़ों के कमांड दिए हैं। सब कुछ Terminal में चलता है।
स्टेप 1 — अपना Mac जाँचें
आपको चाहिए Apple silicon और, पूरी कार्यक्षमता के लिए, macOS 26 Tahoe या उससे नया. यह macOS 27 Golden Gate पर भी चलता है।
uname -m               # must print arm64
sw_vers -productVersion  # 26.x or 27.x for full support
macOS 15 Sequoia पर यह टूल चलता है, लेकिन कंटेनर एक-दूसरे तक नहीं पहुँच सकते और आपको सिर्फ़ एक नेटवर्क मिलता है। Intel Mac पर यह बिल्कुल नहीं चलता; विकल्पों के लिए सीधे भाग 6 पर जाएँ।
स्टेप 2 — साइन किया हुआ इंस्टॉलर डाउनलोड करें
खोलें Apple container रिलीज़ पेज और साइन किया हुआ इंस्टॉलर पैकेज डाउनलोड करें (.pkg) जो नवीनतम रिलीज़ के साथ जुड़ा है, 1.5.0 इस लेख के लिखे जाने के समय। Apple’s दस्तावेज़ इंस्टॉल का एकमात्र रास्ता इसी पैकेज को बताते हैं, इसलिए यही इस्तेमाल करें।
स्टेप 3 — इसे इंस्टॉल करें
पैकेज पर डबल-क्लिक करें, इंस्टॉलर का पालन करें और पूछे जाने पर अपना administrator पासवर्ड डालें। यह सब कुछ इनके अंदर इंस्टॉल करता है /usr/local, जिनमें दो हेल्पर स्क्रिप्ट भी हैं जिनकी आपको बाद में ज़रूरत पड़ेगी: update-container.sh और uninstall-container.sh.
स्टेप 4 — सर्विस चालू करें और kernel इंस्टॉल करें
container system start
पहली बार चलाने पर यह पूछता है कि Kata Containers प्रोजेक्ट से सुझाया गया Linux kernel डाउनलोड करना है या नहीं। जवाब दें y. फिर जाँचें कि सब कुछ चालू है:
container system status    # 1.4.1 से host, paths और resources
container system version
container ls -a            # खाली सूची का मतलब है कि यह काम कर रहा है
container system start एक launch agent चालू करता है, इसलिए reboot के बाद इसे दोबारा चलाना पड़ता है। अगर बाद में कोई कमांड “Plugins उपलब्ध नहीं हैं। container system services चालू करें और फिर कोशिश करें” कहकर फ़ेल हो, तो पहले अपनी कमांड की स्पेलिंग जाँचें: Apple’s खुद की agent skill चेतावनी देती है कि गलत टाइप किया गया सबकमांड बिल्कुल यही संदेश देता है, और यह असली सर्विस समस्या तभी है जब कंटेनर सिस्टम स्टेटस भी कहे कि सर्विस डाउन है।
स्टेप 5 — अपने पहले कंटेनर चलाएँ
container run --rm alpine echo hello      # pulls alpine, runs it in its own VM, removes it
container run -it --rm ubuntu:24.04 bash  # an interactive shell; type exit to leave
डिफ़ॉल्ट रूप से इमेज Docker Hub से आती हैं, इसलिए छोटे नाम जैसे alpine और postgres:16 Docker की तरह ही काम करते हैं।
स्टेप 6 — अपनी खुद की इमेज बनाएँ और चलाएँ
इसमें यह रखकर एक फ़ोल्डर बनाएँ Dockerfile (यह वही छोटा वेब सर्वर है जो Apple’s ट्यूटोरियल में इस्तेमाल होता है):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
इसे बनाएँ, चलाएँ और खोलें:
container build -t web-test .                       # always pass -t
container run -d --name web -p 8080:80 web-test     # detached, port 8080 on your Mac
open http://localhost:8080
Docker से दो अंतर तुरंत जानने लायक हैं। पहला, अपने बिल्ड को हमेशा टैग करें: इसके बिना -t, इमेज को नाम के रूप में नया जनरेट किया गया UUID मिल जाता है। दूसरा, हर कंटेनर का अपना IP पता होता है. container ls उसे दिखाता है, और आप खोल सकते हैं http://<that-ip> बिना कोई पोर्ट पब्लिश किए; -p की ज़रूरत सिर्फ़ तब होती है जब आपको परिचित localhost:8080 चाहिए, या जब कोई macOS ऐप स्थानीय पोर्ट की अपेक्षा करता है।
चरण 7 — कंटेनरों को आसान नाम दें (वैकल्पिक)
Apple container में अंतर्निहित DNS सेवा है। एक बार स्थानीय डोमेन सेट करें, और हर कंटेनर इस रूप में पहुँचने योग्य हो जाता है <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # edit the [dns] table if the file already has one
container system stop && container system start
sudo container system dns create test
open http://web.test
नाम सिर्फ़ उन कंटेनरों के लिए रिज़ॉल्व होते हैं जो डिफ़ॉल्ट नेटवर्क पर होते हैं, और हमेशा डोमेन के साथ: web.test काम करता है, अकेला web नहीं करता। जो कंटेनर आपने इससे बनाए नेटवर्क पर हैं container network create वे फ़िलहाल एक-दूसरे को नाम से बिल्कुल रिज़ॉल्व नहीं कर सकते (issue #1809 के रूप में ट्रैक); उन नेटवर्क को आइसोलेशन के लिए इस्तेमाल करें और IP से कनेक्ट करें।
चरण 8 — डेटा सहेजें और सीमाएँ सेट करें
# Bind-mount the current folder
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# A named volume for a database, with CPU and memory limits
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
सेट करें: --memory को किसी भी लंबे समय तक चलने वाले काम पर लगाएँ। चूँकि कंटेनर के VM के अंदर मुक्त हुई मेमोरी macOS को वापस नहीं दी जाती, जो कंटेनर अनलिमिटेड है और एक बार स्पाइक कर चुका है वह उस मेमोरी को तब तक रोके रहता है जब तक आप उसे रीस्टार्ट न करें।
चरण 9 — अपने Mac पर चल रही सेवा तक पहुँचें
कंटेनर उपयोग नहीं कर सकते localhost अपने Mac तक पहुँचने के लिए, क्योंकि VM के अंदर localhost ही कंटेनर है। मान लीजिए आपको अपने Mac पर चल रहे Ollama या किसी dev server तक पहुँचना है, तो एक बार host डोमेन बनाएँ:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
Apple के दस्तावेज़ दो दिक्कतें बताते हैं: ऐसा डोमेन बनाने से iCloud Private Relay बंद हो जाता है, और इसके पीछे का packet-filter नियम रीस्टार्ट करने पर हट जाता है, इसलिए आपको इसे फिर से बनाना पड़ सकता है। दस्तावेज़ में दिए गए रेंजों में से कोई भी पता (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) सुरक्षित विकल्प है।
चरण 10 — कंटेनर मशीन आज़माएँ
container machine create alpine:latest --name dev --set-default
container machine run          # a shell in Linux, as you, in your current folder
भाग 3 में विवरण है, जिसमें किसी एजेंट को अंदर आने देने से पहले की सुरक्षा चेतावनियाँ भी शामिल हैं।
चरण 11 — स्थानीय Kubernetes चलाएँ (प्रयोगात्मक)
brew install kubectl                   # if you don't have it yet
container k8s create                   # creates a cluster called k8s-dev
kubectl get nodes                      # the cluster is already in ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # use imagePullPolicy: Never in your pod spec
container k8s delete                   # when you're done
क्लस्टर डिफ़ॉल्ट रूप से kindest/node:v1.35.5 डिफ़ॉल्ट रूप से image और अपने Mac के एक-चौथाई CPU और मेमोरी पाएँ (कम से कम 2 CPU और 2 GB)। 1.5.0 में, जिस क्लस्टर का नोड रुक गया है उसे फिर से शुरू नहीं किया जा सकता; उसे हटाकर दोबारा बनाएँ। और याद रखें कि यह सबकमांड प्रयोगात्मक है और इसका नाम बदलकर container cluster मुख्य ब्रांच पर रखा जा रहा है।
चरण 12 — अपडेट करें, साफ़ करें या अनइंस्टॉल करें
container stats --no-stream          # live CPU, memory, network and disk per container
container logs -f web                # follow a container's output
container system df                  # disk usage
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # update
/usr/local/bin/uninstall-container.sh -k   # uninstall, keep your data
/usr/local/bin/uninstall-container.sh -d   # uninstall and delete your data
समस्या निवारण
| लक्षण | संभावित कारण | समाधान |
|---|---|---|
| “प्लगइन उपलब्ध नहीं हैं। कंटेनर सिस्टम सेवाएँ शुरू करें और फिर से प्रयास करें” | गलत टाइप किया गया सबकमांड (जैसे container images), या सेवाएँ वाकई बंद हैं |
जाँच container --help सही नाम के लिए; चलाएँ container system start केवल तब जब कंटेनर सिस्टम स्टेटस कहे कि वह बंद है |
| आपकी अभी बनी image का नाम कुछ भी हो सकता है | आपने बिना -t |
container image ls, फिर इसके साथ दोबारा बनाएँ -t name:tag |
| कंटेनर नाम से एक-दूसरे तक नहीं पहुँच सकते | नाम केवल डिफ़ॉल्ट नेटवर्क पर ही रिज़ॉल्व होते हैं, डोमेन के साथ | उपयोग name.test, या IP से कनेक्ट करें container inspect |
| कंटेनर एक-दूसरे तक बिल्कुल नहीं पहुँच सकते | आप macOS 15 पर हैं | macOS 26 या उससे नए संस्करण पर अपग्रेड करें |
| मेमोरी का उपयोग केवल बढ़ता ही जाता है | Virtualization फ़्रेमवर्क में आंशिक मेमोरी बैलूनिंग | सेट करें: --memory; मेमोरी वापस देने के लिए कंटेनर को फिर से शुरू करें |
exec फ़ॉर्मेट त्रुटि |
Apple silicon पर केवल x86 वाली image | arm64 या मल्टी-आर्क image इस्तेमाल करें, या आज़माएँ --rosetta |
| VPN या DNS बदलने के बाद नेटवर्क काम करना बंद कर देता है | 1.5.0 में ठीक की गई एक बग | इसके साथ अपडेट करें update-container.sh |
| कोई कंटेनर आपके Mac पर चल रहे dev सर्वर तक नहीं पहुँच सकता | localhost कंटेनर के अंदर कंटेनर स्वयं होता है |
एक --localhost होस्ट डोमेन (चरण 9) |
भाग 5 — Apple Container बनाम Docker: माइग्रेशन चीट शीट
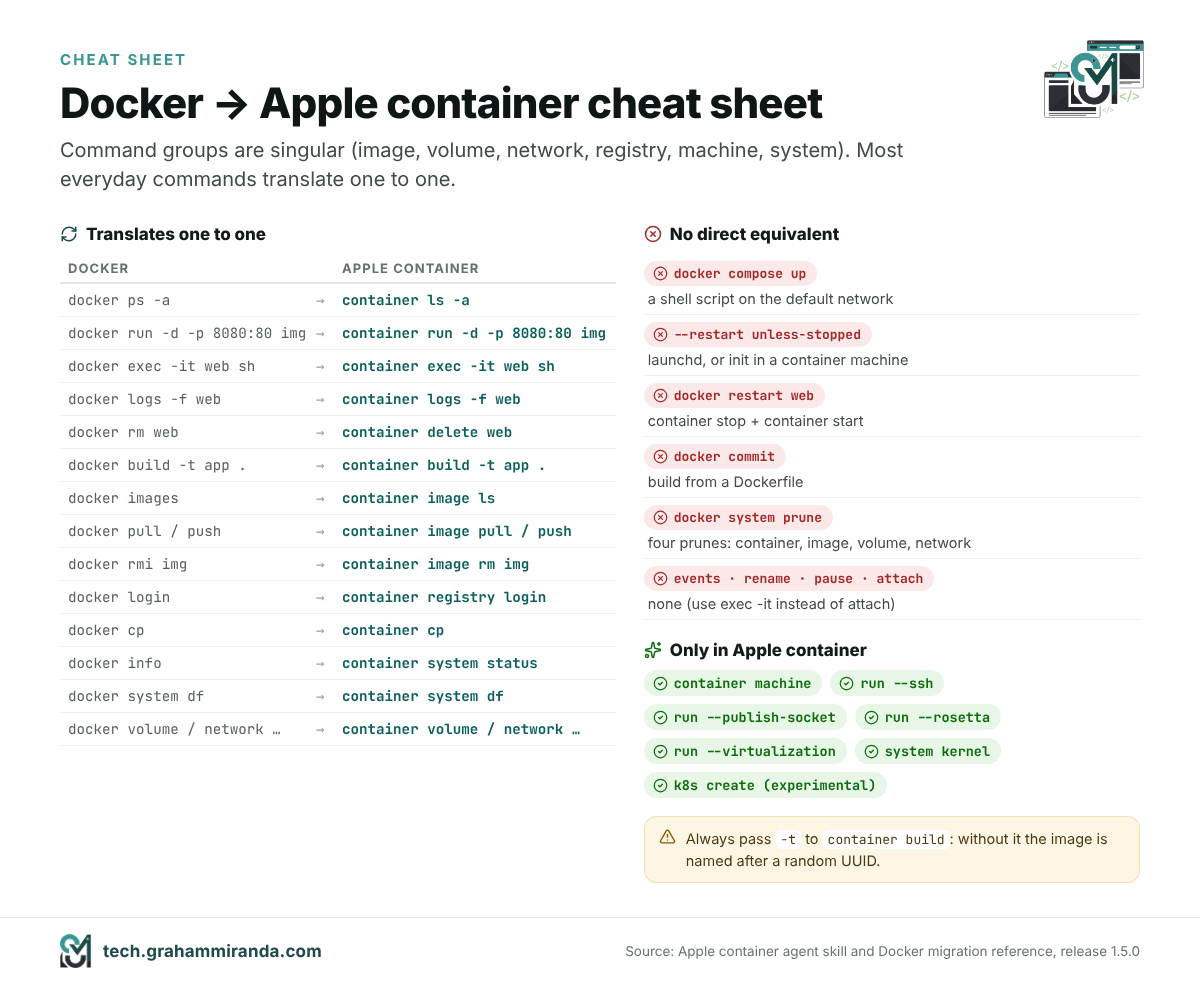
अधिकांश लोगों के लिए Apple container बनाम Docker का सवाल आदतों तक सिमट जाता है, और आप रोज़ जो टाइप करते हैं उसका ज़्यादातर हिस्सा एक-के-बदले-एक बदल जाता है। कमांड समूह एकवचन हैं (इमेज, वॉल्यूम, नेटवर्क, रजिस्ट्री, मशीन, सिस्टम), जो Docker की आदतों को सबसे पहले उलझाता है, और कुछ चीज़ें बिल्कुल होती ही नहीं। यह तालिका उन कमांडों को कवर करती है जो मायने रखते हैं; Apple’s डॉक्यूमेंटेशन में पूरी मैपिंग दी गई है।
| आपको क्या चाहिए | Docker | Apple container |
|---|---|---|
| चल रहे / सभी कंटेनर की सूची | docker ps / docker ps -a |
container ls / container ls -a |
| पोर्ट के साथ बैकग्राउंड में चलाएँ | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| अंदर शेल खोलें | docker exec -it web sh |
container exec -it web sh |
| लॉग फ़ॉलो करें | docker logs -f web |
container logs -f web |
| रोकें और हटाएँ | docker stop web / docker rm web |
container stop web / container delete web (या rm) |
| इमेज बनाएँ | docker build -t app . |
container build -t app . |
| इमेज की सूची बनाएँ, pull करें, push करें, हटाएँ | docker images, pull, push, rmi |
container image ls, image pull, image push, image rm |
| रजिस्ट्री में लॉग इन करें | docker login |
container registry login |
| फ़ाइलें अंदर या बाहर कॉपी करें | docker cp |
container cp |
| संसाधन उपयोग | docker stats |
container stats |
| सिस्टम जानकारी / डिस्क उपयोग | docker info / docker system df |
कंटेनर सिस्टम स्टेटस / container system df |
| सब कुछ साफ़ करें | docker system prune |
चार कमांड: container prune, image prune, volume prune, वॉल्यूम और नेटवर्क |
| वॉल्यूम और नेटवर्क | docker volume … / docker network … |
container volume … / container network … |
| मल्टी-कंटेनर ऐप | docker compose up |
कोई समतुल्य नहीं: नीचे दिया गया shell script इस्तेमाल करें |
| कंटेनर रीस्टार्ट करें | docker restart web |
container stop web && container start web |
| रीस्टार्ट पॉलिसी | --restart unless-stopped |
कोई नहीं: Mac पर launchd इस्तेमाल करें, या कंटेनर मशीन के अंदर init system चलाएँ |
| बदले हुए कंटेनर को image के रूप में सहेजें | docker commit |
कोई नहीं: Dockerfile से बिल्ड करें |
| events देखें, rename, pause, attach | docker events, rename, pause, attach |
कोई नहीं (exec -it इसकी जगह लेता है attach) |
और कुछ चीज़ें जो सिर्फ़ Apple container करता है:
container machineपरसिस्टेंट Linux एनवायरनमेंट के लिए (भाग 3)।container run --sshआपके Mac’s SSH agent को कंटेनर में फ़ॉरवर्ड करता है और लॉगआउट के बाद भी socket को काम करता रखता है।container run --publish-socket host_path:container_pathTCP पोर्ट के बजाय आपके Mac पर एक Unix socket पब्लिश करता है।container run --rosettaRosetta के ज़रिए x86-64 Linux बाइनरी चलाता है।container run --virtualizationनेस्टेड इस्तेमाल के लिए कंटेनर को वर्चुअलाइज़ेशन उपलब्ध कराता है (M3 या उसके बाद का मॉडल)।container system kernelआपके कंटेनर जिस Linux kernel को बूट करते हैं, उसे मैनेज करता है।
commit — ये तीन चीज़ें हैं जिनकी आपको कमी खलेगी।Compose फ़ाइल को script से बदलना
ऐसा कोई container composeनहीं है, और Apple ने कोई समय-सीमा नहीं दी है: Cloud Native Now ने जुलाई तक प्रोजेक्ट की Compose चर्चा में 150 से ज़्यादा जवाब गिने। तब तक, एक छोटी Compose फ़ाइल एक shell script बन जाती है। एक आम दो-सर्विस स्टैक लें:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
जब test DNS डोमेन Step 7 से सेट हो जाए, तो इसका समतुल्य रूप यह है:
#!/usr/bin/env bash
set -euo pipefail

# Both containers stay on the default network, where name resolution works
container run -d --name cache redis:7

# depends_on becomes an explicit readiness check
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# The name must include the domain: cache.test, not cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
तीन अनुवाद नियम ज़्यादातर फ़ाइलों को कवर करते हैं: हर सर्विस का नाम name.domain आपकी कॉन्फ़िगरेशन में बन जाता है (cache.test), depends_on एक रेडीनेस लूप बन जाता है (जो वैसे भी Compose के सिर्फ़ स्टार्ट-ऑर्डरिंग से ज़्यादा सही है), और build: बन जाता है container build -t … लाइन, जो इससे पहले आती है चलाएँ. हटाने के लिए container stop api cache && container delete api cache.
तीन या चार से ज़्यादा सर्विस वाले किसी भी सेटअप के लिए वह स्क्रिप्ट जल्दी ही थकाऊ हो जाती है, और यही सच्ची वजह है कि Compose पर भारी निर्भरता वाली ज़्यादातर टीमों को अभी के लिए Docker Desktop या OrbStack ही रखना चाहिए।
अनुवाद का काम अपने कोडिंग एजेंट से कराएँ
अगर आप AI कोडिंग एजेंट इस्तेमाल करते हैं, तो Apple के रिपॉज़िटरी में उसके लिए ज़रूरी निर्देश पहले से मौजूद हैं। यह स्किल skills/container/ 1.5.0 रिलीज़ में है और अपनी Docker माइग्रेशन रेफ़रेंस फ़ाइल के साथ कमांड्स को मैप करती है, जो चीज़ें मौजूद नहीं हैं उनकी सूची देती है और ऊपर बताए DNS नियम समझाती है। उस फ़ोल्डर को अपने एजेंट की skills डायरेक्टरी में कॉपी करें और एजेंट से कहें कि आपकी Compose फ़ाइल कन्वर्ट कर दे; फिर उसे चलाने से पहले जो उसने लिखा है उसे पढ़ें।
भाग 6 — Apple Container बनाम Docker Desktop, OrbStack, Podman और Lima
Apple container Docker Desktop बनने की कोशिश नहीं कर रहा, और Apple ने इसे रिप्लेसमेंट के तौर पर पेश भी नहीं किया है। यह एक अलग काम के लिए मुक़ाबला करता है: Mac पर Linux वर्कलोड चलाना, सबसे मज़बूत आइसोलेशन और सबसे कम अतिरिक्त सॉफ़्टवेयर के साथ। अगर आप अपने Mac के लिए Docker Desktop के विकल्पों की तुलना कर रहे हैं, तो 12 नवंबर 2026 को यह क्षेत्र ऐसा दिख रहा था।
| Apple container 1.5 | Docker Desktop | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| आर्किटेक्चर | हर कंटेनर के लिए एक हल्का VM | एक साझा Linux VM | एक साझा हल्का Linux VM | एक Podman मशीन VM (Mac पर डिफ़ॉल्ट रूप से libkrun) | हर Lima इंस्टेंस के लिए एक VM; Colima उसके अंदर Docker या containerd चलाता है |
| कंटेनरों के बीच आइसोलेशन | हाइपरवाइज़र | साझा VM में कर्नेल नेमस्पेस | कर्नेल नेमस्पेस; 2.1 से “आइसोलेटेड मशीनें” | मशीन VM में कर्नेल नेमस्पेस | प्रति इंस्टेंस |
| Compose | नहीं | हाँ | हाँ (Docker-संगत) | हाँ (podman compose, या उसके API के साथ Docker Compose) |
VM के अंदर Docker के ज़रिए (Colima) |
| GUI | नहीं | हाँ | हाँ | Podman Desktop | नहीं |
| लोकल Kubernetes | प्रायोगिक कंटेनर k8s |
बिल्ट-इन | बिल्ट-इन (1.34) | Podman Desktop के ज़रिए (kind, minikube) | k3s-आधारित विकल्प |
| Linux कंटेनर के लिए GPU | नहीं | Metal पासथ्रू नहीं; इसके बजाय Model Runner मॉडल होस्ट पर चलाता है | घोषित नहीं | हाँ, libkrun के ज़रिए (Vulkan और llama.cpp API रिमोटिंग) | प्रयोगात्मक krunkit ड्राइवर |
| 2026 की मुख्य खबर | कंटेनर मशीनें, लोकल Kubernetes, एजेंट स्किल | AI एजेंट के लिए सैंडबॉक्स, Model Runner, मुफ़्त Hardened Images | आइसोलेटेड मशीन, USB पासथ्रू, साउंड | बड़ी सफ़ाई; libkrun डिफ़ॉल्ट; Intel Mac हटाए गए | AI-एजेंट सैंडबॉक्सिंग; macOS और Windows गेस्ट |
| क़ीमत | मुफ़्त, Apache-2.0 | व्यक्तिगत उपयोग के लिए मुफ़्त; पेड प्लान $11 प्रति यूज़र प्रति माह से (Pro, मासिक) | व्यक्तिगत उपयोग के लिए मुफ़्त; Pro $8 प्रति यूज़र प्रति माह | मुफ़्त, Apache-2.0 | मुफ़्त, ओपन सोर्स |
| इसके लिए बेहतर | एकल कंटेनर, Linux डेवलपमेंट एनवायरनमेंट, अधिकतम आइसोलेशन | टीमें, Compose स्टैक, एंटरप्राइज़ कंट्रोल | व्यक्तियों के लिए तेज़ और निखरा हुआ रोज़मर्रा का टूल | Linux के बराबर अनुभव, रूटलेस कंटेनर, GPU इन्फ़रेंस | स्क्रिप्ट करने योग्य VM, CI रनर, एजेंट सैंडबॉक्स |
दाम 12 नवंबर 2026 के सूची मूल्य हैं और बदलते रहते हैं; Docker’s Business प्लान का ख़र्च $24 प्रति यूज़र प्रति माह है। Docker’s लाइसेंसिंग लंबे समय से कंपनी के आकार की एक सीमा (2021 से 250 कर्मचारी या $10 मिलियन वार्षिक राजस्व) से ऊपर व्यावसायिक उपयोग के लिए पेड प्लान मांगती रही है; उस पर भरोसा करने से पहले मौजूदा शर्तें देख लें।
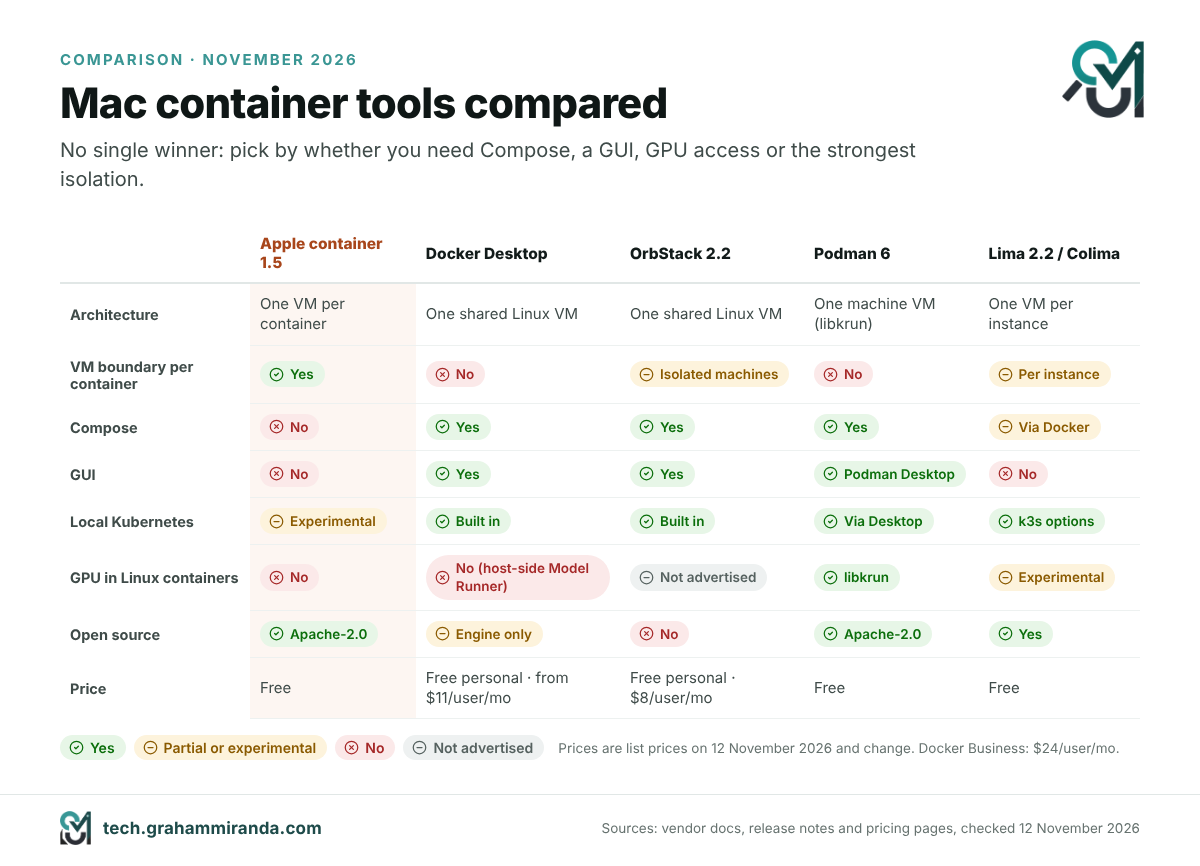
Docker Desktop: पुराना दावेदार जो AI-एजेंट प्लेटफ़ॉर्म बन गया
Docker ने 2026 खुद को AI एजेंट्स के इर्द-गिर्द फिर से खड़ा करने में बिताया, और उसके तीन कदम यहाँ मायने रखते हैं। दिसंबर 2025 में उसने Docker Hardened Images Apache 2.0 के तहत मुफ़्त और ओपन सोर्स: साइन किए गए बिल्स ऑफ़ मटेरियल वाली हज़ार से ज़्यादा मिनिमल इमेजें, जिन्हें आप किसी भी टूल के साथ इस्तेमाल कर सकते हैं, Apple की भी शामिल। 30 जनवरी 2026 को इसने लॉन्च किया Docker Sandboxes, जो हर AI कोडिंग एजेंट को अपना microVM देते हैं (भाग 8 में ज़्यादा)। और फ़रवरी में इसने जोड़ा एक Apple silicon के लिए vLLM बैकएंड को Docker Model Runner, जो भाषा मॉडल को कंटेनर में नहीं, बल्कि सीधे Mac के GPU पर चलाता है, जिसकी वजह भाग 7 में बताई गई है।
Docker Desktop के पास जो अब भी है और किसी और के पास नहीं है, वह है पूरा इकोसिस्टम: Compose, एक परिपक्व GUI, Kubernetes, एक्सटेंशन, एंटरप्राइज़ मैनेजमेंट और हर उस डेवलपर की मसल मेमोरी जिसे आप कभी भी नौकरी पर रखेंगे। अगर आपकी टीम का लोकल एनवायरनमेंट आठ सर्विस वाली Compose फ़ाइल है, तो अभी के लिए वहीं रहिए।
OrbStack: तेज़ वाला
OrbStack ने अपनी पहचान रफ़्तार और कम मेमोरी उपयोग से बनाई, और इसके 2026 रिलीज़ ने इसे नया नहीं बनाया बल्कि फ़ीचर जोड़े: वर्ज़न 2.1 (अप्रैल) लेकर आया macOS 26 जैसा इंटरफ़ेस और आइसोलेटेड मशीनें, ऐसी Linux मशीनें जो सिर्फ़ वे फ़ोल्डर देखती हैं जो आप उनके साथ शेयर करते हैं और जिन्हें आपके Mac तक पहुँचने से रोका जा सकता है; 2.2 (जून) ने जोड़ा USB पासथ्रू और साउंड, ताकि वेबकैम, माइक्रोकंट्रोलर और ऑडियो डिवाइस Linux के अंदर काम करें; और अक्टूबर के रिलीज़ ने macOS 27 पर आने वाली समस्याएँ ठीक कीं और Linux 7.2 पर चले गए। यह व्यक्तिगत उपयोग के लिए मुफ़्त है और व्यावसायिक उपयोग के लिए $8 प्रति यूज़र प्रति माह का ख़र्च है। ऐसे अकेले डेवलपर के लिए जिसे Docker Desktop के बिना Docker संगतता और Compose चाहिए, यह अब भी डिफ़ॉल्ट सिफ़ारिश है।
Podman 6: बड़ी सफ़ाई
Podman 6.0, जो जून के अंत में आया, इस सूची का सबसे बड़ा बदलाव लाने वाला रिलीज़ है, और जानबूझकर ऐसा है। यह cgroups v1 का सपोर्ट छोड़ देता है, CNI नेटवर्किंग की जगह Netavark लाता है, रूटलेस नेटवर्किंग के लिए slirp4netns की जगह pasta लाता है, iptables की जगह nftables मांगता है और अपने पुराने BoltDB डेटाबेस को SQLite में माइग्रेट करता है। नेटवर्क आइसोलेशन अब डिफ़ॉल्ट रूप से चालू है। Mac पर डिफ़ॉल्ट मशीन प्रोवाइडर अब है libkrun, और Intel Mac अब सपोर्टेड नहीं हैं; Windows पर, Windows 10 हटा दिया गया है। Linux पर, --gpus अब NVIDIA के साथ-साथ AMD GPU भी सपोर्ट करता है।
सावधानी से अपग्रेड करें: मौजूदा Linux Podman मशीनें फिर से बनानी होंगी, और जो कुछ भी पुराने नेटवर्किंग स्टैक पर निर्भर था उसका परीक्षण करना होगा। बदले में मिलता है कहीं ज़्यादा सरल, ज़्यादा Linux-नेटिव टूल, और Mac पर यही वह टूल है जिसके पास GPU-त्वरित कंटेनरों के लिए असली कहानी है।
Lima और Colima: नीचे बैठा टूलकिट
Lima वह ओपन सोर्स VM मैनेजर है जिस पर कई अन्य टूल बने हैं, और नवंबर 2025 में यह CNCF इनक्यूबेटिंग प्रोजेक्ट बन गया। इसकी 2.x श्रृंखला ने AI पर ज़ोरदार दांव लगाया है: Lima 2.0 ने एक प्रयोगात्मक GPU-सक्षम krunkit ड्राइवर और MCP टूल जोड़े, ताकि AI एजेंट Lima VM को अपने सैंडबॉक्स के रूप में इस्तेमाल कर सकें; 2.1 (मार्च) ने प्रयोगात्मक macOS गेस्ट और एक limactl shell --sync मोड जोड़ा, जिसे AI एजेंट को आपके Mac पर फ़ाइलें खराब करने से रोकने के लिए बनाया गया है; 2.2 (जुलाई) ने प्रयोगात्मक Windows गेस्ट जोड़े। Colima, जो Lima को रैप करके एक ही कमांड में Docker या containerd रनटाइम दे देता है, Mac पर Docker-संगत सेटअप का सबसे हल्का मुफ़्त रास्ता बना हुआ है।
आपको किसका इस्तेमाल करना चाहिए?
- आप Compose फ़ाइलों में ही रहते हैं, या आपकी कंपनी Docker पर मानकीकृत है: Docker Desktop।
- आप अपने लिए सबसे तेज़, सबसे हल्का Docker-संगत सेटअप चाहते हैं: OrbStack (या Colima, अगर यह मुफ़्त और ओपन सोर्स ही होना चाहिए)।
- आप GPU-त्वरित Linux कंटेनर, रूटलेस कंटेनर या Fedora और RHEL सर्वर जैसी बराबरी चाहते हैं: Podman 6।
- आप सबसे मज़बूत आइसोलेशन, कोई अतिरिक्त डेमॉन नहीं, और ऐसे Linux डेव एनवायरनमेंट चाहते हैं जो macOS का ही हिस्सा लगें: Apple container, कंटेनर मशीनों के साथ।
- आप AI कोडिंग एजेंट बिना निगरानी के चलाते हैं: उसके लिए बना सैंडबॉक्स (भाग 8), नीचे चाहे जो भी रनटाइम इस्तेमाल करें।
आपको इन्हें मिलाने से कोई नहीं रोकता। Apple container, Docker’s socket या Docker’s VM को छूता ही नहीं, इसलिए आप अपने Compose स्टैक के लिए Docker Desktop या OrbStack रख सकते हैं और बाकी सब कुछ के लिए कंटेनर मशीनें इस्तेमाल कर सकते हैं।
भाग 7 — Mac पर कंटेनर और लोकल AI: GPU कहाँ जाता है?
अगर आप लैंग्वेज मॉडल लोकली चलाते हैं, तो यही सबसे ज़रूरी हिस्सा है, और यही वह चीज़ है जिसे ज़्यादातर कंटेनर गाइड छोड़ देते हैं: Mac पर Linux कंटेनर GPU का इस्तेमाल वैसे नहीं कर सकते जैसे नेटिव ऐप कर सकते हैं। Docker’s Model Runner दस्तावेज़ों में यह साफ़ कहा गया है: कंटेनरों में Metal GPU का पासथ्रू नहीं होता। Apple’s Virtualization फ़्रेमवर्क Linux गेस्ट को Metal नहीं देता, और Apple container भी उसे नहीं जोड़ता। Apple container के अंदर चलने वाला मॉडल CPU पर चलता है, और 7 अरब पैरामीटर वाले मॉडल के लिए यह फ़्लुएंट और दर्दभरे के बीच का फ़र्क़ है।
इससे निपटने के चार समझदार तरीके हैं:
- मॉडल को नेटिव चलाएँ और बाकी सब कुछ कंटेनर में डालें। Ollama, LM Studio, MLX और llama.cpp सभी macOS पर सीधे Metal का इस्तेमाल करते हैं। उन्हें वहीं चलाएँ, अपना ऐप्लिकेशन, डेटाबेस और टूल कंटेनर में रखें, और कंटेनर को HTTP पर मॉडल कॉल करने दें। Apple container के साथ यह भाग 4 का स्टेप 9 है: एक
host.container.internalडोमेन बनाएँ और अपने ऐप को इंगित करेंhttp://host.container.internal:11434Ollama के लिए। - Docker को वही काम आपके लिए करने दें। Docker Model Runner मॉडल को होस्ट पर, किसी भी कंटेनर के बाहर चलाता है, llama.cpp, MLX या फ़रवरी से Apple silicon के लिए vLLM बैकएंड का इस्तेमाल करके (Docker Desktop 4.62 या बाद का)। यह OpenAI-संगत और Anthropic-संगत APIs देता है, और आप मॉडल प्रबंधित करते हैं
docker model pullजैसे इमेज। - अगर मॉडल को कंटेनर में ही रहना है तो libkrun के साथ Podman इस्तेमाल करें। libkrun अपने Linux गेस्ट को वर्चुअल GPU देता है। Red Hat’s इंजीनियरों ने पहले Vulkan के ज़रिए नेटिव llama.cpp की लगभग 75–80% गति हासिल की, फिर “API रिमोटिंग” बनाई, जो कंटेनर से llama.cpp’s GPU कॉल्स को होस्ट पर Metal तक भेजती है। M4 Pro MacBook Pro पर उनके टेस्ट में प्रॉम्प्ट प्रोसेसिंग नेटिव गति से चली और टोकन जनरेशन नेटिव के कम से कम लगभग 95% तक पहुँचा। GPU इन्फ़रेंस तक पहुँचने का यही इकलौता मुख्यधारा रास्ता है अंदर Mac पर कंटेनर चलता है, और RamaLama उसे पैकेज कर देता है। Red Hat बताता है कि यह मल्टी-टेनेंट उपयोग के लिए नहीं बनाया गया है।
- Lima के krunkit ड्राइवर के साथ प्रयोग करें, जो उसी libkrun तकनीक पर बना है और प्रयोगात्मक विकल्प के रूप में GPU त्वरण देता है।
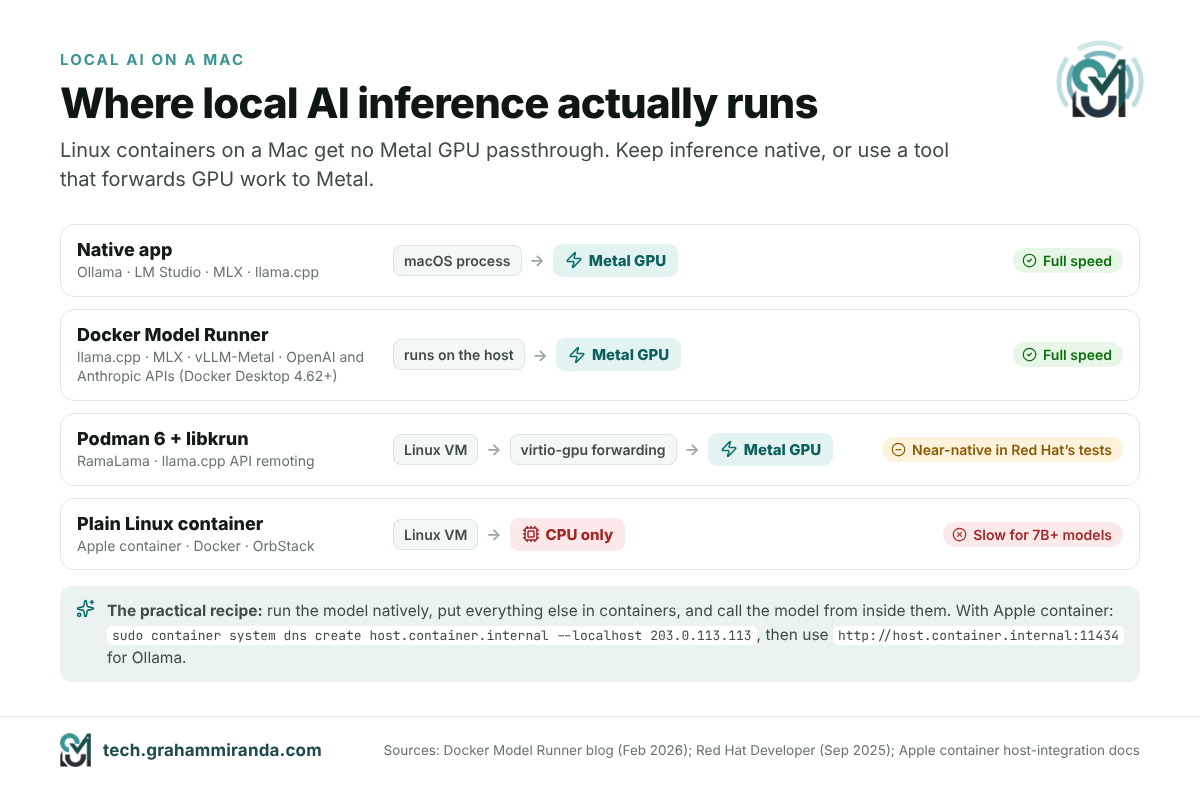
ज़्यादातर लोगों के लिए व्यावहारिक तरीका यह है: Ollama या LM Studio को नेटिव चलाएँ, उसके आसपास की हर चीज़ कंटेनर में डालें, और कंटेनर को अपने कोड और सेवाओं की जगह मानें, अपने वेट्स की नहीं। अगर आप इसके लिए हार्डवेयर चुन रहे हैं, तो मेरी लोकल LLM के लिए MacBook गाइड बताती है कि हर मॉडल साइज़ को कितनी मेमोरी चाहिए, और M5 Pro 64 GB लोकल AI गाइड एक ही कॉन्फ़िगरेशन पर और गहराई से जाती है।
भाग 8 — सैंडबॉक्स युग: हर कंटेनर टूल AI-एजेंट टूल क्यों बन गया
भाग 6 के हर टूल के 2026 रिलीज़ नोट्स देखें और वही विषय बार-बार सामने आता है: AI एजेंट्स को अलग-थलग रखना। यह संयोग नहीं है। कोडिंग एजेंट अब घंटों चलते हैं, पैकेज इंस्टॉल करते हैं, अपना लिखा कोड चलाते हैं और ऐसी फ़ाइलें पढ़ते हैं जिनकी ओर उन्हें इशारा नहीं किया गया था। सवाल अब “क्या एजेंट अच्छा कोड लिख सकता है?” से बदलकर “काम करते हुए वह किन चीज़ों को छू सकता है?” हो गया। 2026 में हर विक्रेता का जवाब एक ही था — एक AI एजेंट सैंडबॉक्स: अपने ही कर्नेल वाला डिस्पोज़ेबल वातावरण, सिर्फ़ वे फ़ाइलें जो काम को चाहिए, और हो सके तो सीमाएँ कि वह डेटा कहाँ भेज सकता है।
एजेंट को अपना अलग बॉक्स देने के पाँच तरीके
- Docker Sandboxes (30 जनवरी 2026) हर एजेंट को एक डिस्पोज़ेबल microVM देते हैं जिसमें सिर्फ़ आपका प्रोजेक्ट फ़ोल्डर माउंट रहता है और अंदर उसका अपना Docker इंजन होता है, आपके होस्ट के Docker डेमन तक कोई पहुँच नहीं। शुरुआत में ये macOS और Windows पर Claude Code, Codex CLI, Copilot CLI, Gemini CLI और Kiro को सपोर्ट करते थे। यह
sbxकमांड-लाइन टूल आपको नेटवर्क पॉलिसी (Open, Balanced या Locked Down) चुनने देता है, तय गंतव्यों की अनुमति देता है और सीक्रेट्स मैनेज करता हैsbx secret. रिलीज़ 0.53.0 11 नवंबर को आई। - Docker Cloud Sandboxes (24 सितंबर 2026) वही सैंडबॉक्स Docker के क्लाउड में उसी आइसोलेशन और पॉलिसी के साथ चलाते हैं, ताकि आपका लैपटॉप बंद रहने पर भी एजेंट रात भर काम करता रहे। ये 1 से 16 vCPU तक स्केल होते हैं और Docker के अनुसार कुछ सौ मिलीसेकंड में बूट हो जाते हैं।
- Apple container डिज़ाइन से ही हर कंटेनर को VM की सीमा देता है। एक साधारण कंटेनर
container runजिसमें सिर्फ़ आपका प्रोजेक्ट माउंट है, ठीक-ठाक एजेंट बॉक्स है; कंटेनर मशीन, जैसा भाग 3 में बताया गया, नहीं है — जब तक आप उसका होम माउंट बंद न कर दें। - Lima 2.x MCP टूल देता है जो एजेंट को Lima VM के अंदर कमांड चलाने देते हैं, और एक
--syncशेल मोड देता है, जो एजेंट्स को होस्ट की फ़ाइलें खराब करने से रोकने के लिए बनाया गया है। - OrbStack 2.1 ने आइसोलेटेड मशीनें जोड़ीं, जो सिर्फ़ वे फ़ोल्डर देखती हैं जिन्हें आप शेयर करना चुनते हैं और, 2.1.2 से, आपके Mac और आपकी दूसरी मशीनों तक पहुँचने से रोकी जा सकती हैं।
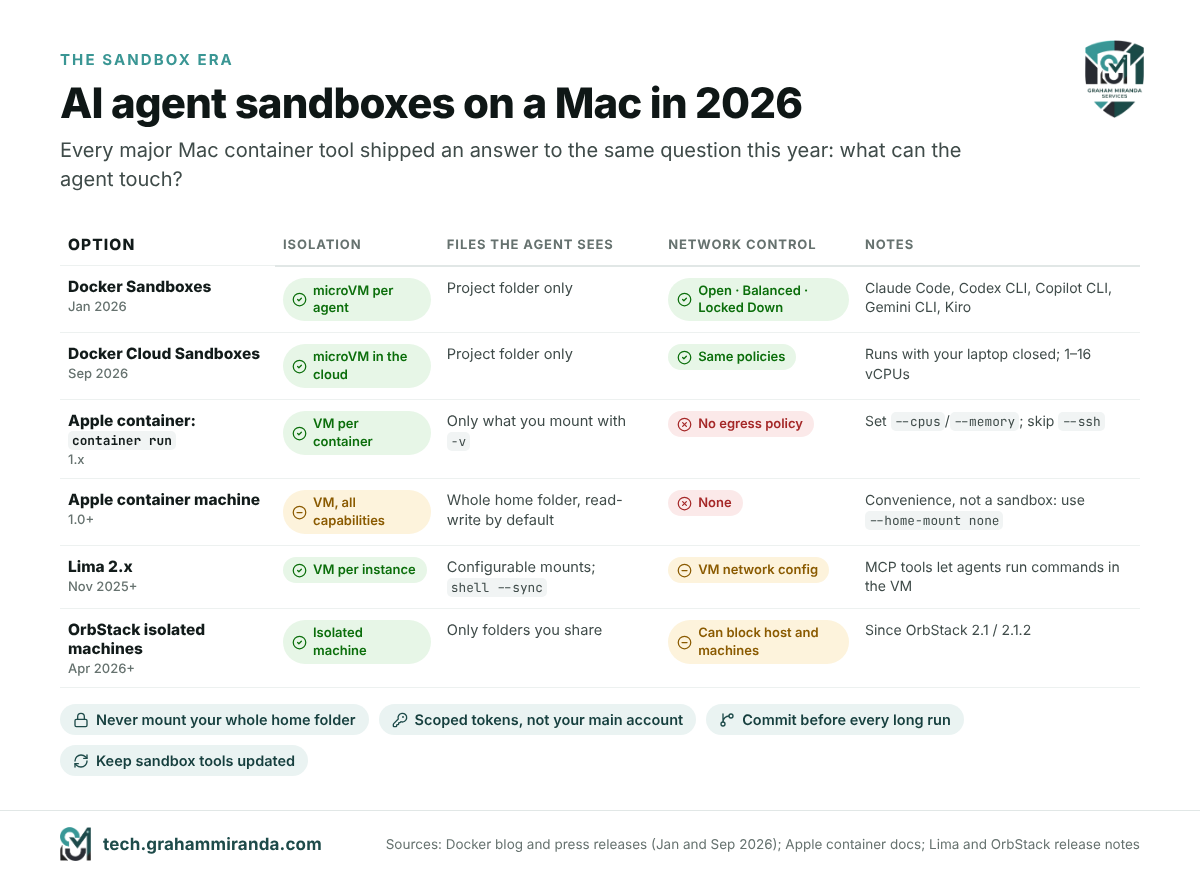
Apple container के साथ एक न्यूनतम एजेंट बॉक्स
अगर आप इसे इस लेख वाले टूल के साथ आज़माना चाहते हैं, तो यह एजेंट को उसका अपना VM, आपका प्रोजेक्ट फ़ोल्डर और आपके Mac से और कुछ नहीं देता:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# inside: install your agent CLI, sign in, and run it in /work
यह ईमानदारी से किन चीज़ों को बचाता है और किन्हें नहीं:
- यह बचाता है: आपके Mac की बाकी फ़ाइलें, आपकी SSH कुंजियाँ (जब तक आप
--sshनहीं जोड़ते), आपका Keychain और आपके दूसरे कंटेनर। - यह नहीं बचाता: प्रोजेक्ट फ़ोल्डर को ही, जिसे एजेंट अब भी बदल या मिटा सकता है, इसलिए शुरू करने से पहले कमिट करें। यह बाहर जाने वाले नेटवर्क ट्रैफ़िक को भी सीमित नहीं करता: Apple container में कोई इग्रेस पॉलिसी नहीं है, इसलिए किसी दुर्भावनापूर्ण वेब पेज या README से बहकाया गया एजेंट भी डेटा बाहर भेज सकता है। अगर यह आपको चिंता में डालता है, तो Docker Sandboxes की नेटवर्क पॉलिसी बेहतर विकल्प हैं।
- आप जो क्रेडेंशियल पेस्ट करते हैं, वे बॉक्स के अंदर ही रहते हैं। एजेंट के लिए स्कोप्ड टोकन इस्तेमाल करें, अपना मुख्य अकाउंट नहीं।
सुरक्षा की ज़मीनी जाँच
सैंडबॉक्स नुकसान का दायरा छोटा करते हैं; वे किसी समझौता किए गए एजेंट को हानिरहित नहीं बना देते। Apple के खुद के 1.3.1 रिलीज़ ने इमेज अनपैक करने वाले कोड में छह एडवाइज़री ठीक कीं, और 2026 में बाहर खुले पड़े AI टूल्स का क्रिप्टो माइनर बन जाना अच्छी याद दिलाता है कि आइसोलेशन को बाद में सोची जाने वाली चीज़ मानने पर क्या होता है: अप्रैल में Censys ने दर्ज किया कि इंटरनेट पर खुले छोड़े गए हज़ार से ज़्यादा ComfyUI सर्वर निशाने पर थे, जैसा मैंने यहाँ लिखा था क्या 2026 में क्रिप्टो माइनिंग फ़ायदेमंद है?. सैंडबॉक्स टूल को अपडेट रखें, एजेंट को सीमित दायरे वाले क्रेडेंशियल दें, वे क्या कमिट करते हैं इसकी समीक्षा करें, और किसी एजेंट के कंट्रोल इंटरफ़ेस को कभी इंटरनेट पर न खोलें। अगर आप पहली बार एजेंट चुन रहे हैं, तो मेरी AI कोडिंग हार्नेस की तुलना बताती है कि किनमें बिल्ट-इन सैंडबॉक्सिंग है।
भाग 9 — प्लेटफ़ॉर्म लेयर: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 और Homebrew
Mac डेवलपर्स के लिए साल का सबसे दिलचस्प रिलीज़ Apple container था, लेकिन काम करने का तरीका बदलने वाला वह अकेला रिलीज़ नहीं था। इस गाइड का बाकी हिस्सा रिलीज़ रडार है: 2026 के वे रिलीज़ जो सॉफ़्टवेयर बनाने वालों के लिए सबसे ज़्यादा मायने रखते हैं, परत के हिसाब से समूहित, हर एक में क्या बदला और उस पर आपको क्या करना चाहिए।
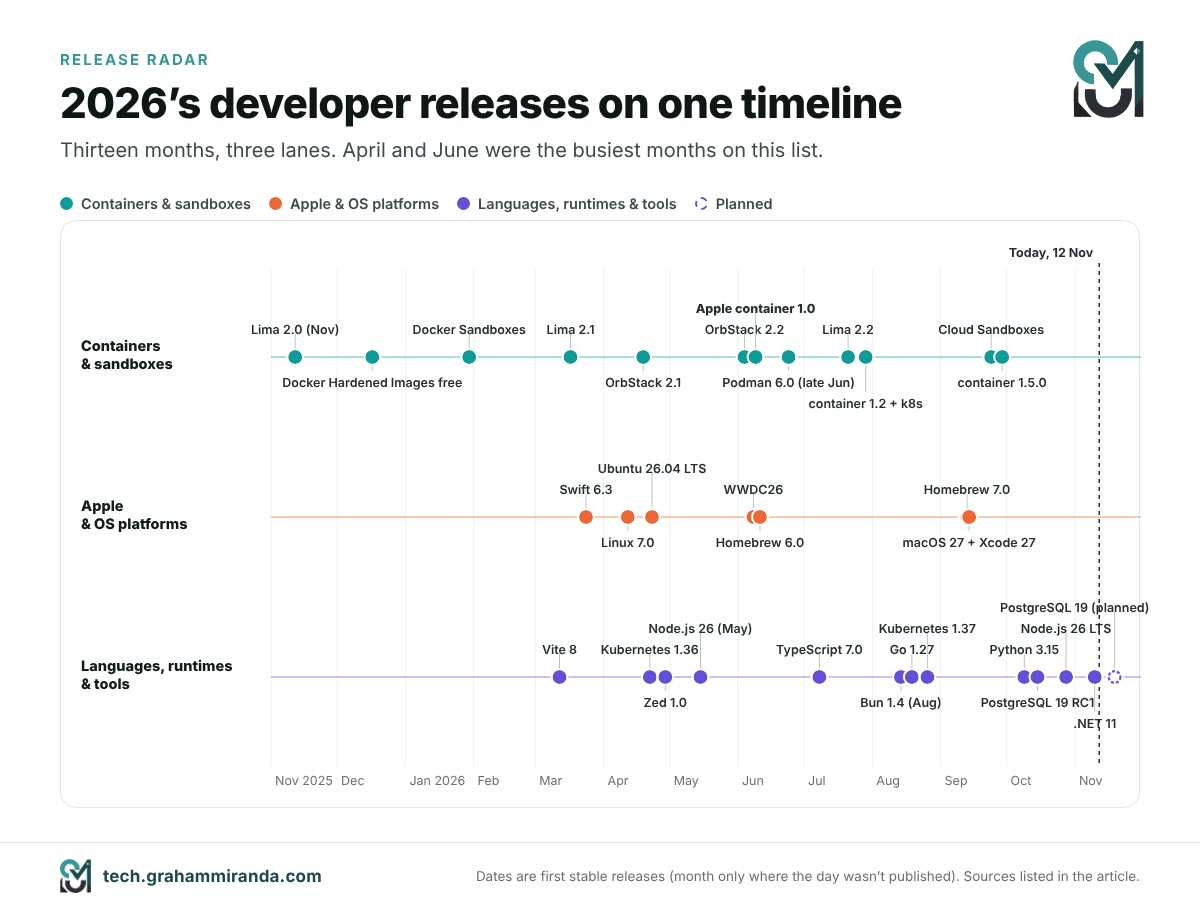
macOS 27 Golden Gate: केवल Apple silicon पर
Apple ने 8 जून को WWDC26 में macOS 27 Golden Gate की घोषणा की और उसे जारी किया 14 सितंबर 2026. डेवलपर्स के लिए मुख्य खबर Siri नहीं है, जो अब Google’s Gemini पर चलता है, और न ही Apple के विज्ञापित तेज़ ऐप लॉन्च; मुख्य बात यह सूची है कि क्या-क्या चला गया:
- Intel Mac बाहर हो गए। Golden Gate केवल Apple silicon पर चलता है। macOS 26 Tahoe Intel Mac के लिए आख़िरी रिलीज़ है, और वे अपनी सुरक्षा-अपडेट अवधि के बाकी समय तक इसी पर रहेंगे।
- Rosetta 2 के दिन गिने जा रहे हैं। अपग्रेड पर Rosetta हट जाता है और पहली बार कोई केवल-x86 ऐप खुलने पर ज़रूरत पड़ने पर वह दोबारा इंस्टॉल हो जाता है। Golden Gate को व्यापक रूप से पूर्ण Rosetta 2 समर्थन वाला आख़िरी macOS कहा जा रहा है, इसलिए आपके वर्कफ़्लो के केवल-x86 टूल के लिए बदले की योजना चाहिए।
- पुराने स्क्रिप्टिंग रनटाइम लगातार गायब होते जा रहे हैं। क्लीन इंस्टॉल में न Python 2 होता है और न PHP;
python3वही 3.9.6 है जो Command Line Tools के साथ आता है और बदलता नहीं। Homebrew का इस्तेमाल करें,uvयाpyenvअसली Python काम के लिए, और PHP के लिए Homebrew का इस्तेमाल करें। - डाउनग्रेड का कोई रास्ता नहीं है। अगर कुछ टूट जाए, तो साफ़ तरीके से वापस जाने का रास्ता Time Machine रिस्टोर है। पहले बैकअप लें, और अगर आप किसी ऐसे VPN क्लाइंट, ड्राइवर या kernel extension पर निर्भर हैं जो अभी 27 के लिए प्रमाणित नहीं है, तो इंतज़ार करें।
अगर आप Python लिखते हैं तो एक ख़ास चेतावनी: 3.15 के python.org रिलीज़ नोट्स चेताते हैं कि macOS 27.0 पर डायलॉग खोलते समय IDLE और दूसरे tkinter ऐप अटक सकते हैं, और अगर आप उन पर निर्भर हैं तो अपग्रेड से पहले फ़िक्स आने का इंतज़ार करने की सलाह देते हैं।
Xcode 27 और Swift 6.4: योजना बनाने वाले एजेंट
Xcode 27 14 सितंबर को जारी हुआ, साथ में Swift 6.4. इसके लिए चाहिए Apple silicon पर macOS Tahoe 26.6 या उससे नया, इसलिए Intel पर Xcode का सफ़र भी यहीं ख़त्म हो जाता है। जो बदलाव मायने रखते हैं:
- एजेंटिक कोडिंग अब परिपक्व हो गई है। एजेंट अब काम करने से पहले योजना बना सकते हैं: योजना एक संपादन योग्य Markdown दस्तावेज़ है जिसे एजेंट कुछ भी बदलने से पहले आप मंज़ूर करते हैं। Google’s Gemini समर्थित मॉडल की सूची में शामिल हो गया, और बाहरी प्रदाताओं के साथ इंटीग्रेशन ऑप्ट-इन हैं, क्योंकि वे आपका कोड किसी और के सर्वर पर भेजते हैं।
- Device Hub, Simulator ऐप की जगह लेता है, सिम्युलेटर और असली डिवाइस को एक ही विंडो में लाता है।
xcrun simctlअभी भी काम करता है, इसलिए स्क्रिप्ट से चलने वाला सिम्युलेटर ऑटोमेशन बचा रहता है। - कुछ प्रोजेक्ट बिना बदलाव के बिल्ड नहीं होंगे। पुराना
ld64लिंकर अब नहीं रहा (अब-ld64फ़्लैग लिंक फ़ेल कर देता है), Swift सोर्स में कुछ टूट-फूट का असर पड़ता है@Stateइनिशियलाइज़र औरinitएक्सेसर, और macOS 27 टार्गेट के लिएARCHS_STANDARDअब चुपचाप x86_64 शामिल नहीं करता।
Swift 6.3, 24 मार्च को जारी, अपने आप में ज़िक्र के काबिल है: इसने Swift SDK for Android को ऑफ़िशियल बना दिया, ताकि आप Swift में नेटिव Android कोड लिख सकें और उसे Kotlin या Java से कॉल कर सकें, और एक @c एट्रिब्यूट जोड़ा जो Swift फ़ंक्शन को C में एक्सपोज़ करता है, और Swift Package Manager के भीतर नए Swift Build सिस्टम का प्रीव्यू दिया। कंटेनर मशीनों के साथ मिलाकर, अब यह वास्तविक है कि आप Mac पर सर्वर-साइड Swift लिखें, उसे बगल में असली Linux पर बिल्ड और टेस्ट करें, और कोड किसी Android ऐप के साथ साझा करें।
Linux 7.0: असली बदलावों वाला एक गोल नंबर
Linus Torvalds ने जारी किया Linux 7.0 पर 12 अप्रैल 2026। 6.19 से वर्ज़न की छलांग उथल-पुथल का संकेत नहीं बल्कि नंबरिंग का रीसेट थी, लेकिन इस रिलीज़ में असली माइलस्टोन साथ आए: Rust सपोर्ट ने अपना “प्रयोगात्मक” लेबल खो दिया, XFS को स्वायत्त सेल्फ-हीलिंग मिली, कर्नेल मॉड्यूल को पोस्ट-क्वांटम ML-DSA एल्गोरिदम से साइन किया जा सकता है, जबकि SHA-1 मॉड्यूल साइनिंग हटा दी गई, और zram अब कंप्रेस्ड पेजों को पहले डीकंप्रेस किए बिना स्टोरेज पर वापस लिख सकता है। अक्टूबर तक, OrbStack अपने VM के अंदर 7.2 कर्नेल पहले ही शिप कर रहा था।
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical ने जारी किया Ubuntu 26.04 LTS पर 23 अप्रैल 2026, जो Linux 7.0 पर बना है। यह वह रिलीज़ है जिसने Rust को एक मुख्यधारा डिस्ट्रिब्यूशन के केंद्र में रखा: sudo-rs और uutils का Rust coreutils क्लासिक को बदल देते हैं sudo और मुख्य कमांड-लाइन टूल्स। TPM-बैक्ड फ़ुल-डिस्क एन्क्रिप्शन अब इंस्टॉलर में आम तौर पर उपलब्ध है, Livepatch पहली बार Arm64 सर्वर को कवर करता है, और NVIDIA’s CUDA अब Ubuntu की अपनी रिपॉज़िटरी में है पहली बार, AMD’s ROCm के साथ। कंटेनरों के लिए इसका मतलब है ubuntu:26.04 वह बेस इमेज है जिससे नए प्रोजेक्ट शुरू करने चाहिए; Windows उपयोगकर्ताओं के लिए, WSL पर Ubuntu को cloud-init और Ubuntu Pro इंटीग्रेशन मिल गया। अगर आप इस सर्दी में नया सर्वर बना रहे हैं, तो मेरी ज़्यादातर Debian 12 सर्वर हार्डनिंग चेकलिस्ट 26.04 पर भी लागू होती है।
Homebrew 6.0 और 7.0: एक ही गर्मी में दो मेजर वर्ज़न
Homebrew ने तीन महीने के फ़ासले पर दो मेजर वर्ज़न जारी किए, और इन दोनों ने मिलकर इसके डिफ़ॉल्ट्स को कई सालों के किसी भी रिलीज़ से ज़्यादा बदला:
- Homebrew 6.0 (11 जून) ने आपको तीसरे पक्ष के taps पर स्पष्ट रूप से भरोसा करने को कहा उनका कोड चलने से पहले (ऑफ़िशियल taps भरोसेमंद रहते हैं), और डेवलपर्स के लिए “ask” मोड डिफ़ॉल्ट बना दिया ताकि
brew installऔरbrew upgradeबदलाव होने से पहले दिखाता है कि क्या बदलेगा, Linux के लिए Bubblewrap सैंडबॉक्स लाया और जोड़ाbrew exec, जो किसी पैकेज को स्थायी रूप से इंस्टॉल किए बिना चलाता है, बिल्कुल वैसे ही जैसेnpx. - Homebrew 7.0 (13 सितंबर) में बिल्ट-इन किया
brew कमज़ोरियाँ, जो आपके इंस्टॉल किए गए पैकेजों को OSV.dev वल्नरेबिलिटी डेटाबेस से जाँचता है, जारी किया BrewUI, Homebrew का आधिकारिक ग्राफ़िकल ऐप (brew install homebrew-app, macOS Tahoe 26 या बाद का), Linux सैंडबॉक्स को Landlock पर स्विच किया और ज़्यादा समानांतर काम से इंस्टॉल तेज़ किए। - Intel की टाइमलाइन अब तय है। Golden Gate, Tahoe और Sequoia, Apple silicon पर Tier 1 हैं। Intel Macs Tier 3 पर चले गए, कोई नई bottles नहीं, और Homebrew 1 सितंबर 2027 से Intel पर चलना बंद कर देगा; जिन्हें रुकना ही है उनके लिए यह MacPorts सुझाता है। macOS 10.15 और उससे पुराने अब बिल्कुल सपोर्टेड नहीं हैं, और Sonoma 14 Tier 3 पर आ गया।
आज चलाने लायक दो कमांड: brew vulns --severity=high यह देखने के लिए कि क्या खुला है, और brew tap यह जाँचने के लिए कि आप अब तक किन third-party taps पर भरोसा करते आ रहे हैं।
भाग 10 — भाषाएँ और रनटाइम: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun और Vite
Python 3.15: शुरू होने में तेज़, चलने में तेज़
Python 3.15.0 आया 9 अक्टूबर 2026 (मौजूदा रिलीज़ 3.15.2 है)। मुख्य फ़ीचर:
- स्पष्ट lazy imports (PEP 810)। आप किसी import को lazy के रूप में चिह्नित कर सकते हैं, ताकि मॉड्यूल सिर्फ़ तब लोड हो जब पहली बार इस्तेमाल हो। कमांड-लाइन टूल्स और serverless फ़ंक्शन्स के लिए, जो भारी लाइब्रेरीज़ import करते हैं जिन्हें वे शायद ही कभी छूते हैं, स्टार्ट-अप समय साफ़ तौर पर कम हो जाता है।
- UTF-8 डिफ़ॉल्ट एन्कोडिंग है (PEP 686)।
open()बिना किसीencodingआर्ग्युमेंट का अब हर जगह UTF-8 मतलब है। ज़्यादातर यह Windows के लिए सुधार है, लेकिन जो भी कोड पुराने locale-आधारित डिफ़ॉल्ट पर निर्भर था उसे जाँच लें। - नए बिल्ट-इन:
frozendict(PEP 814), एक immutable डिक्शनरी, औरsentinel(PEP 661), यूनिक मार्कर वैल्यू बनाने का सही तरीका। - comprehensions में unpacking (PEP 798), एक नया स्टैटिस्टिकल प्रोफ़ाइलर जिसका नाम है Tachyon (PEP 799) एक नए
profilingपैकेज, बेहतर प्रोफ़ाइलिंग के लिए डिफ़ॉल्ट रूप से फ़्रेम पॉइंटर, और कई टाइपिंग सुधार। - एक तेज़ प्रयोगात्मक JIT: x86-64 Linux पर मानक इंटरप्रेटर से लगभग 7–8% तेज़ और Apple silicon Macs पर टेल-कॉलिंग इंटरप्रेटर से 11–12% तेज़, कोर टीम के जियोमेट्रिक-मीन मापन के अनुसार।
- फ़्री-थ्रेडिंग सामान्य होने के और करीब पहुँचती है। आधिकारिक macOS इंस्टॉलर अब डिफ़ॉल्ट रूप से फ़्री-थ्रेडिंग सपोर्ट इंस्टॉल करता है, और नए स्टेबल-ABI काम से C एक्सटेंशन के लिए ग्लोबल इंटरप्रेटर लॉक के बिना इस बिल्ड को सपोर्ट करना आसान हो गया है।
कंटेनर इमेज python:3.15उपलब्ध हैं। पहले एक ब्रांच पर टेस्ट करें: लेज़ी इम्पोर्ट और एनकोडिंग बदलाव ही दो ऐसी चीज़ें हैं जो मौजूदा कोड को सबसे ज़्यादा चौंका सकती हैं।
TypeScript 7.0: कंपाइलर, जिसे Go में फिर से लिखा गया
Microsoft ने TypeScript 7.0 पर 8 जुलाई 2026को रिलीज़ किया, जून में एक रिलीज़ कैंडिडेट के बाद। यह कंपाइलर और लैंग्वेज सर्विस का Goमें नेटिव पोर्ट है, जिसे डेवलपमेंट के दौरान Project Corsa कहा जाता था, और Microsoft का कहना है कि यह आम तौर पर पूरे बिल्ड को 8 से 12 गुना तेज़बना देता है, असली मल्टीथ्रेडिंग की मदद से। चूँकि टीम ने मौजूदा कोड की संरचना और लॉजिक को दोबारा डिज़ाइन करने के बजाय पोर्ट किया, दोनों कंपाइलर एक जैसे नतीजे देते हैं।
आप इसे आम तरीके से इंस्टॉल करते हैं (npm install -D typescript), और पैकेज अब नेटिव tscबंडल करता है। जिन टूल्स को अभी भी पुराना JavaScript API चाहिए, उनके लिए Microsoft @typescript/typescript6प्रकाशित करता है, जो tsc6 कमांड और 6.0 API, 7.0 के साथ-साथ देता है। Microsoft अब हर तीन से चार महीने में फ़ीचर रिलीज़ की योजना बना रहा है। अगर इस पतझड़ में आपका एडिटर तेज़ महसूस होता है, तो वजह यही है।
Node.js 26 LTS: Temporal आता है, और रिलीज़ ट्रेन धीमी हो जाती है
Node.js 26 मई में आया और 28 अक्टूबर 2026 को LTS बन गया, वर्ज़न 26.13.0 के रूप में, कोडनेम “Lithium”, जो अप्रैल 2029के अंत तक सपोर्टेड है। यह Temporal API को डिफ़ॉल्ट रूप से इनेबल करता है, जो JavaScript के कुख्यात रूप से अटपटे तारीख़ ऑब्जेक्ट का लंबे समय से प्रतीक्षित रिप्लेसमेंट है, और V8 14.6 इंजन तथा Undici 8 के साथ आता है, जो fetch().
के पीछे का HTTP क्लाइंट है। Node 26 एक युग का अंत भी है। यह पुराने साल में दो बार वाले शेड्यूल के तहत आखिरी बड़ी रिलीज़ है। Node.js 27से, हर साल एक बड़ी रिलीज़ होगी, हर रिलीज़ LTS बनेगी, और हर लाइन को कुल 36 महीने के सपोर्ट में से 30 महीने का LTS मिलेगा। Node 27 का अल्फ़ा चरण अक्टूबर 2026 में शुरू हुआ, i, हर रिलीज़ LTS बन जाएगी, और हर लाइन को कुल 36 महीने के सपोर्ट में से 30 महीने का LTS मिलेगा। Node 27 का अल्फ़ा चरण अक्टूबर 2026 में शुरू हुआ, इसकी पहली रिलीज़ अप्रैल 2027 में आनी है और इसे अप्रैल 2030 तक सपोर्ट किया जाएगा।
Go 1.27: आख़िरकार जेनेरिक मेथड्स
Go 1.27 जारी हुआ 19 अगस्त 2026. अब मेथड्स के अपने टाइप पैरामीटर हो सकते हैं, जो Go 1.18 में जेनेरिक्स आने के बाद से सबसे ज़्यादा माँगे गए फ़ीचर्स में से एक है (इंटरफ़ेस मेथड्स में अब भी यह नहीं हो सकता)। encoding/json अब अंदरूनी रूप से तेज़ v2 इम्प्लीमेंटेशन पर चलता है, साथ में नए encoding/json/v2 और jsontext पैकेज; अनमार्शलिंग काफ़ी तेज़ है, हालाँकि कुछ एरर मैसेज अलग पढ़े जाते हैं। प्रयोगात्मक, पोर्टेबल SIMD सपोर्ट है GOEXPERIMENT=simd, और crypto पैकेजों को पोस्ट-क्वांटम ML-DSA सिग्नेचर और ML-KEM-1024 TLS 1.3 में की-एक्सचेंज मिला। एक प्लेटफ़ॉर्म नोट: Go 1.27 को चाहिए macOS 13 Ventura या उससे नया.
.NET 11: यूनियन टाइप्स, और दो वर्ज़न सपोर्ट से बाहर
Microsoft ने .NET 11 .NET Conf 2026 में लॉन्च किया (10–12 नवंबर)। यह एक स्टैंडर्ड-टर्म रिलीज़ है जिसमें 24 महीने का सपोर्ट. डेवलपर्स के लिए मुख्य आकर्षण है C# 15 के यूनियन टाइप्स, जो किसी वैल्यू को कई घोषित टाइप्स में से ठीक एक बनने देते हैं, और कंपाइलर जाँचता है कि switch एक्सप्रेशंस हर केस संभालते हैं। .NET MAUI अब CoreCLR रनटाइम पर डिफ़ॉल्ट रूप से चलता है, Apple प्लेटफ़ॉर्म्स पर प्रीकंपाइल्ड कोड के साथ एक इंटरप्रेटर का उपयोग करता है, जहाँ JIT कंपाइलेशन की अनुमति नहीं है, और dotnet कमांड खुद एक Native AOT होस्ट की बदौलत तेज़ी से शुरू होता है।
असली ज़रूरी बात .NET 11 नहीं है: .NET 8 और .NET 9 दोनों का सपोर्ट 10 नवंबर 2026 को ख़त्म हो गया। इन पर जो भी अभी चल रहा है, उसे .NET 10 (लॉन्ग-टर्म सपोर्ट) या .NET 11 पर जाना होगा।
Bun 1.4: Rust में फिर से लिखा गया, ज़्यादातर AI द्वारा
साल की सबसे ज़्यादा बहस वाली रिलीज़ है Bun 1.4, जो अगस्त में प्रकाशित हुई। Bun, वह JavaScript रनटाइम जिसे Anthropic ने दिसंबर 2025 में ख़रीदा था, उसे पोर्ट किया गया Zig से Rust। InfoQ’s विवरण के अनुसार, मूल कोड बेस लगभग 535,000 पंक्तियों का Zig था; पोर्ट में लगभग चार महीने लगे, जबकि एक छोटी मानव टीम को एक साल लगता; और यह काम ज़्यादातर Anthropic’s Claude Fable 5 के प्री-रिलीज़ संस्करण ने किया, जिसे लगभग 50 वर्कफ़्लो के रूप में ऑर्केस्ट्रेट किया गया था — एक इम्प्लीमेंटर एजेंट, दो विरोधी समीक्षक एजेंट और एक फ़िक्सर एजेंट, जो एक साथ 64 इंस्टेंस तक चले। टेस्ट सूट को पास कराने का खर्च लगभग $165,000 API उपयोग में था।
नतीजे मिले-जुले रहे। इस मशीनी पोर्ट ने 19 सूक्ष्म रिग्रेशन पैदा किए। इसने 128 पुराने बग ठीक किए, और 2,000 लगातार बिल्ड के एक टेस्ट में मेमोरी का उपयोग 609 MB पर स्थिर हो गया, न कि पहले की तरह 6.7 GB से ऊपर चढ़ता रहा। Zig’s रचयिता Andrew Kelley ने प्रोजेक्ट की आलोचना की, क्योंकि उसने ऐसा कोड जारी किया जिसकी किसी इंसान ने पूरी समीक्षा नहीं की थी। आप इस पर जो भी सोचें, Bun 1.4 अब बड़े पैमाने पर AI से इंफ़्रास्ट्रक्चर दोबारा लिखने का संदर्भ उदाहरण है, और AI द्वारा लिखे कोड के लिए “समीक्षा” का क्या मतलब है, यह बहस अभी कहीं दूर जाकर तय होगी।
Vite 8: दो की जगह एक बंडलर
Vite 8, जो जारी हुआ 12 मार्च 2026, ने उन दो बंडलरों को बदल दिया जो Vite हमेशा इस्तेमाल करता आया था — डेवलपमेंट में esbuild और प्रोडक्शन के लिए Rollup — और अब एक ही Rust-आधारित बंडलर, Rolldown, और Oxc कंपाइलर टूलचेन लाया। बेंचमार्क में Rolldown, Rollup से 10 से 30 गुना तेज़ है, और शुरुआती अपनाने वालों को बड़ी असली जीत मिली: Linear’s प्रोडक्शन बिल्ड 46 सेकंड से घटकर 6 सेकंड हो गया। Vite को अब Node.js 20.19+ या 22.12+ चाहिए, यह सिर्फ़ ESM के रूप में मिलता है और इंस्टॉल करने पर लगभग 15 MB बड़ा है; एक कम्पैटिबिलिटी लेयर ज़्यादातर मौजूदा कॉन्फ़िगरेशन को अपने आप अनुवाद कर देती है।
भाग 11 — इन्फ़्रास्ट्रक्चर और एडिटर: Kubernetes, PostgreSQL 19 और Zed 1.0
Kubernetes 1.36 और 1.37
Kubernetes ने साल में तीन रिलीज़ का अपना क्रम बनाए रखा। वर्ज़न 1.36 “Haru” (22 अप्रैल 2026) में 70 एन्हांसमेंट आए, जिनमें से 18 स्टेबल में प्रोमोट हुए, और सबसे अहम थे यूज़र नेमस्पेस, जो कंटेनर के root यूज़र को होस्ट पर एक बिना विशेषाधिकार वाले यूज़र से मैप करते हैं। kubelet API के लिए बारीक ऑथराइज़ेशन और pressure-stall (PSI) मेट्रिक्स भी स्टेबल हुए, और Service ExternalIPs को डेप्रिकेट कर दिया गया। वर्ज़न 1.37 “Garhwal” (26 अगस्त 2026) में 67 एन्हांसमेंट आए: 16 स्टेबल, 23 बीटा और 27 अल्फ़ा।
Mac उपयोगकर्ताओं के लिए एक व्यावहारिक बात: Apple container का Kubernetes प्लगइन डिफ़ॉल्ट रूप से यह kindest/node:v1.35.5 इमेज इस्तेमाल करता है, इसलिए यह एक-दो रिलीज़ पीछे है। पास करें --node-image किसी नई kind नोड इमेज के साथ, जब आपको मौजूदा Kubernetes के साथ टेस्ट करना हो।
PostgreSQL 19: वह रिलीज़ जिसने इंतज़ार किया
PostgreSQL हर पतझड़ में एक मेजर वर्ज़न ठीक समय पर जारी करता है। इस साल नहीं। 19 के बीटा चक्र के दौरान प्रोजेक्ट ने 53 कमिट वापस ले लिए, जिनमें SQL property graph queries (SQL/PGQ), जैसे प्रमुख फ़ीचर भी थे, MERGE/SPLIT PARTITION, टेम्पोरल UPDATE/DELETE … FOR PORTION OF और GROUP BY ALLशामिल थे, जो कुछ मामलों में ग़लत नतीजे देता था। ज़्यादातर के वर्ज़न 20 में वापस आने की उम्मीद है। Snowflake’s इंजीनियरिंग ब्लॉग पर सितंबर के एक विश्लेषण ने एक दिलचस्प वजह की ओर इशारा किया: AI-सहायित बग पहचान ऐसी देर-चरण की समस्याएँ सामने ला रही थी जो पहले चुपचाप शिप हो जाती थीं। पहला रिलीज़ कैंडिडेट आया 15 अक्टूबर, और जनरल अवेलेबिलिटी की योजना 19 नवंबर 2026, जब तक कि किसी दूसरे उम्मीदवार की ज़रूरत न पड़े।
यह “इसे भेजो और पैच करो” वाली प्रवृत्ति के बिल्कुल उलट है, और किसी डेटाबेस के लिए यही सही फ़ैसला है। प्रोडक्शन में PostgreSQL 18 पर बने रहें, जब तक कि 19 का कम से कम पहला माइनर रिलीज़ न आ जाए।
Zed 1.0: एक नया एडिटर स्टेबल तक पहुँचा
Zed, Atom के पीछे की टीम का Rust में बना और GPU से तेज़ चलने वाला एडिटर, पहुँच गया अप्रैल 2026 के अंत में 1.0, लगभग पाँच साल के विकास के बाद। यह macOS (12 या उससे नया), Windows और Linux पर चलता है, और इसकी AI सुविधाओं में ओपन Agent Client Protocol के ज़रिए बाहरी कोडिंग एजेंट्स का समर्थन शामिल है। यह तेज़ी से आगे बढ़ता है: 12 नवंबर को मौजूदा रिलीज़ 1.28.1 थी।
भाग 12 — 2026 की रिलीज़ लहर के पीछे छह पैटर्न
अलग-अलग देखें तो ये सिर्फ़ रिलीज़ नोट्स हैं। एक साथ देखें तो ये बताते हैं कि डेवलपर टूलिंग किस दिशा में जा रही है।
1. वर्चुअल मशीन ही नया कंटेनर है
Apple container हर कंटेनर को अपनी अलग VM देता है। Docker Sandboxes और Cloud Sandboxes हर एजेंट को एक microVM देते हैं। Lima, OrbStack और Podman — तीनों ने साल भर VM-स्तरीय आइसोलेशन सुविधाएँ जोड़ीं। वजह हर जगह एक ही है: AI एजेंट्स ऐसा कोड चलाते हैं जिसे किसी ने पढ़ा नहीं है, और kernel-namespace की सीमा जो आपकी अपनी भरोसेमंद सेवाओं के लिए ठीक थी, किसी अविश्वसनीय सेवा को रोकने की आरामदेह जगह नहीं है। Apple silicon ने हल्की VM को इतना सस्ता बना दिया कि इसे डिफ़ॉल्ट में करना मुमकिन हो गया।
2. Intel, Mac टूलचेन से बाहर हो रहा है
macOS 27, Xcode 27 और Apple container सिर्फ़ Apple silicon पर चलते हैं। Podman 6 ने Intel Macs को हटा दिया। Homebrew ने Intel को Tier 3 में डाल दिया और एक तारीख़ तय कर दी, 1 सितंबर 2027 से।, जिसके बाद वह वहाँ चलना पूरी तरह बंद कर देगा। Golden Gate आख़िरी macOS है जिसमें पूरा Rosetta 2 है। अगर आप या आपकी कंपनी अब भी Intel Macs पर विकास करती है, तो 2027 वह साल है जब यह अव्यावहारिक हो जाएगा।
3. इसे किसी तेज़ भाषा में दोबारा लिखें
TypeScript का कंपाइलर JavaScript से Go में चला गया और 8–12 गुना तेज़ हो गया। Vite ने दो बंडलर बदलकर Rust में लिखा एक बंडलर ले लिया। Bun Zig से Rust पर आ गया। Ubuntu ने बदल दिए sudo और कोर यूटिलिटीज़ को Rust संस्करणों से, Linux kernel में Rust का प्रयोगात्मक टैग हट गया, और Zed ने साबित कर दिया कि एक नेटिव एडिटर Electron-आधारित एडिटरों से मुकाबला कर सकता है। आधी वजह गति है; बाक़ी आधी मेमोरी सुरक्षा।
4. अब AI बनाने वाला भी है और बग खोजने वाला भी
Bun के पुनर्लेखन में ज़्यादातर टाइपिंग एक AI ने की। AI-सहायक बग पहचान ने PostgreSQL 19 को देर कराने में मदद की। Apple एक skill भेजता है ताकि कोडिंग एजेंट्स उसका container टूल चला सकें, Xcode 27 में ऐसे एजेंट्स हैं जो लिखने से पहले योजना बनाते हैं, और Docker ने अपनी उत्पाद शृंखला को उन्हें सैंडबॉक्स करने के इर्द-गिर्द फिर से सजाया। टूल्स तेज़ी से यह मान रहे हैं कि कमांड लाइन के दूसरे छोर पर एक व्यक्ति नहीं, एक एजेंट है, और इससे यह बदल रहा है कि “अच्छा डॉक्यूमेंटेशन” और “अच्छे डिफ़ॉल्ट” का क्या मतलब है। (उस बदलाव के वर्कफ़्लो पक्ष के लिए, देखें मेरा वाइब कोडिंग गाइड.)
5. आख़िरकार, डिफ़ॉल्ट रूप से सुरक्षित
Homebrew अब आपसे तीसरे पक्ष के taps पर भरोसा करवाता है और ज्ञात कमज़ोरियों के लिए स्कैन करता है। Docker ने अपनी hardened images मुफ़्त दे दीं। Podman ने नेटवर्क आइसोलेशन डिफ़ॉल्ट रूप से चालू कर दिया। Apple container अब रजिस्ट्रियों के लिए डिफ़ॉल्ट रूप से HTTPS इस्तेमाल करता है और एक ही रिलीज़ में छह advisories ठीक किए। Linux 7.0 और Go 1.27 ने post-quantum signatures अपनाए, और Ubuntu ने मेमोरी-सुरक्षित टूल्स अपना लिए। इनमें से कुछ भी चमकदार नहीं है, और यह सब उन तरीक़ों की संख्या घटाता है जिनसे कोई ख़राब डिपेंडेंसी या उलझा हुआ एजेंट आपको नुक़सान पहुँचा सकता है।
6. धीमी रिलीज़ ट्रेनें, लंबा समर्थन
Node.js अब साल में एक बड़े रिलीज़ की ओर बढ़ रहा है, हर रिलीज़ LTS के साथ। .NET के standard-term रिलीज़ों को अब 24 महीने का समर्थन मिलता है। PostgreSQL ने अपनी सामान्य रिलीज़ विंडो की जगह गुणवत्ता चुनी। सालों तक लगातार तेज़ होते रिलीज़ चक्रों के बाद, जिन प्लेटफ़ॉर्मों पर लोग कारोबार बनाते हैं वे जानबूझकर धीमे हो रहे हैं, जबकि ऊपर के टूल्स, TypeScript से Zed से Apple container तक, हर कुछ हफ़्तों में रिलीज़ करते रहते हैं।
भाग 13 — नवंबर 2026 के लिए आपकी अपग्रेड योजना
आप किस तरह के डेवलपर हैं, उसके हिसाब से मैं यह करता।
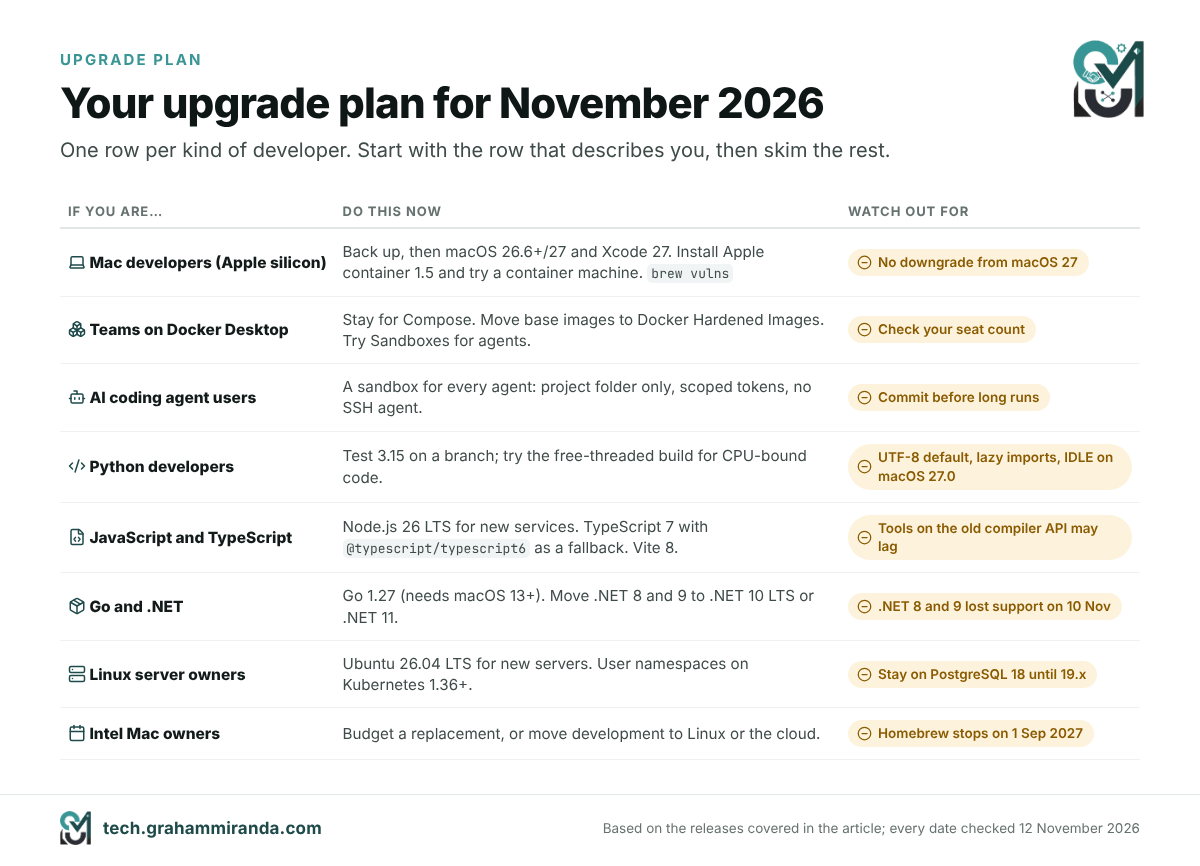
Apple silicon पर Mac डेवलपर्स। Time Machine का बैकअप बनाएँ, फिर macOS 26.6 या 27 और Xcode 27 पर चले जाएँ जब आपके ज़रूरी टूल उन्हें सपोर्ट करें। Apple container 1.5 इंस्टॉल करें और अपने Linux बिल्ड के लिए एक container machine बनाएँ। चलाएँ brew update && brew upgrade, फिर brew कमज़ोरियाँ और brew tap.
Docker Desktop पर रहने वाली टीमें। Compose-आधारित विकास के लिए जहाँ हैं वहीं रहें। जहाँ उचित हो बेस इमेजों को Docker Hardened Images पर ले जाएँ, एजेंट के काम के लिए Docker Sandboxes आज़माएँ, और जाँचें कि आपकी सीटों की संख्या अब भी Docker की लाइसेंस शर्तों से मेल खाती है।
जो भी AI कोडिंग एजेंट्स चलाते हैं। हर एजेंट को एक सैंडबॉक्स दें: Docker Sandboxes, सिर्फ़ प्रोजेक्ट माउंट किया हुआ एक सादा Apple container, या एक Lima VM। किसी एजेंट को कभी अपना पूरा home फ़ोल्डर, अपना SSH agent या बिना स्कोप वाला टोकन न दें। हर लंबे रन से पहले कमिट करें।
Python डेवलपर्स। 3.15 को एक ब्रांच पर टेस्ट करें। UTF-8 डिफ़ॉल्ट और उस कोड पर ध्यान दें जो lazy imports के तहत टूट सकता है, अगर आपका कोड CPU-bound है तो free-threaded बिल्ड आज़माएँ, और जब तक tkinter का फ़िक्स न आए IDLE को macOS 27.0 से दूर रखें।
JavaScript और TypeScript डेवलपर्स। नई प्रोडक्शन सेवाओं को Node 26 LTS पर ले जाएँ। TypeScript 7 आज़माएँ साथ में @typescript/typescript6 उन टूल्स के लिए सुरक्षा जाल के रूप में जिन्हें पुराना API चाहिए, और अगर आपके बिल्ड धीमे हैं तो Vite 8 पर अपग्रेड करें।
Go और .NET डेवलपर्स। Go 1.27 पर अपग्रेड करें, यह ध्यान रखते हुए कि इसे macOS 13 या उससे नया चाहिए। जो भी अब भी .NET 8 या 9 पर है उसे अभी .NET 10 LTS या .NET 11 पर ले जाएँ: वे पहले ही सपोर्ट से बाहर हैं।
Linux सर्वर के मालिक। नए सर्वर के लिए Ubuntu 26.04 LTS इस्तेमाल करें, जहाँ आपका Kubernetes संस्करण सपोर्ट करे वहाँ user namespaces चालू करें, और PostgreSQL 18 पर ही रहें जब तक 19 का कोई point release न आ जाए।
Intel Mac रखने वाले लोग। Tahoe आपका आख़िरी macOS है, और Homebrew 1 सितंबर 2027 से Intel पर चलना बंद कर देगा। 2027’s बजट में बदलाव की योजना बनाएँ, या अपना डेवलपमेंट काम किसी Linux मशीन या क्लाउड एनवायरनमेंट पर ले जाएँ। अगर उस बदलाव के लिए आप नए MacBook Pro’s डिस्प्ले तौल रहे हैं, तो मैंने समझाया कि मैंने OLED की जगह mini-LED क्यों चुना, और मैंने M1 MacBook Pro की 16-inch M5 Pro से पूरी तुलना की।
अक्सर पूछे जाने वाले प्रश्न
Apple container, Mac पर Linux कंटेनर बनाने, चलाने, बिल्ड करने और पब्लिश करने के लिए Apple’s ओपन सोर्स कमांड-लाइन टूल है। संस्करण 1.0 9 जून 2026 को रिलीज़ हुआ। यह हर कंटेनर को Apple’s Containerization Swift पैकेज से अपने हल्के वर्चुअल मशीन में चलाता है, किसी भी रजिस्ट्री की मानक OCI इमेज के साथ काम करता है, और इसमें कंटेनर मशीनें जोड़ी गईं: ऐसे स्थायी Linux एनवायरनमेंट जो आपका Mac यूज़रनेम और होम फ़ोल्डर साझा करते हैं। मौजूदा रिलीज़ 1.5.0 है।
अभी ज़्यादातर टीमों के लिए नहीं। Apple container वही इमेज चलाता है और run, build, exec, logs और push जैसे रोज़मर्रा के कमांड कवर करता है, लेकिन इसमें Compose नहीं है, कोई restart policy नहीं है, कोई GUI नहीं है और कंटेनर के लिए GPU एक्सेस नहीं है। मल्टी-सर्विस Compose स्टैक के लिए Docker Desktop और OrbStack बेहतर बने हुए हैं। सिंगल कंटेनर, Linux डेवलपमेंट एनवायरनमेंट और ऐसे वर्कलोड के लिए Apple container ज़्यादा सही बैठता है जहाँ VM-लेवल आइसोलेशन मायने रखता है।
कंटेनर मशीनें, जो Apple container 1.0 में नई हैं, साधारण OCI इमेज से बने स्थायी Linux एनवायरनमेंट हैं। हर एक अपने हल्के VM में चलती है, इमेज’s init सिस्टम बूट करती है और आपका Mac यूज़रनेम, होम फ़ोल्डर और मौजूदा डायरेक्टरी Linux में मैप करती है, ताकि आप macOS पर एडिट करें और बिना कॉपी किए Linux के अंदर बिल्ड करें। ये बनाई जाती हैं container machine create और Mac पर Windows’ WSL के सबसे क़रीब यही चीज़ है।
यह Intel Mac पर बिल्कुल नहीं चलता; इसके लिए Apple silicon चाहिए। Apple इसे macOS 26 Tahoe पर सपोर्ट करता है, और यह macOS 27 Golden Gate पर भी चलता है। यह macOS 15 Sequoia पर चलता ज़रूर है, पर असली सीमाओं के साथ: कंटेनर नेटवर्क पर एक-दूसरे से बात नहीं कर सकते, सिर्फ़ एक नेटवर्क उपलब्ध है, और Apple’s मेंटेनर आम तौर पर ऐसी समस्याएँ ठीक नहीं करते जिन्हें वे macOS 26 पर दोहरा न सकें।
हाँ। Apple container और Containerization पैकेज Apache 2.0 लाइसेंस के तहत ओपन सोर्स हैं, जिसके लिए कोई सब्सक्रिप्शन, सीट लाइसेंस या अकाउंट ज़रूरी नहीं। आप प्रोजेक्ट’s GitHub releases पेज से साइन किया हुआ इंस्टॉलर पैकेज डाउनलोड करते हैं। इमेज अब भी Docker Hub जैसी रजिस्ट्री से आती हैं, जिनकी अपनी रेट लिमिट और शर्तें तब लागू होती हैं जब आप उनसे पुल करते हैं।
नहीं। ऐसा कोई container compose कमांड नहीं है, और Apple ने कोई समय-सीमा नहीं दी है, हालाँकि प्रोजेक्ट’s Compose चर्चा उसकी सबसे व्यस्त चर्चाओं में से एक है। छोटी Compose फ़ाइल को ऐसी shell स्क्रिप्ट में बदला जा सकता है जो हर कंटेनर को डिफ़ॉल्ट नेटवर्क पर शुरू करे, और name.domain ऐसे होस्टनेम इस्तेमाल करे जैसे db.test और बदल दें depends_on को readiness loop से। बड़े Compose स्टैक के लिए Docker Desktop या OrbStack पर बने रहना ही बेहतर है।
हाँ। Apple container मानक OCI इमेज लेता भी है और बनाता भी है, इसलिए Docker Hub, GitHub’s कंटेनर रजिस्ट्री या किसी निजी रजिस्ट्री की इमेज बिना बदलाव के चलती हैं, और जो इमेज आप बनाते हैं container build किसी साधारण Dockerfile से, वे कहीं और भी चलती हैं। जहाँ हो सके arm64 या मल्टी-आर्किटेक्चर इमेज इस्तेमाल करें; सिर्फ़ x86 वाली इमेज के लिए ज़रूरत होती है --rosetta विकल्प से।
Apple container में या सामान्य Docker कंटेनर में नहीं: Mac पर Linux कंटेनर को Metal GPU पासथ्रू नहीं मिलता, इसलिए उनके अंदर के मॉडल CPU पर चलते हैं। मॉडल को Ollama, LM Studio या MLX के साथ नेटिवली चलाएँ और अपने कंटेनर से उसे कॉल करें, या Docker Model Runner को उसे होस्ट पर चलाने दें। libkrun के साथ Podman अपवाद है, जो Red Hat’s टेस्ट में llama.cpp’s GPU काम लगभग नेटिव रफ़्तार से Metal पर भेजता है।
इसका डिज़ाइन कंटेनरों के बीच ज़्यादा मज़बूत आइसोलेशन देता है। हर Apple कंटेनर अपने VM में चलता है, इसलिए जो प्रोसेस अपने कंटेनर से बाहर निकलता है वह ऐसे VM में पहुँचता है जिसमें और कुछ नहीं होता, जबकि Docker Desktop में सारे कंटेनर एक ही Linux VM और कर्नेल साझा करते हैं। इससे यह बग-मुक्त नहीं हो जाता: रिलीज़ 1.3.1 ने इमेज हैंडलिंग में छह सुरक्षा सलाहें ठीक कीं। इसे अपडेट रखें, और याद रखें कि कंटेनर मशीनें जानबूझकर सुविधा के लिए आइसोलेशन की अदला-बदली करती हैं।
जाँचें कि आपके Mac में Apple silicon है और macOS 26 या उससे नया संस्करण है, फिर साइन किया हुआ .pkg इंस्टॉलर Apple container के GitHub releases पेज से डाउनलोड करें, उसे अपने एडमिनिस्ट्रेटर पासवर्ड के साथ चलाएँ, फिर चलाएँ container system start और सुझाया गया Linux कर्नेल स्वीकार करें। इसे इससे टेस्ट करें container run --rm alpine echo hello। बाद में अपडेट करें /usr/local/bin/update-container.sh, सेवाओं को रोकने के बाद, इससे container system stop.
30 जनवरी 2026 को लॉन्च हुए Docker Sandboxes, Claude Code, Codex CLI, Copilot CLI और Gemini CLI जैसे AI कोडिंग एजेंट्स को डिस्पोज़ेबल microVM के अंदर चलाते हैं। हर सैंडबॉक्स सिर्फ़ आपका प्रोजेक्ट फ़ोल्डर माउंट करता है, उसका अपना Docker इंजन होता है जिसकी आपके होस्ट तक पहुँच नहीं होती, और यह नेटवर्क पॉलिसियाँ भी लागू कर सकता है sbx टूल। Docker Cloud Sandboxes, जो 24 सितंबर 2026 को लॉन्च हुए, वही सैंडबॉक्स Docker के क्लाउड में चलाते हैं।
macOS 27 Golden Gate, जो 14 सितंबर 2026 को रिलीज़ हुआ, सिर्फ़ Apple silicon पर चलता है, जिससे macOS 26 Tahoe Intel Mac के लिए आख़िरी रिलीज़ बन जाता है। इसे पूर्ण Rosetta 2 वाला आख़िरी macOS बताया गया है, क्लीन इंस्टॉल में Python 2 या PHP नहीं होता, और Xcode 27, जो एजेंट प्लानिंग के साथ Swift 6.4 देता है, के लिए macOS Tahoe 26.6 या उसके बाद का संस्करण ज़रूरी है। जगह पर डाउनग्रेड का कोई रास्ता नहीं है, इसलिए अपग्रेड से पहले बैकअप लें।
पहले इसे टेस्ट करें, फिर अपग्रेड करें। Python 3.15, जो 9 अक्टूबर 2026 को रिलीज़ हुआ, में स्पष्ट lazy imports, frozendict और sentinel built-ins, एक तेज़ प्रयोगात्मक JIT और डिफ़ॉल्ट एन्कोडिंग के रूप में UTF-8 जोड़ता है। एन्कोडिंग का बदलाव और lazy imports मौजूदा कोड पर सबसे ज़्यादा असर डाल सकते हैं, इसलिए अपना टेस्ट सूट किसी ब्रांच पर चलाएँ। macOS 27.0 पर python.org चेतावनी देता है कि IDLE और दूसरे tkinter ऐप डायलॉग खोलते समय हैंग हो सकते हैं।
ज़्यादातर टाइप-चेकिंग नतीजों के लिए नहीं, जिन्हें Microsoft ने मौजूदा कंपाइलर’s लॉजिक को Go में पोर्ट करके एक जैसा रखा, पर जो टूल कंपाइलर’s JavaScript API इस्तेमाल करते हैं उन्हें कदम मिलाने में समय लग सकता है। TypeScript 7.0, जो 8 जुलाई 2026 को रिलीज़ हुआ, आम तौर पर पूरे बिल्ड 8 से 12 गुना तेज़ कर देता है। Microsoft’s @typescript/typescript6 पैकेज एक tsc6 कमांड और 6.0 API साथ-साथ देता है, उन टूल के लिए जिन्हें इनकी ज़रूरत होती है।
13 सितंबर 2026 को जारी Homebrew 7.0 ने Intel Mac को Tier 3 में डाल दिया, यानी अब कोई नई प्रीबिल्ट बॉटल नहीं मिलेगी, और 1 सितंबर 2027 के बाद Homebrew Intel Mac पर चलना बंद कर देगा। जिन्हें Intel पर ही रुकना है, उनके लिए यह MacPorts सुझाता है। Apple silicon पर macOS 15 Sequoia, 26 Tahoe और 27 Golden Gate पूरी तरह सपोर्टेड Tier 1 प्लेटफ़ॉर्म हैं।
प्रोजेक्ट ने अपनी आम शरदकालीन रिलीज़ तारीख़ के बजाय गुणवत्ता चुनी। बीटा चक्र के दौरान उसने 53 कमिट वापस लिए, जिनमें SQL property graph क्वेरी, partition merge और split, FOR PORTION OF और GROUP BY ALL, जिनमें से ज़्यादातर संस्करण 20 में अपेक्षित हैं, और AI की मदद से बग पहचान ने देर से सामने आई समस्याएँ उजागर कीं। पहला रिलीज़ कैंडिडेट 15 अक्टूबर 2026 को आया, और सामान्य उपलब्धता 19 नवंबर 2026 के लिए तय है।
मुख्य बात
Apple container 1.0 वर्षों में यह सबसे साफ़ संकेत है कि Apple Mac पर Linux डेवलपमेंट को गंभीरता से लेता है। हर कंटेनर के लिए एक VM, Docker Desktop’s डिज़ाइन से वाकई अलग डिज़ाइन है, और ऐसी दुनिया के लिए सही है जहाँ AI एजेंट ऐसा कोड चलाते हैं जिसे किसी ने पढ़ा ही नहीं है। कंटेनर मशीनें Mac को अलग VM मैनेजर के बिना एक आरामदायक Linux वर्कस्टेशन बना देती हैं। जून से रफ़्तार, यानी आठ रिलीज़, एक Kubernetes प्लगइन, एक सिक्योरिटी रिलीज़ और एक एजेंट स्किल, बताती है कि Apple इसे जारी रखना चाहता है।
यह भी नया है। कोई Compose नहीं, कोई restart पॉलिसी नहीं, कोई GUI नहीं और कोई GPU नहीं, इसका मतलब है कि मल्टी-सर्विस स्टैक वाली ज़्यादातर टीमों को अभी Docker Desktop या OrbStack ही रखना चाहिए, और Apple container को सिंगल कंटेनर, Linux एनवायरनमेंट और आइसोलेशन-संवेदनशील काम के औज़ार की तरह देखना चाहिए। यह कोई आलोचना नहीं है; 1.x ऐसा ही दिखता है।
इसके आसपास, 2026 ने बाक़ी स्टैक को फिर से गढ़ा: Mac टूलचेन से Intel के जाने पर अब तारीख़ें लग चुकी हैं, मुख्य औज़ार Go और Rust में दोबारा लिखे जाने से तेज़ हुए, सिक्योरिटी डिफ़ॉल्ट सख़्त हुए, और AI आपका कोड लिखने से आगे बढ़कर आपका रनटाइम दोबारा लिखने और आपके डेटाबेस की बग खोजने तक पहुँच गया। जिन डेवलपर्स को यह सबसे कम चुभेगा, वे हैं जो सोच-समझकर कदम बढ़ाते हैं: बैकअप लें, ब्रांच पर टेस्ट करें, एजेंट को सैंडबॉक्स में रखें, और Intel Mac को Homebrew के अपने आप रिटायर करने से पहले ही रिटायर कर दें।
अपने Mac पर Apple container, OrbStack या Podman इस्तेमाल करते हैं? मैं जानना चाहूँगा कि आप क्या चलाते हैं, क्या टूटा और क्या मापा। सुधार और उलटे सबूत स्वागत योग्य हैं: ये औज़ार नई रिलीज़ भेजते रहते हैं, इसलिए यह लेख अपडेट होता रहता है।
खुलासा: इस लेख में कोई एफ़िलिएट लिंक नहीं है और कोई प्रायोजित सामग्री नहीं है। मेरी कंपनी, Graham Miranda UG (haftungsbeschränkt), होस्टिंग और IT सेवाएँ देती है और यहाँ बताए गए किसी भी औज़ार या कंपनी से कुछ नहीं कमाती। यहाँ उल्लिखित किसी भी कंपनी ने इस लेख की समीक्षा या अनुमोदन नहीं किया है।
अंतिम अपडेट: 12 नवंबर 2026।