Bahasa Indonesia
 English
 Deutsch
 Español
 Italiano
 Français
 Português do Brasil
 Tiếng Việt
 ไทย
 Русский
 العربية
 हिन्दी

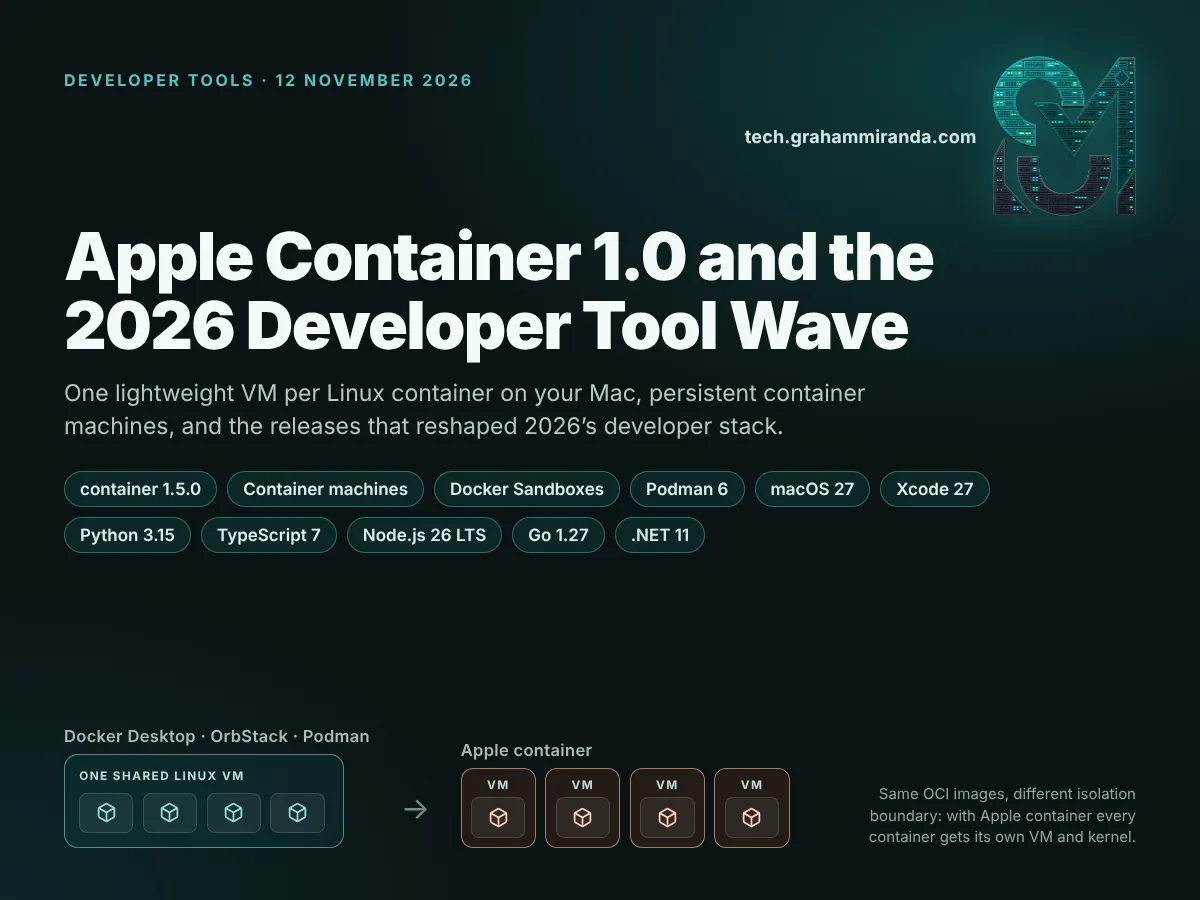
Apple container 1.0 adalah hal paling menarik yang Apple luncurkan untuk pengembang dalam beberapa tahun terakhir, dan sebagian besar orang di luar kalangan kontainer melewatkannya. Dirilis pada 9 Juni 2026, selama pekan WWDC, tool ini menjalankan setiap kontainer Linux di virtual machine ringannya sendiri di Mac kamu, mendukung image OCI standar, dan membawa gagasan baru bernama mesin kontainer: lingkungan Linux persisten yang berbagi username dan direktori home kamu, kurang lebih seperti yang dilakukan WSL di Windows. Lima bulan dan delapan rilis kemudian, sekarang sudah di versi 1.5.0, dengan plugin Kubernetes, satu rilis patch keamanan, dan berkas skill resmi untuk agen coding AI di repositorinya.
Ia tidak datang sendirian. 2026 menjadi tahun yang luar biasa padat untuk alat pengembang. Docker membangun ulang dirinya di sekitar sandbox microVM untuk agen AI. Podman 6 mencabut jaringan lama yang berusia satu dekade. macOS 27 menghapus Intel, dan Homebrew menetapkan tanggal untuk mengikutinya. Python 3.15 menjadikan UTF-8 sebagai default, TypeScript 7 menulis ulang kompilernya dalam Go, Bun menulis ulang dirinya dalam Rust dengan AI yang mengerjakan sebagian besar pengetikannya, dan PostgreSQL 19 melakukan sesuatu yang hampir tidak ada lagi yang melakukannya: sengaja menunda rilisnya agar semuanya benar.
Panduan ini membahas kedua bagian cerita itu. Bagian pertama adalah pembahasan mendalam yang praktis tentang tool kontainer Apple: apa itu, cara kerjanya, apa yang berubah antara 1.0 dan 1.5, cara memasang dan memakainya langkah demi langkah, cara menerjemahkan kebiasaan Docker kamu, perbandingannya dengan Docker Desktop, OrbStack, Podman, dan Lima, serta posisinya jika kamu menjalankan model AI atau agen AI di Mac. Bagian kedua adalah radar rilis untuk rilis-rilis 2026 lainnya dengan semangat yang sama, apa yang berubah di masing-masing, dan apa yang sebenarnya harus kamu lakukan.
Setiap nomor versi, tanggal, dan harga di bawah ini sudah diperiksa terhadap catatan rilis, dokumentasi resmi, dan halaman vendor pada 12 November 2026. Alat pengembang bergerak cepat: versi yang terkini hari ini bisa ketinggalan dua rilis saat kamu membaca ini, jadi angka yang mudah berubah diberi tanggal di tempatnya muncul.
Pengungkapan: Artikel ini tidak memuat tautan afiliasi dan tanpa konten bersponsor. Perusahaan saya, Graham Miranda UG (haftungsbeschränkt), menyediakan layanan hosting dan IT serta tidak memperoleh apa pun dari alat, langganan, atau perusahaan apa pun yang disebut di sini. Tidak ada perusahaan yang disebut di sini yang meninjau atau menyetujui artikel ini.
Ringkasan — Apple Container 1.0 dan Rilis Pengembang 2026 dalam Sepuluh Poin
- Apple container 1.0 dirilis pada 9 Juni 2026. Ia menjalankan setiap kontainer Linux di VM ringannya sendiri, dengan memakai Kontainerisasi paket Swift sumber terbuka milik Apple, menarik dan mendorong image OCI standar, dan berlisensi Apache-2.0. Ia membutuhkan Mac Apple silicon dan didukung di macOS 26. Rilis saat ini adalah 1.5.0 (29 September).
- Mesin kontainer adalah fitur andalan. Satu perintah memberimu lingkungan Linux persisten yang menjalankan sistem init milik image itu dan memetakan username serta direktori home Mac kamu ke dalam Linux, jadi kamu mengedit di macOS dan membangun di dalam Linux tanpa langkah menyalin. Inilah yang paling mendekati WSL yang pernah dicapai Mac.
- Sejak 1.0, Apple telah menambahkan satu plugin eksperimental
container k8syang menyalakan klaster Kubernetes lokal,ekspor kontainer, penerusan SSH untuk build, rilis keamanan yang memperbaiki enam advisory, dan sebuah skill agen resmi yang mengajari agen coding AI cara memakai tool ini alih-alih Docker. - Yang masih belum bisa dilakukannya: tidak ada Compose, tidak ada kebijakan
--restart, tidak ada GUI, tidak ada akses GPU untuk kontainer Linux, nama kontainer hanya bisa diresolusi di jaringan default, dan memori yang dibebaskan di dalam kontainer tidak dikembalikan ke macOS. Untuk stack multi-layanan, Docker Desktop dan OrbStack tetap menjadi penggerak harian yang lebih baik. - Tahun Docker adalah soal agen AI. Hardened Images menjadi gratis dan sumber terbuka (Desember 2025), Docker Sandboxes memberi setiap agen coding microVM-nya sendiri (Januari), Cloud Sandboxes memindahkannya ke cloud Docker (September), dan Model Runner menjalankan LLM lokal di GPU host, karena kontainer di Mac tidak bisa melihat Metal.
- Podman 6 (Juni) menghapus cgroups v1, CNI, slirp4netns, BoltDB dan dukungan Mac Intel, serta menjadikan libkrun default macOS, yang juga satu-satunya jalur arus utama menuju inferensi GPU yang mendekati native di dalam kontainer Mac. OrbStack 2.2 menambahkan passthrough USB; Lima 2.x mengubah dirinya menjadi sandbox agen AI.
- Platformnya bergeser di bawah kaki semua orang. macOS 27 Golden Gate (14 September) hanya berjalan di Apple silicon; Xcode 27 butuh macOS Tahoe 26.6 dan membawa Swift 6.4 dengan perencanaan agen bawaan; Homebrew 7 memindahkan Mac Intel ke Tier 3 dan berhenti berjalan di mesin itu pada 1 September 2027; Linux 7.0 dan Ubuntu 26.04 LTS hadir pada April.
- Bahasa dan runtime: Python 3.15 (impor lazy, UTF-8 secara bawaan, JIT lebih cepat), TypeScript 7 (compiler ditulis ulang dalam Go, build 8–12× lebih cepat), Node.js 26 LTS (Temporal aktif secara bawaan), Go 1.27 (metode generik, JSON v2), .NET 11 (tipe union C# 15), Vite 8 (Rolldown) dan Bun 1.4 (ditulis ulang dari Zig ke Rust).
- Enam pola menjelaskan gelombang ini: mesin virtual menjadi batas kontainer yang baru; Intel keluar dari toolchain Mac; alat ditulis ulang dalam bahasa native demi kecepatan; AI kini menjadi pembangun sekaligus pencari bug; default keamanan menjadi lebih ketat; dan jadwal rilis melambat agar versi didukung lebih lama.
- Apa yang harus dilakukan sekarang: jika kamu berada di Apple silicon dan macOS 26 atau lebih baru, coba 'container machine’ minggu ini; simpan Docker Desktop atau OrbStack untuk stack Compose; taruh agen coding AI-mu di sandbox; uji Python 3.15, TypeScript 7 dan Node 26 di branch sebelum beralih; dan rencanakan pensiun untuk setiap Mac Intel sebelum September 2027.
Radar rilis pengembang 2026 sekilas
| Rilis | Dirilis | Apa yang berubah | Siapa yang perlu peduli |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 Jun → 29 Sep 2026 | Satu VM per kontainer Linux, container machine, Kubernetes lokal | Pengembang Mac di Apple silicon |
| Docker Sandboxes / Cloud Sandboxes | 30 Jan / 24 Sep 2026 | microVM sekali pakai untuk setiap agen coding AI | Siapa pun yang menjalankan agen coding tanpa pengawasan |
| Docker Hardened Images, gratis | 17 Des 2025 | 1.000+ image minimal bertanda tangan di bawah Apache 2.0 | Siapa pun yang menerbitkan image kontainer |
| Podman 6.0 | akhir Jun 2026 | cgroups v1, CNI dan slirp4netns dihapus; libkrun jadi default di macOS | Pengguna Podman, lingkungan Fedora dan RHEL |
| OrbStack 2.1–2.2 | Apr–Okt 2026 | Mesin terisolasi, passthrough USB, audio | Pengembang Mac yang ingin kecepatan dan GUI |
| Lima 2.0–2.2 | Nov 2025–Jul 2026 | Sandbox agen AI, tamu macOS dan Windows | Pengguna Lima dan Colima, pembuat agen |
| macOS 27 Golden Gate | 14 Sep 2026 | Hanya Apple silicon; Rosetta 2 penuh terakhir | Setiap developer Mac |
| Xcode 27 + Swift 6.4 | 14 Sep 2026 | Rencana agen, Device Hub; butuh Tahoe 26.6+ | Developer platform Apple |
| Swift 6.3 | 24 Mar 2026 | SDK Android resmi, @c Interop C |
Tim Swift lintas platform |
| Linux 7.0 | 12 Apr 2026 | Rust tidak lagi eksperimental; XFS memulihkan diri | Host server dan kontainer |
| Ubuntu 26.04 LTS | 23 Apr 2026 | sudo-rs, coreutils Rust, CUDA di arsip | Server, runner CI, pengguna WSL |
| Homebrew 6.0 dan 7.0 | 11 Jun / 13 Sep 2026 | Kepercayaan tap, vuln brew, BrewUI, Intel ke Tier 3 |
Setiap pengguna command line Mac |
| Python 3.15 | 9 Okt 2026 | Impor lazy, UTF-8 default, JIT lebih cepat | pengembang Python |
| TypeScript 7.0 | 8 Jul 2026 | Compiler berbasis Go, build penuh 8–12× lebih cepat | Tim JavaScript dan TypeScript |
| Node.js 26 LTS “Lithium” | LTS 28 Okt 2026 | Temporal aktif secara default; mayor dua kali setahun terakhir | Backend Node.js |
| Go 1.27 | 19 Agu 2026 | Metode generik, JSON v2, TLS pascakuantum | Layanan Go |
| .NET 11 | 10–12 Nov 2026 | Tipe union C# 15; .NET 8 dan 9 tidak lagi didukung | Pengguna .NET |
| Bun 1.4 | Agu 2026 | Ditulis ulang dari Zig ke Rust, sebagian besar oleh agen AI | Pengguna Bun, dan yang skeptis pada coding AI |
| Vite 8 | 12 Mar 2026 | Rolldown menggantikan esbuild dan Rollup | Tim front-end |
| Kubernetes 1.36 / 1.37 | 22 Apr / 26 Agu 2026 | User namespace GA; 67 penyempurnaan di 1.37 | Tim platform |
| PostgreSQL 19 | RC1 15 Okt; GA direncanakan 19 Nov 2026 | Ditunda, dengan 53 fitur dikembalikan demi kualitas | Pemilik database |
| Zed 1.0 | akhir Apr 2026 | Editor berbasis Rust ini mencapai 1.0 di tiga platform | Orang yang pindah editor |
Tanggal yang dicantumkan adalah rilis stabil pertama, kecuali disebutkan lain. Versi bergerak cepat: Apple container, OrbStack, Zed, dan Python semuanya sudah merilis point release sejak itu. Setiap angka diberi kredit di tempatnya muncul.
Daftar isi
- Bagian 1 — Apa itu Apple Container 1.0, dan mengapa berbeda
- Bagian 2 — Dari 1.0 ke 1.5: delapan rilis dalam kurang dari empat bulan
- Bagian 3 — Container machine: jawaban Apple untuk WSL
- Bagian 4 — Cara memasang dan memakai Apple Container: langkah demi langkah
- Bagian 5 — Apple Container vs Docker: lembar contekan migrasi
- Bagian 6 — Apple Container vs Docker Desktop, OrbStack, Podman dan Lima
- Bagian 7 — Kontainer dan AI lokal di Mac: ke mana GPU pergi?
- Bagian 8 — Era sandbox: mengapa setiap alat kontainer menjadi alat agen AI
- Bagian 9 — Lapisan platform: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 dan Homebrew
- Bagian 10 — Bahasa dan runtime: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun dan Vite
- Bagian 11 — Infrastruktur dan editor: Kubernetes, PostgreSQL 19 dan Zed 1.0
- Bagian 12 — Enam pola di balik gelombang rilis 2026
- Bagian 13 — Rencana peningkatanmu untuk November 2026
- Pertanyaan yang sering diajukan
- Kesimpulan
Bagian 1 — Apa itu Apple Container 1.0, dan mengapa berbeda
Kontainer adalah fitur Linux. Kontainer hanyalah sekumpulan proses Linux biasa, dipagari dari semua hal lain oleh fitur kernel bernama namespace dan cgroups, lalu dijalankan dari image yang menyimpan berkas-berkasnya. macOS bukan Linux, jadi setiap alat yang menjalankan kontainer Linux di Mac harus menjalankan mesin virtual Linux di suatu tempat. Pertanyaan yang menarik adalah berapa banyak.
Satu VM untuk semuanya, atau satu VM per kontainer
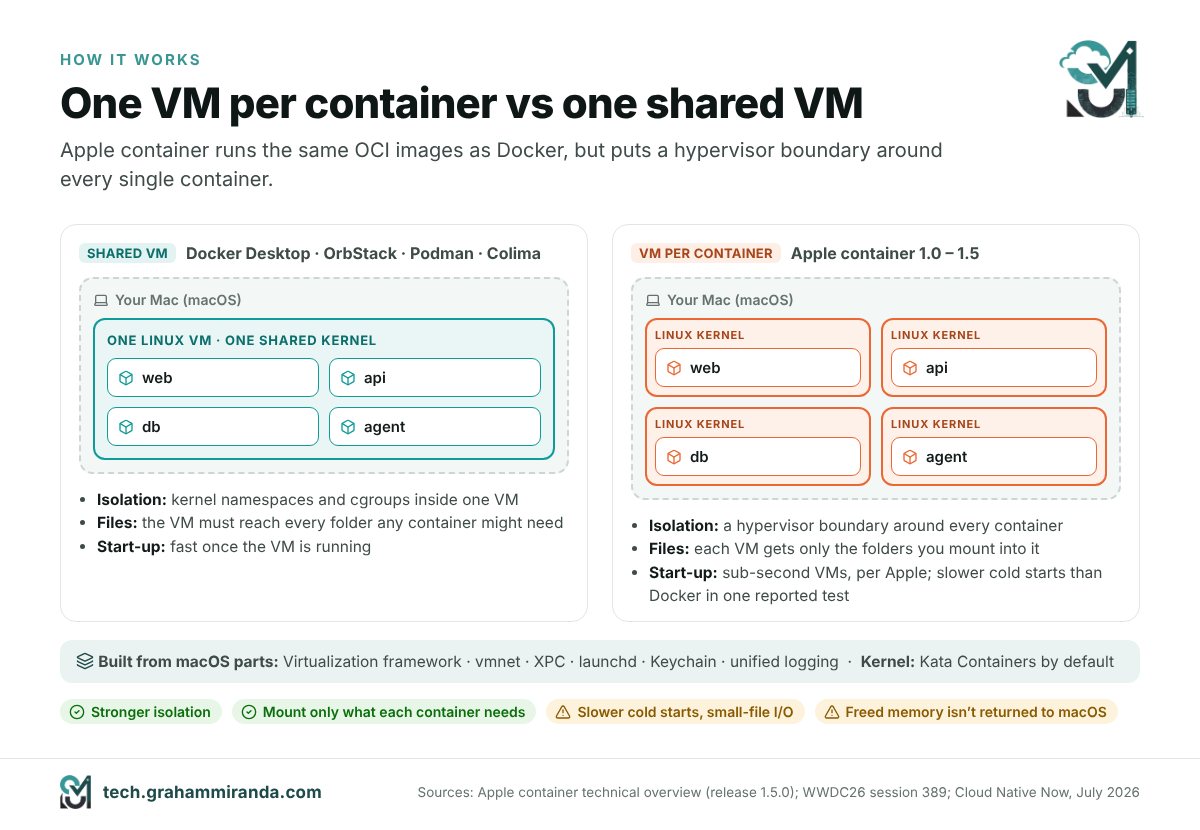
Docker Desktop, OrbStack, Podman machine, dan Colima semuanya memakai pendekatan klasik: mereka memulai satu VM Linux dan menjalankan semua kontainermu di dalamnya, berdampingan pada kernel Linux yang sama. Itu efisien, memulai kontainer menjadi cepat setelah VM berjalan, dan begitulah cara kontainer bekerja di server Linux juga. Masalahnya, isolasi antarkontainer hanya sekuat kernel bersama itu, dan VM harus bisa melihat setiap folder yang mungkin dibutuhkan kontainer mana pun, karena VM-lah yang berbagi berkas dengan Mac-mu.
Apple container membaliknya. Ia memakai paket sumber terbuka Apple Kontainerisasi paket untuk memulai VM ringan terpisah untuk setiap kontainer. Dokumentasi Apple mencantumkan tiga alasan:
- Keamanan. Setiap kontainer mendapat isolasi dari mesin virtual penuh, dengan set utilitas dan pustaka inti yang minimal di dalamnya, yang memperkecil permukaan serangan.
- Privasi. Kamu hanya me-mount data yang dibutuhkan setiap kontainer ke dalam VM kontainer itu. Dengan VM bersama, VM harus bisa menjangkau semua yang mungkin pernah dipakai kontainer mana pun.
- Kinerja. Apple mengatakan VM ini butuh lebih sedikit memori daripada VM penuh dan boot dalam waktu yang sebanding dengan kontainer di VM bersama. Di WWDC26, Apple menyebut VM ringan itu punya waktu start di bawah satu detik.
Sisanya standar. Apple container mengonsumsi dan menghasilkan image OCI, jadi ia menarik dari Docker Hub, container registry GitHub, atau registry mana pun, membangun dari Dockerfile biasa, dan mem-push image yang berjalan di tempat lain.
Apa yang sebenarnya berjalan di Mac kamu
Apple container dibangun dari komponen macOS yang sama yang Apple pakai di tempat lain, dan itu sebagian alasan mengapa ia terasa native:
- The Virtualization framework menjalankan VM Linux beserta perangkat virtualnya.
- The vmnet framework menyediakan jaringan virtual. Setiap kontainer mendapat alamat IP sendiri (secara default di
192.168.64.0/24), bisa dijangkau dari Mac kamu dan, di macOS 26, dari kontainer lain. - XPC menghubungkan tool command-line ke layanan latar belakangnya, launchd mengelolanya, Keychain menyimpan kata sandi registry kamu, dan sistem log terpadu mengumpulkan log.
- Saat kamu menjalankan
container system start, sebuah launch agent bernamacontainer-apiserverdimulai, bersama helper untuk image, jaringan, container machine, dan klaster Kubernetes. Setiap kontainer yang kamu buat mendapatcontainer-runtime-linuxhelper sendiri. - Kernel Linux di dalam setiap VM berasal dari Kata Containers proyek secara default. Saat pertama kali dijalankan,
container system startia menawarkan untuk mengunduhnya.
Mengapa model satu VM per kontainer penting sekarang
Selama bertahun-tahun, satu VM per kontainer terdengar berlebihan untuk laptop developer. Dua hal mengubah itu. Pertama, Apple silicon membuat VM ringan cukup murah untuk start di bawah satu detik. Kedua, developer mulai membiarkan agen coding AI menjalankan perintah dan kode yang belum mereka baca. Mitch Ashley dari The Futurum Group menjelaskannya lewat posisi batas keamanan: batas itu berpindah dari namespace kernel bersama ke hypervisor, cara yang lebih bisa dipertahankan untuk menjalankan beban kerja tak tepercaya. Kalau proses yang sudah dibobol lolos keluar dari kontainer di VM bersama, ia berada di VM bersama semua kontainer kamu yang lain. Kalau ia lolos dari Apple container, ia berada di VM yang tidak berisi apa pun selain dirinya.
Kekurangan yang harus diterima
Tidak ada yang gratis, dan desain satu VM per kontainer punya biaya nyata:
- Waktu cold start. Cloud Native Now mengutip benchmark independen di mana Docker Desktop memulai kontainer sekitar empat kali lebih cepat, sedangkan Apple container memerlukan sekitar throughput memori 33% lebih tinggi. Anggap keduanya sebagai indikasi: itu hanya satu rangkaian pengujian, artikelnya tidak menyebutkan siapa yang menjalankannya, dan kedua alat sudah merilis beberapa versi sejak itu.
- I/O berkas kecil. Karena setiap kontainer punya sistem berkasnya sendiri, beban kerja yang menyentuh puluhan ribu berkas kecil, seperti
npm install, bisa terasa lebih lambat daripada di alat VM bersama yang sudah matang. - Memori tidak dikembalikan. Framework Virtualization hanya mendukung sebagian memory ballooning. VM sebuah kontainer tumbuh saat aplikasinya memakai memori, tetapi memori yang dibebaskan di dalam Linux tidak dikembalikan ke macOS. Dokumentasi Apple sendiri menyarankan me-restart kontainer yang rakus memori dari waktu ke waktu.
- Hanya macOS 26, hanya Apple silicon. Apple menyatakan alat ini didukung di macOS 26 dan bahwa para perawatnya biasanya tidak akan memperbaiki masalah yang tidak bisa mereka reproduksi di sana. Alat ini memang berjalan di macOS 15, tetapi kontainer di sana tidak bisa saling berkomunikasi dan kamu hanya mendapat satu jaringan. Mac Intel sama sekali tidak didukung.
Bagian 2 — Dari 1.0 ke 1.5: delapan rilis dalam kurang dari empat bulan
Apple memperkenalkan container dan Containerization di WWDC25 pada Juni 2025 lalu merilisnya sebagai sumber terbuka. Setahun rilis 0.x menyusul, masing-masing sesekali membawa perubahan yang memutus kompatibilitas. Versi 1.0.0 datang pada 9 Juni 2026, dan Apple menjaga laju yang stabil sejak itu:
| Versi | Tanggal | Perubahan utama |
|---|---|---|
| 1.0.0 | 9 Jun 2026 | mesin kontainer; container cp; --stop-signal dan --shm-size; konfigurasi dipindahkan ke berkas TOML; keluaran JSON/YAML/TOML dirapikan; perbaikan alamat IP yang bocor |
| 1.1.0 | 6 Jul 2026 | Virtualisasi bertingkat untuk mesin kontainer; mount soket Unix untuk kontainer non-root |
| 1.2.0–1.2.2 | 29 Jul–8 Agu 2026 | Eksperimental container k8s plugin untuk Kubernetes lokal; ekspor kontainer; build --ssh; jalur hanya-baca dan tersamarkan; beberapa perbaikan hardening |
| 1.3.0 | 24 Agu 2026 | Kernel Kata bawaan diperbarui ke 3.32.0; operasi image secara bawaan memakai HTTPS |
| 1.3.1 | 29 Agu 2026 | Rilis keamanan yang memperbaiki enam advisory di Containerization; yang resmi skill agen ditambahkan ke repositori |
| 1.4.1 | 9 Sep 2026 | container clean; container system status melaporkan host, jalur dan sumber daya (1.4.0 tidak pernah dirilis) |
| 1.5.0 | 29 Sep 2026 | Perbaikan akses jaringan yang hilang setelah perubahan DNS; CNI kustom untuk klaster Kubernetes; k8s start dihapus untuk sementara |
Rilis terbaru pada 12 November 2026: 1.5.0. Apple mencatat bahwa nomor versinya adalah versi produk, bukan versi semantik.
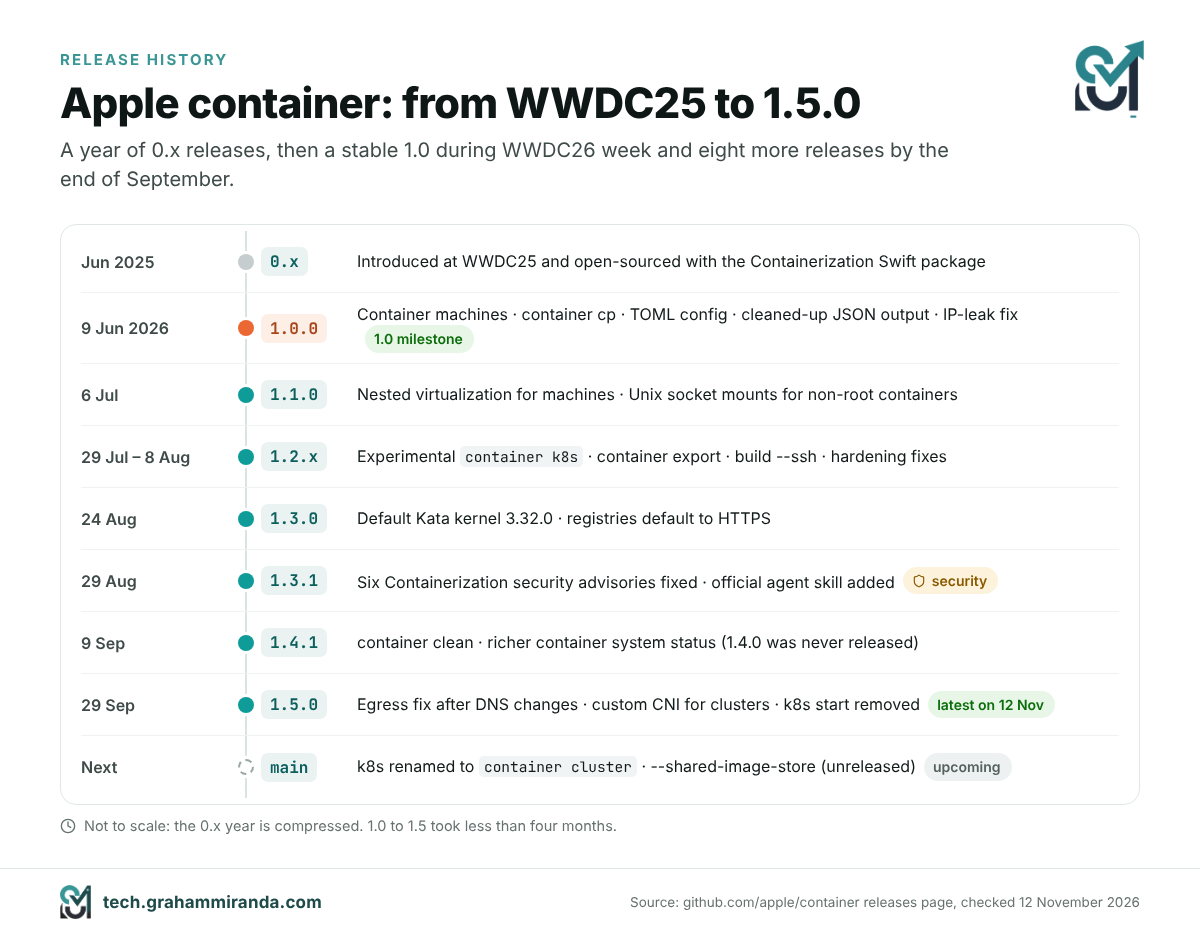
Apa yang rusak di 1.0, dan mengapa kamu harus peduli jika melakukan upgrade dari 0.x
Versi 1.0 adalah momen Apple berbenah total, dan tiga perubahan bisa menggigit siapa pun yang memakai skrip:
- Konfigurasi pindah ke berkas TOML di
~/.config/container/config.toml. Subperintah lamacontainer system property getdansetsudah tidak ada. - Output terstruktur berubah. Jika kamu mem-parsing JSON dari
container lsatauinspectdi dalam skrip, periksa terhadap 1.x. - API latar belakang menghapus kompatibilitas dengan klien 0.x. Alat pihak ketiga apa pun yang dibangun untuk API XPC 0.x perlu diperbarui.
Sejak 1.0, Apple menyatakan antarmuka command-line umumnya menjaga kompatibilitas mundur dalam satu rilis mayor, dengan satu pengecualian yang penting: fitur yang ditandai eksperimental, seperti subperintah Kubernetes, bisa berubah tanpa peringatan.
Rilis keamanan
Versi 1.3.1 memperbaiki enam advisory di paket Containerization. Dengan kata sederhana: ID kontainer yang tidak diperiksa bisa membuat pembuatan kontainer menghapus berkas di luar foldernya sendiri; digest image yang tidak divalidasi memungkinkan path traversal di penyimpanan image lokal; memuat tata letak image bisa mengikuti symlink dan membaca berkas dari Mac kamu; klien registry mengikuti pengalihan autentikasi tanpa memeriksa host-nya (CVE-2026-65388); dan dua layer image yang cacat bisa membuat unpacker crash. Tidak satu pun dari ini eksotis. Inilah jenis bug yang kamu harapkan pada alat muda yang menangani image tak tepercaya, dan itu argumen bagus untuk selalu memakai versi terbaru. Rilis 1.2 sudah menambahkan pemeriksaan integritas untuk unduhan kernel dan validasi untuk ID kontainer serta nama plugin, dan 1.5.0 memperbaiki masalah keamanan dalam penanganan kubeconfig plugin Kubernetes.
Apple merilis skill untuk agen coding AI kamu
Detail paling 2026 di seluruh proyek ini adalah berkas bernama skills/container/SKILL.md, yang ditambahkan di 1.3.1. Ini adalah skill agen: sekumpulan instruksi yang bisa dimuat agen coding AI seperti Claude Code dan Codex saat sebuah tugas melibatkan kontainer. Ia memberi tahu agen bahwa container menggantikan Docker, Lima, Colima dan Podman di Mac, memberinya peta perintah Docker-ke-container, dan memperingatkannya tentang jebakan yang biasanya dimasuki model: grup perintahnya tunggal (container image ls, bukan container images), container build membutuhkan -t atau kamu mendapat image yang dinamai menurut UUID acak, tidak ada Compose dan tidak ada --restart, dan nama kontainer hanya bisa diselesaikan di jaringan default.
Ini berkas kecil, tetapi berkas ini menunjukkan bagaimana Apple mengharapkan alat ini dipakai: makin sering bukan oleh developer yang mengetik perintah, melainkan oleh agen yang mengetiknya atas nama developer tersebut. Lembar contekan di Bagian 5 juga memakai pemetaan yang sama.
Apa yang akan datang berikutnya
Cabang utama proyek ini sudah mengganti nama container k8s subperintah eksperimental menjadi container cluster dan menambahkan --shared-image-store opsi yang memungkinkan node cluster memakai image lokalmu tanpa registry. Dokumentasi Apple sendiri memperingatkan bahwa, dengan berbagi diaktifkan, apa pun yang punya akses root di sebuah node bisa membaca setiap image di penyimpanan lokalmu, termasuk image privat yang kamu tarik dengan kredensial registry-mu. Kalau kamu membuat skrip untuk plugin Kubernetes sekarang, bersiaplah namanya berubah di rilis mendatang.
Bagian 3 — Container machine: jawaban Apple untuk WSL
Kontainer biasa dimodelkan seperti aplikasi: satu proses, biasanya berumur pendek, dibuang saat berhenti. Sebuah mesin kontainer dimodelkan seperti lingkungan Linux. Apple memperkenalkannya pada 1.0 dan memberinya sesi WWDC26 tersendiri, yang menggambarkannya sebagai cepat dan ringan seperti kontainer, serta persisten seperti mesin virtual.
Apa yang kamu dapatkan dari container machine
- Ini menjalankan sistem init image, jadi layanan yang berjalan lama tetap berfungsi. Pada image dengan
systemd,systemctl start postgresqlmelakukan apa yang kamu harapkan. - Nama pengguna dan direktori home Mac-mu dipetakan ke dalam. Di dalam mesin kamu menjadi pengguna sendiri, bukan root, dengan
sudotanpa kata sandi, dan folder home Mac-mu di-mount pada path yang sama. Repositori dan dotfile-mu ada di kedua sisi sekaligus. - Direktori kerjamu mengikuti kamu. Jalankan perintah dari folder proyek di Mac-mu dan perintah itu berjalan di folder yang sama di dalam Linux.
- Ini persisten. Paket yang kamu pasang, layanan yang kamu konfigurasi, dan berkas di luar direktori home-mu tetap bertahan setelah stop dan start.
- Ini dibangun dari image OCI biasa, termasuk yang kamu buat sendiri dengan
container build.
Dalam praktiknya artinya kamu mengedit di Xcode, Zed, atau VS Code di macOS, lalu mengompilasi, menjalankan, dan menguji di dalam Linux, tanpa langkah menyalin di antaranya. Demo WWDC Apple membangun server web Swift di dalam sebuah machine, mengeditnya di Xcode pada Mac, dan memuatnya di Safari.
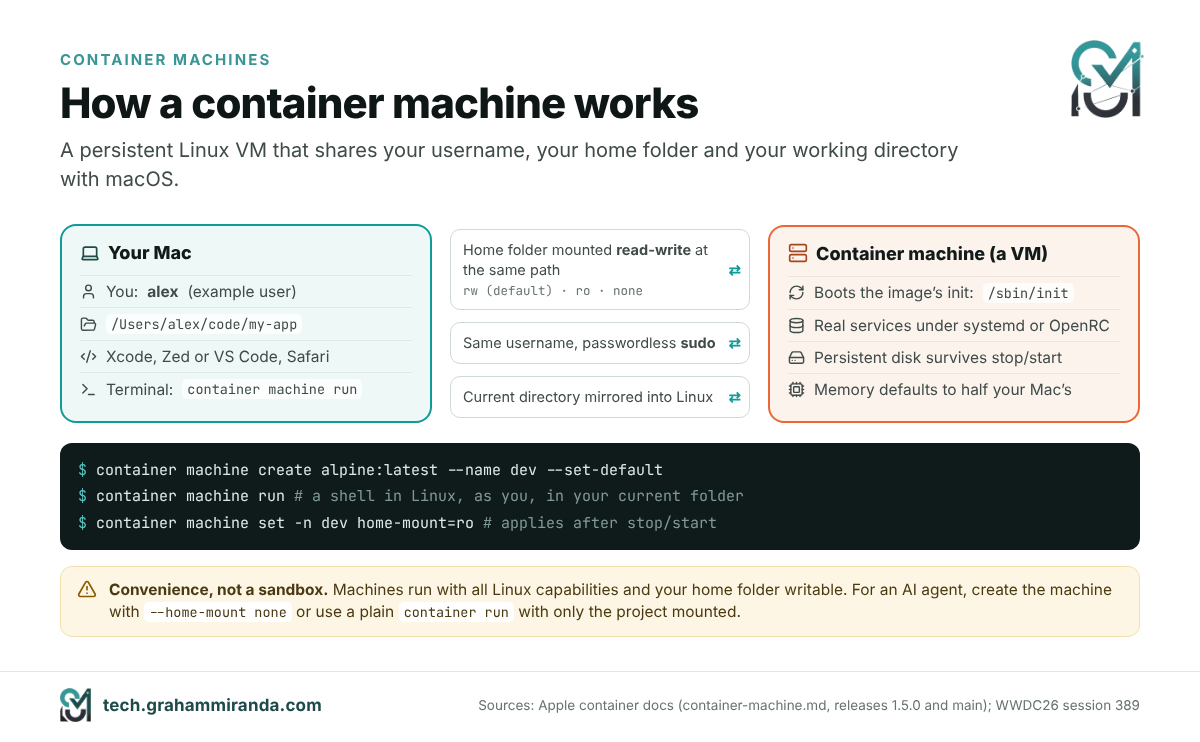
Perintahnya
# Create a machine from an image and make it the default
container machine create alpine:latest --name dev
container machine set-default dev

# Run a single command, or open a shell (boots the machine if it's stopped)
container machine run uname -a
container machine run whoami        # your Mac username, not root
container machine run               # interactive shell

# Manage it
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # applies after the next stop/start
container machine stop dev
container machine rm dev            # deletes the machine AND its storage
Setiap mesin kontainer perintah juga punya alias pendek m, jadi container m ls berfungsi. Memori default-nya setengah dari memori Mac-mu, yang cukup besar; pada mesin 16 GB, tetapkan batas.
Bawa image machine-mu sendiri
Image Linux apa pun yang berisi /sbin/init berfungsi. Dokumentasi Apple menyertakan Dockerfile yang mengubah Ubuntu 24.04 menjadi systemd machine lengkap dengan SSH dan alat umum; versi singkatnya seperti ini:
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
Contoh lengkap Apple juga menyamarkan beberapa systemd unit yang tidak masuk akal di dalam VM dan mengatur ulang ID mesin; salin dari dokumentasi, bukan dari sini, kalau kamu ingin systemd agar boot dengan bersih. Saat boot pertama, alat ini menjalankan skrip penyiapan yang membuat pengguna kamu. Kamu bisa menggantinya dengan skripmu sendiri di /etc/machine/create-user.sh.
Virtualisasi bersarang
Sejak 1.1, sebuah container machine dapat menjalankan mesin virtualnya sendiri, yang berguna untuk menguji perkakas berbasis KVM atau menjalankan penyiapan Kubernetes-di-dalam-VM. Kamu memerlukan sebuah M3 atau lebih baru Mac, macOS 15 atau lebih baru, dan kernel Linux yang dibangun dengan dukungan KVM, karena kernel default tidak menyertakannya. Lalu kamu membuat mesinnya dengan --virtualization --kernel /path/to/vmlinux-kvm dan periksa apakah ada /dev/kvm di dalamnya.
Batasan yang perlu kamu ketahui sebelum pindah
- Mesinnya punya jaringan sendiri. Server di dalamnya harus mendengarkan di antarmuka eksternal mesin, bukan hanya
localhost, dan kamu menjangkaunya lewat alamat IP mesin, yangcontainer machine listtampilkan. - Menghapus mesin berarti menghapus disknya. Apa pun di luar folder home yang di-mount akan hilang setelah
container machine rm. - Ini lingkungan untuk kemudahan, bukan sandbox. Dokumentasi Apple menyatakannya dengan jelas: sebuah mesin me-mount seluruh folder home kamu dalam mode baca-tulis di jalur yang sama, berjalan dengan semua kapabilitas Linux dan tanpa
/procdan/sysjalur yang biasa disamarkan, dan membuat pengguna kamu bisa memakaisudo. Dengan begitu, root di dalam mesin dapat menulis ke mana saja di folder home kamu dengan izin macOS kamu. Itu persis yang kamu inginkan untuk pekerjaanmu sendiri dan persis yang tidak kamu inginkan untuk agen AI. Untuk agen, buat mesin dengan--home-mount none(atau ubah mesin yang sudah ada dengancontainer machine set -n dev home-mount=none, lalu mulai ulang) dan clone proyeknya di dalamnya, atau lewati mesin dan gunakancontainer rundengan hanya folder proyek yang di-mount. Bagian 8 akan kembali ke topik ini. - Ini Linux di Apple silicon, jadi biner khusus x86 memerlukan Rosetta (
container run --rosettatersedia untuk container) atau build arm64.
Siapa yang sebaiknya memakainya
Kalau kamu membangun perangkat lunak server yang berjalan di Linux, menguji pada lebih dari satu distribusi, atau menjalankan layanan seperti PostgreSQL, Redis atau message queue untuk pengembangan lokal, container machine menggantikan banyak hal yang dulu orang pakai Lima, Multipass, UTM atau VPS jarak jauh untuk itu. Buat satu mesin per distribusi target (alpine, ubuntu, debian), pertahankan folder home yang sama di semuanya, dan uji kode kamu di ketiganya tanpa meninggalkan Mac.
Bagian 4 — Cara memasang dan memakai Apple Container: langkah demi langkah
Ini jalur terpendek dari nol sampai siap dipakai, dengan perintah dari dokumentasi Apple sendiri untuk rilis 1.5.0. Semuanya berjalan di Terminal.
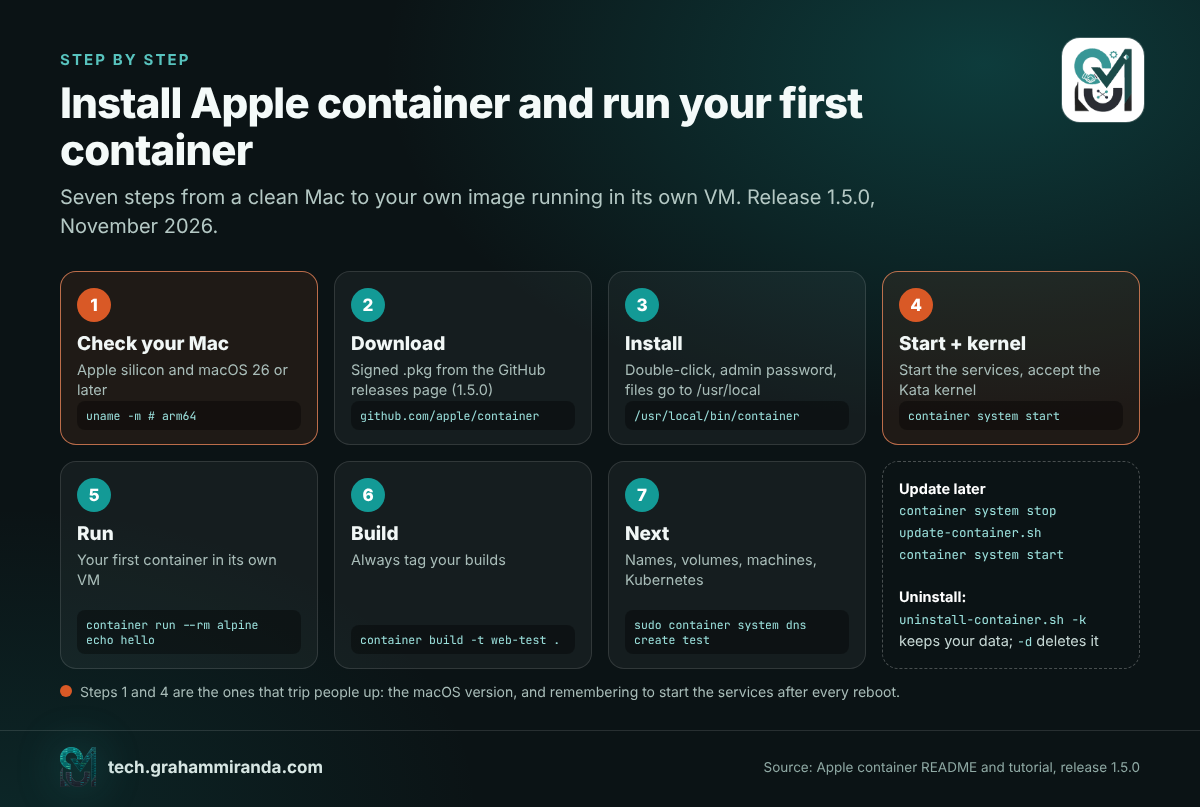
Langkah 1 — Periksa Mac kamu
Kamu perlu Apple silicon dan, untuk fungsionalitas penuh, macOS 26 Tahoe atau lebih baru. Ini juga berjalan di macOS 27 Golden Gate.
uname -m               # must print arm64
sw_vers -productVersion  # 26.x or 27.x for full support
Di macOS 15 Sequoia alat ini berjalan, tetapi kontainer tidak bisa saling menjangkau dan kamu hanya mendapat satu jaringan. Di Mac Intel alat ini tidak berjalan sama sekali; langsung ke Bagian 6 untuk alternatifnya.
Langkah 2 — Unduh installer yang ditandatangani
Buka halaman rilis Apple container dan unduh paket installer yang ditandatangani (.pkg) yang terlampir pada rilis terbaru, 1.5.0 pada saat penulisan. Dokumentasi Apple hanya menyebut paket ini sebagai jalur instalasi, jadi itulah yang harus kamu pakai.
Langkah 3 — Pasang
Klik dua kali paketnya, ikuti installer dan masukkan kata sandi administrator kamu saat diminta. Semuanya dipasang di bawah /usr/local, termasuk dua skrip pembantu yang nanti kamu perlukan: update-container.sh dan uninstall-container.sh.
Langkah 4 — Jalankan layanan dan pasang kernel
container system start
Saat pertama kali dijalankan, ia menanyakan apakah mau mengunduh kernel Linux yang direkomendasikan dari proyek Kata Containers. Jawab y. Lalu periksa bahwa semuanya sudah jalan:
container system status    # host, paths and resources since 1.4.1
container system version
container ls -a            # an empty list means it's working
container system start menjalankan launch agent, jadi kamu perlu menjalankannya lagi setelah reboot. Jika nanti ada perintah yang gagal dengan “Plugins are unavailable. Start the container system services and retry”, periksa dulu ejaan perintahmu: skill agen milik Apple sendiri memperingatkan bahwa subperintah yang salah ketik menghasilkan pesan persis seperti ini, dan itu baru masalah layanan sungguhan jika container system status juga menyatakan layanan sedang mati.
Langkah 5 — Jalankan kontainer pertamamu
container run --rm alpine echo hello      # pulls alpine, runs it in its own VM, removes it
container run -it --rm ubuntu:24.04 bash  # an interactive shell; type exit to leave
Secara bawaan, image berasal dari Docker Hub, jadi nama pendek seperti alpine dan postgres:16 berfungsi seperti di Docker.
Langkah 6 — Build dan jalankan image kamu sendiri
Buat folder dengan Dockerfile (ini server web mungil yang sama seperti yang dipakai tutorial Apple):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
Build, jalankan, lalu buka:
container build -t web-test .                       # always pass -t
container run -d --name web -p 8080:80 web-test     # detached, port 8080 on your Mac
open http://localhost:8080
Ada dua perbedaan dari Docker yang perlu kamu tahu sejak awal. Pertama, selalu beri tag pada build kamu: tanpa -t, image akan mendapat UUID yang baru dibuat sebagai namanya. Kedua, setiap kontainer punya alamat IP sendiri. container ls akan menampilkannya, dan kamu bisa membuka http://<that-ip> tanpa memublikasikan port sama sekali; -p hanya diperlukan saat kamu ingin localhost:8080 atau saat aplikasi macOS mengharapkan port lokal.
Langkah 7 — Beri kontainer nama yang mudah diingat (opsional)
Apple container punya layanan DNS bawaan. Setel satu domain lokal sekali, dan setiap kontainer bisa diakses sebagai <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # edit the [dns] table if the file already has one
container system stop && container system start
sudo container system dns create test
open http://web.test
Nama hanya bisa di-resolve untuk kontainer di jaringan default , dan selalu dengan domain: web.test berfungsi, sedangkan web tidak. Kontainer di jaringan yang kamu buat dengan container network create saat ini sama sekali tidak bisa saling resolve berdasarkan nama (tercatat sebagai issue #1809); gunakan jaringan itu untuk isolasi dan hubungkan lewat IP.
Langkah 8 — Simpan data dan setel batas
# Bind-mount the current folder
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# A named volume for a database, with CPU and memory limits
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
Atur --memory pada apa pun yang berjalan lama. Karena memori yang dibebaskan di dalam VM kontainer tidak dikembalikan ke macOS, kontainer tanpa batas yang pernah melonjak akan menyimpan memori itu sampai kamu me-restart-nya.
Langkah 9 — Akses layanan yang berjalan di Mac kamu
Kontainer tidak bisa memakai localhost untuk mencapai Mac kamu, karena di dalam VM localhost adalah kontainer. Untuk mencapai, misalnya, Ollama atau server dev di Mac kamu, buat domain host sekali:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
Dokumentasi Apple mencantumkan dua kendala: membuat domain seperti itu menonaktifkan iCloud Private Relay, dan aturan packet-filter di baliknya dihapus saat kamu me-restart, jadi kamu mungkin perlu membuatnya ulang. Alamat apa pun dari rentang dalam dokumentasi (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) adalah pilihan yang aman.
Langkah 10 — Coba container machine
container machine create alpine:latest --name dev --set-default
container machine run          # a shell in Linux, as you, in your current folder
Bagian 3 memuat detailnya, termasuk peringatan keamanan sebelum kamu membiarkan agen masuk.
Langkah 11 — Jalankan Kubernetes lokal (eksperimental)
brew install kubectl                   # if you don't have it yet
container k8s create                   # creates a cluster called k8s-dev
kubectl get nodes                      # the cluster is already in ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # use imagePullPolicy: Never in your pod spec
container k8s delete                   # when you're done
Klaster memakai kindest/node:v1.35.5 image secara default dan dapatkan seperempat CPU dan memori Mac’mu (minimal 2 CPU dan 2 GB). Di 1.5.0, klaster yang node’nya sudah berhenti tidak bisa dimulai ulang; hapus lalu buat ulang. Dan ingat bahwa subperintah ini eksperimental dan sedang diganti namanya menjadi container cluster di cabang main.
Langkah 12 — Perbarui, bersihkan, atau hapus pemasangan
container stats --no-stream          # CPU, memori, jaringan, dan disk langsung per kontainer
container logs -f web                # ikuti keluaran sebuah kontainer
container system df                  # penggunaan disk
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # perbarui
/usr/local/bin/uninstall-container.sh -k   # hapus pemasangan, data kamu tetap disimpan
/usr/local/bin/uninstall-container.sh -d   # hapus pemasangan sekaligus hapus data kamu
Pemecahan masalah
| Gejala | Kemungkinan penyebab | Perbaikan |
|---|---|---|
| “Plugin tidak tersedia. Jalankan layanan sistem kontainer lalu coba lagi” | Subperintah yang salah ketik (mis. container images), atau layanannya memang benar-benar berhenti |
Periksa container --help untuk nama yang benar; jalankan container system start hanya jika container system status menyatakan bahwa ia sedang mati |
| Image yang baru saja kamu bangun punya nama acak | Kamu membangun tanpa -t |
container image ls, lalu bangun ulang dengan -t name:tag |
| Kontainer tidak bisa saling menjangkau lewat nama’nya | Nama hanya diresolusi di jaringan default, dengan domain | Gunakan name.test, atau hubungkan lewat IP dari container inspect |
| Kontainer’nya sama sekali tidak bisa saling menjangkau | Kamu memakai macOS 15 | Tingkatkan ke macOS 26 atau yang lebih baru |
| Penggunaan memori hanya bisa naik | Ballooning memori parsial di framework Virtualization | Atur --memory; mulai ulang kontainer untuk mengembalikan memori |
exec format error |
Image khusus x86 di Apple silicon | Gunakan image arm64 atau multi-arch, atau coba --rosetta |
| Jaringan berhenti bekerja setelah perubahan VPN atau DNS | Bug yang diperbaiki di 1.5.0 | Perbarui dengan update-container.sh |
| Kontainer tidak bisa menjangkau server dev di Mac’mu | localhost di dalam kontainer adalah kontainer itu sendiri |
Buat --localhost domain host (Langkah 9) |
Bagian 5 — Apple Container vs Docker: lembar contekan migrasi
Bagi kebanyakan orang, pertanyaan Apple container vs Docker kembali pada kebiasaan, dan sebagian besar yang kamu ketik setiap hari bisa diterjemahkan satu banding satu. Perintah grup bersifat tunggal (gambar, volume, jaringan, registry, mesin, sistem), yang merupakan hal pertama yang membingungkan bagi yang terbiasa dengan Docker, dan beberapa hal sama sekali tidak ada. Tabel ini mencakup perintah yang penting; dokumentasi Apple punya pemetaan lengkapnya.
| Yang kamu inginkan | Docker | Apple container |
|---|---|---|
| Tampilkan kontainer yang berjalan / semua kontainer | docker ps / docker ps -a |
container ls / container ls -a |
| Jalankan di latar belakang dengan port | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| Buka shell di dalamnya | docker exec -it web sh |
container exec -it web sh |
| Ikuti log | docker logs -f web |
container logs -f web |
| Hentikan dan hapus | docker stop web / docker rm web |
container stop web / container delete web (atau rm) |
| Bangun sebuah image | docker build -t app . |
container build -t app . |
| Tampilkan, pull, push, hapus image | docker images, pull, push, rmi |
container image ls, image pull, image push, image rm |
| Masuk ke registry | docker login |
container registry login |
| Salin berkas masuk atau keluar | docker cp |
container cp |
| Penggunaan sumber daya | docker stats |
container stats |
| Info sistem / penggunaan disk | docker info / docker system df |
container system status / container system df |
| Bersihkan semuanya | docker system prune |
empat perintah: container prune, image prune, volume prune, network prune |
| Volume dan jaringan | docker volume … / docker network … |
container volume … / container network … |
| Aplikasi multi-kontainer | docker compose up |
Tidak ada padanan: gunakan skrip shell (di bawah) |
| Menjalankan ulang kontainer | docker restart web |
container stop web && container start web |
| Kebijakan restart | --restart unless-stopped |
Tidak ada: gunakan launchd di Mac, atau sistem init di dalam container machine |
| Menyimpan kontainer yang sudah diubah sebagai image | docker commit |
Tidak ada: bangun dari Dockerfile |
| Pantau event, ganti nama, jeda, attach | docker events, rename, pause, attach |
Tidak ada (exec -it menggantikan attach) |
Dan beberapa hal yang hanya bisa dilakukan Apple container:
mesin kontaineruntuk lingkungan Linux yang persisten (Bagian 3).container run --sshmeneruskan agen SSH Mac kamu ke dalam kontainer, dan menjaga soket tetap berfungsi meski kamu logout.container run --publish-socket host_path:container_pathmenerbitkan soket Unix ke Mac kamu alih-alih port TCP.container run --rosettamenjalankan biner Linux x86-64 melalui Rosetta.container run --virtualizationmengekspos virtualisasi ke kontainer untuk penggunaan bertingkat (M3 atau lebih baru).container system kernelmengelola kernel Linux yang di-boot oleh kontainer kamu.
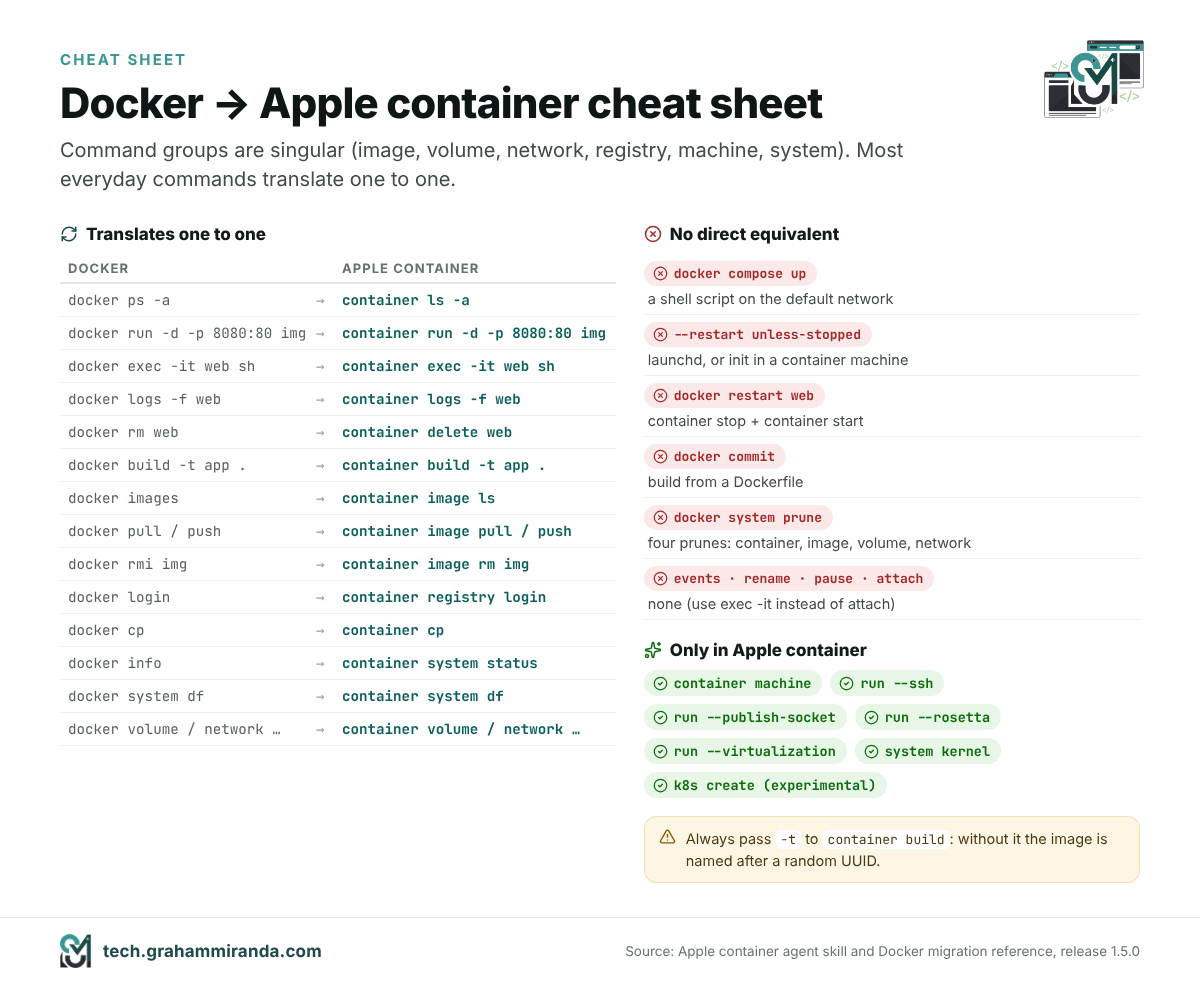
commit adalah tiga hal yang akan kamu rindukan.Mengganti berkas Compose dengan skrip
Tidak ada container compose, dan Apple belum memberikan tenggat waktu: Cloud Native Now menghitung lebih dari 150 balasan di diskusi Compose proyek itu per Juli. Sampai saat itu, berkas Compose kecil berubah menjadi skrip shell. Ambil contoh stack dua layanan yang umum:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
Dengan test domain DNS dari Langkah 7 sudah disiapkan, padanannya adalah:
#!/usr/bin/env bash
set -euo pipefail

# Kedua kontainer tetap di jaringan default, tempat resolusi nama berfungsi
container run -d --name cache redis:7

# depends_on berubah menjadi pengecekan kesiapan eksplisit
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# Nama harus menyertakan domain: cache.test, bukan cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
Tiga aturan penerjemahan mencakup sebagian besar berkas: setiap nama layanan menjadi name.domain dalam konfigurasimu (cache.test), depends_on menjadi loop kesiapan (yang memang lebih tepat daripada pengurutan hanya-mulai milik Compose), dan build: menjadi container build -t … baris sebelum run. Bongkar dengan container stop api cache && container delete api cache.
Untuk apa pun yang lebih besar dari tiga atau empat layanan, skrip itu cepat menjadi melelahkan, dan itulah alasan jujur mengapa sebagian besar tim dengan tumpukan yang berat Compose sebaiknya tetap memakai Docker Desktop atau OrbStack untuk sekarang.
Biarkan agen coding-mu melakukan penerjemahannya
Jika kamu memakai agen coding AI, repositori Apple sudah berisi instruksi yang dibutuhkannya. Skill di skills/container/ dalam rilis 1.5.0, dengan berkas referensinya tentang migrasi dari Docker, memetakan perintah-perintahnya, mencantumkan apa yang tidak ada dan menjelaskan aturan DNS di atas. Salin folder itu ke direktori skills agenmu dan minta agen mengonversi berkas Compose-mu; lalu baca apa yang ditulisnya sebelum kamu menjalankannya.
Bagian 6 — Apple Container vs Docker Desktop, OrbStack, Podman dan Lima
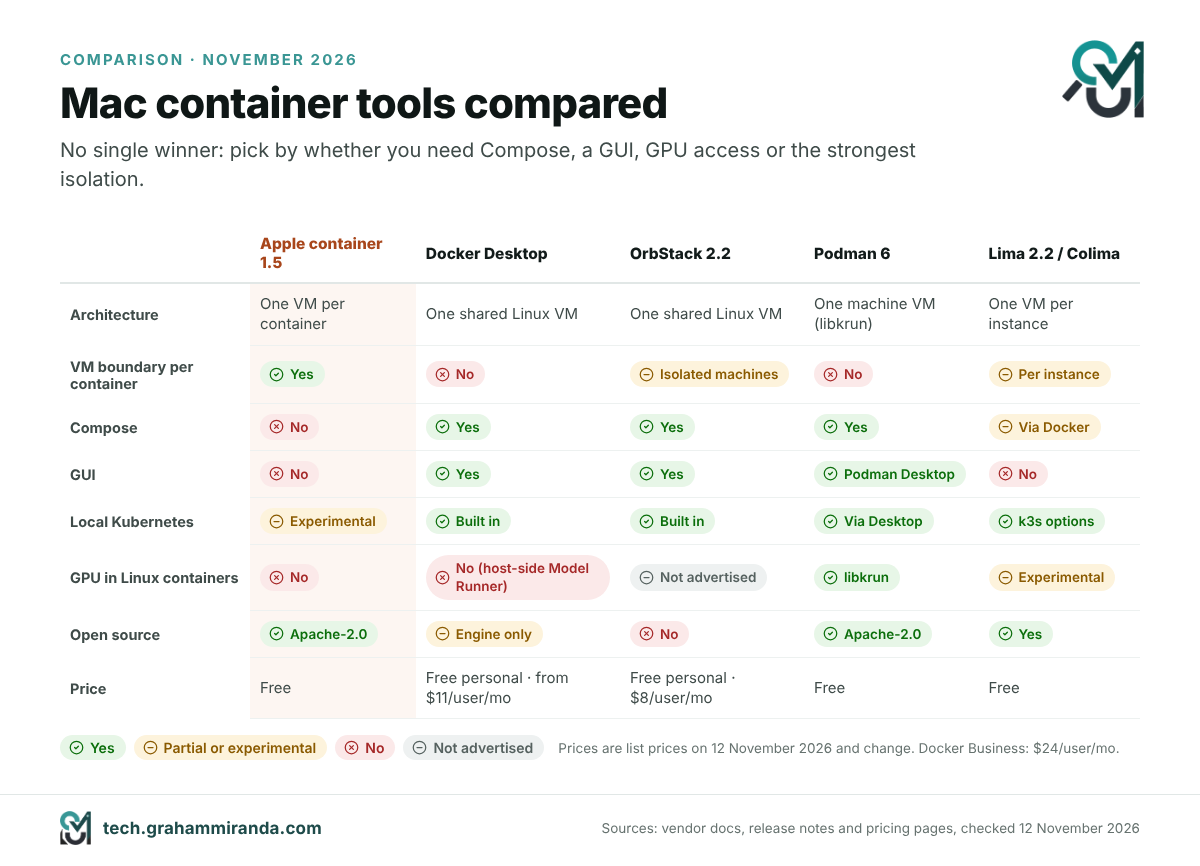
Apple container tidak berusaha menjadi Docker Desktop, dan Apple tidak menyajikannya sebagai pengganti. Ia bersaing untuk pekerjaan yang berbeda: menjalankan beban kerja Linux di Mac dengan isolasi terkuat dan perangkat lunak tambahan paling sedikit. Jika kamu membandingkan alternatif Docker Desktop untuk Mac-mu, beginilah kondisi bidang ini pada 12 November 2026.
| Apple container 1.5 | Docker Desktop | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| Arsitektur | Satu VM ringan per kontainer | Satu VM Linux bersama | Satu VM Linux ringan bersama | Satu VM mesin Podman (libkrun secara default di Mac) | Satu VM per instans Lima; Colima menjalankan Docker atau containerd di dalamnya |
| Isolasi antar kontainer | Hypervisor | Namespace kernel di VM bersama | Namespace kernel; “mesin terisolasi” sejak 2.1 | Namespace kernel di VM mesin | Per instans |
| Compose | Tidak | Ya | Ya (kompatibel Docker) | Ya (podman compose, atau Docker Compose terhadap API-nya) |
Melalui Docker di dalam VM (Colima) |
| GUI | Tidak | Ya | Ya | Podman Desktop | Tidak |
| Kubernetes lokal | Eksperimental container k8s |
Bawaan | Bawaan (1.34) | Melalui Podman Desktop (kind, minikube) | Opsi berbasis k3s |
| GPU untuk kontainer Linux | Tidak | Tanpa passthrough Metal; Model Runner menjalankan model di host sebagai gantinya | Tidak diiklankan | Ya, lewat libkrun (remoting API Vulkan dan llama.cpp) | Driver krunkit eksperimental |
| Sorotan 2026 | Mesin kontainer, Kubernetes lokal, skill agen | Sandbox untuk agen AI, Model Runner, Hardened Images gratis | Mesin terisolasi, passthrough USB, audio | Pembersihan besar; libkrun jadi bawaan; Mac Intel dihapus | Sandboxing agen AI; tamu macOS dan Windows |
| Harga | Gratis, Apache-2.0 | Gratis untuk penggunaan pribadi; paket berbayar mulai $11 per pengguna per bulan (Pro, bulanan) | Gratis untuk penggunaan pribadi; Pro $8 per pengguna per bulan | Gratis, Apache-2.0 | Gratis, sumber terbuka |
| Terbaik untuk | Kontainer tunggal, lingkungan pengembangan Linux, isolasi maksimal | Tim, stack Compose, kontrol perusahaan | Pilihan harian yang cepat dan mulus untuk perorangan | Paritas Linux, kontainer tanpa root, inferensi GPU | VM yang bisa diskrip, runner CI, sandbox agen |
Harga adalah harga daftar pada 12 November 2026 dan bisa berubah; paket Business Docker berbiaya $24 per pengguna per bulan. Lisensi Docker sudah lama mewajibkan paket berbayar untuk penggunaan komersial di atas ambang ukuran perusahaan (250 karyawan atau pendapatan tahunan $10 juta sejak 2021); periksa ketentuan terbaru sebelum kamu mengandalkannya.
Docker Desktop: pemain lama yang berubah jadi platform agen AI
Docker menghabiskan 2026 untuk memosisikan ulang dirinya di sekitar agen AI, dan tiga langkahnya relevan di sini. Pada Desember 2025 perusahaan ini membuat Docker Hardened Images gratis dan sumber terbuka di bawah Apache 2.0: lebih dari seribu image minimal dengan bill of materials bertanda tangan, yang bisa kamu pakai dengan alat apa pun, termasuk milik Apple. Pada 30 Januari 2026 ia meluncurkan Docker Sandboxes, yang memberi setiap agen coding AI microVM-nya sendiri (lebih lanjut di Bagian 8). Dan pada Februari ia menambahkan backend vLLM untuk Apple silicon untuk Docker Model Runner, yang menjalankan model bahasa langsung di GPU Mac alih-alih di dalam kontainer, karena alasan yang dijelaskan Bagian 7.
Yang masih dimiliki Docker Desktop dan tidak bisa ditandingi siapa pun adalah ekosistemnya secara utuh: Compose, GUI yang matang, Kubernetes, ekstensi, manajemen perusahaan, dan memori otot setiap developer yang akan pernah kamu rekrut. Jika lingkungan lokal timmu adalah berkas Compose dengan delapan layanan, di situlah kamu sebaiknya bertahan untuk sekarang.
OrbStack: yang cepat
OrbStack membangun reputasinya dari kecepatan dan pemakaian memori yang rendah, dan rilis 2026-nya menambah fitur alih-alih menciptakannya ulang: versi 2.1 (April) menghadirkan antarmuka bergaya macOS 26 dan mesin terisolasi, mesin Linux yang hanya melihat folder yang kamu bagikan kepada mereka dan bisa diblokir untuk menjangkau Mac-mu; 2.2 (Juni) menambahkan Passthrough USB dan suara, sehingga webcam, mikrokontroler, dan perangkat audio bekerja di dalam Linux; dan rilis Oktober memperbaiki masalah di macOS 27 serta pindah ke Linux 7.2. Gratis untuk penggunaan pribadi dan berbiaya $8 per pengguna per bulan untuk penggunaan komersial. Bagi developer individu yang menginginkan kompatibilitas Docker dan Compose tanpa Docker Desktop, ini masih rekomendasi bawaan.
Podman 6: pembersihan besar
Podman 6.0, yang dirilis pada akhir Juni, adalah rilis paling mengganggu dalam daftar ini, dan memang disengaja. Rilis ini menghentikan dukungan untuk cgroups v1, menggantikan jaringan CNI dengan Netavark, menukar slirp4netns dengan pasta untuk jaringan tanpa root, mewajibkan nftables alih-alih iptables, dan memigrasikan basis data BoltDB lamanya ke SQLite. Isolasi jaringan kini aktif secara bawaan. Di Mac, penyedia mesin bawaan sekarang adalah libkrun, dan Mac Intel tidak lagi didukung; di Windows, Windows 10 dihentikan. Di Linux, --gpus sekarang mendukung GPU AMD juga NVIDIA.
Perbarui dengan hati-hati: mesin Podman Linux yang sudah ada perlu dibuat ulang, dan apa pun yang bergantung pada tumpukan jaringan lama perlu diuji. Imbalannya adalah alat yang jauh lebih sederhana dan lebih asli Linux, dan di Mac inilah satu-satunya yang punya cerita nyata untuk kontainer berakselerasi GPU.
Lima dan Colima: perangkat yang mendasarinya
Lima adalah pengelola VM sumber terbuka yang menjadi fondasi banyak alat lain, dan menjadi proyek inkubasi CNCF pada November 2025. Seri 2.x-nya sangat condong ke AI: Lima 2.0 menambahkan driver krunkit eksperimental yang mendukung GPU dan alat MCP agar agen AI dapat memakai VM Lima sebagai sandbox mereka; 2.1 (Maret) menambahkan tamu macOS eksperimental dan limactl shell --sync mode yang dirancang untuk mencegah agen AI merusak berkas di Mac kamu; 2.2 (Juli) menambahkan tamu Windows eksperimental. Colima, yang membungkus Lima untuk memberimu runtime Docker atau containerd dengan satu perintah, tetap menjadi jalur gratis paling ringan menuju penyiapan yang kompatibel dengan Docker di Mac.
Mana yang harus kamu pakai?
- Kamu hidup dengan berkas Compose, atau perusahaanmu menstandarkan Docker: Docker Desktop.
- Kamu ingin penyiapan kompatibel Docker yang tercepat dan paling ringan untuk dirimu sendiri: OrbStack (atau Colima, jika harus gratis dan sumber terbuka).
- Kamu ingin kontainer Linux berakselerasi GPU, kontainer rootless, atau kesetaraan dengan server Fedora dan RHEL: Podman 6.
- Kamu ingin isolasi terkuat, tanpa daemon tambahan, dan lingkungan pengembangan Linux yang terasa seperti bagian dari macOS: Apple container, dengan container machines.
- Kamu menjalankan agen coding AI tanpa pengawasan: sandbox yang dibuat untuk itu (Bagian 8), apa pun runtime yang kamu pakai di bawahnya.
Tidak ada yang menghalangimu menggabungkannya. Apple container tidak menyentuh socket Docker atau VM Docker, jadi kamu bisa mempertahankan Docker Desktop atau OrbStack untuk tumpukan Compose-mu dan memakai container machines untuk semua hal lainnya.
Bagian 7 — Kontainer dan AI lokal di Mac: ke mana GPU pergi?
Jika kamu menjalankan model bahasa secara lokal, inilah bagian yang paling penting, dan bagian yang dilewatkan sebagian besar panduan kontainer: Kontainer Linux di Mac tidak bisa memakai GPU seperti aplikasi native. Docker mengatakannya terus terang di dokumentasi Model Runner-nya: tidak ada passthrough GPU Metal ke dalam kontainer. Framework Virtualization Apple tidak menyerahkan Metal ke guest Linux, dan Apple container tidak menambahkannya. Model yang berjalan di dalam Apple container berjalan di CPU, yang untuk model 7 miliar parameter adalah perbedaan antara lancar dan menyiksa.
Ada empat cara masuk akal untuk menanganinya:
- Jalankan model secara native dan kontainerkan semua hal lainnya. Ollama, LM Studio, MLX dan llama.cpp semuanya memakai Metal langsung di macOS. Jalankan di sana, taruh aplikasi, basis data dan alatmu dalam kontainer, lalu biarkan kontainer memanggil model lewat HTTP. Dengan Apple container, itu Langkah 9 di Bagian 4: buat
host.container.internaldomain dan arahkan aplikasimu kehttp://host.container.internal:11434untuk Ollama. - Biarkan Docker melakukan hal yang sama untukmu. Docker Model Runner menjalankan model di host, di luar kontainer mana pun, memakai llama.cpp, MLX, atau sejak Februari backend vLLM untuk Apple silicon (Docker Desktop 4.62 atau lebih baru). Ini menyediakan API yang kompatibel dengan OpenAI dan Anthropic, dan kamu mengelola model dengan
docker model pullseperti image. - Pakai Podman dengan libkrun jika model harus berada di dalam kontainer. libkrun memberi tamu Linux-nya GPU virtual. Para insinyur Red Hat pertama kali mencapai sekitar 75–80% kecepatan llama.cpp native lewat Vulkan, lalu membangun “API remoting”, yang meneruskan panggilan GPU llama.cpp dari kontainer ke Metal di host. Dalam pengujian mereka di MacBook Pro M4 Pro, pemrosesan prompt berjalan dengan kecepatan native dan pembuatan token mencapai setidaknya sekitar 95% dari native. Ini satu-satunya jalur mainstream menuju inferensi GPU di dalam sebuah kontainer di Mac, dan RamaLama mengemasnya. Red Hat mencatat bahwa ini tidak dirancang untuk penggunaan multi-penyewa.
- Cobalah driver krunkit milik Lima, yang dibangun di atas teknologi libkrun yang sama dan menawarkan akselerasi GPU sebagai opsi eksperimental.
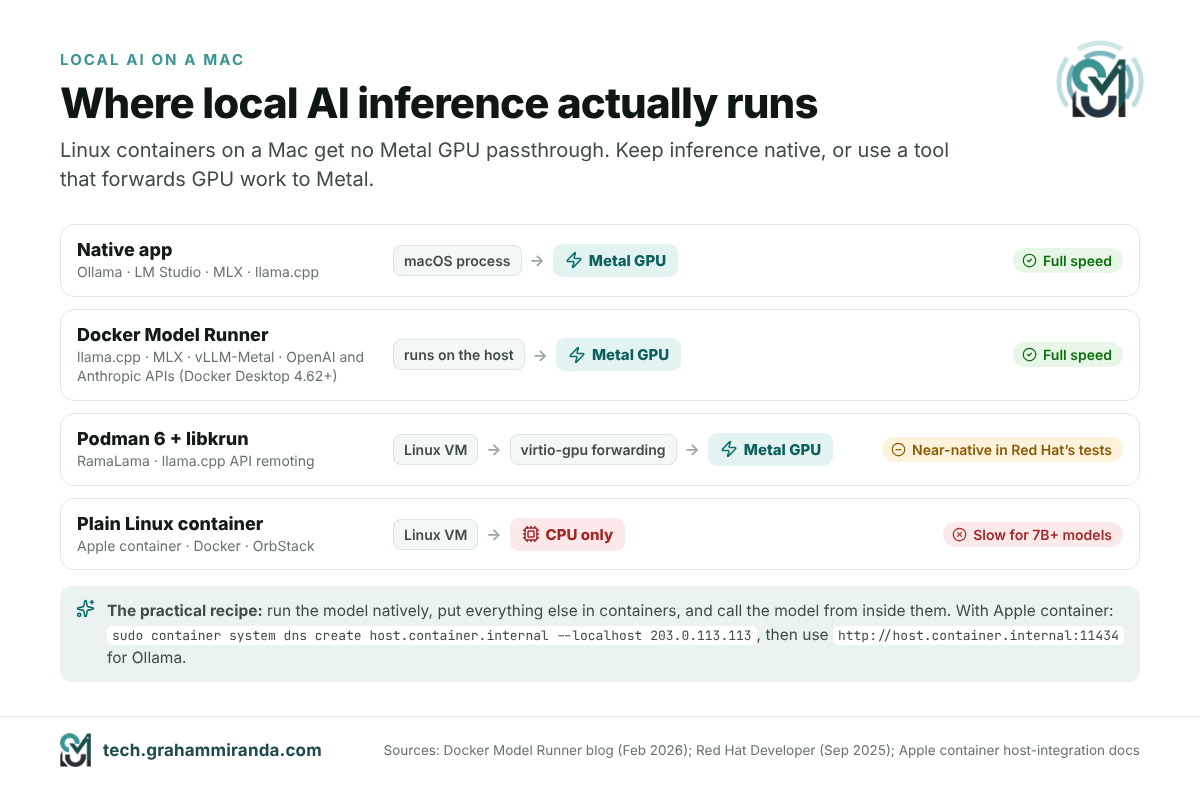
Resep praktis untuk sebagian besar orang: jalankan Ollama atau LM Studio secara native, taruh semua yang ada di sekitarnya dalam kontainer, dan anggap kontainer sebagai tempat untuk kode dan layananmu, bukan untuk bobot modelmu. Jika kamu sedang memilih perangkat keras untuk ini, panduan MacBook untuk LLM lokal membahas berapa banyak memori yang dibutuhkan tiap ukuran model, dan panduan AI lokal M5 Pro 64 GB membahas lebih dalam satu konfigurasi.
Bagian 8 — Era sandbox: mengapa setiap alat kontainer menjadi alat agen AI
Lihat catatan rilis 2026 setiap alat di Bagian 6 dan tema yang sama terus muncul: mengisolasi agen AI. Itu bukan kebetulan. Agen coding sekarang berjalan berjam-jam, memasang paket, menjalankan kode yang mereka tulis sendiri dan membaca berkas yang tidak diarahkan kepada mereka. Pertanyaannya berhenti menjadi “bisakah agen menulis kode yang bagus?” dan menjadi “apa yang bisa ia sentuh saat melakukannya?” Pada 2026, jawaban yang disepakati semua vendor adalah sandbox agen AI: lingkungan sekali pakai dengan kernel sendiri, hanya berkas yang dibutuhkan tugas itu dan, idealnya, batasan ke mana ia bisa mengirim data.
Lima cara memberi agen kotaknya sendiri
- Docker Sandboxes (30 Januari 2026) memberi setiap agen microVM sekali pakai dengan hanya folder proyekmu yang di-mount dan mesin Docker-nya sendiri di dalamnya, tanpa akses ke daemon Docker host-mu. Saat diluncurkan, mereka mendukung Claude Code, Codex CLI, Copilot CLI, Gemini CLI dan Kiro di macOS dan Windows. Alat
sbxcommand-line memungkinkanmu memilih kebijakan jaringan (Open, Balanced atau Locked Down), mengizinkan tujuan tertentu dan mengelola rahasia dengansbx secret. Rilis 0.53.0 dirilis pada 11 November. - Docker Cloud Sandboxes (24 September 2026) menjalankan sandbox yang sama di cloud Docker dengan isolasi dan kebijakan yang sama, sehingga agen bisa terus bekerja sepanjang malam dengan laptopmu tertutup. Mereka diskalakan dari 1 hingga 16 vCPU dan, menurut Docker, boot dalam hitungan ratusan milidetik.
- Apple container memberi setiap kontainer batas VM secara desain. Sebuah kontainer
container rundengan hanya proyekmu yang di-mount adalah kotak agen yang wajar; sebuah container machine, seperti yang dijelaskan Bagian 3, bukan, kecuali kamu mematikan mount home-nya. - Lima 2.x membawa alat MCP yang memungkinkan agen menjalankan perintah di dalam VM Lima, dan
--syncmode shell yang dibuat agar agen tidak merusak berkas di host. - OrbStack 2.1 menambahkan mesin terisolasi, yang hanya melihat folder yang kamu pilih untuk dibagikan dan, sejak 2.1.2, bisa diblokir agar tidak menjangkau Mac-mu dan mesin-mesinmu yang lain.
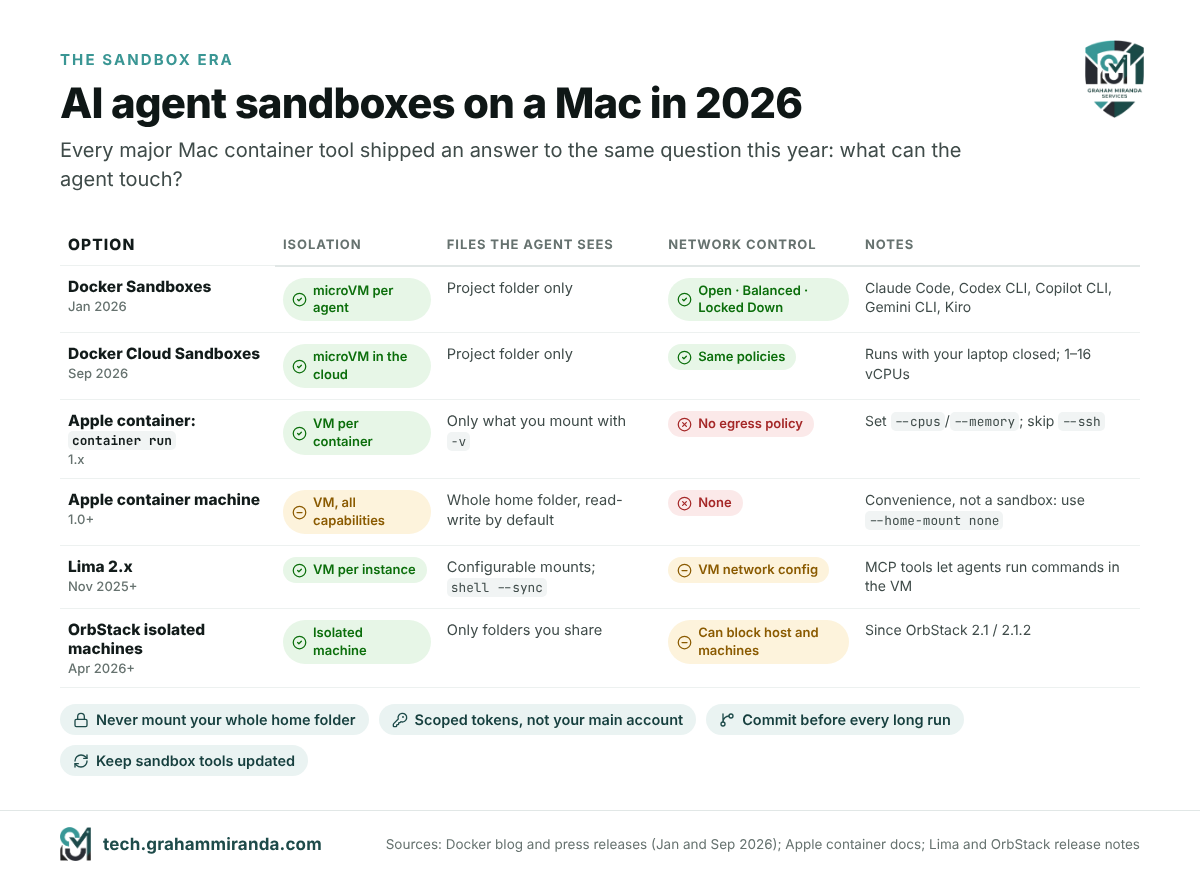
Kotak agen minimal dengan Apple container
Jika kamu ingin mencobanya dengan alat dari artikel ini, ini memberi agen VM miliknya sendiri, folder proyekmu dan tidak ada yang lain dari Mac-mu:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# di dalam: pasang CLI agenmu, masuk, dan jalankan di /work
Apa yang dilindungi dan tidak dilindungi ini, sejujurnya:
- Ini melindungi berkas Mac-mu yang lain, kunci SSH-mu (selama kamu tidak menambahkan
--ssh), Keychain-mu dan kontainermu yang lain. - Ini tidak melindungi folder proyek itu sendiri, yang masih bisa diubah atau dihapus agen, jadi commit sebelum kamu mulai. Ini juga tidak membatasi lalu lintas jaringan keluar: Apple container tidak punya kebijakan egress, jadi agen yang tertipu oleh halaman web atau README berbahaya masih bisa mengirim data keluar. Kebijakan jaringan Docker Sandboxes adalah pilihan yang lebih baik jika itu mengkhawatirkanmu.
- Kredensial yang kamu tempel ada di dalam kotak. Gunakan token dengan cakupan terbatas untuk agen, bukan akun utamamu.
Pemeriksaan realitas keamanan
Sandbox mengurangi radius dampak; itu tidak membuat agen yang telah disusupi menjadi tidak berbahaya. Rilis 1.3.1 Apple sendiri memperbaiki enam advisory keamanan di kode yang membongkar image, dan gelombang 2026 alat AI terekspos yang berubah menjadi penambang kripto adalah pengingat bagus tentang apa yang terjadi ketika isolasi hanya dipikirkan belakangan: pada April, Censys mendokumentasikan lebih dari seribu server ComfyUI yang dibiarkan terbuka di internet menjadi sasaran, seperti yang saya bahas di Apakah Penambangan Kripto Layak pada 2026?. Selalu perbarui alat sandbox, beri agen kredensial yang cakupannya terbatas, tinjau apa yang mereka commit, dan jangan pernah mengekspos antarmuka kendali agen ke internet. Kalau kamu memang sedang memilih agen, perbandingan saya atas harness coding AI membahas mana yang menawarkan sandbox bawaan.
Bagian 9 — Lapisan platform: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 dan Homebrew
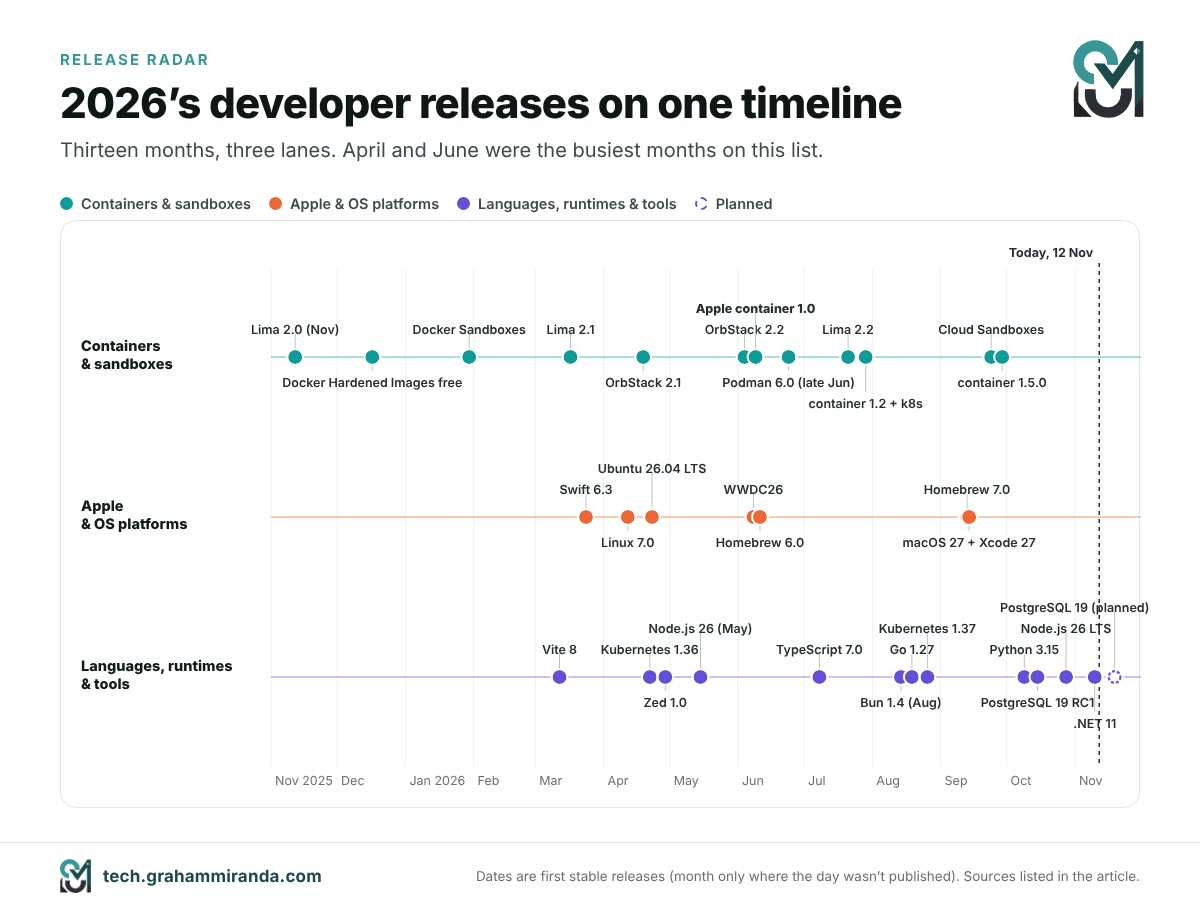
Apple container adalah rilis paling menarik tahun ini bagi pengembang Mac, tapi bukan satu-satunya yang mengubah cara kamu bekerja. Sisa panduan ini adalah radar rilis: rilis 2026 yang paling penting bagi orang yang membangun perangkat lunak, dikelompokkan per lapisan, lengkap dengan apa yang berubah dan apa yang harus kamu lakukan untuk masing-masing.
macOS 27 Golden Gate: hanya untuk Apple silicon
Apple mengumumkan macOS 27 Golden Gate di WWDC26 pada 8 Juni dan merilisnya pada 14 September 2026. Bagi pengembang, berita utamanya bukan Siri, yang kini berjalan di Gemini milik Google, atau peluncuran aplikasi yang lebih cepat seperti yang Apple promosikan; melainkan daftar apa yang hilang:
- Mac Intel sudah tidak didukung. Golden Gate hanya berjalan di Apple silicon. macOS 26 Tahoe adalah rilis terakhir untuk Mac Intel, yang tetap di versi itu selama sisa masa pembaruan keamanannya.
- Rosetta 2 sudah diberi peringatan. Saat upgrade, Rosetta dihapus dan dipasang ulang sesuai permintaan saat aplikasi khusus x86 pertama kali dijalankan. Golden Gate banyak disebut sebagai macOS terakhir dengan dukungan penuh Rosetta 2, jadi alat khusus x86 di alur kerja kamu perlu rencana pengganti.
- Runtime skrip lama terus menghilang. Instalasi bersih tidak punya Python 2 dan tidak punya PHP;
python3adalah 3.9.6 yang disertakan Command Line Tools dan tidak berubah. Gunakan Homebrew,uvataupyenvuntuk pekerjaan Python yang serius, dan Homebrew untuk PHP. - Tidak ada cara downgrade. Kalau ada yang rusak, jalan kembali yang bersih adalah restore Time Machine. Cadangkan dulu, dan tunggu kalau kamu bergantung pada klien VPN, driver, atau ekstensi kernel yang belum tersertifikasi untuk 27.
Satu peringatan khusus kalau kamu menulis Python: catatan rilis python.org untuk 3.15 memperingatkan bahwa IDLE dan aplikasi tkinter lain bisa hang saat membuka dialog di macOS 27.0, dan menyarankan menunggu perbaikan sebelum upgrade kalau kamu bergantung padanya.
Xcode 27 dan Swift 6.4: agen dengan rencana
Xcode 27 dirilis pada 14 September dengan Swift 6.4. Ini membutuhkan macOS Tahoe 26.6 atau lebih baru di Apple silicon, jadi ini juga akhir perjalanan Xcode di Intel. Perubahan yang penting:
- Coding agentik beranjak dewasa. Agen kini bisa merencanakan sebelum bertindak: rencananya adalah dokumen Markdown yang bisa diedit dan kamu setujui sebelum agen mengubah apa pun. Gemini dari Google masuk ke daftar model yang didukung, dan integrasi dengan penyedia luar bersifat opt-in, karena mereka mengirim kode kamu ke server orang lain.
- Device Hub menggantikan aplikasi Simulator, yang membawa simulator dan perangkat nyata ke dalam satu jendela.
xcrun simctltetap berfungsi, jadi otomasi simulator berbasis skrip tetap jalan. - Sebagian proyek tidak akan bisa di-build tanpa perubahan. Linker klasik
ld64sudah hilang (flag-ld64kini menggagalkan link), sejumlah perubahan yang merusak di kode sumber Swift memengaruhi@Statepenginisialisasi daninitaksesor, dan untuk target macOS 27ARCHS_STANDARDtidak lagi menyertakan x86_64, secara diam-diam.
Swift 6.3, yang dirilis pada 24 Maret, layak mendapat sebutan tersendiri: ini menjadikan Swift SDK for Android resmi, jadi kamu bisa membangun kode Android native dalam Swift dan memanggilnya dari Kotlin atau Java, menambahkan @c atribut yang mengekspos fungsi Swift ke C, dan mempratinjau sistem Swift Build baru di dalam Swift Package Manager. Digabung dengan container machines, kini realistis untuk menulis Swift sisi server di Mac, membangun dan mengujinya di Linux sungguhan di sebelahnya, serta berbagi kode dengan aplikasi Android.
Linux 7.0: angka bulat dengan perubahan nyata
Linus Torvalds merilis Linux 7.0 pada 12 April 2026. Lompatan versi dari 6.19 adalah reset penomoran, bukan tanda gejolak, tetapi rilis ini membawa tonggak nyata: Dukungan Rust kehilangan label “eksperimental”, XFS mendapat penyembuhan mandiri otonom, modul kernel dapat ditandatangani dengan ML-DSA algoritma pasca-kuantum, sementara penandatanganan modul SHA-1 dihapus, dan zram kini dapat menulis halaman terkompresi kembali ke penyimpanan tanpa mendekompresinya lebih dulu. Pada Oktober, OrbStack sudah mengirimkan kernel 7.2 di dalam VM-nya.
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical merilis Ubuntu 26.04 LTS pada 23 April 2026, dibangun di atas Linux 7.0. Inilah rilis yang menempatkan Rust di jantung distribusi arus utama: sudo-rs dan uutils Rust coreutils menggantikan yang klasik sudo dan alat command-line inti. Enkripsi disk penuh berbasis TPM kini tersedia secara umum di installer, Livepatch mencakup server Arm64 untuk pertama kalinya, dan CUDA dari NVIDIA ada di repositori Ubuntu sendiri untuk pertama kalinya, bersama ROCm dari AMD. Untuk kontainer, artinya ubuntu:26.04 adalah image dasar yang sebaiknya dipakai proyek baru; bagi pengguna Windows, Ubuntu di WSL mendapat cloud-init dan integrasi Ubuntu Pro. Jika kamu membangun server baru musim dingin ini, sebagian besar daftar periksa hardening server Debian 12 juga berlaku untuk 26.04.
Homebrew 6.0 dan 7.0: dua versi mayor dalam satu musim panas
Homebrew merilis dua versi mayor berjarak tiga bulan, dan di antara keduanya default-nya berubah lebih banyak daripada rilis mana pun dalam beberapa tahun:
- Homebrew 6.0 (11 Juni) membuat kamu secara eksplisit memercayai tap pihak ketiga sebelum kodenya berjalan (tap resmi tetap dipercaya), menjadikan mode “ask” sebagai default bagi pengembang sehingga
brew installdanbrew upgrademenunjukkan apa yang akan berubah sebelum mengubahnya, menghadirkan sandbox Bubblewrap ke Linux dan menambahkanbrew exec, yang menjalankan paket tanpa memasangnya secara permanen, mirip dengannpx. - Homebrew 7.0 (13 September) bawaan
vuln brew, yang memeriksa paket terpasang terhadap basis data kerentanan OSV.dev, merilis BrewUI, aplikasi grafis resmi Homebrew (brew install homebrew-app, macOS Tahoe 26 atau lebih baru), mengganti sandbox Linux ke Landlock dan mempercepat pemasangan dengan lebih banyak kerja paralel. - Jadwal Intel kini sudah pasti. Golden Gate, Tahoe, dan Sequoia masuk Tier 1 di Apple silicon. Mac Intel pindah ke Tier 3, tanpa bottle baru, dan Homebrew berhenti berjalan di Intel pada 1 September 2027; mereka menyarankan MacPorts bagi siapa pun yang harus bertahan. macOS 10.15 dan yang lebih lama tidak lagi didukung sama sekali, dan Sonoma 14 turun ke Tier 3.
Dua perintah yang layak dijalankan hari ini: brew vulns --severity=high untuk melihat apa yang terekspos, dan brew tap untuk meninjau tap pihak ketiga mana yang selama ini kamu percaya.
Bagian 10 — Bahasa dan runtime: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun dan Vite
Python 3.15: lebih cepat dimulai, lebih cepat berjalan
Python 3.15.0 datang pada 9 Oktober 2026 (rilis saat ini adalah 3.15.2). Fitur utamanya:
- Impor lazy eksplisit (PEP 810). Kamu bisa menandai sebuah impor sebagai lazy, sehingga modul baru dimuat saat pertama kali dipakai. Untuk alat command-line dan fungsi serverless yang mengimpor pustaka berat yang jarang disentuh, waktu mulai turun secara nyata.
- UTF-8 adalah encoding bawaan (PEP 686).
open()tanpaencodingargumen kini berarti UTF-8 di mana-mana. Sebagian besar ini perbaikan untuk Windows, tetapi periksa kode apa pun yang mengandalkan default lama yang bergantung pada locale. - Fungsi bawaan baru:
frozendict(PEP 814), kamus yang tidak bisa diubah, dansentinel(PEP 661), cara yang tepat untuk membuat nilai penanda unik. - Unpacking dalam comprehension (PEP 798), profiler statistik baru bernama Tachyon (PEP 799) dengan
profilingpaket, frame pointer aktif secara default untuk profiling yang lebih baik, dan beberapa peningkatan pada typing. - JIT eksperimental yang lebih cepat: sekitar 7–8% lebih cepat daripada interpreter standar di Linux x86-64 dan 11–12% lebih cepat daripada interpreter tail-calling di Mac Apple silicon, menurut pengukuran geometric mean dari tim inti.
- Free-threading makin mendekati normal. Installer resmi macOS kini memasang dukungan free-threading secara default, dan pekerjaan stable-ABI yang baru memudahkan ekstensi C mendukung build tersebut tanpa global interpreter lock.
Image kontainer tersedia sebagai python:3.15. Uji dulu di branch: lazy import dan perubahan encoding adalah dua hal yang paling mungkin mengejutkan kode yang sudah ada.
TypeScript 7.0: compiler yang ditulis ulang dalam Go
Microsoft merilis TypeScript 7.0 pada 8 Juli 2026, setelah release candidate pada Juni. Ini adalah port native compiler dan language service ke Go, yang selama pengembangan dikenal sebagai Project Corsa, dan Microsoft menyebutnya biasanya membuat full build 8 sampai 12 kali lebih cepat, dibantu multithreading sungguhan. Karena tim mem-port struktur dan logika kode yang ada, bukan merancangnya ulang, kedua compiler menghasilkan hasil yang konsisten.
Kamu memasangnya dengan cara biasa (npm install -D typescript), dan paketnya sekarang menyertakan tsc. Untuk tool yang masih memerlukan JavaScript API lama, Microsoft menerbitkan @typescript/typescript6, yang menyediakan tsc6 perintah dan API 6.0 berdampingan dengan 7.0. Microsoft kini merencanakan rilis fitur setiap tiga sampai empat bulan. Kalau editor kamu terasa lebih cepat musim gugur ini, inilah penyebabnya.
Node.js 26 LTS: Temporal hadir, dan jadwal rilis melambat
Node.js 26 keluar pada Mei dan menjadi LTS pada 28 Oktober 2026 sebagai versi 26.13.0, dengan nama kode “Lithium”, didukung hingga akhir April 2029. Versi ini mengaktifkan Temporal API secara default, pengganti yang sudah lama ditunggu untuk Tanggal objek yang terkenal canggung, serta menyertakan mesin V8 14.6 dan Undici 8, klien HTTP di balik fetch().
Node 26 juga akhir sebuah era. Ini rilis mayor terakhir dengan jadwal lama dua kali setahun. Mulai Node.js 27, akan ada satu rilis mayor per tahun, setiap rilis akan menjadi LTS, dan setiap lini akan mendapat 30 bulan LTS dari 36 bulan total dukungan. Fase alfa Node 27 dimulai pada Oktober 2026, rilis pertamanya dijadwalkan April 2027 dan dukungannya berjalan hingga April 2030.
Go 1.27: akhirnya metode generik
Go 1.27 dirilis pada 19 Agustus 2026. Metode kini bisa memiliki parameter tipe sendiri, salah satu fitur paling banyak diminta sejak generik hadir di Go 1.18 (metode antarmuka masih belum bisa). encoding/json kini berjalan di atas implementasi v2 yang lebih cepat di bawahnya, dengan paket encoding/json/v2 dan jsontext baru; unmarshalling jauh lebih cepat, meski beberapa pesan galat terbaca berbeda. Ada dukungan portabel eksperimental SIMD di balik GOEXPERIMENT=simd, dan paket crypto mendapat ML-DSA tanda tangan pasca-kuantum serta pertukaran kunci ML-KEM-1024 di TLS 1.3. Satu catatan platform: Go 1.27 memerlukan macOS 13 Ventura atau lebih baru.
.NET 11: tipe union, dan dua versi tanpa dukungan
Microsoft meluncurkan .NET 11 di .NET Conf 2026 (10–12 November). Ini rilis berjangka standar dengan dukungan 24 bulan. Bintang utama bagi developer adalah tipe union C# 15, yang membuat sebuah nilai persis salah satu dari beberapa tipe yang dideklarasikan, dengan kompiler memeriksa bahwa switch ekspresi menangani setiap kasus. .NET MAUI kini berjalan di atas CoreCLR runtime secara default, memakai kode yang sudah dikompilasi plus interpreter di platform Apple, tempat kompilasi JIT tidak diizinkan, dan perintah dotnet itu sendiri mulai lebih cepat berkat host Native AOT.
Bagian yang mendesak bukanlah .NET 11 itu sendiri: .NET 8 dan .NET 9 sama-sama mencapai akhir dukungan pada 10 November 2026. Apa pun yang masih berjalan di atasnya perlu pindah ke .NET 10 (dukungan jangka panjang) atau .NET 11.
Bun 1.4: ditulis ulang dalam Rust, sebagian besar oleh AI
Rilis yang paling banyak diperdebatkan tahun ini adalah Bun 1.4, terbit pada Agustus. Bun, runtime JavaScript yang diakuisisi Anthropic pada Desember 2025, dipindahkan dari Zig ke Rust. Menurut laporan InfoQ, basis kode aslinya sekitar 535.000 baris Zig; porting-nya memakan waktu sekitar empat bulan, bukan setahun yang dibutuhkan tim manusia kecil; dan pekerjaannya sebagian besar dilakukan oleh versi pra-rilis Claude Fable 5 dari Anthropic, diorkestrasi sebagai sekitar 50 alur kerja dengan agen pengimplementasi, dua agen peninjau adversary, dan agen pemperbaiki, berjalan hingga 64 instans secara paralel. Membuat rangkaian tes lulus memakan biaya sekitar $165,000 dalam penggunaan API.
Hasilnya ada dua sisi. Porting mekanis itu memunculkan 19 regresi halus. Proyek itu juga menyelesaikan 128 bug lama, dan dalam uji 2.000 build berturut-turut, penggunaan memori mendatar di 609 MB bukannya terus naik melewati 6,7 GB seperti sebelumnya. Pencipta Zig, Andrew Kelley, mengkritik proyek itu karena merilis kode yang belum ditinjau sepenuhnya oleh manusia. Apa pun pendapatmu, Bun 1.4 kini menjadi kasus rujukan untuk penulisan ulang infrastruktur berskala besar oleh AI, dan perdebatan tentang apa arti “ditinjau” untuk kode tulisan AI masih jauh dari selesai.
Vite 8: satu bundler, bukan dua
Vite 8, dirilis pada 12 Maret 2026, menggantikan pasangan bundler yang selalu dipakai Vite, esbuild di pengembangan dan Rollup untuk produksi, dengan satu bundler berbasis Rust, Rolldown, ditambah rantai alat kompiler Oxc. Dalam benchmark, Rolldown 10 hingga 30 kali lebih cepat daripada Rollup, dan pengguna awal melaporkan kemenangan besar di dunia nyata: build produksi Linear turun dari 46 detik menjadi 6. Vite kini membutuhkan Node.js 20.19+ atau 22.12+, hanya dikirim sebagai ESM, dan sekitar 15 MB lebih besar saat dipasang; lapisan kompatibilitas menerjemahkan sebagian besar konfigurasi yang ada secara otomatis.
Bagian 11 — Infrastruktur dan editor: Kubernetes, PostgreSQL 19 dan Zed 1.0
Kubernetes 1.36 dan 1.37
Kubernetes tetap pada irama tiga rilis per tahun. Versi 1.36 “Haru” (22 April 2026) membawa 70 peningkatan, 18 di antaranya naik ke status stabil, yang terpenting adalah namespace pengguna, yang memetakan pengguna root dalam kontainer ke pengguna tanpa hak istimewa di host. Otorisasi terperinci untuk API kubelet dan metrik pressure-stall (PSI) juga menjadi stabil, dan ExternalIPs pada Service dinyatakan usang. Versi 1.37 “Garhwal” (26 Agustus 2026) menyusul dengan 67 peningkatan: 16 stabil, 23 beta, dan 27 alpha.
Bagi pengguna Mac, satu detail praktis: plugin Kubernetes di Apple container menggunakan kindest/node:v1.35.5 image secara default, jadi tertinggal satu atau dua rilis. Berikan --node-image dengan image node kind yang lebih baru saat kamu perlu menguji terhadap Kubernetes terkini.
PostgreSQL 19: rilis yang menunggu
PostgreSQL merilis versi mayor setiap musim gugur seperti jam. Tidak tahun ini. Selama siklus beta 19, proyek membatalkan 53 commit, termasuk fitur andalan seperti kueri graf properti SQL (SQL/PGQ), MERGE/SPLIT PARTITION, temporal UPDATE/DELETE … FOR PORTION OF dan GROUP BY ALL, yang dalam beberapa kasus menghasilkan hasil salah. Sebagian besar diharapkan kembali di versi 20. Sebuah analisis September di blog engineering Snowflake menunjukkan penyebab menarik: deteksi bug berbantuan AI memunculkan masalah tahap akhir yang sebelumnya akan tetap dirilis. Kandidat rilis pertama datang pada 15 Oktober, dan ketersediaan umum direncanakan pada 19 November 2026, kecuali diperlukan kandidat lain.
Ini adalah kebalikan dari naluri “rilis dulu, tambal kemudian”, dan untuk sebuah basis data itu keputusan yang tepat. Tetap di PostgreSQL 18 untuk produksi sampai 19 mendapat setidaknya rilis minor pertamanya.
Zed 1.0: editor baru capai versi stabil
Zed, editor yang dibangun dengan Rust dan dipercepat GPU dari tim di balik Atom, mencapai 1.0 pada akhir April 2026, setelah sekitar lima tahun pengembangan. Aplikasi ini berjalan di macOS (12 atau lebih baru), Windows, dan Linux, dan fitur AI-nya mencakup dukungan untuk agen coding eksternal melalui Agent Client Protocol yang terbuka. Perkembangannya cepat: rilis terbaru pada 12 November adalah 1.28.1.
Bagian 12 — Enam pola di balik gelombang rilis 2026
Dilihat satu per satu, semua ini hanyalah catatan rilis. Dilihat sebagai satu kesatuan, semuanya menunjukkan ke arah mana perkakas pengembangan akan bergerak.
1. Mesin virtual adalah kontainer baru
Apple container memberi setiap kontainer VM-nya sendiri. Docker Sandboxes dan Cloud Sandboxes memberi setiap agen sebuah microVM. Lima, OrbStack, dan Podman menghabiskan sepanjang tahun menambahkan fitur isolasi tingkat VM. Penyebabnya sama di mana-mana: agen AI menjalankan kode yang belum pernah dibaca siapa pun, dan batas kernel-namespace yang dulu cukup untuk layanan tepercaya milikmu bukan tempat yang nyaman untuk menghentikan kode yang tidak tepercaya. Apple silicon membuat VM ringan cukup murah untuk dijalankan secara default.
2. Intel meninggalkan rantai perkakas Mac
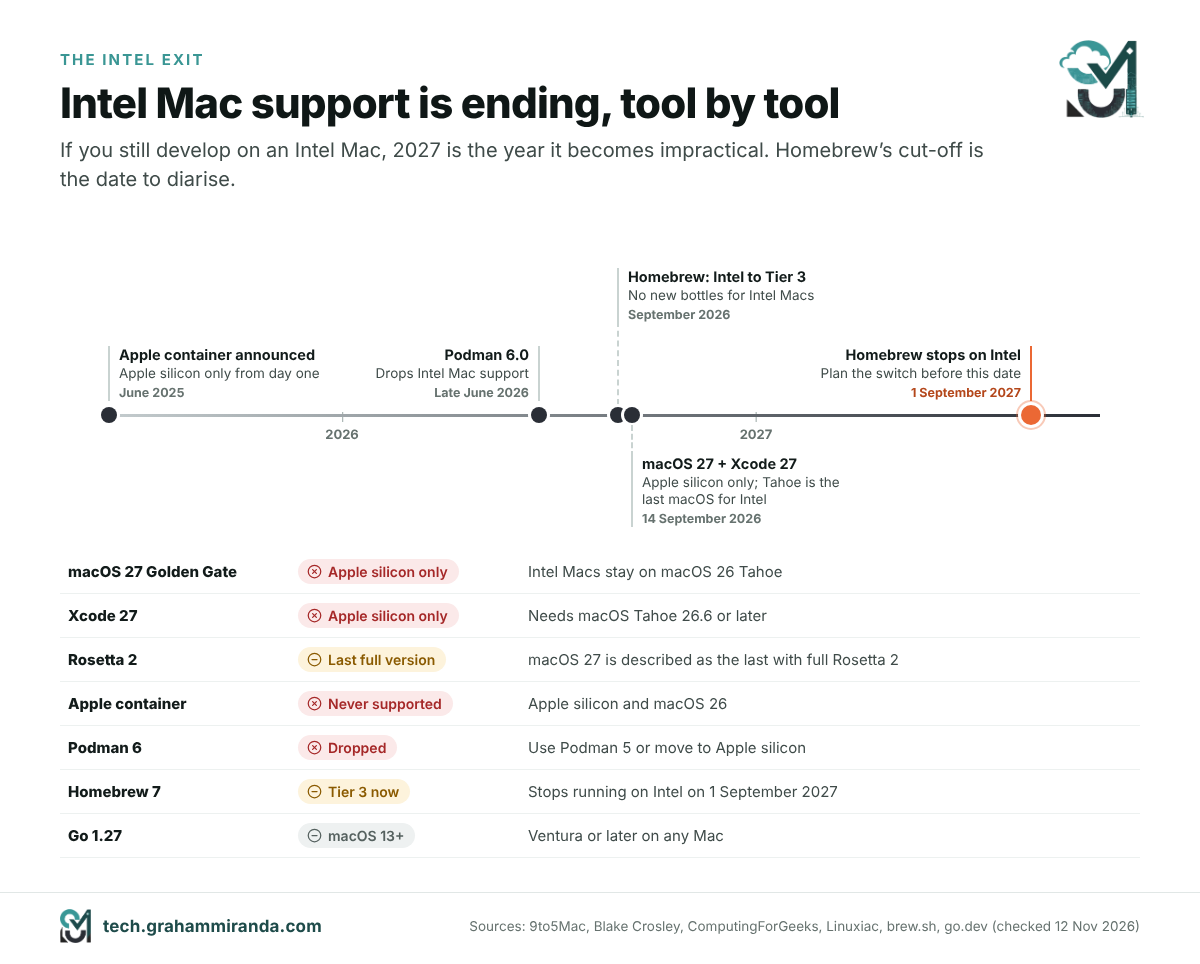
macOS 27, Xcode 27, dan Apple container hanya berjalan di Apple silicon. Podman 6 meninggalkan Mac Intel. Homebrew memindahkan Intel ke Tier 3 dan menetapkan tanggal, 1 September 2027, setelah itu Homebrew berhenti berjalan di sana sama sekali. Golden Gate adalah macOS terakhir dengan Rosetta 2 penuh. Jika kamu atau perusahaanmu masih mengembangkan di Mac Intel, 2027 adalah tahun ketika hal itu menjadi tidak praktis.
3. Tulis ulang dengan bahasa yang lebih cepat
Kompiler TypeScript pindah dari JavaScript ke Go dan menjadi 8–12 kali lebih cepat. Vite menukar dua bundler dengan satu yang ditulis dalam Rust. Bun pindah dari Zig ke Rust. Ubuntu mengganti sudo beserta utilitas intinya dengan versi Rust, Rust kehilangan label eksperimentalnya di kernel Linux, dan Zed membuktikan editor native bisa bersaing dengan editor berbasis Electron. Kecepatan adalah separuh alasannya; keamanan memori adalah alasan lainnya.
4. AI kini menjadi pembangun sekaligus pencari bug
AI melakukan sebagian besar pengetikan dalam penulisan ulang Bun. Deteksi bug dengan bantuan AI ikut menunda PostgreSQL 19. Apple menyertakan skill agar agen coding bisa mengendalikan alat kontainernya, Xcode 27 punya agen yang merencanakan sebelum menulis, dan Docker menata ulang lini produknya di sekitar sandbox untuk agen. Alat-alat ini makin mengasumsikan bahwa yang berada di ujung lain baris perintah adalah agen, bukan manusia, dan itu mengubah arti “dokumentasi yang baik” dan “default yang baik”. (Untuk sisi alur kerja dari pergeseran ini, lihat panduan vibe coding.)
5. Aman secara default, akhirnya
Homebrew kini mewajibkanmu mempercayai tap pihak ketiga dan memindai kerentanan yang diketahui. Docker membagikan image yang diperkeras secara gratis. Podman menyalakan isolasi jaringan secara default. Apple container kini memakai HTTPS secara default untuk registry dan memperbaiki enam advisory dalam satu rilis. Linux 7.0 dan Go 1.27 mengadopsi tanda tangan pasca-kuantum, dan Ubuntu mengganti alat-alatnya dengan yang aman memori. Tidak ada satu pun dari ini yang glamor, dan semuanya mengurangi jumlah cara sebuah dependensi buruk atau agen yang kebingungan bisa menyakitimu.
6. Rilis lebih lambat, dukungan lebih lama
Node.js beralih ke satu rilis mayor per tahun dengan LTS untuk setiap rilis. Rilis jangka standar .NET kini mendapat dukungan 24 bulan. PostgreSQL memilih kualitas di atas jendela rilis biasanya. Setelah bertahun-tahun siklus rilis yang makin cepat, platform tempat orang membangun bisnis sengaja memperlambat, sementara alat di atasnya, dari TypeScript sampai Zed sampai Apple container, terus merilis setiap beberapa minggu.
Bagian 13 — Rencana peningkatanmu untuk November 2026
Berikut yang akan kulakukan, sesuai jenis developer-mu.
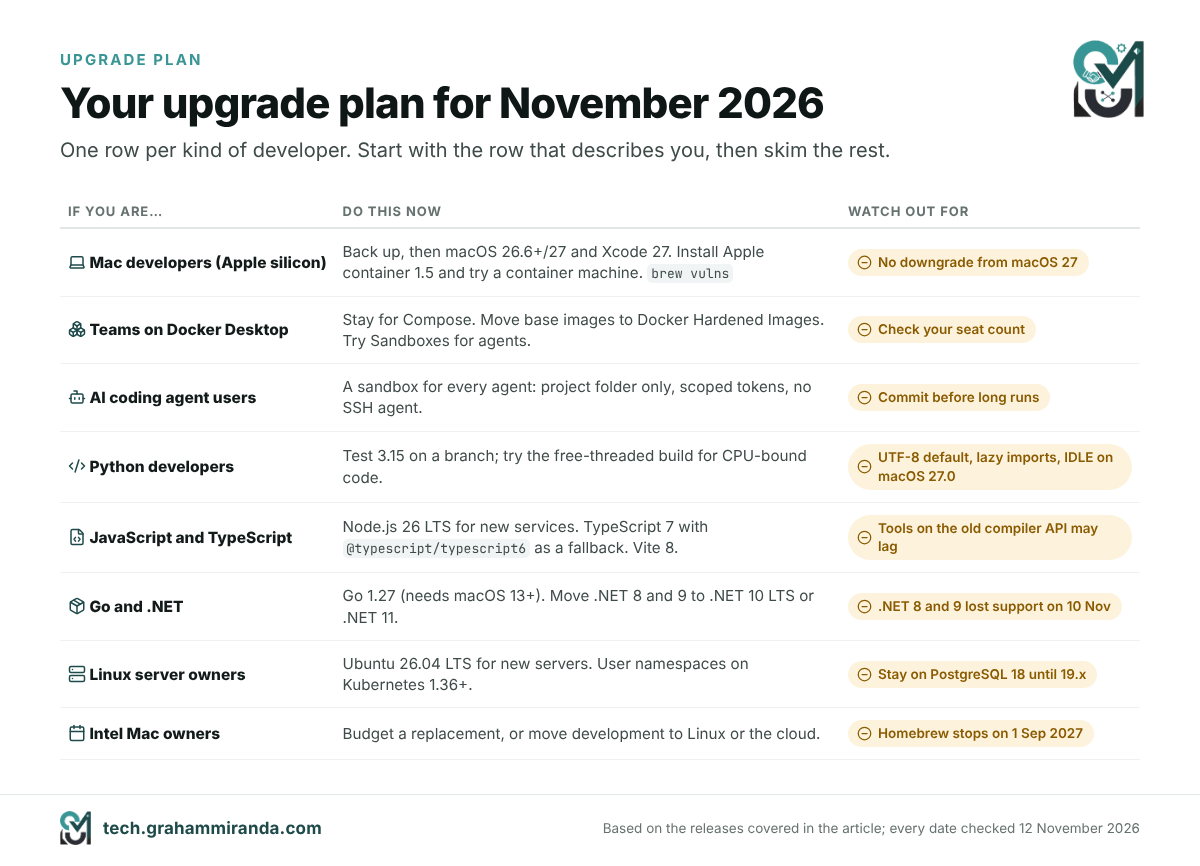
Developer Mac di Apple silicon. Buat cadangan Time Machine, lalu pindah ke macOS 26.6 atau 27 dan Xcode 27 saat alat-alat pentingmu sudah mendukungnya. Pasang Apple container 1.5 dan buat container machine untuk build Linux-mu. Jalankan brew update && brew upgrade, lalu vuln brew dan brew tap.
Tim yang memakai Docker Desktop. Tetap di tempatmu untuk pengembangan berbasis Compose. Pindahkan image dasar ke Docker Hardened Images bila masuk akal, coba Docker Sandboxes untuk pekerjaan agen, dan pastikan jumlah seat-mu masih sesuai dengan ketentuan lisensi Docker.
Siapa pun yang menjalankan agen coding AI. Beri setiap agen sebuah sandbox: Docker Sandboxes, Apple container biasa dengan hanya proyek yang di-mount, atau VM Lima. Jangan pernah memberi agen seluruh folder home-mu, SSH agent-mu, atau token tanpa batas cakupan. Commit sebelum setiap proses yang panjang.
Developer Python. Uji 3.15 di sebuah branch. Perhatikan default UTF-8 dan kode apa pun yang mungkin rusak dengan lazy import, coba build free-threaded jika kamu punya kode yang terikat CPU, dan jauhkan IDLE dari macOS 27.0 sampai perbaikan tkinter dirilis.
Developer JavaScript dan TypeScript. Pindahkan layanan produksi baru ke Node 26 LTS. Coba TypeScript 7 dengan @typescript/typescript6 sebagai jaring pengamanmu untuk alat yang masih butuh API lama, dan tingkatkan ke Vite 8 jika build-mu lambat.
Developer Go dan .NET. Tingkatkan ke Go 1.27, dengan catatan versi ini memerlukan macOS 13 atau lebih baru. Pindahkan apa pun yang masih di .NET 8 atau 9 ke .NET 10 LTS atau .NET 11 sekarang: keduanya sudah tidak lagi didukung.
Pemilik server Linux. Gunakan Ubuntu 26.04 LTS untuk server baru, aktifkan user namespace di tempat versi Kubernetes-mu mendukungnya, dan tetap di PostgreSQL 18 sampai 19 mendapat rilis point.
Pemilik Mac Intel. Tahoe adalah macOS terakhirmu, dan Homebrew berhenti berjalan di Intel pada 1 September 2027. Rencanakan penggantian dalam anggaran 2027, atau pindahkan pekerjaan pengembanganmu ke mesin Linux atau lingkungan cloud. Jika kamu sedang mempertimbangkan layar MacBook Pro baru untuk penggantian itu, saya menjelaskan mengapa saya memilih mini-LED daripada OLED, dan saya membandingkan MacBook Pro M1 dengan M5 Pro 16 inci secara lengkap.
Pertanyaan yang sering diajukan
Apple container adalah alat baris perintah sumber terbuka dari Apple untuk membuat, menjalankan, membangun, dan menerbitkan kontainer Linux di Mac. Versi 1.0 dirilis pada 9 Juni 2026. Alat ini menjalankan setiap kontainer di mesin virtual ringannya sendiri menggunakan paket Containerization Swift dari Apple, bekerja dengan image OCI standar dari registry mana pun, dan menambahkan container machine: lingkungan Linux persisten yang berbagi nama pengguna dan folder home Mac-mu. Rilis saat ini adalah 1.5.0.
Belum, untuk sebagian besar tim. Apple container menjalankan image yang sama dan menangani perintah sehari-hari seperti run, build, exec, logs, dan push, tetapi tidak punya Compose, tidak punya kebijakan restart, tidak punya GUI, dan tidak punya akses GPU untuk kontainer. Docker Desktop dan OrbStack tetap lebih baik untuk stack Compose multi-layanan. Apple container lebih cocok untuk kontainer tunggal, lingkungan pengembangan Linux, dan beban kerja yang mengutamakan isolasi tingkat VM.
Container machine, yang baru di Apple container 1.0, adalah lingkungan Linux persisten yang dibangun dari image OCI biasa. Masing-masing berjalan di VM ringannya sendiri, mem-boot sistem init image, dan memetakan nama pengguna, folder home, serta direktori saat ini di Mac-mu ke dalam Linux, sehingga kamu bisa mengedit di macOS dan membangun di dalam Linux tanpa langkah menyalin. Semuanya dibuat dengan container machine create dan merupakan hal terdekat yang dimiliki Mac dengan WSL milik Windows.
Alat ini sama sekali tidak berjalan di Mac Intel; ia membutuhkan Apple silicon. Apple mendukungnya di macOS 26 Tahoe, dan ia juga berjalan di macOS 27 Golden Gate. Ia memang berjalan di macOS 15 Sequoia, tetapi dengan keterbatasan nyata: kontainer tidak dapat saling berkomunikasi lewat jaringan, hanya satu jaringan yang tersedia, dan para maintainer Apple umumnya tidak akan memperbaiki masalah yang tidak dapat mereka reproduksi di macOS 26.
Ya. Apple container dan paket Containerization bersifat sumber terbuka di bawah lisensi Apache 2.0, tanpa perlu langganan, lisensi per pengguna, atau akun. Kamu mengunduh paket installer yang ditandatangani dari halaman rilis GitHub proyek tersebut. Image tetap berasal dari registry seperti Docker Hub, yang batas laju dan persyaratannya sendiri berlaku saat kamu menariknya.
Tidak. Tidak ada container compose perintah, dan Apple belum memberikan tenggat waktu, meskipun diskusi Compose proyek itu salah satu yang paling ramai. Sebuah berkas Compose kecil dapat ditulis ulang sebagai skrip shell yang menjalankan setiap kontainer di jaringan default, menggunakan name.domain nama host seperti db.test dan menggantikan depends_on dengan loop kesiapan. Tumpukan Compose yang lebih besar sebaiknya tetap di Docker Desktop atau OrbStack.
Ya. Apple container mengonsumsi dan menghasilkan image OCI standar, sehingga image dari Docker Hub, registry kontainer GitHub, atau registry privat berjalan tanpa perubahan, dan image yang kamu bangun dengan container build dari Dockerfile biasa berjalan di mana pun. Gunakan image arm64 atau multi-arsitektur jika memungkinkan; image khusus x86 memerlukan --rosetta opsi.
Tidak di Apple container atau kontainer Docker standar: kontainer Linux di Mac tidak mendapat passthrough GPU Metal, jadi model di dalamnya berjalan di CPU. Jalankan model secara native dengan Ollama, LM Studio, atau MLX lalu panggil dari kontainermu, atau biarkan Docker Model Runner menjalankannya di host. Podman dengan libkrun adalah pengecualian, karena meneruskan pekerjaan GPU llama.cpp ke Metal dengan kecepatan mendekati native dalam pengujian Red Hat.
Desainnya memberikan isolasi yang lebih kuat antar kontainer. Setiap kontainer Apple berjalan di VM-nya sendiri, jadi proses yang lolos dari kontainernya mendarat di VM yang tidak berisi apa pun selain dirinya, sementara di Docker Desktop semua kontainer berbagi satu VM dan kernel Linux. Itu tidak membuatnya bebas bug: rilis 1.3.1 memperbaiki enam advisory keamanan dalam penanganan image. Jaga agar tetap diperbarui, dan ingat bahwa container machine sengaja menukar isolasi demi kemudahan.
Pastikan Mac-mu memiliki Apple silicon dan macOS 26 atau lebih baru, unduh .pkg installer yang ditandatangani dari halaman rilis GitHub Apple container, jalankan dengan kata sandi administrator-mu, lalu jalankan container system start dan terima kernel Linux yang direkomendasikan. Uji dengan container run --rm alpine echo hello. Perbarui nanti dengan /usr/local/bin/update-container.sh, setelah menghentikan layanan dengan container system stop.
Docker Sandboxes, diluncurkan pada 30 Januari 2026, menjalankan agen coding AI seperti Claude Code, Codex CLI, Copilot CLI, dan Gemini CLI di dalam microVM sekali pakai. Setiap sandbox hanya me-mount folder proyek kamu, punya mesin Docker sendiri tanpa akses ke Docker host kamu, dan bisa menegakkan kebijakan jaringan melalui sbx alat tersebut. Docker Cloud Sandboxes, yang diluncurkan pada 24 September 2026, menjalankan sandbox yang sama di cloud Docker.
macOS 27 Golden Gate, yang dirilis pada 14 September 2026, hanya berjalan di Apple silicon, sehingga macOS 26 Tahoe menjadi rilis terakhir untuk Mac Intel. Ia disebut sebagai macOS terakhir dengan Rosetta 2 penuh, instalasi bersih tidak memiliki Python 2 atau PHP, dan Xcode 27, yang menyertakan Swift 6.4 dengan perencanaan agen, memerlukan macOS Tahoe 26.6 atau lebih baru. Tidak ada downgrade di tempat, jadi cadangkan dulu sebelum meningkatkan versi.
Uji dulu, baru tingkatkan. Python 3.15, yang dirilis pada 9 Oktober 2026, menambahkan lazy import eksplisit, frozendict dan sentinel built-in, JIT eksperimental yang lebih cepat, dan UTF-8 sebagai encoding default. Perubahan encoding dan lazy import paling mungkin memengaruhi kode yang sudah ada, jadi jalankan rangkaian ujimu di sebuah branch. Di macOS 27.0, python.org memperingatkan bahwa IDLE dan aplikasi tkinter lain bisa hang saat membuka dialog.
Sebagian besar tidak untuk hasil pemeriksaan tipe, yang tetap dijaga konsisten oleh Microsoft dengan mem-port logika kompiler yang ada ke Go, tetapi alat yang memakai API JavaScript kompiler mungkin butuh waktu untuk menyesuaikan diri. TypeScript 7.0, yang dirilis pada 8 Juli 2026, biasanya membuat build penuh 8 sampai 12 kali lebih cepat. Paket @typescript/typescript6 dari Microsoft menyediakan tsc6 perintah dan API 6.0 secara berdampingan untuk alat yang membutuhkannya.
Homebrew 7.0, yang dirilis pada 13 September 2026, memindahkan Mac Intel ke Tier 3, yang berarti tidak ada bottle bawaan baru, dan Homebrew berhenti berjalan di Mac Intel setelah 1 September 2027. Bagi siapa pun yang harus tetap memakai Intel, Homebrew menyarankan MacPorts. Di Apple silicon, macOS 15 Sequoia, 26 Tahoe, dan 27 Golden Gate adalah platform Tier 1 yang didukung penuh.
Proyek itu memilih kualitas daripada tanggal rilis musim gugur biasanya. Selama siklus beta, ia mengembalikan 53 commit, termasuk kueri property graph SQL, merge dan split partisi, FOR PORTION OF dan GROUP BY ALL, yang sebagian besar diharapkan hadir di versi 20, dan deteksi bug berbantuan AI menyingkap masalah-masalah yang muncul belakangan. Release candidate pertama tiba pada 15 Oktober 2026, dan ketersediaan umum direncanakan pada 19 November 2026.
Kesimpulan
Apple container 1.0 adalah sinyal paling jelas dalam beberapa tahun bahwa Apple serius menggarap pengembangan Linux di Mac. Satu VM per kontainer adalah desain yang benar-benar berbeda dari desain Docker Desktop, dan merupakan pilihan yang tepat untuk dunia di mana agen AI menjalankan kode yang belum pernah dibaca siapa pun. Container machine mengubah Mac menjadi workstation Linux yang nyaman tanpa manajer VM terpisah. Lajunya sejak Juni, delapan rilis, sebuah plugin Kubernetes, sebuah rilis keamanan dan sebuah skill agen, menunjukkan Apple berniat terus melanjutkannya.
Usianya juga masih muda. Tidak ada Compose, tidak ada restart policy, tidak ada GUI dan tidak ada GPU, artinya sebagian besar tim dengan stack multi-layanan sebaiknya tetap memakai Docker Desktop atau OrbStack untuk sekarang, dan menganggap Apple container sebagai alat untuk kontainer tunggal, lingkungan Linux, dan pekerjaan yang sensitif terhadap isolasi. Itu bukan kritik; memang seperti itulah bentuk 1.x.
Di sekitarnya, 2026 membentuk ulang sisa stack: kepergian Intel dari toolchain Mac kini punya tanggal pasti, alat-alat inti menjadi lebih cepat karena ditulis ulang dalam Go dan Rust, default keamanan menjadi lebih ketat, dan AI beralih dari menulis kodemu menjadi menulis ulang runtime-mu dan menemukan bug di databasemu. Pengembang yang paling sedikit merasakan ini adalah mereka yang bergerak dengan hati-hati: buat cadangan, uji di branch, sandbox agennya, dan pensiunkan Mac Intel sebelum Homebrew melakukannya untuk mereka.
Memakai Apple container, OrbStack, atau Podman di Mac-mu? Saya ingin mendengar apa yang kamu jalankan, apa yang rusak, dan apa yang kamu ukur. Koreksi dan bukti sebaliknya diterima: artikel ini diperbarui saat alat-alat ini merilis versi baru.
Pengungkapan: Artikel ini tidak memuat tautan afiliasi dan tidak ada konten bersponsor. Perusahaan saya, Graham Miranda UG (haftungsbeschränkt), menyediakan layanan hosting dan IT serta tidak memperoleh apa pun dari alat atau perusahaan mana pun yang disebut di sini. Tidak ada perusahaan yang disebut di sini yang meninjau atau menyetujui artikel ini.
Terakhir diperbarui: 12 November 2026.