Deutsch
 English
 Español
 Italiano
 Français
 Português do Brasil
 Tiếng Việt
 ไทย
 Bahasa Indonesia
 Русский
 العربية
 हिन्दी

Apple container 1.0 ist das Interessanteste, was Apple seit Jahren für Entwickler veröffentlicht hat, und die meisten Leute außerhalb der Container-Szene haben es verpasst. Veröffentlicht am 9. Juni 2026 während der WWDC-Woche, führt es jeden Linux-Container in seiner eigenen leichtgewichtigen virtuellen Maschine auf deinem Mac aus, versteht Standard-OCI-Images und bringt eine neue Idee namens Container-Maschinen: persistente Linux-Umgebungen, die deinen Benutzernamen und dein Home-Verzeichnis teilen, ähnlich wie WSL es unter Windows macht. Fünf Monate und acht Releases später steht es bei Version 1.5.0, mit einem Kubernetes-Plugin, einem Release mit Sicherheits-Patches und einer offiziellen Skill-Datei für KI-Coding-Agenten in seinem Repository.
Es kam nicht allein. 2026 war ein ungewöhnlich dichtes Jahr für Entwickler-Tools. Docker hat sich um MicroVM-Sandboxes für KI-Agenten herum neu aufgebaut. Podman 6 hat ein Jahrzehnt Legacy-Netzwerk herausgerissen. macOS 27 hat Intel fallen gelassen, und Homebrew hat einen Termin zum Nachziehen gesetzt. Python 3.15 machte UTF-8 zum Standard, TypeScript 7 schrieb seinen Compiler in Go neu, Bun schrieb sich selbst in Rust neu, wobei eine KI das meiste Tippen übernahm, und PostgreSQL 19 tat etwas, das heute fast niemand mehr tut: Es verschob sein Release absichtlich, um die Dinge richtig hinzubekommen.
Dieser Leitfaden behandelt beide Hälften dieser Geschichte. Die erste Hälfte ist ein praktischer Deep Dive in Apples Container-Tool: was es ist, wie es funktioniert, was sich zwischen 1.0 und 1.5 geändert hat, wie du es Schritt für Schritt installierst und verwendest, wie du deine Docker-Gewohnheiten überträgst, wie es im Vergleich zu Docker Desktop, OrbStack, Podman und Lima abschneidet und wo es passt, wenn du KI-Modelle oder KI-Agenten auf einem Mac laufen lässt. Die zweite Hälfte ist ein Release-Radar der anderen Releases 2026 im selben Geist, was jedes davon ändert und was du tatsächlich dagegen tun solltest.
Jede unten genannte Versionsnummer, jedes Datum und jeder Preis wurde anhand von Release Notes, offizieller Dokumentation und Herstellerseiten geprüft am 12. November 2026. Entwickler-Tools sind schnelllebig: Eine Version, die heute aktuell ist, kann zwei Releases hinterher sein, wenn du das hier liest, deshalb sind schwankende Zahlen dort mit Datum versehen, wo sie auftauchen.
Offenlegung: Dieser Artikel enthält keine Affiliate-Links und keine gesponserten Inhalte. Mein Unternehmen, Graham Miranda UG (haftungsbeschränkt), bietet Hosting- und IT-Dienstleistungen an und verdient nichts an irgendeinem hier genannten Tool, Abonnement oder Unternehmen. Kein hier genanntes Unternehmen hat diesen Artikel geprüft oder freigegeben.
TL;DR — Apple Container 1.0 und die Entwickler-Releases 2026 in zehn Punkten
- Apple container 1.0 erschien am 9. Juni 2026. Es führt jeden Linux-Container in seiner eigenen leichtgewichtigen VM aus, mit Apples Open-Source- Containerisierung Swift-Paket, zieht und pusht Standard-OCI-Images und ist unter Apache-2.0 lizenziert. Es braucht einen Apple-Silicon-Mac und läuft auf macOS 26. Die aktuelle Version ist 1.5.0 (29. September).
- Container Machines sind das Hauptmerkmal. Ein Befehl gibt dir eine persistente Linux-Umgebung, die das Init-System des Images startet und deinen Mac-Benutzernamen und dein Home-Verzeichnis nach Linux abbildet, sodass du auf macOS bearbeitest und in Linux baust, ohne einen Kopierschritt. Näher ist der Mac an WSL nie herangekommen.
- Seit 1.0 hat Apple ein experimentelles
Container-k8sPlugin hinzugefügt, das lokale Kubernetes-Cluster hochfährt,Container-Export, SSH-Weiterleitung für Builds, ein Sicherheits-Release, das sechs Advisories behob, und eine offizielle Agenten-Skill-Datei hinzugefügt, die KI-Coding-Agenten beibringt, das Tool statt Docker zu verwenden. - Was es noch immer nicht kann: es gibt kein Compose, keine
--restartPolicy, keine GUI, keinen GPU-Zugriff für Linux-Container, Container-Namen werden nur im Standard-Netzwerk aufgelöst, und Speicher, der in einem Container freigegeben wird, geht nicht an macOS zurück. Für Multi-Service-Stacks bleiben Docker Desktop und OrbStack die besseren Alltagslösungen. - Bei Docker drehte sich das Jahr um KI-Agenten. Hardened Images wurden kostenlos und Open Source (Dezember 2025), Docker Sandboxes geben jedem Coding-Agenten seine eigene microVM (Januar), Cloud Sandboxes verlagern sie in Dockers Cloud (September), und Model Runner lässt lokale LLMs auf der GPU des Hosts laufen, weil Container auf einem Mac Metal nicht sehen können.
- Podman 6 (Juni) entfernte cgroups v1, CNI, slirp4netns, BoltDB und die Unterstützung für Intel-Macs und machte libkrun zum macOS-Standard, was zugleich der einzige gängige Weg zu nahezu nativer GPU-Inferenz in einem Mac-Container ist. OrbStack 2.2 fügte USB-Passthrough hinzu; Lima 2.x verwandelte sich in eine Sandbox für KI-Agenten.
- Die Plattform hat sich unter den Füßen aller bewegt. macOS 27 Golden Gate (14. September) läuft nur auf Apple Silicon; Xcode 27 braucht macOS Tahoe 26.6 und bringt Swift 6.4 mit eingebauter Agenten-Planung mit; Homebrew 7 verschob Intel-Macs in Tier 3 und unterstützt sie nur noch bis zum 1. September 2027; Linux 7.0 und Ubuntu 26.04 LTS erschienen im April.
- Sprachen und Runtimes: Python 3.15 (Lazy Imports, UTF-8 als Standard, ein schnellerer JIT), TypeScript 7 (Compiler in Go neu geschrieben, 8–12× schnellere Builds), Node.js 26 LTS (Temporal standardmäßig aktiv), Go 1.27 (generische Methoden, JSON v2), .NET 11 (C# 15 Union-Typen), Vite 8 (Rolldown) und Bun 1.4 (von Zig nach Rust neu geschrieben).
- Sechs Muster erklären diese Welle: die virtuelle Maschine wurde zur neuen Container-Grenze; Intel verlässt die Mac-Toolchain; Tools werden für mehr Tempo in nativen Sprachen neu geschrieben; KI ist jetzt sowohl Erbauer als auch Fehlersucher; die Sicherheitsvorgaben wurden strenger; und die Release-Züge verlangsamen sich, um Versionen länger zu unterstützen.
- Was du jetzt tun solltest: wenn du auf Apple Silicon und macOS 26 oder neuer unterwegs bist, probiere diese Woche eine Container Machine aus; behalte Docker Desktop oder OrbStack für Compose-Stacks; stecke deine KI-Coding-Agenten in eine Sandbox; teste Python 3.15, TypeScript 7 und Node 26 auf einem Branch, bevor du wechselst; und plane die Ausmusterung jedes Intel-Mac vor September 2027.
Der Entwickler-Release-Radar 2026 auf einen Blick
| Freigabe | Veröffentlicht | Was hat sich geändert? | Wen es betrifft |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9. Jun. → 29. Sep. 2026 | Eine VM pro Linux-Container, Container Machines, lokales Kubernetes | Mac-Entwickler auf Apple Silicon |
| Docker Sandboxes / Cloud Sandboxes | 30. Jan. / 24. Sep. 2026 | Eine Wegwerf-microVM für jeden KI-Coding-Agenten | Alle, die Coding-Agenten unbeaufsichtigt laufen lassen |
| Docker Hardened Images, kostenlos | 17. Dez. 2025 | 1.000+ minimale, signierte Images unter Apache 2.0 | Alle, die Container-Images ausliefern |
| Podman 6.0 | Ende Juni 2026 | cgroups v1, CNI und slirp4netns entfernt; libkrun standardmäßig unter macOS | Podman-Nutzer, Fedora- und RHEL-Umgebungen |
| OrbStack 2.1–2.2 | Apr.–Okt. 2026 | Isolierte Maschinen, USB-Passthrough, Sound | Mac-Entwickler, die Tempo und eine GUI wollen |
| Lima 2.0–2.2 | Nov. 2025–Jul. 2026 | AI-Agenten-Sandboxing, macOS- und Windows-Gäste | Lima- und Colima-Nutzer, Agent-Entwickler |
| macOS 27 Golden Gate | 14. Sep. 2026 | Nur Apple Silicon; das letzte vollständige Rosetta 2 | Jeder Mac-Entwickler |
| Xcode 27 + Swift 6.4 | 14. Sep. 2026 | Agentenpläne, Device Hub; erfordert Tahoe 26.6+ | Entwickler für Apple-Plattformen |
| Swift 6.3 | 24. Mär. 2026 | Offizielles Android SDK, @c C-Interop |
Plattformübergreifende Swift-Teams |
| Linux 7.0 | 12. Apr. 2026 | Rust nicht mehr experimentell; XFS-Selbstheilung | Server- und Container-Hosts |
| Ubuntu 26.04 LTS | 23. Apr. 2026 | sudo-rs, Rust-Coreutils, CUDA im Archiv | Server, CI-Runner, WSL-Nutzer |
| Homebrew 6.0 und 7.0 | 11. Jun. / 13. Sep. 2026 | Tap-Vertrauen, brew vulns, BrewUI, Intel zu Tier 3 |
Jeder Mac-Kommandozeilennutzer |
| Python 3.15 | 9. Okt. 2026 | Lazy Imports, UTF-8 als Standard, schnellerer JIT | Python-Entwickler |
| TypeScript 7.0 | 8. Jul. 2026 | Go-basierter Compiler, 8–12× schnellere vollständige Builds | JavaScript- und TypeScript-Teams |
| Node.js 26 LTS “Lithium” | LTS 28. Okt. 2026 | Temporal standardmäßig aktiv; letzte zweimal jährliche Hauptversion | Node.js-Backends |
| Go 1.27 | 19. Aug. 2026 | Generische Methoden, JSON v2, Post-Quanten-TLS | Go-Dienste |
| .NET 11 | 10.–12. Nov. 2026 | C# 15 Union-Typen; .NET 8 und 9 nicht mehr unterstützt | .NET-Teams |
| Bun 1.4 | August 2026 | Von Zig auf Rust umgeschrieben, größtenteils von KI-Agenten | Bun-Nutzer und Skeptiker des KI-Codings |
| Vite 8 | 12. März 2026 | Rolldown ersetzt esbuild und Rollup | Frontend-Teams |
| Kubernetes 1.36 / 1.37 | 22. Apr. / 26. Aug. 2026 | User-Namespaces GA; 67 Verbesserungen in 1.37 | Plattform-Teams |
| PostgreSQL 19 | RC1 am 15. Okt.; GA geplant für den 19. Nov. 2026 | Verschoben; 53 Funktionen aus Qualitätsgründen zurückgenommen | Datenbank-Verantwortliche |
| Zed 1.0 | Ende April 2026 | Der in Rust gebaute Editor erreicht 1.0 auf drei Plattformen | Umsteiger auf andere Editoren |
Termine sind erste stabile Releases, sofern nicht anders angegeben. Die Versionen bewegen sich schnell: Apple container, OrbStack, Zed und Python haben seither alle Point-Releases veröffentlicht. Jede Zahl wird dort genannt, wo sie erscheint.
Inhaltsverzeichnis
- Teil 1 — Was Apple Container 1.0 ist und warum es anders ist
- Teil 2 — Von 1.0 auf 1.5: acht Releases in weniger als vier Monaten
- Teil 3 — Container Machines: Apples Antwort auf WSL
- Teil 4 — Apple Container installieren und nutzen: Schritt für Schritt
- Teil 5 — Apple Container vs. Docker: der Spickzettel für den Umzug
- Teil 6 — Apple Container vs. Docker Desktop, OrbStack, Podman und Lima
- Teil 7 — Container und lokale KI auf dem Mac: Wohin geht die GPU?
- Teil 8 — Die Sandbox-Ära: Warum jedes Container-Tool zum KI-Agenten-Tool wurde
- Teil 9 — Die Plattformschicht: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 und Homebrew
- Teil 10 — Sprachen und Runtimes: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun und Vite
- Teil 11 — Infrastruktur und Editoren: Kubernetes, PostgreSQL 19 und Zed 1.0
- Teil 12 — Sechs Muster hinter der Release-Welle 2026
- Teil 13 — Dein Upgrade-Plan für November 2026
- Häufig gestellte Fragen
- Das Fazit
Teil 1 — Was Apple Container 1.0 ist und warum es anders ist
Container sind eine Linux-Funktion. Ein Container ist einfach eine Gruppe gewöhnlicher Linux-Prozesse, die durch Kernelfunktionen namens Namespaces und cgroups von allem anderen abgeschirmt sind und aus einem Image gestartet werden, das ihre Dateien enthält. macOS ist kein Linux, also muss jedes Tool, das Linux-Container auf einem Mac ausführt, irgendwo eine Linux-VM laufen lassen. Die interessante Frage ist, wie viele.
Eine VM für alles oder eine VM pro Container
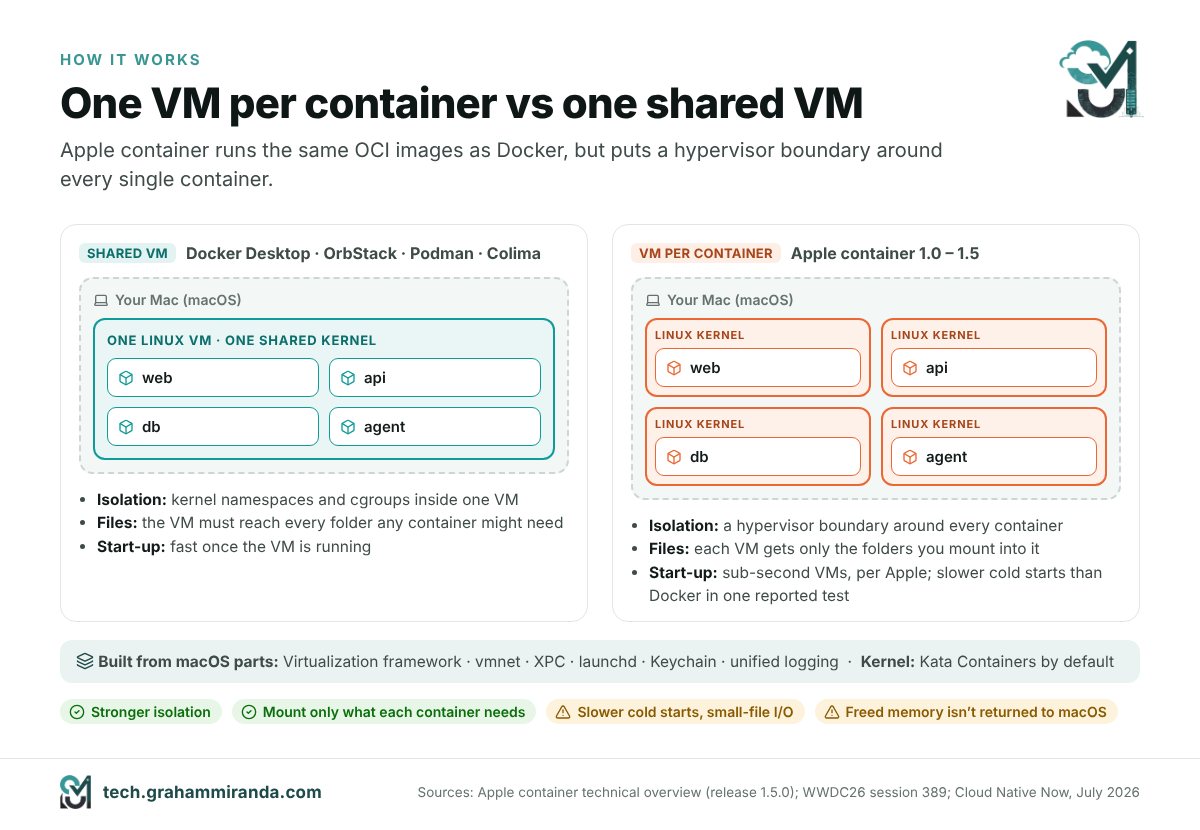
Docker Desktop, OrbStack, Podman’s Machine und Colima verfolgen alle den klassischen Ansatz: sie starten eine Linux-VM und lassen alle deine Container darin laufen, nebeneinander auf demselben Linux-Kernel. Das ist effizient, ein Container startet schnell, sobald die VM läuft, und genauso funktionieren Container auch auf einem Linux-Server. Der Haken: Die Isolation zwischen den Containern ist nur so stark wie dieser gemeinsame Kernel, und die VM muss jeden Ordner sehen können, den ein Container jemals brauchen könnte, denn die VM ist das, womit dein Mac Dateien teilt.
Apple container dreht das um. Es setzt auf Apples Open-Source- Containerisierung Paket, um eine separate leichte VM für jeden Container zu starten. Apple’s Dokumentation nennt drei Gründe:
- Sicherheit. Jeder Container erhält die Isolation einer vollständigen virtuellen Maschine mit einem minimalen Satz an Kernwerkzeugen und Bibliotheken im Inneren, was die Angriffsfläche verkleinert.
- Datenschutz. Du bindest nur die Daten, die jeder Container braucht, in die VM des jeweiligen Containers ein. Bei einer gemeinsamen VM muss die VM auf alles zugreifen können, was irgendein Container je nutzen könnte.
- Leistung. Apple zufolge brauchen diese VMs weniger Arbeitsspeicher als vollständige VMs und starten in Zeiten, die mit Containern in einer gemeinsamen VM vergleichbar sind. Auf der WWDC26 nannte Apple für die leichten VMs Startzeiten unter einer Sekunde.
Alles andere ist Standard. Apple container verbraucht und erzeugt OCI-Images, zieht sie also von Docker Hub, GitHub’s Container-Registry oder einer beliebigen anderen Registry, baut aus gewöhnlichen Dockerfiles und pusht Images, die überall sonst laufen.
Was auf deinem Mac tatsächlich läuft
Apple container besteht aus denselben macOS-Bausteinen, die Apple überall sonst verwendet – das ist mit ein Grund, warum es sich nativ anfühlt:
- Die Virtualization-Framework betreibt die Linux-VMs und ihre virtuellen Geräte.
- Die vmnet-Framework stellt das virtuelle Netzwerk bereit. Jeder Container bekommt seine eigene IP-Adresse (standardmäßig in
192.168.64.0/24), erreichbar von deinem Mac und unter macOS 26 auch von anderen Containern. - XPC verbindet das Kommandozeilenwerkzeug mit seinen Hintergrunddiensten, launchd verwaltet sie, Keychain speichert deine Registry-Passwörter, und das einheitliche Protokollierungssystem sammelt die Protokolle.
- Wenn du
container system startausführst, wird ein Launch-Agent namenscontainer-apiservergestartet – zusammen mit Helfern für Images, das Netzwerk, Container Machines und Kubernetes-Cluster. Jeder Container, den du erstellst, bekommt seinen eigenencontainer-runtime-linuxHelfer. - Der Linux-Kernel in jeder VM stammt aus dem Kata Containers Projekt. Beim ersten Mal
container system startbietet es an, ihn herunterzuladen.
Warum eine VM pro Container jetzt zählt
Jahrelang klang eine VM pro Container für einen Entwickler-Laptop nach Überdimensionierung. Zwei Dinge haben das geändert. Erstens hat Apple Silicon leichte VMs so günstig gemacht, dass sie in unter einer Sekunde starten. Zweitens lassen Entwickler zunehmend KI-Coding-Agenten Befehle und Code ausführen, den sie nicht gelesen haben. Mitch Ashley von The Futurum Group beschreibt es über die Frage, wo die Sicherheitsgrenze liegt: Sie wandert von den Namespaces des gemeinsamen Kernels zum Hypervisor, was ein besser verteidigbarer Weg ist, nicht vertrauenswürdige Workloads auszuführen. Wenn ein kompromittierter Prozess aus einem Container in einer gemeinsamen VM ausbricht, befindet er sich in der VM mit all deinen anderen Containern. Bricht er aus einem Apple container aus, ist er in einer VM, in der sonst nichts ist.
Die Kompromisse
Nichts ist kostenlos, und das Design mit einer eigenen VM pro Container hat reale Kosten:
- Kaltstarts. Cloud Native Now zitierte unabhängige Benchmarks: Darin startete Docker Desktop Container etwa viermal schneller, während Apple container etwa 33 % höheren Speicherdurchsatz zeigte. Behandle beides als Anhaltspunkt: Es ist ein Satz Tests, der Artikel nennt nicht, wer sie durchgeführt hat, und beide Tools haben seitdem mehrere Releases veröffentlicht.
- I/O bei kleinen Dateien. Weil jeder Container sein eigenes Dateisystem hat, können Workloads, die zehntausende kleine Dateien anfassen, etwa ein großes
npm install, sich langsamer anfühlen als in einem ausgereiften Tool mit gemeinsamer VM. - Speicher wird nicht zurückgegeben. Das Virtualization-Framework unterstützt Memory Ballooning nur teilweise. Die VM eines Containers wächst, während ihre Anwendung Speicher nutzt, aber Speicher, der innerhalb von Linux freigegeben wird, geht nicht an macOS zurück. Apples eigene Dokumentation empfiehlt, speicherhungrige Container von Zeit zu Zeit neu zu starten.
- Nur macOS 26, nur Apple Silicon. Apple sagt, das Tool wird unter macOS 26 unterstützt und die Maintainer beheben normalerweise keine Probleme, die sie dort nicht reproduzieren können. Es läuft zwar unter macOS 15, aber dort können Container nicht miteinander sprechen und du bekommst nur ein Netzwerk. Intel-Macs werden überhaupt nicht unterstützt.
Teil 2 — Von 1.0 auf 1.5: acht Releases in weniger als vier Monaten
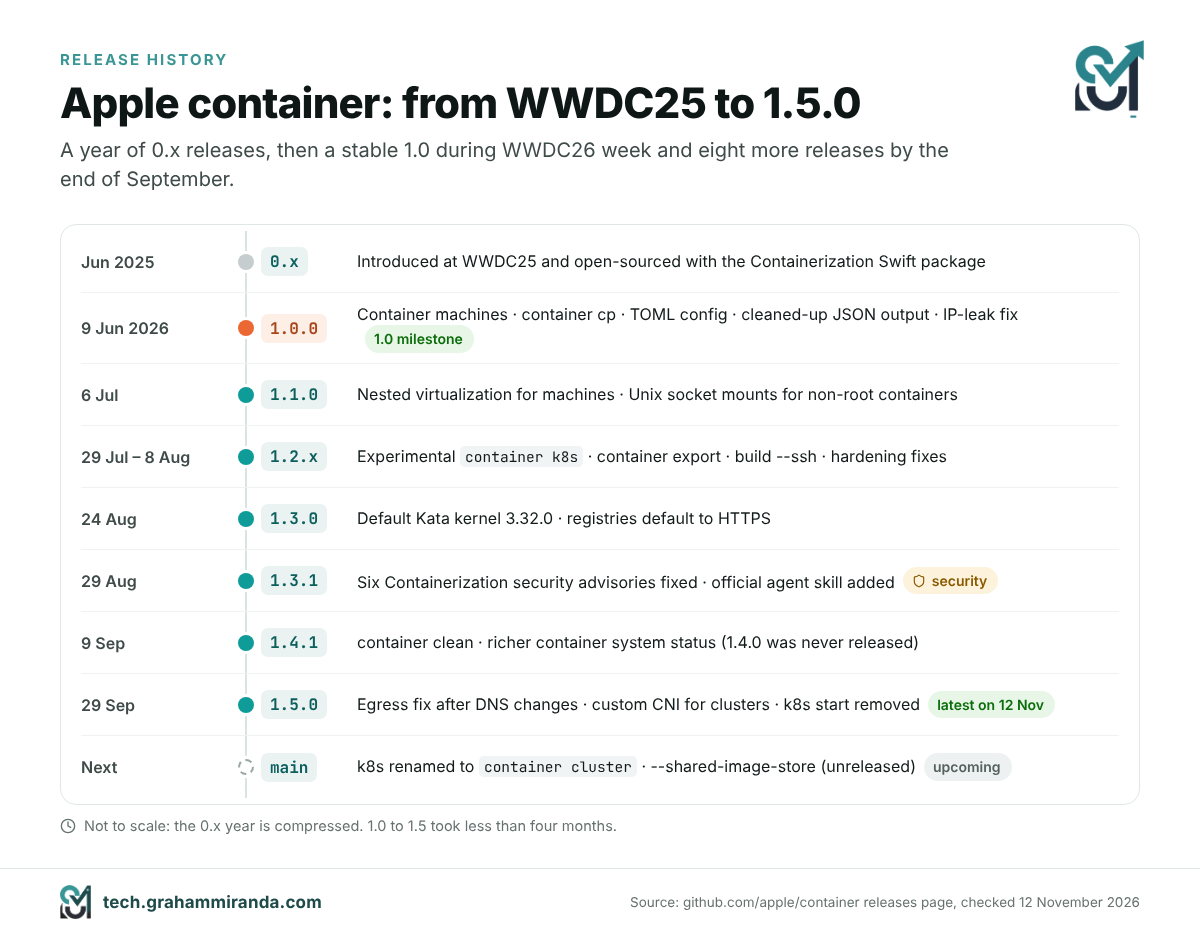
Apple stellte container und Containerization auf der WWDC25 im Juni 2025 vor und veröffentlichte sie als Open Source. Es folgte ein Jahr mit 0.x-Releases, jedes mit gelegentlichen Breaking Changes. Version 1.0.0 erschien am 9. Juni 2026, und Apple hat seitdem ein stetiges Tempo gehalten:
| Version | Datum | Wichtigste Änderungen |
|---|---|---|
| 1.0.0 | 9. Juni 2026 | container machine; container cp; --stop-signal und --shm-size; Konfiguration in eine TOML-Datei verschoben; aufgeräumte JSON/YAML/TOML-Ausgabe; Fix für geleakte IP-Adressen |
| 1.1.0 | 6. Juli 2026 | Verschachtelte Virtualisierung für Container Machines; Unix-Socket-Mounts für Container ohne Root-Rechte |
| 1.2.0–1.2.2 | 29. Juli–8. Aug. 2026 | Experimentelle Container-k8s Plugin für lokales Kubernetes; Container-Export; build --ssh; Nur-Lese- und maskierte Pfade; mehrere Härtungs-Fixes |
| 1.3.0 | 24. Aug. 2026 | Standard-Kata-Kernel auf 3.32.0 aktualisiert; Image-Operationen nutzen standardmäßig HTTPS |
| 1.3.1 | 29. Aug. 2026 | Sicherheits-Release, der sechs Advisories in Containerization behebt; die offizielle Agenten-Skill-Datei zum Repository hinzugefügt |
| 1.4.1 | 9. Sept. 2026 | container clean; container system status meldet Host, Pfade und Ressourcen (1.4.0 wurde nie veröffentlicht) |
| 1.5.0 | 29. Sept. 2026 | Behebung für verlorenen Netzwerkzugriff nach DNS-Änderungen; eigenes CNI für Kubernetes-Cluster; k8s start vorerst entfernt |
Neueste Version am 12. November 2026: 1.5.0. Apple weist darauf hin, dass die Versionsnummern Produktversionen sind und keine semantischen Versionen.
Was 1.0 kaputt gemacht hat – und warum es dich interessieren sollte, wenn du von 0.x aktualisiert hast
Version 1.0 war der Moment, in dem Apple aufgeräumt hat, und drei Änderungen können jeden erwischen, der Skripte verwendet:
- Die Konfiguration ist in eine TOML-Datei umgezogen bei
~/.config/container/config.toml. Die altencontainer system property getundsetUnterbefehle gibt es nicht mehr. - Die strukturierte Ausgabe hat sich geändert. Wenn du das JSON von
container lsoderinspectin Skripten verarbeitest, prüfe sie gegen 1.x. - Die Hintergrund-API hat die Kompatibilität mit 0.x-Clients aufgegeben. Jedes Drittanbieter-Tool, das gegen die XPC-API von 0.x gebaut wurde, braucht ein Update.
Seit 1.0 bleibt die Kommandozeilenschnittstelle laut Apple innerhalb einer Hauptversion im Allgemeinen abwärtskompatibel – mit einer Ausnahme, die zählt: Funktionen, die als experimentellmarkiert sind, etwa der Kubernetes-Unterbefehl, können sich ohne Vorwarnung ändern.
Das Sicherheits-Release
Version 1.3.1 hat sechs Advisories im Containerization-Paket behoben. Klar gesagt: Eine Container-ID, die nicht geprüft wurde – da kann’s passieren, dass das Erstellen eines Containers Dateien außerhalb seines eigenen Ordners löscht; ungeprüfte Image-Digests erlaubten Path Traversal im lokalen Image-Store; beim Laden eines Image-Layouts konnte ein Symlink verfolgt werden, und dann liest’s Dateien von deinem Mac; der Registry-Client folgte einer Authentifizierungs-Weiterleitung, ohne zu prüfen, ob’s der richtige Host ist (CVE-2026-65388); und zwei fehlerhafte Image-Layer konnten den Unpacker zum Absturz bringen. Nichts davon ist exotisch. Es sind genau die Fehler, die’s in einem jungen Tool gibt, das nicht vertrauenswürdige Images verarbeitet, und sie sind ein gutes Argument dafür, aktuell zu bleiben. Die 1.2-Releases hatten bereits Integritätsprüfungen für Kernel-Downloads sowie Validierung für Container-IDs und Plugin-Namen hinzugefügt, und 1.5.0 hat ein Sicherheitsproblem in der kubeconfig-Behandlung des Kubernetes-Plugins behoben.
Apple liefert einen Agenten-Skill für deinen KI-Coding-Agenten
Das Detail, das am meisten nach 2026 klingt, ist im ganzen Projekt eine Datei namens skills/container/SKILL.md, hinzugefügt in 1.3.1. Es ist ein Agenten-Skill: eine Sammlung von Anweisungen, die KI-Coding-Agenten wie Claude Code und Codex laden können, wenn’s um Container geht. Er sagt dem Agenten, dass container Docker, Lima, Colima und Podman auf einem Mac ersetzt, ihm eine Zuordnung von Docker- zu container-Befehlen gibt und es vor den Fallstricken warnt, in die ein Modell sonst tappen würde: Befehlsgruppen stehen im Singular (container image ls, nicht container images), container build braucht -t sonst bekommst du ein Image, das nach einer zufälligen UUID benannt ist; Compose gibt’s nicht und auch kein --restart, und Containernamen werden nur im Standardnetzwerk aufgelöst.
Es ist eine kleine Datei, aber sie sagt etwas darüber aus, wie Apple erwartet, dass das Tool benutzt wird: zunehmend nicht von einem Entwickler, der Befehle tippt, sondern von einem Agenten, der sie im Auftrag des Entwicklers tippt. Der Spickzettel in Teil 5 stützt sich auf dieselbe Zuordnung.
Was als Nächstes kommt
Der Hauptzweig des Projekts benennt bereits den experimentellen Container-k8s Unterbefehl in container cluster um und fügt eine --shared-image-store Option hinzu, mit der Cluster-Knoten deine lokalen Images ohne Registry verwenden können. Apples eigene Dokumentation warnt davor, dass bei aktivierter Freigabe alles mit root auf einem Knoten jedes Image in deinem lokalen Speicher lesen kann, einschließlich privater Images, die du mit deinen Registry-Zugangsdaten gepullt hast. Wenn du heute gegen das Kubernetes-Plugin skriptest, rechne damit, dass sich der Name in einer künftigen Version ändert.
Teil 3 — Container Machines: Apples Antwort auf WSL
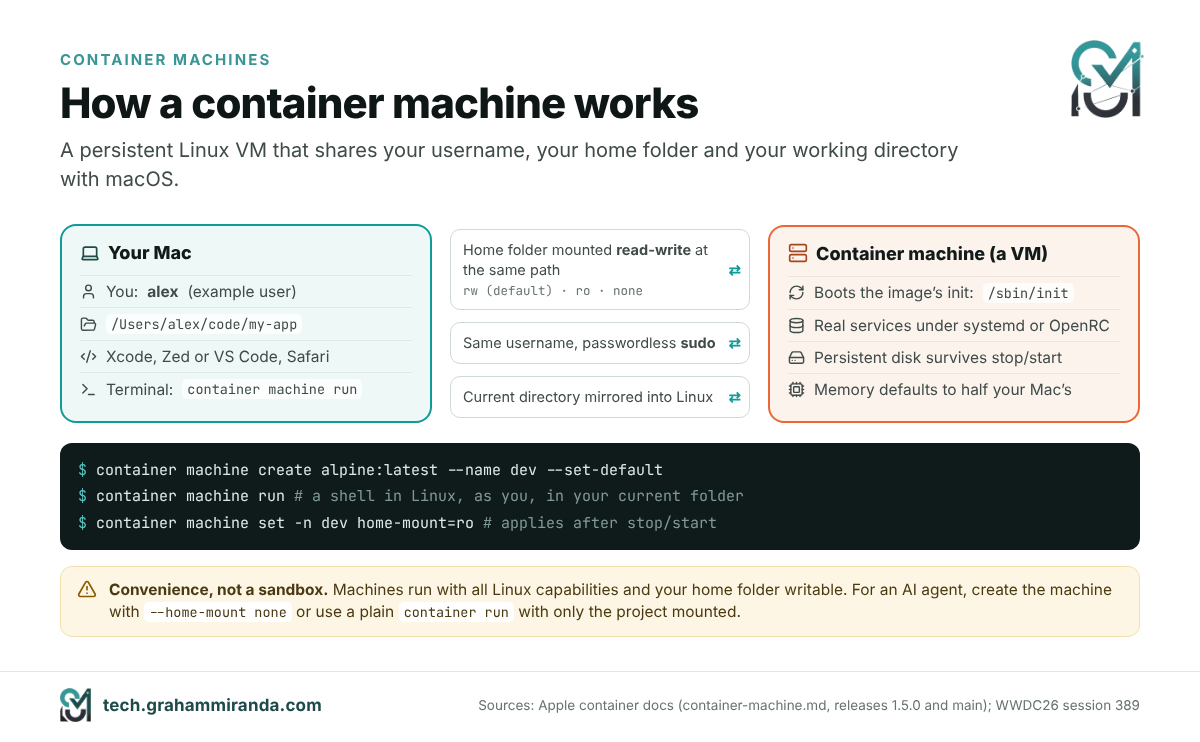
Ein normaler Container ist an einer Anwendung orientiert: ein Prozess, meist kurzlebig, wird verworfen, wenn er stoppt. Eine container machine ist einer Linux- Umgebungnachempfunden. Apple führte sie mit 1.0 ein und widmete ihr eine eigene WWDC26-Session, die sie als schnell und leichtgewichtig wie einen Container und persistent wie eine virtuelle Maschine beschrieb.
Was dir eine Container-Maschine bietet
- Die Maschine bootet das Init-System des Images, sodass lang laufende Dienste funktionieren. Bei einem Image mit
systemd,systemctl start postgresqlfunktioniert es wie erwartet. - Dein Mac-Benutzername und dein Home-Verzeichnis werden in die Maschine abgebildet. Innerhalb der Maschine bist du dein eigener Benutzer, nicht root, mit passwortlosem
sudo, und dein Home-Ordner auf dem Mac wird unter demselben Pfad gemountet. Deine Repositories und Dotfiles existieren auf beiden Seiten zugleich. - Dein Arbeitsverzeichnis folgt dir. Führe einen Befehl aus einem Projektordner auf deinem Mac aus, und er läuft im selben Ordner innerhalb von Linux.
- Die Maschine bleibt bestehen. Pakete, die du installierst, Dienste, die du konfigurierst, und Dateien außerhalb deines Home-Verzeichnisses überleben ein Stoppen und Starten.
- Die Maschine wird aus gewöhnlichen OCI-Images gebaut, auch aus solchen, die du selbst baust mit
container build.
In der Praxis heißt das: Du bearbeitest den Code in Xcode, Zed oder VS Code unter macOS und kompilierst, startest und testest unter Linux, ohne Kopierschritt dazwischen. Apples WWDC-Demo baute einen Swift-Webserver in einer Maschine, bearbeitete ihn in Xcode auf dem Mac und lud ihn in Safari.
Die Befehle
# Eine Maschine aus einem Image erstellen und als Standard setzen
container machine create alpine:latest --name dev
container machine set-default dev

# Einen einzelnen Befehl ausführen oder eine Shell öffnen (startet die Maschine, wenn sie gestoppt ist)
container machine run uname -a
container machine run whoami        # dein Mac-Benutzername, nicht root
container machine run               # interaktive Shell

# Verwalten
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # wirkt nach dem nächsten Stopp/Start
container machine stop dev
container machine rm dev            # löscht die Maschine UND ihren Speicher
Jeder container machine Befehl reagiert auch auf den kurzen Alias m, also container m ls funktioniert. Der Arbeitsspeicher ist standardmäßig die Hälfte des Mac-Arbeitsspeichers, was großzügig ist; auf einer 16-GB-Maschine solltest du ein Limit setzen.
Bring dein eigenes Maschinen-Image mit
Jedes Linux-Image, das /sbin/init enthält, funktioniert. Apples Dokumentation enthält ein Dockerfile, das Ubuntu 24.04 in eine vollwertige systemd Maschine mit SSH und gängigen Tools verwandelt; die Kurzfassung sieht so aus:
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
Apples vollständiges Beispiel maskiert außerdem eine Handvoll systemd Units, die in einer VM keinen Sinn ergeben, und setzt die Maschinen-ID zurück; kopiere es lieber aus der Dokumentation als von hier, wenn du systemd sauber booten willst. Beim ersten Start führt das Tool ein Setup-Skript aus, das deinen Benutzer anlegt. Du kannst es durch dein eigenes Skript ersetzen unter /etc/machine/create-user.sh.
Verschachtelte Virtualisierung
Seit 1.1 kann eine Container-Machine selbst virtuelle Maschinen ausführen, was nützlich ist, um KVM-basiertes Tooling zu testen oder Kubernetes-in-VM-Setups zu betreiben. Du brauchst einen M3 oder neuer Mac, macOS 15 oder neuer, und einen Linux-Kernel, der mit KVM-Unterstützung gebaut wurde, weil der Standard-Kernel sie nicht enthält. Dann erstellst du die Machine mit --virtualization --kernel /path/to/vmlinux-kvm und prüfst auf /dev/kvm im Inneren.
Die Einschränkungen, die du kennen solltest, bevor du einziehst
- Die Machine hat ihr eigenes Netzwerk. Server im Inneren müssen auf der externen Schnittstelle der Machine lauschen, nicht nur auf
localhost, und du erreichst sie über die IP-Adresse der Machine, diecontainer machine listanzeigt. - Wenn du eine Machine löschst, wird ihre Festplatte gelöscht. Alles außerhalb deines eingebundenen Home-Ordners ist weg nach
container machine rm. - Es ist eine Komfortumgebung, keine Sandbox. Apples Dokumentation ist eindeutig: Eine Machine bindet deinen gesamten Home-Ordner les- und schreibbar unter demselben Pfad ein, läuft mit allen Linux-Capabilities und ohne die üblichen maskierten
/procund/sysPfade und gibt deinem Benutzer passwortlosessudo. Root im Inneren der Machine kann daher überall in deinem Home-Ordner mit deinen macOS-Berechtigungen schreiben. Das ist genau das, was du für deine eigene Arbeit willst, und genau das, was du für einen KI-Agenten nicht willst. Für einen Agenten erstellst du entweder eine Machine mit--home-mount none(oder stellst eine bestehende um mitcontainer machine set -n dev home-mount=none, und startest sie dann neu) und klonst das Projekt darin, oder du überspringst Machines und verwendest ein einfachescontainer runbei dem nur der Projektordner eingebunden ist. Teil 8 kommt darauf zurück. - Es ist Linux auf Apple Silicon, also brauchen reine x86-Binaries Rosetta (
container run --rosettagibt es für Container) oder einen arm64-Build.
Wer eine nutzen sollte
Wenn du Serversoftware baust, die auf Linux läuft, gegen mehr als eine Distribution testest oder Dienste wie PostgreSQL, Redis oder eine Message Queue für die lokale Entwicklung betreibst, ersetzen Container-Machines eine Menge von dem, wofür früher Lima, Multipass, UTM oder ein entfernter VPS herhalten mussten. Erstelle eine Machine pro Zieldistribution (alpine, ubuntu, debian), behalte in allen dreien denselben Home-Ordner und teste deinen Code in allen drei Umgebungen, ohne deinen Mac zu verlassen.
Teil 4 — Apple Container installieren und nutzen: Schritt für Schritt
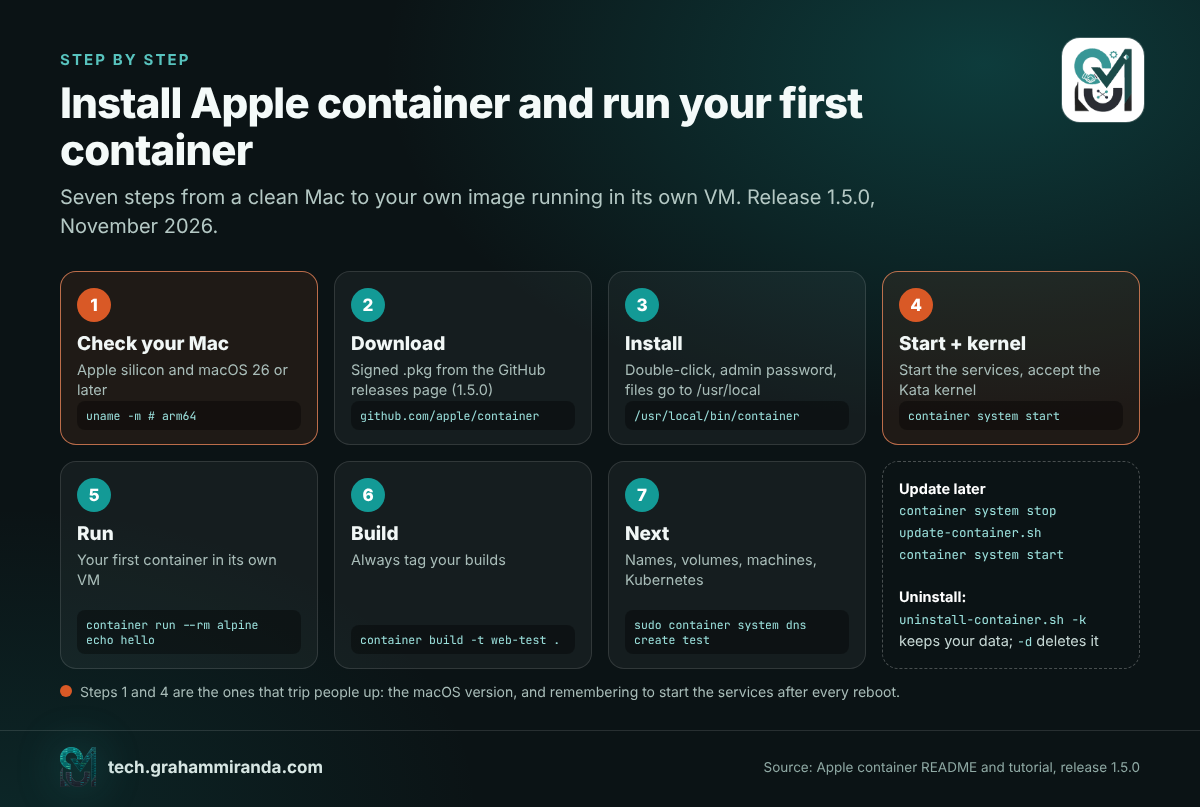
Das ist der kürzeste Weg von null zu einem funktionierenden Setup, mit den Befehlen aus Apples eigener Dokumentation für Release 1.5.0. Alles läuft im Terminal.
Schritt 1 — Prüfe deinen Mac
Du brauchst Apple Silicon und für den vollen Funktionsumfang macOS 26 Tahoe oder neuer. Es läuft auch auf macOS 27 Golden Gate.
uname -m               # muss arm64 ausgeben
sw_vers -productVersion  # 26.x oder 27.x für volle Unterstützung
Auf macOS 15 Sequoia läuft das Tool, aber die Container erreichen sich gegenseitig nicht und du bekommst nur ein Netzwerk. Auf einem Intel Mac läuft es überhaupt nicht; springe zu Teil 6 für die Alternativen.
Schritt 2 — Lade den signierten Installer herunter
Öffne die Apple-container-Releaseseite und lade das signierte Installer-Paket (.pkg) aus dem aktuellen Release, 1.5.0 Stand jetzt. Apples Dokumentation nennt nur dieses Paket als Installationsweg, also nimm dieses.
Schritt 3 — Installiere es
Doppelklicke das Paket, folge dem Installer und gib dein Administratorkennwort ein, wenn du danach gefragt wirst. Es installiert alles unter /usr/local, einschließlich zweier Hilfsskripte, die du später brauchst: update-container.sh und uninstall-container.sh.
Schritt 4 — Starte die Dienste und installiere einen Kernel
container system start
Beim ersten Start wirst du gefragt, ob der empfohlene Linux-Kernel aus dem Kata-Containers-Projekt heruntergeladen werden soll. Antworte mit y. Prüfe dann, ob alles läuft:
container system status    # Host, Pfade und Ressourcen seit 1.4.1
container system version
container ls -a            # eine leere Liste heißt, es funktioniert
container system start startet einen Launch-Agent, also musst du es nach einem Neustart erneut ausführen. Wenn ein Befehl später mit “Plugins sind nicht verfügbar. Starte die Dienste des Container-Systems und versuche es erneut” fehlschlägt, prüfe zuerst die Schreibweise deines Befehls: Apples eigene Agent-Skill warnt, dass ein falsch getipptes Unterkommando genau diese Meldung erzeugt, und es ist nur ein echtes Dienstproblem, wenn container system status ebenfalls meldet, dass der Dienst nicht läuft.
Schritt 5 — Führe deine ersten Container aus
container run --rm alpine echo hello      # lädt alpine, führt es in seiner eigenen VM aus, entfernt es
container run -it --rm ubuntu:24.04 bash  # eine interaktive Shell; mit exit verlassen
Standardmäßig kommen die Images von Docker Hub, also funktionieren kurze Namen wie alpine und postgres:16 genauso wie in Docker.
Schritt 6 — Baue und starte dein eigenes Image
Erstelle einen Ordner mit diesem Dockerdatei (es ist derselbe winzige Webserver, den Apples Anleitung verwendet):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
Baue es, starte es und öffne es:
container build -t web-test .                       # immer -t angeben
container run -d --name web -p 8080:80 web-test     # detached, Port 8080 auf deinem Mac
open http://localhost:8080
Zwei Unterschiede zu Docker solltest du gleich kennen. Erstens: gib deinen Builds immer einen Tag: ohne -t, bekommt das Image eine frisch generierte UUID als Namen. Zweitens: hat jeder Container seine eigene IP-Adresse. container ls zeigt sie an, und du kannst http://<that-ip> öffnen, ohne überhaupt einen Port zu veröffentlichen; -p brauchst du nur, wenn du das gewohnte localhost:8080 willst oder wenn eine macOS-App einen lokalen Port erwartet.
Schritt 7 — Containern freundliche Namen geben (optional)
Apple container bringt einen eingebauten DNS-Dienst mit. Lege einmal eine lokale Domain fest, und jeder Container ist erreichbar unter <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # passe die [dns]-Tabelle an, falls die Datei schon eine hat
container system stop && container system start
sudo container system dns create test
open http://web.test
Namen werden nur für Container im default Netzwerk aufgelöst, und immer mit der Domain: web.test funktioniert, ein bloßes web nicht. Container in einem Netzwerk, das du mit container network create erstellt hast, können sich derzeit überhaupt nicht gegenseitig per Name auflösen (verfolgt als Issue #1809); nutze solche Netzwerke zur Isolation und verbinde über IP.
Schritt 8 — Daten behalten und Limits setzen
# Bind-Mount für den aktuellen Ordner
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# Ein benanntes Volume für eine Datenbank, mit CPU- und Speicherlimits
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
Set --memory bei allem, was lange läuft. Weil der in der VM eines Containers freigegebene Speicher nicht an macOS zurückgegeben wird, behält ein unbegrenzter Container, der einmal Speicherspitzen hatte, diesen Speicher, bis du ihn neu startest.
Schritt 9 — Einen Dienst auf deinem Mac erreichen
Container können localhost nicht nutzen, um deinen Mac zu erreichen, weil innerhalb der VM localhost der Container ist. Um etwa Ollama oder einen Dev-Server auf deinem Mac zu erreichen, lege einmal eine Host-Domain an:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
Apples Dokumentation nennt zwei Haken: Das Anlegen einer solchen Domain deaktiviert iCloud Private Relay, und die dahinterstehende Paketfilter-Regel wird beim Neustart entfernt, du musst sie also möglicherweise neu anlegen. Jede Adresse aus den in der Dokumentation genannten Bereichen (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) ist eine sichere Wahl.
Schritt 10 — Eine Container-Machine ausprobieren
container machine create alpine:latest --name dev --set-default
container machine run          # eine Shell in Linux, als du, in deinem aktuellen Ordner
Teil 3 enthält die Details, einschließlich der Sicherheitshinweise, bevor du einen Agenten hineinlässt.
Schritt 11 — Lokales Kubernetes ausführen (experimentell)
brew install kubectl                   # falls du es noch nicht hast
container k8s create                   # legt einen Cluster namens k8s-dev an
kubectl get nodes                      # der Cluster steht bereits in ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # nutze imagePullPolicy: Never in deiner Pod-Spec
container k8s delete                   # wenn du fertig bist
Cluster verwenden standardmäßig das kindest/node:v1.35.5 Image standardmäßig und bekommst ein Viertel der CPUs und des Arbeitsspeichers deines Macs (mindestens 2 CPUs und 2 GB). In 1.5.0 lässt sich ein Cluster, dessen Node gestoppt wurde, nicht neu starten; lösche es und erstelle es neu. Und denk daran, dass dieses Unterkommando experimentell ist und umbenannt wird zu container cluster im main-Branch.
Schritt 12 — Aktualisieren, aufräumen oder deinstallieren
container stats --no-stream          # Live-CPU, Arbeitsspeicher, Netzwerk und Speicher pro Container
container logs -f web                # Ausgabe eines Containers mitverfolgen
container system df                  # Speicherbelegung
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # aktualisieren
/usr/local/bin/uninstall-container.sh -k   # deinstallieren, Daten behalten
/usr/local/bin/uninstall-container.sh -d   # deinstallieren und Daten löschen
Fehlerbehebung
| Symptom | Wahrscheinliche Ursache | Fix |
|---|---|---|
| “Plugins sind nicht verfügbar. Starte die Dienste des Container-Systems und versuche es erneut” | Ein falsch geschriebenes Unterkommando (z. B. container images), oder die Dienste sind wirklich gestoppt |
Prüfen container --help für den richtigen Namen; führe container system start nur wenn container system status sagt, dass es nicht läuft |
| Dein frisch gebautes Image hat einen zufälligen Namen | Du hast ohne -t |
container image lsgebaut, dann baue neu mit -t name:tag |
| Container erreichen sich nicht über ihren Namen | Namen werden nur im Standardnetzwerk aufgelöst, mit der Domain | Verwende name.test, oder verbinde dich per IP aus container inspect |
| Container erreichen sich überhaupt nicht | Du bist auf macOS 15 | Aktualisiere auf macOS 26 oder neuer |
| Die Speichernutzung steigt nur an | Teilweises Memory-Ballooning im Virtualization-Framework | Set --memory; starte den Container neu, um Speicher freizugeben |
Exec-Format-Fehler |
Ein reines x86-Image auf Apple Silicon | Verwende ein arm64- oder Multi-Arch-Image oder probiere --rosetta |
| Netzwerk funktioniert nach einer VPN- oder DNS-Änderung nicht mehr | Ein Fehler, der in 1.5.0 behoben wurde | Aktualisiere mit update-container.sh |
| Ein Container erreicht keinen Dev-Server auf deinem Mac | localhost innerhalb eines Containers ist der Container |
Erstelle eine --localhost Host-Domain (Schritt 9) |
Teil 5 — Apple Container vs. Docker: der Spickzettel für den Umzug
Für die meisten Leute läuft die Frage Apple container gegen Docker auf Gewohnheiten hinaus, und das meiste, was du täglich tippst, lässt sich eins zu eins übertragen. Der Befehl Befehlsgruppen stehen im Singular (Bild, Volume, Netzwerk, Registry, Maschine, System), was als Erstes das Docker-Muskelgedächtnis stolpern lässt, und ein paar Dinge gibt es überhaupt nicht. Diese Tabelle deckt die Befehle ab, auf die es ankommt; Apple’s Dokumentation hat die vollständige Zuordnung.
| Was du willst | Docker | Apple container |
|---|---|---|
| Laufende / alle Container auflisten | docker ps / docker ps -a |
container ls / container ls -a |
| Im Hintergrund mit einem Port starten | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| Eine Shell darin öffnen | docker exec -it web sh |
container exec -it web sh |
| Logs verfolgen | docker logs -f web |
container logs -f web |
| Stoppen und entfernen | docker stop web / docker rm web |
container stop web / container delete web (oder rm) |
| Ein Image bauen | docker build -t app . |
container build -t app . |
| Images auflisten, pullen, pushen, entfernen | Docker-Images, pull, push, rmi |
container image ls, image pull, image push, image rm |
| Bei einer Registry anmelden | docker login |
container registry login |
| Dateien hinein- oder hinauskopieren | docker cp |
container cp |
| Ressourcenverbrauch | docker stats |
container stats |
| Systeminfo / Speicherplatzbelegung | docker info / docker system df |
container system status / container system df |
| Alles aufräumen | docker system prune |
vier Befehle: container prune, image prune, volume prune, network prune |
| Volumes und Netzwerke | docker volume … / docker network … |
container volume … / container network … |
| Multi-Container-App | docker compose up |
Kein Äquivalent: ein Shell-Skript verwenden (unten) |
| Einen Container neu starten | docker restart web |
container stop web && container start web |
| Neustart-Richtlinie | --restart unless-stopped |
Keine: launchd auf dem Mac nutzen oder ein Init-System in einer Container-Maschine |
| Einen geänderten Container als Image speichern | docker commit |
Keine: aus einem Dockerfile bauen |
| Events beobachten, umbenennen, pausieren, anhängen | docker events, umbenennen, pause, anhängen |
Keine (exec -it ersetzt anhängen) |
Und ein paar Dinge, die nur Apple container kann:
container machinefür persistente Linux-Umgebungen (Teil 3).container run --sshleitet den SSH-Agent deines Macs in den Container weiter und hält den Socket auch über Logouts hinweg funktionsfähig.container run --publish-socket host_path:container_pathveröffentlicht einen Unix-Socket auf deinem Mac statt eines TCP-Ports.container run --rosettaführt x86-64-Linux-Binaries über Rosetta aus.container run --virtualizationstellt Virtualisierung im Container für verschachtelte Nutzung bereit (M3 oder neuer).container system kernelverwaltet den Linux-Kernel, den deine Container booten.
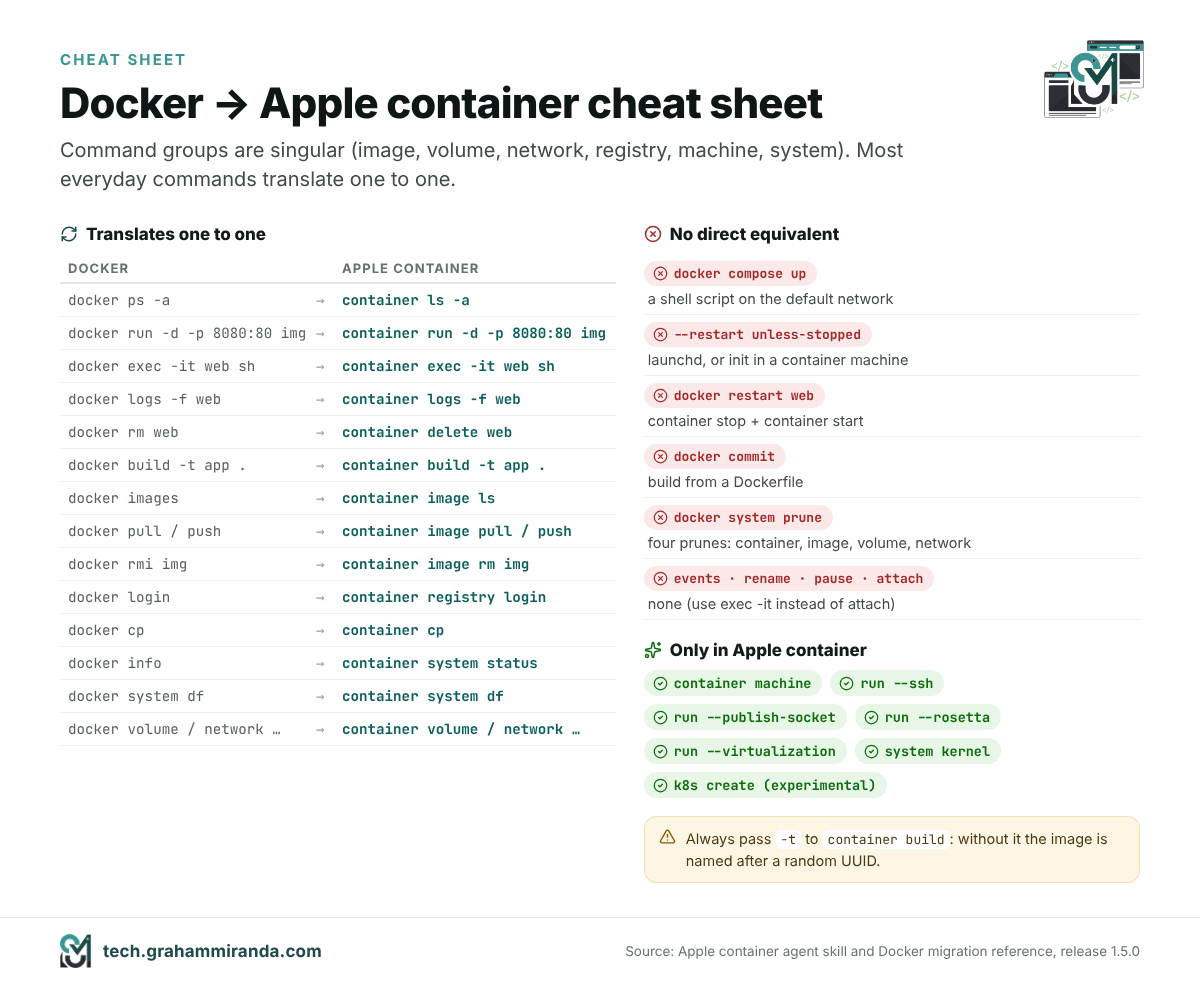
commit sind die drei, die dir fehlen werden.Eine Compose-Datei durch ein Skript ersetzen
Es gibt kein container compose, und Apple hat keinen Zeitplan genannt: Cloud Native Now zählte bis Juli mehr als 150 Antworten in der Compose-Diskussion des Projekts. Bis dahin wird aus einer kleinen Compose-Datei ein Shell-Skript. Nimm einen typischen Stack mit zwei Diensten:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
Mit dem test DNS-Domain aus Schritt 7 eingerichtet ist, lautet das Äquivalent:
#!/usr/bin/env bash
set -euo pipefail

# Beide Container bleiben im Default-Netzwerk, wo die Namensauflösung funktioniert
container run -d --name cache redis:7

# depends_on wird zu einer expliziten Bereitschaftsprüfung
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# Der Name muss die Domain enthalten: cache.test, nicht cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
Drei Übersetzungsregeln decken die meisten Dateien ab: Jeder Dienstname wird zu name.domain in deiner Konfiguration (cache.test), depends_on wird zu einer Bereitschaftsschleife (was ohnehin korrekter ist als die reine Start-Reihenfolge von Compose), und build: wird zu einer container build -t … Zeile vor dem laufen. Aufräumen mit container stop api cache && container delete api cache.
Bei mehr als drei oder vier Diensten wird dieses Skript schnell mühsam, und das ist der ehrliche Grund, warum die meisten Teams mit Compose-lastigen Stacks vorerst bei Docker Desktop oder OrbStack bleiben sollten.
Lass deinen Coding-Agenten übersetzen
Wenn du einen KI-Coding-Agenten verwendest, enthält Apples Repository bereits die Anweisungen, die er braucht. Der Skill in skills/container/ im Release 1.5.0, mit seiner Referenzdatei zur Docker-Migration, bildet die Befehle ab, listet auf, was es nicht gibt, und erklärt die DNS-Regeln oben. Kopiere diesen Ordner in das Skills-Verzeichnis deines Agenten und bitte den Agenten, deine Compose-Datei umzuwandeln; lies dann, was er geschrieben hat, bevor du es ausführst.
Teil 6 — Apple Container vs. Docker Desktop, OrbStack, Podman und Lima
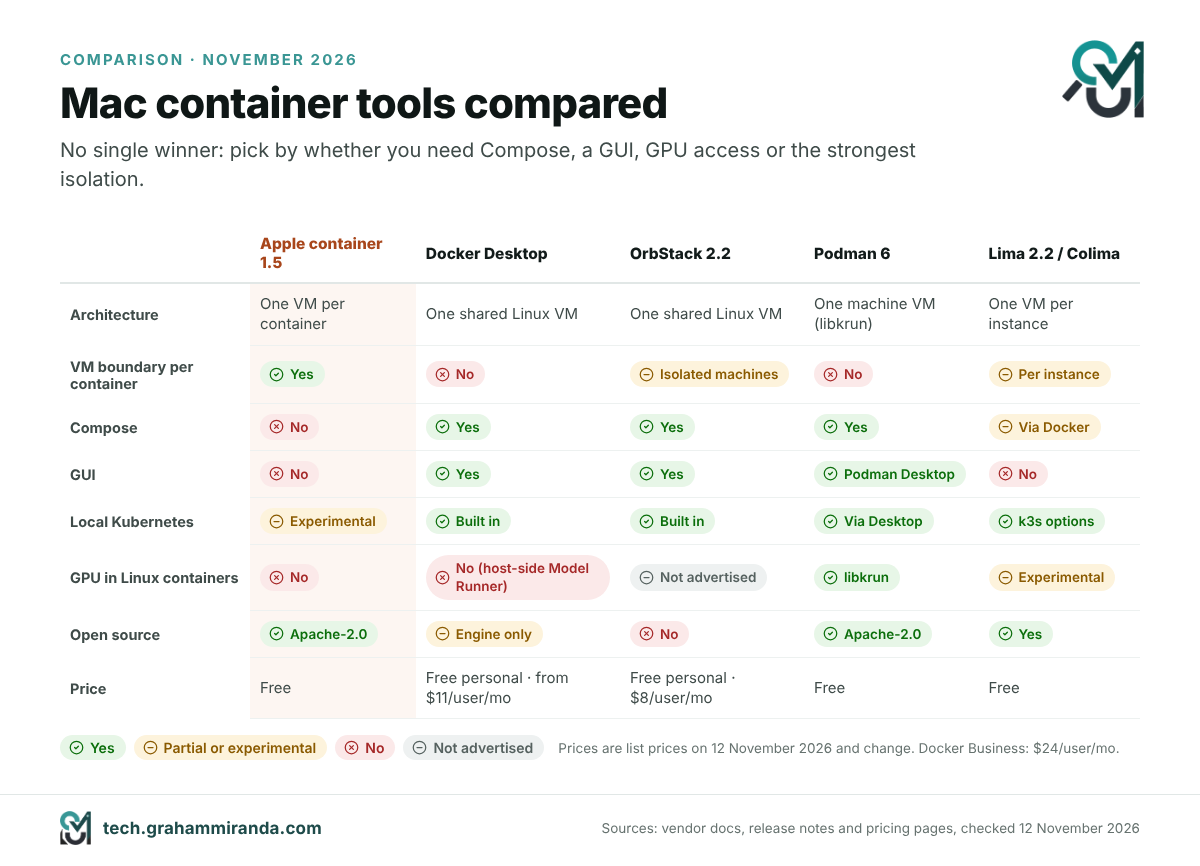
Apple container versucht nicht, Docker Desktop zu sein, und Apple hat es auch nicht als Ersatz präsentiert. Es tritt für eine andere Aufgabe an: Linux-Workloads auf einem Mac mit der stärksten Isolation und der wenigsten Zusatzsoftware auszuführen. Wenn du Docker-Desktop-Alternativen für deinen Mac vergleichst, so sah das Feld am 12. November 2026 aus.
| Apple container 1.5 | Docker-Desktop | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| Architektur | Eine leichte VM pro Container | Eine gemeinsame Linux-VM | Eine gemeinsame leichte Linux-VM | Eine Podman-Machine-VM (auf Macs standardmäßig libkrun) | Eine VM pro Lima-Instanz; Colima betreibt Docker oder containerd darin |
| Isolation zwischen Containern | Hypervisor | Kernel-Namespaces in der gemeinsamen VM | Kernel-Namespaces; “isolierte Maschinen” seit 2.1 | Kernel-Namespaces in der Machine-VM | Pro Instanz |
| Compose | Nein | Ja | Ja (Docker-kompatibel) | Ja (podman compose, oder Docker Compose gegen seine API) |
Über Docker in der VM (Colima) |
| GUI | Nein | Ja | Ja | Podman Desktop | Nein |
| Lokales Kubernetes | Experimentelle Container-k8s |
Integriert | Integriert (1.34) | Über Podman Desktop (kind, minikube) | k3s-basierte Optionen |
| GPU für Linux-Container | Nein | Kein Metal-Passthrough; stattdessen führt Model Runner Modelle auf dem Host aus | Nicht angegeben | Ja, über libkrun (Vulkan- und llama.cpp-API-Remoting) | Experimenteller krunkit-Treiber |
| Highlight 2026 | Container-Machines, lokales Kubernetes, Agenten-Skill | Sandboxes für KI-Agenten, Model Runner, kostenlose Hardened Images | Isolierte Maschinen, USB-Passthrough, Sound | Große Aufräumaktion; libkrun als Standard; Intel-Macs fallen weg | Sandboxing für KI-Agenten; macOS- und Windows-Gäste |
| Preis | Kostenlos, Apache-2.0 | Kostenlos für die private Nutzung; bezahlte Pläne ab 11 $ pro Nutzer und Monat (Pro, monatlich) | Kostenlos für die private Nutzung; Pro 8 $ pro Nutzer und Monat | Kostenlos, Apache-2.0 | Kostenlos, Open Source |
| Am besten für | Einzelne Container, Linux-Entwicklungsumgebungen, maximale Isolation | Teams, Compose-Stacks, Enterprise-Kontrollen | Ein schneller, ausgereifter Daily Driver für Einzelpersonen | Linux-Parität, rootless Container, GPU-Inferenz | Skriptbare VMs, CI-Runner, Agenten-Sandboxes |
Die Preise sind Listenpreise vom 12. November 2026 und ändern sich; Dockers Business-Plan kostet 24 $ pro Nutzer und Monat. Dockers Lizenzierung verlangt seit Langem einen bezahlten Plan für die kommerzielle Nutzung oberhalb einer Unternehmensgrößen-Schwelle (250 Mitarbeiter oder 10 Millionen $ Jahresumsatz seit 2021); prüfe die aktuellen Bedingungen, bevor du dich darauf verlässt.
Docker Desktop: Der Platzhirsch wird zur KI-Agenten-Plattform
Docker hat 2026 damit verbracht, sich um KI-Agenten herum neu aufzustellen, und drei seiner Schritte sind hier wichtig. Im Dezember 2025 machte es Docker Hardened Images kostenlos und Open Source unter Apache 2.0: mehr als tausend minimale Images mit signierten Stücklisten, die du mit jedem Werkzeug nutzen kannst, Apples eingeschlossen. Am 30. Januar 2026 startete es Docker Sandboxes, die jedem KI-Coding-Agenten seine eigene MicroVM geben (mehr in Teil 8). Und im Februar fügte es eine vLLM-Backend für Apple Silicon zu Docker Model Runner, das Sprachmodelle direkt auf der GPU des Mac ausführt statt in einem Container, aus dem Grund, den Teil 7 erklärt.
Was Docker Desktop noch hat und was niemand sonst erreicht, ist das ganze Ökosystem: Compose, eine ausgereifte GUI, Kubernetes, Erweiterungen, Enterprise-Verwaltung und das Muskelgedächtnis jedes Entwicklers, den du je einstellen wirst. Wenn die lokale Umgebung deines Teams eine Compose-Datei mit acht Diensten ist, solltest du vorerst dabei bleiben.
OrbStack: der Schnelle
OrbStack hat sich seinen Ruf mit Geschwindigkeit und geringem Speicherverbrauch erarbeitet, und seine Releases 2026 fügten Funktionen hinzu, statt es neu zu erfinden: Version 2.1 (April) brachte eine Oberfläche im Stil von macOS 26 und isolierte Maschinen, Linux-Maschinen, die nur die Ordner sehen, die du mit ihnen teilst, und denen der Zugriff auf deinen Mac verwehrt werden kann; 2.2 (Juni) fügte USB-Passthrough und Sound hinzu, sodass Webcams, Mikrocontroller und Audiogeräte unter Linux funktionieren; und die Oktober-Releases behoben Probleme unter macOS 27 und wechselten zu Linux 7.2. Es ist kostenlos für die private Nutzung und kostet 8 $ pro Nutzer und Monat für die kommerzielle Nutzung. Für einen einzelnen Entwickler, der Docker-Kompatibilität und Compose ohne Docker Desktop will, ist es weiterhin die Standardempfehlung.
Podman 6: die große Aufräumaktion
Podman 6.0, das Ende Juni erschien, ist das disruptivste Release auf dieser Liste, und das absichtlich. Es lässt die Unterstützung für cgroups v1 fallen, ersetzt CNI-Netzwerking durch Netavark, tauscht slirp4netns gegen pasta für rootless Networking, verlangt nftables statt iptables und migriert seine alte BoltDB-Datenbank nach SQLite. Netzwerkisolation ist jetzt standardmäßig aktiv. Auf dem Mac ist der Standard-Maschinenanbieter jetzt libkrun, und Intel-Macs werden nicht mehr unterstützt; unter Windows entfällt Windows 10. Unter Linux, --gpus unterstützt jetzt neben NVIDIA auch AMD-GPUs.
Upgrade mit Vorsicht: bestehende Linux-Podman-Maschinen müssen neu erstellt werden, und alles, was auf dem alten Netzwerk-Stack aufbaute, muss getestet werden. Der Lohn ist ein viel einfacheres, stärker Linux-natives Werkzeug, und auf dem Mac ist es das einzige mit einer echten Story für GPU-beschleunigte Container.
Lima und Colima: das Toolkit darunter
Lima ist der Open-Source-VM-Manager, auf dem viele andere Tools aufbauen, und wurde im November 2025 ein CNCF-Incubating-Projekt. Seine 2.x-Reihe hat stark auf KI gesetzt: Lima 2.0 fügte einen experimentellen GPU-fähigen krunkit-Treiber und MCP-Tools hinzu, damit KI-Agenten eine Lima-VM als ihre Sandbox verwenden können; 2.1 (März) fügte experimentelle macOS-Gäste hinzu und einen limactl shell --sync Modus, der verhindern soll, dass KI-Agenten Dateien auf deinem Mac beschädigen; 2.2 (Juli) fügte experimentelle Windows-Gäste hinzu. Colima, das Lima umhüllt und dir mit einem einzigen Befehl eine Docker- oder containerd-Laufzeit liefert, bleibt der leichteste kostenlose Weg zu einem Docker-kompatiblen Setup auf einem Mac.
Welches solltest du nehmen?
- Du lebst in Compose-Dateien, oder deine Firma setzt standardmäßig auf Docker: Docker Desktop.
- Du willst das schnellste und leichteste Docker-kompatible Setup für dich selbst: OrbStack (oder Colima, wenn es kostenlos und Open Source sein muss).
- Du willst GPU-beschleunigte Linux-Container, rootless Container oder Parität mit Fedora- und RHEL-Servern: Podman 6.
- Du willst die stärkste Isolation, keinen zusätzlichen Daemon und Linux-Entwicklungsumgebungen, die sich wie ein Teil von macOS anfühlen: Apple container, mit Container Machines.
- Du lässt KI-Coding-Agenten unbeaufsichtigt laufen: eine dafür gebaute Sandbox (Teil 8), egal welche Laufzeit du darunter nutzt.
Nichts hindert dich daran, beides zu kombinieren. Apple container fasst Dockers Socket oder Dockers VM nicht an, du kannst Docker Desktop oder OrbStack also für deinen Compose-Stack behalten und Container Machines für alles andere nutzen.
Teil 7 — Container und lokale KI auf dem Mac: Wohin geht die GPU?
Wenn du Sprachmodelle lokal laufen lässt, ist das der Teil, auf den es am meisten ankommt, und der, den die meisten Container-Leitfäden überspringen: Linux-Container auf einem Mac können die GPU nicht so nutzen wie native Apps. Docker sagt es in seiner Model-Runner-Dokumentation ganz offen: Ein Metal-GPU-Passthrough in Container hinein gibt es nicht. Apples Virtualization-Framework reicht Metal nicht an Linux-Gäste weiter, und Apple container fügt das auch nicht hinzu. Ein Modell, das in einem Apple-Container läuft, läuft auf der CPU – und bei einem Modell mit 7 Milliarden Parametern ist das der Unterschied zwischen flüssig und quälend langsam.
Es gibt vier sinnvolle Wege, damit umzugehen:
- Lass das Modell nativ laufen und packe alles andere in Container. Ollama, LM Studio, MLX und llama.cpp nutzen unter macOS alle Metal direkt. Lass sie dort laufen, packe deine Anwendung, deine Datenbank und deine Tools in Container und lass die Container das Modell über HTTP aufrufen. Bei Apple container ist das Schritt 9 in Teil 4: Erstelle eine
host.container.internalDomain und richte deine App aufhttp://host.container.internal:11434für Ollama aus. - Lass Docker dasselbe für dich tun. Docker Model Runner führt Modelle auf dem Host aus, außerhalb jedes Containers, mit llama.cpp, MLX oder seit Februar einem vLLM-Backend für Apple Silicon (Docker Desktop 4.62 oder neuer). Er stellt OpenAI-kompatible und Anthropic-kompatible APIs bereit, und du verwaltest Modelle mit
docker model pullwie Images. - Nutze Podman mit libkrun, wenn das Modell in einem Container leben muss. libkrun gibt seinem Linux-Gast eine virtuelle GPU. Die Ingenieure von Red Hat erreichten über Vulkan zuerst etwa 75–80 % der nativen llama.cpp-Geschwindigkeit und bauten dann “API remoting”, das die GPU-Aufrufe von llama.cpp aus dem Container an Metal auf dem Host weiterleitet. In ihren Tests auf einem M4 Pro MacBook Pro lief die Prompt-Verarbeitung mit nativer Geschwindigkeit, und die Token-Generierung erreichte mindestens etwa 95 % des nativen Werts. Es ist der einzige gängige Weg zu GPU-Inferenz in einen Container auf einem Mac, und RamaLama verpackt es. Red Hat merkt an, dass es nicht für die Nutzung durch mehrere Mandanten gedacht ist.
- Experimentiere mit Limas krunkit-Treiber, der auf derselben libkrun-Technologie basiert und GPU-Beschleunigung als experimentelle Option bietet.
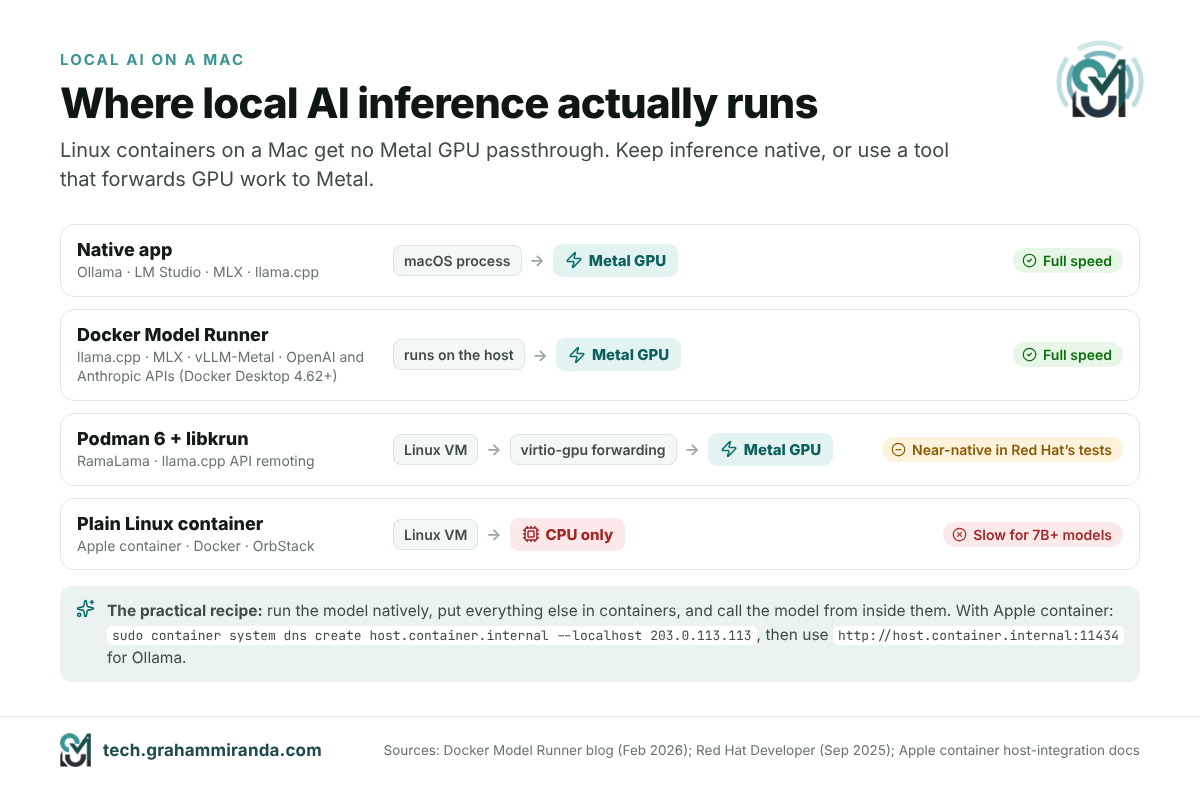
Das praktische Rezept für die meisten: Ollama oder LM Studio nativ laufen lassen, alles drumherum in Container packen und Container als den Ort für deinen Code und deine Dienste behandeln, nicht für deine Gewichte. Wenn du die Hardware dafür auswählst, mein Leitfaden zu MacBooks für lokale LLMs erklärt, wie viel Arbeitsspeicher jede Modellgröße braucht, und der Leitfaden zu lokaler KI mit M5 Pro 64 GB geht bei einer Konfiguration tiefer ins Detail.
Teil 8 — Die Sandbox-Ära: Warum jedes Container-Tool zum KI-Agenten-Tool wurde
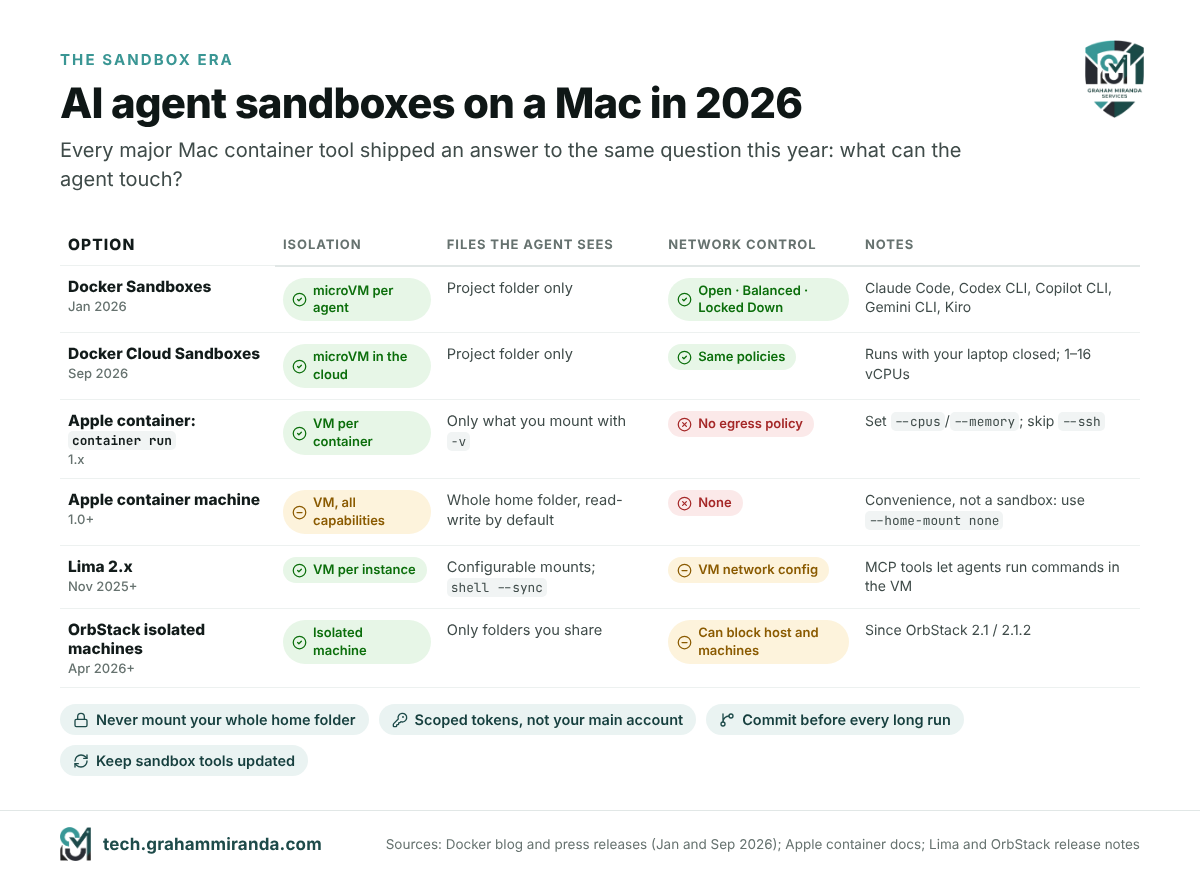
Sieh dir die Release Notes 2026 jedes Tools in Teil 6 an, und immer wieder kommt dasselbe Thema hoch: die Isolation von KI-Agenten. Das ist kein Zufall. Coding-Agenten laufen inzwischen stundenlang, installieren Pakete, führen Code aus, den sie selbst geschrieben haben, und lesen Dateien, auf die niemand sie hingewiesen hat. Die Frage war nicht mehr “kann der Agent guten Code schreiben?”, sondern “woran kann er dabei alles herankommen?” 2026 war die Antwort, auf die sich alle Anbieter zubewegten, eine KI-Agenten-Sandbox: eine wegwerfbare Umgebung mit eigenem Kernel, nur den Dateien, die die Aufgabe braucht, und idealerweise Grenzen dafür, wohin sie Daten senden darf.
Fünf Wege, einem Agenten eine eigene Box zu geben
- Docker Sandboxes (30. Januar 2026) geben jedem Agenten eine wegwerfbare microVM, in der nur dein Projektordner eingebunden ist und die ihre eigene Docker-Engine darin hat, ohne Zugriff auf den Docker-Daemon deines Hosts. Zum Start unterstützten sie Claude Code, Codex CLI, Copilot CLI, Gemini CLI und Kiro unter macOS und Windows. Das
sbxKommandozeilen-Tool lässt dich eine Netzwerkrichtlinie wählen (Open, Balanced oder Locked Down), bestimmte Ziele erlauben und Secrets verwalten mitsbx secret. Release 0.53.0 erschien am 11. November. - Docker Cloud Sandboxes (24. September 2026) betreiben dieselben Sandboxes in Dockers Cloud mit derselben Isolation und denselben Richtlinien, sodass ein Agent über Nacht weiterarbeiten kann, während dein Laptop zugeklappt ist. Sie skalieren von 1 bis 16 vCPUs und starten laut Docker in wenigen hundert Millisekunden.
- Apple container gibt jedem Container von Haus aus eine VM-Grenze. Ein einfacher
container runmit nur deinem eingebundenen Projekt ist eine vernünftige Agenten-Box; eine Container-Machine, wie Teil 3 erklärt hat, nicht – es sei denn, du schaltest das Einbinden deines Home-Verzeichnisses ab. - Lima 2.x liefert MCP-Tools, mit denen ein Agent Befehle in einer Lima-VM ausführen kann, und einen
--syncShell-Modus, der Agenten davon abhält, Dateien auf dem Host zu beschädigen. - OrbStack 2.1 fügte isolierte Maschinen hinzu, die nur die Ordner sehen, die du zum Teilen auswählst, und die seit 2.1.2 daran gehindert werden können, deinen Mac und deine anderen Maschinen zu erreichen.
Eine minimale Agenten-Box mit Apple container
Wenn du es mit dem Tool aus diesem Artikel ausprobieren willst: Das hier gibt einem Agenten eine eigene VM, deinen Projektordner und sonst nichts von deinem Mac:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# darin: installiere deine Agenten-CLI, melde dich an und starte sie in /work
Was das ehrlicherweise schützt und was nicht:
- Es schützt die übrigen Dateien deines Macs, deine SSH-Schlüssel (solange du nicht
--sshhinzufügst), deinen Schlüsselbund und deine anderen Container. - Es schützt nicht den Projektordner selbst, den der Agent weiterhin ändern oder löschen kann, also committe, bevor du startest. Es beschränkt auch keinen ausgehenden Netzwerkverkehr: Apple container hat keine Egress-Richtlinie, ein Agent, der von einer bösartigen Webseite oder README reingelegt wurde, kann also weiterhin Daten nach außen senden. Die Netzwerkrichtlinien von Docker Sandboxes sind die bessere Wahl, wenn dir das Sorgen macht.
- Zugangsdaten, die du einfügst, liegen in der Box. Nutze ein eingeschränktes Token für den Agenten, nicht dein Hauptkonto.
Der Sicherheits-Realitätscheck
Sandboxes verkleinern den Schadensradius; sie machen einen kompromittierten Agenten nicht harmlos. Apples eigenes Release 1.3.1 hat sechs Advisories im Code behoben, der Images entpackt, und die Riege exponierter KI-Tools, die 2026 zu Krypto-Minern umfunktioniert wurden, ist eine gute Erinnerung daran, was passiert, wenn Isolation nur nachträglich mitgedacht wird: Im April dokumentierte Censys mehr als tausend ComfyUI-Server, die offen im Internet standen und angegriffen wurden, wie ich in Lohnt sich Krypto-Mining 2026?. Halte Sandbox-Tools aktuell, gib Agenten nur begrenzte Zugangsdaten, prüfe, was sie committen, und setze die Steuerungsschnittstelle eines Agenten niemals dem Internet aus. Wenn du dich überhaupt erst für einen Agenten entscheidest, dann ist meine Vergleich von KI-Coding-Harnissen zeigt, welche davon eingebaute Sandboxen bieten.
Teil 9 — Die Plattformschicht: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 und Homebrew
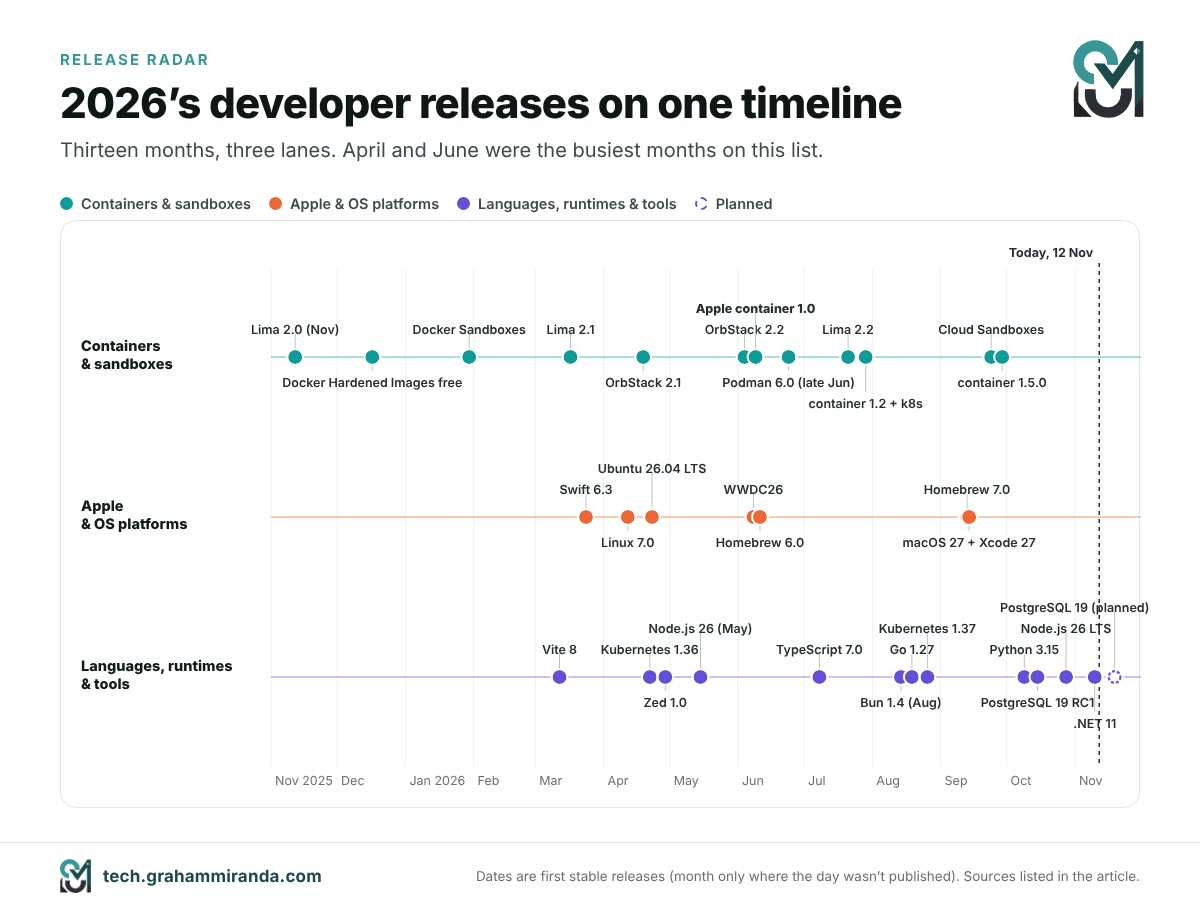
Apple container war die interessanteste Veröffentlichung des Jahres für Mac-Entwickler, aber es war nicht die einzige, die verändert hat, wie du arbeitest. Der Rest dieses Leitfadens ist das Release-Radar: die Releases aus 2026, die für alle, die Software bauen, am wichtigsten sind, nach Ebene gruppiert, mit dem, was sich geändert hat, und dem, was du jeweils tun solltest.
macOS 27 Golden Gate: nur Apple Silicon
Apple kündigte macOS 27 Golden Gate am 8. Juni auf der WWDC26 an und veröffentlichte es am 14. September 2026. Für Entwickler ist die Schlagzeile nicht Siri, das jetzt auf Googles Gemini läuft, oder die schnelleren App-Starts, mit denen Apple wirbt; es ist die Liste dessen, was verschwunden ist:
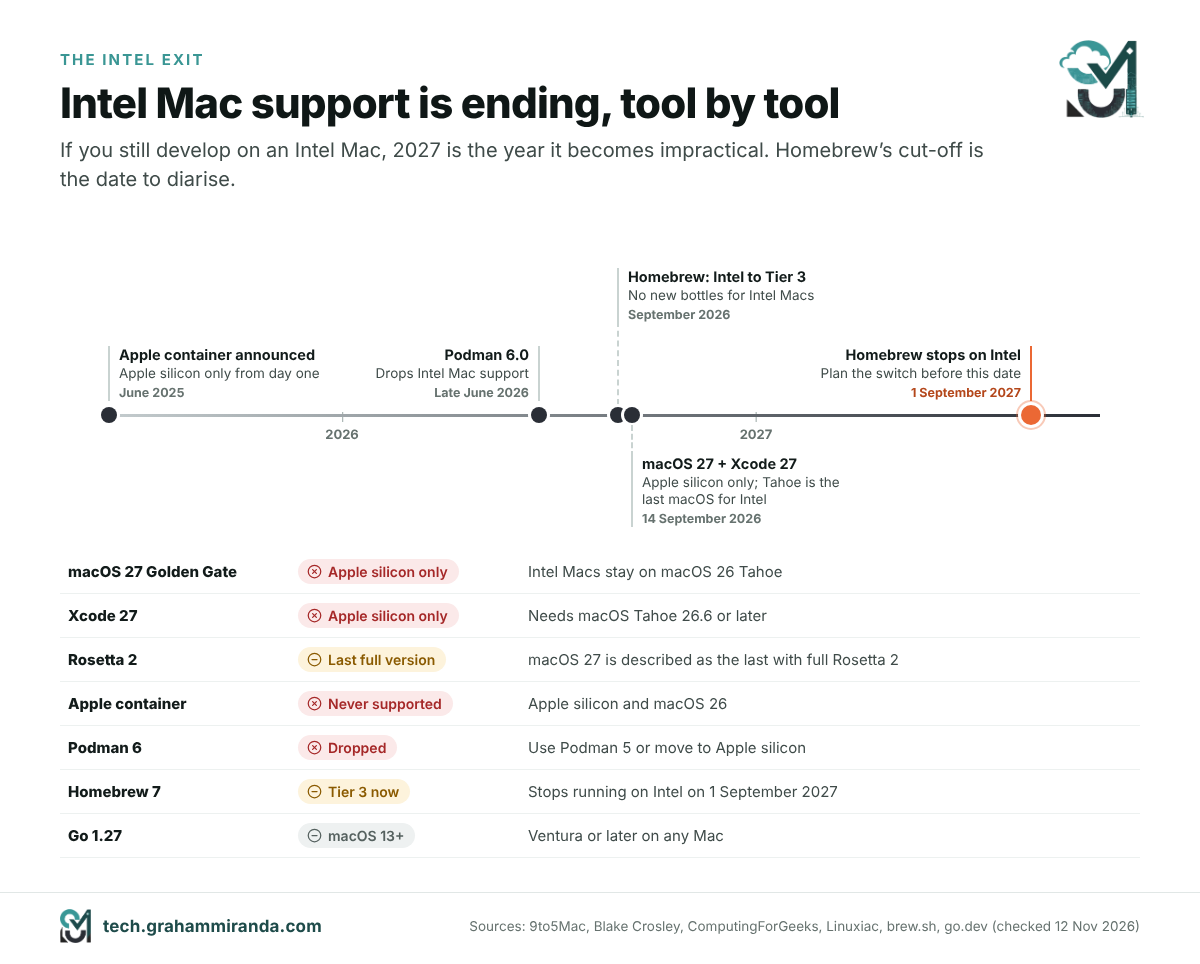
- Intel-Macs sind raus. Golden Gate läuft nur auf Apple Silicon. macOS 26 Tahoe ist die letzte Version für Intel-Macs, die für den Rest seines Sicherheitsupdate-Zeitraums darauf bleiben.
- Rosetta 2 ist vorgewarnt. Beim Upgrade wird Rosetta entfernt und beim ersten Start einer reinen x86-App bei Bedarf neu installiert. Golden Gate gilt weithin als das letzte macOS mit voller Rosetta-2-Unterstützung, reine x86-Tools in deinem Workflow brauchen also einen Plan für Ersatz.
- Alte Skript-Laufzeitumgebungen verschwinden weiter. Eine Neuinstallation hat kein Python 2 und kein PHP;
python3ist das 3.9.6, das mit den Command Line Tools kommt und sich nicht ändert. Nutze Homebrew,uvoderpyenvfür echte Python-Arbeit und Homebrew für PHP. - Ein Downgrade gibt es nicht. Wenn etwas kaputtgeht, ist der saubere Weg zurück eine Time-Machine-Wiederherstellung. Sichere vorher, und warte, wenn du auf einen VPN-Client, Treiber oder eine Kernel-Erweiterung angewiesen bist, die noch nicht für 27 zertifiziert ist.
Eine konkrete Warnung, wenn du Python schreibst: Die Versionshinweise von python.org zu 3.15 warnen, dass IDLE und andere tkinter-Apps unter macOS 27.0 hängen können, wenn sie Dialoge öffnen, und empfehlen, mit dem Upgrade zu warten, bis ein Fix da ist, wenn du darauf angewiesen bist.
Xcode 27 und Swift 6.4: Agenten mit einem Plan
Xcode 27 erschien am 14. September mit Swift 6.4. Es braucht macOS Tahoe 26.6 oder neuer auf Apple Silicon, damit ist auch für Xcode auf Intel Endstation. Die Änderungen, auf die es ankommt:
- Agentisches Coding ist erwachsen geworden. Agenten können jetzt planen, bevor sie handeln: Der Plan ist ein bearbeitbares Markdown-Dokument, das du genehmigst, bevor der Agent irgendetwas ändert. Googles Gemini ist zur Liste der unterstützten Modelle dazugekommen, und Integrationen mit externen Anbietern sind Opt-in, weil sie deinen Code auf fremde Server schicken.
- Device Hub ersetzt die Simulator-App, und bringt Simulatoren und echte Geräte in ein Fenster.
xcrun simctlfunktioniert weiter, also überlebt die skriptgesteuerte Simulator-Automatisierung. - Manche Projekte lassen sich nicht ohne Änderungen bauen. Der klassische
ld64Linker ist weg (das-ld64Flag lässt den Link jetzt fehlschlagen), ein paar Swift-Quellcode-Brüche betreffen@StateInitialisierer undinitAccessoren, und für Ziele unter macOS 27ARCHS_STANDARDschließt x86_64 stillschweigend nicht mehr ein.
Swift 6.3, das am 24. März erschien, verdient eine eigene Erwähnung: Es machte das Swift SDK for Android offiziell, sodass du nativen Android-Code in Swift schreiben und ihn aus Kotlin oder Java aufrufen kannst; außerdem fügte es ein @c Attribut hinzu, das Swift-Funktionen für C verfügbar macht, und stellte das neue Swift-Build-System im Swift Package Manager vor. Zusammen mit Container Machines ist es jetzt realistisch, serverseitigen Swift auf einem Mac zu schreiben, ihn nebenan auf echtem Linux zu bauen und zu testen und den Code mit einer Android-App zu teilen.
Linux 7.0: eine runde Zahl mit echten Änderungen
Linus Torvalds veröffentlichte Linux 7.0 auf am 12. April 2026. Der Sprung von 6.19 war ein Neustart der Nummerierung und kein Zeichen eines Umbruchs, aber die Veröffentlichung brachte echte Meilensteine: Rust-Unterstützung verlor das Label “experimentell”, XFS erhielt autonome Selbstheilung, Kernelmodule lassen sich mit dem Post-Quanten- ML-DSA Algorithmus signieren, während das Signieren von Modulen mit SHA-1 entfernt wurde, und zram kann komprimierte Seiten jetzt zurück auf den Speicher schreiben, ohne sie vorher zu dekomprimieren. Bis Oktober lieferte OrbStack bereits einen 7.2-Kernel in seiner VM aus.
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical veröffentlichte Ubuntu 26.04 LTS auf am 23. April 2026, auf Linux 7.0 aufgebaut. Es ist die Veröffentlichung, die Rust ins Herz einer Mainstream-Distribution brachte: sudo-rs und die uutils-Rust- coreutils ersetzen die klassischen sudo und zentralen Kommandozeilenwerkzeuge. TPM-gestützte Vollverschlüsselung der Festplatte ist jetzt allgemein im Installer verfügbar, Livepatch deckt erstmals Arm64-Server ab, und NVIDIAs CUDA liegt in Ubuntus eigenen Repositories erstmals, zusammen mit AMDs ROCm. Für Container heißt das ubuntu:26.04 ist das Basis-Image, mit dem neue Projekte starten sollten; für Windows-Nutzer bekam Ubuntu unter WSL cloud-init- und Ubuntu-Pro-Integration. Wenn du diesen Winter einen neuen Server baust, gilt das meiste aus meinem Checkliste zur Server-Härtung für Debian 12 auch für 26.04.
Homebrew 6.0 und 7.0: zwei Major-Versionen in einem Sommer
Homebrew lieferte zwei Major-Versionen im Abstand von drei Monaten aus, und zusammen änderten sie seine Standardwerte stärker als jede Veröffentlichung seit Jahren:
- Homebrew 6.0 (11. Juni) verlangte von dir, Drittanbieter-Taps ausdrücklich zu vertrauen, bevor ihr Code läuft (offizielle Taps bleiben vertrauenswürdig), machte den “ask”-Modus zur Standardeinstellung für Entwickler, sodass
brew installundbrew upgradezeigt, was sich ändert, bevor sie es ändern, brachte eine Bubblewrap-Sandbox nach Linux und fügtebrew exec, das ein Paket ausführt, ohne es dauerhaft zu installieren, ähnlich wienpx. - Homebrew 7.0 (13. September) brachte
brew vulns, das deine installierten Pakete gegen die Schwachstellendatenbank OSV.dev prüft, und veröffentlichte BrewUI, Homebrew’s offizielle grafische App (brew install homebrew-app, macOS Tahoe 26 oder neuer), stellte die Linux-Sandbox auf Landlock um und beschleunigte Installationen mit mehr paralleler Arbeit. - Der Intel-Zeitplan steht jetzt fest. Golden Gate, Tahoe und Sequoia sind Tier 1 auf Apple Silicon. Intel-Macs sind auf Tier 3 gerutscht, ohne neue Bottles, und Homebrew läuft ab dem 1. September 2027 nicht mehr auf Intel; es empfiehlt MacPorts für alle, die bleiben müssen. macOS 10.15 und älter werden überhaupt nicht mehr unterstützt, und Sonoma 14 ist auf Tier 3 gefallen.
Zwei Befehle, die sich heute lohnen: brew vulns --severity=high um zu sehen, was exponiert ist, und brew tap um zu prüfen, welchen Taps von Drittanbietern du die ganze Zeit vertraut hast.
Teil 10 — Sprachen und Runtimes: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun und Vite
Python 3.15: schnellerer Start, schnelleres Ausführen
Python 3.15.0 erschien am 9. Oktober 2026 (die aktuelle Version ist 3.15.2). Die wichtigsten Neuerungen:
- Explizite Lazy Imports (PEP 810). Du kannst einen Import als lazy markieren, sodass das Modul erst geladen wird, wenn es zum ersten Mal verwendet wird. Bei Kommandozeilenwerkzeugen und Serverless-Funktionen, die schwere Bibliotheken importieren, die sie selten nutzen, sinkt die Startzeit spürbar.
- UTF-8 ist die Standardkodierung (PEP 686).
open()ohne einencodingArgument bedeutet jetzt überall UTF-8. Vor allem ein Fix für Windows, aber prüfe jeden Code, der sich auf den alten locale-abhängigen Standard verlassen hat. - Neue Built-ins:
frozendict(PEP 814), ein unveränderliches Dictionary, undsentinel(PEP 661), ein sauberer Weg, eindeutige Markerwerte zu erzeugen. - Unpacking in Comprehensions (PEP 798), ein neuer statistischer Profiler namens Tachyon (PEP 799) mit einem neuen
profilingPaket, Frame-Pointer standardmäßig aktiviert für besseres Profiling, und mehrere Verbesserungen an der Typisierung. - Ein schnellerer experimenteller JIT: etwa 7–8 % schneller als der Standard-Interpreter auf x86-64-Linux und 11–12 % schneller als der Tail-Calling-Interpreter auf Apple-Silicon-Macs, gemessen an den geometrischen Mittelwerten des Kernteams’ Messungen.
- Free-Threading wird allmählich normal. Der offizielle macOS-Installer installiert Free-Threading-Unterstützung jetzt standardmäßig, und neue Arbeit an der stabilen ABI macht es C-Erweiterungen leichter, den Build ohne den globalen Interpreter-Lock zu unterstützen.
Container-Images sind python:3.15. Teste zuerst auf einem Branch: Lazy Imports und die Änderung der Kodierung dürften bestehenden Code am ehesten überraschen.
TypeScript 7.0: der Compiler, neu geschrieben in Go
Microsoft veröffentlichte TypeScript 7.0 auf am 8. Juli 2026, nach einem Release Candidate im Juni. Microsoft’s native Portierung des Compilers und des Language Service nach Go, während der Entwicklung als Project Corsa bekannt, und Microsoft sagt, dass es vollständige Builds typischerweise 8- bis 12-mal schnellermacht, unterstützt durch echtes Multithreading. Weil das Team die Struktur und Logik des bestehenden Code’s portiert hat, statt ihn neu zu entwerfen, liefern beide Compiler konsistente Ergebnisse.
Du installierst es wie gewohnt (npm install -D typescript), und das Paket liefert jetzt das native tsc. Für Tools, die noch die alte JavaScript-API brauchen, veröffentlicht Microsoft @typescript/typescript6, das einen tsc6 Befehl und die 6.0-API parallel zu 7.0 bereitstellt. Microsoft plant jetzt Feature-Releases alle drei bis vier Monate. Wenn sich dein Editor diesen Herbst schneller anfühlt, liegt es daran.
Node.js 26 LTS: Temporal kommt, und der Release-Zug wird langsamer
Node.js 26 erschien im Mai und wurde am 28. Oktober 2026 LTS als Version 26.13.0, Codename “Lithium”, unterstützt bis Ende April 2029. Es aktiviert die Temporal API standardmäßig, den lang erwarteten Ersatz für JavaScript’ berüchtigt umständliches Datum Objekt, und liefert die V8-14.6-Engine und Undici 8, den HTTP-Client hinter fetch().
Node 26 ist auch das Ende einer Ära. Das war’s mit dem alten Zeitplan von zwei Major-Releases pro Jahr. Ab Node.js 27, gibt es ein Major-Release pro Jahr, wird jedes Release LTS, und jede Linie erhält 30 Monate LTS von 36 Monaten Gesamt-Support. Die Alpha-Phase von Node 27 begann im Oktober 2026, das erste Release ist für April 2027 geplant und es wird bis April 2030 unterstützt.
Go 1.27: endlich generische Methoden
Go 1.27 erschien am 19. August 2026. Methoden können jetzt eigene Typparameter haben, eine der meistgewünschten Funktionen, seit Generics mit Go 1.18 eingeführt wurden (Methoden in Interfaces können das bis heute nicht). encoding/json läuft jetzt auf der schnelleren v2-Implementierung im Hintergrund, mit neuen encoding/json/v2 und jsontext Paketen; das Unmarshalling ist deutlich schneller, allerdings lesen sich manche Fehlermeldungen anders. Es gibt experimentelle, portable SIMD Unterstützung hinter dem Flag GOEXPERIMENT=simd, und die Krypto-Pakete erhielten Post-Quanten- ML-DSA Signaturen und ML-KEM-1024 Schlüsselaustausch in TLS 1.3. Eine Anmerkung zur Plattform: Go 1.27 braucht macOS 13 Ventura oder neuer.
.NET 11: Union-Typen, und zwei Versionen ohne Support
Microsoft veröffentlichte es .NET 11 auf der .NET Conf 2026 (10.–12. November). Es ist ein Release mit Standard-Supportzeitraum und 24 Monaten Support. Der Star aus Entwicklersicht sind die Union-Typen von C# 15, mit denen ein Wert genau einer von mehreren deklarierten Typen sein kann, während der Compiler bei switch Ausdrücken prüft, ob jeder Fall abgedeckt ist. .NET MAUI läuft jetzt auf der CoreCLR Runtime standardmäßig, mit vorkompiliertem Code plus einem Interpreter auf Apple-Plattformen, wo JIT-Kompilierung nicht erlaubt ist, und der dotnet Befehl selbst startet dank eines Native-AOT-Hosts schneller.
Das Dringende ist nicht .NET 11 selbst: .NET 8 und .NET 9 haben beide am 10. November 2026 das Ende ihres Supports erreicht. Alles, was noch darauf läuft, muss auf .NET 10 (Long-Term-Support) oder .NET 11 umsteigen.
Bun 1.4: in Rust neu geschrieben, größtenteils von KI
Das umstrittenste Release des Jahres ist Bun 1.4, veröffentlicht im August. Bun, die JavaScript-Runtime, die Anthropic im Dezember 2025 übernommen hat, wurde von Zig nach RustLaut dem Bericht von InfoQ umfasste die ursprüngliche Codebasis etwa 535.000 Zeilen Zig; die Portierung dauerte rund vier Monate statt des Jahres, das ein kleines menschliches Team gebraucht hätte, und die Arbeit erledigte größtenteils eine Vorabversion von Anthropics Claude Fable 5, orchestriert als rund 50 Workflows mit einem Implementer-Agenten, zwei adversarialen Reviewer-Agenten und einem Fixer-Agenten, wobei bis zu 64 Instanzen parallel liefen. Die Testsuite zum Laufen zu bringen kostete etwa $165,000 an API-Nutzung.
Die Ergebnisse gehen in beide Richtungen. Die mechanische Portierung brachte 19 subtile Regressionen. Außerdem hat es 128 lang bestehende Fehler behoben, und in einem Test mit 2.000 aufeinanderfolgenden Builds pendelte sich der Speicherverbrauch bei 609 MB ein, statt wie zuvor über 6,7 GB hinaus zu steigen. Zigs Schöpfer Andrew Kelley kritisierte das Projekt dafür, Code auszuliefern, den kein Mensch vollständig geprüft hatte. Wie du das auch siehst, Bun 1.4 ist inzwischen der Referenzfall für KI-gestütztes Umschreiben von Infrastruktur in großem Maßstab, und die Debatte darüber, was “geprüft” bei KI-geschriebenem Code bedeutet, ist alles andere als entschieden.
Vite 8: ein Bundler statt zwei
Vite 8, veröffentlicht am 12. März 2026, ersetzte das Paar aus Bundlern, das Vite schon immer verwendete, esbuild in der Entwicklung und Rollup für die Produktion, durch einen einzigen Rust-basierten Bundler, Rolldown, dazu die Oxc-Compiler-Toolchain. In Benchmarks ist Rolldown 10- bis 30-mal schneller als Rollup, und frühe Anwender meldeten große Erfolge in der Praxis: der Produktions-Build von Linear ging von 46 Sekunden auf 6. Vite braucht jetzt Node.js 20.19+ oder 22.12+, wird nur noch als ESM ausgeliefert und ist bei der Installation etwa 15 MB größer; eine Kompatibilitätsschicht übersetzt die meisten bestehenden Konfigurationen automatisch.
Teil 11 — Infrastruktur und Editoren: Kubernetes, PostgreSQL 19 und Zed 1.0
Kubernetes 1.36 und 1.37
Kubernetes hat seinen Rhythmus von drei Releases pro Jahr beibehalten. Version 1.36 “Haru” (22. April 2026) brachte 70 Verbesserungen, von denen 18 stabil wurden; die wichtigsten sind User-Namespaces, die den root-Benutzer eines Containers auf einen unprivilegierten Benutzer auf dem Host abbilden. Die feingranulare Autorisierung für die kubelet-API und die Pressure-Stall-Metriken (PSI) wurden ebenfalls stabil, und Service ExternalIPs wurden abgekündigt. Version 1.37 “Garhwal” (26. August 2026) folgte mit 67 Verbesserungen: 16 stabil, 23 Beta und 27 Alpha.
Für Mac-Nutzer ein praktisches Detail: Das Kubernetes-Plugin von Apple container verwendet standardmäßig das kindest/node:v1.35.5 Image, ist also ein oder zwei Releases hinterher. Übergib --node-image ein neueres kind-Node-Image, wenn du gegen aktuelles Kubernetes testen willst.
PostgreSQL 19: das Release, das gewartet hat
PostgreSQL liefert wie ein Uhrwerk jeden Herbst eine Hauptversion. Dieses Jahr nicht. Während des Beta-Zyklus von 19 hat das Projekt 53 Commits zurückgenommen, darunter zentrale Funktionen wie SQL-Property-Graph-Abfragen (SQL/PGQ), MERGE/SPLIT PARTITION, temporales UPDATE/DELETE … FOR PORTION OF und GROUP BY ALL, die in manchen Fällen falsche Ergebnisse lieferten. Die meisten sollen mit Version 20 zurückkehren. Eine Analyse vom September im Engineering-Blog von Snowflake wies auf eine interessante Ursache hin: KI-unterstützte Fehlererkennung brachte Probleme aus späten Phasen ans Licht, die früher ausgeliefert worden wären. Der erste Release Candidate kam am 15. Oktober, und die allgemeine Verfügbarkeit ist für 19. November 2026, es sei denn, ein anderer Kandidat wird benötigt.
Es ist das Gegenteil des Instinkts “ausliefern und hinterher patchen”, und für eine Datenbank ist das die richtige Entscheidung. Bleib in der Produktion bei PostgreSQL 18, bis 19 mindestens sein erstes Minor-Release hinter sich hat.
Zed 1.0: Ein neuer Editor erreicht Stable
Zed, der in Rust gebaute, GPU-beschleunigte Editor des Teams hinter Atom, erreichte 1.0 Ende April 2026, nach etwa fünf Jahren Entwicklung. Er läuft auf macOS (12 oder neuer), Windows und Linux, und seine KI-Funktionen unterstützen externe Coding-Agenten über das offene Agent Client Protocol. Er bewegt sich schnell: Die aktuelle Version am 12. November ist 1.28.1.
Teil 12 — Sechs Muster hinter der Release-Welle 2026
Einzeln betrachtet sind das nur Release Notes. Zusammen betrachtet sagen sie, wohin sich die Entwicklerwerkzeuge bewegen.
1. Die virtuelle Maschine ist der neue Container
Apple container gibt jedem Container seine eigene VM. Docker Sandboxes und Cloud Sandboxes geben jedem Agenten eine MicroVM. Lima, OrbStack und Podman haben das ganze Jahr damit verbracht, Isolationsfunktionen auf VM-Ebene hinzuzufügen. Die Ursache ist überall dieselbe: KI-Agenten führen Code aus, den niemand gelesen hat, und die Kernel-Namespace-Grenze, die für die eigenen vertrauenswürdigen Dienste in Ordnung war, ist kein angenehmer Ort, um einen nicht vertrauenswürdigen zu stoppen. Apple Silicon hat leichte VMs billig genug gemacht, um das standardmäßig zu tun.
2. Intel verlässt die Mac-Toolchain
macOS 27, Xcode 27 und Apple container laufen nur auf Apple Silicon. Podman 6 hat Intel-Macs fallen lassen. Homebrew hat Intel in Tier 3 verschoben und ein Datum gesetzt, 1. September 2027, nach dem es dort gar nicht mehr läuft. Golden Gate ist das letzte macOS mit vollem Rosetta 2. Wenn du oder deine Firma noch auf Intel-Macs entwickelt, ist 2027 das Jahr, in dem das unpraktisch wird.
3. Schreib es in einer schnelleren Sprache neu
Typescripts Compiler wechselte von JavaScript zu Go und wurde 8–12 Mal schneller. Vite tauschte zwei Bundler gegen einen in Rust geschriebenen. Bun wechselte von Zig zu Rust. Ubuntu ersetzte sudo und die Kernwerkzeuge durch Rust-Versionen, Rust verlor sein Experimental-Label im Linux-Kernel, und Zed bewies, dass ein nativer Editor mit Electron-basierten konkurrieren kann. Geschwindigkeit ist die Hälfte des Motivs; Speichersicherheit die andere.
4. KI ist jetzt sowohl der Erbauer als auch der Fehlersucher
Eine KI tippte den Großteil von Buns Neuschreibung. KI-gestützte Fehlererkennung trug dazu bei, PostgreSQL 19 zu verzögern. Apple liefert eine Skill aus, damit Coding-Agenten sein Container-Tool steuern können, Xcode 27 hat Agenten, die planen, bevor sie schreiben, und Docker hat seine Produktlinie um deren Sandboxing herum neu organisiert. Die Werkzeuge gehen zunehmend davon aus, dass ein Agent und nicht ein Mensch am anderen Ende der Kommandozeile sitzt, und das verändert, was “gute Dokumentation” und “gute Voreinstellungen” bedeuten. (Für die Workflow-Seite dieses Wandels siehe meinen Leitfaden zur Vibe-Codierung.)
5. Sicher per Voreinstellung, endlich
Homebrew verlangt jetzt, dass du Third-Party-Taps vertraust, und scannt nach bekannten Schwachstellen. Docker gab seine gehärteten Images kostenlos her. Podman schaltete die Netzwerkisolation standardmäßig ein. Apple container nutzt jetzt standardmäßig HTTPS für Registries und behob sechs Advisories in einem einzigen Release. Linux 7.0 und Go 1.27 übernahmen Post-Quanten-Signaturen, und Ubuntu tauschte speichersichere Werkzeuge ein. Nichts davon ist glamourös, und alles davon verringert die Zahl der Wege, auf denen eine schlechte Abhängigkeit oder ein verwirrter Agent dir schaden kann.
6. Langsamere Züge, längere Unterstützung
Node.js wechselt zu einer Hauptversion pro Jahr mit LTS für jede Version. .NETs Standard-Term-Releases erhalten jetzt 24 Monate Support. PostgreSQL wählte Qualität statt seines üblichen Release-Fensters. Nach Jahren immer schnellerer Release-Zyklen bremsen die Plattformen, auf denen Menschen ihre Geschäfte aufbauen, bewusst ab, während die Werkzeuge darüber, von TypeScript über Zed bis Apple container, weiter alle paar Wochen ausliefern.
Teil 13 — Dein Upgrade-Plan für November 2026
Hier ist, was ich tun würde – je nachdem, was für ein Entwickler du bist.
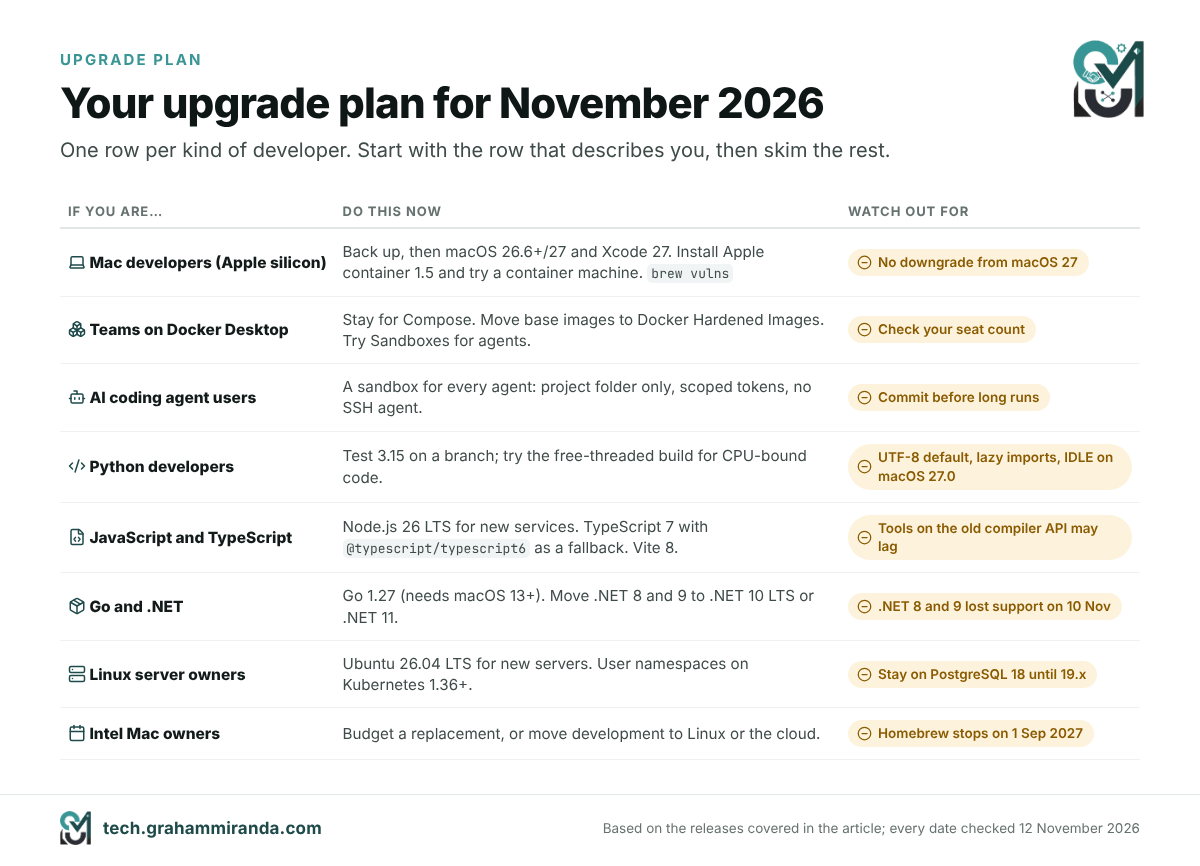
Mac-Entwickler auf Apple Silicon. Mach ein Time-Machine-Backup und wechsle dann zu macOS 26.6 oder 27 und Xcode 27, sobald deine kritischen Werkzeuge sie unterstützen. Installier Apple container 1.5 und erstelle eine Container-Maschine für deine Linux-Builds. Führe brew update && brew upgrade, dann brew vulns und brew tap.
Teams, die Docker Desktop nutzen. Bleib für Compose-basierte Entwicklung, wo du bist. Stell Basis-Images auf Docker Hardened Images um, wo es sinnvoll ist, probier Docker Sandboxes für Agentenarbeit aus und prüf, ob deine Sitzungszahl noch zu Dockers Lizenzbedingungen passt.
Alle, die KI-Coding-Agenten laufen lassen. Gib jedem Agenten eine Sandbox: Docker Sandboxes, einen einfachen Apple container, in dem nur das Projekt eingebunden ist, oder eine Lima-VM. Gib einem Agenten niemals dein ganzes Home-Verzeichnis, deinen SSH-Agenten oder ein unbegrenztes Token. Committe vor jedem langen Lauf.
Python-Entwickler. Teste 3.15 auf einem Branch. Achte auf die UTF-8-Voreinstellung und auf Code, der bei Lazy Imports brechen könnte, probier den Free-Threaded-Build aus, wenn du CPU-gebundenen Code hast, und halt IDLE von macOS 27.0 fern, bis der tkinter-Fix ausgeliefert ist.
JavaScript- und TypeScript-Entwickler. Stell neue Produktionsdienste auf Node 26 LTS um. Probier TypeScript 7 mit @typescript/typescript6 als Sicherheitsnetz für Werkzeuge, die die alte API brauchen, und aktualisiere auf Vite 8, wenn deine Builds langsam sind.
Go- und .NET-Entwickler. Aktualisiere auf Go 1.27 und bedenke, dass es macOS 13 oder neuer braucht. Stell alles, was noch auf .NET 8 oder 9 läuft, jetzt auf .NET 10 LTS oder .NET 11 um: sie werden bereits nicht mehr unterstützt.
Betreiber von Linux-Servern. Nutze Ubuntu 26.04 LTS für neue Server, aktiviere User-Namespaces, wo deine Kubernetes-Version sie unterstützt, und bleib bei PostgreSQL 18, bis 19 ein Point Release bekommen hat.
Besitzer von Intel-Macs. Tahoe ist dein letztes macOS, und Homebrew läuft ab dem 1. September 2027 nicht mehr auf Intel. Plane einen Ersatz im Budget für 2027 ein oder verlagere deine Entwicklungsarbeit auf eine Linux-Maschine oder eine Cloud-Umgebung. Wenn du für diesen Ersatz die neuen MacBook Pro Displays abwägst, habe ich erklärt warum ich mini-LED statt OLED gewählt habe, und ich habe das M1 MacBook Pro mit dem 16-Zoll M5 Pro ausführlich verglichen.
Häufig gestellte Fragen
Apple container ist Apples Open-Source-Kommandozeilentool zum Erstellen, Ausführen, Bauen und Veröffentlichen von Linux-Containern auf einem Mac. Version 1.0 wurde am 9. Juni 2026 veröffentlicht. Es führt jeden Container in seiner eigenen leichten virtuellen Maschine mit Apples Swift-Paket Containerization aus, arbeitet mit Standard-OCI-Images aus jeder Registry und hat Container Machines hinzugefügt: persistente Linux-Umgebungen, die deinen Mac-Benutzernamen und dein Home-Verzeichnis teilen. Die aktuelle Version ist 1.5.0.
Für die meisten Teams noch nicht. Apple container führt dieselben Images aus und deckt die alltäglichen Befehle wie run, build, exec, logs und push ab, hat aber kein Compose, keine Restart-Richtlinien, keine GUI und keinen GPU-Zugriff für Container. Docker Desktop und OrbStack bleiben die bessere Wahl für Compose-Stacks mit mehreren Diensten. Apple container passt besser zu einzelnen Containern, Linux-Entwicklungsumgebungen und Workloads, bei denen Isolation auf VM-Ebene zählt.
Container Machines, neu in Apple container 1.0, sind persistente Linux-Umgebungen, die aus gewöhnlichen OCI-Images gebaut werden. Jede läuft in ihrer eigenen leichten VM, startet das Init-System des Images und bildet deinen Mac-Benutzernamen, dein Home-Verzeichnis und dein aktuelles Verzeichnis nach Linux ab, sodass du auf macOS bearbeitest und ohne Kopierschritt in Linux baust. Sie werden erstellt mit container machine create und sind das, was auf dem Mac dem WSL von Windows am nächsten kommt.
Auf Intel-Macs läuft es überhaupt nicht; es braucht Apple Silicon. Apple unterstützt es auf macOS 26 Tahoe, und es läuft auch auf macOS 27 Golden Gate. Auf macOS 15 Sequoia läuft es zwar, aber mit echten Einschränkungen: Container können nicht über das Netzwerk miteinander sprechen, es steht nur ein Netzwerk zur Verfügung, und Apples Maintainer beheben im Allgemeinen keine Probleme, die sie auf macOS 26 nicht reproduzieren können.
Ja. Apple container und das Paket Containerization sind Open Source unter der Apache-2.0-Lizenz, ohne Abonnement, Seat-Lizenz oder Konto. Du lädst das signierte Installer-Paket von der GitHub-Releases-Seite des Projekts herunter. Images kommen weiterhin aus Registries wie Docker Hub, deren eigene Rate Limits und Bedingungen gelten, wenn du von dort pullst.
Nein. Es gibt keinen container compose Befehl, und Apple hat keinen Zeitplan genannt, obwohl die Compose-Diskussion des Projekts eine der lebhaftesten ist. Eine kleine Compose-Datei lässt sich als Shell-Skript umschreiben, das jeden Container im Standardnetzwerk startet, verwendet name.domain Hostnamen wie db.test und ersetzt depends_on durch eine Readiness-Schleife. Größere Compose-Stacks sollten besser bei Docker Desktop oder OrbStack bleiben.
Ja. Apple container verbraucht und erzeugt Standard-OCI-Images, daher laufen Images von Docker Hub, der Container-Registry von GitHub oder einer privaten Registry unverändert, und Images, die du baust mit container build aus einem gewöhnlichen Dockerfile, laufen überall sonst. Nutze wo möglich arm64- oder Multi-Architektur-Images; reine x86-Images brauchen die --rosetta Option.
Nicht in Apple container oder einem Standard-Docker-Container: Linux-Container auf einem Mac bekommen kein Metal-GPU-Passthrough, also laufen Modelle darin auf der CPU. Führe das Modell nativ mit Ollama, LM Studio oder MLX aus und ruf es aus deinen Containern auf, oder lass Docker Model Runner es auf dem Host ausführen. Podman mit libkrun ist die Ausnahme und leitet die GPU-Arbeit von llama.cpp in Red Hats Tests mit nahezu nativer Geschwindigkeit an Metal weiter.
Das Design sorgt für stärkere Isolierung zwischen Containern. Jeder Apple-Container läuft in seiner eigenen VM, ein Prozess, der aus seinem Container ausbricht, landet also in einer VM, in der sonst nichts ist, während in Docker Desktop alle Container eine Linux-VM und einen Kernel teilen. Das macht es nicht fehlerfrei: Release 1.3.1 hat sechs Security Advisories in der Image-Verarbeitung behoben. Halte es aktuell und denk daran, dass Container Machines bewusst Isolierung gegen Bequemlichkeit tauschen.
Prüfe, ob dein Mac Apple Silicon und macOS 26 oder neuer hat, lade das signierte .pkg Installer-Paket von der GitHub-Releases-Seite von Apple container herunter, führ es mit deinem Administratorkennwort aus und starte dann container system start und akzeptiere den empfohlenen Linux-Kernel. Teste es mit container run --rm alpine echo hello. Aktualisiere später mit /usr/local/bin/update-container.sh, nachdem du die Dienste gestoppt hast mit container system stop.
Docker Sandboxes, am 30. Januar 2026 gestartet, führen KI-Coding-Agenten wie Claude Code, Codex CLI, Copilot CLI und Gemini CLI in wegwerfbaren MicroVMs aus. Jede Sandbox bindet nur deinen Projektordner ein, hat ihre eigene Docker-Engine ohne Zugriff auf die deines Hosts und kann Netzwerkrichtlinien durchsetzen über die sbx Tool. Docker Cloud Sandboxes, gestartet am 24. September 2026, führen dieselben Sandboxes in Dockers Cloud aus.
macOS 27 Golden Gate, veröffentlicht am 14. September 2026, läuft nur auf Apple Silicon, womit macOS 26 Tahoe die letzte Version für Intel-Macs ist. Es gilt als das letzte macOS mit vollständigem Rosetta 2, eine saubere Installation hat kein Python 2 oder PHP, und Xcode 27, das Swift 6.4 mit Agentenplanung mitbringt, benötigt macOS Tahoe 26.6 oder neuer. Ein Downgrade an Ort und Stelle gibt es nicht, also sichere vor dem Upgrade.
Teste zuerst, dann aktualisiere. Python 3.15, veröffentlicht am 9. Oktober 2026, bringt explizite Lazy Imports, frozendict und sentinel Built-ins, einen schnelleren experimentellen JIT und UTF-8 als Standardkodierung. Die Kodierungsänderung und die Lazy Imports dürften sich am ehesten auf bestehenden Code auswirken, also führe deine Testsuite in einem Branch aus. Auf macOS 27.0 warnt python.org, dass IDLE und andere tkinter-Apps beim Öffnen von Dialogen hängen können.
Größtenteils nicht bei den Type-Checking-Ergebnissen, die Microsoft konsistent hielt, indem es die Logik des bestehenden Compilers nach Go portierte, aber Tools, die die JavaScript-API des Compilers nutzen, brauchen vielleicht Zeit, um nachzuziehen. TypeScript 7.0, veröffentlicht am 8. Juli 2026, macht vollständige Builds typischerweise 8- bis 12-mal schneller. Microsofts @typescript/typescript6 Paket bietet einen tsc6 Befehl und die 6.0-API nebeneinander für Tools, die sie brauchen.
Homebrew 7.0, veröffentlicht am 13. September 2026, hat Intel-Macs auf Tier 3 verschoben, was bedeutet: keine neuen vorgefertigten Bottles mehr, und Homebrew läuft nach dem 1. September 2027 nicht mehr auf Intel-Macs. Es empfiehlt MacPorts für alle, die auf Intel bleiben müssen. Auf Apple Silicon sind macOS 15 Sequoia, 26 Tahoe und 27 Golden Gate voll unterstützte Tier-1-Plattformen.
Das Projekt wählte Qualität statt seines üblichen Herbst-Releasetermins. Während des Beta-Zyklus hat es 53 Commits zurückgenommen, darunter SQL-Property-Graph-Abfragen, Partition Merge und Split, FOR PORTION OF und GROUP BY ALL, die meisten davon werden in Version 20 erwartet, und KI-gestützte Fehlererkennung hat späte Probleme aufgedeckt. Der erste Release Candidate kam am 15. Oktober 2026, und die allgemeine Verfügbarkeit ist für den 19. November 2026 geplant.
Das Fazit
Apple container 1.0 ist das deutlichste Signal seit Jahren dafür, dass Apple die Linux-Entwicklung auf dem Mac ernst nimmt. Eine VM pro Container ist ein wirklich anderes Design als das von Docker Desktop, und das richtige für eine Welt, in der KI-Agenten Code ausführen, den niemand gelesen hat. Container Machines machen aus einem Mac eine komfortable Linux-Workstation, ohne einen separaten VM-Manager. Das Tempo seit Juni – acht Releases, ein Kubernetes-Plugin, ein Sicherheits-Release und ein Agenten-Skill – deutet darauf hin, dass Apple weitermachen will.
Es ist außerdem jung. Kein Compose, keine Restart-Policies, keine GUI und keine GPU bedeuten, dass die meisten Teams mit Multi-Service-Stacks vorerst Docker Desktop oder OrbStack behalten und Apple container als Werkzeug für einzelne Container, Linux-Umgebungen und isolationskritische Arbeit behandeln sollten. Das ist keine Kritik; so sieht 1.x eben aus.
Rundherum hat 2026 den Rest des Stacks umgeformt: Intels Ausstieg aus der Mac-Toolchain hat jetzt Daten, die Kerntools wurden durch Umschreiben in Go und Rust schneller, Sicherheitsvoreinstellungen wurden strenger, und KI ist vom Schreiben deines Codes zum Umschreiben deiner Laufzeitumgebung und zum Finden der Fehler in deiner Datenbank übergegangen. Am wenigsten spüren das die Entwickler, die besonnen vorgehen: sichern, in einem Branch testen, die Agenten in eine Sandbox stecken und die Intel-Macs ausmustern, bevor Homebrew ihnen zuvorkommt.
Du nutzt Apple container, OrbStack oder Podman auf deinem Mac? Ich würde gern hören, was du laufen lässt, was kaputtgegangen ist und was du gemessen hast. Korrekturen und Gegenbeweise sind willkommen: Dieser Artikel wird aktualisiert, sobald diese Tools neue Releases veröffentlichen.
Offenlegung: Dieser Artikel enthält keine Affiliate-Links und keine gesponserten Inhalte. Mein Unternehmen, die Graham Miranda UG (haftungsbeschränkt), bietet Hosting- und IT-Dienstleistungen an und verdient nichts an irgendeinem hier erwähnten Tool oder Unternehmen. Kein hier genanntes Unternehmen hat diesen Artikel geprüft oder freigegeben.
Zuletzt aktualisiert: 12. November 2026.