Français
 English
 Deutsch
 Español
 Italiano
 Português do Brasil
 Tiếng Việt
 ไทย
 Bahasa Indonesia
 Русский
 العربية
 हिन्दी

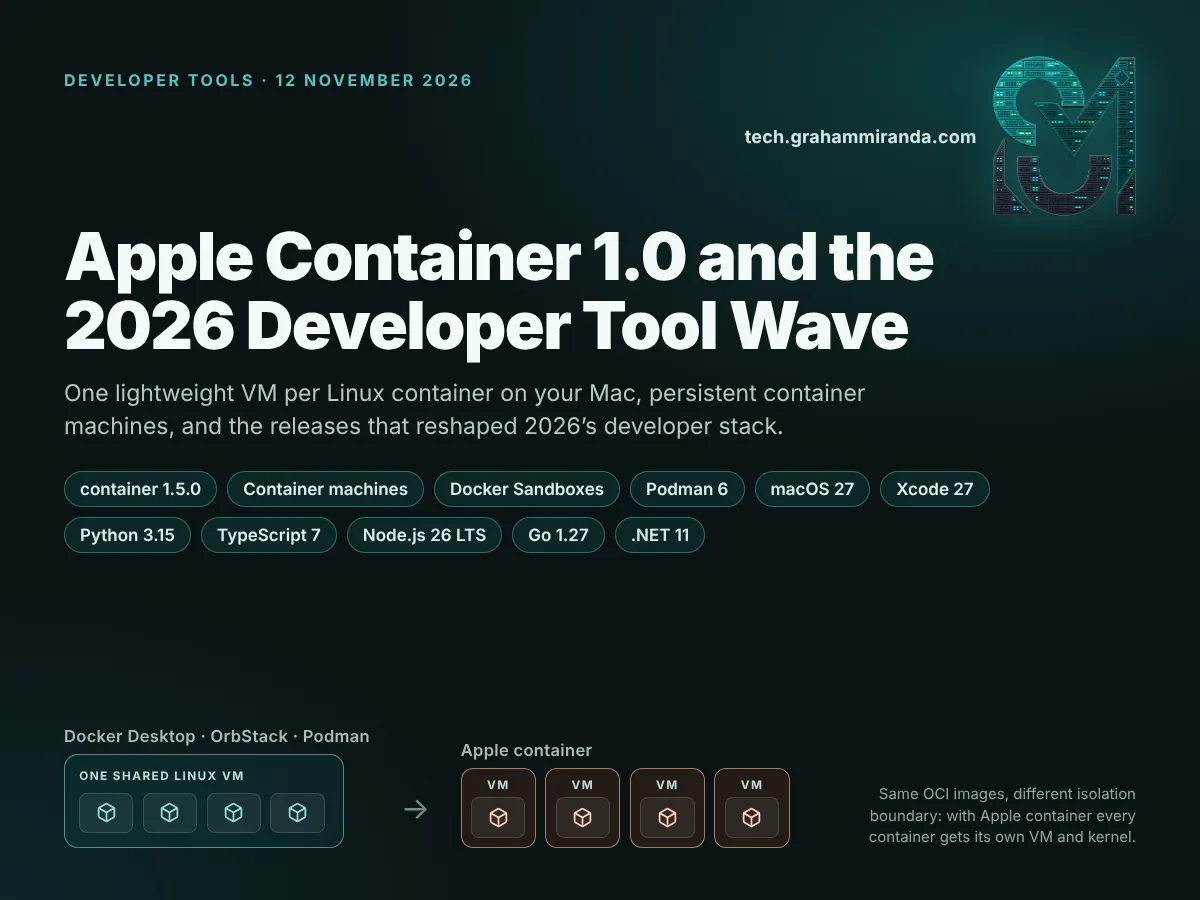
Apple container 1.0 est la chose la plus intéressante qu’Apple ait livrée aux développeurs depuis des années, et la plupart des gens en dehors du monde des conteneurs sont passés à côté. Sorti le 9 juin 2026, pendant la semaine de la WWDC, il exécute chaque conteneur Linux dans sa propre machine virtuelle légère sur ton Mac, parle les images OCI standard et apporte une nouvelle idée appelée machines conteneur: des environnements Linux persistants qui partagent ton nom d’utilisateur et ton répertoire personnel, un peu comme WSL le fait sous Windows. Cinq mois et huit versions plus tard, il en est à version 1.5.0, avec un plugin Kubernetes, une version de correctif de sécurité et un fichier de compétences officiel pour les agents de codage IA dans son dépôt.
Il n’est pas arrivé seul. 2026 a été une année exceptionnellement dense pour les outils de développement. Docker s’est reconstruit autour de bacs à sable microVM pour les agents IA. Podman 6 a arraché une décennie de mise en réseau héritée. macOS 27 a abandonné Intel, et Homebrew a fixé une date pour suivre. Python 3.15 a fait d’UTF-8 la valeur par défaut, TypeScript 7 a réécrit son compilateur en Go, Bun s’est réécrit en Rust avec une IA qui a fait la majeure partie de la frappe, et PostgreSQL 19 a fait quelque chose que presque plus personne ne fait : il a repoussé sa sortie exprès, pour bien faire les choses.
Ce guide couvre les deux moitiés de cette histoire. La première moitié est une plongée pratique dans l’outil conteneur d’Apple : ce qu’il est, comment il fonctionne, ce qui a changé entre 1.0 et 1.5, comment l’installer et l’utiliser étape par étape, comment traduire tes habitudes Docker, comment il se compare à Docker Desktop, OrbStack, Podman et Lima, et où il s’inscrit si tu fais tourner des modèles IA ou des agents IA sur un Mac. La seconde moitié est un radar des autres sorties 2026 dans le même esprit, ce que chacune change, et ce que tu devrais réellement en faire.
Chaque numéro de version, date et prix ci-dessous a été vérifié dans les notes de version, la documentation officielle et les pages des fournisseurs le 12 novembre 2026. Les outils de développement bougent vite : une version à jour aujourd’hui peut avoir deux versions de retard le temps que tu lises ceci, donc les chiffres volatils sont datés là où ils apparaissent.
Mention légale : Cet article ne contient aucun lien d’affiliation et aucun contenu sponsorisé. Mon entreprise, Graham Miranda UG (haftungsbeschränkt), fournit des services d’hébergement et d’informatique et ne gagne rien grâce à un outil, un abonnement ou une entreprise mentionnés ici. Aucune entreprise mentionnée ici n’a relu ni approuvé cet article.
TL;DR — Apple Container 1.0 et les sorties développeurs 2026 en dix points
- Apple container 1.0 est sorti le 9 juin 2026. Il exécute chaque conteneur Linux dans sa propre VM légère, en s’appuyant sur le paquet Swift open source Containerization d’Apple, qui tire et pousse des images OCI standard et qui est sous licence Apache-2.0. Il nécessite un Mac Apple silicon et est pris en charge sur macOS 26. La version actuelle est 1.5.0 (29 septembre).
- Les machines conteneur sont la fonctionnalité phare. Une seule commande te donne un environnement Linux persistant qui démarre le système d’init de l’image et mappe ton nom d’utilisateur et ton dossier personnel Mac dans Linux, si bien que tu édites sur macOS et compiles dans Linux sans étape de copie. C’est ce que le Mac a trouvé de plus proche de WSL.
- Depuis la 1.0, Apple a ajouté un
plugin k8s pour conteneursexpérimental qui démarre des clusters Kubernetes locaux,l’export de conteneurs, la redirection SSH pour les compilations, une version de sécurité qui a corrigé six avis, et un skill d’agent qui apprend aux agents de codage IA à utiliser l’outil au lieu de Docker. - Ce qu’il ne sait toujours pas faire : il n’y a pas de Compose, pas de
--restartpolitique --restart, pas d’interface graphique, pas d’accès GPU pour les conteneurs Linux, les noms de conteneurs ne se résolvent que sur le réseau par défaut, et la mémoire libérée dans un conteneur n’est pas rendue à macOS. Pour les piles multi-services, Docker Desktop et OrbStack restent les meilleurs outils du quotidien. - L’année de Docker a tourné autour des agents IA. Hardened Images est devenu gratuit et open source (décembre 2025), Docker Sandboxes donnent à chaque agent de codage sa propre microVM (janvier), Cloud Sandboxes les déplacent vers le cloud de Docker (septembre), et Model Runner exécute des LLM locaux sur le GPU de l’hôte, parce que les conteneurs sur un Mac ne voient pas Metal.
- Podman 6 (juin) a supprimé cgroups v1, CNI, slirp4netns, BoltDB et le support des Mac Intel, et a fait de libkrun le choix par défaut sur macOS, qui est aussi la seule voie courante vers une inférence GPU quasi native à l’intérieur d’un conteneur sur Mac. OrbStack 2.2 a ajouté la redirection USB ; Lima 2.x s’est transformé en bac à sable pour agents IA.
- La plateforme a bougé sous les pieds de tout le monde. macOS 27 Golden Gate (14 septembre) ne tourne que sur Apple silicon ; Xcode 27 exige macOS Tahoe 26.6 et embarque Swift 6.4 avec la planification d’agents intégrée ; Homebrew 7 a relégué les Mac Intel au Tier 3 et cessera de fonctionner dessus le 1er septembre 2027; Linux 7.0 et Ubuntu 26.04 LTS sont sortis en avril.
- Langages et runtimes : Python 3.15 (imports paresseux, UTF-8 par défaut, un JIT plus rapide), TypeScript 7 (compilateur réécrit en Go, compilations 8–12× plus rapides), Node.js 26 LTS (Temporal activé par défaut), Go 1.27 (méthodes génériques, JSON v2), .NET 11 (types union de C# 15), Vite 8 (Rolldown) et Bun 1.4 (réécrit de Zig vers Rust).
- Six tendances expliquent cette vague : la machine virtuelle est devenue la nouvelle frontière du conteneur ; Intel quitte la chaîne d'outils Mac ; les outils sont réécrits dans des langages natifs pour gagner en vitesse ; l'IA est désormais à la fois bâtisseuse et chasseuse de bugs ; les réglages de sécurité par défaut se sont durcis ; et les cycles de publication ralentissent pour prendre en charge les versions plus longtemps.
- Que faire maintenant : si tu es sur Apple silicon et macOS 26 ou plus récent, essaie une container machine cette semaine ; garde Docker Desktop ou OrbStack pour les stacks Compose ; mets tes agents de codage IA dans un bac à sable ; teste Python 3.15, TypeScript 7 et Node 26 sur une branche avant de basculer ; et planifie le retrait de tout Mac Intel avant septembre 2027.
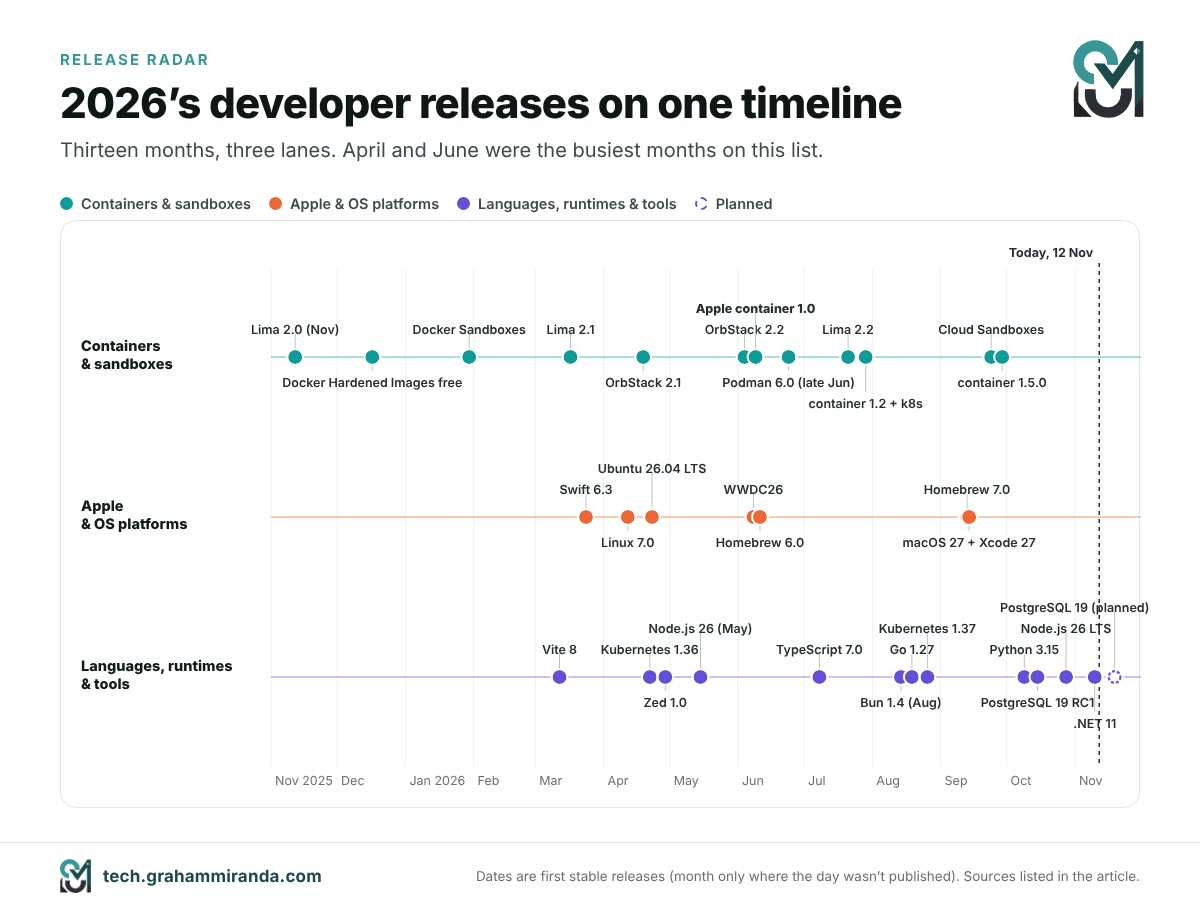
Le radar des sorties développeur 2026 en un coup d'œil
| Libération | Sortie | Qu'est-ce qui a changé ? | Qui est concerné |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 juin → 29 sept. 2026 | Une VM par conteneur Linux, container machines, Kubernetes local | Développeurs Mac sur Apple silicon |
| Docker Sandboxes / Cloud Sandboxes | 30 janv. / 24 sept. 2026 | Une microVM jetable pour chaque agent de codage IA | Tous ceux qui font tourner des agents de codage sans surveillance |
| Docker Hardened Images, gratuit | 17 déc. 2025 | Plus de 1 000 images minimales et signées sous Apache 2.0 | Tous ceux qui publient des images de conteneurs |
| Podman 6.0 | fin juin 2026 | cgroups v1, CNI et slirp4netns supprimés ; libkrun par défaut sur macOS | Utilisateurs de Podman, entreprises sous Fedora et RHEL |
| OrbStack 2.1–2.2 | avr.–oct. 2026 | Machines isolées, passthrough USB, son | Développeurs Mac qui veulent de la vitesse et une interface graphique |
| Lima 2.0–2.2 | nov. 2025–juil. 2026 | Bac à sable d'agents IA, invités macOS et Windows | Utilisateurs de Lima et Colima, créateurs d'agents |
| macOS 27 Golden Gate | 14 sept. 2026 | Apple silicon uniquement ; le dernier Rosetta 2 complet | Tous les développeurs Mac |
| Xcode 27 + Swift 6.4 | 14 sept. 2026 | Plans d'agents, Device Hub ; nécessite Tahoe 26.6+ | Développeurs sur plateformes Apple |
| Swift 6.3 | 24 mars 2026 | SDK Android officiel, @c interopérabilité C |
Équipes Swift multiplateformes |
| Linux 7.0 | 12 avr. 2026 | Rust n'est plus expérimental ; XFS auto-réparateur | Serveurs et hôtes de conteneurs |
| Ubuntu 26.04 LTS | 23 avr. 2026 | sudo-rs, coreutils en Rust, CUDA dans les dépôts | Serveurs, runners CI, utilisateurs de WSL |
| Homebrew 6.0 et 7.0 | 11 juin / 13 sept. 2026 | Confiance des taps, vulnérabilités de brew, BrewUI, Intel en niveau 3 |
Tous les utilisateurs du terminal sur Mac |
| Python 3.15 | 9 oct. 2026 | Imports paresseux, UTF-8 par défaut, JIT plus rapide | Développeurs Python |
| TypeScript 7.0 | 8 juil. 2026 | Compilateur en Go, compilations complètes 8–12× plus rapides | Équipes JavaScript et TypeScript |
| Node.js 26 LTS “Lithium” | LTS 28 oct. 2026 | Temporal activé par défaut ; dernière version majeure semestrielle | Backends Node.js |
| Go 1.27 | 19 août 2026 | Méthodes génériques, JSON v2, TLS post-quantique | Services Go |
| .NET 11 | 10–12 nov. 2026 | Types union de C# 15 ; .NET 8 et 9 ne sont plus pris en charge | Les équipes .NET |
| Bun 1.4 | août 2026 | Réécrit de Zig en Rust, en grande partie par des agents IA | Les utilisateurs de Bun, et les sceptiques du codage par IA |
| Vite 8 | 12 mars 2026 | Rolldown remplace esbuild et Rollup | Les équipes front-end |
| Kubernetes 1.36 / 1.37 | 22 avr. / 26 août 2026 | User namespaces en GA ; 67 améliorations dans la 1.37 | Les équipes plateforme |
| PostgreSQL 19 | RC1 le 15 oct. ; GA prévue le 19 nov. 2026 | Reporté, avec 53 fonctionnalités retirées au nom de la qualité | Les responsables de bases de données |
| Zed 1.0 | fin avril 2026 | L’éditeur écrit en Rust atteint la 1.0 sur trois plateformes | Ceux qui changent d’éditeur |
Les dates correspondent aux premières versions stables, sauf mention contraire. Les versions évoluent vite : Apple container, OrbStack, Zed et Python ont tous publié des versions correctives depuis. Chaque chiffre est attribué à sa source là où il apparaît.
Table des matières
- Partie 1 — Ce qu’est Apple Container 1.0, et en quoi c’est différent
- Partie 2 — De la 1.0 à la 1.5 : huit versions en moins de quatre mois
- Partie 3 — Container Machines : la réponse d’Apple à WSL
- Partie 4 — Installer et utiliser Apple Container : étape par étape
- Partie 5 — Apple Container vs Docker : l’aide-mémoire de migration
- Partie 6 — Apple Container vs Docker Desktop, OrbStack, Podman et Lima
- Partie 7 — Conteneurs et IA locale sur un Mac : où va le GPU ?
- Partie 8 — L’ère du bac à sable : pourquoi chaque outil de conteneurs est devenu un outil pour agents IA
- Partie 9 — La couche plateforme : macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 et Homebrew
- Partie 10 — Les langages et les runtimes : Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun et Vite
- Partie 11 — Infrastructure et éditeurs : Kubernetes, PostgreSQL 19 et Zed 1.0
- Partie 12 — Six tendances derrière la vague de versions 2026
- Partie 13 — Ton plan de mise à niveau pour novembre 2026
- Foire aux questions
- En résumé
Partie 1 — Ce qu’est Apple Container 1.0, et en quoi c’est différent
Les conteneurs sont une fonctionnalité de Linux. Un conteneur n’est qu’un ensemble de processus Linux ordinaires, isolés de tout le reste par des fonctionnalités du noyau appelées namespaces et cgroups, et démarrés à partir d’une image qui contient ses fichiers. macOS n’est pas Linux, donc chaque outil qui exécute des conteneurs Linux sur un Mac doit faire tourner une machine virtuelle Linux quelque part. La question intéressante, c’est combien.
Une VM pour tout, ou une VM par conteneur
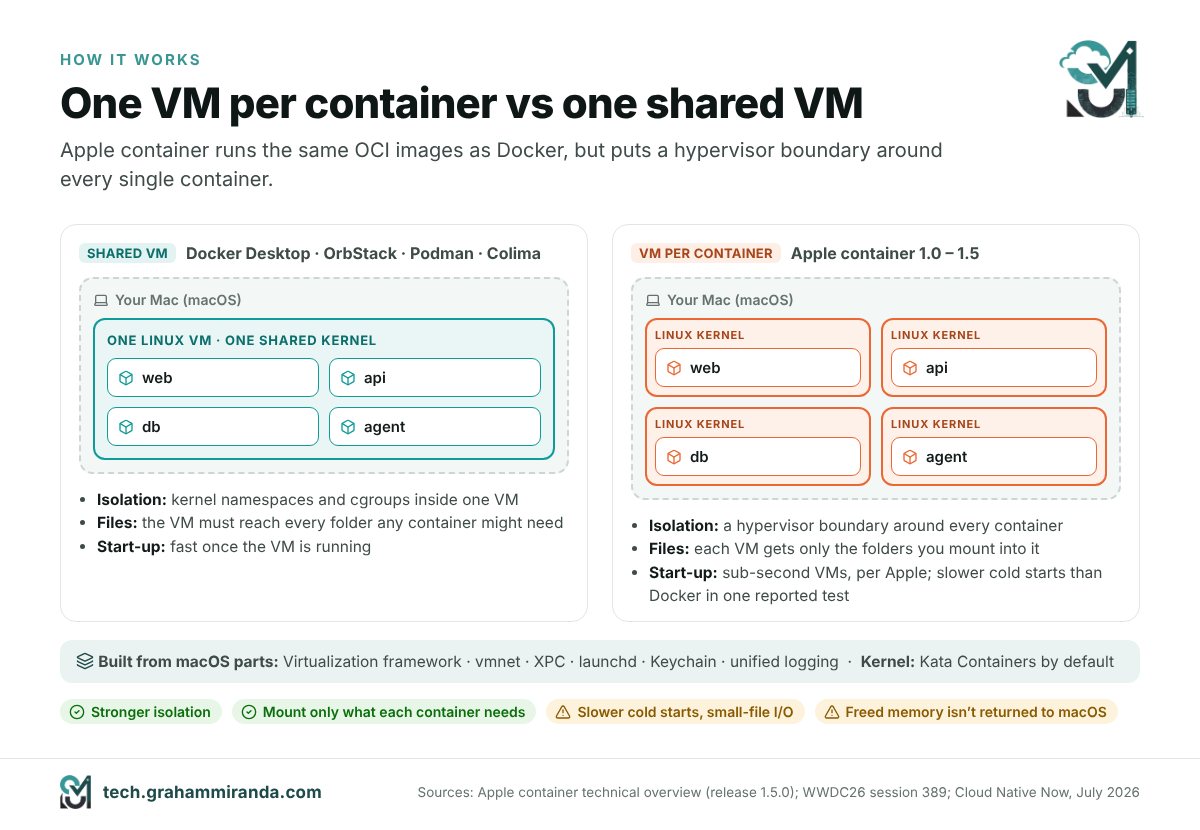
Docker Desktop, OrbStack, Podman’s machine et Colima suivent tous l’approche classique : ils démarrent une machine virtuelle Linux et y exécutent tous tes conteneurs, côte à côte sur le même noyau Linux. C’est efficace, un conteneur démarre vite une fois la VM lancée, et c’est aussi comme ça que les conteneurs fonctionnent sur un serveur Linux. Le hic, c’est que l’isolation entre les conteneurs n’est solide qu’à la mesure de ce noyau partagé, et que la VM doit pouvoir voir tous les dossiers dont un conteneur pourrait avoir besoin un jour, parce que c’est avec elle que ton Mac partage des fichiers.
Apple container inverse cela. Il utilise le paquet open source d’Apple Containerization package pour démarrer une machine virtuelle légère distincte pour chaque conteneur. La documentation d’Apple cite trois raisons :
- Sécurité. Chaque conteneur bénéficie de l’isolation d’une machine virtuelle complète, avec un ensemble minimal d’utilitaires et de bibliothèques de base à l’intérieur, ce qui réduit la surface d’attaque.
- Confidentialité. Tu ne montes que les données dont chaque conteneur a besoin dans la machine virtuelle de ce conteneur. Avec une machine virtuelle partagée, celle-ci doit pouvoir atteindre tout ce qu’un conteneur pourrait un jour utiliser.
- Performance. Apple affirme que ces machines virtuelles ont besoin de moins de mémoire que des machines virtuelles complètes et démarrent en des temps comparables à ceux des conteneurs dans une machine virtuelle partagée. À la WWDC26, il a décrit ces machines virtuelles légères comme ayant des temps de démarrage inférieurs à la seconde.
Tout le reste est standard. Apple container consomme et produit des images OCI, il récupère donc depuis Docker Hub, le registre de conteneurs de GitHub ou n’importe quel autre registre, construit à partir de Dockerfiles ordinaires et pousse des images qui s’exécutent partout ailleurs.
Ce qui tourne réellement sur ton Mac
Apple container est construit à partir des mêmes pièces de macOS qu’Apple utilise partout ailleurs, ce qui explique en partie pourquoi il semble natif :
- Le Virtualization framework exécute les machines virtuelles Linux et leurs périphériques virtuels.
- Le vmnet framework fournit le réseau virtuel. Chaque conteneur obtient sa propre adresse IP (par défaut dans
192.168.64.0/24), joignable depuis ton Mac et, sur macOS 26, depuis les autres conteneurs. - XPC relie l’outil en ligne de commande à ses services d’arrière-plan, launchd les gère, Keychain stocke tes mots de passe de registre, et le système de journalisation unifié collecte les journaux.
- Quand tu lances
container system start, un agent de lancement nommécontainer-apiserverdémarre, avec des assistants pour les images, le réseau, les machines à conteneurs et les clusters Kubernetes. Chaque conteneur que tu crées obtient son proprecontainer-runtime-linuxassistant. - Le noyau Linux à l’intérieur de chaque machine virtuelle provient du Kata Containers projet par défaut. Le premier
container system startpropose de le télécharger.
Pourquoi le modèle une machine virtuelle par conteneur compte aujourd’hui
Pendant des années, une machine virtuelle par conteneur a semblé excessif pour un ordinateur portable de développeur. Deux choses ont changé la donne. D’abord, l’Apple silicon a rendu les machines virtuelles légères assez bon marché pour démarrer en moins d’une seconde. Ensuite, les développeurs ont commencé à laisser des agents de codage IA exécuter des commandes et du code qu’ils n’ont pas lus. Mitch Ashley, du Futurum Group, l’a formulé en termes d’emplacement de la frontière de sécurité : elle passe des espaces de noms du noyau partagé à l’hyperviseur, ce qui est une manière plus défendable d’exécuter des charges de travail non fiables. Si un processus compromis s’échappe d’un conteneur dans une machine virtuelle partagée, il se retrouve dans la machine virtuelle avec tous tes autres conteneurs. S’il s’échappe d’un conteneur Apple, il est dans une machine virtuelle où il n’y a rien d’autre.
Les compromis
Rien n'est gratuit, et la conception par conteneur a un coût réel :
- Le démarrage à froid. Cloud Native Now a cité des benchmarks indépendants dans lesquels Docker Desktop démarrait les conteneurs environ quatre fois plus vite, tandis qu'Apple container affichait environ 33 % de débit mémoire en plus. Prends les deux chiffres comme indicatifs : il s'agit d'une seule série de tests, l'article ne précise pas qui les a menés, et les deux outils ont publié plusieurs versions depuis.
- Les entrées-sorties de petits fichiers. Comme chaque conteneur a son propre système de fichiers, les charges de travail qui touchent des dizaines de milliers de petits fichiers, comme un gros
npm install, peuvent sembler plus lentes que dans un outil mature à VM partagée. - La mémoire n'est pas rendue. Le framework Virtualization ne prend en charge le ballonnement mémoire que partiellement. La VM d'un conteneur grossit à mesure que son application consomme de la mémoire, mais la mémoire libérée dans Linux n'est pas rendue à macOS. La documentation d'Apple suggère elle-même de redémarrer de temps en temps les conteneurs gourmands en mémoire.
- macOS 26 uniquement, Apple silicon uniquement. Apple indique que l'outil est pris en charge sur macOS 26 et que les mainteneurs ne corrigent généralement pas les problèmes qu'ils ne peuvent pas reproduire sur cette version. Il fonctionne bien sur macOS 15, mais les conteneurs n'y communiquent pas entre eux et tu n'as qu'un seul réseau. Les Mac Intel ne sont pas pris en charge du tout.
Partie 2 — De la 1.0 à la 1.5 : huit versions en moins de quatre mois
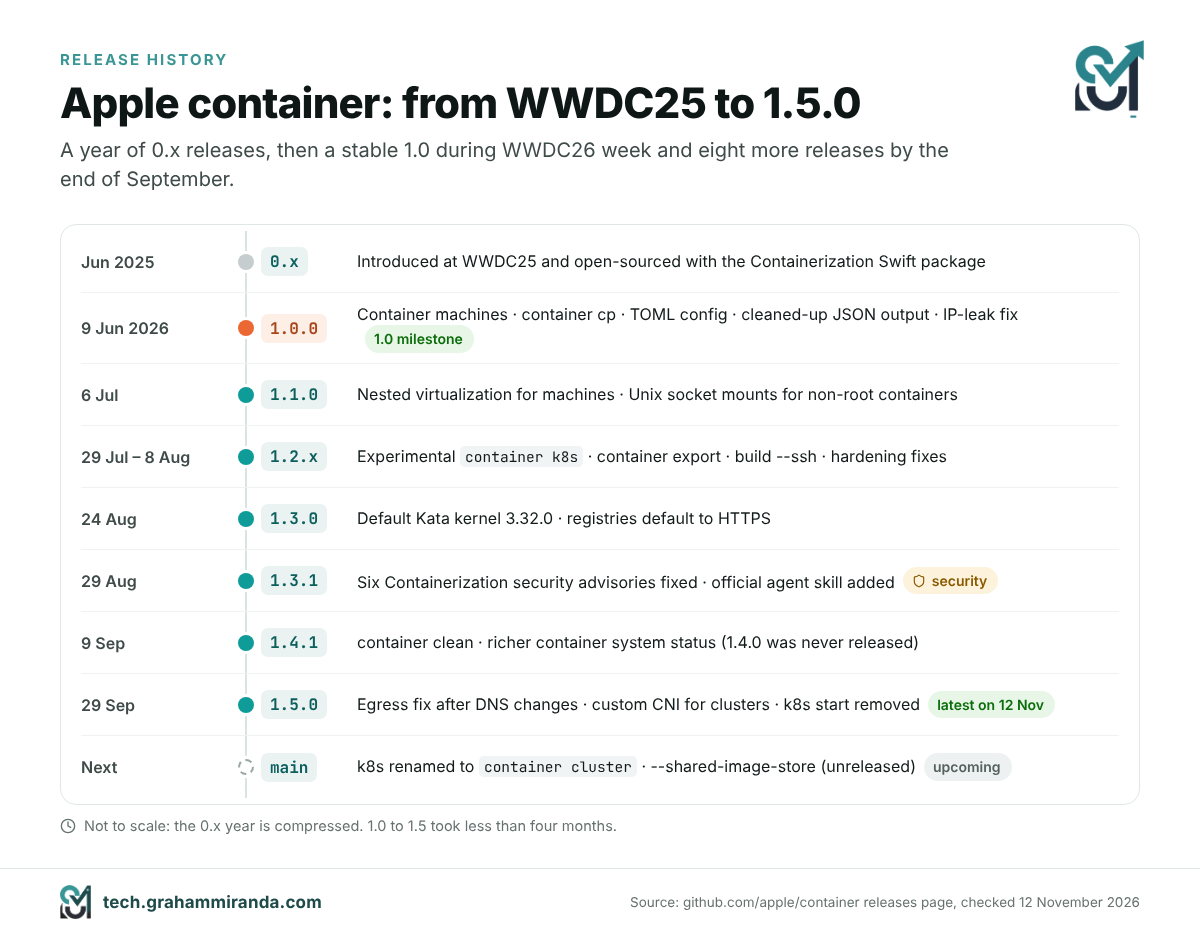
Apple a introduit container et Containerization à la WWDC25 en juin 2025, et les a publiés en open source. Une année de versions 0.x a suivi, chacune avec son lot de ruptures occasionnelles. La version 1.0.0 est arrivée le 9 juin 2026, et Apple a depuis tenu un rythme régulier :
| Version | Date | Changements marquants |
|---|---|---|
| 1.0.0 | 9 juin 2026 | container machine; container cp; --stop-signal et --shm-size; configuration déplacée dans un fichier TOML ; sortie JSON/YAML/TOML nettoyée ; correction d'une fuite d'adresses IP |
| 1.1.0 | 6 juil. 2026 | Virtualisation imbriquée pour les container machines ; montages de sockets Unix pour les conteneurs non root |
| 1.2.0–1.2.2 | 29 juil.–8 août 2026 | Expérimental plugin k8s pour conteneurs plugin pour Kubernetes local ; l’export de conteneurs; build --ssh; chemins en lecture seule et masqués ; plusieurs correctifs de durcissement |
| 1.3.0 | 24 août 2026 | Noyau Kata par défaut mis à jour vers 3.32.0 ; les opérations sur les images passent par HTTPS par défaut |
| 1.3.1 | 29 août 2026 | Version de sécurité corrigeant six avis de sécurité dans Containerization ; le skill d’agent ajouté au dépôt |
| 1.4.1 | 9 sept. 2026 | container clean; container system status affiche l'hôte, les chemins et les ressources (la 1.4.0 n'est jamais sortie) |
| 1.5.0 | 29 sept. 2026 | Correctif pour la perte d'accès réseau après un changement de DNS ; CNI personnalisé pour les clusters Kubernetes ; k8s start supprimé pour l'instant |
Dernière version au 12 novembre 2026 : 1.5.0. Apple précise que ses numéros de version sont des versions produit, pas des versions sémantiques.
Ce que la 1.0 a cassé, et pourquoi ça te concerne si tu viens de la 0.x
La version 1.0 est le moment où Apple a fait le ménage, et trois changements peuvent mordre quiconque a des scripts :
- La configuration passe dans un fichier TOML à
~/.config/container/config.toml. Les anciennescontainer system property getetsetsous-commandes ont disparu. - La sortie structurée a changé. Si tu analyses le JSON de
container lsouinspectdans tes scripts, vérifie-les par rapport à la 1.x. - L'API en arrière-plan a abandonné la compatibilité avec les clients 0.x. Tout outil tiers compilé contre l'API XPC 0.x doit être mis à jour.
Depuis la 1.0, Apple indique que l'interface en ligne de commande préserve généralement la compatibilité descendante au sein d'une version majeure, avec une exception qui compte : les fonctionnalités marquées expérimentales, comme la sous-commande Kubernetes, peuvent changer sans préavis.
La version de sécurité
Version 1.3.1 a corrigé six avis de sécurité dans le paquet Containerization. En clair : un ID de conteneur qui n’était pas vérifié pouvait permettre à la création d’un conteneur de supprimer des fichiers en dehors de son propre dossier ; des digests d’image non validés permettaient une traversée de chemins dans le magasin d’images local ; le chargement d’une disposition d’image pouvait suivre un lien symbolique et lire des fichiers de ton Mac ; le client de registre suivait une redirection d’authentification sans vérifier son hôte (CVE-2026-65388) ; et deux couches d’image malformées pouvaient faire planter le décompresseur. Aucun de ces bugs n’est exotique. Ce sont exactement le genre de bugs auxquels tu t’attends dans un jeune outil qui manipule des images non fiables, et c’est un bon argument pour rester à jour. Les versions 1.2 avaient déjà ajouté des contrôles d’intégrité pour les téléchargements de noyaux et une validation des ID de conteneurs et des noms de plugins, et la 1.5.0 a corrigé un problème de sécurité dans la gestion du kubeconfig du plugin Kubernetes.
Apple fournit une skill pour ton agent de codage IA
Le détail le plus 2026 de tout le projet est un fichier appelé skills/container/SKILL.md, ajouté en 1.3.1. C’est une skill d’agent : un ensemble d’instructions que les agents de codage IA comme Claude Code et Codex peuvent charger quand une tâche implique des conteneurs. Elle indique à l’agent que container remplace Docker, Lima, Colima et Podman sur un Mac, lui donne une table de correspondance des commandes Docker vers container, et l’avertit des pièges dans lesquels un modèle tomberait sinon : les groupes de commandes sont au singulier (container image ls, et non container images), container build a besoin de -t sinon tu obtiens une image nommée d’après un UUID aléatoire, il n’y a pas de Compose et pas de --restart, et les noms de conteneurs ne se résolvent que sur le réseau par défaut.
C’est un petit fichier, mais il dit quelque chose sur la façon dont Apple s’attend à ce que l’outil soit utilisé : de plus en plus non pas par un développeur qui tape des commandes, mais par un agent qui les tape à la place du développeur. L’aide-mémoire de la partie 5 s’appuie sur la même correspondance.
Ce qui arrive ensuite
La branche principale du projet renomme déjà la sous-commande expérimentale plugin k8s pour conteneurs en container cluster et ajoute une option --shared-image-store qui permet aux nœuds du cluster d’utiliser tes images locales sans registre. La documentation d’Apple elle-même prévient qu’avec le partage activé, tout ce qui a root sur un nœud peut lire chaque image de ton dépôt local, y compris les images privées que tu as récupérées avec tes identifiants de registre. Si tu scripts contre le plugin Kubernetes aujourd’hui, attends-toi à ce que le nom change dans une future version.
Partie 3 — Container Machines : la réponse d’Apple à WSL
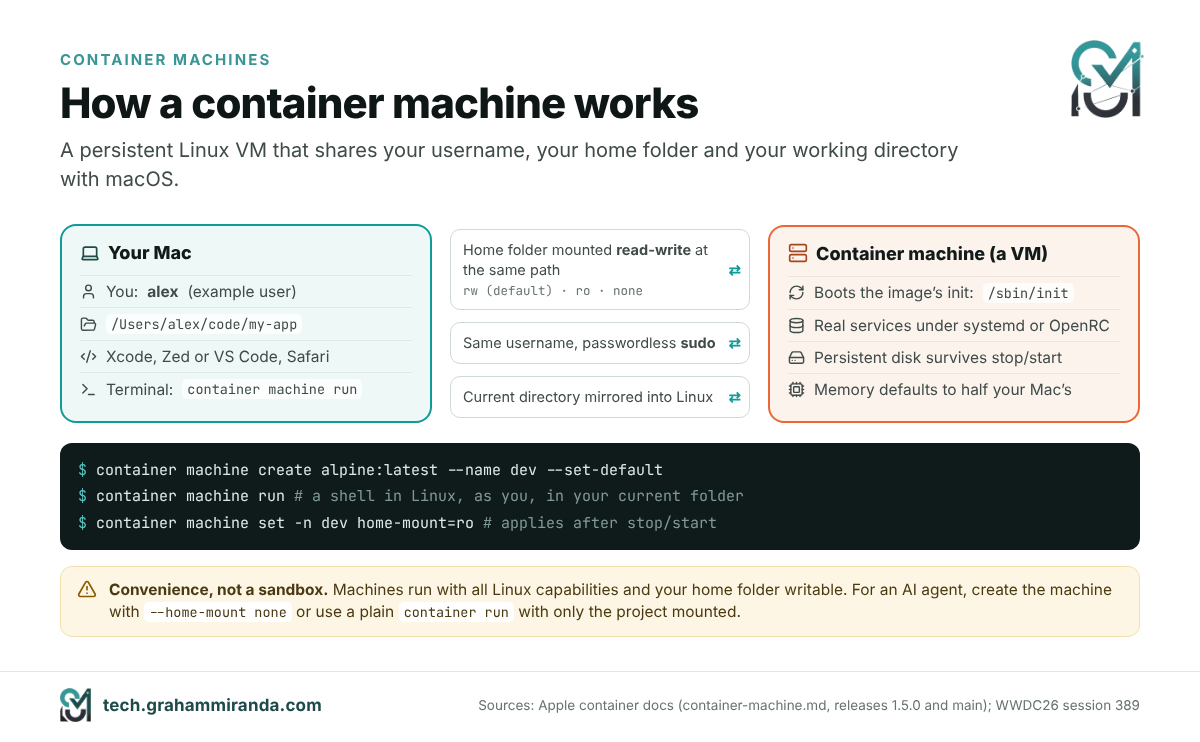
Un conteneur normal est calqué sur une application : un processus, généralement de courte durée, jeté quand il s’arrête. Une container machine est calquée sur un environnement Linux. Apple l’a introduite avec la 1.0 et lui a donné sa propre session WWDC26, qui la décrit comme rapide et légère comme un conteneur, et persistante comme une machine virtuelle.
Ce qu’une machine à conteneurs t’apporte
- Elle démarre le système init de l’image, donc les services de longue durée fonctionnent. Sur une image avec
systemd,systemctl start postgresqlfait ce que tu attends. - Ton nom d’utilisateur Mac et ton dossier personnel sont mappés à l’intérieur. Dans la machine, tu es ton propre utilisateur, pas root, avec
sudo, et le dossier personnel de ton Mac est monté au même chemin. Tes dépôts et tes dotfiles existent des deux côtés à la fois. - Ton répertoire de travail te suit. Lance une commande depuis un dossier de projet sur ton Mac et elle s’exécute dans le même dossier sous Linux.
- Elle persiste. Les paquets que tu installes, les services que tu configures et les fichiers hors de ton dossier personnel survivent à un arrêt et un redémarrage.
- Elle se construit à partir d’images OCI ordinaires, y compris celles que tu construis toi-même avec
container build.
En pratique, cela signifie que tu édites dans Xcode, Zed ou VS Code sur macOS, et que tu compiles, exécutes et testes sous Linux, sans étape de copie entre les deux. La démo WWDC d’Apple a construit un serveur web Swift dans une machine, l’a édité dans Xcode sur le Mac et l’a chargé dans Safari.
Les commandes
# Crée une machine à partir d’une image et fais-en la machine par défaut
container machine create alpine:latest --name dev
container machine set-default dev

# Exécute une seule commande, ou ouvre un shell (démarre la machine si elle est arrêtée)
container machine run uname -a
container machine run whoami        # ton nom d’utilisateur Mac, pas root
container machine run               # shell interactif

# Gère-la
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # s’applique après le prochain arrêt/démarrage
container machine stop dev
container machine rm dev            # supprime la machine ET son stockage
Chaque container machine commande répond aussi au raccourci m, donc container m ls fonctionne. La mémoire est par défaut la moitié de celle de ton Mac, ce qui est généreux ; sur une machine de 16 Go, fixe une limite.
Apporte ta propre image de machine
N’importe quelle image Linux qui contient /sbin/init fonctionne. La documentation d’Apple contient un Dockerfile qui transforme Ubuntu 24.04 en une systemd machine complète avec SSH et les outils courants ; la version courte ressemble à ceci :
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
L’exemple complet d’Apple masque aussi une poignée de systemd unités qui n’ont aucun sens dans une VM et réinitialise l’ID de la machine ; copie-le depuis la documentation plutôt qu’ici si tu veux systemd que le démarrage soit propre. Au premier démarrage, l’outil exécute un script de configuration qui crée ton utilisateur. Tu peux le remplacer par ton propre script via /etc/machine/create-user.sh.
Virtualisation imbriquée
Depuis la 1.1, une machine de conteneurs peut faire tourner ses propres machines virtuelles, ce qui est utile pour tester des outils basés sur KVM ou pour des installations Kubernetes-dans-VM. Il te faut un M3 ou ultérieur Mac, macOS 15 ou ultérieur, et un noyau Linux compilé avec le support KVM, car le noyau par défaut ne l’inclut pas. Tu crées ensuite la machine avec --virtualization --kernel /path/to/vmlinux-kvm et vérifie la présence de /dev/kvm à l’intérieur.
Les limites à connaître avant de t’installer
- La machine a son propre réseau. Les serveurs à l’intérieur doivent écouter sur l’interface externe de la machine, pas seulement sur
localhost, et tu y accèdes via l’adresse IP de la machine, quecontainer machine listaffiche. - Supprimer une machine supprime son disque. Tout ce qui se trouve en dehors de ton dossier personnel monté disparaît après
container machine rm. - C’est un environnement de confort, pas un bac à sable. La documentation d’Apple est explicite : une machine monte tout ton dossier personnel en lecture-écriture au même chemin, s’exécute avec toutes les capacités Linux et sans les
/procet/syschemins masqués habituels, et accorde à ton utilisateur un accès sans mot de passe àsudo. Root à l’intérieur de la machine peut donc écrire partout dans ton dossier personnel avec tes permissions macOS. C’est exactement ce que tu veux pour ton propre travail et exactement ce que tu ne veux pas pour un agent IA. Pour un agent, crée soit une machine avec--home-mount none(ou bascule une machine existante aveccontainer machine set -n dev home-mount=none, puis redémarre-la) et clone le projet à l’intérieur, ou laisse tomber les machines et utilise un simplecontainer runavec seulement le dossier du projet monté. La partie 8 y revient. - C’est du Linux sur Apple silicon, donc les binaires x86 uniquement ont besoin de Rosetta (
container run --rosettaexiste pour les conteneurs) ou d’une compilation arm64.
À qui cela s’adresse
Si tu développes des logiciels serveur qui tournent sous Linux, que tu testes sur plusieurs distributions, ou que tu lances des services comme PostgreSQL, Redis ou une file de messages pour le développement local, les machines de conteneurs remplacent une bonne partie de ce pour quoi les gens utilisaient Lima, Multipass, UTM ou un VPS distant. Crée une machine par distribution cible (alpine, ubuntu, debian), garde le même dossier personnel dans chacune, et teste ton code sur les trois sans quitter ton Mac.
Partie 4 — Installer et utiliser Apple Container : étape par étape
C’est le chemin le plus court pour passer de rien à une installation qui fonctionne, avec les commandes de la documentation d’Apple pour la version 1.5.0. Tout se passe dans Terminal.
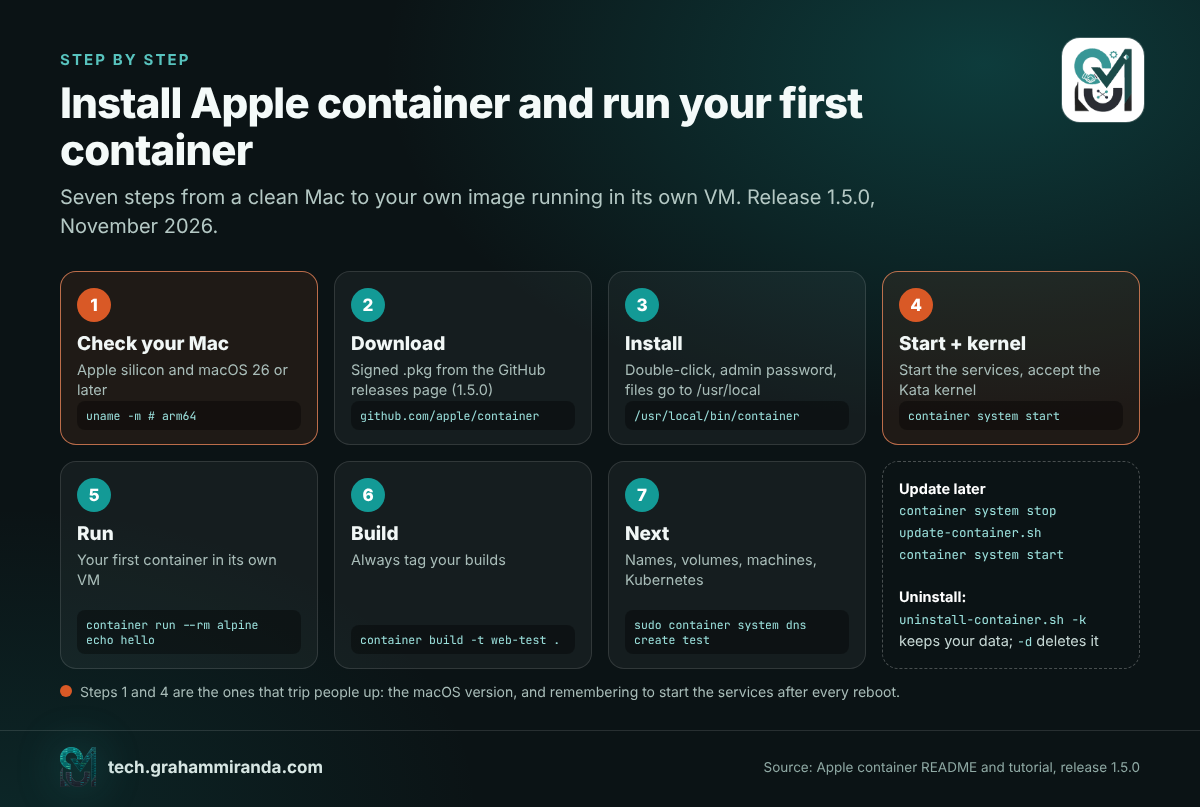
Étape 1 — Vérifie ton Mac
Il te faut Apple silicon et, pour disposer de toutes les fonctionnalités, macOS 26 Tahoe ou ultérieur. Il fonctionne aussi sur macOS 27 Golden Gate.
uname -m               # doit afficher arm64
sw_vers -productVersion  # 26.x ou 27.x pour un support complet
Sur macOS 15 Sequoia, l’outil fonctionne, mais les conteneurs ne peuvent pas communiquer entre eux et tu n’obtiens qu’un seul réseau. Sur un Mac Intel, il ne fonctionne pas du tout ; passe directement à la partie 6 pour les alternatives.
Étape 2 — Télécharge l’installeur signé
Ouvrir le Page des versions d’Apple container et télécharge le paquet d’installation signé (.pkg) joint à la dernière version, 1.5.0 au moment de la rédaction. La documentation d’Apple ne décrit que ce paquet comme méthode d’installation, c’est donc celui qu’il faut utiliser.
Étape 3 — Installe-le
Double-clique sur le paquet, suis l’installeur et saisis ton mot de passe administrateur quand il te le demande. Il installe tout dans /usr/local, y compris deux scripts d’assistance dont tu auras besoin plus tard : update-container.sh et uninstall-container.sh.
Étape 4 — Démarre les services et installe un noyau
container system start
Le premier démarrage te demande si tu veux télécharger le noyau Linux recommandé du projet Kata Containers. Réponds y. Vérifie ensuite que tout est opérationnel :
container system status    # hôte, chemins et ressources depuis 1.4.1
container system version
container ls -a            # une liste vide signifie que tout fonctionne
container system start démarre un agent de lancement, il faut donc le relancer après un redémarrage. Si une commande échoue plus tard avec “Les plugins ne sont pas disponibles. Démarre les services du système de conteneurs et réessaie”, vérifie d’abord l’orthographe de ta commande : la fiche de compétences d’agent d’Apple prévient qu’une sous-commande mal orthographiée produit exactement ce message, et ce n’est un vrai problème de service que si container system status indique aussi que le service est arrêté.
Étape 5 — Lance tes premiers conteneurs
container run --rm alpine echo hello      # récupère alpine, l’exécute dans sa propre VM, puis le supprime
container run -it --rm ubuntu:24.04 bash  # un shell interactif ; tape exit pour quitter
Par défaut, les images viennent de Docker Hub, donc des noms courts comme alpine et postgres:16 fonctionnent comme dans Docker.
Étape 6 — Construis et lance ta propre image
Crée un dossier avec ce Fichier Docker (c’est le même petit serveur web que celui du tutoriel d’Apple) :
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
Construis-la, lance-la et ouvre-la :
container build -t web-test .                       # passe toujours -t
container run -d --name web -p 8080:80 web-test     # détaché, port 8080 sur ton Mac
open http://localhost:8080
Deux différences avec Docker méritent d'être connues tout de suite. D'abord, tague toujours tes builds: sans -t, l'image reçoit un UUID fraîchement généré comme nom. Ensuite, chaque conteneur a sa propre adresse IP. container ls l'affiche, et tu peux ouvrir http://<that-ip> sans publier le moindre port ; -p ne sert que si tu veux le bon vieux localhost:8080 ou si une app macOS attend un port local.
Étape 7 — Donner des noms sympas aux conteneurs (facultatif)
Apple container intègre un service DNS. Configure une fois un domaine local, et chaque conteneur devient joignable sous <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # modifie la table [dns] si le fichier en a déjà une
container system stop && container system start
sudo container system dns create test
open http://web.test
Les noms ne se résolvent que pour les conteneurs du réseau default , et toujours avec le domaine : web.test fonctionne, un simple web ne marche pas. Les conteneurs d’un réseau que tu as créé avec container network create ne peuvent pas du tout se résoudre par nom pour l'instant (suivi comme ticket #1809) ; utilise ces réseaux pour l'isolation et connecte-toi par IP.
Étape 8 — Conserver les données et fixer des limites
# Monter le dossier courant (bind-mount)
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# Un volume nommé pour une base de données, avec des limites de CPU et de mémoire
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
Ensemble --memory sur tout ce qui tourne longtemps. Comme la mémoire libérée dans la VM d'un conteneur n'est pas rendue à macOS, un conteneur sans limite dont la consommation a un jour grimpé en flèche garde cette mémoire jusqu'à ce que tu le redémarres.
Étape 9 — Joindre un service qui tourne sur ton Mac
Impossible d’utiliser localhost pour joindre ton Mac, car dans la VM localhost c'est le conteneur. Pour joindre, disons, Ollama ou un serveur de dev sur ton Mac, crée une fois un domaine hôte :
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
La documentation d’Apple signale deux pièges : créer un tel domaine désactive iCloud Private Relay, et la règle de filtre de paquets qui le sous-tend est supprimée au redémarrage, donc tu devras peut-être la recréer. N’importe quelle adresse des plages de la documentation (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) est un choix sûr.
Étape 10 — Essayer une machine conteneur
container machine create alpine:latest --name dev --set-default
container machine run          # un shell Linux, sous ton compte, dans ton dossier courant
La partie 3 donne les détails, y compris les mises en garde de sécurité avant de laisser entrer un agent.
Étape 11 — Lancer Kubernetes en local (expérimental)
brew install kubectl                   # si tu ne l'as pas encore
container k8s create                   # crée un cluster nommé k8s-dev
kubectl get nodes                      # le cluster est déjà dans ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # utilise imagePullPolicy: Never dans ton pod spec
container k8s delete                   # quand tu as fini
Les clusters utilisent l'image kindest/node:v1.35.5 prends l’image par défaut et obtiens un quart des CPU et de la mémoire de ton Mac (au moins 2 CPU et 2 Go). En 1.5.0, un cluster dont le nœud s’est arrêté ne peut pas être redémarré ; supprime-le et recrée-le. Et rappelle-toi que cette sous-commande est expérimentale et qu’elle est en cours de renommage en container cluster sur la branche main.
Étape 12 — Mettre à jour, nettoyer ou désinstaller
container stats --no-stream          # CPU, mémoire, réseau et disque en direct par conteneur
container logs -f web                # suivre la sortie d’un conteneur
container system df                  # utilisation du disque
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # mise à jour
/usr/local/bin/uninstall-container.sh -k   # désinstaller en gardant tes données
/usr/local/bin/uninstall-container.sh -d   # désinstaller et supprimer tes données
Dépannage
| Symptôme | Cause probable | Fixer |
|---|---|---|
| “Les plugins sont indisponibles. Démarre les services système des conteneurs et réessaie” | Une sous-commande mal saisie (par ex. container images), ou les services sont vraiment arrêtés |
Vérifier container --help pour trouver le bon nom ; lance container system start seulement si container system status dit qu’il est arrêté |
| Ton image fraîchement construite porte un nom aléatoire | Tu as construit sans -t |
container image ls, puis reconstruis avec -t name:tag |
| Les conteneurs ne peuvent pas s’atteindre par leur nom | Les noms ne se résolvent que sur le réseau par défaut, avec le domaine | Utilisation name.test, ou connecte-toi par IP depuis container inspect |
| Les conteneurs ne peuvent pas s’atteindre du tout | Tu es sous macOS 15 | Passe à macOS 26 ou à une version plus récente |
| La mémoire utilisée ne fait qu’augmenter | Ballooning mémoire partiel dans le framework Virtualization | Ensemble --memory; redémarre le conteneur pour rendre la mémoire |
exec format error |
Une image uniquement x86 sur Apple silicon | Utilise une image arm64 ou multi-arch, ou essaie --rosetta |
| Le réseau cesse de fonctionner après un changement de VPN ou de DNS | Un bug corrigé en 1.5.0 | Mets à jour avec update-container.sh |
| Un conteneur n’arrive pas à joindre un serveur de dev sur ton Mac | localhost dans un conteneur, c’est le conteneur |
Crée un --localhost domaine hôte (étape 9) |
Partie 5 — Apple Container vs Docker : l’aide-mémoire de migration
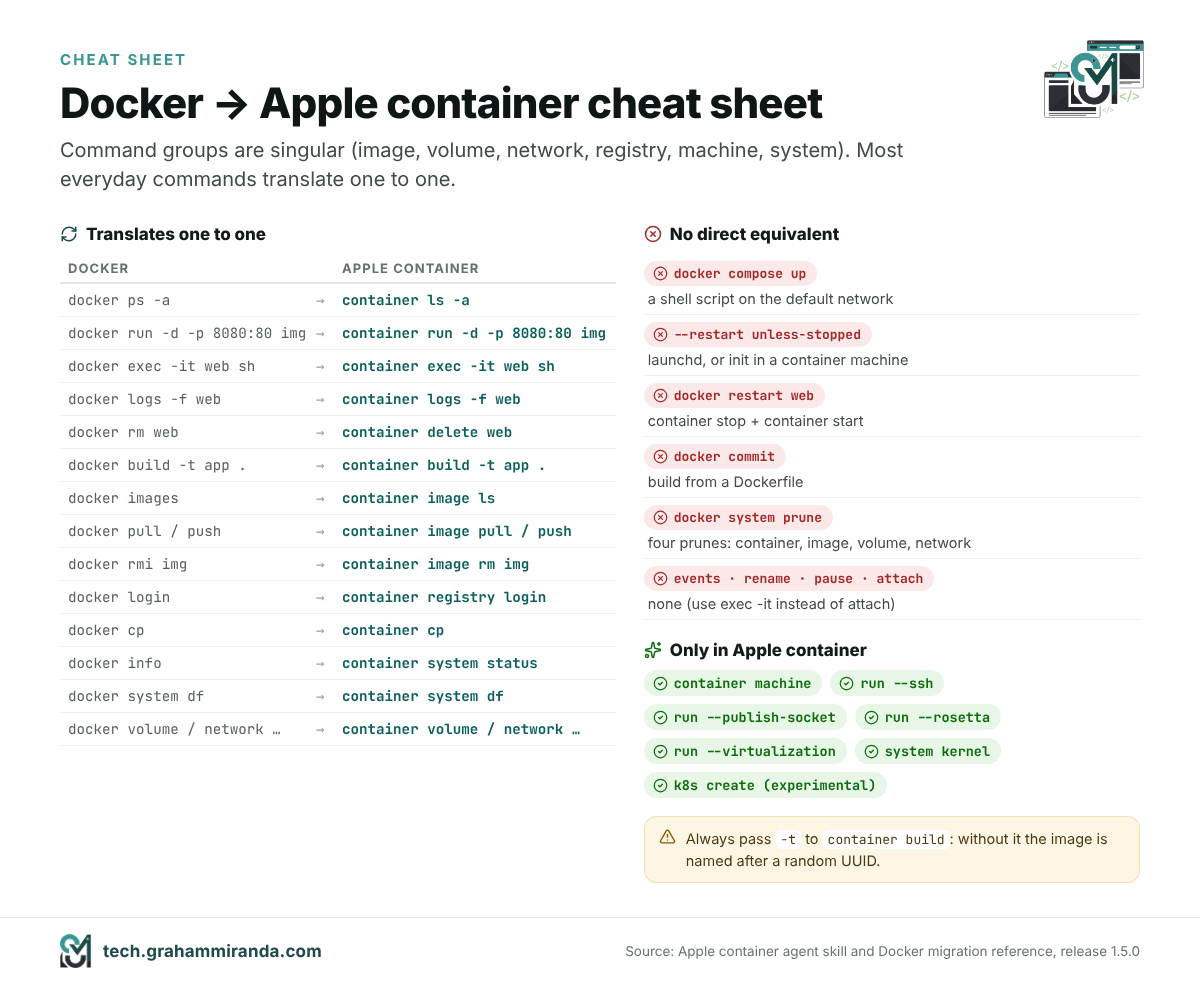
Pour la plupart des gens, la question Apple container contre Docker se résume à des habitudes, et la plupart de ce que tu tapes tous les jours se traduit un à un. La commande groupes sont au singulier (image, volume, réseau, registre, machine, système), ce qui est la première chose qui déroute les réflexes Docker, et quelques éléments n’existent pas du tout. Ce tableau couvre les commandes qui comptent ; la documentation d’Apple contient la correspondance complète.
| Ce que tu veux | Docker | Apple container |
|---|---|---|
| Lister les conteneurs en cours / tous les conteneurs | docker ps / docker ps -a |
container ls / container ls -a |
| Lancer en arrière-plan avec un port | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| Ouvrir un shell dedans | docker exec -it web sh |
container exec -it web sh |
| Suivre les logs | docker logs -f web |
container logs -f web |
| Arrêter et supprimer | docker stop web / docker rm web |
container stop web / container delete web (ou rm) |
| Construire une image | docker build -t app . |
container build -t app . |
| Lister, pull, push, supprimer les images | images docker, pull, push, rmi |
container image ls, image pull, image push, image rm |
| Se connecter à un registre | docker login |
container registry login |
| Copier des fichiers vers l’intérieur ou vers l’extérieur | docker cp |
container cp |
| Utilisation des ressources | docker stats |
container stats |
| Infos système / utilisation du disque | docker info / docker system df |
container system status / container system df |
| Tout nettoyer | docker system prune |
quatre commandes : container prune, image prune, volume prune, network prune |
| Volumes et réseaux | docker volume … / docker network … |
container volume … / container network … |
| Application multi-conteneurs | docker compose up |
Aucun équivalent: utilise un script shell (ci-dessous) |
| Redémarrer un conteneur | docker restart web |
container stop web && container start web |
| Politique de redémarrage | --restart unless-stopped |
Aucun: utilise launchd sur le Mac, ou un système init dans une machine à conteneurs |
| Enregistrer un conteneur modifié comme image | docker commit |
Aucun: construis à partir d’un Dockerfile |
| Surveiller les événements, renommer, mettre en pause, attacher | docker events, renommer, pause, attacher |
Aucun (exec -it remplace attacher) |
Et quelques choses que seul Apple container sait faire :
container machinepour des environnements Linux persistants (partie 3).container run --sshtransmet l’agent SSH de ton Mac dans le conteneur et garde la socket fonctionnelle même après une déconnexion.container run --publish-socket host_path:container_pathpublie une socket Unix vers ton Mac au lieu d’un port TCP.container run --rosettaexécute des binaires Linux x86-64 via Rosetta.container run --virtualizationexpose la virtualisation au conteneur pour un usage imbriqué (M3 ou plus récent).container system kernelgère le noyau Linux que démarrent tes conteneurs.
commit sont les trois qui te manqueront.Remplacer un fichier Compose par un script
Il n’y a pas de container compose, et Apple n’a donné aucun calendrier : Cloud Native Now comptait plus de 150 réponses dans la discussion Compose du projet en juillet. En attendant, un petit fichier Compose devient un script shell. Prends une pile typique à deux services :
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
Avec le test domaine DNS de test de l’étape 7 configuré, l’équivalent est :
#!/usr/bin/env bash
set -euo pipefail

# Both containers stay on the default network, where name resolution works
container run -d --name cache redis:7

# depends_on becomes an explicit readiness check
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# The name must include the domain: cache.test, not cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
Trois règles de traduction couvrent la plupart des fichiers : chaque nom de service devient name.domain dans ta configuration (cache.test), depends_on devient une boucle d'attente de disponibilité (ce qui est de toute façon plus correct que l'ordre de démarrage seul de Compose), et build: devient une container build -t … ligne avant la courir. Démonte avec container stop api cache && container delete api cache.
Au-delà de trois ou quatre services, ce script devient vite pénible, et c'est la raison honnête pour laquelle la plupart des équipes qui ont des piles lourdes en Compose devraient garder Docker Desktop ou OrbStack pour l'instant.
Laisse ton agent de codage faire la traduction
Si tu utilises un agent de codage IA, le dépôt d'Apple contient déjà les instructions dont il a besoin. La skill dans skills/container/ dans la version 1.5.0, avec son fichier de référence sur la migration depuis Docker, associe les commandes, liste ce qui n'existe pas et explique les règles DNS ci-dessus. Copie ce dossier dans le répertoire skills de ton agent et demande à l'agent de convertir ton fichier Compose ; puis lis ce qu'il a écrit avant de l'exécuter.
Partie 6 — Apple Container vs Docker Desktop, OrbStack, Podman et Lima
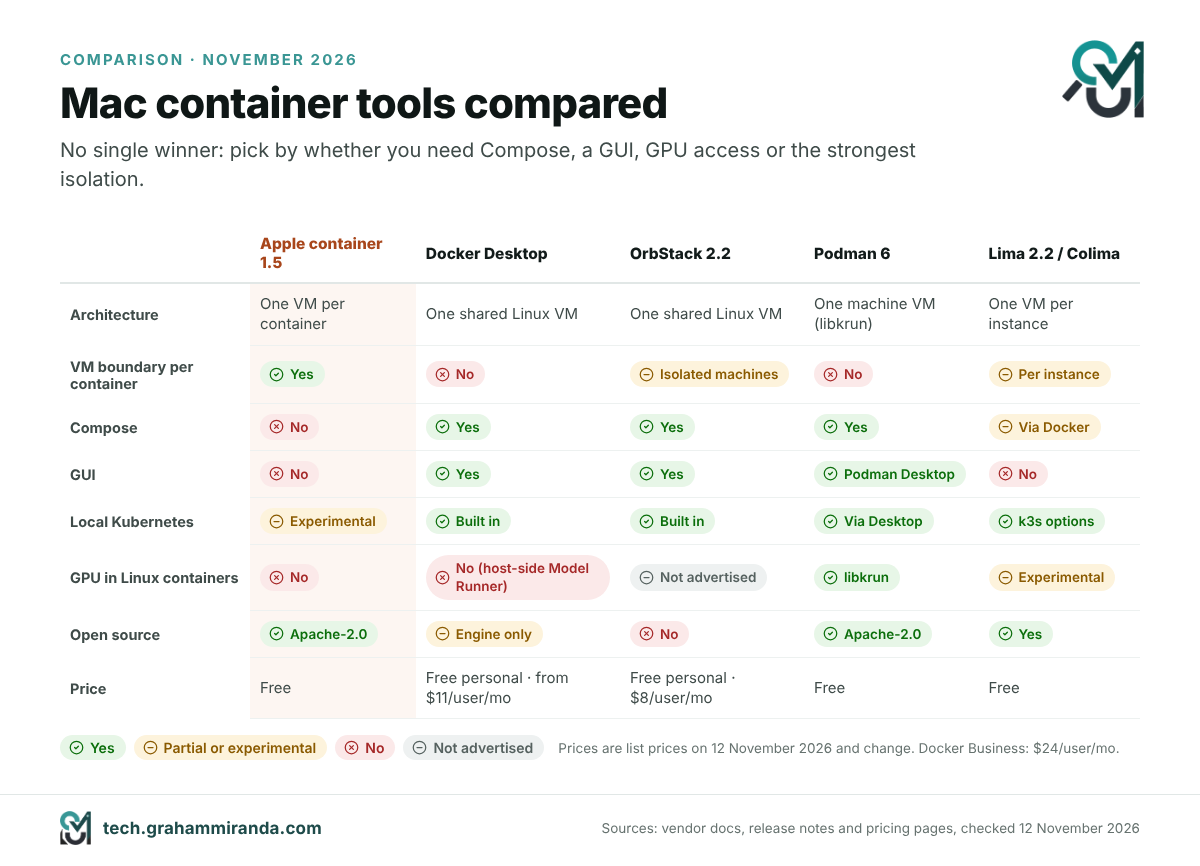
Apple container n'essaie pas d'être Docker Desktop, et Apple ne l'a pas présenté comme un remplacement. Il joue un autre rôle : exécuter des charges de travail Linux sur un Mac avec l'isolation la plus forte et le moins de logiciels supplémentaires. Si tu compares les alternatives à Docker Desktop pour ton Mac, voici à quoi ressemblait le paysage le 12 novembre 2026.
| Apple container 1.5 | Bureau Docker | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| Architecture | Une VM légère par conteneur | Une VM Linux partagée | Une VM Linux légère partagée | Une VM de machine Podman (libkrun par défaut sur Mac) | Une VM par instance Lima ; Colima y exécute Docker ou containerd |
| Isolation entre les conteneurs | Hyperviseur | Espaces de noms du noyau dans la VM partagée | Espaces de noms du noyau ; “machines isolées” depuis 2.1 | Espaces de noms du noyau dans la VM de la machine | Par instance |
| Compose | Non | Oui | Oui (compatible Docker) | Oui (podman compose, ou Docker Compose via son API) |
Via Docker dans la VM (Colima) |
| Interface graphique | Non | Oui | Oui | Podman Desktop | Non |
| Kubernetes local | Expérimental plugin k8s pour conteneurs |
Intégré | Intégré (1.34) | Via Podman Desktop (kind, minikube) | Options basées sur k3s |
| GPU pour conteneurs Linux | Non | Pas de passthrough Metal ; Model Runner exécute les modèles sur l'hôte à la place | Non annoncé | Oui, via libkrun (Vulkan et remoting d'API llama.cpp) | Pilote krunkit expérimental |
| Nouveauté phare 2026 | Container machines, Kubernetes local, skill d'agent | Bacs à sable pour agents IA, Model Runner, Hardened Images gratuites | Machines isolées, passthrough USB, son | Grand nettoyage ; libkrun par défaut ; Mac Intel abandonnés | Bacs à sable pour agents IA ; invités macOS et Windows |
| Prix | Gratuit, Apache-2.0 | Gratuit pour un usage personnel ; offres payantes à partir de 11 $ par utilisateur et par mois (Pro, mensuel) | Gratuit pour un usage personnel ; Pro 8 $ par utilisateur et par mois | Gratuit, Apache-2.0 | Gratuit, open source |
| Meilleur pour | Conteneurs uniques, environnements de dev Linux, isolation maximale | Équipes, piles Compose, contrôles d'entreprise | Un outil quotidien rapide et soigné pour les particuliers | Parité Linux, conteneurs rootless, inférence GPU | VM scriptables, runners CI, bacs à sable pour agents |
Les prix sont les tarifs catalogue au 12 novembre 2026 et changent ; l’offre Business de Docker coûte 24 $ par utilisateur et par mois. Les licences Docker exigent depuis longtemps une offre payante pour un usage commercial au-delà d’un seuil de taille d'entreprise (250 salariés ou 10 millions de dollars de chiffre d'affaires annuel depuis 2021) ; vérifie les conditions actuelles avant de t'y fier.
Docker Desktop : l’ancien champion devenu plateforme pour agents IA
Docker a passé 2026 à se repositionner autour des agents IA, et trois de ses mouvements comptent ici. En décembre 2025, il a rendu Docker Hardened Images gratuites et open source sous Apache 2.0 : plus d'un millier d'images minimales avec des nomenclatures signées, que tu peux utiliser avec n'importe quel outil, y compris celui d’Apple. Le 30 janvier 2026, Docker a lancé Docker Sandboxes, qui donnent à chaque agent de codage IA sa propre microVM (plus de détails dans la partie 8). Et en février, il a ajouté un backend vLLM pour Apple silicon à Docker Model Runner, qui exécute les modèles de langage directement sur le GPU du Mac plutôt que dans un conteneur, pour la raison qu’explique la partie 7.
Ce que Docker Desktop garde et que personne d'autre n'égale, c'est tout l'écosystème : Compose, une interface graphique mature, Kubernetes, des extensions, la gestion d'entreprise et la mémoire musculaire de chaque développeur que tu embaucheras un jour. Si l’environnement local de ton équipe est un fichier Compose avec huit services, c'est là que tu devrais rester pour l'instant.
OrbStack : le rapide
OrbStack a bâti sa réputation sur la vitesse et une faible consommation de mémoire, et ses versions 2026 ont ajouté des fonctionnalités plutôt que de le réinventer : la version 2.1 (avril) a apporté une interface façon macOS 26 et des machines isolées, des machines Linux qui ne voient que les dossiers que tu partages avec elles et qui peuvent être empêchées d'atteindre ton Mac ; 2.2 (juin) a ajouté le passthrough USB et le son, de sorte que les webcams, microcontrôleurs et appareils audio fonctionnent dans Linux ; et les versions d'octobre ont corrigé des problèmes sous macOS 27 et sont passées à Linux 7.2. Il est gratuit pour un usage personnel et coûte 8 $ par utilisateur et par mois pour un usage commercial. Pour un développeur indépendant qui veut la compatibilité Docker et Compose sans Docker Desktop, c’est toujours la recommandation par défaut.
Podman 6 : le grand nettoyage
Podman 6.0, sorti fin juin, est la version la plus perturbatrice de cette liste, et volontairement. Il abandonne la prise en charge des cgroups v1, remplace le réseau CNI par Netavark, échange slirp4netns contre pasta pour le réseau rootless, exige nftables au lieu d'iptables et migre son ancienne base BoltDB vers SQLite. L'isolation réseau est désormais activée par défaut. Sur Mac, le fournisseur de machines par défaut est maintenant libkrunet Les Mac Intel ne sont plus pris en charge; sous Windows, Windows 10 est abandonné. Sous Linux, --gpus prend désormais en charge les GPU AMD ainsi que NVIDIA.
Mets à jour avec prudence : les machines Podman Linux existantes doivent être recréées, et tout ce qui reposait sur l'ancienne pile réseau doit être testé. Le gain, c'est un outil bien plus simple et bien plus natif Linux, et sur Mac c'est le seul qui raconte quelque chose de concret pour les conteneurs accélérés par GPU.
Lima et Colima : la boîte à outils en dessous
Lima est le gestionnaire de VM open source sur lequel beaucoup d'autres outils se construisent, et il est devenu un projet d'incubation CNCF en novembre 2025. Sa série 2.x s'est fortement tournée vers l'IA : Lima 2.0 a ajouté un pilote krunkit expérimental compatible GPU et des outils MCP pour que les agents IA puissent utiliser une VM Lima comme bac à sable ; 2.1 (mars) a ajouté des invités macOS expérimentaux et un limactl shell --sync mode conçu pour empêcher les agents IA d'endommager les fichiers sur ton Mac ; 2.2 (juillet) a ajouté des invités Windows expérimentaux. Colima, qui enveloppe Lima pour te donner un runtime Docker ou containerd en une seule commande, reste la voie gratuite la plus légère vers une installation compatible Docker sur un Mac.
Lequel choisir ?
- Tu vis dans les fichiers Compose, ou ton entreprise a standardisé sur Docker : Docker Desktop.
- Tu veux pour toi la configuration compatible Docker la plus rapide et la plus légère : OrbStack (ou Colima, s'il faut que ce soit gratuit et open source).
- Tu veux des conteneurs Linux accélérés par GPU, des conteneurs rootless ou la parité avec les serveurs Fedora et RHEL : Podman 6.
- Tu veux l'isolation la plus forte, aucun démon supplémentaire et des environnements de dev Linux qui font partie de macOS : Apple container, avec les container machines.
- Tu exécutes des agents de codage IA sans surveillance : un bac à sable conçu pour ça (partie 8), quel que soit le runtime que tu utilises en dessous.
Rien ne t'empêche de les combiner. Apple container ne touche ni au socket de Docker ni à la VM de Docker, donc tu peux garder Docker Desktop ou OrbStack pour ta pile Compose et utiliser les container machines pour tout le reste.
Partie 7 — Conteneurs et IA locale sur un Mac : où va le GPU ?
Si tu exécutes des modèles de langage en local, c'est la partie qui compte le plus, et c'est celle que la plupart des guides sur les conteneurs sautent : Les conteneurs Linux sur un Mac ne peuvent pas utiliser le GPU comme les applications natives. Docker le dit clairement dans sa documentation Model Runner : il n’y a pas de passthrough GPU Metal vers les conteneurs. Le framework Virtualization d’Apple ne transmet pas Metal aux invités Linux, et Apple container ne l’ajoute pas. Un modèle exécuté dans un conteneur Apple tourne sur le CPU, ce qui, pour un modèle de 7 milliards de paramètres, fait la différence entre fluide et douloureux.
Il y a quatre façons raisonnables de gérer ça :
- Exécute le modèle nativement et mets tout le reste dans des conteneurs. Ollama, LM Studio, MLX et llama.cpp utilisent tous Metal directement sur macOS. Exécute-les là, mets ton application, ta base de données et tes outils dans des conteneurs, et laisse les conteneurs appeler le modèle via HTTP. Avec Apple container, c'est l'étape 9 de la partie 4 : crée un
host.container.internaldomaine et pointe ton application vershttp://host.container.internal:11434pour Ollama. - Laisse Docker faire la même chose pour toi. Docker Model Runner exécute les modèles sur l’hôte, en dehors de tout conteneur, via llama.cpp, MLX ou, depuis février, un backend vLLM pour Apple silicon (Docker Desktop 4.62 ou ultérieur). Il expose des API compatibles OpenAI et compatibles Anthropic, et tu gères les modèles avec
docker model pullcomme des images. - Utilise Podman avec libkrun si le modèle doit vivre dans un conteneur. libkrun donne à son invité Linux un GPU virtuel. Les ingénieurs de Red Hat ont d'abord atteint environ 75–80 % de la vitesse native de llama.cpp via Vulkan, puis ont construit le “API remoting”, qui transfère les appels GPU de llama.cpp du conteneur vers Metal sur l'hôte. Dans leurs tests sur un MacBook Pro M4 Pro, le traitement du prompt tournait à vitesse native et la génération de tokens atteignait au moins environ 95 % du natif. C'est la seule voie grand public vers l'inférence GPU dans un conteneur sur un Mac, et RamaLama l’emballe. Red Hat précise qu’il n’est pas conçu pour un usage multi-locataire.
- Essaie le pilote krunkit de Lima, qui repose sur la même technologie libkrun et propose l’accélération GPU comme option expérimentale.
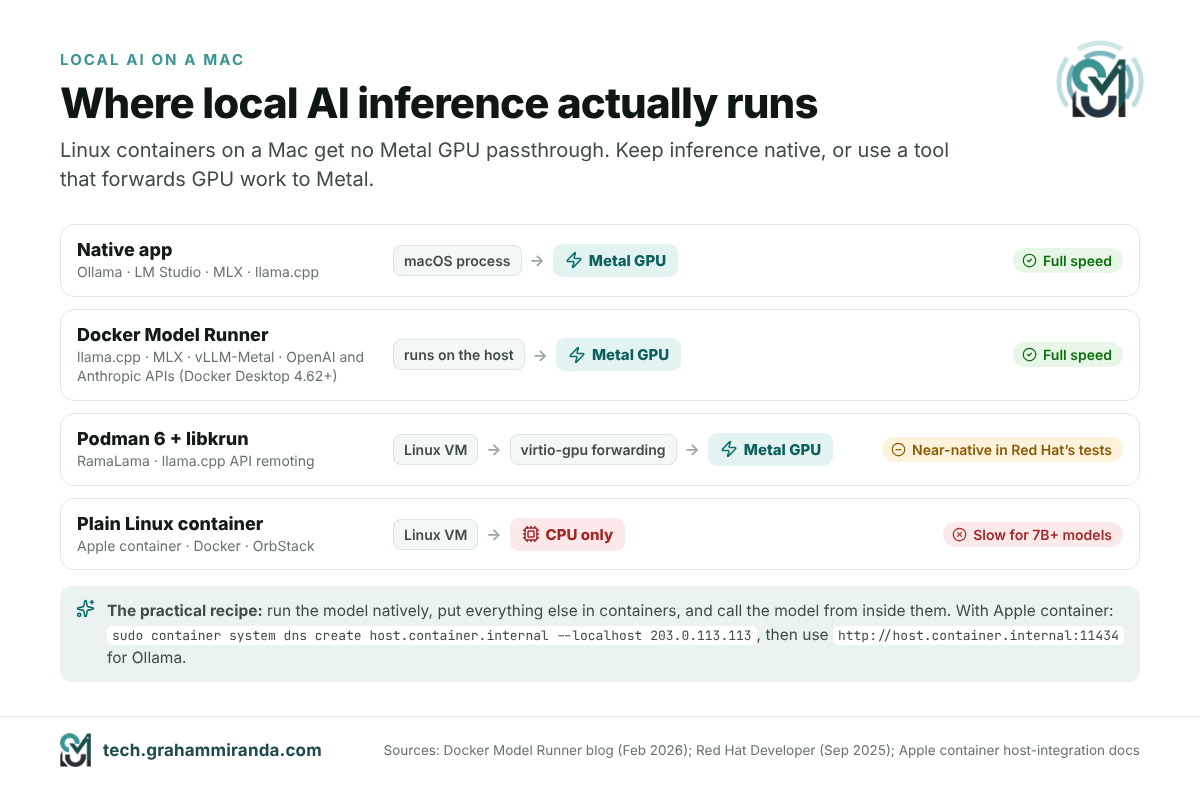
La recette pratique pour la plupart des gens : fais tourner Ollama ou LM Studio en natif, mets tout ce qui l’entoure dans des conteneurs, et considère les conteneurs comme l’endroit pour ton code et tes services, pas pour tes poids. Si tu choisis du matériel pour ça, mon guide des MacBook pour les LLM locaux explique la quantité de mémoire nécessaire pour chaque taille de modèle, et le guide d’IA locale M5 Pro 64 Go va plus loin sur une configuration.
Partie 8 — L’ère du bac à sable : pourquoi chaque outil de conteneurs est devenu un outil pour agents IA
Regarde les notes de version 2026 de chaque outil de la partie 6 et le même thème revient sans cesse : isoler les agents IA. Ce n’est pas un hasard. Les agents de codage tournent désormais pendant des heures, installent des paquets, exécutent du code qu’ils ont écrit eux-mêmes et lisent des fichiers qu’on ne leur a pas indiqués. La question n’est plus “l’agent peut-il écrire du bon code ?” mais “à quoi peut-il toucher pendant ce temps ?” En 2026, la réponse sur laquelle tous les fournisseurs se sont rejoints était le bac à sable pour agents IA : un environnement jetable avec son propre noyau, uniquement les fichiers dont la tâche a besoin et, idéalement, des limites sur l’endroit où il peut envoyer des données.
Cinq façons de donner à un agent sa propre boîte
- Docker Sandboxes (30 janvier 2026) donnent à chaque agent une microVM jetable avec seulement le dossier de ton projet monté et son propre moteur Docker à l’intérieur, sans accès au démon Docker de ton hôte. Au lancement, ils prenaient en charge Claude Code, Codex CLI, Copilot CLI, Gemini CLI et Kiro sur macOS et Windows. Le
sbx, outil en ligne de commande, te permet de choisir une politique réseau (Open, Balanced ou Locked Down), d’autoriser des destinations précises et de gérer les secrets avecsbx secret. La version 0.53.0 est sortie le 11 novembre. - Docker Cloud Sandboxes (24 septembre 2026) font tourner les mêmes bacs à sable dans le cloud de Docker avec la même isolation et les mêmes politiques, pour qu’un agent puisse continuer à travailler toute la nuit avec ton portable fermé. Ils montent de 1 à 16 vCPU et, selon Docker, démarrent en quelques centaines de millisecondes.
- Apple container donne à chaque conteneur une frontière de VM par conception. Un simple
container runconteneur avec seulement ton projet monté est une boîte à agent raisonnable ; une machine conteneur, comme l’a expliqué la partie 3, ne l’est pas, sauf si tu désactives le montage de son home. - Lima 2.x fournit des outils MCP qui permettent à un agent d’exécuter des commandes dans une VM Lima, et un
--syncmode shell conçu pour empêcher les agents d’endommager les fichiers de l’hôte. - OrbStack 2.1 a ajouté des machines isolées, qui ne voient que les dossiers que tu choisis de partager et, depuis la 2.1.2, peuvent être bloquées pour ne pas atteindre ton Mac ni tes autres machines.
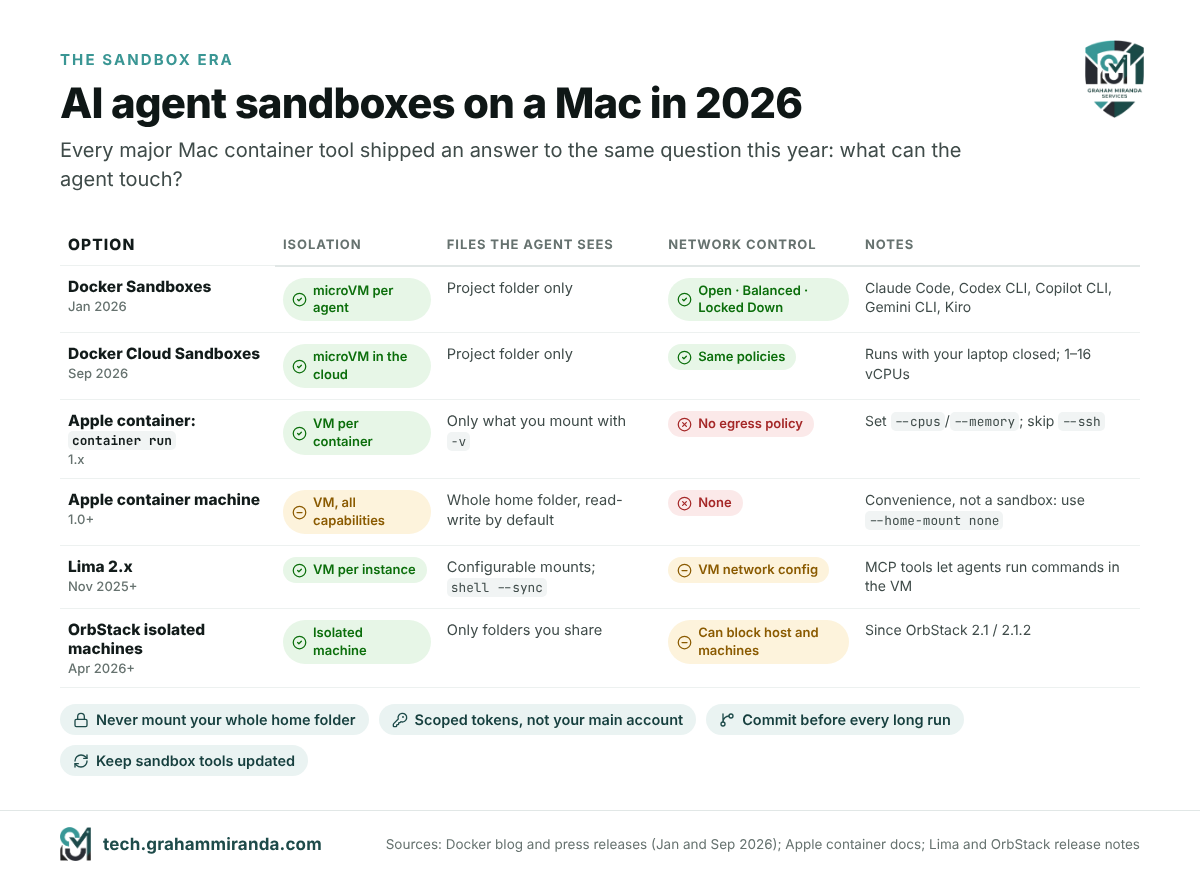
Une boîte à agent minimale avec Apple container
Si tu veux l’essayer avec l’outil de cet article, ceci donne à un agent sa propre VM, le dossier de ton projet et rien d’autre de ton Mac :
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# à l'intérieur : installe ta CLI d'agent, connecte-toi et exécute-la dans /work
Ce que cela protège et ne protège pas, honnêtement :
- Cela protège le reste des fichiers de ton Mac, tes clés SSH (tant que tu n’ajoutes pas
--ssh), ton trousseau et tes autres conteneurs. - Cela ne protège pas le dossier du projet lui-même, que l’agent peut encore modifier ou supprimer, alors commit avant de commencer. Cela ne limite pas non plus le trafic réseau sortant : Apple container n’a aucune politique de sortie, donc un agent piégé par une page web ou un README malveillant peut encore envoyer des données vers l’extérieur. Les politiques réseau de Docker Sandboxes sont le meilleur choix si ça t’inquiète.
- Les identifiants que tu colles sont dans la boîte. Utilise un jeton à portée limitée pour l’agent, pas ton compte principal.
Le test de réalité côté sécurité
Les bacs à sable réduisent le rayon d’impact ; ils ne rendent pas un agent compromis inoffensif. La version 1.3.1 d’Apple elle-même a corrigé six avis dans le code qui décompresse les images, et la vague 2026 d’outils IA exposés transformés en mineurs de crypto est un bon rappel de ce qui arrive quand l’isolation est une réflexion après coup : en avril, Censys a documenté plus d’un millier de serveurs ComfyUI laissés ouverts sur internet et pris pour cible, comme je l’ai raconté dans Le minage de crypto vaut-il le coup en 2026 ?. Garde les outils de sandbox à jour, donne aux agents des identifiants à portée limitée, vérifie ce qu’ils commitent, et n’expose jamais l’interface de contrôle d’un agent sur internet. Si tu choisis un agent pour commencer, ma comparaison de harnais de codage IA précise lesquels offrent un bac à sable intégré.
Partie 9 — La couche plateforme : macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 et Homebrew
Apple container a été la sortie la plus intéressante de l’année pour les développeurs Mac, mais ce n’était pas la seule à changer ta façon de travailler. Le reste de ce guide est le radar des sorties : les publications 2026 qui comptent le plus pour ceux qui font du logiciel, groupées par couche, avec ce qui change et ce qu’il faut faire pour chacune.
macOS 27 Golden Gate : Apple silicon uniquement
Apple a annoncé macOS 27 Golden Gate à la WWDC26 le 8 juin et l’a publié le 14 septembre 2026. Pour les développeurs, la nouvelle principale n’est pas Siri, qui tourne désormais sur Gemini de Google, ni les lancements d’applications plus rapides qu’Apple met en avant ; c’est la liste de ce qui disparaît :
- Les Mac Intel, c’est fini. Golden Gate ne fonctionne que sur Apple silicon. macOS 26 Tahoe est la dernière version pour les Mac Intel, qui y restent pendant le reste de sa fenêtre de mises à jour de sécurité.
- Rosetta 2 est sur la sellette. Lors de la mise à niveau, Rosetta est supprimé et réinstallé à la demande la première fois qu’une app réservée au x86 se lance. Golden Gate est largement décrit comme le dernier macOS avec un support complet de Rosetta 2, donc les outils x86 uniquement dans ton flux de travail ont besoin d’un plan de remplacement.
- Les vieux runtimes de script continuent de disparaître. Une installation propre n’a ni Python 2 ni PHP ;
python3c’est la 3.9.6 fournie avec les Command Line Tools et elle ne change pas. Utilise Homebrew,uvoupyenvpour du vrai travail Python, et Homebrew pour PHP. - Il n’y a pas de retour en arrière. Si quelque chose casse, le seul retour propre est une restauration Time Machine. Sauvegarde d’abord, et attends si tu dépends d’un client VPN, d’un pilote ou d’une extension de noyau qui n’est pas encore certifié pour la 27.
Un avertissement précis si tu écris du Python : les notes de version de python.org pour la 3.15 préviennent qu’IDLE et d’autres applications tkinter peuvent se figer à l’ouverture de boîtes de dialogue sur macOS 27.0, et suggèrent d’attendre un correctif avant de mettre à niveau si tu en dépends.
Xcode 27 et Swift 6.4 : des agents avec un plan
Xcode 27 est sorti le 14 septembre avec Swift 6.4. Il exige macOS Tahoe 26.6 ou plus récent sur Apple silicon, donc c’est aussi la fin de route pour Xcode sur Intel. Les changements qui comptent :
- Le codage agentique a grandi. Les agents peuvent désormais planifier avant d’agir : le plan est un document Markdown modifiable que tu approuves avant que l’agent ne change quoi que ce soit. Gemini de Google rejoint la liste des modèles pris en charge, et les intégrations avec des fournisseurs externes sont facultatives (opt-in), car elles envoient ton code sur les serveurs de quelqu’un d’autre.
- Device Hub remplace l’application Simulator, en réunissant simulateurs et appareils réels dans une seule fenêtre.
xcrun simctlfonctionne toujours, donc l’automatisation scriptée des simulateurs survit. - Certains projets ne compileront pas sans modification. Le classique
ld64éditeur de liens a disparu (l’option-ld64fait désormais échouer l’édition de liens), quelques ruptures de source Swift affectent@Stateles initialiseurs etinitles accesseurs, et pour les cibles macOS 27ARCHS_STANDARDn'inclut plus x86_64, silencieusement.
Swift 6.3, publié le 24 mars, mérite une mention à part : il a rendu le Swift SDK for Android officiel, ce qui te permet d'écrire du code Android natif en Swift et de l'appeler depuis Kotlin ou Java, a ajouté un @c attribut qui expose les fonctions Swift au C, et a présenté en avant-première le nouveau système Swift Build au sein de Swift Package Manager. Combiné aux machines à conteneurs, il est désormais réaliste d'écrire du Swift côté serveur sur un Mac, de le compiler et de le tester sur un vrai Linux juste à côté, et de partager du code avec une application Android.
Linux 7.0 : un numéro rond avec de vrais changements
Linus Torvalds a publié Linux 7.0 sur 12 avril 2026. Le saut de version depuis 6.19 était une remise à zéro de la numérotation plutôt qu'un signe de bouleversement, mais cette version apportait de vrais jalons : le support de Rust a perdu son étiquette “expérimentale”, XFS a gagné une auto-réparation autonome, les modules du noyau peuvent être signés avec l'algorithme post-quantique ML-DSA tandis que la signature des modules en SHA-1 a été supprimée, et zram peut désormais réécrire les pages compressées sur le stockage sans les décompresser au préalable. En octobre, OrbStack livrait déjà un noyau 7.2 dans sa VM.
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical a publié Ubuntu 26.04 LTS sur 23 avril 2026, construite sur Linux 7.0. C'est la version qui a placé Rust au cœur d'une distribution grand public : sudo-rs et les uutils Rust coreutils remplacent les classiques sudo et les outils en ligne de commande de base. Le chiffrement intégral du disque adossé au TPM est désormais disponible en général dans l'installateur, Livepatch couvre pour la première fois les serveurs Arm64, et CUDA de NVIDIA figure dans les dépôts propres d'Ubuntu pour la première fois, aux côtés de ROCm d'AMD. Pour les conteneurs, cela signifie que ubuntu:26.04 est l'image de base par laquelle les nouveaux projets devraient commencer ; pour les utilisateurs de Windows, Ubuntu sur WSL a gagné cloud-init et l'intégration d'Ubuntu Pro. Si tu montes un nouveau serveur cet hiver, la plupart de ma Liste de vérification pour durcir un serveur Debian 12 s'applique aussi à 26.04.
Homebrew 6.0 et 7.0 : deux versions majeures en un été
Homebrew a livré deux versions majeures à trois mois d'intervalle, et à elles deux elles ont changé ses valeurs par défaut plus que n'importe quelle version depuis des années :
- Homebrew 6.0 (11 juin) t'a obligé à faire explicitement confiance aux taps tiers avant que leur code ne s'exécute (les taps officiels restent dignes de confiance), a fait du mode “ask” le mode par défaut pour les développeurs, si bien que
brew installetbrew upgrademontrent ce qui va changer avant de l'appliquer, a apporté un sandbox Bubblewrap à Linux et ajoutébrew exec, qui exécute un paquet sans l'installer définitivement, un peu commenpx. - Homebrew 7.0 (13 septembre) a intégré
vulnérabilités de brew, qui vérifie tes paquets installés par rapport à la base de vulnérabilités OSV.dev, a publié BrewUI, l’application graphique officielle de Homebrew (brew install homebrew-app, macOS Tahoe 26 ou plus récent), a fait passer le sandbox Linux à Landlock et accéléré les installations grâce à davantage de travail en parallèle. - Le calendrier Intel est désormais fixé. Golden Gate, Tahoe et Sequoia sont en Tier 1 sur Apple silicon. Les Mac Intel passent en Tier 3, sans nouveaux bottles, et Homebrew cesse de fonctionner sur Intel le 1er septembre 2027; il suggère MacPorts à ceux qui doivent rester. macOS 10.15 et les versions antérieures ne sont plus pris en charge du tout, et Sonoma 14 est passé en Tier 3.
Deux commandes à lancer dès aujourd'hui : brew vulns --severity=high pour voir ce qui est exposé, et brew tap pour vérifier à quels taps tiers tu accordais ta confiance depuis le début.
Partie 10 — Les langages et les runtimes : Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun et Vite
Python 3.15 : plus rapide à démarrer, plus rapide à exécuter
Python 3.15.0 est arrivée le 9 octobre 2026 (la version actuelle est 3.15.2). Les fonctions phares :
- Imports paresseux explicites (PEP 810). Tu peux marquer un import comme paresseux, pour que le module ne se charge qu’à sa première utilisation. Pour les outils en ligne de commande et les fonctions serverless qui importent de lourdes bibliothèques qu'elles utilisent rarement, le temps de démarrage baisse nettement.
- UTF-8 est l'encodage par défaut (PEP 686).
open()sans argumentencodingsignifie désormais UTF-8 partout. Surtout un correctif pour Windows, mais vérifie tout code qui comptait sur l'ancienne valeur par défaut dépendante de la locale. - Nouveaux built-ins :
frozendict(PEP 814), un dictionnaire immuable, etsentinel(PEP 661), une vraie façon de créer des valeurs marqueurs uniques. - Le dépaquetage dans les compréhensions (PEP 798), un nouveau profileur statistique appelé Tachyon (PEP 799) avec un nouveau paquet de
profilagepaquet, les frame pointers activés par défaut pour un meilleur profilage, et plusieurs améliorations du typage. - Un JIT expérimental plus rapide : environ 7–8 % plus rapide que l'interpréteur standard sur Linux x86-64 et 11–12 % plus rapide que l'interpréteur à tail calls sur les Mac Apple silicon, selon les mesures de moyenne géométrique de l’équipe principale.
- Le free-threading se rapproche de la normale. L'installateur macOS officiel installe désormais la prise en charge du free-threading par défaut, et de nouveaux travaux sur l'ABI stable facilitent la prise en charge de cette version par les extensions C sans le verrou global de l'interpréteur.
Les images de conteneur sont python:3.15. Teste d'abord sur une branche : les imports paresseux et le changement d'encodage sont les deux éléments les plus susceptibles de surprendre le code existant.
TypeScript 7.0 : le compilateur, réécrit en Go
Microsoft a publié TypeScript 7.0 sur le 8 juillet 2026, après une release candidate en juin. C’est le portage natif du compilateur et du service de langage vers Go, connu pendant le développement sous le nom de Project Corsa, et Microsoft affirme qu'il rend généralement les compilations complètes 8 à 12 fois plus rapides, aidé par un vrai multithreading. Comme l’équipe a porté la structure et la logique du code existant plutôt que de le reconcevoir, les deux compilateurs produisent des résultats cohérents.
Tu l'installes de la manière habituelle (npm install -D typescript), et le paquet fournit désormais le tsc. Pour les outils qui ont encore besoin de l'ancienne API JavaScript, Microsoft publie @typescript/typescript6, qui fournit une tsc6 commande et l'API 6.0 côte à côte avec la 7.0. Microsoft prévoit désormais des versions fonctionnelles tous les trois à quatre mois. Si ton éditeur te semble plus rapide cet automne, c'est pour ça.
Node.js 26 LTS : Temporal arrive, et le rythme des versions ralentit
Node.js 26 est sorti en mai et est devenu LTS le 28 octobre 2026 en version 26.13.0, nom de code “Lithium”, pris en charge jusqu'à fin avril 2029. Il active Temporal API par défaut, le remplaçant tant attendu de l’objet JavaScript notoirement peu pratique Date object, et embarque le moteur V8 14.6 et Undici 8, le client HTTP derrière fetch().
Node 26 marque aussi la fin d'une époque. C’est la dernière version majeure selon l'ancien calendrier semestriel. À partir de Node.js 27, il y aura une version majeure par an, chaque version deviendra LTS, et chaque ligne bénéficiera de 30 mois de LTS sur 36 mois de support total. La phase alpha de Node 27 a débuté en octobre 2026, sa première version est attendue en avril 2027 et il sera pris en charge jusqu’en avril 2030.
Go 1.27 : les méthodes génériques, enfin
Go 1.27 disponible depuis le 19 août 2026. Les méthodes peuvent désormais avoir leurs propres paramètres de type, l’une des fonctionnalités les plus demandées depuis l’arrivée des génériques dans Go 1.18 (les méthodes d’interface, elles, ne peuvent toujours pas). encoding/json tourne désormais sur l’implémentation v2 plus rapide sous le capot, avec de nouveaux encoding/json/v2 et jsontext paquets ; la désérialisation est nettement plus rapide, même si certains messages d’erreur se lisent différemment. Il existe un support expérimental et portable de SIMD derrière GOEXPERIMENT=simd, et les paquets crypto ont gagné des ML-DSA signatures post-quantiques et ML-KEM-1024 pour l’échange de clés dans TLS 1.3. Une note sur les plateformes : Go 1.27 nécessite macOS 13 Ventura ou version ultérieure.
.NET 11 : types union, et deux versions hors support
Microsoft a lancé .NET 11 lors de la .NET Conf 2026 (10–12 novembre). C’est une version à support standard avec 24 mois de support. Côté développeurs, la vedette, ce sont les types union de C# 15, qui permettent à une valeur d’être exactement l’un de plusieurs types déclarés, le compilateur vérifiant que switch les expressions couvrent tous les cas. .NET MAUI tourne désormais sur le CoreCLR runtime par défaut, avec du code précompilé et un interpréteur sur les plateformes Apple, où la compilation JIT n’est pas autorisée, et la dotnet commande démarre elle-même plus vite grâce à un hôte Native AOT.
L’urgence ne vient pas de .NET 11 lui-même : .NET 8 et .NET 9 ont tous deux atteint la fin de leur support le 10 novembre 2026. Tout ce qui tourne encore dessus doit migrer vers .NET 10 (support à long terme) ou .NET 11.
Bun 1.4 : réécrit en Rust, en grande partie par l’IA
La version la plus débattue de l’année est Bun 1.4, publiée en août. Bun, le runtime JavaScript qu’Anthropic a racheté en décembre 2025, a été porté de Zig vers Rust. D’après le récit d’InfoQ, la base de code d’origine comptait environ 535 000 lignes de Zig ; le portage a pris environ quatre mois au lieu de l’année qu’aurait nécessitée une petite équipe humaine ; et le travail a été réalisé en grande partie par une version préliminaire de Claude Fable 5 d’Anthropic, orchestrée en une cinquantaine de flux de travail avec un agent implémenteur, deux agents réviseurs adversariaux et un agent correcteur, faisant tourner jusqu’à 64 instances en parallèle. Faire passer la suite de tests a coûté environ $165,000 en consommation d’API.
Les résultats vont dans les deux sens. Le portage mécanique a introduit 19 régressions subtiles. Il a aussi résolu 128 bogues de longue date, et lors d’un test de 2 000 compilations consécutives, l’utilisation mémoire s’est stabilisée à 609 Mo au lieu de grimper au-delà de 6,7 Go comme avant. Andrew Kelley, le créateur de Zig, a critiqué le projet pour avoir livré du code qu’aucun humain n’avait entièrement relu. Quoi que tu en penses, Bun 1.4 est désormais le cas de référence pour la réécriture d’infrastructure à grande échelle par l’IA, et le débat sur ce que signifie “relu” pour du code écrit par une IA est loin d’être tranché.
Vite 8 : un seul bundler au lieu de deux
Vite 8, publiée le 12 mars 2026, a remplacé la paire de bundlers que Vite a toujours utilisée, esbuild en développement et Rollup pour la production, par un unique bundler basé sur Rust, Rolldown, plus la chaîne d’outils du compilateur Oxc. Dans les benchmarks, Rolldown est 10 à 30 fois plus rapide que Rollup, et les premiers utilisateurs ont rapporté de gros gains en conditions réelles : la compilation de production de Linear est passée de 46 secondes à 6. Vite exige désormais Node.js 20.19+ ou 22.12+, n’est livré qu’en ESM et fait environ 15 Mo de plus à l’installation ; une couche de compatibilité traduit automatiquement la plupart des configurations existantes.
Partie 11 — Infrastructure et éditeurs : Kubernetes, PostgreSQL 19 et Zed 1.0
Kubernetes 1.36 et 1.37
Kubernetes a gardé son rythme de trois versions par an. La version 1.36 “Haru” (22 avril 2026) a livré 70 améliorations, dont 18 passées en stable. La plus importante : les espaces de noms utilisateur, qui font correspondre l’utilisateur root d’un conteneur à un utilisateur non privilégié sur l’hôte. L’autorisation fine pour l’API kubelet et les métriques de pressure-stall (PSI) sont aussi passées en stable, et les ExternalIPs de Service ont été dépréciés. La version 1.37 “Garhwal” (26 août 2026) a suivi avec 67 améliorations : 16 en stable, 23 en bêta et 27 en alpha.
Pour les utilisateurs de Mac, un détail pratique : le plugin Kubernetes d’Apple container utilise l’ kindest/node:v1.35.5 image par défaut, il a donc une ou deux versions de retard. Passe --node-image avec une image de nœud kind plus récente quand tu dois tester contre le Kubernetes actuel.
PostgreSQL 19 : la version qui a attendu
PostgreSQL publie une version majeure chaque automne, comme une horloge. Pas cette année. Pendant le cycle bêta de la 19, le projet a annulé 53 commits, y compris des fonctionnalités phares comme les requêtes de graphe de propriétés SQL (SQL/PGQ), MERGE/SPLIT PARTITION, temporal UPDATE/DELETE … FOR PORTION OF et GROUP BY ALL, qui renvoyait des résultats erronés dans certains cas. La plupart sont attendus de retour dans la version 20. Une analyse de septembre sur le blog d’ingénierie de Snowflake pointait une cause intéressante : la détection de bogues assistée par IA faisait remonter des problèmes de dernière étape qui auraient auparavant été livrés. La première release candidate est arrivée le 15 octobre, et la disponibilité générale est prévue pour le 19 novembre 2026, sauf si un autre candidat est nécessaire.
C’est l’inverse de l’instinct “ on livre, puis on corrige ”, et pour une base de données, c’est le bon choix. Reste sur PostgreSQL 18 en production jusqu’à ce que la 19 ait reçu au moins sa première version mineure.
Zed 1.0 : un nouvel éditeur atteint la version stable
Zed, l’éditeur écrit en Rust et accéléré par GPU de l’équipe derrière Atom, a atteint la version 1.0 fin avril 2026, après environ cinq ans de développement. Il tourne sur macOS (12 ou ultérieur), Windows et Linux, et ses fonctions IA incluent la prise en charge d’agents de codage externes via le protocole ouvert Agent Client Protocol. Il avance vite : la version actuelle au 12 novembre est la 1.28.1.
Partie 12 — Six tendances derrière la vague de versions 2026
Pris séparément, ce ne sont que des notes de version. Pris ensemble, ils indiquent où va l’outillage des développeurs.
1. La machine virtuelle est le nouveau conteneur
Apple container donne à chaque conteneur sa propre VM. Docker Sandboxes et Cloud Sandboxes donnent à chaque agent une microVM. Lima, OrbStack et Podman ont tous passé l’année à ajouter des fonctions d’isolation au niveau de la VM. La cause est la même partout : les agents IA exécutent du code que personne n’a lu, et la frontière des espaces de noms du noyau, parfaite pour tes propres services de confiance, n’est pas un endroit confortable pour arrêter un service non fiable. L’Apple silicon a rendu les VM légères assez bon marché pour en faire la solution par défaut.
2. Intel quitte la chaîne d’outils du Mac
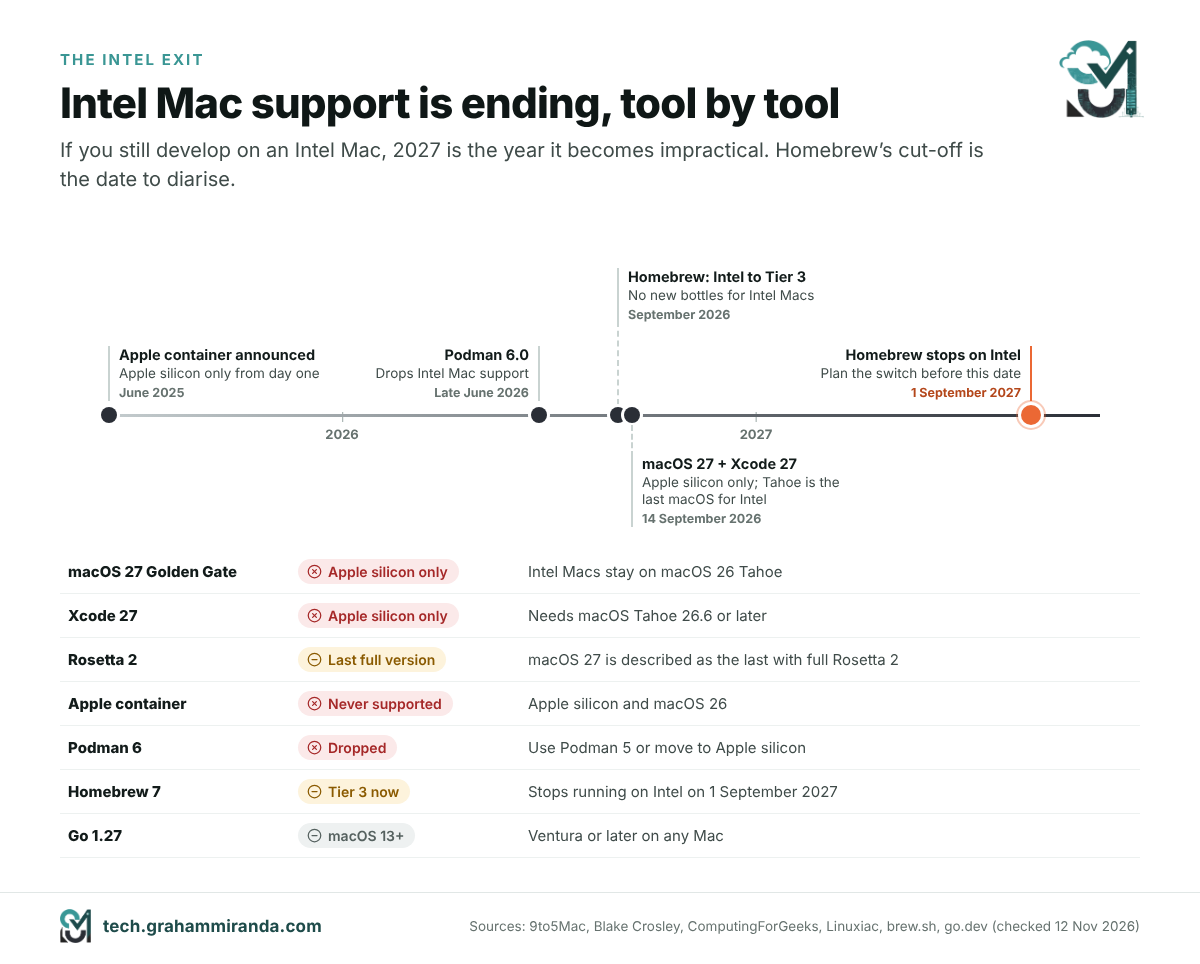
macOS 27, Xcode 27 et Apple container ne tournent que sur Apple silicon. Podman 6 a abandonné les Mac Intel. Homebrew a rétrogradé Intel au Tier 3 et fixé une date, 1er septembre 2027, après laquelle il cessera complètement d’y tourner. Golden Gate est le dernier macOS à offrir Rosetta 2 complet. Si tu développes encore sur des Mac Intel, ou si ton entreprise le fait, 2027 est l’année où cela devient impraticable.
3. Réécris-le dans un langage plus rapide
Le compilateur de TypeScript est passé de JavaScript à Go et est devenu 8 à 12 fois plus rapide. Vite a remplacé deux bundlers par un seul écrit en Rust. Bun est passé de Zig à Rust. Ubuntu a remplacé sudo et les utilitaires de base par des versions en Rust, Rust a perdu son étiquette expérimentale dans le noyau Linux, et Zed a prouvé qu’un éditeur natif peut rivaliser avec ceux basés sur Electron. La vitesse est la moitié du motif ; la sûreté mémoire est l’autre.
4. L’IA est désormais à la fois le constructeur et le chasseur de bugs
Une IA a fait la majeure partie de la frappe lors de la réécriture de Bun. La détection de bugs assistée par IA a contribué à retarder PostgreSQL 19. Apple livre un skill pour que les agents de codage puissent piloter son outil de conteneurs, Xcode 27 a des agents qui planifient avant d’écrire, et Docker a réorganisé sa gamme autour de leur mise en bac à sable. Les outils partent de plus en plus du principe qu’un agent, et non une personne, se trouve à l’autre bout de la ligne de commande, et cela change ce que signifient “ une bonne documentation ” et “ de bons réglages par défaut ”. (Pour le côté flux de travail de ce changement, voir mon Guide de codage Vibe.)
5. Sûr par défaut, enfin
Homebrew t’oblige maintenant à faire confiance aux taps tiers et analyse les vulnérabilités connues. Docker a offert ses images durcies. Podman a activé l’isolation réseau par défaut. Apple container passe désormais par HTTPS par défaut pour les registres et a corrigé six avis en une seule version. Linux 7.0 et Go 1.27 ont adopté des signatures post-quantiques, et Ubuntu a remplacé ses outils par des versions sûres en mémoire. Rien de tout cela n’est glamour, et tout cela réduit le nombre de façons dont une mauvaise dépendance ou un agent désorienté peut te nuire.
6. Des cycles plus lents, un support plus long
Node.js passe à une version majeure par an, avec un LTS pour chaque version. Les versions à terme standard de .NET bénéficient désormais de 24 mois de support. PostgreSQL a préféré la qualité à sa fenêtre de publication habituelle. Après des années de cycles toujours plus rapides, les plateformes sur lesquelles on bâtit des entreprises ralentissent délibérément, tandis que les outils au-dessus, de TypeScript à Zed en passant par Apple container, continuent de sortir toutes les quelques semaines.
Partie 13 — Ton plan de mise à niveau pour novembre 2026
Voici ce que je ferais, selon le type de développeur que tu es.
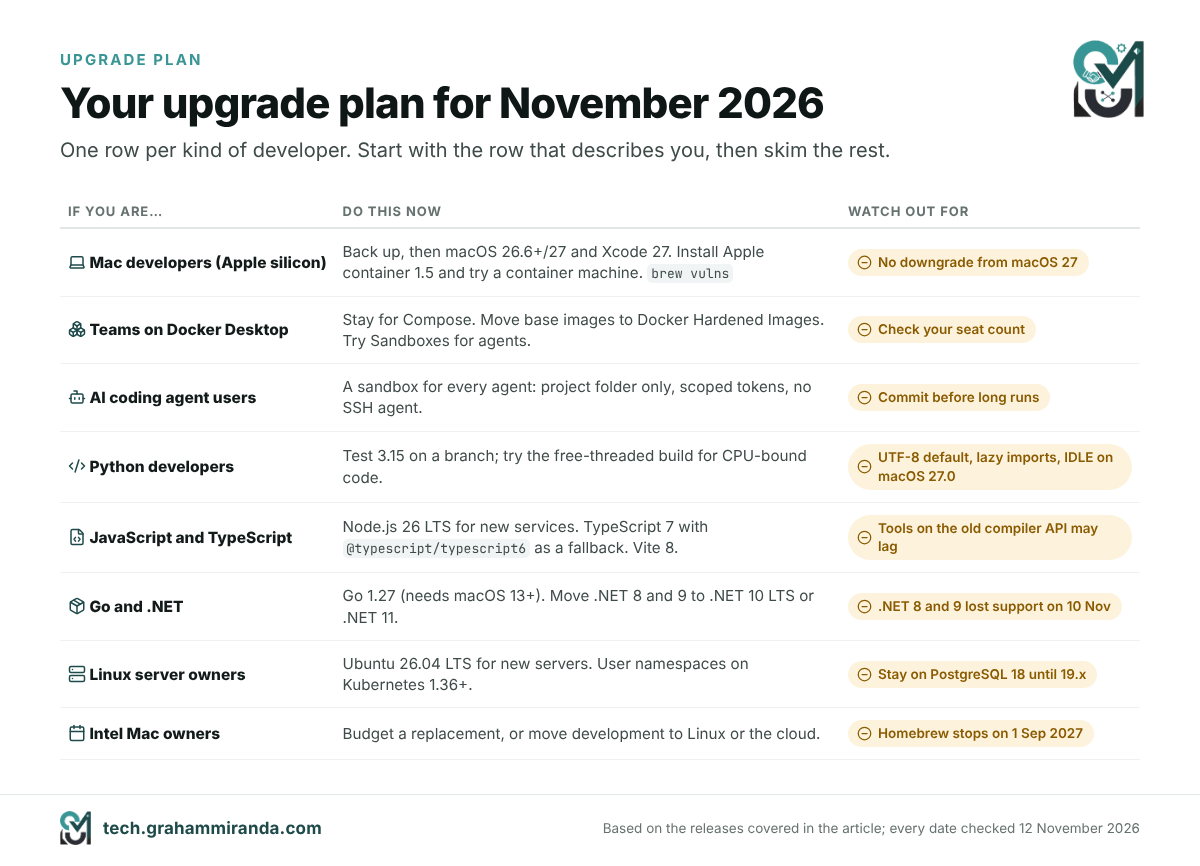
Les développeurs Mac sur Apple silicon. Fais une sauvegarde Time Machine, puis passe à macOS 26.6 ou 27 et à Xcode 27 quand tes outils critiques les prennent en charge. Installe Apple container 1.5 et crée une machine conteneur pour tes builds Linux. Lance brew update && brew upgrade, alors vulnérabilités de brew et brew tap.
Les équipes sur Docker Desktop. Reste où tu es pour le développement basé sur Compose. Fais passer tes images de base à Docker Hardened Images là où c’est pertinent, essaie Docker Sandboxes pour le travail des agents, et vérifie que ton nombre de sièges correspond toujours aux conditions de licence de Docker.
Tous ceux qui font tourner des agents de codage IA. Donne un bac à sable à chaque agent : Docker Sandboxes, un simple conteneur Apple avec seulement le projet monté, ou une VM Lima. Ne donne jamais à un agent tout ton dossier personnel, ton agent SSH ou un jeton sans portée. Fais un commit avant chaque longue exécution.
Les développeurs Python. Teste la 3.15 sur une branche. Surveille le UTF-8 par défaut et tout code susceptible de casser avec les imports paresseux, essaie la version free-threaded si tu as du code limité par le CPU, et garde IDLE à l’écart de macOS 27.0 jusqu’à ce que le correctif tkinter arrive.
Les développeurs JavaScript et TypeScript. Fais passer tes nouveaux services de production à Node 26 LTS. Essaie TypeScript 7 avec @typescript/typescript6 comme filet de sécurité pour les outils qui ont besoin de l’ancienne API, et passe à Vite 8 si tes builds sont lents.
Les développeurs Go et .NET. Passe à Go 1.27, en gardant en tête qu’il faut macOS 13 ou ultérieur. Fais passer tout ce qui est encore sur .NET 8 ou 9 vers .NET 10 LTS ou .NET 11 maintenant : elles ne sont déjà plus supportées.
Les propriétaires de serveurs Linux. Utilise Ubuntu 26.04 LTS pour tes nouveaux serveurs, active les espaces de noms utilisateur là où ta version de Kubernetes les prend en charge, et reste sur PostgreSQL 18 jusqu'à ce que la 19 ait reçu une version corrective.
Les propriétaires de Mac Intel. Tahoe est ton dernier macOS, et Homebrew cessera de fonctionner sur Intel le 1er septembre 2027. Prévois un remplacement dans le budget 2027, ou déplace ton travail de développement vers une machine Linux ou un environnement cloud. Si tu compares les nouveaux écrans du MacBook Pro pour ce remplacement, j'ai expliqué pourquoi j'ai choisi le mini-LED plutôt que l'OLED, et j'ai comparé le MacBook Pro M1 avec le M5 Pro 16 pouces en détail.
Foire aux questions
Apple container est l'outil en ligne de commande open source d'Apple pour créer, exécuter, construire et publier des conteneurs Linux sur un Mac. La version 1.0 est sortie le 9 juin 2026. Il exécute chaque conteneur dans sa propre machine virtuelle légère grâce au paquet Swift Containerization d'Apple, fonctionne avec les images OCI standard de n'importe quel registre, et a ajouté les container machines : des environnements Linux persistants qui partagent ton nom d'utilisateur et ton dossier personnel du Mac. La version actuelle est la 1.5.0.
Pas encore pour la plupart des équipes. Apple container exécute les mêmes images et couvre les commandes du quotidien comme run, build, exec, logs et push, mais il n’a pas de Compose, pas de politiques de redémarrage, pas d’interface graphique et pas d’accès GPU pour les conteneurs. Docker Desktop et OrbStack restent meilleurs pour les piles Compose multi-services. Apple container convient mieux aux conteneurs uniques, aux environnements de développement Linux et aux charges de travail où l’isolation au niveau de la VM compte.
Les container machines, nouvelles dans Apple container 1.0, sont des environnements Linux persistants construits à partir d'images OCI ordinaires. Chacune tourne dans sa propre VM légère, démarre le système init de l'image et mappe ton nom d'utilisateur, ton dossier personnel et ton répertoire courant du Mac dans Linux, pour que tu puisses modifier tes fichiers sur macOS et compiler dans Linux sans étape de copie. On les crée avec container machine create et c'est ce qui se rapproche le plus de WSL de Windows sur Mac.
Il ne fonctionne pas du tout sur les Mac Intel ; il faut une puce Apple silicon. Apple le prend en charge sur macOS 26 Tahoe, et il fonctionne aussi sur macOS 27 Golden Gate. Il fonctionne sur macOS 15 Sequoia, mais avec de vraies limites : les conteneurs ne peuvent pas communiquer entre eux par le réseau, un seul réseau est disponible, et les mainteneurs d'Apple ne corrigent généralement pas les problèmes qu'ils ne peuvent pas reproduire sur macOS 26.
Oui. Apple container et le paquet Containerization sont open source sous licence Apache 2.0, sans abonnement, sans licence par poste ni compte requis. Tu télécharges le paquet d'installation signé depuis la page des releases GitHub du projet. Les images viennent toujours de registres comme Docker Hub, dont les propres limites de débit et conditions s'appliquent quand tu les récupères.
Non. Il n'y a pas de container compose commande, et Apple n'a pas donné de calendrier, même si la discussion Compose du projet est l'une des plus actives. Un petit fichier Compose peut être réécrit en script shell qui démarre chaque conteneur sur le réseau par défaut, utilise name.domain des noms d'hôte comme db.test et remplace depends_on par une boucle de disponibilité. Les piles Compose plus grosses ont intérêt à rester sur Docker Desktop ou OrbStack.
Oui. Apple container consomme et produit des images OCI standard, donc les images de Docker Hub, du registre de conteneurs de GitHub ou d'un registre privé tournent sans modification, et les images que tu construis avec container build à partir d'un Dockerfile ordinaire tournent partout ailleurs. Utilise des images arm64 ou multi-architecture quand c'est possible ; les images x86 uniquement ont besoin de --rosetta de P2Pool.
Pas dans Apple container ni dans un conteneur Docker standard : les conteneurs Linux sur un Mac n'ont pas de passthrough GPU Metal, donc les modèles qu'ils contiennent tournent sur le CPU. Lance le modèle nativement avec Ollama, LM Studio ou MLX et appelle-le depuis tes conteneurs, ou laisse Docker Model Runner l'exécuter sur l'hôte. Podman avec libkrun est l'exception, en transmettant le travail GPU de llama.cpp à Metal à une vitesse proche du natif dans les tests de Red Hat.
Sa conception offre une isolation plus forte entre les conteneurs. Chaque conteneur Apple tourne dans sa propre VM, donc un processus qui s'échappe de son conteneur atterrit dans une VM où il n'y a rien d'autre, alors que dans Docker Desktop tous les conteneurs partagent une seule VM Linux et un seul noyau. Cela ne le rend pas exempt de bugs : la version 1.3.1 a corrigé six avis de sécurité dans la gestion des images. Garde-le à jour, et rappelle-toi que les container machines échangent délibérément l'isolation contre la commodité.
Vérifie que ton Mac a une puce Apple silicon et macOS 26 ou plus récent, puis télécharge le .pkg programme d'installation signé depuis la page des releases GitHub d'Apple container, exécute-le avec ton mot de passe administrateur, puis lance container system start et accepte le noyau Linux recommandé. Teste-le avec container run --rm alpine echo hello. Mets-le à jour plus tard avec /usr/local/bin/update-container.sh, après avoir arrêté les services avec container system stop.
Docker Sandboxes, lancé le 30 janvier 2026, exécute des agents de codage IA comme Claude Code, Codex CLI, Copilot CLI et Gemini CLI dans des microVM jetables. Chaque sandbox ne monte que le dossier de ton projet, dispose de son propre moteur Docker qui n’a aucun accès à celui de ton hôte, et peut appliquer des politiques réseau via le sbx outil. Docker Cloud Sandboxes, lancé le 24 septembre 2026, exécute les mêmes bacs à sable dans le cloud de Docker.
macOS 27 Golden Gate, sorti le 14 septembre 2026, ne tourne que sur Apple silicon, ce qui fait de macOS 26 Tahoe la dernière version pour les Mac Intel. Il est décrit comme le dernier macOS avec Rosetta 2 complet, une installation propre n'a ni Python 2 ni PHP, et Xcode 27, qui embarque Swift 6.4 avec la planification d'agents, exige macOS Tahoe 26.6 ou plus récent. Il n'y a pas de rétrogradation sur place, alors sauvegarde avant de mettre à jour.
Teste-le d'abord, puis mets à jour. Python 3.15, sorti le 9 octobre 2026, ajoute les imports paresseux explicites, frozendict et sentinel des built-ins, un JIT expérimental plus rapide et UTF-8 comme encodage par défaut. Le changement d'encodage et les imports paresseux sont les plus susceptibles d'affecter le code existant, alors lance ta suite de tests sur une branche. Sur macOS 27.0, python.org avertit qu'IDLE et d'autres applications tkinter peuvent se bloquer à l'ouverture de boîtes de dialogue.
En grande partie non pour les résultats de vérification de types, que Microsoft a gardés cohérents en portant la logique du compilateur existant vers Go, mais les outils qui utilisent l'API JavaScript du compilateur peuvent avoir besoin de temps pour se mettre à niveau. TypeScript 7.0, sorti le 8 juillet 2026, rend généralement les builds complets 8 à 12 fois plus rapides. Le paquet de Microsoft @typescript/typescript6 fournit une tsc6 commande et l'API 6.0 côte à côte pour les outils qui en ont besoin.
Homebrew 7.0, sorti le 13 septembre 2026, a fait passer les Mac Intel en Tier 3, ce qui signifie plus de nouveaux bottles précompilés, et Homebrew cesse de fonctionner sur les Mac Intel après le 1er septembre 2027. Il suggère MacPorts à tous ceux qui doivent rester sur Intel. Sur Apple silicon, macOS 15 Sequoia, 26 Tahoe et 27 Golden Gate sont des plateformes Tier 1 pleinement prises en charge.
Le projet a choisi la qualité plutôt que sa date de sortie habituelle d'automne. Pendant le cycle bêta, il a annulé 53 commits, dont les requêtes de graphe de propriétés SQL, la fusion et le découpage de partitions, FOR PORTION OF et GROUP BY ALL, dont la plupart sont attendus dans la version 20, et la détection de bugs assistée par IA a fait apparaître des problèmes tardifs. La première release candidate est arrivée le 15 octobre 2026, et la disponibilité générale est prévue pour le 19 novembre 2026.
En résumé
Apple container 1.0 est le signal le plus clair depuis des années qu’Apple prend au sérieux le développement Linux sur le Mac. Une VM par conteneur est une conception réellement différente de celle de Docker Desktop, et la bonne pour un monde où des agents IA exécutent du code que personne n’a lu. Les container machines transforment un Mac en station de travail Linux confortable, sans gestionnaire de VM séparé. Le rythme depuis juin — huit versions, un plugin Kubernetes, une version de sécurité et une compétence d’agent — suggère qu’Apple compte continuer.
Il est aussi jeune. Pas de Compose, pas de politiques de redémarrage, pas d’interface graphique et pas de GPU : la plupart des équipes avec des piles multi-services devraient garder Docker Desktop ou OrbStack pour l’instant, et considérer Apple container comme l’outil pour les conteneurs uniques, les environnements Linux et les travaux sensibles à l’isolation. Ce n’est pas une critique ; c’est à quoi ressemble une version 1.x.
Autour de lui, 2026 a remodelé le reste de la pile : la sortie d’Intel de la chaîne d’outils Mac a désormais des dates, les outils de base sont devenus plus rapides en étant réécrits en Go et Rust, les réglages de sécurité par défaut se sont durcis, et l’IA est passée de l’écriture de ton code à la réécriture de ton environnement d’exécution et à la traque des bugs dans ta base de données. Les développeurs qui le sentiront le moins sont ceux qui avancent avec méthode : sauvegarder, tester sur une branche, mettre les agents en bac à sable et mettre à la retraite les Mac Intel avant que Homebrew ne le fasse pour eux.
Tu utilises Apple container, OrbStack ou Podman sur ton Mac ? J’aimerais savoir ce que tu exécutes, ce qui a cassé et ce que tu as mesuré. Les corrections et les contre-preuves sont les bienvenues : cet article est mis à jour à mesure que ces outils publient de nouvelles versions.
Mention légale : Cet article ne contient aucun lien d’affiliation ni contenu sponsorisé. Ma société, Graham Miranda UG (haftungsbeschränkt), fournit des services d’hébergement et d’informatique et ne gagne rien grâce à un outil ou à une société mentionné ici. Aucune société mentionnée ici n’a relu ni approuvé cet article.
Dernière mise à jour : 12 novembre 2026.