Русский
 English
 Deutsch
 Español
 Italiano
 Français
 Português do Brasil
 Tiếng Việt
 ไทย
 Bahasa Indonesia
 العربية
 हिन्दी

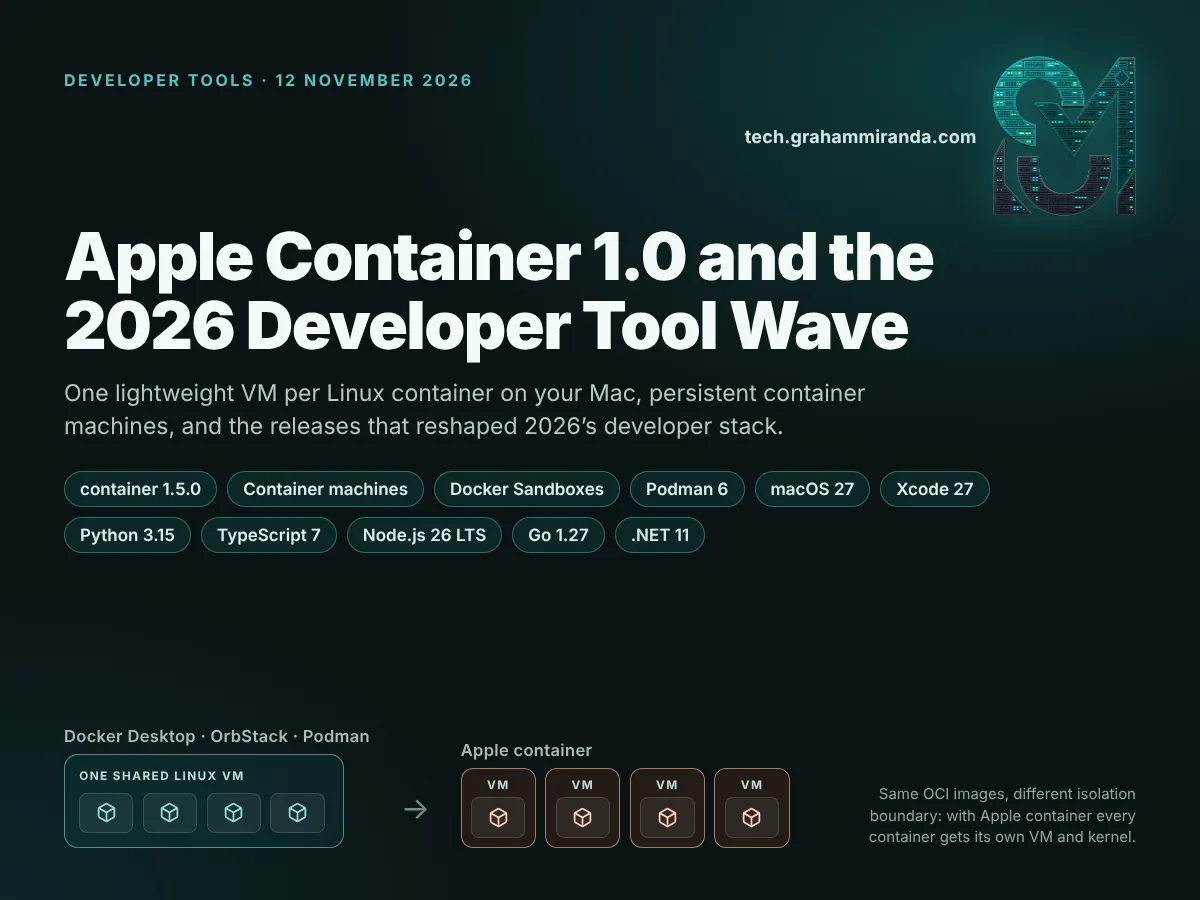
Apple container 1.0 — самая интересная вещь, которую Apple выпустила для разработчиков за последние годы, и большинство людей вне сообщества контейнеров её пропустили. Выпущенный 9 июня 2026 года, на неделе WWDC, он запускает каждый Linux-контейнер в собственной лёгкой виртуальной машине на вашем Mac, понимает стандартные образы OCI и приносит новую идею под названием контейнерные машины: постоянные среды Linux, которые используют ваше имя пользователя и домашний каталог — примерно так же, как это делает WSL в Windows. Пять месяцев и восемь релизов спустя он достиг версии 1.5.0, с плагином для Kubernetes, релизом с патчами безопасности и официальным файлом навыка для агентов ИИ-кодинга в его репозитории.
Он появился не один. 2026 год оказался необычно насыщенным для инструментов разработчика. Docker перестроился вокруг микро-VM-песочниц для агентов ИИ. Podman 6 выкинул десятилетие устаревших сетевых решений. macOS 27 отказалась от Intel, и Homebrew назначил дату, чтобы последовать за ней. Python 3.15 сделал UTF-8 кодировкой по умолчанию, TypeScript 7 переписал свой компилятор на Go, Bun переписал себя на Rust, причём большую часть кода набирал ИИ, а PostgreSQL 19 сделал то, чего почти никто больше не делает: намеренно сдвинул релиз, чтобы всё сделать правильно.
Это руководство охватывает обе половины этой истории. Первая половина — практическое погружение в контейнерный инструмент Apple: что это, как он работает, что изменилось между 1.0 и 1.5, как установить его и пользоваться им пошагово, как перенести свои привычки из Docker, чем он отличается от Docker Desktop, OrbStack, Podman и Lima и где он вписывается, если вы запускаете ИИ-модели или ИИ-агентов на Mac. Вторая половина — радар релизов остальных выпусков 2026 года в том же духе: что меняет каждый из них и что вам действительно стоит с этим делать.
Каждый номер версии, дата и цена ниже были сверены с примечаниями к релизам, официальной документацией и страницами поставщиков 12 ноября 2026 года. Инструменты разработчика развиваются быстро: версия, актуальная сегодня, к моменту, когда вы это прочитаете, может отставать на два релиза, поэтому нестабильные цифры датированы там, где они встречаются.
Раскрытие информации: Эта статья не содержит партнёрских ссылок и никакого спонсорского контента. Моя компания Graham Miranda UG (haftungsbeschränkt) оказывает услуги хостинга и ИТ-услуги и не зарабатывает ни на одном инструменте, подписке или компании, упомянутых здесь. Ни одна из упомянутых здесь компаний не проверяла и не одобряла эту статью.
Кратко — Apple Container 1.0 и релизы для разработчиков 2026 года в десяти пунктах
- Apple container 1.0 вышел 9 июня 2026 года. Он запускает каждый Linux-контейнер в собственной лёгкой виртуальной машине, используя открытый Контейнеризация пакет Swift, загружает и отправляет стандартные образы OCI и распространяется по лицензии Apache-2.0. Ему нужен Mac на Apple silicon и поддерживается на macOS 26. Текущий релиз — 1.5.0 (29 сентября).
- Контейнерные машины — главная особенность. Одна команда даёт вам постоянную среду Linux, которая загружает систему инициализации образа и отображает ваше имя пользователя Mac и домашний каталог в Linux, так что вы редактируете в macOS, а собираете внутри Linux без шага копирования. Это самое близкое к WSL, что когда-либо было на Mac.
- С версии 1.0 Apple добавила экспериментальный
container k8sплагин, который запускает локальные кластеры Kubernetes,экспорт контейнеров, переадресация SSH для сборок, выпуск с исправлениями безопасности, устранивший шесть уведомлений, и официальный навык для агентов который учит ИИ-агентов кодинга пользоваться этим инструментом вместо Docker. - Чего он всё ещё не умеет: нет Compose, нет
--restartполитики, нет GUI, нет доступа к GPU для контейнеров Linux, имена контейнеров разрешаются только в сети по умолчанию, а память, освобождённая внутри контейнера, не возвращается macOS. Для многосервисных стеков Docker Desktop и OrbStack остаются лучшим выбором на каждый день. - Год Docker прошёл под знаком ИИ-агентов. Hardened Images стали бесплатными и открытыми (декабрь 2025), Docker Sandboxes дают каждому агенту кодинга собственную microVM (январь), Cloud Sandboxes переносят их в облако Docker (сентябрь), а Model Runner запускает локальные LLM на GPU хоста, потому что контейнеры на Mac не видят Metal.
- Podman 6 (июнь) удалил cgroups v1, CNI, slirp4netns, BoltDB и поддержку Intel Mac, а также сделал libkrun вариантом по умолчанию для macOS, что заодно остаётся единственным массовым путём к почти нативному инференсу на GPU внутри контейнера на Mac. OrbStack 2.2 добавил проброс USB; Lima 2.x превратился в песочницу для ИИ-агентов.
- Платформа ушла из-под ног у всех. macOS 27 Golden Gate (14 сентября) работает только на Apple silicon; Xcode 27 требует macOS Tahoe 26.6 и поставляется со Swift 6.4, в который встроено планирование агентов; Homebrew 7 перевёл Intel Mac в Tier 3 и прекращает работу на них 1 сентября 2027; Linux 7.0 и Ubuntu 26.04 LTS вышли в апреле.
- Языки и среды выполнения: Python 3.15 (ленивые импорты, UTF-8 по умолчанию, более быстрый JIT), TypeScript 7 (компилятор переписан на Go, сборка в 8–12 раз быстрее), Node.js 26 LTS (Temporal включён по умолчанию), Go 1.27 (обобщённые методы, JSON v2), .NET 11 (union-типы в C# 15), Vite 8 (Rolldown) и Bun 1.4 (переписан с Zig на Rust).
- Шесть закономерностей объясняют эту волну: виртуальная машина стала новой границей контейнера; Intel уходит из инструментов для Mac; инструменты переписывают на нативных языках ради скорости; ИИ теперь и строит, и ищет ошибки; настройки безопасности по умолчанию стали строже; а циклы выпуска замедляются, чтобы дольше поддерживать версии.
- Что делать сейчас: если у вас Apple silicon и macOS 26 или новее, попробуйте контейнерную машину на этой неделе; оставьте Docker Desktop или OrbStack для стеков Compose; поместите своих ИИ-агентов для кодинга в песочницу; проверьте Python 3.15, TypeScript 7 и Node 26 в отдельной ветке, прежде чем переключаться; и планируйте вывод любого Intel Mac из эксплуатации до сентября 2027 года.
Релизы 2026 года для разработчиков: краткий обзор
| Выпуск | Дата выпуска | Что изменилось | Кому важно |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 июн → 29 сен 2026 | Одна VM на каждый Linux-контейнер, контейнерные машины, локальный Kubernetes | Разработчики под Mac на Apple silicon |
| Docker Sandboxes / Cloud Sandboxes | 30 янв / 24 сен 2026 | Одноразовая microVM для каждого ИИ-агента для кодинга | Все, кто запускает агентов для кодинга без присмотра |
| Docker Hardened Images — бесплатно | 17 дек 2025 | Более 1 000 минимальных подписанных образов под Apache 2.0 | Все, кто поставляет образы контейнеров |
| Podman 6.0 | конец июня 2026 | cgroups v1, CNI и slirp4netns удалены; libkrun по умолчанию в macOS | Пользователи Podman, компании на Fedora и RHEL |
| OrbStack 2.1–2.2 | апр–окт 2026 | Изолированные машины, проброс USB, звук | Разработчики под Mac, которым нужны скорость и графический интерфейс |
| Lima 2.0–2.2 | ноя 2025 — июл 2026 | Песочницы для ИИ-агентов, гости macOS и Windows | Пользователи Lima и Colima, создатели агентов |
| macOS 27 Golden Gate | 14 сент. 2026 | Только Apple silicon; последний полный Rosetta 2 | Все разработчики для Mac |
| Xcode 27 + Swift 6.4 | 14 сент. 2026 | Планы агентов, Device Hub; нужен Tahoe 26.6+ | Разработчики под платформы Apple |
| Swift 6.3 | 24 мар. 2026 | Официальный Android SDK, @c Взаимодействие с C |
Кроссплатформенные команды Swift |
| Linux 7.0 | 12 апр. 2026 | Rust больше не экспериментальный; самовосстановление XFS | Серверы и хосты контейнеров |
| Ubuntu 26.04 LTS | 23 апр. 2026 | sudo-rs, Rust coreutils, CUDA в архиве | Серверы, CI-раннеры, пользователи WSL |
| Homebrew 6.0 и 7.0 | 11 июн. / 13 сент. 2026 | Доверие к tap, уязвимости brew, BrewUI, Intel в Tier 3 |
Все пользователи командной строки на Mac |
| Python 3.15 | 9 окт. 2026 | Ленивые импорты, UTF-8 по умолчанию, более быстрый JIT | разработчиков на Python |
| TypeScript 7.0 | 8 июл. 2026 | Компилятор на Go, полные сборки в 8–12 раз быстрее | Команды JavaScript и TypeScript |
| Node.js 26 LTS “Lithium” | LTS 28 окт. 2026 | Temporal включён по умолчанию; последний мажор с двумя выпусками в год | Бэкенды на Node.js |
| Go 1.27 | 19 авг. 2026 | Обобщённые методы, JSON v2, постквантовый TLS | Сервисы на Go |
| .NET 11 | 10–12 нояб. 2026 | типы объединений в C# 15; .NET 8 и 9 без поддержки | компании на .NET |
| Bun 1.4 | авг. 2026 | Переписан с Zig на Rust, в основном ИИ-агентами | Пользователи Bun и скептики ИИ-кодинга |
| Vite 8 | 12 мар 2026 | Rolldown заменяет esbuild и Rollup | Фронтенд-команды |
| Kubernetes 1.36 / 1.37 | 22 апр / 26 авг 2026 | User namespaces стали общедоступны; 67 улучшений в 1.37 | Платформенные команды |
| PostgreSQL 19 | RC1 15 окт; GA планируется 19 ноя 2026 | Задержан, 53 функции отозваны ради качества | Владельцы баз данных |
| Zed 1.0 | конец апреля 2026 | Редактор на Rust достигает версии 1.0 на трёх платформах | Те, кто меняет редактор |
Даты — это первые стабильные релизы, если не указано иное. Версии обновляются быстро: Apple container, OrbStack, Zed и Python с тех пор уже выпустили точечные релизы. Для каждой цифры указан источник там, где она приводится.
Содержание
- Часть 1 — Что такое Apple Container 1.0 и почему он другой
- Часть 2 — От 1.0 до 1.5: восемь выпусков менее чем за четыре месяца
- Часть 3 — Контейнерные машины: ответ Apple на WSL
- Часть 4 — Как установить и использовать Apple Container: пошагово
- Часть 5 — Apple Container против Docker: шпаргалка по переходу
- Часть 6 — Apple Container против Docker Desktop, OrbStack, Podman и Lima
- Часть 7 — Контейнеры и локальный ИИ на Mac: куда девается GPU?
- Часть 8 — Эпоха песочниц: почему каждый контейнерный инструмент стал инструментом для ИИ-агентов
- Часть 9 — Платформенный слой: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 и Homebrew
- Часть 10 — Языки и среды выполнения: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun и Vite
- Часть 11 — Инфраструктура и редакторы: Kubernetes, PostgreSQL 19 и Zed 1.0
- Часть 12 — Шесть закономерностей волны релизов 2026 года
- Часть 13 — Ваш план обновления на ноябрь 2026
- Часто задаваемые вопросы
- Итог
Часть 1 — Что такое Apple Container 1.0 и почему он другой
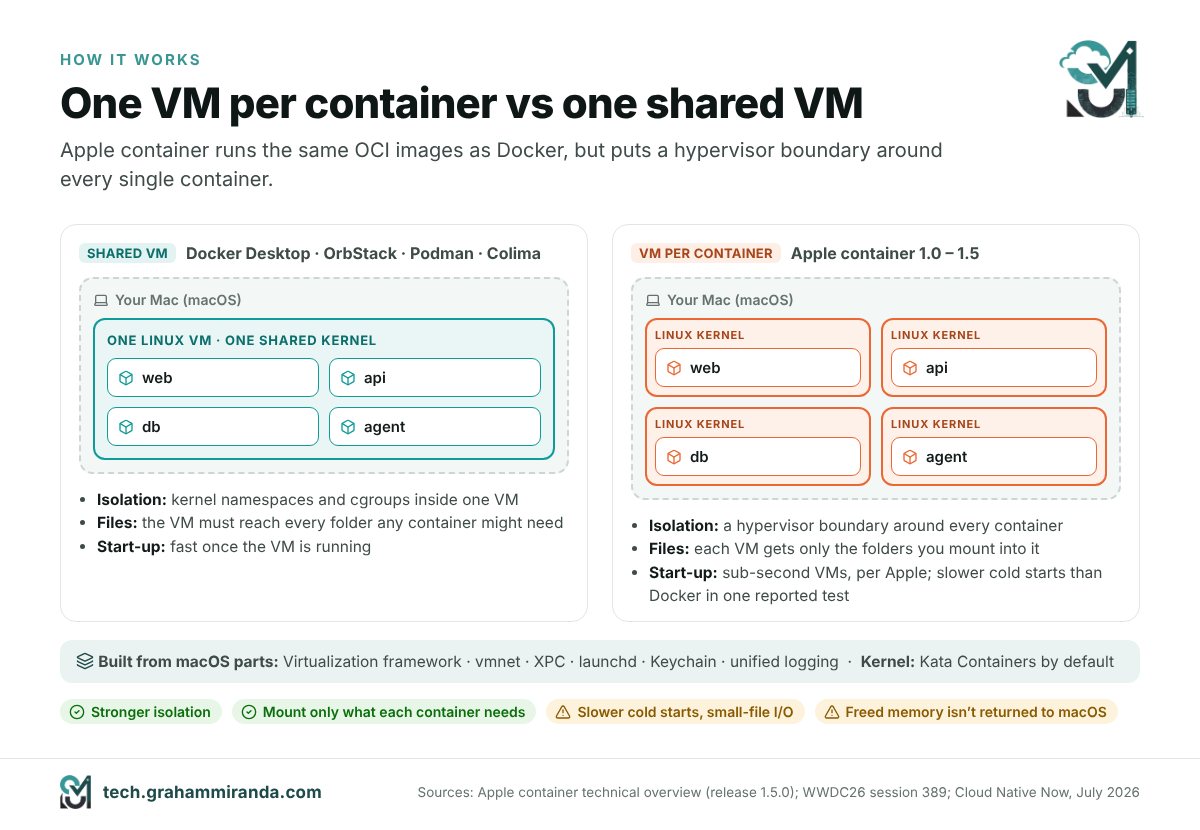
Контейнеры — это возможность Linux. Контейнер — это всего лишь набор обычных процессов Linux, отгороженных от всего остального механизмами ядра под названием namespaces и cgroups и запущенных из образа, в котором лежат его файлы. macOS — не Linux, поэтому любой инструмент, который запускает контейнеры Linux на Mac, должен где-то запускать виртуальную машину с Linux. Интересный вопрос — сколько их.
Одна ВМ для всего или одна ВМ на каждый контейнер
Docker Desktop, Podman’s machine и Colima все идут классическим путём: они запускают одну виртуальную машину с Linux и запускают все ваши контейнеры внутри неё, бок о бок на одном ядре Linux. Это эффективно, контейнер запускается быстро, как только виртуальная машина работает, и именно так контейнеры работают и на сервере Linux. Загвоздка в том, что изоляция между контейнерами не прочнее, чем это общее ядро, и что виртуальная машина должна видеть каждую папку, которая может когда-либо понадобиться любому контейнеру, потому что именно с ней Mac делится файлами.
Apple container переворачивает эту схему. Он использует открытый Контейнеризация пакет для запуска отдельной лёгкой виртуальной машины для каждого контейнера. Документация Apple приводит три причины:
- Безопасность. Каждый контейнер получает изоляцию полноценной виртуальной машины с минимальным набором базовых утилит и библиотек внутри, что сокращает поверхность атаки.
- Конфиденциальность. В виртуальную машину контейнера вы монтируете только те данные, которые ему нужны. При общей виртуальной машине она должна иметь доступ ко всему, что может когда-либо понадобиться любому контейнеру.
- Производительность. Apple говорит, что этим виртуальным машинам нужно меньше памяти, чем полноценным, а загружаются они за время, сравнимое с контейнерами в общей виртуальной машине. На WWDC26 компания описала такие лёгкие виртуальные машины как запускающиеся меньше чем за секунду.
Всё остальное стандартно. Apple container принимает и создаёт образы OCI, поэтому он скачивает их из Docker Hub, реестра контейнеров GitHub или любого другого реестра, собирает образы из обычных Dockerfile и отправляет те, что работают где угодно ещё.
Что на самом деле работает на вашем Mac
Apple container собран из тех же компонентов macOS, которые Apple использует везде, — отчасти поэтому он ощущается нативным:
- Этот Фреймворк Virtualization запускает Linux-виртуальные машины и их виртуальные устройства.
- Этот Фреймворк vmnet обеспечивает виртуальную сеть. Каждый контейнер получает собственный IP-адрес (по умолчанию в
192.168.64.0/24), доступный с вашего Mac, а в macOS 26 — и из других контейнеров. - XPC связывает инструмент командной строки с его фоновыми службами, launchd управляет ими, Keychain хранит ваши пароли от реестров, а единая система журналирования собирает журналы.
- Когда вы запускаете
container system start, стартует launch-агент под названиемcontainer-apiserverвместе с помощниками для образов, сети, контейнерных машин и кластеров Kubernetes. Каждый созданный вами контейнер получает собственныйcontainer-runtime-linuxпомощник. - Ядро Linux внутри каждой виртуальной машины по умолчанию берётся из Kata Containers проекта. Первый запуск
container system startпредлагает скачать его.
Почему модель «одна виртуальная машина на контейнер» важна сейчас
Годами одна виртуальная машина на контейнер казалась избыточной для ноутбука разработчика. Это изменили две вещи. Во-первых, Apple silicon сделала лёгкие виртуальные машины настолько дешёвыми, что они запускаются меньше чем за секунду. Во-вторых, разработчики начали позволять агентам для ИИ-кодинга выполнять команды и код, которые сами не читали. Митч Эшли из The Futurum Group описал это через то, где проходит граница безопасности: она смещается от пространств имён общего ядра к гипервизору, а это более надёжный способ запускать недоверенные нагрузки. Если скомпрометированный процесс вырвется из контейнера в общей виртуальной машине, он окажется в ВМ вместе со всеми остальными вашими контейнерами. Если он вырвется из контейнера Apple, он окажется в ВМ, где больше ничего нет.
Компромиссы
Бесплатно ничего не бывает, и архитектура «контейнер на отдельную виртуальную машину» имеет реальную цену:
- Холодный старт. Cloud Native Now привёл независимые бенчмарки, в которых Docker Desktop запускал контейнеры примерно в четыре раза быстрее, тогда как Apple container показал примерно на 33 % более высокую пропускную способность памяти. Считайте оба показателя ориентировочными: это один набор тестов, в статье не указано, кто их проводил, и с тех пор оба инструмента выпустили несколько релизов.
- Ввод-вывод мелких файлов. Поскольку у каждого контейнера своя файловая система, задачи, затрагивающие десятки тысяч мелких файлов, например большая
npm install, могут ощущаться медленнее, чем в зрелом инструменте с общей виртуальной машиной. - Память не возвращается. Фреймворк Virtualization поддерживает ballooning памяти лишь частично. Виртуальная машина контейнера растёт по мере того, как приложение расходует память, но освобождённая внутри Linux память не возвращается в macOS. Документация Apple советует время от времени перезапускать контейнеры, требовательные к памяти.
- Только macOS 26, только Apple silicon. Apple говорит, что инструмент поддерживается на macOS 26 и что сопровождающие обычно не исправляют проблемы, которые там не воспроизводятся. Он действительно работает на macOS 15, но контейнеры там не могут общаться друг с другом, и доступна только одна сеть. Intel Mac не поддерживаются вовсе.
Часть 2 — От 1.0 до 1.5: восемь выпусков менее чем за четыре месяца
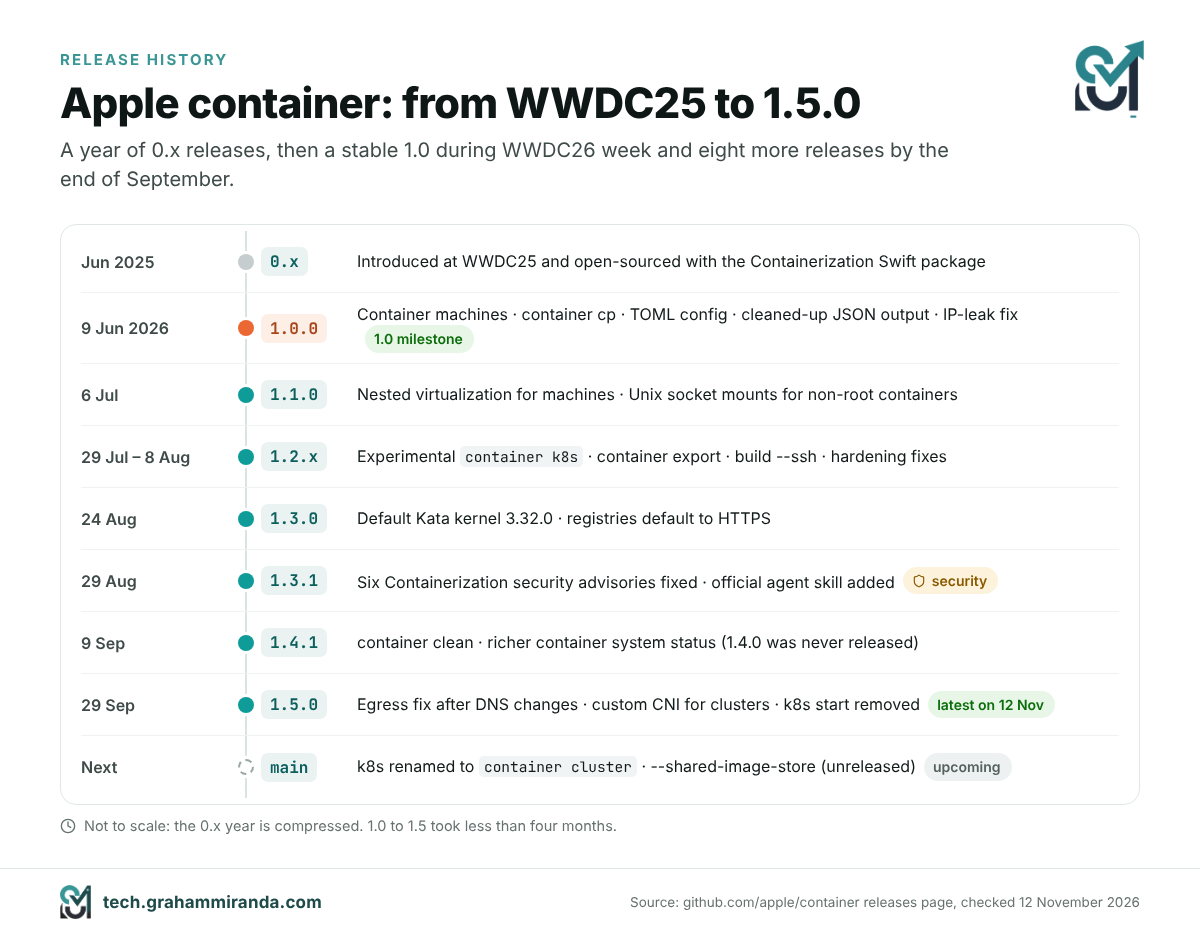
Apple представила container и Containerization на WWDC25 в июне 2025 года и выпустила их как открытый исходный код. Последовал год релизов 0.x, каждый из которых иногда ломал совместимость. Версия 1.0.0 вышла 9 июня 2026 года, и с тех пор Apple держит ровный темп:
| Версия | Дата | Главные изменения |
|---|---|---|
| 1.0.0 | 9 июн. 2026 | container machine; container cp; --stop-signal и --shm-size; конфигурация перенесена в файл TOML; приведённый в порядок вывод JSON/YAML/TOML; исправление утечки IP-адресов |
| 1.1.0 | 6 июля 2026 | Вложенная виртуализация для container machines; монтирование Unix-сокетов для контейнеров без root |
| 1.2.0–1.2.2 | 29 июля – 8 августа 2026 | Экспериментальный container k8s плагин для локального Kubernetes; экспорт контейнеров; build --ssh; пути только для чтения и маскированные пути; несколько исправлений безопасности |
| 1.3.0 | 24 августа 2026 | Ядро Kata по умолчанию обновлено до 3.32.0; операции с образами по умолчанию используют HTTPS |
| 1.3.1 | 29 августа 2026 | Релиз безопасности, исправляющий шесть рекомендаций в Containerization; официальный навык для агентов добавлен в репозиторий |
| 1.4.1 | 9 сент. 2026 | container clean; container system status сообщает хост, пути и ресурсы (версия 1.4.0 так и не вышла) |
| 1.5.0 | 29 сентября 2026 | Исправление потери доступа к сети после изменений DNS; собственный CNI для кластеров Kubernetes; k8s start пока убрано |
Последний выпуск на 12 ноября 2026 года: 1.5.0. Apple отмечает, что её номера версий — это версии продукта, а не семантические версии.
Что сломала версия 1.0 и почему это важно, если вы обновлялись с 0.x
Версия 1.0 стала моментом, когда Apple навела порядок, и три изменения могут ударить по всем, у кого есть скрипты:
- Конфигурация переехала в файл TOML по адресу
~/.config/container/config.toml. Старыеcontainer system property getиsetподкоманды удалены. - Структурированный вывод изменился. Если вы разбираете JSON из
container lsилиinspectв скриптах, сверьте их с 1.x. - Фоновый API перестал поддерживать совместимость с клиентами 0.x. Любой сторонний инструмент, собранный под XPC API 0.x, требует обновления.
Начиная с 1.0, по словам Apple, интерфейс командной строки в целом сохраняет обратную совместимость в пределах мажорного релиза, но есть одно важное исключение: функции, помеченные как экспериментальные, такие как подкоманда Kubernetes, могут меняться без предупреждения.
Релиз с исправлениями безопасности
Версия 1.3.1 исправил шесть уведомлений в пакете Containerization. Простыми словами: непроверенный ID контейнера мог позволить операции создания контейнера удалять файлы за пределами его собственной папки; непроверенные дайджесты образов допускали обход путей в локальном хранилище образов; загрузка раскладки образа могла пройти по символической ссылке и прочитать файлы с вашего Mac; клиент реестра переходил по редиректу аутентификации, не проверяя хост (CVE-2026-65388); а два некорректных слоя образа могли обрушить распаковщик. Ничего экзотического здесь нет. Это ровно те баги, которых ждёшь от молодого инструмента, работающего с недоверенными образами, и хороший аргумент за то, чтобы держаться актуальной версии. Релизы 1.2 уже добавили проверки целостности загружаемых ядер и валидацию ID контейнеров и имён плагинов, а 1.5.0 исправил проблему безопасности в обработке kubeconfig в плагине Kubernetes.
Apple выпускает навык для вашего ИИ-агента-кодера
Самая характерная для 2026 года деталь всего проекта — файл под названием skills/container/SKILL.md, добавленный в 1.3.1. Это навык агента: набор инструкций, который ИИ-агенты для кодинга, такие как Claude Code и Codex, могут загрузить, когда задача связана с контейнерами. Он сообщает агенту, что container заменяет Docker, Lima, Colima и Podman на Mac, даёт ему карту соответствия команд Docker и container и предупреждает о ловушках, в которые модель иначе попала бы: группы команд стоят в единственном числе (container image ls, а не container images), container build требует -t иначе получите образ с именем по случайному UUID, здесь нет Compose и нет --restart, а имена контейнеров разрешаются только в сети по умолчанию.
Это небольшой файл, но он говорит о том, как Apple рассчитывает использовать инструмент: всё чаще команды вводит не разработчик, а агент от его имени. Шпаргалка в части 5 опирается на то же сопоставление.
Что будет дальше
В основной ветке проекта экспериментальную container k8s подкоманду уже переименовывают в container cluster и добавляют опцию --shared-image-store , которая позволяет узлам кластера использовать локальные образы без реестра. Документация Apple предупреждает: если общий доступ включён, любой, у кого есть root на узле, может прочитать все образы в локальном хранилище, включая приватные образы, загруженные с вашими учётными данными реестра. Если вы пишете скрипты под плагин Kubernetes сегодня, будьте готовы к тому, что имя изменится в будущем выпуске.
Часть 3 — Контейнерные машины: ответ Apple на WSL
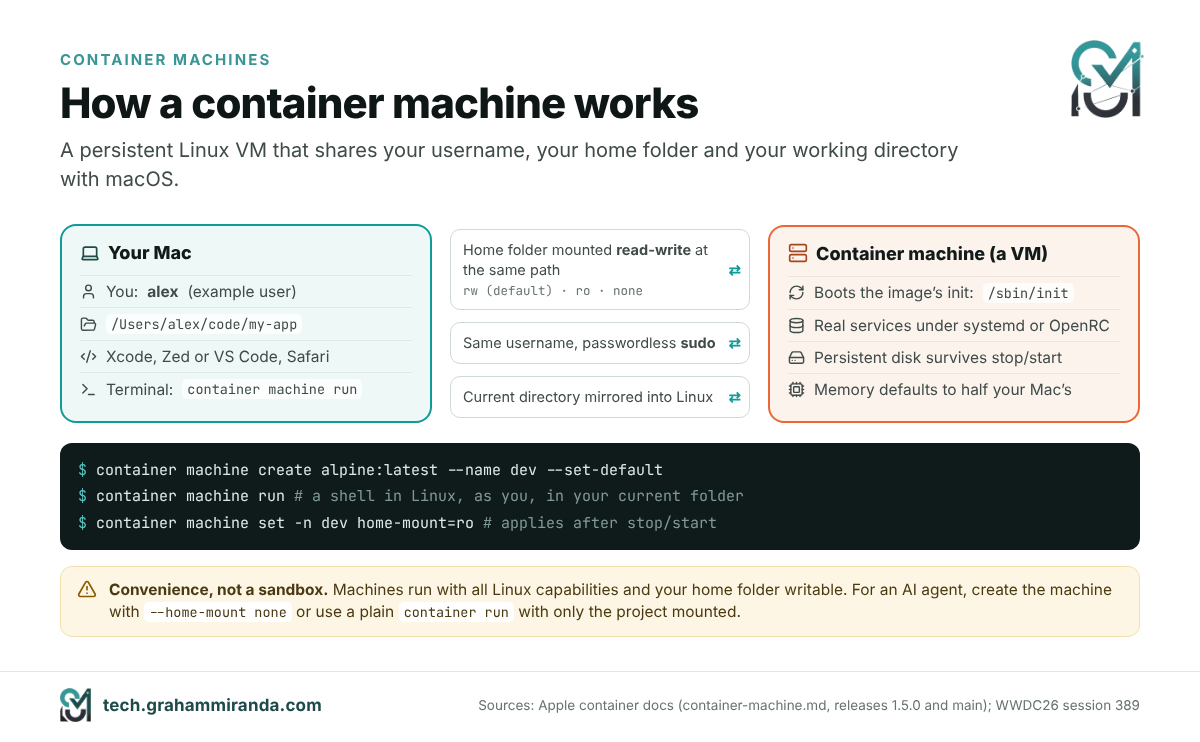
Обычный контейнер смоделирован по образу приложения: один процесс, обычно недолговечный, выбрасывается, когда останавливается. Контейнерная машина container machine смоделирована по образу среды Linux. Apple представила её в версии 1.0 и выделила ей отдельную сессию на WWDC26, где её описали как быструю и лёгкую, как контейнер, и постоянную, как виртуальная машина.
Что даёт контейнерная машина
- Она загружает init-систему образа, поэтому долго работающие службы работают. На образе с
systemd,systemctl start postgresqlработает так, как вы и ожидаете. - Ваше имя пользователя Mac и домашний каталог пробрасываются внутрь. Внутри машины вы — собственный пользователь, а не root, с
sudoбез пароля, и домашний каталог вашего Mac монтируется по тому же пути. Ваши репозитории и dotfiles существуют сразу с обеих сторон. - Рабочий каталог следует за вами. Запустите команду из папки проекта на Mac — и она выполнится в той же папке внутри Linux.
- Состояние сохраняется. Установленные пакеты, настроенные службы и файлы вне домашнего каталога переживают остановку и запуск.
- Она строится из обычных OCI-образов, включая те, что вы собираете сами с помощью
container build.
На практике это значит, что вы редактируете в Xcode, Zed или VS Code на macOS, а компилируете, запускаете и тестируете внутри Linux без промежуточного копирования. В демо Apple на WWDC веб-сервер на Swift собрали внутри машины, отредактировали в Xcode на Mac и загрузили в Safari.
Команды
# Создать машину из образа и сделать её машиной по умолчанию
container machine create alpine:latest --name dev
container machine set-default dev

# Выполнить одну команду или открыть оболочку (запускает машину, если она остановлена)
container machine run uname -a
container machine run whoami        # ваше имя пользователя Mac, не root
container machine run               # интерактивная оболочка

# Управление
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # применится после следующей остановки и запуска
container machine stop dev
container machine rm dev            # удаляет машину И её хранилище
Каждая container machine команда также отвечает на короткий псевдоним m, поэтому container m ls работает. По умолчанию память равна половине памяти вашего Mac, а это щедро; на машине с 16 ГБ задайте ограничение.
Собственный образ машины
Подойдёт любой образ Linux, в котором есть /sbin/init работает. В документации Apple есть Dockerfile, который превращает Ubuntu 24.04 в полноценную systemd машину с SSH и обычным набором инструментов; краткая версия выглядит так:
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
Полный пример Apple также маскирует несколько systemd юнитов, которые не имеют смысла в виртуальной машине, и сбрасывает ID машины; если хотите, скопируйте его из документации, а не отсюда systemd чтобы загрузка прошла чисто. При первой загрузке инструмент запускает скрипт установки, который создаёт вашего пользователя. Вы можете заменить его своим скриптом в /etc/machine/create-user.sh.
Вложенная виртуализация
Начиная с 1.1, container machine может запускать собственные виртуальные машины — это полезно для тестирования инструментов на базе KVM или запуска Kubernetes внутри VM. Вам нужен M3 или новее Mac, macOS 15 или новее, и ядро Linux, собранное с поддержкой KVM, потому что ядро по умолчанию её не включает. Затем вы создаёте машину с помощью --virtualization --kernel /path/to/vmlinux-kvm и проверьте наличие /dev/kvm внутри.
Ограничения, о которых стоит знать до переезда
- У машины своя сеть. Серверы внутри должны слушать внешний интерфейс машины, а не только
localhost, а обращаться к ним нужно по IP-адресу машины, которыйcontainer machine listпоказывает. - Удаление машины удаляет её диск. Всё, что вне смонтированной домашней папки, исчезнет после
container machine rm. - Это среда для удобства, а не песочница. Документация Apple прямо говорит: машина монтирует всю вашу домашнюю папку в режиме чтения-записи по тому же пути, работает со всеми возможностями Linux и без обычных маскируемых
/procи/sysпутей и даёт вашему пользователю беспарольныйsudo. Поэтому root внутри машины может писать где угодно в вашей домашней папке с вашими правами macOS. Это именно то, что нужно для вашей собственной работы, и именно то, чего вы не хотите для ИИ-агента. Для агента либо создайте машину с--home-mount none(или переключите существующую с помощьюcontainer machine set -n dev home-mount=none, затем перезапустите её) и клонируйте проект внутри неё, либо пропустите машины и используйте обычныйcontainer runсмонтировав только папку проекта. Часть 8 вернётся к этому. - Это Linux на Apple silicon, поэтому бинарники только для x86 требуют Rosetta (
container run --rosettaсуществует для контейнеров) или сборка arm64.
Кому стоит это использовать
Если вы создаёте серверное ПО, которое работает на Linux, тестируете на нескольких дистрибутивах или запускаете сервисы вроде PostgreSQL, Redis или очереди сообщений для локальной разработки, container machines заменяют многое из того, для чего люди использовали Lima, Multipass, UTM или удалённый VPS. Создайте по одной машине на каждый целевой дистрибутив (alpine, ubuntu, debian), сохраняйте одну и ту же домашнюю папку во всех них и тестируйте код во всех трёх, не покидая свой Mac.
Часть 4 — Как установить и использовать Apple Container: пошагово
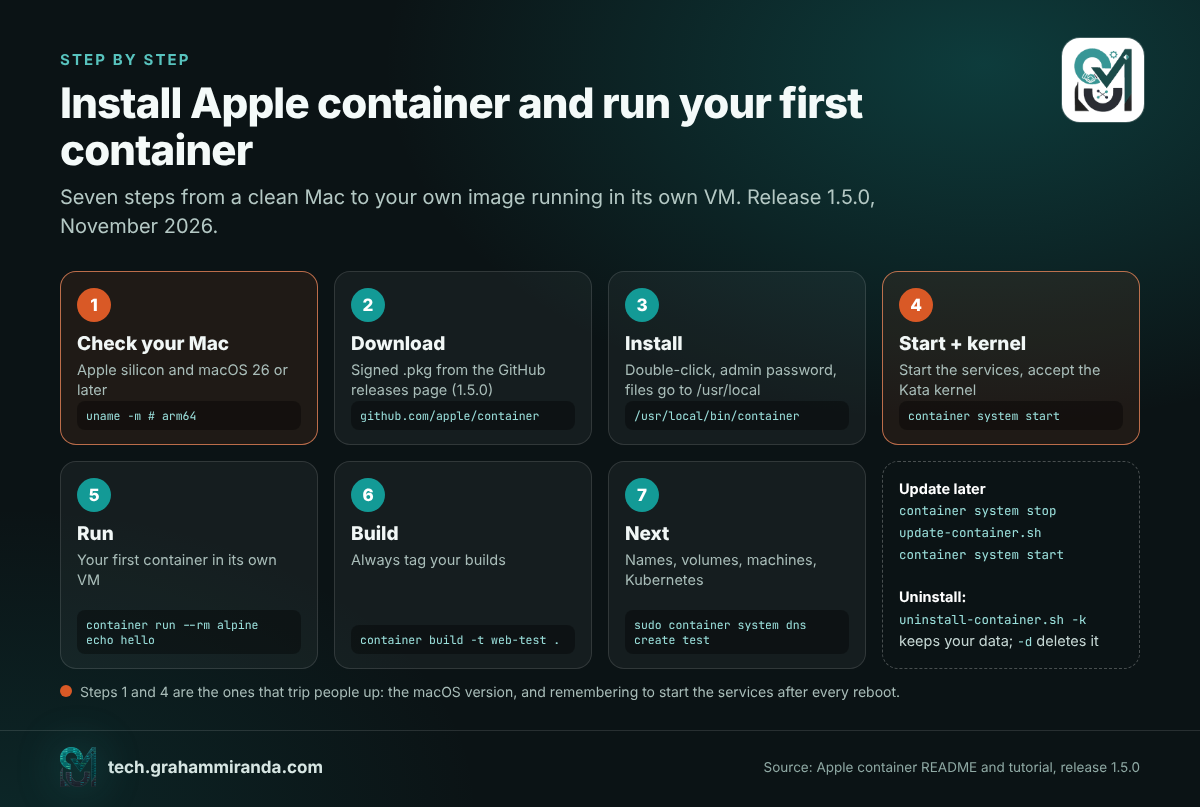
Это кратчайший путь от нуля до рабочей конфигурации — команды взяты из собственной документации Apple для версии 1.5.0. Всё выполняется в Terminal.
Шаг 1 — Проверьте свой Mac
Вам нужны Apple silicon а для полной функциональности — macOS 26 Tahoe или новее. Кроме того, он работает на macOS 27 Golden Gate.
uname -m               # должно вывести arm64
sw_vers -productVersion  # 26.x или 27.x для полной поддержки
На macOS 15 Sequoia инструмент работает, но контейнеры не видят друг друга, и доступна только одна сеть. На Intel Mac он вообще не запускается; чтобы узнать об альтернативах, переходите к части 6.
Шаг 2 — Скачайте подписанный установщик
Откройте страницу релизов Apple container и скачайте подписанный пакет установщика (.pkg), приложенный к последнему релизу, 1.5.0 на момент написания. Документация Apple описывает как способ установки только этот пакет, поэтому используйте именно его.
Шаг 3 — Установите его
Дважды щёлкните по пакету, пройдите шаги установщика и введите пароль администратора, когда его запросят. Всё устанавливается в /usr/local, включая два вспомогательных скрипта, которые понадобятся позже: update-container.sh и uninstall-container.sh.
Шаг 4 — Запустите службы и установите ядро
container system start
При первом запуске появляется вопрос, скачивать ли рекомендуемое ядро Linux из проекта Kata Containers. Ответьте y. Затем проверьте, что всё работает:
container system status    # хост, пути и ресурсы начиная с 1.4.1
container system version
container ls -a            # пустой список означает, что всё работает
container system start запускает launch agent, поэтому после перезагрузки его нужно запустить снова. Если позже команда завершится с ошибкой “Plugins are unavailable. Start the container system services and retry”, сначала проверьте написание команды: собственный skill агента от Apple предупреждает, что опечатка в подкоманде выдаёт именно это сообщение, и настоящая проблема со службой только если container system status тоже сообщает, что служба не работает.
Шаг 5 — Запустите первые контейнеры
container run --rm alpine echo hello      # скачивает alpine, запускает в отдельной ВМ и удаляет
container run -it --rm ubuntu:24.04 bash  # интерактивная оболочка; введите exit, чтобы выйти
По умолчанию образы берутся из Docker Hub, поэтому короткие имена вроде alpine и postgres:16 работают так же, как в Docker.
Шаг 6 — Соберите и запустите собственный образ
Создайте папку с этим Dockerfile (это тот же крошечный веб-сервер, что используется в руководстве Apple):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
Соберите, запустите и откройте:
container build -t web-test .                       # всегда указывайте -t
container run -d --name web -p 8080:80 web-test     # в фоне, порт 8080 на вашем Mac
open http://localhost:8080
О двух отличиях от Docker стоит знать сразу. Первое: всегда присваивайте тег своим сборкам: без -t, образ в качестве имени получает только что сгенерированный UUID. Второе: у каждого контейнера есть собственный IP-адрес. container ls показывает его, и вы можете открыть http://<that-ip> , вовсе не публикуя ни одного порта; -p нужен, только если вы хотите привычный localhost:8080 или когда приложение macOS ожидает локальный порт.
Шаг 7 — Дайте контейнерам удобные имена (необязательно)
В Apple container есть встроенная служба DNS. Задайте локальный домен один раз, и каждый контейнер станет доступен как <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # отредактируйте таблицу [dns], если она уже есть в файле
container system stop && container system start
sudo container system dns create test
open http://web.test
Имена разрешаются только для контейнеров в стандартной сети, и всегда вместе с доменом: web.test работает, а простое web — нет. Контейнеры в сети, созданной с помощью container network create сейчас вообще не могут находить друг друга по имени (отслеживается как issue #1809); используйте такие сети для изоляции и подключайтесь по IP.
Шаг 8 — Сохраняйте данные и задавайте лимиты
# Примонтируйте текущую папку
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# Именованный том для базы данных, с лимитами CPU и памяти
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
Задайте --memory для всего, что работает долго. Поскольку память, освобождённая внутри виртуальной машины контейнера, не возвращается в macOS, контейнер без лимита, который однажды вырос, удерживает эту память, пока вы его не перезапустите.
Шаг 9 — Подключитесь к службе, работающей на вашем Mac
Контейнеры не могут использовать localhost чтобы добраться до вашего Mac, потому что внутри виртуальной машины localhost — это контейнер. Чтобы добраться, скажем, до Ollama или сервера разработки на вашем Mac, создайте домен хоста один раз:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
Документация Apple перечисляет две оговорки: создание такого домена отключает iCloud Private Relay, а правило пакетного фильтра, лежащее в его основе, удаляется при перезапуске, так что его, возможно, придётся создать заново. Любой адрес из диапазонов, указанных в документации (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) — безопасный выбор.
Шаг 10 — Попробуйте container machine
container machine create alpine:latest --name dev --set-default
container machine run          # оболочка в Linux, от вашего имени, в текущей папке
Подробности — в части 3, включая оговорки по безопасности, которые нужно учесть, прежде чем пускать агента.
Шаг 11 — Запустите локальный Kubernetes (экспериментально)
brew install kubectl                   # если у вас его ещё нет
container k8s create                   # создаёт кластер с именем k8s-dev
kubectl get nodes                      # кластер уже прописан в ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # используйте imagePullPolicy: Never в спецификации пода
container k8s delete                   # когда закончите
Кластеры используют kindest/node:v1.35.5 образ по умолчанию и получите четверть процессоров и памяти вашего Mac (минимум 2 процессора и 2 ГБ). В 1.5.0 кластер, узел которого остановлен, нельзя перезапустить; удалите его и создайте заново. И помните, что эта подкоманда экспериментальная и переименовывается в container cluster в основной ветке.
Шаг 12 — Обновление, очистка и удаление
container stats --no-stream          # текущие CPU, память, сеть и диск по каждому контейнеру
container logs -f web                # следить за выводом контейнера
container system df                  # использование диска
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # обновление
/usr/local/bin/uninstall-container.sh -k   # удалить, сохранив данные
/usr/local/bin/uninstall-container.sh -d   # удалить вместе с данными
Диагностика
| Симптом | Вероятная причина | Решение |
|---|---|---|
| “Плагины недоступны. Запустите службы системы контейнеров и повторите попытку” | Опечатка в подкоманде (например, container images), или службы действительно остановлены |
Проверка container --help чтобы найти правильное имя; выполните container system start только если container system status сообщает, что она не работает |
| У только что собранного образа случайное имя | Вы собирали без -t |
container image ls, затем пересоберите с -t name:tag |
| Контейнеры не видят друг друга по имени | Имена разрешаются только в сети по умолчанию, с доменом | Используйте name.test, или подключайтесь по IP из container inspect |
| Контейнеры вообще не видят друг друга | У вас macOS 15 | Обновитесь до macOS 26 или новее |
| Потребление памяти только растёт | Частичное освобождение памяти через ballooning в Virtualization framework | Задайте --memory; перезапустите контейнер, чтобы вернуть память |
exec format error |
Образ только для x86 на Apple silicon | Используйте образ arm64 или multi-arch либо попробуйте --rosetta |
| Сеть перестаёт работать после смены VPN или DNS | Ошибка, исправленная в 1.5.0 | Обновите с помощью update-container.sh |
| Контейнер не может достучаться до dev-сервера на вашем Mac | localhost внутри контейнера — это сам контейнер |
Создайте --localhost домен хоста (шаг 9) |
Часть 5 — Apple Container против Docker: шпаргалка по переходу
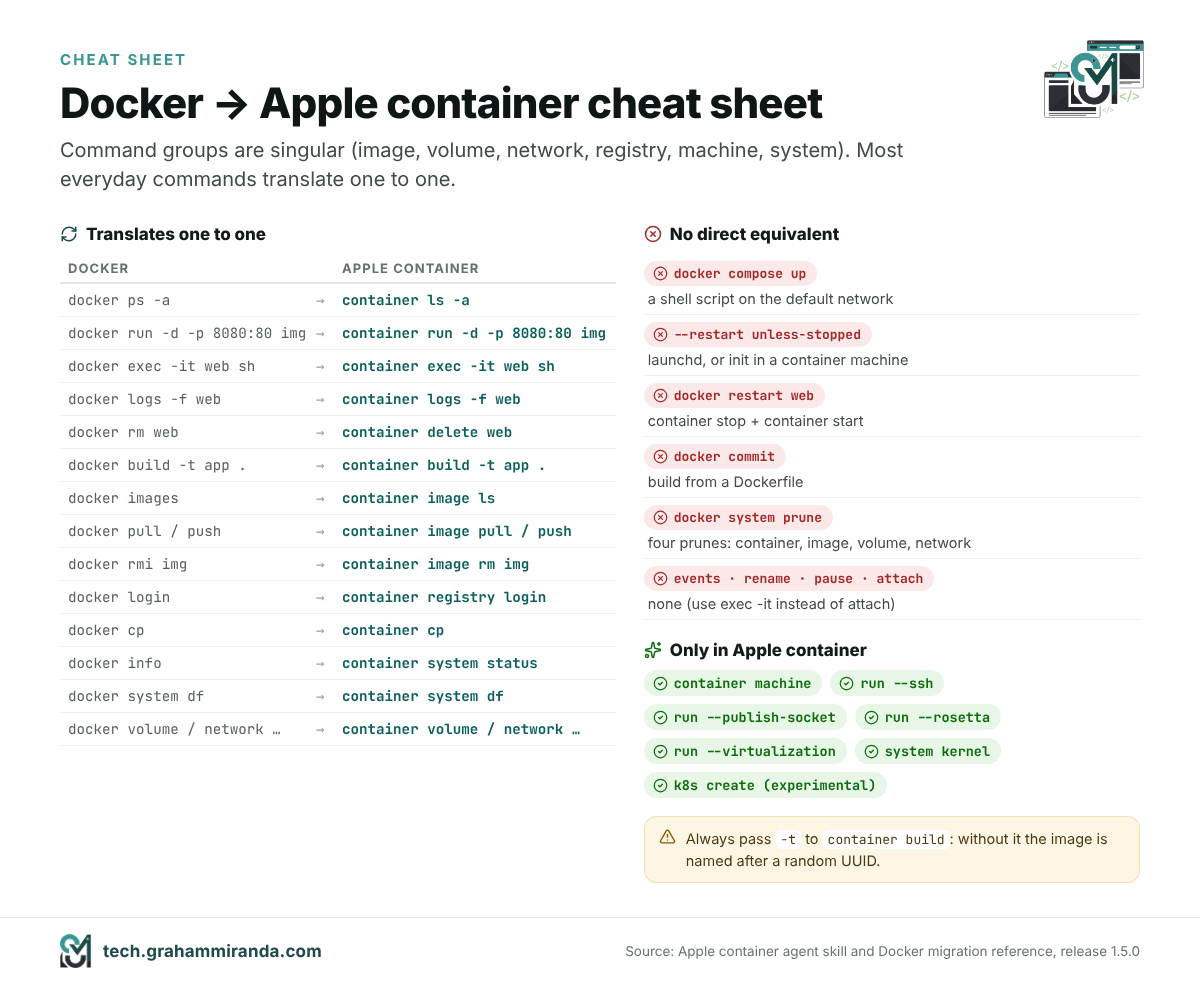
Для большинства людей выбор между Apple container и Docker сводится к привычкам, и почти всё, что вы набираете каждый день, переносится один в один. Команда группы стоят в единственном числе (изображение, том, сеть, реестр, машина, система), и это первое, что сбивает мышечную память Docker, а кое-чего не существует вовсе. В этой таблице — команды, которые важны; полное соответствие есть в документации Apple.
| Что вам нужно | Docker | Apple container |
|---|---|---|
| Показать запущенные / все контейнеры | docker ps / docker ps -a |
container ls / container ls -a |
| Запустить в фоне с портом | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| Открыть оболочку внутри | docker exec -it web sh |
container exec -it web sh |
| Следить за логами | docker logs -f web |
container logs -f web |
| Остановить и удалить | docker stop web / docker rm web |
container stop web / container delete web (или rm) |
| Собрать образ | docker build -t app . |
container build -t app . |
| Список, скачать, отправить, удалить образы | docker images, pull, push, rmi |
container image ls, image pull, image push, image rm |
| Войти в реестр | docker login |
container registry login |
| Копировать файлы внутрь или наружу | docker cp |
container cp |
| Использование ресурсов | docker stats |
container stats |
| Информация о системе / использование диска | docker info / docker system df |
container system status / container system df |
| Очистить всё | docker system prune |
четыре команды: container prune, image prune, volume prune, network prune |
| Тома и сети | docker volume … / docker network … |
container volume … / container network … |
| Приложение из нескольких контейнеров | docker compose up |
Нет аналога: используйте shell-скрипт (ниже) |
| Перезапуск контейнера | docker restart web |
container stop web && container start web |
| Политика перезапуска | --restart unless-stopped |
Нет: используйте launchd на Mac или систему инициализации внутри container machine |
| Сохранить изменённый контейнер как образ | docker commit |
Нет: соберите из Dockerfile |
| Просмотр событий, rename, pause, attach | docker events, rename, пауза, attach |
Нет (exec -it заменяет attach) |
И несколько вещей, которые умеет только Apple container:
container machineдля постоянных сред Linux (часть 3).container run --sshпередаёт SSH-агент вашего Mac внутрь контейнера и сохраняет работу сокета после выхода из системы.container run --publish-socket host_path:container_pathпубликует Unix-сокет на вашем Mac вместо TCP-порта.container run --rosettaзапускает бинарники Linux x86-64 через Rosetta.container run --virtualizationоткрывает контейнеру доступ к виртуализации для вложенного использования (M3 или новее).container system kernelуправляет ядром Linux, которое загружают ваши контейнеры.
commit — вот три вещи, которых вам будет не хватать.Замена файла Compose скриптом
Нет container compose, и Apple не назвала сроков: к июлю Cloud Native Now насчитал более 150 ответов в обсуждении Compose в проекте. До тех пор небольшой файл Compose превращается в shell-скрипт. Возьмём типичный стек из двух сервисов:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
Если test DNS-домен из шага 7 настроен, эквивалент будет таким:
#!/usr/bin/env bash
set -euo pipefail

# Both containers stay on the default network, where name resolution works
container run -d --name cache redis:7

# depends_on becomes an explicit readiness check
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# The name must include the domain: cache.test, not cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
Три правила перевода охватывают большинство файлов: каждое имя сервиса становится name.domain в вашей конфигурации (cache.test), depends_on становится циклом проверки готовности (что в любом случае корректнее, чем упорядочивание только по запуску в Compose), а build: становится container build -t … строкой перед выполните. Остановить и удалить можно так: container stop api cache && container delete api cache.
Для всего, что больше трёх-четырёх сервисов, этот скрипт быстро становится утомительным, и это честная причина, по которой большинству команд с обилием стеков Compose стоит пока сохранить Docker Desktop или OrbStack.
Пусть перевод сделает ваш агент для кодинга
Если вы пользуетесь агентом для ИИ-кодинга, в репозитории Apple уже есть нужные ему инструкции. Навык в skills/container/ в выпуске 1.5.0 вместе со своим справочным файлом о миграции с Docker сопоставляет команды, перечисляет то, чего не существует, и объясняет правила DNS, описанные выше. Скопируйте эту папку в каталог навыков вашего агента и попросите агента преобразовать ваш файл Compose; затем прочитайте то, что он написал, прежде чем это запускать.
Часть 6 — Apple Container против Docker Desktop, OrbStack, Podman и Lima
Apple container не пытается быть Docker Desktop, и Apple не представляла его как замену. Он претендует на другую задачу: запускать рабочие нагрузки Linux на Mac с самой надёжной изоляцией и минимумом дополнительного программного обеспечения. Если вы сравниваете альтернативы Docker Desktop для своего Mac, вот как выглядели позиции на 12 ноября 2026 года.
| Apple container 1.5 | Docker Desktop | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| Архитектура | Одна лёгкая виртуальная машина на каждый контейнер | Одна общая виртуальная машина Linux | Одна общая лёгкая виртуальная машина Linux | Одна виртуальная машина Podman (по умолчанию libkrun на Mac) | Одна виртуальная машина на каждый экземпляр Lima; Colima запускает Docker или containerd внутри одной |
| Изоляция между контейнерами | Гипервизор | Пространства имён ядра в общей виртуальной машине | Пространства имён ядра; “изолированные машины” начиная с 2.1 | Пространства имён ядра в виртуальной машине | На каждый экземпляр |
| Compose | Нет | Да | Да (совместимо с Docker) | Да (podman compose, или Docker Compose через его API) |
Через Docker внутри виртуальной машины (Colima) |
| GUI | Нет | Да | Да | Podman Desktop | Нет |
| Локальный Kubernetes | Экспериментальный container k8s |
Встроено | Встроено (1.34) | Через Podman Desktop (kind, minikube) | Варианты на базе k3s |
| GPU для Linux-контейнеров | Нет | Без проброса Metal; вместо этого Model Runner запускает модели на хосте | Не заявлено | Да, через libkrun (Vulkan и удалённый вызов API llama.cpp) | Экспериментальный драйвер krunkit |
| Главная тема 2026 года | Контейнерные машины, локальный Kubernetes, skill для агентов | Песочницы для ИИ-агентов, Model Runner, бесплатные Hardened Images | Изолированные машины, проброс USB, звук | Большая чистка; libkrun по умолчанию; Intel Mac больше не поддерживаются | Песочницы для ИИ-агентов; гостевые macOS и Windows |
| Цена | Бесплатно, Apache-2.0 | Бесплатно для личного использования; платные планы от $11 за пользователя в месяц (Pro, помесячно) | Бесплатно для личного использования; Pro — $8 за пользователя в месяц | Бесплатно, Apache-2.0 | Бесплатно, открытый исходный код |
| Кому подходит | Отдельные контейнеры, среды разработки Linux, максимальная изоляция | Команды, стеки Compose, корпоративные средства управления | Быстрый и отточенный инструмент на каждый день для одного разработчика | Паритет с Linux, rootless-контейнеры, инференс на GPU | Скриптуемые виртуальные машины, CI-раннеры, песочницы для агентов |
Цены указаны по прайс-листу на 12 ноября 2026 года и могут меняться; тариф Business в Docker стоит $24 за пользователя в месяц. Лицензирование Docker уже давно требует платного плана для коммерческого использования при превышении порога размера компании (250 сотрудников или $10 млн годовой выручки с 2021 года); проверьте действующие условия, прежде чем полагаться на это.
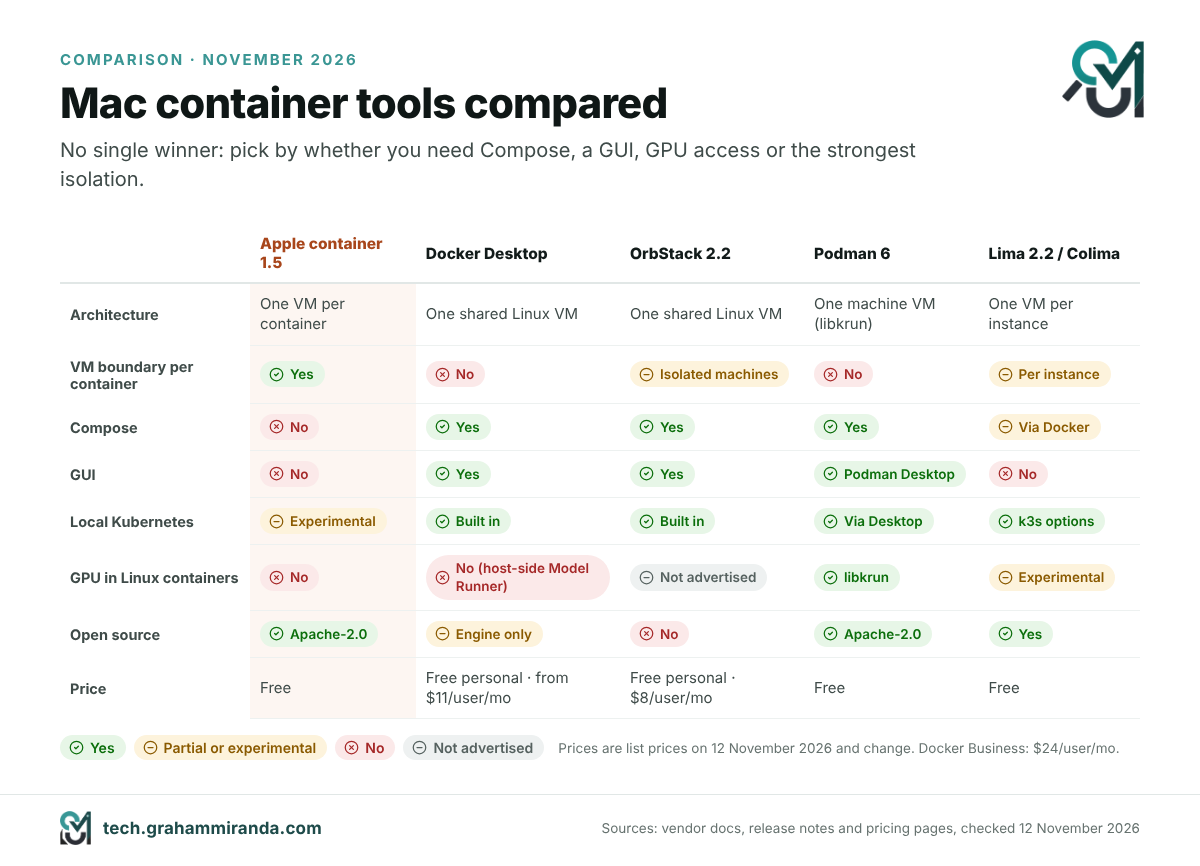
Docker Desktop: признанный лидер, ставший платформой для ИИ-агентов
Docker потратил 2026 год на переориентацию вокруг ИИ-агентов, и три его шага важны здесь. В декабре 2025 года компания сделала Docker Hardened Images бесплатны и распространяются как открытый исходный код под Apache 2.0: более тысячи минимальных образов с подписанными спецификациями состава, которые можно использовать с любым инструментом, в том числе и с Apple’s. 30 января 2026 года Docker выпустил Docker Sandboxes, которые дают каждому агенту для ИИ-кодинга собственную microVM (подробнее в части 8). А в феврале он добавил бэкенд vLLM для Apple silicon до Docker Model Runner, который запускает языковые модели напрямую на GPU Mac, а не в контейнере, по причине, объяснённой в части 7.
Что у Docker Desktop по-прежнему есть и чего не может повторить никто другой, — это вся экосистема: Compose, зрелый графический интерфейс, Kubernetes, расширения, корпоративное управление и мышечная память каждого разработчика, которого вы когда-либо наймёте. Если локальная среда вашей команды — это Compose-файл с восемью сервисами, пока лучше остаться там.
OrbStack: самый быстрый
OrbStack заработал репутацию на скорости и низком потреблении памяти, а его релизы 2026 года добавляли функции, а не переизобретали его: версия 2.1 (апрель) принесла интерфейс в стиле macOS 26 и изолированные машины, машины Linux, которые видят только общие с ними папки и которым можно запретить доступ к вашему Mac; 2.2 (июнь) добавила проброс USB и звук, так что веб-камеры, микроконтроллеры и аудиоустройства работают внутри Linux; а октябрьские релизы исправили проблемы на macOS 27 и перешли на Linux 7.2. Он бесплатен для личного использования и стоит $8 за пользователя в месяц при коммерческом использовании. Для отдельного разработчика, которому нужны совместимость с Docker и Compose без Docker Desktop, это по-прежнему рекомендация по умолчанию.
Podman 6: большая чистка
Podman 6.0, выпущенный в конце июня, — самый радикальный релиз в этом списке, и намеренно. Он отказывается от поддержки cgroups v1, заменяет сеть CNI на Netavark, меняет slirp4netns на pasta для rootless-сети, требует nftables вместо iptables и переносит свою старую базу BoltDB в SQLite. Сетевая изоляция теперь включена по умолчанию. На Mac провайдером машины по умолчанию теперь является libkrun, и Mac с Intel больше не поддерживаются; в Windows поддержка Windows 10 прекращена. В Linux --gpus теперь поддерживает не только NVIDIA, но и GPU AMD.
Обновляйтесь осторожно: существующие машины Podman на Linux придётся создавать заново, а всё, что опиралось на старый сетевой стек, нужно протестировать. Взамен вы получаете гораздо более простой и близкий к Linux инструмент, а на Mac это единственный вариант с внятным сценарием для контейнеров с ускорением на GPU.
Lima и Colima: инструментарий в основе
Lima — открытый менеджер виртуальных машин, на котором строятся многие другие инструменты; в ноябре 2025 года он стал инкубационным проектом CNCF. Его ветка 2.x сильно сместилась в сторону ИИ: Lima 2.0 добавила экспериментальный драйвер krunkit с поддержкой GPU и инструменты MCP, чтобы ИИ-агенты могли использовать виртуальную машину Lima как песочницу; 2.1 (март) добавила экспериментальные гостевые системы macOS и режим limactl shell --sync , созданный для того, чтобы ИИ-агенты не повредили файлы на вашем Mac; 2.2 (июль) добавила экспериментальные гостевые системы Windows. Colima, которая оборачивает Lima и одной командой даёт вам среду выполнения Docker или containerd, остаётся самым лёгким бесплатным способом получить совместимую с Docker конфигурацию на Mac.
Что выбрать?
- Вы живёте в файлах Compose или ваша компания стандартизировалась на Docker: Docker Desktop.
- Вам нужна самая быстрая и лёгкая совместимая с Docker конфигурация для себя: OrbStack (или Colima, если решение должно быть бесплатным и с открытым исходным кодом).
- Вам нужны контейнеры Linux с ускорением на GPU, rootless-контейнеры или соответствие серверам Fedora и RHEL: Podman 6.
- Вам нужна максимальная изоляция, без лишнего демона, и среды разработки Linux, ощущающиеся частью macOS: Apple container с container machines.
- Вы запускаете ИИ-агентов для кодинга без присмотра: песочница, созданная для этого (часть 8), какой бы рантайм вы ни использовали под ней.
Ничто не мешает их совмещать. Apple container не трогает сокет Docker и виртуальную машину Docker, поэтому вы можете оставить Docker Desktop или OrbStack для своего стека Compose и использовать container machines для всего остального.
Часть 7 — Контейнеры и локальный ИИ на Mac: куда девается GPU?
Если вы запускаете языковые модели локально, это самая важная часть, и её большинство руководств по контейнерам пропускают: Контейнеры Linux на Mac не могут использовать GPU так, как это делают нативные приложения. Docker прямо говорит об этом в документации Model Runner: проброса Metal GPU в контейнеры нет. Фреймворк виртуализации Apple не передаёт Metal гостям Linux, и Apple container этого не добавляет. Модель, запущенная внутри контейнера Apple, работает на CPU, а для модели с 7 миллиардами параметров это разница между плавной работой и мучением.
Есть четыре разумных способа с этим справиться:
- Запускайте модель нативно, а всё остальное — в контейнерах. Ollama, LM Studio, MLX и llama.cpp используют Metal напрямую в macOS. Запускайте их там, поместите приложение, базу данных и инструменты в контейнеры и позвольте контейнерам обращаться к модели по HTTP. В Apple container это шаг 9 в части 4: создайте
host.container.internalдомен и направьте приложение наhttp://host.container.internal:11434для Ollama. - Позвольте Docker сделать то же самое за вас. Docker Model Runner запускает модели на хосте, вне любого контейнера, используя llama.cpp, MLX или, с февраля, бэкенд vLLM для Apple silicon (Docker Desktop 4.62 или новее). Он предоставляет API, совместимые с OpenAI и Anthropic, а моделями вы управляете с помощью
docker model pullкак образы. - Используйте Podman с libkrun, если модель должна жить в контейнере. libkrun даёт своей гостевой системе Linux виртуальный GPU. Инженеры Red Hat сначала достигли примерно 75–80 % скорости нативного llama.cpp через Vulkan, а затем создали «API remoting», который перенаправляет вызовы GPU из llama.cpp в Metal на хосте. В их тестах на MacBook Pro с M4 Pro обработка промпта шла на нативной скорости, а генерация токенов достигала как минимум около 95 % нативной. Это единственный массовый путь к инференсу на GPU внутри контейнер на Mac, а RamaLama упаковывает его. Red Hat отмечает, что он не рассчитан на использование несколькими арендаторами.
- Поэкспериментируйте с драйвером krunkit в Lima, который построен на той же технологии libkrun и предлагает ускорение на GPU в качестве экспериментальной опции.
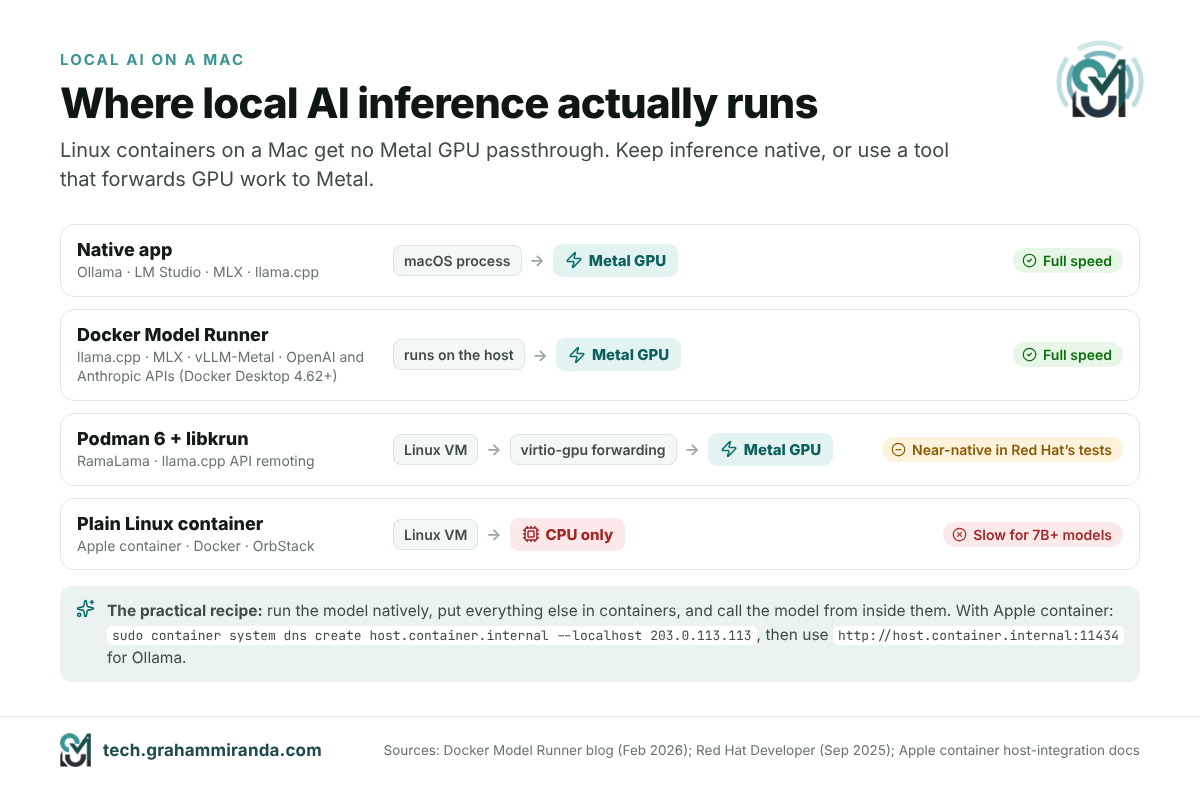
Практический рецепт для большинства: запускайте Ollama или LM Studio нативно, всё вокруг держите в контейнерах, а контейнеры считайте местом для кода и сервисов, а не для весов. Если вы выбираете для этого железо, моё руководство по MacBook для локальных LLM рассказывает, сколько памяти нужно модели каждого размера, а руководство по локальному ИИ на M5 Pro 64 GB подробнее разбирает одну конфигурацию.
Часть 8 — Эпоха песочниц: почему каждый контейнерный инструмент стал инструментом для ИИ-агентов
Посмотрите примечания к выпускам 2026 года у каждого инструмента из части 6 — и одна и та же тема всплывает снова и снова: изоляция ИИ-агентов. Это не совпадение. Агенты для кодинга теперь работают часами, устанавливают пакеты, выполняют код, который написали сами, и читают файлы, на которые их никто не указывал. Вопрос перестал быть “умеет ли агент писать хороший код?” и стал “чего он может коснуться, пока это делает?” В 2026 году все поставщики сошлись на одном ответе — песочница для ИИ-агента: одноразовая среда с собственным ядром, только теми файлами, которые нужны задаче, и, в идеале, ограничениями на то, куда она может отправлять данные.
Пять способов дать агенту отдельную среду
- Docker Sandboxes (30 января 2026) дают каждому агенту одноразовую микро-VM, в которой смонтирована только папка вашего проекта и внутри которой работает собственный движок Docker, без доступа к демону Docker на хосте. На старте они поддерживали Claude Code, Codex CLI, Copilot CLI, Gemini CLI и Kiro на macOS и Windows.
sbx— инструмент командной строки, который позволяет выбрать сетевую политику (Open, Balanced или Locked Down), разрешить конкретные адреса и управлять секретами с помощьюsbx secret. Релиз 0.53.0 вышел 11 ноября. - Docker Cloud Sandboxes (24 сентября 2026) запускают те же песочницы в облаке Docker с той же изоляцией и политиками, так что агент может работать всю ночь при закрытом ноутбуке. Они масштабируются от 1 до 16 vCPU и, по данным Docker, загружаются за первые сотни миллисекунд.
- Apple container по своей архитектуре даёт каждому контейнеру границу виртуальной машины. Обычный
container runконтейнер, в который смонтирован только ваш проект, — разумная среда для агента; container machine, как объяснялось в части 3, — нет, если только вы не отключите монтирование домашнего каталога. - Lima 2.x поставляется с инструментами MCP, которые позволяют агенту выполнять команды внутри VM Lima, и с
--syncрежимом оболочки, созданным для того, чтобы агенты не повредили файлы на хосте. - OrbStack 2.1 добавил изолированные машины, которые видят только те папки, которыми вы решили поделиться, и с версии 2.1.2 могут быть лишены доступа к вашему Mac и другим вашим машинам.
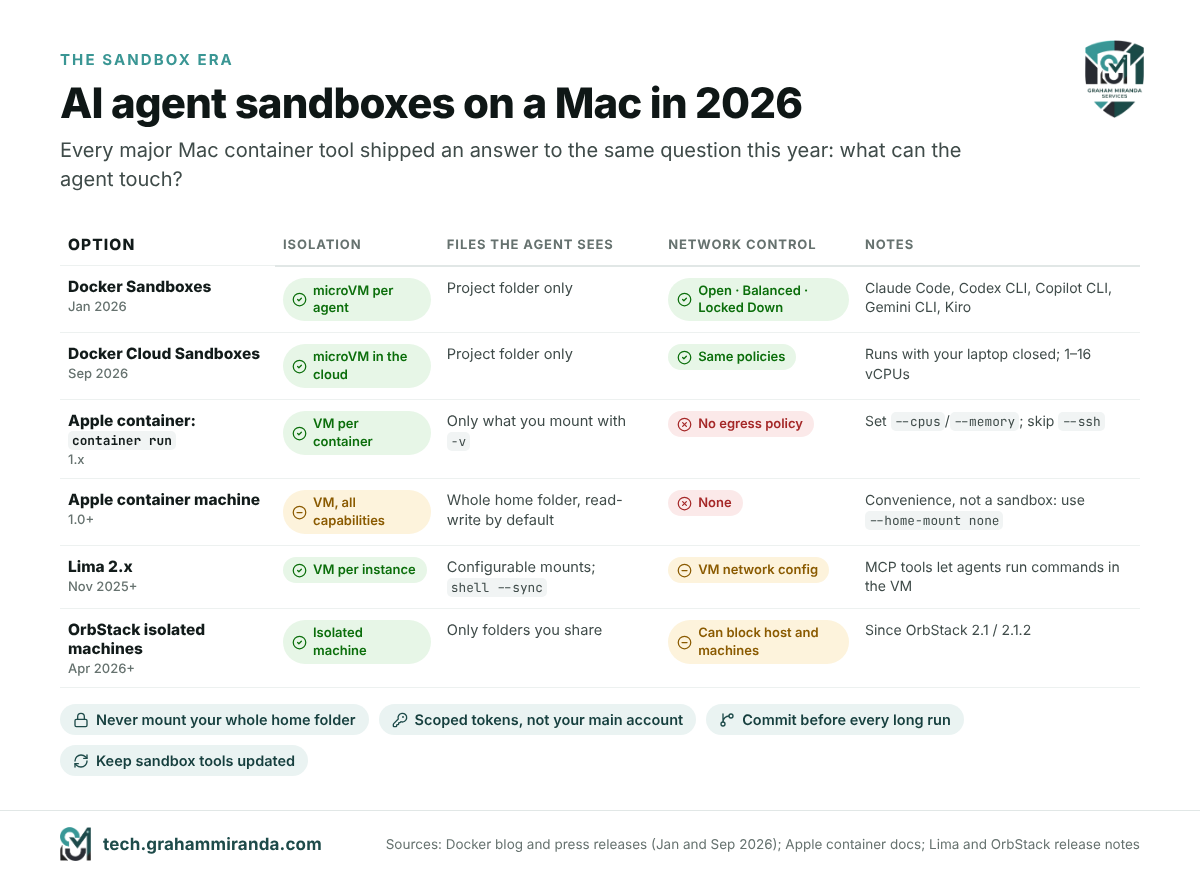
Минимальная среда для агента на Apple container
Если хотите попробовать это с инструментом из статьи, вот команда, которая даёт агенту собственную VM, папку вашего проекта и больше ничего с вашего Mac:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# внутри: установите CLI вашего агента, войдите в систему и запустите его в /work
Что это защищает, а что нет — если честно:
- Оно защищает остальные файлы на вашем Mac, ваши ключи SSH (при условии, что вы не добавите
--ssh), вашу связку ключей и другие ваши контейнеры. - Оно не защищает саму папку проекта, которую агент всё ещё может изменить или удалить, поэтому сделайте коммит перед началом. Оно не ограничивает и исходящий сетевой трафик: у Apple container нет политики исходящих соединений, поэтому агент, которого обманула вредоносная веб-страница или README, всё равно может отправить данные наружу. Если это вас беспокоит, сетевые политики Docker Sandboxes — лучший выбор.
- Учётные данные, которые вы вставите, остаются внутри этой среды. Используйте для агента токен с ограниченными правами, а не свою основную учётную запись.
Проверка безопасности на практике
Песочницы уменьшают радиус поражения, но не делают скомпрометированного агента безобидным. Сам Apple в выпуске 1.3.1 закрыл шесть уязвимостей в коде, который распаковывает образы, а волна 2026 года с открытыми ИИ-инструментами, превращёнными в криптомайнеры, — хорошее напоминание о том, что бывает, когда изоляция остаётся на потом: в апреле Censys задокументировала более тысячи серверов ComfyUI, оставленных открытыми в интернете и подвергавшихся атакам, о чём я рассказывал в материале Стоит ли заниматься майнингом в 2026 году?. Держите инструменты песочницы в актуальном состоянии, выдавайте агентам учётные данные с ограниченными правами, проверяйте, что они коммитят, и никогда не открывайте интерфейс управления агента в интернет. Если вы только выбираете агента, моё сравнение harness для ИИ-кодинга рассказывает, в каких из них есть встроенная песочница.
Часть 9 — Платформенный слой: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 и Homebrew
Apple container стал самой интересной новинкой года для Mac-разработчиков, но не единственной, что изменила вашу работу. Остальная часть этого руководства — радар релизов: выпуски 2026 года, которые важнее всего для тех, кто пишет программы, сгруппированные по уровням, с тем, что изменилось и что с этим делать.
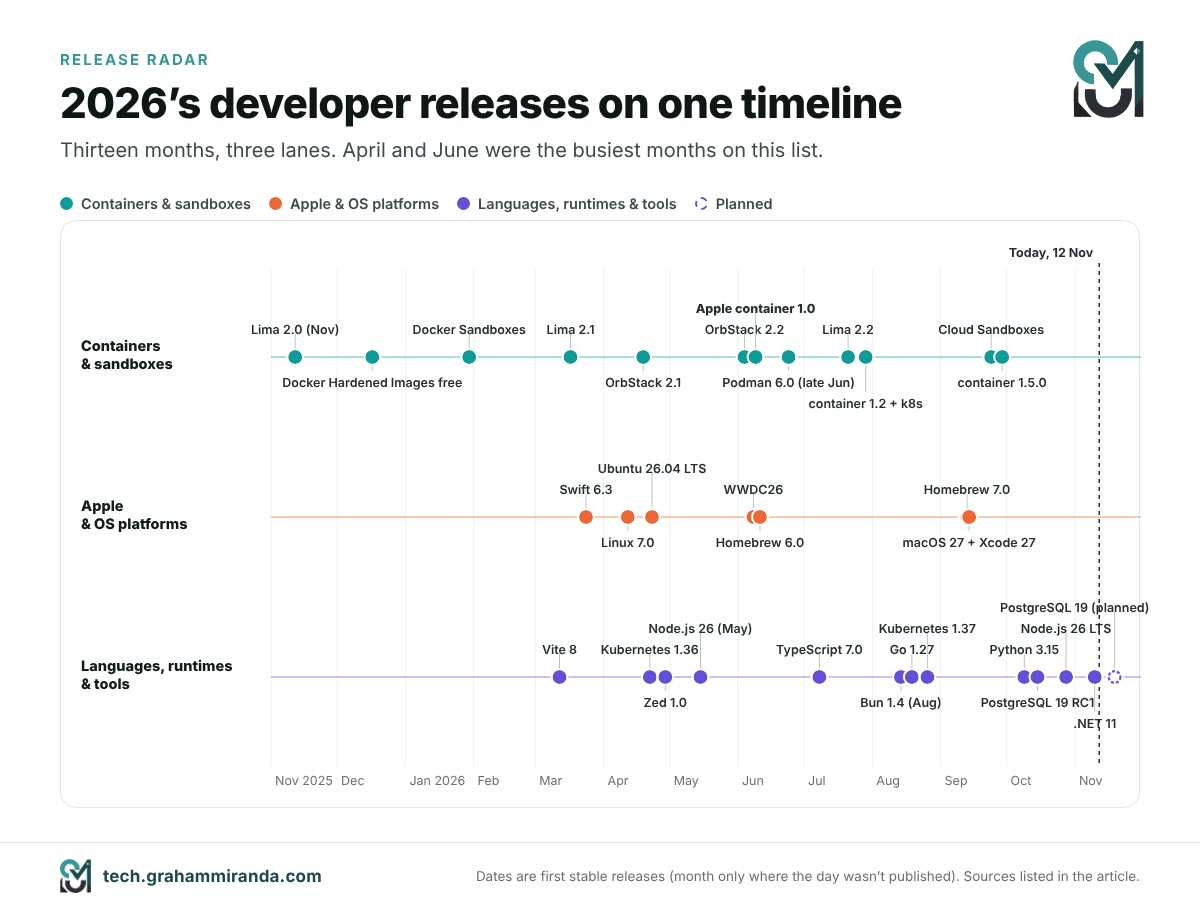
macOS 27 Golden Gate: только Apple silicon
Apple представила macOS 27 Golden Gate на WWDC26 8 июня и выпустила её 14 сентября 2026. Для разработчиков главное не Siri, которая теперь работает на Gemini от Google, и не более быстрый запуск приложений, который рекламирует Apple; главное — список того, что исчезло:
- Mac на Intel выбывают. Golden Gate работает только на Apple silicon. macOS 26 Tahoe — последний выпуск для Mac на Intel, которые остаются на нём до конца окна обновлений безопасности.
- Rosetta 2 под вопросом. При обновлении Rosetta удаляется и переустанавливается по требованию при первом запуске приложения только для x86. Golden Gate широко называют последней macOS с полной поддержкой Rosetta 2, поэтому инструментам только для x86 в вашем рабочем процессе нужен план замены.
- Старые среды выполнения скриптов продолжают исчезать. В чистой установке нет Python 2 и нет PHP;
python3— это 3.9.6, которая идёт с Command Line Tools и не меняется. Используйте Homebrew,uvилиpyenvдля настоящей работы с Python, а Homebrew — для PHP. - Понизить версию нельзя. Если что-то сломается, чистый путь назад — восстановление из Time Machine. Сначала сделайте резервную копию и подождите, если вы зависите от VPN-клиента, драйвера или расширения ядра, которое ещё не сертифицировано для 27.
Особое предупреждение, если вы пишете на Python: в примечаниях к выпуску 3.15 на python.org сказано, что IDLE и другие приложения на tkinter могут зависать при открытии диалогов в macOS 27.0, и предлагается подождать исправления, прежде чем обновляться, если вы ими пользуетесь.
Xcode 27 и Swift 6.4: агенты с планом
Xcode 27 вышел 14 сентября с Swift 6.4. Для него нужна macOS Tahoe 26.6 или новее на Apple silicon, поэтому для Xcode на Intel это тоже конец пути. Важные изменения:
- Агентное программирование повзрослело. Теперь агенты могут планировать до действий: план — это редактируемый документ Markdown, который вы утверждаете, прежде чем агент что-либо изменит. Gemini от Google пополнил список поддерживаемых моделей, а интеграции с внешними провайдерами включаются по желанию, потому что они отправляют ваш код на чужие серверы.
- Device Hub заменяет приложение Simulator, объединяя симуляторы и реальные устройства в одном окне.
xcrun simctlпо-прежнему работает, так что автоматизация симуляторов скриптами выживает. - Некоторые проекты не соберутся без изменений. Классический
ld64линкер больше не используется (флаг-ld64теперь приводит к ошибке линковки), пара поломок в исходниках Swift затрагивает@Stateинициализаторы иinitаксессоры, а для сборок под macOS 27ARCHS_STANDARDбольше не включает x86_64 — молча.
Swift 6.3, выпущенный 24 марта, заслуживает отдельного упоминания: он сделал Swift SDK for Android официальным, так что вы можете писать нативный код для Android на Swift и вызывать его из Kotlin или Java, добавил @c атрибут, открывающий функции Swift для C, и показал в предварительном виде новую систему сборки Swift Build внутри Swift Package Manager. Вместе с container machines теперь вполне реально писать серверный Swift на Mac, собирать и тестировать его на настоящем Linux по соседству и делить код с Android-приложением.
Linux 7.0: круглая цифра с реальными изменениями
Линус Торвальдс выпустил Linux 7.0 на 12 апреля 2026. Скачок версии с 6.19 был сбросом нумерации, а не признаком потрясений, но релиз принёс настоящие вехи: поддержка Rust потеряла метку “экспериментальная”, XFS получила автономное самовосстановление, модули ядра можно подписывать постквантовым ML-DSA алгоритмом, а подписание модулей с помощью SHA-1 убрали, и zram теперь может записывать сжатые страницы обратно в хранилище, не распаковывая их. К октябрю OrbStack уже поставлял ядро 7.2 внутри своей виртуальной машины.
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical выпустила Ubuntu 26.04 LTS на 23 апреля 2026, построенный на Linux 7.0. Это релиз, который поставил Rust в центр массового дистрибутива: sudo-rs и написанные на Rust uutils coreutils заменяют классические sudo и основные утилиты командной строки. Полнодисковое шифрование с поддержкой TPM теперь общедоступно в установщике, Livepatch впервые охватывает серверы Arm64, и CUDA от NVIDIA появилась в собственных репозиториях Ubuntu впервые, наряду с ROCm от AMD. Для контейнеров это значит, что ubuntu:26.04 — базовый образ, с которого стоит начинать новым проектам; для пользователей Windows Ubuntu в WSL получила интеграцию с cloud-init и Ubuntu Pro. Если вы этой зимой собираете новый сервер, большая часть моих чек-лист по защите сервера Debian 12 относится и к 26.04.
Homebrew 6.0 и 7.0: два мажора за одно лето
Homebrew выпустил две мажорные версии с разницей в три месяца, и вместе они изменили его настройки по умолчанию сильнее, чем любой релиз за годы:
- Homebrew 6.0 (11 июня) заставил вас явно доверять сторонним taps прежде чем их код запустится (официальные taps остаются доверенными), сделал режим “ask” поведением по умолчанию для разработчиков, так что
brew installиbrew upgradeпоказывает, что изменится, ещё до того, как изменения будут внесены, перенёс песочницу Bubblewrap в Linux и добавилbrew exec, который запускает пакет, не устанавливая его навсегда, примерно какnpx. - Homebrew 7.0 (13 сентября) появилась встроенная
уязвимости brew, которая сверяет установленные пакеты с базой уязвимостей OSV.dev, а также выпустил BrewUI, официальное графическое приложение Homebrew (brew install homebrew-app, macOS Tahoe 26 или новее), перевёл песочницу Linux на Landlock и ускорил установку за счёт большего параллелизма. - Сроки по Intel теперь зафиксированы. Golden Gate, Tahoe и Sequoia — это Tier 1 на Apple silicon. Mac на Intel перешли в Tier 3, без новых bottles, а Homebrew перестанет работать на Intel 1 сентября 2027 года; тем, кто вынужден остаться, предлагается MacPorts. macOS 10.15 и более старые версии больше не поддерживаются вовсе, а Sonoma 14 перешла в Tier 3.
Две команды, которые стоит выполнить сегодня: brew vulns --severity=high чтобы увидеть, что уязвимо, и brew tap чтобы проверить, каким сторонним taps вы всё это время доверяли.
Часть 10 — Языки и среды выполнения: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun и Vite
Python 3.15: быстрее запускается, быстрее работает
Python 3.15.0 вышла 9 октября 2026 (текущий релиз — 3.15.2). Главные возможности:
- Явные ленивые импорты (PEP 810). Вы можете пометить импорт как ленивый, и модуль загрузится только при первом использовании. Для утилит командной строки и бессерверных функций, которые подключают тяжёлые библиотеки, почти не используемые на деле, время запуска заметно сокращается.
- UTF-8 стал кодировкой по умолчанию (PEP 686).
open()без указанияencodingтеперь во всех случаях означает UTF-8. В основном это исправление для Windows, но проверьте любой код, который полагался на старое значение по умолчанию, зависящее от локали. - Новые встроенные функции:
frozendict(PEP 814), неизменяемый словарь, иsentinel(PEP 661), нормальный способ создавать уникальные маркерные значения. - Распаковка во включениях (PEP 798), новый статистический профилировщик под названием Tachyon (PEP 799) с новым
profilingпакет, указатели кадра включены по умолчанию для лучшего профилирования, а также несколько улучшений типизации. - Более быстрый экспериментальный JIT: примерно на 7–8 % быстрее стандартного интерпретатора на x86-64 Linux и на 11–12 % быстрее интерпретатора с хвостовыми вызовами на Mac с Apple silicon — по среднегеометрическим замерам основной команды.
- Free-threading становится ближе к норме. Официальный установщик macOS теперь по умолчанию ставит поддержку free-threading, а новая работа над стабильным ABI упрощает для расширений на C поддержку такой сборки без глобальной блокировки интерпретатора.
Образы контейнеров python:3.15. Сначала проверьте в отдельной ветке: ленивые импорты и смена кодировки — две вещи, которые чаще всего удивят существующий код.
TypeScript 7.0: компилятор, переписанный на Go
Microsoft выпустила TypeScript 7.0 на 8 июля 2026 года, после релиз-кандидата в июне. Это нативный перенос компилятора и языковой службы на Go, известный во время разработки как Project Corsa, и Microsoft говорит, что он обычно делает полные сборки в 8–12 раз быстрее, чему помогает настоящая многопоточность. Поскольку команда перенесла структуру и логику существующего кода, а не переработала их заново, оба компилятора дают согласованные результаты.
Вы устанавливаете его обычным способом (npm install -D typescript), и пакет теперь поставляет нативный tsc. Для инструментов, которым всё ещё нужен старый JavaScript API, Microsoft публикует @typescript/typescript6, который предоставляет tsc6 команду и API 6.0 бок о бок с 7.0. Теперь Microsoft планирует функциональные релизы каждые три-четыре месяца. Если этой осенью ваш редактор работает быстрее, вот почему.
Node.js 26 LTS: Temporal приходит, а поезд релизов замедляется
Node.js 26 вышел в мае и стал LTS 28 октября 2026 года как версия 26.13.0, с кодовым именем “Lithium”, поддерживается до конца апреля 2029 года. Он включает Temporal API по умолчанию — долгожданную замену печально известному своим неудобством Дата объекту JavaScript, и поставляет движок V8 14.6 и Undici 8 — HTTP-клиент, лежащий в основе fetch().
Node 26 — это ещё и конец эпохи. Это последний крупный релиз по старому графику с двумя выпусками в год. Начиная с Node.js 27, будет один крупный релиз в год, каждый релиз станет LTS, и каждая ветка получит 30 месяцев LTS из 36 месяцев общей поддержки. Альфа-фаза Node 27 началась в октябре 2026 года, первый релиз ожидается в апреле 2027 года, а поддерживаться он будет до апреля 2030 года.
Go 1.27: наконец-то обобщённые методы
Go 1.27 вышла 19 августа 2026. Теперь методы могут иметь собственные параметры типа. Это одна из самых востребованных возможностей с тех пор, как в Go 1.18 появились обобщения (методы интерфейсов по-прежнему так не умеют). encoding/json теперь работает на более быстрой реализации v2 внутри, с новыми encoding/json/v2 и jsontext пакетами; десериализация заметно быстрее, хотя некоторые сообщения об ошибках выглядят иначе. Есть экспериментальная, переносимая SIMD поддержка за флагом GOEXPERIMENT=simd, а криптографические пакеты получили постквантовые ML-DSA подписи и ML-KEM-1024 обмен ключами в TLS 1.3. Одно замечание по платформам: Go 1.27 требует macOS 13 Ventura или новее.
.NET 11: union-типы и две версии без поддержки
Microsoft выпустила .NET 11 на .NET Conf 2026 (10–12 ноября). Это релиз со стандартным сроком и 24 месяцами поддержки. Главная новинка для разработчиков — union-типы в C# 15, которые позволяют значению быть ровно одним из нескольких объявленных типов, а компилятор проверяет, что switch -выражения обрабатывают все случаи. .NET MAUI теперь работает на CoreCLR среде выполнения по умолчанию: используется предкомпилированный код плюс интерпретатор на платформах Apple, где JIT-компиляция запрещена, а dotnet сама команда запускается быстрее благодаря хосту Native AOT.
Срочное здесь не сам .NET 11: поддержка .NET 8 и .NET 9 обе завершились 10 ноября 2026 года. Всё, что ещё работает на них, нужно перевести на .NET 10 (долгосрочная поддержка) или .NET 11.
Bun 1.4: переписан на Rust, в основном силами ИИ
Самый обсуждаемый релиз года — Bun 1.4, опубликованный в августе. Bun — среда выполнения JavaScript, которую Anthropic приобрела в декабре 2025 года, — был портирован с с Zig на Rust. По описанию InfoQ, исходная кодовая база составляла около 535 000 строк на Zig; перенос занял около четырёх месяцев вместо года, который потребовался бы небольшой команде людей; и работу выполнила в основном предрелизная версия Claude Fable 5 от Anthropic, организованная примерно в 50 рабочих процессов с агентом-исполнителем, двумя агентами-ревьюерами в режиме состязания и агентом-исправлятелем, с запуском до 64 экземпляров параллельно. На то, чтобы набор тестов проходил, ушло около $165,000 на использование API.
Результаты оказались двойственными. Механический перенос привнёс 19 незаметных регрессий. Он также устранил 128 давних ошибок, а в тесте из 2 000 последовательных сборок потребление памяти стабилизировалось на 609 МБ вместо того чтобы, как раньше, подниматься выше 6,7 ГБ. Создатель Zig Эндрю Келли раскритиковал проект за выпуск кода, который ни один человек не проверил полностью. Как бы вы к этому ни относились, Bun 1.4 теперь эталонный пример переписывания инфраструктуры с помощью ИИ в масштабе, и спор о том, что значит “проверенный” код для кода, написанного ИИ, далеко не закончен.
Vite 8: один бандлер вместо двух
Vite 8, выпущенная 12 марта 2026, заменил пару бандлеров, которые Vite использовал всегда — esbuild в разработке и Rollup в продакшене, — на один бандлер на Rust, Rolldown, а также набор инструментов компилятора Oxc. В бенчмарках Rolldown в 10–30 раз быстрее Rollup, а ранние пользователи сообщали о больших выигрышах в реальной работе: продакшен-сборка Linear сократилась с 46 секунд до 6. Теперь Vite требует Node.js 20.19+ или 22.12+, поставляется только как ESM и занимает примерно на 15 МБ больше при установке; слой совместимости автоматически переводит большинство существующих конфигураций.
Часть 11 — Инфраструктура и редакторы: Kubernetes, PostgreSQL 19 и Zed 1.0
Kubernetes 1.36 и 1.37
Kubernetes сохранил свой ритм: три релиза в год. Версия 1.36 “Haru” (22 апреля 2026) включила 70 улучшений, 18 из которых перешли в стабильный статус, важнейшее из них — пространства имён пользователей, которые отображают root-пользователя контейнера на непривилегированного пользователя на хосте. Тонкая авторизация для API kubelet и метрики pressure-stall (PSI) также стали стабильными, а Service ExternalIPs объявлены устаревшими. Версия 1.37 “Garhwal” (26 августа 2026) последовала с 67 улучшениями: 16 стабильных, 23 в бете и 27 в альфе.
Для пользователей Mac есть одна практическая деталь: плагин Kubernetes в Apple container использует kindest/node:v1.35.5 образ по умолчанию, поэтому отстаёт на релиз или два. Передайте --node-image с более новым node-образом kind, когда нужно проверить работу с актуальной версией Kubernetes.
PostgreSQL 19: релиз, который подождал
PostgreSQL выпускает мажорную версию каждую осень как часы. Но не в этом году. Во время бета-цикла 19 проект откатил 53 коммита, включая главные возможности вроде запросов к графам свойств на SQL (SQL/PGQ), MERGE/SPLIT PARTITION, темпоральный UPDATE/DELETE … FOR PORTION OF и GROUP BY ALL, который в некоторых случаях давал неверные результаты. Большинство из них ожидают вернуть в версии 20. Анализ в инженерном блоге Snowflake в сентябре указал на интересную причину: поиск ошибок с помощью ИИ выявлял проблемы на поздней стадии, которые раньше просто уходили в релиз. Первый release candidate вышел 15 октября, а общая доступность запланирована на 19 ноября 2026, если только не потребуется другой кандидат.
Это противоположность инстинкту “выпустить и пропатчить”, и для базы данных это верное решение. Оставайтесь на PostgreSQL 18 в продакшене, пока у 19 не выйдет хотя бы первый минорный релиз.
Zed 1.0: новый редактор достигает стабильной версии
Zed, написанный на Rust редактор с ускорением на GPU от команды, создавшей Atom, достиг версии 1.0 в конце апреля 2026 года, после примерно пяти лет разработки. Он работает на macOS (12 или новее), Windows и Linux, а его ИИ-функции включают поддержку внешних агентов для кодинга через открытый Agent Client Protocol. Он развивается быстро: текущий релиз на 12 ноября — 1.28.1.
Часть 12 — Шесть закономерностей волны релизов 2026 года
По отдельности это всего лишь заметки о релизах. Вместе они показывают, куда движется инструментарий разработчика.
1. Виртуальная машина — новый контейнер
Apple container даёт каждому контейнеру собственную виртуальную машину. Docker Sandboxes и Cloud Sandboxes дают каждому агенту microVM. Lima, OrbStack и Podman весь год добавляли функции изоляции на уровне виртуальной машины. Причина везде одна: ИИ-агенты запускают код, который никто не читал, и граница пространств имён ядра, нормальная для ваших собственных доверенных сервисов, — не самое удобное место, чтобы остановить недоверенный. Apple silicon сделала лёгкие виртуальные машины достаточно дешёвыми, чтобы делать это по умолчанию.
2. Intel уходит из инструментария Mac
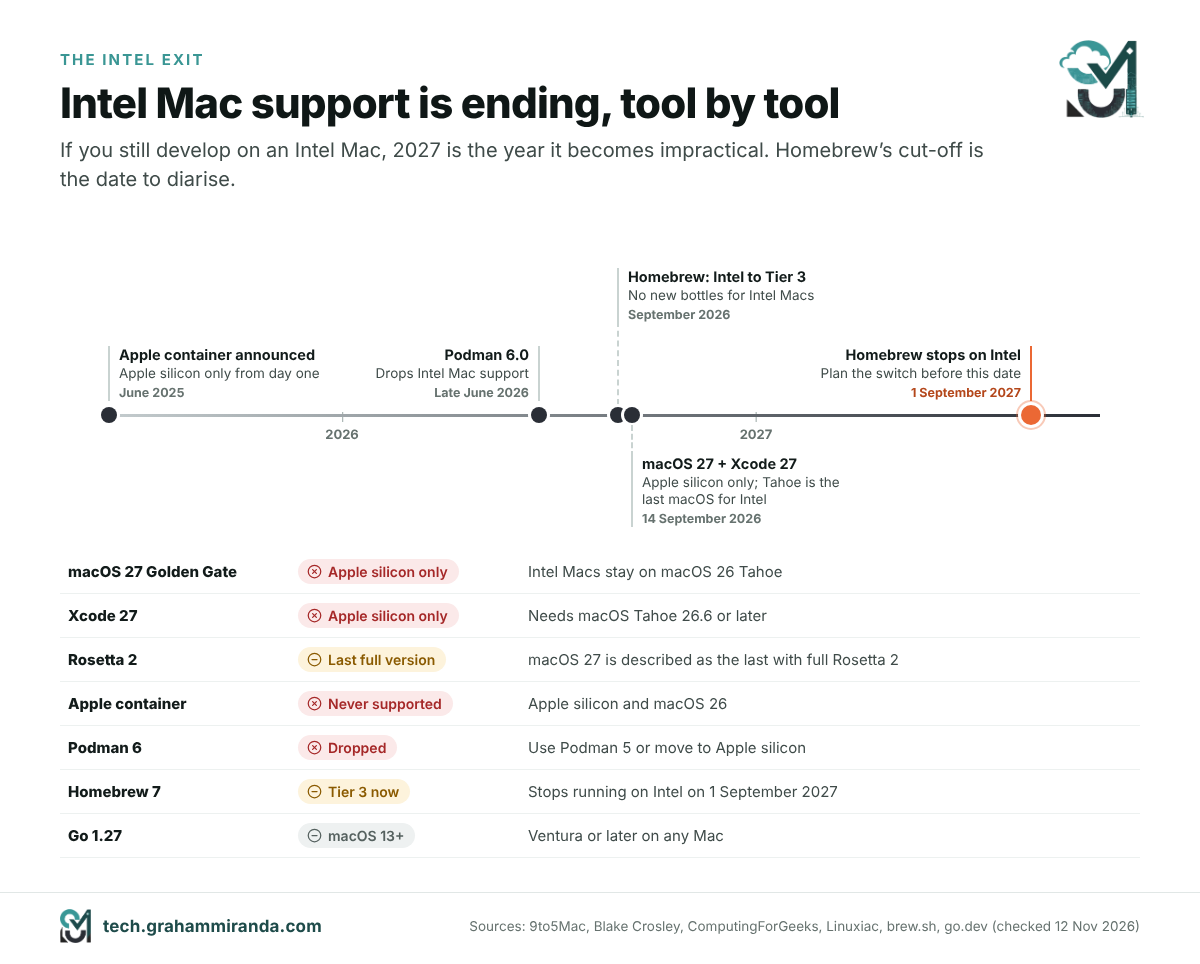
macOS 27, Xcode 27 и Apple container работают только на Apple silicon. Podman 6 отказался от Intel Mac. Homebrew перевёл Intel в Tier 3 и назначил дату, 1 сентября 2027, после которой он там вообще перестанет работать. Golden Gate — последняя macOS с полной Rosetta 2. Если вы или ваша компания всё ещё разрабатываете на Intel Mac, 2027 год станет тем годом, когда это станет непрактичным.
3. Перепишите это на более быстром языке
Компилятор TypeScript переехал с JavaScript на Go и стал в 8–12 раз быстрее. Vite заменил два бандлера на один, написанный на Rust. Bun перешёл с Zig на Rust. Ubuntu заменила sudo и основные утилиты на версии на Rust, Rust перестал считаться экспериментальным в ядре Linux, а Zed доказал, что нативный редактор может конкурировать с редакторами на Electron. Скорость — половина мотива, безопасность памяти — другая.
4. ИИ теперь и строитель, и искатель багов
Большую часть кода в переписывании Bun набрал ИИ. ИИ-помощь в поиске багов помогла отложить PostgreSQL 19. Apple поставляет skill, чтобы агенты для кодинга могли управлять его инструментом контейнеров, в Xcode 27 есть агенты, которые планируют перед тем, как писать, а Docker перестроил свою продуктовую линейку вокруг их песочниц. Инструменты всё чаще исходят из того, что на другом конце командной строки — агент, а не человек, и это меняет смысл “хорошей документации” и “хороших значений по умолчанию”. (О том, как этот сдвиг выглядит со стороны рабочего процесса, см. мой руководство по вайб-кодингу.)
5. Безопасность по умолчанию — наконец-то
Теперь Homebrew требует, чтобы вы явно доверяли сторонним tap-репозиториям, и сканирует на известные уязвимости. Docker отдал свои hardened-образы бесплатно. Podman включил сетевую изоляцию по умолчанию. Apple container теперь по умолчанию использует HTTPS для реестров и закрыл шесть рекомендаций в одном релизе. Linux 7.0 и Go 1.27 перешли на постквантовые подписи, а Ubuntu заменила утилиты на безопасные по памяти. Ничего из этого не выглядит эффектно, но всё это сокращает число способов, которыми плохая зависимость или запутавшийся агент могут вам навредить.
6. Медленнее релизы, дольше поддержка
Node.js переходит на один мажорный релиз в год, причём каждая версия получает LTS. Релизы .NET со стандартным сроком теперь получают 24 месяца поддержки. PostgreSQL выбрал качество вместо привычного окна выпуска. После многих лет всё более быстрых циклов релизов платформы, на которых люди строят бизнес, намеренно замедляются, а инструменты поверх них — от TypeScript до Zed и Apple container — продолжают выходить каждые несколько недель.
Часть 13 — Ваш план обновления на ноябрь 2026
Вот что я бы сделал — в зависимости от того, какой вы разработчик.
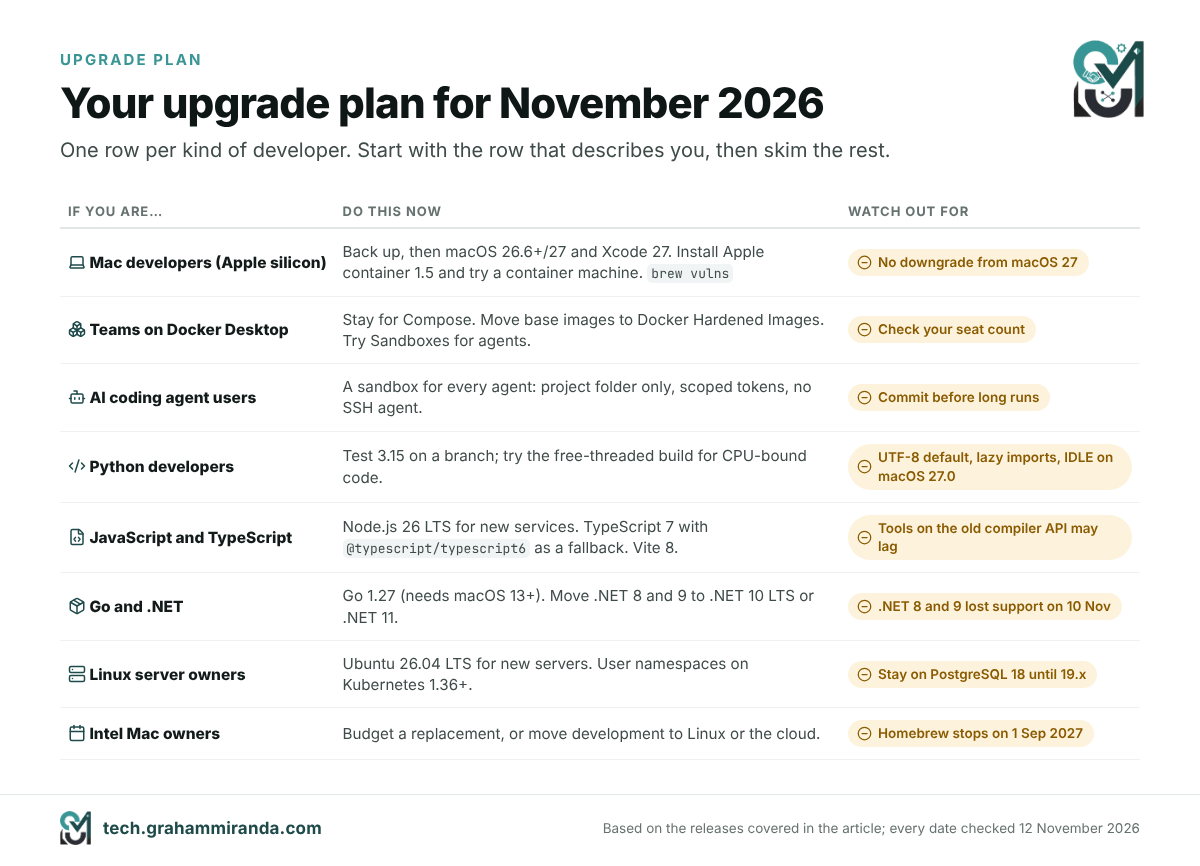
Разработчики на Mac с Apple silicon. Сделайте резервную копию Time Machine, затем переходите на macOS 26.6 или 27 и Xcode 27, когда их поддержат ваши критичные инструменты. Установите Apple container 1.5 и создайте container machine для своих сборок под Linux. Запустите brew update && brew upgrade, затем уязвимости brew и brew tap.
Команды, работающие на Docker Desktop. Оставайтесь там, где вы есть, для разработки на Compose. Переведите базовые образы на Docker Hardened Images там, где это имеет смысл, попробуйте Docker Sandboxes для работы агентов и проверьте, что число мест по-прежнему соответствует условиям лицензии Docker.
Все, кто запускает ИИ-агентов для кодинга. Дайте каждому агенту песочницу: Docker Sandboxes, обычный Apple container, где смонтирован только проект, или виртуальную машину Lima. Никогда не давайте агенту всю вашу домашнюю папку, ваш SSH-агент или токен без ограничения области действия. Делайте коммит перед каждым долгим запуском.
Разработчики на Python. Проверьте 3.15 в отдельной ветке. Следите за UTF-8 по умолчанию и за кодом, который может сломаться из-за ленивых импортов, попробуйте сборку free-threaded, если у вас код, упирающийся в CPU, и держите IDLE подальше от macOS 27.0, пока не выйдет исправление tkinter.
Разработчики на JavaScript и TypeScript. Переведите новые продакшен-сервисы на Node 26 LTS. Попробуйте TypeScript 7, а @typescript/typescript6 в качестве страховки для инструментов, которым нужен старый API, и обновитесь до Vite 8, если ваши сборки медленные.
Разработчики на Go и .NET. Обновитесь до Go 1.27, помня, что ему нужна macOS 13 или новее. Переведите всё, что ещё на .NET 8 или 9, на .NET 10 LTS или .NET 11 уже сейчас: они уже без поддержки.
Владельцы серверов на Linux. Для новых серверов используйте Ubuntu 26.04 LTS, включайте user namespaces там, где ваша версия Kubernetes их поддерживает, и оставайтесь на PostgreSQL 18, пока у версии 19 не выйдет хотя бы один точечный выпуск.
Владельцы Mac на Intel. Tahoe — последняя macOS для вас, а 1 сентября 2027 года Homebrew перестанет работать на Intel. Запланируйте замену в бюджете на 2027 год или перенесите разработку на машину с Linux либо в облачную среду. Если для такой замены вы присматриваетесь к новым дисплеям MacBook Pro, я объяснил почему я выбрал mini-LED вместо OLED, и сравнил M1 MacBook Pro с 16-дюймовым M5 Pro полностью.
Часто задаваемые вопросы
Apple container — это открытый инструмент командной строки от Apple для создания, запуска, сборки и публикации контейнеров Linux на Mac. Версия 1.0 вышла 9 июня 2026 года. Каждый контейнер работает в собственной лёгкой виртуальной машине на базе Swift-пакета Containerization от Apple, инструмент работает со стандартными образами OCI из любого реестра, а также получил контейнерные машины: постоянные среды Linux, которые используют ваше имя пользователя Mac и домашнюю папку. Текущий выпуск — 1.5.0.
Пока нет — для большинства команд. Apple container запускает те же образы и покрывает повседневные команды вроде run, build, exec, logs и push, но у него нет Compose, нет политик перезапуска, нет графического интерфейса и нет доступа к GPU для контейнеров. Docker Desktop и OrbStack остаются лучше для многосервисных стеков Compose. Apple container лучше подходит для одиночных контейнеров, сред разработки под Linux и нагрузок, где важна изоляция на уровне виртуальной машины.
Контейнерные машины, новинка Apple container 1.0, — это постоянные среды Linux, собранные из обычных образов OCI. Каждая работает в собственной лёгкой виртуальной машине, загружает систему инициализации образа и переносит в Linux ваше имя пользователя Mac, домашнюю папку и текущий каталог, так что можно редактировать в macOS и собирать внутри Linux без промежуточного копирования. Создаются они командой container machine create и это самое близкое к WSL из Windows, что есть на Mac.
На Mac с Intel он не работает вообще: нужен Apple silicon. Apple поддерживает его на macOS 26 Tahoe, и он также работает на macOS 27 Golden Gate. На macOS 15 Sequoia он запускается, но с серьёзными ограничениями: контейнеры не могут общаться друг с другом по сети, доступна только одна сеть, а сопровождающие Apple, как правило, не исправляют проблемы, которые не воспроизводятся на macOS 26.
Да. Apple container и пакет Containerization распространяются как открытый исходный код по лицензии Apache 2.0, без подписки, лицензии на рабочее место и учётной записи. Подписанный установочный пакет вы скачиваете со страницы релизов проекта на GitHub. Образы по-прежнему берутся из реестров вроде Docker Hub, и при загрузке из них действуют собственные лимиты и условия этих реестров.
Нет. Команды container compose нет, и сроков Apple не называла, хотя обсуждение Compose — одно из самых оживлённых в проекте. Небольшой Compose-файл можно переписать в виде shell-скрипта, который запускает каждый контейнер в сети по умолчанию, использует name.domain имена хостов вроде db.test и заменяет depends_on циклом ожидания готовности. Крупным стекам Compose лучше остаться на Docker Desktop или OrbStack.
Да. Apple container принимает и создаёт стандартные образы OCI, поэтому образы из Docker Hub, реестра контейнеров GitHub или частного реестра работают без изменений, а образы, которые вы собираете с помощью container build из обычного Dockerfile, работают где угодно ещё. По возможности используйте образы arm64 или мультиархитектурные; образам только для x86 нужен --rosetta в P2Pool.
Нет, ни в Apple container, ни в стандартном контейнере Docker: контейнеры Linux на Mac не получают доступа к GPU через Metal, поэтому модели внутри них работают на CPU. Запускайте модель нативно через Ollama, LM Studio или MLX и обращайтесь к ней из контейнеров либо позвольте Docker Model Runner запустить её на хосте. Исключение — Podman с libkrun: в тестах Red Hat он передаёт GPU-работу llama.cpp в Metal почти на нативной скорости.
Его архитектура даёт более сильную изоляцию между контейнерами. Каждый контейнер Apple работает в собственной виртуальной машине, поэтому процесс, вырвавшийся из контейнера, попадает в ВМ, где больше ничего нет, тогда как в Docker Desktop все контейнеры делят одну виртуальную машину Linux и одно ядро. Это не избавляет от ошибок: выпуск 1.3.1 закрыл шесть уведомлений безопасности в работе с образами. Обновляйте инструмент и помните, что контейнерные машины сознательно меняют изоляцию на удобство.
Убедитесь, что ваш Mac имеет Apple silicon и macOS 26 или новее, скачайте подписанный .pkg установщик со страницы релизов Apple container на GitHub, запустите его с паролем администратора, затем выполните container system start и примите рекомендуемое ядро Linux. Проверьте работу командой container run --rm alpine echo hello. Обновляйте позже командой /usr/local/bin/update-container.sh, предварительно остановив службы командой container system stop.
Docker Sandboxes, запущенные 30 января 2026 года, выполняют ИИ-агентов для кодинга — таких как Claude Code, Codex CLI, Copilot CLI и Gemini CLI — внутри одноразовых микро-VM. Каждая песочница монтирует только папку вашего проекта, имеет собственный движок Docker без доступа к движку хоста и может применять сетевые политики через sbx инструментом. Docker Cloud Sandboxes, запущенные 24 сентября 2026 года, выполняют те же песочницы в облаке Docker.
macOS 27 Golden Gate, выпущенная 14 сентября 2026 года, работает только на Apple silicon, поэтому macOS 26 Tahoe — последний выпуск для Intel Mac. Её называют последней macOS с полной Rosetta 2, в чистой установке нет Python 2 и PHP, а Xcode 27, который поставляется со Swift 6.4 и планированием для агентов, требует macOS Tahoe 26.6 или новее. Откатиться на месте нельзя, поэтому перед обновлением сделайте резервную копию.
Сначала протестируйте, потом обновляйтесь. Python 3.15, выпущенный 9 октября 2026 года, добавляет явные ленивые импорты, frozendict и sentinel ленивые встроенные функции, более быстрый экспериментальный JIT и UTF-8 в качестве кодировки по умолчанию. Изменение кодировки и ленивые импорты с наибольшей вероятностью затронут существующий код, поэтому прогоните набор тестов в отдельной ветке. На macOS 27.0 python.org предупреждает, что IDLE и другие приложения на tkinter могут зависать при открытии диалоговых окон.
В основном нет — результаты проверки типов Microsoft сохранила, перенеся логику существующего компилятора на Go, но инструментам, которые используют JavaScript API компилятора, может понадобиться время, чтобы догнать. TypeScript 7.0, выпущенный 8 июля 2026 года, обычно делает полные сборки в 8–12 раз быстрее. Пакет Microsoft @typescript/typescript6 предоставляет tsc6 команду и API 6.0 параллельно для инструментов, которым они нужны.
Homebrew 7.0, выпущенный 13 сентября 2026 года, перевёл Intel Mac на Tier 3: это значит, что новых готовых bottles больше не будет, а после 1 сентября 2027 года Homebrew перестанет работать на Intel Mac. Тем, кому необходимо остаться на Intel, он предлагает MacPorts. На Apple silicon macOS 15 Sequoia, 26 Tahoe и 27 Golden Gate — полностью поддерживаемые платформы Tier 1.
Проект выбрал качество вместо привычной осенней даты выпуска. За время бета-цикла он откатил 53 коммита, включая запросы к графам свойств в SQL, слияние и разделение секций, FOR PORTION OF и GROUP BY ALLбольшинство из которых ожидаются в версии 20, а поиск ошибок с помощью ИИ выявил проблемы на позднем этапе. Первый кандидат в релизы вышел 15 октября 2026 года, а общий доступ запланирован на 19 ноября 2026 года.
Итог
Apple container 1.0 — это самый ясный за последние годы сигнал о том, что Apple серьёзно относится к разработке под Linux на Mac. Одна виртуальная машина на контейнер — действительно иной подход, чем у Docker Desktop, и правильный для мира, где ИИ-агенты запускают код, который никто не читал. Container machines превращают Mac в удобную рабочую станцию Linux без отдельного менеджера виртуальных машин. Темп с июня — восемь релизов, плагин для Kubernetes, релиз с исправлениями безопасности и навык для агентов — говорит о том, что Apple намерена продолжать.
Он ещё и молод. Отсутствие Compose, политик перезапуска, GUI и GPU означает, что большинству команд с многосервисными стеками пока стоит держать Docker Desktop или OrbStack, а Apple container воспринимать как инструмент для одиночных контейнеров, сред Linux и задач, чувствительных к изоляции. Это не критика; так выглядит версия 1.x.
Вокруг него 2026 год перестроил остальной стек: уход Intel из инструментальной цепочки Mac теперь получил конкретные даты, основные инструменты ускорились за счёт переписывания на Go и Rust, настройки безопасности по умолчанию стали строже, а ИИ перешёл от написания вашего кода к переписыванию вашей среды выполнения и поиску ошибок в вашей базе данных. Меньше всего это почувствуют те разработчики, кто действует размеренно: делает резервные копии, тестирует в ветке, помещает агентов в песочницу и выводит Intel Mac из эксплуатации раньше, чем это сделает Homebrew.
Используете Apple container, OrbStack или Podman на своём Mac? Хочу услышать, что вы запускаете, что сломалось и что вы измерили. Исправления и контраргументы приветствуются: статья обновляется по мере выхода новых релизов этих инструментов.
Раскрытие информации: В этой статье нет партнёрских ссылок и спонсированного контента. Моя компания Graham Miranda UG (haftungsbeschränkt) предоставляет услуги хостинга и ИТ-услуги и ничего не зарабатывает на упомянутых инструментах и компаниях. Ни одна из упомянутых здесь компаний не проверяла и не одобряла эту статью.
Последнее обновление: 12 ноября 2026.