Español
 English
 Deutsch
 Italiano
 Français
 Português do Brasil
 Tiếng Việt
 ไทย
 Bahasa Indonesia
 Русский
 العربية
 हिन्दी

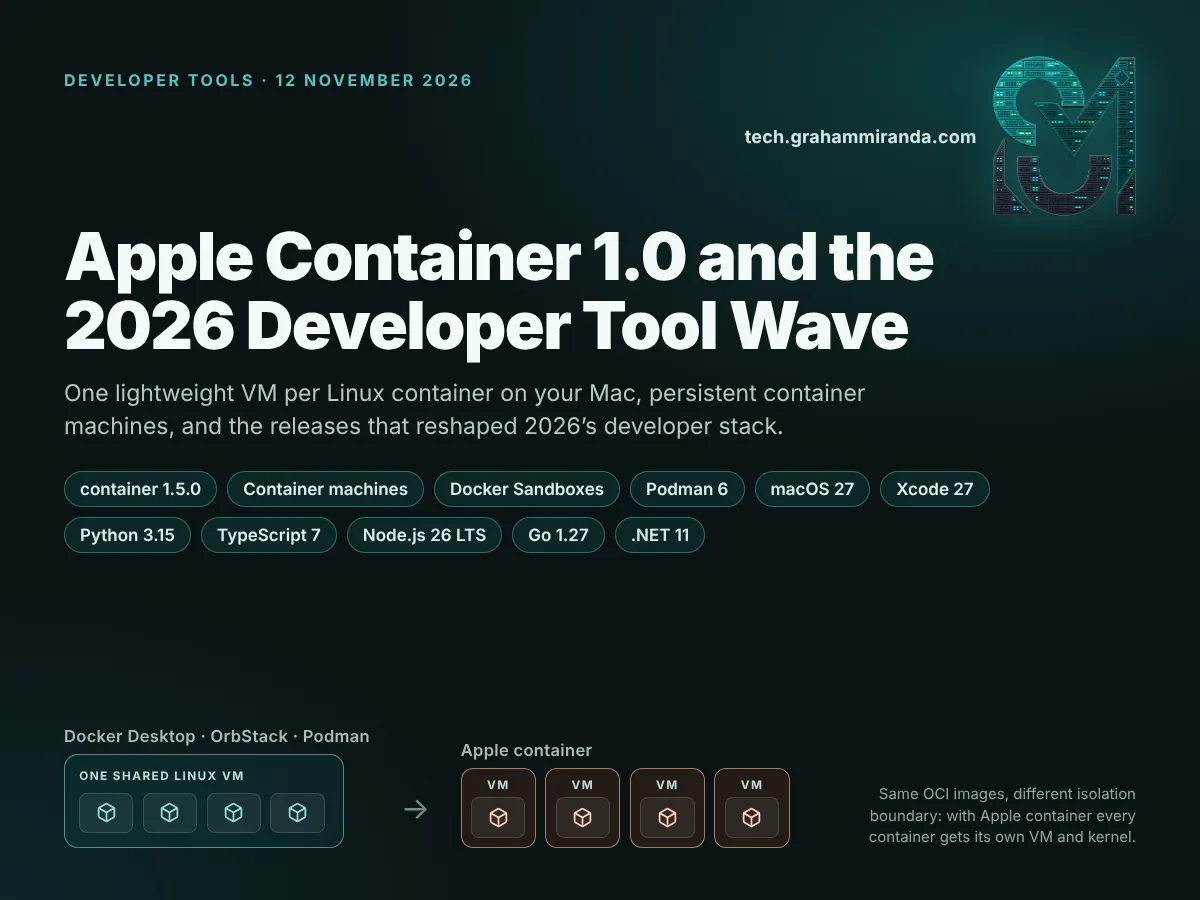
Apple container 1.0 es lo más interesante que Apple ha lanzado para desarrolladores en años, y la mayoría de la gente ajena al mundillo de los contenedores se lo perdió. Publicado el 9 de junio de 2026, durante la semana de la WWDC, ejecuta cada contenedor Linux en su propia máquina virtual ligera en tu Mac, habla imágenes OCI estándar y trae una idea nueva llamada máquinas de contenedores: entornos Linux persistentes que comparten tu nombre de usuario y tu directorio personal, más o menos como hace WSL en Windows. Cinco meses y ocho versiones después está en la versión 1.5.0, con un plugin de Kubernetes, una versión de parche de seguridad y un archivo de habilidades oficial para agentes de programación con IA en su repositorio.
No llegó solo. 2026 ha sido un año inusualmente denso en herramientas para desarrolladores. Docker se reconstruyó en torno a sandboxes de microVM para agentes de IA. Podman 6 eliminó una década de redes heredadas. macOS 27 dejó caer Intel, y Homebrew fijó una fecha para seguirlo. Python 3.15 hizo de UTF-8 el valor por defecto, TypeScript 7 reescribió su compilador en Go, Bun se reescribió en Rust con una IA haciendo la mayor parte de la escritura, y PostgreSQL 19 hizo algo que casi nadie hace ya: retrasó su lanzamiento a propósito, para hacer las cosas bien.
Esta guía cubre las dos mitades de esa historia. La primera mitad es un análisis práctico a fondo de la herramienta de contenedores de Apple: qué es, cómo funciona, qué cambió entre la 1.0 y la 1.5, cómo instalarla y usarla paso a paso, cómo traducir tus hábitos de Docker, cómo se compara con Docker Desktop, OrbStack, Podman y Lima, y dónde encaja si ejecutas modelos de IA o agentes de IA en un Mac. La segunda mitad es un radar de lanzamientos de las demás versiones de 2026 en el mismo espíritu, qué cambia cada una y qué deberías hacer realmente al respecto.
Cada número de versión, fecha y precio de este artículo se comprobó con las notas de la versión, la documentación oficial y las páginas de los fabricantes el 12 de noviembre de 2026. Las herramientas para desarrolladores avanzan rápido: una versión que hoy es la actual puede estar dos lanzamientos por detrás cuando leas esto, así que las cifras volátiles llevan fecha allí donde aparecen.
Aviso: Este artículo no incluye enlaces de afiliado y ningún contenido patrocinado. Mi empresa, Graham Miranda UG (haftungsbeschränkt), ofrece servicios de hosting y TI y no gana nada con ninguna herramienta, suscripción o empresa mencionada aquí. Ninguna de las empresas mencionadas aquí ha revisado ni aprobado este artículo.
TL;DR — Apple Container 1.0 y los lanzamientos para desarrolladores de 2026 en diez puntos
- Apple container 1.0 llegó el 9 de junio de 2026. Ejecuta cada contenedor Linux en su propia VM ligera, usando el paquete Swift de código abierto Contenerización de Apple, descarga y sube imágenes OCI estándar, y tiene licencia Apache-2.0. Necesita un Mac con Apple silicon y es compatible con macOS 26. La versión actual es 1.5.0 (29 de septiembre).
- Las máquinas de contenedores son la función estrella. Un solo comando te da un entorno Linux persistente que arranca el sistema init de la imagen y mapea tu nombre de usuario y tu directorio home del Mac dentro de Linux, así que editas en macOS y compilas dentro de Linux sin ningún paso de copia. Es lo más cerca que ha estado el Mac de WSL.
- Desde la 1.0, Apple ha añadido un experimental
plugin k8s de contenedoresque levanta clústeres locales de Kubernetes,exportación de contenedores, reenvío SSH para compilaciones, una versión de seguridad que corrigió seis avisos y una skill oficial de agente que enseña a los agentes de programación con IA a usar la herramienta en lugar de Docker. - Lo que todavía no puede hacer: no hay Compose, ni
--restartpolicy, ni GUI, ni acceso a GPU para los contenedores Linux, los nombres de contenedores solo se resuelven en la red por defecto, y la memoria que se libera dentro de un contenedor no se devuelve a macOS. Para pilas de varios servicios, Docker Desktop y OrbStack siguen siendo la mejor opción para el día a día. - El año de Docker giró en torno a los agentes de IA. Hardened Images pasó a ser gratis y de código abierto (diciembre de 2025), Docker Sandboxes dan a cada agente de programación su propia microVM (enero), Cloud Sandboxes las trasladan a la nube de Docker (septiembre) y Model Runner ejecuta LLM locales en la GPU del host, porque los contenedores en un Mac no pueden ver Metal.
- Podman 6 (junio) eliminó cgroups v1, CNI, slirp4netns, BoltDB y el soporte de Mac Intel, e hizo de libkrun la opción por defecto en macOS, que además es la única vía convencional para una inferencia con GPU casi nativa dentro de un contenedor en un Mac. OrbStack 2.2 añadió el paso directo de USB; Lima 2.x se convirtió en un sandbox para agentes de IA.
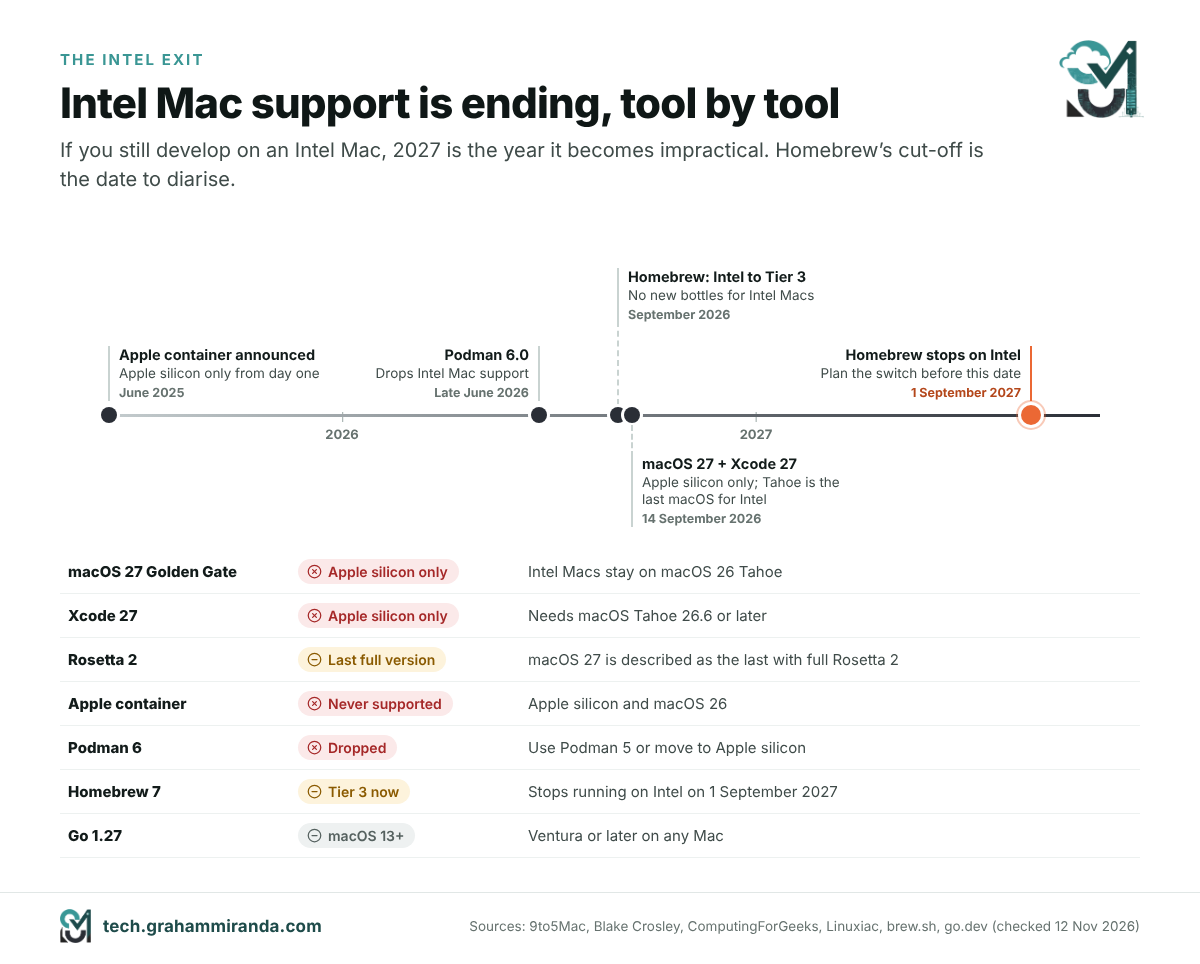
- La plataforma se movió bajo los pies de todo el mundo. macOS 27 Golden Gate (14 de septiembre) solo funciona en Apple silicon; Xcode 27 necesita macOS Tahoe 26.6 e incluye Swift 6.4 con planificación de agentes integrada; Homebrew 7 movió los Mac Intel al Tier 3 y deja de funcionar en ellos el 1 de septiembre de 2027; Linux 7.0 y Ubuntu 26.04 LTS llegaron en abril.
- Lenguajes y runtimes: Python 3.15 (importaciones perezosas, UTF-8 por defecto, un JIT más rápido), TypeScript 7 (compilador reescrito en Go, compilaciones 8–12× más rápidas), Node.js 26 LTS (Temporal activado por defecto), Go 1.27 (métodos genéricos, JSON v2), .NET 11 (tipos unión de C# 15), Vite 8 (Rolldown) y Bun 1.4 (reescrito de Zig a Rust).
- Seis patrones explican esta ola: la máquina virtual se convirtió en la nueva frontera de los contenedores; Intel se marcha de la cadena de herramientas del Mac; las herramientas se reescriben en lenguajes nativos por velocidad; la IA ya es a la vez constructora y buscadora de errores; los valores predeterminados de seguridad se han vuelto más estrictos; y los trenes de versiones se ralentizan para dar soporte a las versiones durante más tiempo.
- Qué hacer ahora: si estás en Apple silicon con macOS 26 o posterior, prueba una máquina contenedora esta semana; mantén Docker Desktop u OrbStack para las pilas de Compose; pon tus agentes de programación con IA en una sandbox; prueba Python 3.15, TypeScript 7 y Node 26 en una rama antes de cambiar; y planifica la retirada de cualquier Mac con Intel antes de septiembre de 2027.
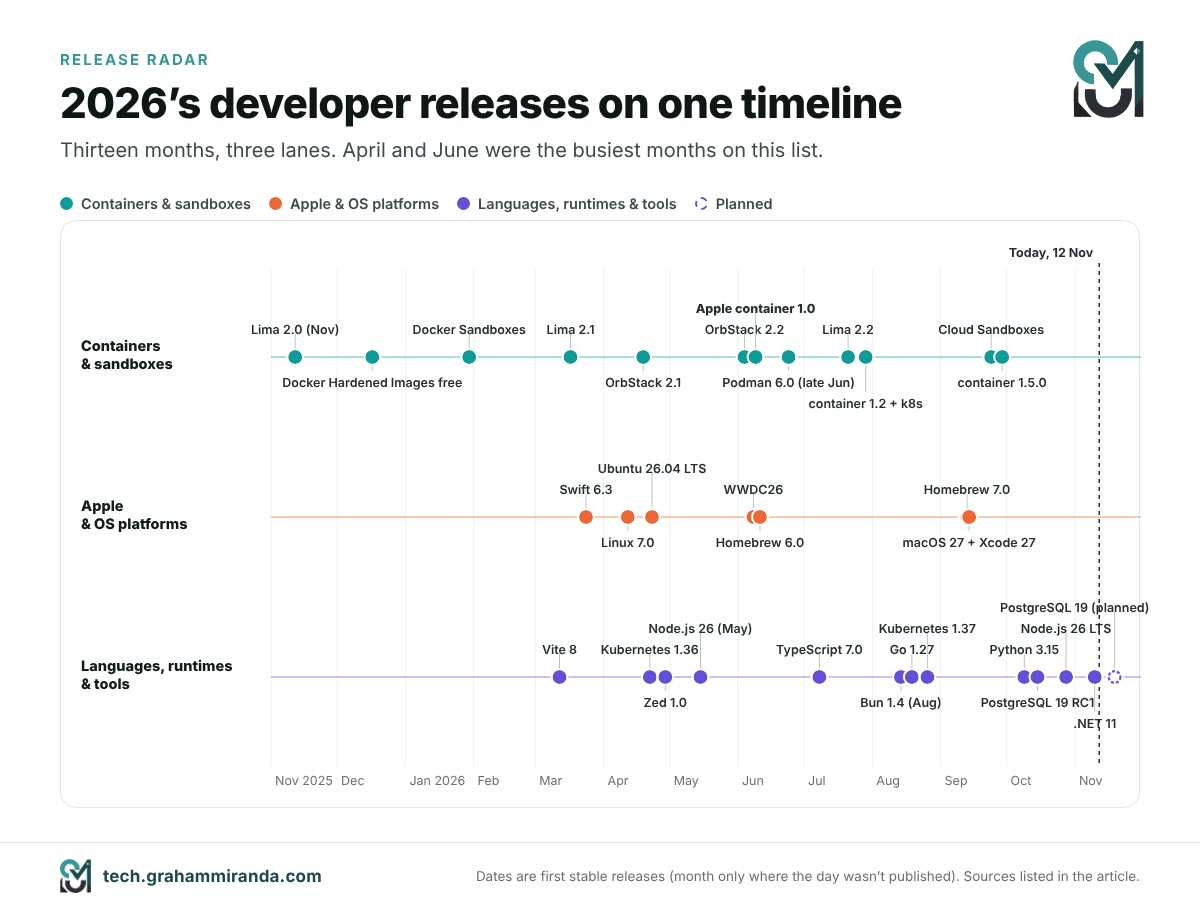
El radar de lanzamientos para desarrolladores de 2026, de un vistazo
| Publique | Publicado | ¿Qué ha cambiado? | A quién le importa |
|---|---|---|---|
| Apple container 1.0 → 1.5 | 9 jun → 29 sep 2026 | Una VM por contenedor Linux, máquinas contenedoras, Kubernetes local | Desarrolladores de Mac con Apple silicon |
| Docker Sandboxes / Cloud Sandboxes | 30 ene / 24 sep 2026 | Una microVM desechable para cada agente de programación con IA | Cualquiera que ejecute agentes de programación sin supervisión |
| Docker Hardened Images, gratis | 17 dic 2025 | Más de 1.000 imágenes mínimas y firmadas bajo Apache 2.0 | Cualquiera que publique imágenes de contenedor |
| Podman 6.0 | finales de junio de 2026 | cgroups v1, CNI y slirp4netns eliminados; libkrun por defecto en macOS | Usuarios de Podman, entornos Fedora y RHEL |
| OrbStack 2.1–2.2 | abr–oct 2026 | Máquinas aisladas, paso de USB, sonido | Desarrolladores de Mac que quieren velocidad y una GUI |
| Lima 2.0–2.2 | nov 2025–jul 2026 | Aislamiento de agentes de IA, invitados macOS y Windows | Usuarios de Lima y Colima, creadores de agentes |
| macOS 27 Golden Gate | 14 sep 2026 | Solo Apple silicon; el último Rosetta 2 completo | Cualquier desarrollador de Mac |
| Xcode 27 + Swift 6.4 | 14 sep 2026 | Planes de agentes, Device Hub; requiere Tahoe 26.6+ | Desarrolladores de la plataforma Apple |
| Swift 6.3 | 24 mar 2026 | SDK oficial de Android, @c Interoperabilidad con C |
Equipos de Swift multiplataforma |
| Linux 7.0 | 12 abr 2026 | Rust ya no es experimental; XFS autorreparable | Servidores y hosts de contenedores |
| Ubuntu 26.04 LTS | 23 abr 2026 | sudo-rs, coreutils en Rust, CUDA en el repositorio | Servidores, runners de CI, usuarios de WSL |
| Homebrew 6.0 y 7.0 | 11 jun / 13 sep 2026 | Confianza en los taps, brew vulns, BrewUI, Intel a Tier 3 |
Cualquier usuario de Mac en la línea de comandos |
| Python 3.15 | 9 oct 2026 | Importaciones perezosas, UTF-8 por defecto, JIT más rápido | Desarrolladores de Python |
| TypeScript 7.0 | 8 jul 2026 | Compilador en Go, compilaciones completas 8–12× más rápidas | Equipos de JavaScript y TypeScript |
| Node.js 26 LTS “Lithium” | LTS 28 oct 2026 | Temporal activado por defecto; última versión mayor semestral | Backends de Node.js |
| Go 1.27 | 19 ago 2026 | Métodos genéricos, JSON v2, TLS poscuántico | Servicios en Go |
| .NET 11 | 10–12 nov 2026 | Tipos unión de C# 15; .NET 8 y 9 fuera de soporte | Empresas de .NET |
| Bun 1.4 | Agosto de 2026 | Reescrito de Zig a Rust, en su mayor parte por agentes de IA | Usuarios de Bun y escépticos del código con IA |
| Vite 8 | 12 mar 2026 | Rolldown sustituye a esbuild y Rollup | Equipos de front-end |
| Kubernetes 1.36 / 1.37 | 22 abr / 26 ago 2026 | Namespaces de usuario GA; 67 mejoras en la 1.37 | Equipos de plataforma |
| PostgreSQL 19 | RC1 el 15 oct; GA prevista para el 19 nov 2026 | Aplazada, con 53 funcionalidades revertidas por calidad | Responsables de bases de datos |
| Zed 1.0 | finales de abril de 2026 | El editor hecho en Rust llega a la 1.0 en tres plataformas | Quienes cambian de editor |
Las fechas corresponden a las primeras versiones estables, salvo que se indique lo contrario. Las versiones avanzan rápido: Apple container, OrbStack, Zed y Python han publicado versiones puntuales desde entonces. Cada cifra se atribuye donde aparece.
Índice
- Parte 1 — Qué es Apple Container 1.0 y por qué es diferente
- Parte 2 — De la 1.0 a la 1.5: ocho lanzamientos en menos de cuatro meses
- Parte 3 — Las máquinas de contenedores: la respuesta de Apple a WSL
- Parte 4 — Cómo instalar y usar Apple Container: paso a paso
- Parte 5 — Apple Container frente a Docker: la chuleta de migración
- Parte 6 — Apple Container frente a Docker Desktop, OrbStack, Podman y Lima
- Parte 7 — Contenedores e IA local en un Mac: ¿dónde va la GPU?
- Parte 8 — La era del sandbox: por qué toda herramienta de contenedores se convirtió en una herramienta para agentes de IA
- Parte 9 — La capa de plataforma: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 y Homebrew
- Parte 10 — Lenguajes y runtimes: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun y Vite
- Parte 11 — Infraestructura y editores: Kubernetes, PostgreSQL 19 y Zed 1.0
- Parte 12 — Seis patrones detrás de la ola de lanzamientos de 2026
- Parte 13 — Tu plan de actualización para noviembre de 2026
- Preguntas frecuentes
- Conclusión
Parte 1 — Qué es Apple Container 1.0 y por qué es diferente
Los contenedores son una función de Linux. Un contenedor no es más que un conjunto de procesos Linux corrientes, aislados del resto por funciones del kernel llamadas namespaces y cgroups, y arrancados desde una imagen que contiene sus archivos. macOS no es Linux, así que toda herramienta que ejecute contenedores Linux en un Mac tiene que ejecutar en algún sitio una máquina virtual Linux. La pregunta interesante es cuántas.
Una VM para todo, o una VM por contenedor
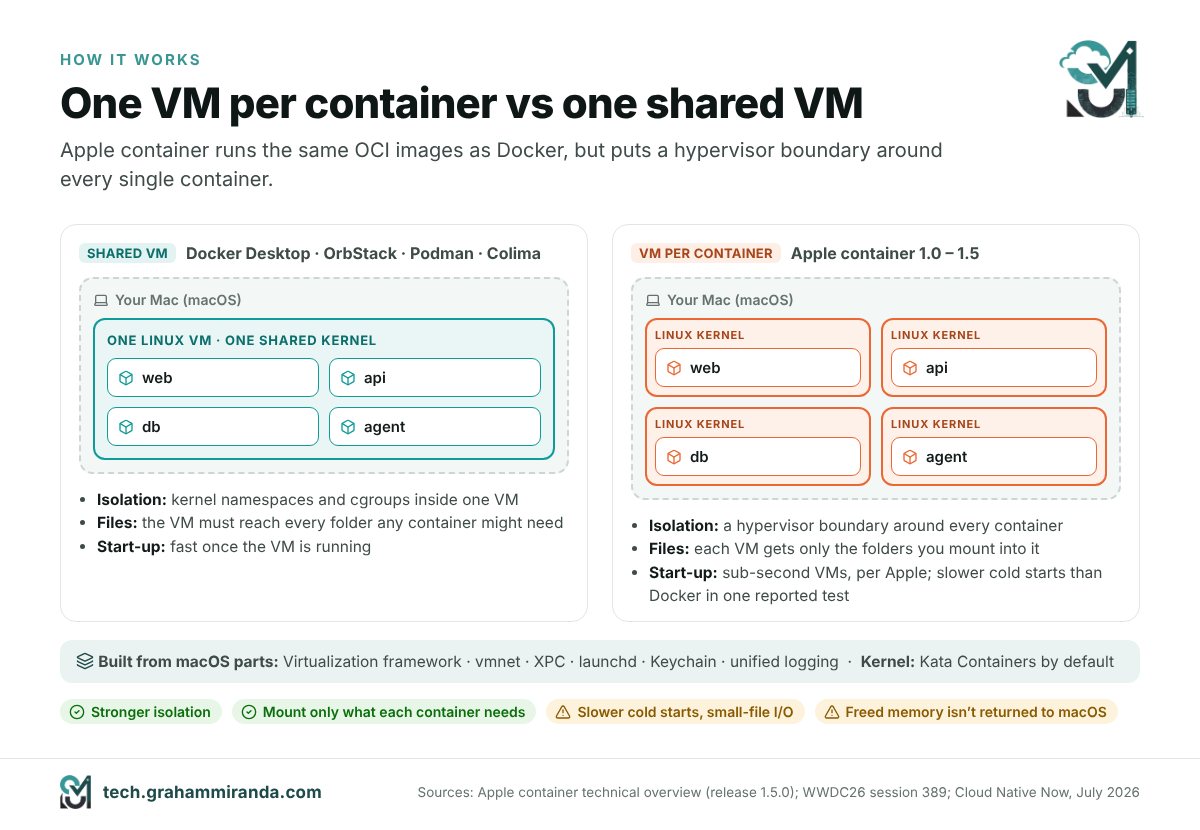
Docker Desktop, OrbStack, Podman’s machine y Colima todos siguen el enfoque clásico: arrancan una máquina virtual Linux y ejecutan todos tus contenedores dentro de ella, uno al lado del otro sobre el mismo kernel Linux. Eso es eficiente, arrancar un contenedor es rápido una vez que la VM está en marcha, y es así como funcionan también los contenedores en un servidor Linux. La pega es que el aislamiento entre contenedores es tan sólido como ese kernel compartido, y que la VM tiene que poder ver todas las carpetas que cualquier contenedor pueda llegar a necesitar, porque la VM es lo que comparte archivos con tu Mac.
Apple container invierte esto. Usa el paquete de código abierto de Apple Contenerización paquete para iniciar una máquina virtual ligera independiente para cada contenedor. La documentación de Apple enumera tres razones:
- Seguridad. Cada contenedor recibe el aislamiento de una máquina virtual completa, con un conjunto mínimo de utilidades y bibliotecas básicas dentro, lo que reduce la superficie de ataque.
- Privacidad. Solo montas en la máquina virtual de cada contenedor los datos que ese contenedor necesita. Con una máquina virtual compartida, la máquina virtual tiene que poder acceder a todo lo que cualquier contenedor podría llegar a usar.
- Rendimiento. Apple dice que estas máquinas virtuales necesitan menos memoria que las máquinas virtuales completas y arrancan en tiempos comparables a los de los contenedores en una máquina virtual compartida. En la WWDC26 las describió como máquinas virtuales ligeras con tiempos de arranque por debajo del segundo.
Todo lo demás es estándar. Apple container consume y produce imágenes OCI, así que descarga desde Docker Hub, el registro de contenedores de GitHub o cualquier otro registro, compila a partir de Dockerfiles normales y sube imágenes que funcionan en cualquier otro sitio.
Qué se ejecuta realmente en tu Mac
Apple container se construye con las mismas piezas de macOS que Apple usa en todas partes, y eso es parte de por qué se siente nativo:
- El Virtualization framework ejecuta las máquinas virtuales Linux y sus dispositivos virtuales.
- El vmnet framework proporciona la red virtual. Cada contenedor recibe su propia dirección IP (por defecto en
192.168.64.0/24), accesible desde tu Mac y, en macOS 26, desde otros contenedores. - XPC conecta la herramienta de línea de comandos con sus servicios en segundo plano, launchd los gestiona, Keychain guarda las contraseñas de tus registros y el sistema de registro unificado recopila los registros.
- Cuando ejecutas
container system start, un agente de arranque llamadocontainer-apiserverse inicia, junto con ayudantes para las imágenes, la red, las container machines y los clústeres de Kubernetes. Cada contenedor que creas tiene su propiocontainer-runtime-linuxayudante. - El kernel Linux dentro de cada máquina virtual viene del Kata Containers proyecto por defecto. La primera
container system startofrece descargarlo.
Por qué el modelo de una máquina virtual por contenedor importa ahora
Durante años, una máquina virtual por contenedor sonó excesivo para un portátil de desarrollo. Dos cosas cambiaron eso. Primero, Apple silicon hizo que las máquinas virtuales ligeras fueran lo bastante baratas como para arrancar en menos de un segundo. Segundo, los desarrolladores empezaron a dejar que los agentes de programación con IA ejecutaran comandos y código que no han leído. Mitch Ashley, de The Futurum Group, lo planteó en términos de dónde está el límite de seguridad: pasa de los espacios de nombres del kernel compartido al hipervisor, que es una forma más defendible de ejecutar cargas de trabajo no confiables. Si un proceso comprometido se escapa de un contenedor en una máquina virtual compartida, está en la máquina virtual junto con todos tus otros contenedores. Si se escapa de un Apple container, está en una máquina virtual en la que no hay nada más.
Las contrapartidas
Nada es gratis, y el diseño de una VM por contenedor tiene costes reales:
- Arranques en frío. Cloud Native Now citó benchmarks independientes en los que Docker Desktop arrancaba contenedores unas cuatro veces más rápido, mientras que Apple container mostraba alrededor de un 33 % más de rendimiento de memoria. Tómate ambos datos como orientativos: son un único conjunto de pruebas, el artículo no decía quién las hizo y ambas herramientas han publicado varias versiones desde entonces.
- E/S de archivos pequeños. Como cada contenedor tiene su propio sistema de archivos, las cargas de trabajo que tocan decenas de miles de archivos pequeños, como un gran
npm install, pueden resultar más lentas que en una herramienta madura de VM compartida. - La memoria no se devuelve. El framework Virtualization solo admite en parte el memory ballooning. La VM de un contenedor crece a medida que su aplicación consume memoria, pero la memoria liberada dentro de Linux no se devuelve a macOS. La propia documentación de Apple sugiere reiniciar de vez en cuando los contenedores que consumen mucha memoria.
- Solo macOS 26, solo Apple silicon. Apple dice que la herramienta es compatible con macOS 26 y que los mantenedores normalmente no arreglan problemas que no pueden reproducir ahí. Sí funciona en macOS 15, pero allí los contenedores no pueden comunicarse entre sí y solo tienes una red. Los Mac con Intel no son compatibles en absoluto.
Parte 2 — De la 1.0 a la 1.5: ocho lanzamientos en menos de cuatro meses
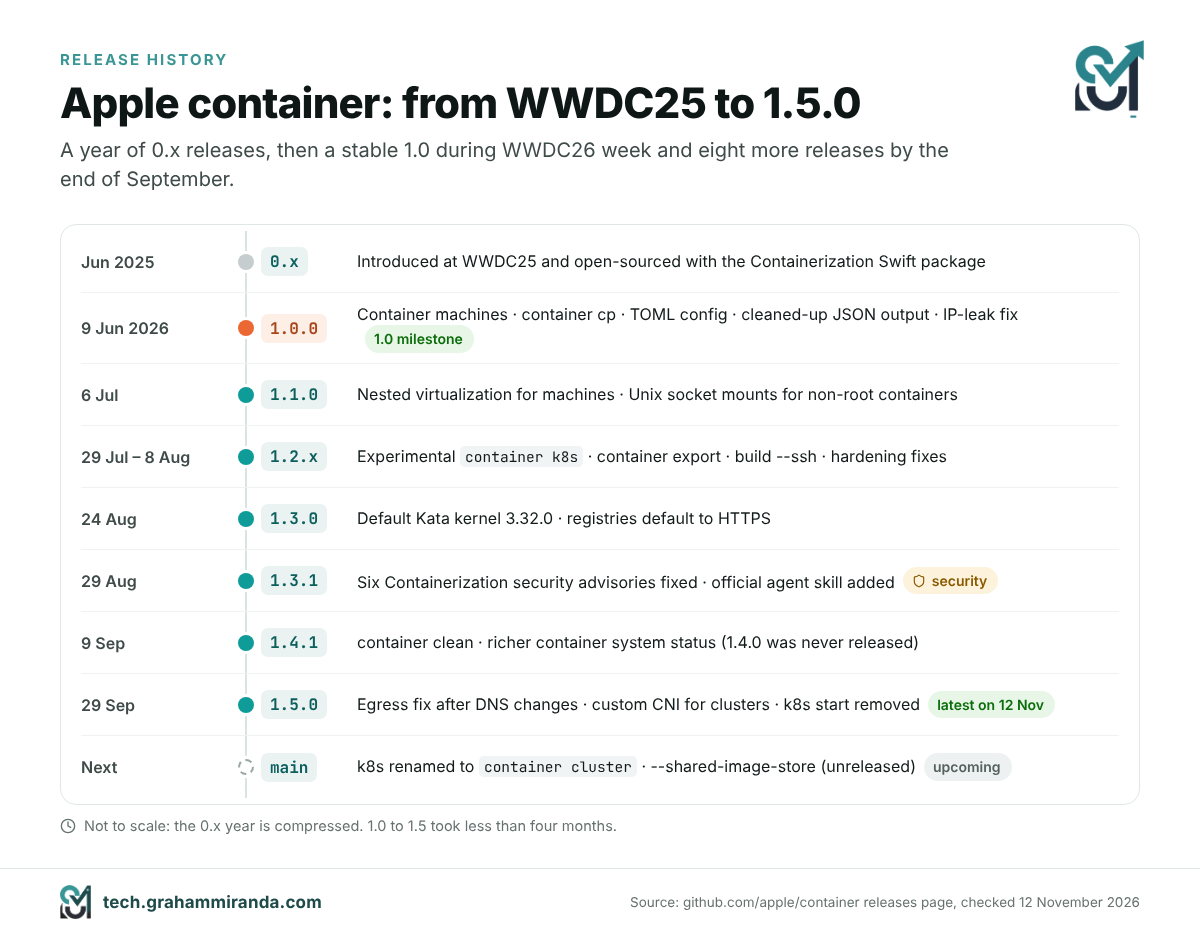
Apple presentó container y Containerization en la WWDC25 en junio de 2025 y los publicó como código abierto. Siguió un año de versiones 0.x, cada una con algún cambio incompatible ocasional. La versión 1.0.0 llegó el 9 de junio de 2026, y Apple ha mantenido un ritmo constante desde entonces:
| Versión | Fecha | Cambios destacados |
|---|---|---|
| 1.0.0 | 9 jun 2026 | container machine; container cp; --stop-signal y --shm-size; configuración movida a un archivo TOML; salida JSON/YAML/TOML más limpia; corrección de direcciones IP filtradas |
| 1.1.0 | 6 de julio de 2026 | Virtualización anidada para container machines; montajes de sockets Unix para contenedores sin root |
| 1.2.0–1.2.2 | 29 de julio–8 de agosto de 2026 | Experimental plugin k8s de contenedores plugin para Kubernetes local; exportación de contenedores; build --ssh; rutas de solo lectura y enmascaradas; varias correcciones de endurecimiento |
| 1.3.0 | 24 de agosto de 2026 | Kernel Kata predeterminado actualizado a 3.32.0; las operaciones de imagen usan HTTPS de forma predeterminada |
| 1.3.1 | 29 de agosto de 2026 | Versión de seguridad que corrige seis avisos en Containerization; el archivo skill oficial skill oficial de agente añadido al repositorio |
| 1.4.1 | 9 sep 2026 | container clean; container system status informa del host, las rutas y los recursos (la 1.4.0 nunca se publicó) |
| 1.5.0 | 29 sep 2026 | Corrección de la pérdida de acceso a la red tras cambios de DNS; CNI personalizado para clústeres de Kubernetes; k8s start eliminado por ahora |
Última versión a 12 de noviembre de 2026: 1.5.0. Apple señala que sus números de versión son versiones de producto, no versiones semánticas.
Qué rompió la 1.0 y por qué deberías preocuparte si actualizaste desde la 0.x
La versión 1.0 fue el momento en que Apple hizo limpieza, y hay tres cambios que pueden morder a cualquiera que use scripts:
- La configuración pasó a un archivo TOML en
~/.config/container/config.toml. Los antiguoscontainer system property getysetsubcomandos han desaparecido. - La salida estructurada cambió. Si analizas el JSON de
container lsoinspecten scripts, compruébalos contra la 1.x. - La API en segundo plano dejó de ser compatible con los clientes 0.x. Cualquier herramienta de terceros creada contra la API XPC de 0.x necesita una actualización.
Desde la 1.0, Apple dice que la interfaz de línea de comandos por lo general mantiene la compatibilidad retroactiva dentro de una versión mayor, con una excepción que importa: las funciones marcadas como experimental, como el subcomando de Kubernetes, pueden cambiar sin aviso.
La versión de seguridad
Versión 1.3.1 corrigió seis avisos en el paquete Containerization. En palabras llanas: un ID de contenedor que no se comprobaba podía permitir que la creación de un contenedor borrara archivos fuera de su propia carpeta; los digests de imagen sin validar permitían un salto de ruta en el almacén local de imágenes; cargar un layout de imagen podía seguir un enlace simbólico y leer archivos de tu Mac; el cliente de registro seguía una redirección de autenticación sin comprobar su host (CVE-2026-65388); y dos capas de imagen mal formadas podían tumbar el desempaquetador. Ninguno de estos fallos es exótico. Son exactamente el tipo de error que esperarías en una herramienta joven que maneja imágenes no confiables, y son un buen argumento para mantenerte al día. Las versiones 1.2 ya habían añadido comprobaciones de integridad para las descargas del kernel y validación de IDs de contenedor y nombres de plugins, y la 1.5.0 corrigió un problema de seguridad en el manejo del kubeconfig del plugin de Kubernetes.
Apple incluye una skill para tu agente de programación con IA
El detalle más 2026 de todo el proyecto es un archivo llamado skills/container/SKILL.md, añadido en la 1.3.1. Es una skill de agente: un conjunto de instrucciones que agentes de programación con IA como Claude Code y Codex pueden cargar cuando una tarea implica contenedores. Le dice al agente que container sustituye a Docker, Lima, Colima y Podman en un Mac, le da un mapa de comandos de Docker a container y le advierte de las trampas en las que un modelo caería de otro modo: los grupos de comandos van en singular (container image ls, no container images), container build necesita -t o acabas con una imagen llamada como un UUID aleatorio, no hay Compose ni --restart, y los nombres de contenedor solo se resuelven en la red por defecto.
Es un archivo pequeño, pero dice algo sobre cómo espera Apple que se use la herramienta: cada vez menos por un desarrollador que teclea comandos y cada vez más por un agente que los teclea en nombre del desarrollador. La chuleta de la parte 5 se apoya en la misma correspondencia.
Lo que viene después
La rama principal del proyecto ya está renombrando el experimental plugin k8s de contenedores subcomando a container cluster y añadiendo una --shared-image-store opción que permite a los nodos del clúster usar tus imágenes locales sin un registro. La propia documentación de Apple advierte de que, con la compartición activada, cualquiera que tenga root en un nodo puede leer todas las imágenes de tu almacén local, incluidas las imágenes privadas que descargaste con tus credenciales de registro. Si escribes scripts contra el plugin de Kubernetes hoy, cuenta con que el nombre cambie en una versión futura.
Parte 3 — Las máquinas de contenedores: la respuesta de Apple a WSL
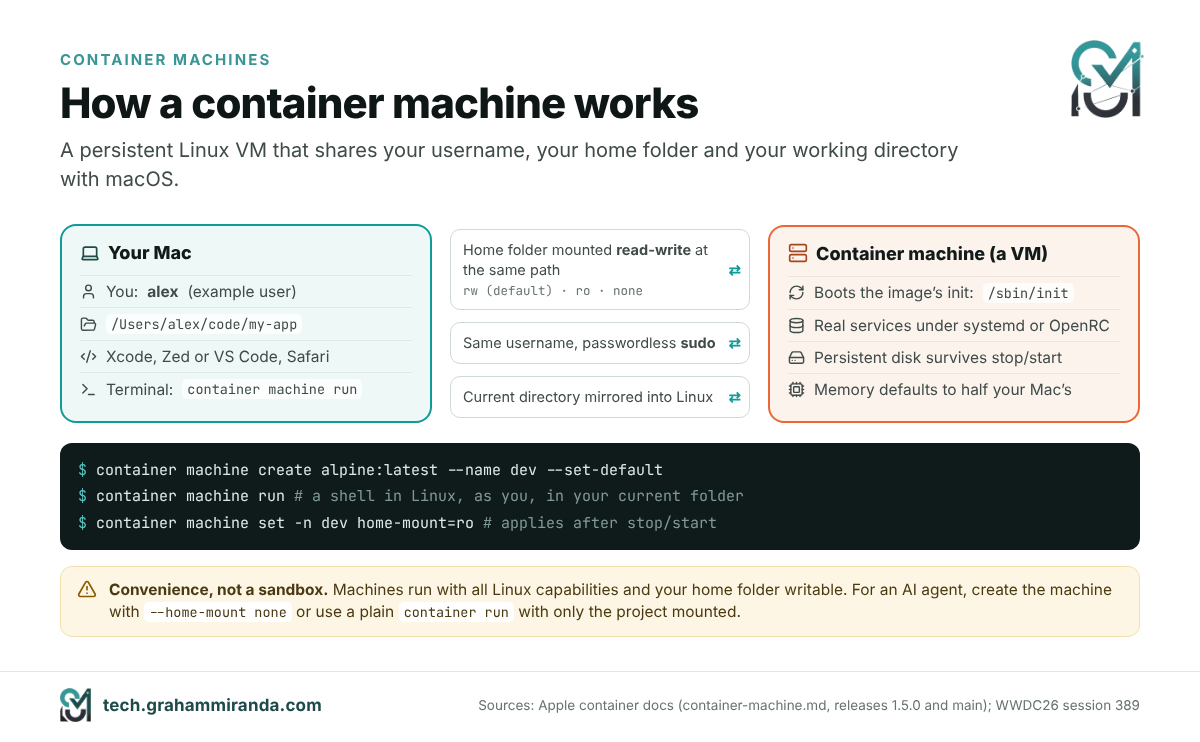
Un contenedor normal se modela sobre una aplicación: un proceso, normalmente de vida corta, que se desecha cuando se detiene. Una container machine se modela sobre un entorno Linux. Apple lo presentó con la 1.0 y le dio su propia sesión de la WWDC26, que lo describió como rápido y ligero como un contenedor y persistente como una máquina virtual.
Qué te ofrece una container machine
- Arranca el sistema init de la imagen, así que los servicios de larga duración funcionan. En una imagen con
systemd,systemctl start postgresqlhace lo que esperas. - Tu nombre de usuario del Mac y tu directorio personal se mapean dentro. Dentro de la máquina eres tu propio usuario, no root, con
sudo, sin contraseña, y la carpeta personal de tu Mac está montada en la misma ruta. Tus repositorios y dotfiles existen a la vez en ambos lados. - Tu directorio de trabajo te sigue. Ejecuta un comando desde una carpeta de proyecto de tu Mac y se ejecuta en la misma carpeta dentro de Linux.
- Es persistente. Los paquetes que instalas, los servicios que configuras y los archivos que están fuera de tu directorio personal sobreviven a un stop y un start.
- Se construye a partir de imágenes OCI normales, incluidas las que construyes tú mismo con
container build.
En la práctica, eso significa que editas en Xcode, Zed o VS Code en macOS, y compilas, ejecutas y pruebas dentro de Linux, sin ningún paso de copia entre medias. La demo de la WWDC de Apple construyó un servidor web en Swift dentro de una máquina, lo editó en Xcode en el Mac y lo cargó en Safari.
Los comandos
# Crea una máquina a partir de una imagen y hazla la predeterminada
container machine create alpine:latest --name dev
container machine set-default dev

# Ejecuta un solo comando o abre un shell (arranca la máquina si está parada)
container machine run uname -a
container machine run whoami        # tu nombre de usuario del Mac, no root
container machine run               # shell interactivo

# Gestión
container machine ls
container machine inspect dev
container machine set -n dev cpus=4 memory=8G   # se aplica tras el siguiente stop/start
container machine stop dev
container machine rm dev            # borra la máquina Y su almacenamiento
Cada container machine comando también responde al alias corto m, así que container m ls funciona. La memoria por defecto es la mitad de la memoria de tu Mac, lo que es generoso; en una máquina de 16 GB, pon un límite.
Trae tu propia imagen de máquina
Cualquier imagen de Linux que contenga /sbin/init funciona. La documentación de Apple incluye un Dockerfile que convierte Ubuntu 24.04 en una completa systemd máquina con SSH y herramientas habituales; la versión corta es así:
FROM ubuntu:24.04
ENV container container
RUN apt-get update && \
    apt-get install -y dbus systemd openssh-server iproute2 curl sudo && \
    apt-get clean && rm -rf /var/lib/apt/lists/*
RUN systemctl set-default multi-user.target
container build -t local/ubuntu-machine:latest .
container machine create local/ubuntu-machine:latest --name ubuntu
El ejemplo completo de Apple también enmascara un puñado de systemd unidades que no tienen sentido en una VM y reinicia el ID de la máquina; cópialo de la documentación y no de aquí si quieres systemd que arranque limpiamente. En el primer arranque, la herramienta ejecuta un script de configuración que crea tu usuario. Puedes sustituirlo por tu propio script en /etc/machine/create-user.sh.
Virtualización anidada
Desde la 1.1, una máquina contenedor puede ejecutar sus propias máquinas virtuales, lo que resulta útil para probar herramientas basadas en KVM o montar configuraciones de Kubernetes dentro de una VM. Necesitas un M3 o posterior Mac, macOS 15 o posterior, y un kernel Linux compilado con soporte para KVM, porque el kernel predeterminado no lo incluye. Después creas la máquina con --virtualization --kernel /path/to/vmlinux-kvm y compruebas si existe /dev/kvm dentro.
Las limitaciones que debes conocer antes de mudarte
- La máquina tiene su propia red. Los servidores de dentro deben escuchar en la interfaz externa de la máquina, no solo en
localhost, y llegas a ellos a través de la dirección IP de la máquina, quecontainer machine listmuestra. - Eliminar una máquina elimina su disco. Todo lo que quede fuera de tu carpeta personal montada desaparece tras
container machine rm. - Es un entorno de comodidad, no un sandbox. La documentación de Apple lo dice sin rodeos: una máquina monta toda tu carpeta personal en lectura y escritura en la misma ruta, se ejecuta con todas las capacidades de Linux y sin las habituales
/procy/sysrutas enmascaradas, y le da a tu usuariosudo. Por tanto, root dentro de la máquina puede escribir en cualquier parte de tu carpeta personal con tus permisos de macOS. Eso es justo lo que quieres para tu propio trabajo y justo lo que no quieres para un agente de IA. Para un agente, crea una máquina con--home-mount none(o cambia una existente concontainer machine set -n dev home-mount=none, luego reiníciala) y clona el proyecto dentro, o sáltate las máquinas y usa uncontainer runnormal con solo la carpeta del proyecto montada. La parte 8 vuelve sobre esto. - Es Linux sobre Apple silicon, así que los binarios solo para x86 necesitan Rosetta (
container run --rosettaexiste para contenedores) o una compilación arm64.
Quién debería usar una
Si desarrollas software de servidor que se ejecuta en Linux, pruebas contra más de una distribución o ejecutas servicios como PostgreSQL, Redis o una cola de mensajes para desarrollo local, las máquinas contenedor sustituyen buena parte de aquello para lo que la gente usaba Lima, Multipass, UTM o un VPS remoto. Crea una máquina por distribución objetivo (alpine, ubuntu, debian), conserva la misma carpeta personal en todas ellas y prueba tu código en las tres sin salir de tu Mac.
Parte 4 — Cómo instalar y usar Apple Container: paso a paso
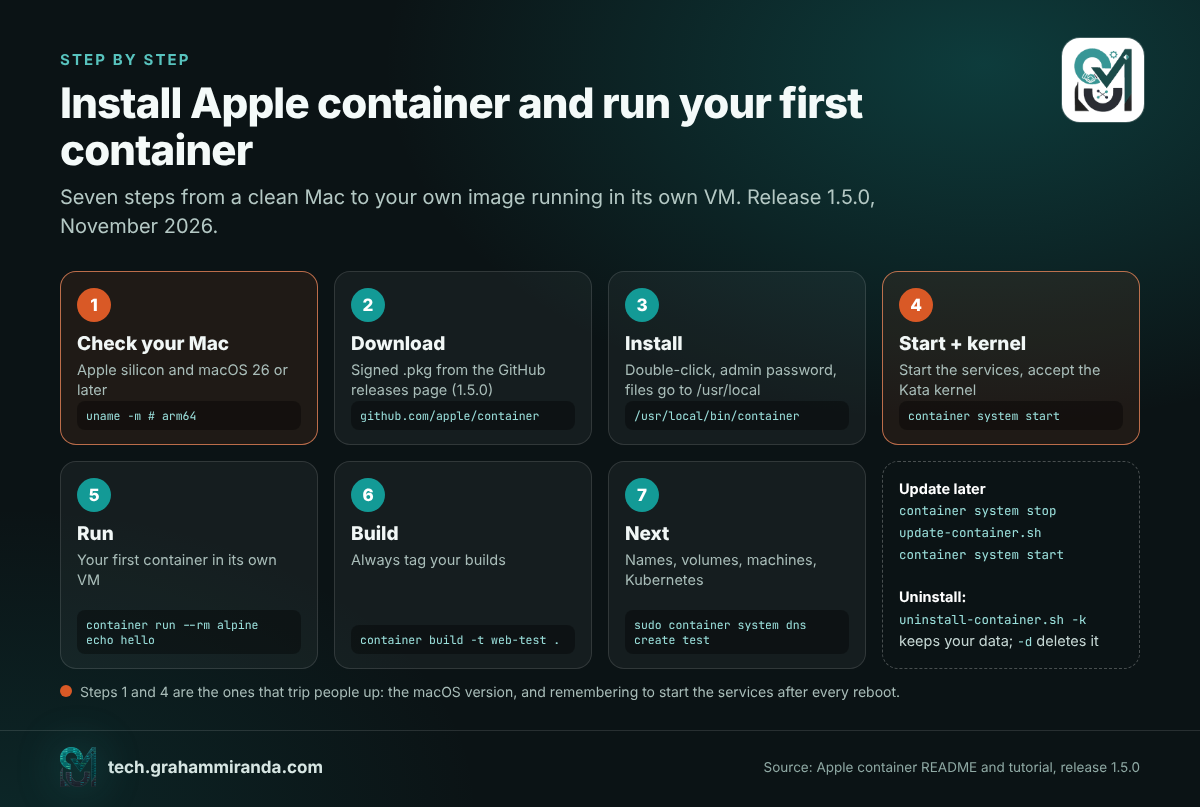
Esta es la ruta más corta desde cero hasta una instalación que funcione, con los comandos de la documentación propia de Apple para la versión 1.5.0. Todo se ejecuta en Terminal.
Paso 1 — Comprueba tu Mac
Necesitas Apple silicon y, para tener toda la funcionalidad, macOS 26 Tahoe o posterior. También funciona en macOS 27 Golden Gate.
uname -m               # must print arm64
sw_vers -productVersion  # 26.x or 27.x for full support
En macOS 15 Sequoia la herramienta funciona, pero los contenedores no pueden comunicarse entre sí y solo tienes una red. En un Mac con Intel no funciona en absoluto; salta a la parte 6 para ver las alternativas.
Paso 2 — Descarga el instalador firmado
Abra el página de versiones de Apple container y descarga el paquete de instalación firmado (.pkg) adjunto a la última versión, 1.5.0 en el momento de escribir esto. La documentación de Apple solo describe este paquete como vía de instalación, así que es el que hay que usar.
Paso 3 — Instálalo
Haz doble clic en el paquete, sigue el instalador e introduce tu contraseña de administrador cuando te la pida. Instala todo en /usr/local, incluidos dos scripts auxiliares que necesitarás más adelante: update-container.sh y uninstall-container.sh.
Paso 4 — Inicia los servicios e instala un kernel
container system start
El primer arranque pregunta si quieres descargar el kernel de Linux recomendado del proyecto Kata Containers. Responde y. Después comprueba que todo está en marcha:
container system status    # host, paths and resources since 1.4.1
container system version
container ls -a            # an empty list means it's working
container system start inicia un agente de inicio, así que tienes que ejecutarlo otra vez después de reiniciar. Si más adelante un comando falla con “Los plugins no están disponibles. Inicia los servicios del sistema de contenedores y vuelve a intentarlo”, comprueba primero la ortografía de tu comando: la propia skill de agente de Apple advierte de que un subcomando mal escrito produce exactamente este mensaje, y solo se trata de un problema real del servicio si container system status además indica que el servicio está caído.
Paso 5 — Ejecuta tus primeros contenedores
container run --rm alpine echo hello      # pulls alpine, runs it in its own VM, removes it
container run -it --rm ubuntu:24.04 bash  # an interactive shell; type exit to leave
Por defecto, las imágenes vienen de Docker Hub, así que los nombres cortos como alpine y postgres:16 funcionan igual que en Docker.
Paso 6 — Crea y ejecuta tu propia imagen
Crea una carpeta con este Dockerfile (es el mismo mini servidor web que usa el tutorial de Apple):
FROM docker.io/python:alpine
WORKDIR /content
RUN echo '<h1>Hello from Apple container</h1>' > index.html
CMD ["python3", "-m", "http.server", "80", "--bind", "0.0.0.0"]
Construye la imagen, ejecútala y ábrela:
container build -t web-test .                       # always pass -t
container run -d --name web -p 8080:80 web-test     # detached, port 8080 on your Mac
open http://localhost:8080
Hay dos diferencias con Docker que conviene saber de inmediato. Primero, etiqueta siempre tus compilaciones: sin -t, la imagen recibe como nombre un UUID recién generado. Segundo, cada contenedor tiene su propia dirección IP. container ls la muestra, y puedes abrir http://<that-ip> sin publicar ningún puerto; -p solo hace falta cuando quieres el conocido localhost:8080 o cuando una app de macOS espera un puerto local.
Paso 7 — Da nombres amigables a los contenedores (opcional)
Apple container incluye un servicio DNS propio. Configura un dominio local una vez y cada contenedor pasa a ser accesible como <name>.<domain>:
mkdir -p ~/.config/container
printf '[dns]\ndomain = "test"\n' >> ~/.config/container/config.toml   # edita la tabla [dns] si el archivo ya tiene una
container system stop && container system start
sudo container system dns create test
open http://web.test
Los nombres solo se resuelven para contenedores en la predeterminada red, y siempre con el dominio: web.test funciona, pero un web sin más no. Los contenedores de una red que creaste con container network create no pueden resolverse entre sí por nombre ahora mismo (registrado como issue #1809); usa esas redes para aislar y conéctate por IP.
Paso 8 — Conserva los datos y fija límites
# Monta la carpeta actual con bind-mount
container run -it --rm -v "$PWD":/app -w /app node:22 bash

# Un volumen con nombre para una base de datos, con límites de CPU y memoria
container volume create pgdata
container run -d --name db --cpus 2 --memory 2g \
  -e POSTGRES_PASSWORD=change-me \
  -v pgdata:/var/lib/postgresql/data \
  postgres:16
Conjunto --memory en cualquier cosa de larga duración. Como la memoria que se libera dentro de la VM de un contenedor no vuelve a macOS, un contenedor sin límite que en algún momento tuvo un pico se queda con esa memoria hasta que lo reinicias.
Paso 9 — Accede a un servicio que se ejecuta en tu Mac
Los contenedores no pueden usar localhost para llegar a tu Mac, porque dentro de la VM localhost es el contenedor. Para llegar, por ejemplo, a Ollama o a un servidor de desarrollo en tu Mac, crea un dominio de host una vez:
sudo container system dns create host.container.internal --localhost 203.0.113.113
container run -it --rm alpine/curl curl http://host.container.internal:11434/api/tags
La documentación de Apple señala dos pegas: crear un dominio así desactiva iCloud Private Relay, y la regla de filtrado de paquetes que hay detrás se elimina al reiniciar, así que puede que tengas que recrearla. Cualquier dirección de los rangos de la documentación (192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24) es una opción segura.
Paso 10 — Prueba una máquina de contenedores
container machine create alpine:latest --name dev --set-default
container machine run          # un shell en Linux, como tú, en tu carpeta actual
La parte 3 tiene los detalles, incluidas las advertencias de seguridad antes de dejar entrar a un agente.
Paso 11 — Ejecuta Kubernetes local (experimental)
brew install kubectl                   # si aún no lo tienes
container k8s create                   # crea un clúster llamado k8s-dev
kubectl get nodes                      # el clúster ya está en ~/.kube/config
container build -t my-app:latest .
container k8s load-image my-app:latest # usa imagePullPolicy: Never en tu pod spec
container k8s delete                   # cuando termines
Los clústeres usan la imagen de forma predeterminada y reciben un cuarto de las CPU y la memoria de tu Mac (como mínimo 2 CPU y 2 GB). En 1.5.0, un clúster cuyo nodo se ha detenido no se puede reiniciar kindest/node:v1.35.5 imagen de forma predeterminada y obtienes una cuarta parte de las CPU y la memoria de tu Mac (como mínimo 2 CPU y 2 GB). En 1.5.0, un clúster cuyo nodo se ha detenido no se puede reiniciar; bórralo y vuelve a crearlo. Y recuerda que este subcomando es experimental y se está renombrando a container cluster en la rama main.
Paso 12 — Actualizar, limpiar o desinstalar
container stats --no-stream          # CPU, memoria, red y disco en vivo por contenedor
container logs -f web                # sigue la salida de un contenedor
container system df                  # uso de disco
container prune && container image prune && container volume prune && container network prune

container system stop && /usr/local/bin/update-container.sh && container system start   # actualizar
/usr/local/bin/uninstall-container.sh -k   # desinstalar y conservar tus datos
/usr/local/bin/uninstall-container.sh -d   # desinstalar y borrar tus datos
Solución de problemas
| Síntoma | Causa probable | Fijar |
|---|---|---|
| “Los plugins no están disponibles. Inicia los servicios del sistema de contenedores y vuelve a intentarlo” | Un subcomando mal escrito (p. ej. container images), o los servicios realmente están detenidos |
Revisar container --help para ver el nombre correcto; ejecuta container system start solo si container system status indica que está caído |
| Tu imagen recién compilada tiene un nombre aleatorio | Compilaste sin -t |
container image ls, luego vuelve a compilar con -t name:tag |
| Los contenedores no pueden alcanzarse entre sí por nombre | Los nombres solo se resuelven en la red predeterminada, con el dominio | Utilice name.test, o conéctate por IP desde container inspect |
| Los contenedores no pueden alcanzarse entre sí en absoluto | Estás en macOS 15 | Actualiza a macOS 26 o posterior |
| El uso de memoria solo sube | Ballooning de memoria parcial en el framework Virtualization | Conjunto --memory; reinicia el contenedor para devolver la memoria |
exec format error |
Una imagen solo para x86 en Apple silicon | Usa una imagen arm64 o multiarquitectura, o prueba --rosetta |
| La red deja de funcionar tras un cambio de VPN o DNS | Un error corregido en 1.5.0 | Actualiza con update-container.sh |
| Un contenedor no puede acceder a un servidor de desarrollo en tu Mac | localhost dentro de un contenedor es el contenedor |
Crea un --localhost dominio host (Paso 9) |
Parte 5 — Apple Container frente a Docker: la chuleta de migración
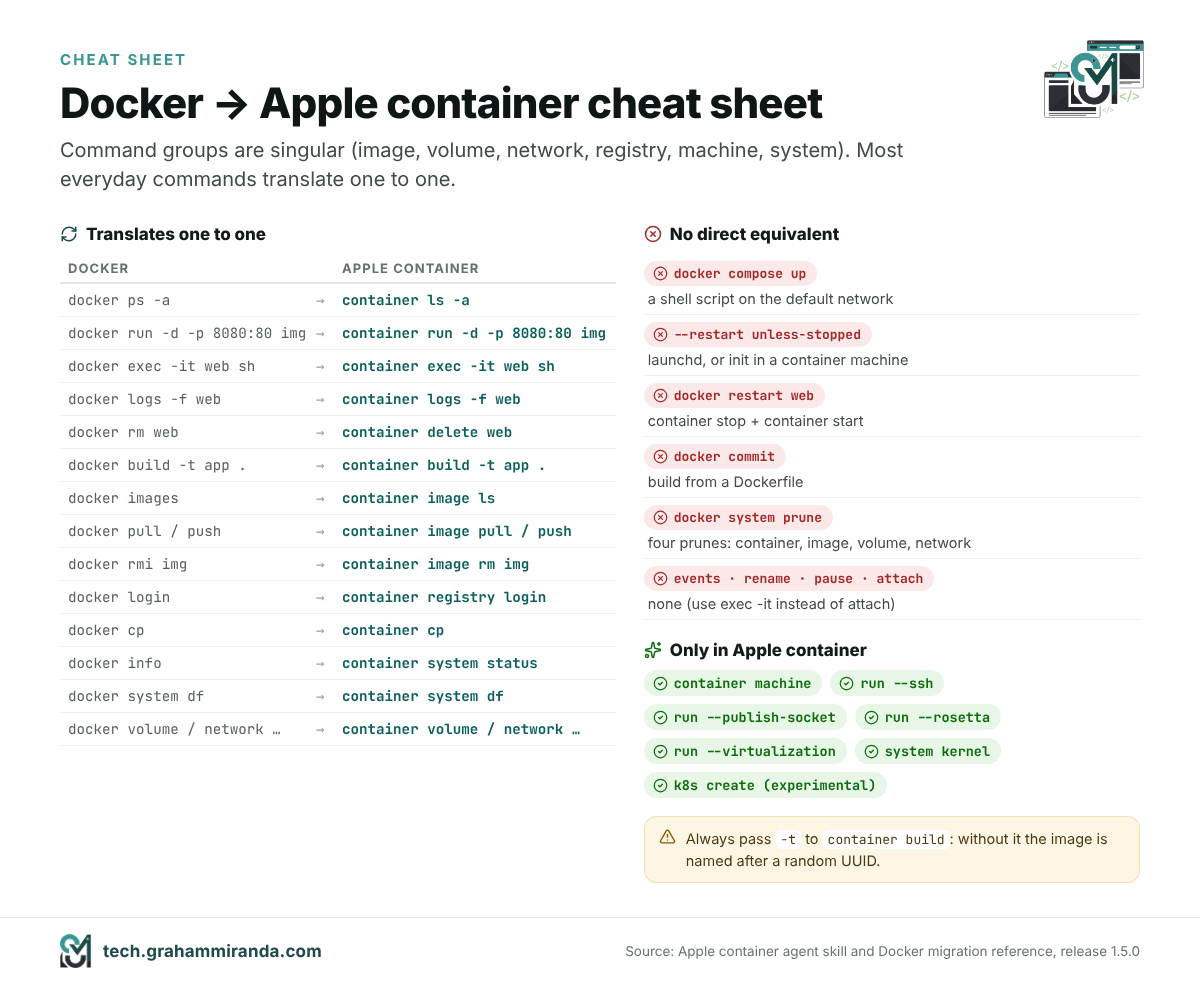
Para la mayoría de la gente, la pregunta de Apple container frente a Docker se reduce a las costumbres, y casi todo lo que escribes cada día se traduce uno a uno. El comando grupos están en singular (imagen, volume, network, registry, machine, system), que es lo primero que despista a la memoria muscular de Docker, y unas cuantas cosas no existen en absoluto. Esta tabla recoge los comandos que importan; la documentación de Apple tiene la correspondencia completa.
| Qué quieres hacer | Docker | Apple container |
|---|---|---|
| Listar los contenedores en ejecución / todos | docker ps / docker ps -a |
container ls / container ls -a |
| Ejecutar en segundo plano con un puerto | docker run -d -p 8080:80 --name web img |
container run -d -p 8080:80 --name web img |
| Abrir un shell dentro | docker exec -it web sh |
container exec -it web sh |
| Seguir los registros | docker logs -f web |
container logs -f web |
| Detener y eliminar | docker stop web / docker rm web |
container stop web / container delete web (o rm) |
| Construir una imagen | docker build -t app . |
container build -t app . |
| Listar, descargar, subir y eliminar imágenes | imágenes docker, pull, push, rmi |
container image ls, image pull, image push, image rm |
| Iniciar sesión en un registro | docker login |
container registry login |
| Copiar archivos hacia dentro o hacia fuera | docker cp |
container cp |
| Uso de recursos | docker stats |
container stats |
| Información del sistema / uso del disco | docker info / docker system df |
container system status / container system df |
| Limpiar todo | docker system prune |
cuatro comandos: container prune, image prune, volume prune, network prune |
| Volúmenes y redes | docker volume … / docker network … |
container volume … / container network … |
| Aplicación multicontenedor | docker compose up |
Sin equivalente: usa un script de shell (más abajo) |
| Reiniciar un contenedor | docker restart web |
container stop web && container start web |
| Política de reinicio | --restart unless-stopped |
Ninguno: usa launchd en el Mac, o un sistema init dentro de una container machine |
| Guardar un contenedor modificado como imagen | docker commit |
Ninguno: construye desde un Dockerfile |
| Ver eventos, renombrar, pausar, adjuntar | docker events, renombrar, pause, adjuntar |
Ninguno (exec -it sustituye adjuntar) |
Y algunas cosas que solo hace Apple container:
container machinepara entornos Linux persistentes (parte 3).container run --sshreenvía el agente SSH de tu Mac al contenedor y mantiene el socket funcionando aunque cierres sesión.container run --publish-socket host_path:container_pathpublica un socket Unix en tu Mac en lugar de un puerto TCP.container run --rosettaejecuta binarios Linux x86-64 mediante Rosetta.container run --virtualizationexpone la virtualización al contenedor para uso anidado (M3 o posterior).container system kernelgestiona el kernel Linux con el que arrancan tus contenedores.
commit son las tres cosas que echarás de menos.Sustituir un archivo Compose por un script
No hay container compose, y Apple no ha dado plazos: Cloud Native Now contó más de 150 respuestas en el debate sobre Compose del proyecto hasta julio. Hasta entonces, un archivo Compose pequeño se convierte en un script de shell. Toma un stack típico de dos servicios:
services:
  cache:
    image: redis:7
  api:
    image: my-api:latest
    ports: ["3000:3000"]
    environment:
      REDIS_URL: redis://cache:6379
    depends_on: [cache]
Con el test dominio DNS del paso 7 ya configurado, el equivalente es:
#!/usr/bin/env bash
set -euo pipefail

# Ambos contenedores se quedan en la red por defecto, donde funciona la resolución de nombres
container run -d --name cache redis:7

# depends_on se convierte en una comprobación explícita de disponibilidad
until container exec cache redis-cli ping >/dev/null 2>&1; do sleep 1; done

# El nombre debe incluir el dominio: cache.test, no cache
container run -d --name api -p 3000:3000 \
  -e REDIS_URL=redis://cache.test:6379 \
  my-api:latest
Tres reglas de traducción cubren la mayoría de los archivos: cada nombre de servicio se convierte en name.domain en tu configuración (cache.test), depends_on se convierte en un bucle de espera (que además es más correcto que el arranque ‘start-only’ de Compose), y build: pasa a ser una container build -t … línea antes del correr. Para desmontarlo, usa container stop api cache && container delete api cache.
Para cualquier cosa más grande que tres o cuatro servicios, ese script se vuelve tedioso enseguida, y esa es la razón honesta por la que la mayoría de los equipos con stacks cargados de Compose deberían seguir usando Docker Desktop u OrbStack por ahora.
Deja que tu agente de programación haga la traducción
Si usas un agente de programación con IA, el repositorio de Apple ya contiene las instrucciones que necesita. La skill en skills/container/ de la versión 1.5.0, con su archivo de referencia sobre la migración desde Docker, traduce los comandos, enumera lo que no existe y explica las reglas de DNS anteriores. Copia esa carpeta en el directorio de skills de tu agente y pídele que convierta tu archivo Compose; después lee lo que ha escrito antes de ejecutarlo.
Parte 6 — Apple Container frente a Docker Desktop, OrbStack, Podman y Lima
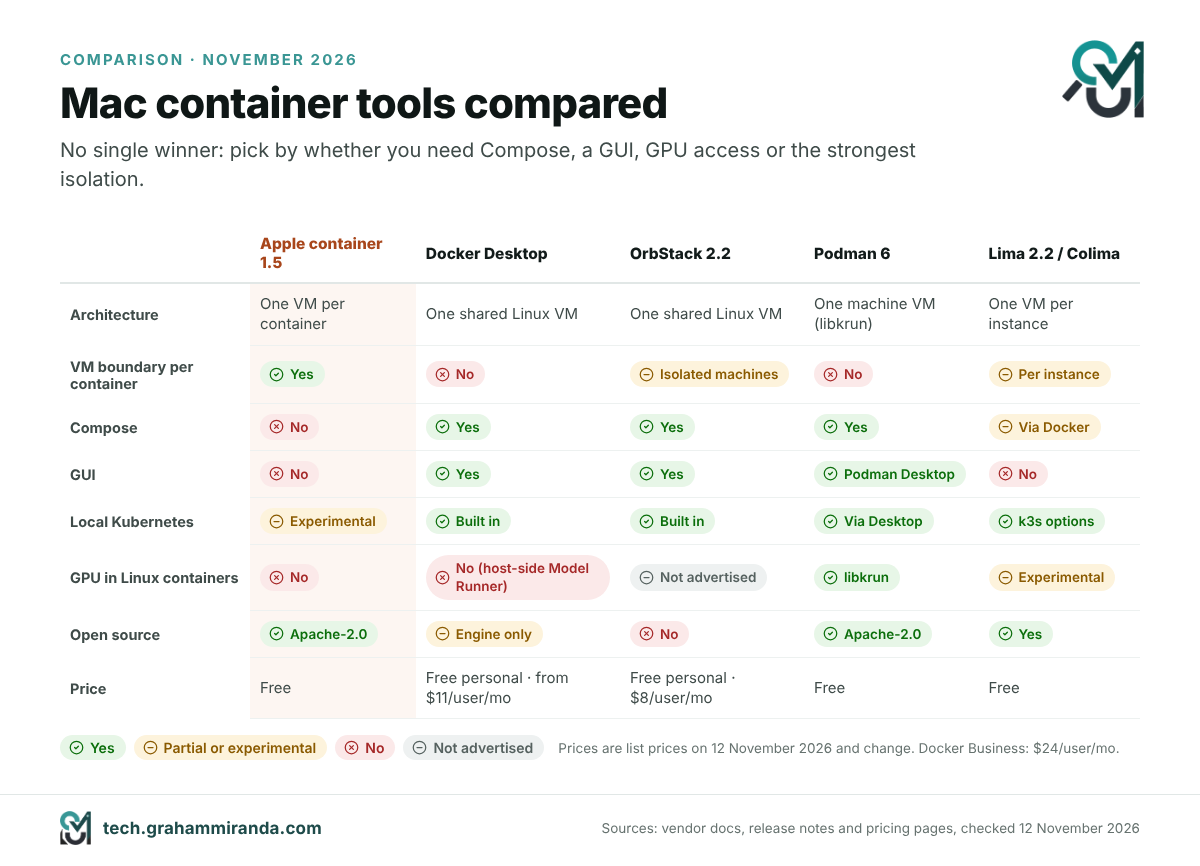
Apple container no intenta ser Docker Desktop, y Apple no lo ha presentado como un sustituto. Compite por otro trabajo: ejecutar cargas de trabajo Linux en un Mac con el aislamiento más fuerte y la menor cantidad de software adicional. Si estás comparando alternativas a Docker Desktop para tu Mac, así estaba el panorama el 12 de noviembre de 2026.
| Apple container 1.5 | Escritorio Docker | OrbStack 2.2 | Podman 6 | Lima 2.2 / Colima | |
|---|---|---|---|---|---|
| Arquitectura | Una VM ligera por contenedor | Una VM Linux compartida | Una única VM Linux ligera compartida | Una VM de máquina Podman (libkrun por defecto en los Mac) | Una VM por instancia de Lima; Colima ejecuta Docker o containerd dentro de una |
| Aislamiento entre contenedores | Hipervisor | Espacios de nombres del kernel en la VM compartida | Espacios de nombres del kernel; “máquinas aisladas” desde 2.1 | Espacios de nombres del kernel en la VM de la máquina | Por instancia |
| Compose | No | Sí | Sí (compatible con Docker) | Sí (podman compose, o Docker Compose contra su API) |
Mediante Docker dentro de la VM (Colima) |
| GUI | No | Sí | Sí | Podman Desktop | No |
| Kubernetes local | Experimental plugin k8s de contenedores |
Integrado | Integrado (1.34) | Mediante Podman Desktop (kind, minikube) | Opciones basadas en k3s |
| GPU para contenedores Linux | No | Sin passthrough de Metal; Model Runner ejecuta los modelos en el host | No anunciado | Sí, mediante libkrun (Vulkan y acceso remoto a la API de llama.cpp) | Controlador krunkit experimental |
| Titular de 2026 | Máquinas de contenedores, Kubernetes local, skill para agentes | Sandboxes para agentes de IA, Model Runner, Hardened Images gratis | Máquinas aisladas, paso de USB, sonido | Gran limpieza; libkrun por defecto; se abandonan los Mac Intel | Sandboxing para agentes de IA; invitados macOS y Windows |
| Precio | Gratis, Apache-2.0 | Gratis para uso personal; planes de pago desde $11 por usuario al mes (Pro, mensual) | Gratis para uso personal; Pro $8 por usuario al mes | Gratis, Apache-2.0 | Gratis, código abierto |
| Lo mejor para | Contenedores individuales, entornos de desarrollo Linux, aislamiento máximo | Equipos, stacks de Compose, controles empresariales | Una opción diaria rápida y cuidada para particulares | Paridad con Linux, contenedores sin root, inferencia en GPU | VM programables, runners de CI, sandboxes para agentes |
Los precios son precios de lista a 12 de noviembre de 2026 y cambian; el plan Business de Docker cuesta $24 por usuario al mes. Desde hace tiempo, la licencia de Docker exige un plan de pago para uso comercial por encima de un umbral de tamaño de empresa (250 empleados o 10 millones de dólares de facturación anual desde 2021); comprueba las condiciones actuales antes de fiarte de eso.
Docker Desktop: el veterano convertido en plataforma de agentes de IA
Docker pasó 2026 reposicionándose en torno a los agentes de IA, y tres de sus movimientos importan aquí. En diciembre de 2025 hizo que Docker Hardened Images gratis y de código abierto bajo Apache 2.0: más de mil imágenes mínimas con listas de materiales firmadas, que puedes usar con cualquier herramienta, incluida la de Apple. El 30 de enero de 2026 lanzó Docker Sandboxes, que dan a cada agente de programación con IA su propia microVM (más en la parte 8). Y en febrero añadió un backend vLLM para Apple silicon a Docker Model Runner, que ejecuta modelos de lenguaje directamente en la GPU del Mac en lugar de en un contenedor, por el motivo que explica la parte 7.
Lo que Docker Desktop sigue teniendo y nadie más iguala es todo el ecosistema: Compose, una interfaz gráfica madura, Kubernetes, extensiones, gestión empresarial y la memoria muscular de cada desarrollador que vayas a contratar. Si el entorno local de tu equipo es un archivo Compose con ocho servicios, de momento deberías quedarte ahí.
OrbStack: el rápido
OrbStack se labró su reputación con velocidad y bajo consumo de memoria, y sus versiones de 2026 añadieron funciones en lugar de reinventarlo: la versión 2.1 (abril) trajo una interfaz al estilo de macOS 26 y máquinas aisladas, máquinas Linux que solo ven las carpetas que compartes con ellas y a las que se puede bloquear el acceso a tu Mac; 2.2 (junio) añadió passthrough USB y sonido, para que las webcams, los microcontroladores y los dispositivos de audio funcionen dentro de Linux; y las versiones de octubre corrigieron problemas en macOS 27 y pasaron a Linux 7.2. Es gratis para uso personal y cuesta $8 por usuario al mes para uso comercial. Para un desarrollador individual que quiera compatibilidad con Docker y Compose sin Docker Desktop, sigue siendo la recomendación por defecto.
Podman 6: la gran limpieza
Podman 6.0, publicado a finales de junio, es la versión más disruptiva de esta lista, y a propósito. Abandona el soporte de cgroups v1, sustituye las redes CNI por Netavark, cambia slirp4netns por pasta para las redes sin root, requiere nftables en lugar de iptables y migra su antigua base de datos BoltDB a SQLite. El aislamiento de red ahora está activado por defecto. En el Mac, el proveedor de máquinas por defecto ahora es libkruny Los Mac con Intel ya no son compatibles; en Windows, Windows 10 queda fuera. En Linux, --gpus ahora es compatible con GPU AMD además de NVIDIA.
Actualiza con cuidado: las máquinas Podman de Linux que ya tengas hay que recrearlas, y todo lo que dependiera del antiguo stack de red necesita pruebas. La recompensa es una herramienta mucho más sencilla y más nativa de Linux, y en el Mac es la que tiene una historia real para contenedores acelerados por GPU.
Lima y Colima: el kit de herramientas por debajo
Lima es el gestor de máquinas virtuales de código abierto sobre el que se construyen muchas otras herramientas, y se convirtió en proyecto en incubación de la CNCF en noviembre de 2025. Su serie 2.x se ha volcado de lleno en la IA: Lima 2.0 añadió un driver krunkit experimental con capacidad de GPU y herramientas MCP para que los agentes de IA puedan usar una VM de Lima como su sandbox; 2.1 (marzo) añadió invitados macOS experimentales y un limactl shell --sync modo diseñado para evitar que los agentes de IA dañen archivos en tu Mac; 2.2 (julio) añadió invitados Windows experimentales. Colima, que envuelve Lima para darte un runtime Docker o containerd con un solo comando, sigue siendo la vía gratuita más ligera para tener una configuración compatible con Docker en un Mac.
¿Cuál deberías usar?
- Vives en los archivos Compose, o tu empresa ha estandarizado Docker: Docker Desktop.
- Quieres la configuración compatible con Docker más rápida y más ligera para ti: OrbStack (o Colima, si tiene que ser gratuito y de código abierto).
- Quieres contenedores Linux acelerados por GPU, contenedores rootless o paridad con servidores Fedora y RHEL: Podman 6.
- Quieres el aislamiento más fuerte, ningún daemon adicional y entornos de desarrollo Linux que se sientan como parte de macOS: Apple container, con container machines.
- Ejecutas agentes de programación con IA sin supervisión: un sandbox pensado para ello (parte 8), sea cual sea el runtime que uses por debajo.
Nada te impide combinarlos. Apple container no toca el socket de Docker ni la VM de Docker, así que puedes mantener Docker Desktop u OrbStack para tu stack de Compose y usar container machines para todo lo demás.
Parte 7 — Contenedores e IA local en un Mac: ¿dónde va la GPU?
Si ejecutas modelos de lenguaje en local, esta es la parte que más importa, y es la que se saltan la mayoría de las guías de contenedores: Los contenedores Linux en un Mac no pueden usar la GPU como lo hacen las aplicaciones nativas. Docker lo dice sin rodeos en su documentación de Model Runner: no hay passthrough de GPU Metal hacia los contenedores. El framework Virtualization de Apple no entrega Metal a los invitados Linux, y Apple container no lo añade. Un modelo que se ejecuta dentro de un contenedor de Apple corre en la CPU, lo que para un modelo de 7.000 millones de parámetros es la diferencia entre fluido y doloroso.
Hay cuatro formas sensatas de afrontarlo:
- Ejecuta el modelo de forma nativa y mete todo lo demás en contenedores. Ollama, LM Studio, MLX y llama.cpp usan Metal directamente en macOS. Ejecútalos ahí, pon tu aplicación, tu base de datos y tus herramientas en contenedores, y deja que los contenedores llamen al modelo por HTTP. Con Apple container, ese es el paso 9 de la parte 4: crea un
host.container.internaldominio y apunta tu aplicación ahttp://host.container.internal:11434para Ollama. - Deja que Docker haga lo mismo por ti. Docker Model Runner ejecuta los modelos en el host, fuera de cualquier contenedor, usando llama.cpp, MLX o, desde febrero, un backend vLLM para Apple silicon (Docker Desktop 4.62 o posterior). Expone APIs compatibles con OpenAI y con Anthropic, y los modelos se gestionan con
docker model pullcomo imágenes. - Usa Podman con libkrun si el modelo tiene que vivir en un contenedor. libkrun le da a su invitado Linux una GPU virtual. Los ingenieros de Red Hat alcanzaron primero alrededor del 75–80 % de la velocidad nativa de llama.cpp mediante Vulkan, y después crearon el “API remoting”, que reenvía las llamadas a la GPU de llama.cpp desde el contenedor a Metal en el host. En sus pruebas en un MacBook Pro M4 Pro, el procesamiento del prompt corría a velocidad nativa y la generación de tokens alcanzaba al menos alrededor del 95 % de la nativa. Es la única vía convencional a la inferencia por GPU dentro de un contenedor en un Mac, y RamaLama lo empaqueta. Red Hat señala que no está diseñado para uso multiinquilino.
- Experimenta con el controlador krunkit de Lima, que se basa en la misma tecnología libkrun y ofrece aceleración por GPU como opción experimental.
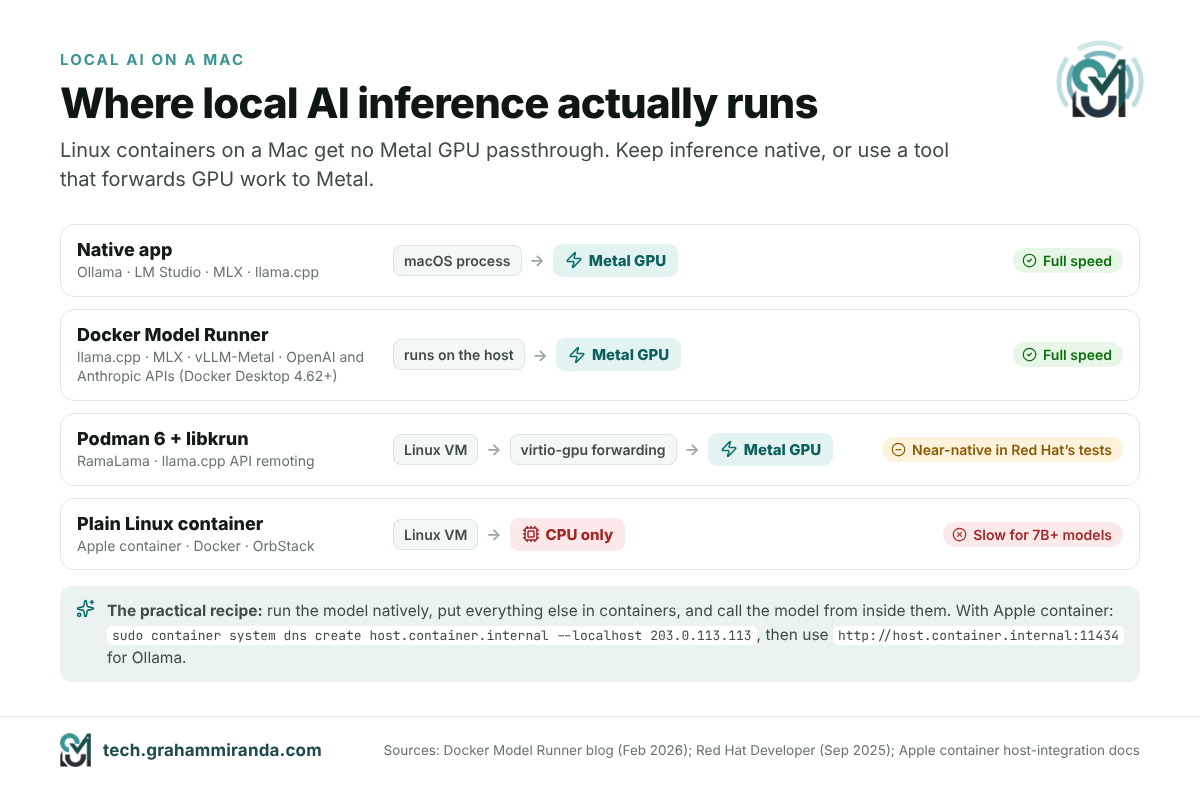
La receta práctica para la mayoría: ejecuta Ollama o LM Studio en nativo, mete todo lo que los rodea en contenedores y trata los contenedores como el lugar para tu código y tus servicios, no para tus pesos. Si estás eligiendo hardware para esto, mi guía de MacBooks para LLM locales explica cuánta memoria necesita cada tamaño de modelo, y la guía de IA local con M5 Pro de 64 GB profundiza en una configuración.
Parte 8 — La era del sandbox: por qué toda herramienta de contenedores se convirtió en una herramienta para agentes de IA
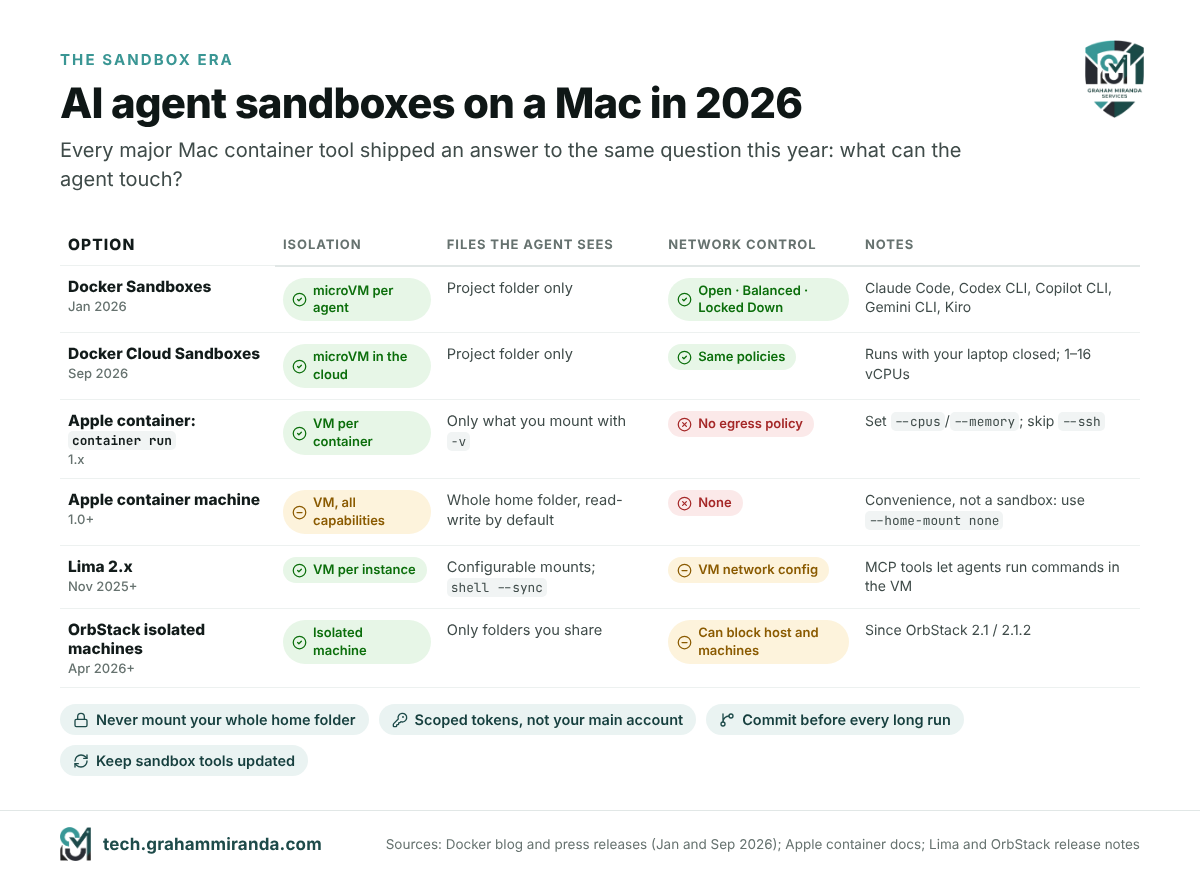
Mira las notas de versión de 2026 de cada herramienta de la parte 6 y el mismo tema no deja de aparecer: aislar a los agentes de IA. No es casualidad. Los agentes de programación ahora se ejecutan durante horas, instalan paquetes, ejecutan código que ellos mismos escribieron y leen archivos que no se les había indicado. La pregunta dejó de ser “¿puede el agente escribir buen código?” y pasó a ser “¿qué puede tocar mientras lo hace?”. En 2026, la respuesta en la que coincidieron todos los proveedores fue un sandbox de agentes de IA: un entorno desechable con su propio kernel, solo los archivos que la tarea necesita y, en el mejor de los casos, límites sobre dónde puede enviar datos.
Cinco formas de dar a un agente su propia caja
- Docker Sandboxes (30 de enero de 2026) dan a cada agente una microVM desechable con solo la carpeta de tu proyecto montada y su propio motor de Docker dentro, sin acceso al demonio de Docker de tu host. En su lanzamiento eran compatibles con Claude Code, Codex CLI, Copilot CLI, Gemini CLI y Kiro en macOS y Windows. La
sbxherramienta de línea de comandos te permite elegir una política de red (Open, Balanced o Locked Down), permitir destinos concretos y gestionar secretos consbx secret. La versión 0.53.0 salió el 11 de noviembre. - Docker Cloud Sandboxes (24 de septiembre de 2026) ejecutan los mismos sandboxes en la nube de Docker con el mismo aislamiento y las mismas políticas, para que un agente pueda seguir trabajando toda la noche con tu portátil cerrado. Escalan de 1 a 16 vCPU y, según Docker, arrancan en pocos cientos de milisegundos.
- Apple container da a cada contenedor una frontera de VM por diseño. Un
container runcontenedor sencillo con solo tu proyecto montado es una caja razonable para un agente; una máquina de contenedores, como explicó la parte 3, no lo es, a menos que desactives el montaje de tu home. - Lima 2.x incluye herramientas MCP que permiten a un agente ejecutar comandos dentro de una VM de Lima, y un
--syncmodo shell pensado para evitar que los agentes dañen archivos del host. - OrbStack 2.1 añadió máquinas aisladas, que solo ven las carpetas que eliges compartir y, desde la 2.1.2, se les puede bloquear el acceso a tu Mac y a tus otras máquinas.
Una caja mínima para agentes con Apple container
Si quieres probarlo con la herramienta de este artículo, esto da a un agente una VM propia, tu carpeta de proyecto y nada más de tu Mac:
cd ~/code/my-project
container run -it --rm --name agent-box \
  --cpus 4 --memory 8g \
  -v "$PWD":/work -w /work \
  node:22 bash
# dentro: instala la CLI de tu agente, inicia sesión y ejecútala en /work
Qué protege esto y qué no, con franqueza:
- Protege el resto de los archivos de tu Mac, tus claves SSH (siempre que no añadas
--ssh), tu Keychain y tus otros contenedores. - No protege la propia carpeta del proyecto, que el agente todavía puede cambiar o borrar, así que haz commit antes de empezar. Tampoco restringe el tráfico de red saliente: Apple container no tiene política de salida, así que un agente al que haya engañado una página web o un README maliciosos aún puede enviar datos fuera. Las políticas de red de Docker Sandboxes son la mejor opción si eso te preocupa.
- Las credenciales que pegues están dentro de la caja. Usa un token con alcance limitado para el agente, no tu cuenta principal.
La prueba de realidad sobre seguridad
Los sandboxes reducen el radio de impacto; no hacen inofensivo a un agente comprometido. La propia versión 1.3.1 de Apple corrigió seis avisos en el código que desempaqueta imágenes, y la cosecha de 2026 de herramientas de IA expuestas que acabaron convertidas en mineros de criptomonedas es un buen recordatorio de lo que pasa cuando el aislamiento es un añadido de última hora: en abril, Censys documentó más de mil servidores ComfyUI dejados abiertos en internet y siendo atacados, como conté en ¿Merece la pena minar criptomonedas en 2026?. Mantén actualizadas las herramientas de sandbox, da a los agentes credenciales con alcance limitado, revisa lo que meten en el repositorio y nunca expongas a internet la interfaz de control de un agente. Si además estás eligiendo un agente desde el principio, mi comparación de harness de programación con IA cubre cuáles ofrecen sandbox integrado.
Parte 9 — La capa de plataforma: macOS 27, Xcode 27, Swift, Linux 7.0, Ubuntu 26.04 y Homebrew
Apple container fue el lanzamiento más interesante del año para los desarrolladores de Mac, pero no fue el único que cambió tu forma de trabajar. El resto de esta guía es el radar de lanzamientos: los lanzamientos de 2026 que más importan a quienes crean software, agrupados por capa, con qué cambió y qué hacer con cada uno.
macOS 27 Golden Gate: solo Apple silicon
Apple anunció macOS 27 Golden Gate en la WWDC26 el 8 de junio y lo lanzó el 14 de septiembre de 2026. Para los desarrolladores, el titular no es Siri, que ahora funciona con Gemini de Google, ni los lanzamientos de apps más rápidos que publicita Apple; es la lista de lo que desaparece:
- Los Mac con Intel quedan fuera. Golden Gate solo funciona en Apple silicon. macOS 26 Tahoe es la última versión para los Mac con Intel, que se quedan en ella durante el resto de su ventana de actualizaciones de seguridad.
- Rosetta 2 tiene los días contados. Al actualizar, Rosetta se elimina y se reinstala bajo demanda la primera vez que se abre una app solo para x86. Golden Gate se describe ampliamente como el último macOS con soporte completo de Rosetta 2, así que las herramientas solo x86 de tu flujo de trabajo necesitan un plan de sustitución.
- Los entornos de ejecución de scripts antiguos siguen desapareciendo. Una instalación limpia no trae Python 2 ni PHP;
python3es la 3.9.6 que viene con las Command Line Tools y no cambia. Usa Homebrew,uvopyenvpara trabajar en serio con Python, y Homebrew para PHP. - No hay forma de volver a una versión anterior. Si algo se rompe, la vía limpia de vuelta es una restauración con Time Machine. Haz copia de seguridad primero, y espera si dependes de un cliente VPN, un controlador o una extensión del kernel que todavía no esté certificada para 27.
Una advertencia concreta si programas en Python: las notas de la versión 3.15 de python.org avisan de que IDLE y otras apps de tkinter pueden colgarse al abrir diálogos en macOS 27.0, y sugieren esperar a una corrección antes de actualizar si dependes de ellas.
Xcode 27 y Swift 6.4: agentes con un plan
Xcode 27 llegó el 14 de septiembre con Swift 6.4. Necesita macOS Tahoe 26.6 o posterior en Apple silicon, así que también es el final del camino para Xcode en Intel. Los cambios que importan:
- La programación con agentes ha madurado. Los agentes ya pueden planificar antes de actuar: el plan es un documento Markdown editable que apruebas antes de que el agente cambie nada. Gemini de Google se sumó a la lista de modelos compatibles, y las integraciones con proveedores externos son opcionales, porque envían tu código a los servidores de otra persona.
- Device Hub sustituye a la app Simulator, y reúne simuladores y dispositivos reales en una sola ventana.
xcrun simctlsigue funcionando, así que la automatización del simulador mediante scripts se mantiene. - Algunos proyectos no compilarán sin cambios. El clásico enlazador
ld64ya no está (el flag-ld64ahora hace fallar el enlazado), un par de roturas en el código fuente de Swift afectan a@Stateinicializadores yinitaccesores, y para los targets de macOS 27ARCHS_STANDARDya no incluye x86_64, en silencio.
Swift 6.3, publicado el 24 de marzo, merece una mención propia: convirtió el Swift SDK for Android en oficial, así que puedes compilar código Android nativo en Swift y llamarlo desde Kotlin o Java, añadió un @c atributo que expone funciones de Swift a C, y adelantó el nuevo sistema de compilación Swift Build dentro de Swift Package Manager. Combinado con las container machines, ahora es realista escribir Swift del lado del servidor en un Mac, compilarlo y probarlo en el Linux real de al lado, y compartir código con una app Android.
Linux 7.0: un número redondo con cambios de verdad
Linus Torvalds publicó Linux 7.0 en el 12 de abril de 2026. El salto de versión desde 6.19 fue un reinicio de la numeración y no una señal de agitación, pero la versión trajo hitos reales: El soporte de Rust perdió su etiqueta “experimental”, XFS ganó autocuración autónoma, los módulos del kernel se pueden firmar con el algoritmo ML-DSA postcuántico, mientras que la firma de módulos con SHA-1 se eliminó, y zram ahora puede escribir páginas comprimidas de vuelta al almacenamiento sin descomprimirlas antes. En octubre, OrbStack ya llevaba un kernel 7.2 dentro de su VM.
Ubuntu 26.04 LTS “Resolute Raccoon”
Canonical publicó Ubuntu 26.04 LTS en el 23 de abril de 2026, construida sobre Linux 7.0. Es la versión que puso Rust en el centro de una distribución convencional: sudo-rs y los coreutils en Rust de uutils reemplazan a los clásicos sudo y las herramientas de línea de comandos básicas. El cifrado de disco completo respaldado por TPM ya está disponible de forma general en el instalador, Livepatch cubre servidores Arm64 por primera vez, y el CUDA de NVIDIA está en los repositorios propios de Ubuntu por primera vez, junto con ROCm de AMD. Para los contenedores, eso significa que ubuntu:26.04 es la imagen base con la que deberían arrancar los proyectos nuevos; para los usuarios de Windows, Ubuntu en WSL ganó cloud-init y la integración con Ubuntu Pro. Si vas a montar un servidor nuevo este invierno, gran parte de mi lista de comprobación para endurecer un servidor Debian 12 también se aplica a 26.04.
Homebrew 6.0 y 7.0: dos versiones mayores en un solo verano
Homebrew lanzó dos versiones mayores con tres meses de diferencia, y entre ambas cambiaron sus valores por defecto más que cualquier versión en años:
- Homebrew 6.0 (11 de junio) hizo que confiaras explícitamente en los taps de terceros antes de que se ejecute su código (los taps oficiales siguen siendo de confianza), puso el modo “ask” como predeterminado para los desarrolladores, de modo que
brew installybrew upgrademostrar qué va a cambiar antes de que lo cambie, trajo una sandbox Bubblewrap a Linux y añadióbrew exec, que ejecuta un paquete sin instalarlo de forma permanente, más o menos comonpx. - Homebrew 7.0 (13 de septiembre) incorporado de serie
brew vulns, que comprueba tus paquetes instalados contra la base de datos de vulnerabilidades OSV.dev, publicó BrewUI, la aplicación gráfica oficial de Homebrew (brew install homebrew-app, macOS Tahoe 26 o posterior), cambió la sandbox de Linux a Landlock y aceleró las instalaciones con más trabajo en paralelo. - El calendario de Intel ya está fijado. Golden Gate, Tahoe y Sequoia son Tier 1 en Apple silicon. Los Mac con Intel pasaron a Tier 3, sin nuevas bottles, y Homebrew deja de funcionar en Intel el 1 de septiembre de 2027; sugiere MacPorts para quien tenga que quedarse. macOS 10.15 y versiones anteriores ya no tienen ningún tipo de soporte, y Sonoma 14 bajó a Tier 3.
Dos comandos que merece la pena ejecutar hoy: brew vulns --severity=high para ver qué está expuesto, y brew tap para revisar en qué taps de terceros llevas confiando todo este tiempo.
Parte 10 — Lenguajes y runtimes: Python 3.15, TypeScript 7, Node.js 26, Go 1.27, .NET 11, Bun y Vite
Python 3.15: arranca antes, corre más rápido
Python 3.15.0 llegó el 9 de octubre de 2026 (la versión actual es la 3.15.2). Lo más destacado:
- Importaciones perezosas explícitas (PEP 810). Puedes marcar una importación como perezosa, de modo que el módulo se cargue solo la primera vez que se use. En herramientas de línea de comandos y funciones serverless que importan bibliotecas pesadas que casi nunca tocan, el tiempo de arranque baja de forma notable.
- UTF-8 es la codificación por defecto (PEP 686).
open()sin unencodingahora significa UTF-8 en todas partes. Sobre todo es una corrección para Windows, pero revisa cualquier código que dependiera del antiguo valor por defecto según la configuración regional. - Nuevos built-ins:
frozendict(PEP 814), un diccionario inmutable, ysentinel(PEP 661), una forma adecuada de crear valores marcadores únicos. - Desempaquetado en comprensiones (PEP 798), un nuevo perfilador estadístico llamado Tachyon (PEP 799) con un nuevo
profilingpaquete, los frame pointers activados por defecto para un mejor perfilado, y varias mejoras de tipado. - Un JIT experimental más rápido: alrededor de un 7–8 % más rápido que el intérprete estándar en Linux x86-64 y un 11–12 % más rápido que el intérprete tail-calling en Macs con Apple silicon, según las mediciones de media geométrica del equipo central.
- El free-threading se acerca a la normalidad. El instalador oficial de macOS ahora instala el soporte de free-threading por defecto, y el nuevo trabajo en el ABI estable facilita que las extensiones de C soporten la compilación sin el bloqueo global del intérprete.
Las imágenes de contenedor son python:3.15. Prueba primero en una rama: las importaciones perezosas y el cambio de codificación son las dos cosas que más probablemente sorprendan al código existente.
TypeScript 7.0: el compilador, reescrito en Go
Microsoft publicó TypeScript 7.0 en 8 de julio de 2026, tras un release candidate en junio. Es el port nativo del compilador y del servicio de lenguaje a Go, conocido durante el desarrollo como Project Corsa, y Microsoft dice que normalmente hace que las compilaciones completas sean de 8 a 12 veces más rápidas, gracias a un multihilo real. Como el equipo portó la estructura y la lógica del código existente en lugar de rediseñarlo, los dos compiladores producen resultados consistentes.
Lo instalas de la forma habitual (npm install -D typescript), y el paquete ahora incluye el tsc. Para las herramientas que todavía necesitan la antigua API de JavaScript, Microsoft publica @typescript/typescript6, que proporciona un tsc6 comando y la API 6.0 junto a la 7.0. Microsoft ahora planea lanzamientos de funciones cada tres o cuatro meses. Si tu editor se siente más rápido este otoño, es por esto.
Node.js 26 LTS: llega Temporal y el tren de lanzamientos se frena
Node.js 26 salió en mayo y se convirtió en LTS el 28 de octubre de 2026 como versión 26.13.0, con nombre en clave “Lithium”, con soporte hasta finales de abril de 2029. Habilita la Temporal API por defecto, el sustituto tan esperado del notoriamente incómodo Fecha objeto de JavaScript, e incluye el motor V8 14.6 y Undici 8, el cliente HTTP que hay detrás de fetch().
Node 26 es también el final de una era. Es la última versión mayor con el viejo calendario de dos lanzamientos al año. A partir de Node.js 27, habrá una versión mayor al año, todas las versiones pasarán a ser LTS, y cada línea tendrá 30 meses de LTS de los 36 meses de soporte total. La fase alfa de Node 27 comenzó en octubre de 2026, su primera versión llegará en abril de 2027 y tendrá soporte hasta abril de 2030.
Go 1.27: por fin, métodos genéricos
Go 1.27 se lanzó el 19 de agosto de 2026. Ahora los métodos pueden tener sus propios parámetros de tipo, una de las funciones más solicitadas desde que llegaron los genéricos en Go 1.18 (los métodos de interfaz siguen sin poder hacerlo). encoding/json ahora funciona sobre la implementación v2, más rápida por debajo, con nuevos encoding/json/v2 y jsontext paquetes; la deserialización es notablemente más rápida, aunque algunos mensajes de error se leen de otra forma. Hay soporte experimental y portátil para SIMD detrás de GOEXPERIMENT=simd, y los paquetes de criptografía incorporaron firmas ML-DSA poscuánticas y ML-KEM-1024 de intercambio de claves en TLS 1.3. Una nota sobre plataformas: Go 1.27 necesita macOS 13 Ventura o posterior.
.NET 11: tipos unión y dos versiones sin soporte
Microsoft lanzó .NET 11 en .NET Conf 2026 (10–12 de noviembre). Es una versión de plazo estándar con 24 meses de soporte. La estrella para los desarrolladores es los tipos unión de C# 15, que permiten que un valor sea exactamente uno de varios tipos declarados, con el compilador comprobando que las expresiones switch resuelven todos los casos. .NET MAUI ahora se ejecuta sobre el CoreCLR runtime de forma predeterminada, usando código precompilado más un intérprete en las plataformas de Apple, donde no se permite la compilación JIT, y el dotnet comando en sí arranca más rápido gracias a un host AOT nativo.
Lo urgente no es .NET 11 en sí: .NET 8 y .NET 9 alcanzaron el fin de soporte el 10 de noviembre de 2026. Todo lo que siga funcionando con ellas necesita pasar a .NET 10 (soporte a largo plazo) o a .NET 11.
Bun 1.4: reescrito en Rust, en su mayoría por IA
La versión más discutida del año es Bun 1.4, publicada en agosto. Bun, el runtime de JavaScript que Anthropic adquirió en diciembre de 2025, se portó de de Zig a Rust. Según el relato de InfoQ, el código original tenía unas 535.000 líneas de Zig; la migración llevó unos cuatro meses en lugar del año que habría necesitado un pequeño equipo humano; y el trabajo lo hizo en su mayor parte una versión preliminar de Claude Fable 5 de Anthropic, orquestada como unos 50 flujos de trabajo con un agente implementador, dos agentes revisores adversariales y un agente corrector, ejecutando hasta 64 instancias en paralelo. Hacer que pasara la suite de pruebas costó unos $165,000 en consumo de API.
Los resultados van en ambos sentidos. La migración mecánica introdujo 19 regresiones sutiles. También resolvió 128 errores de larga data, y en una prueba de 2.000 compilaciones consecutivas, el uso de memoria se estabilizó en 609 MB en lugar de superar los 6,7 GB como antes. El creador de Zig, Andrew Kelley, criticó al proyecto por publicar código que ningún humano había revisado por completo. Opines lo que opines, Bun 1.4 es hoy el caso de referencia de la reescritura de infraestructura con IA a escala, y el debate sobre qué significa “revisado” para el código escrito por IA está lejos de zanjarse.
Vite 8: un solo bundler en lugar de dos
Vite 8, publicada el 12 de marzo de 2026, sustituyó el par de bundlers que Vite siempre había usado, esbuild en desarrollo y Rollup para producción, por un único bundler basado en Rust, Rolldown, además de la cadena de herramientas del compilador Oxc. En los benchmarks, Rolldown es de 10 a 30 veces más rápido que Rollup, y los primeros usuarios informaron de grandes mejoras en el mundo real: la compilación de producción de Linear pasó de 46 segundos a 6. Vite ahora necesita Node.js 20.19+ o 22.12+, se distribuye solo como ESM y ocupa unos 15 MB más al instalarlo; una capa de compatibilidad traduce automáticamente la mayoría de las configuraciones existentes.
Parte 11 — Infraestructura y editores: Kubernetes, PostgreSQL 19 y Zed 1.0
Kubernetes 1.36 y 1.37
Kubernetes mantuvo su ritmo de tres versiones al año. La versión 1.36 “Haru” (22 de abril de 2026) incluyó 70 mejoras, 18 de ellas promocionadas a estable, y la más importante fueron los espacios de nombres de usuario, que asignan el usuario root de un contenedor a un usuario sin privilegios en el host. La autorización de grano fino para la API del kubelet y las métricas de pressure-stall (PSI) también pasaron a estable, y las ExternalIPs del Service quedaron obsoletas. La versión 1.37 “Garhwal” (26 de agosto de 2026) siguió con 67 mejoras: 16 estables, 23 en beta y 27 en alfa.
Para quienes usáis Mac, un detalle práctico: el plugin de Kubernetes de Apple container usa la kindest/node:v1.35.5 imagen por defecto, así que va una o dos versiones por detrás. Pasa --node-image con una imagen de nodo kind más reciente cuando necesites probar contra el Kubernetes actual.
PostgreSQL 19: la versión que esperó
PostgreSQL publica una versión mayor cada otoño como un reloj. Este año no. Durante el ciclo beta de la 19, el proyecto revirtió 53 commits, incluidas funciones destacadas como las consultas de grafos de propiedades SQL (SQL/PGQ), MERGE/SPLIT PARTITION, temporal UPDATE/DELETE … FOR PORTION OF y GROUP BY ALL, que devolvía resultados erróneos en algunos casos. Se espera que la mayoría vuelva en la versión 20. Un análisis de septiembre en el blog de ingeniería de Snowflake apuntó a una causa interesante: la detección de errores asistida por IA estaba sacando a la luz problemas de fase tardía que antes se habrían publicado. El primer release candidate llegó el 15 de octubre, y la disponibilidad general está prevista para el 19 de noviembre de 2026, a menos que se necesite otro candidato.
Es lo contrario del instinto de “publicarlo y parchearlo”, y en una base de datos esa es la decisión correcta. Quédate en PostgreSQL 18 en producción hasta que la 19 haya tenido al menos su primera versión menor.
Zed 1.0: un nuevo editor llega a estable
Zed, el editor acelerado por GPU y escrito en Rust del equipo que está detrás de Atom, llegó a 1.0 a finales de abril de 2026, tras unos cinco años de desarrollo. Funciona en macOS (12 o posterior), Windows y Linux, y sus funciones de IA incluyen compatibilidad con agentes de programación externos mediante el protocolo abierto Agent Client Protocol. Va rápido: la versión actual a 12 de noviembre es la 1.28.1.
Parte 12 — Seis patrones detrás de la ola de lanzamientos de 2026
Vistas una por una, no son más que notas de versión. En conjunto, dicen hacia dónde se dirigen las herramientas de desarrollo.
1. La máquina virtual es el nuevo contenedor
Apple container da a cada contenedor su propia VM. Docker Sandboxes y Cloud Sandboxes dan a cada agente una microVM. Lima, OrbStack y Podman se pasaron el año añadiendo funciones de aislamiento a nivel de VM. La causa es la misma en todas partes: los agentes de IA ejecutan código que nadie ha leído, y el límite de los namespaces del kernel, que bastaba para tus propios servicios de confianza, no es un lugar cómodo donde detener uno que no lo es. Apple silicon hizo que las VM ligeras fueran lo bastante baratas como para hacerlo por defecto.
2. Intel se marcha de la cadena de herramientas del Mac
macOS 27, Xcode 27 y Apple container solo funcionan en Apple silicon. Podman 6 abandonó los Mac Intel. Homebrew pasó Intel al Tier 3 y fijó una fecha, 1 de septiembre de 2027, tras la cual deja de funcionar allí por completo. Golden Gate es el último macOS con Rosetta 2 completo. Si tú o tu empresa todavía desarrolláis en Mac Intel, 2027 es el año en que eso se vuelve poco práctico.
3. Reescríbelo en un lenguaje más rápido
El compilador de TypeScript pasó de JavaScript a Go y se volvió entre 8 y 12 veces más rápido. Vite cambió dos empaquetadores por uno escrito en Rust. Bun pasó de Zig a Rust. Ubuntu sustituyó sudo y las utilidades del sistema por versiones en Rust, Rust perdió su etiqueta de experimental en el kernel de Linux, y Zed demostró que un editor nativo puede competir con los basados en Electron. La velocidad es la mitad del motivo; la seguridad de memoria es la otra.
4. La IA ahora es a la vez la que construye y la que encuentra los errores
Una IA escribió la mayor parte del código en la reescritura de Bun. La detección de errores asistida por IA contribuyó a retrasar PostgreSQL 19. Apple incluye una skill para que los agentes de programación puedan manejar su herramienta de contenedores, Xcode 27 tiene agentes que planifican antes de escribir, y Docker reorganizó su línea de productos en torno a aislarlos en sandboxes. Las herramientas asumen cada vez más que al otro lado de la línea de comandos hay un agente y no una persona, y eso está cambiando lo que significan “buena documentación” y “buenos valores por defecto”. (Para el lado del flujo de trabajo de ese cambio, consulta mi Guía de programación de Vibe.)
5. Seguro por defecto, por fin
Homebrew ahora te obliga a confiar en los taps de terceros y analiza en busca de vulnerabilidades conocidas. Docker regaló sus imágenes endurecidas. Podman activó el aislamiento de red por defecto. Apple container ahora usa HTTPS por defecto para los registros y corrigió seis avisos en una sola versión. Linux 7.0 y Go 1.27 adoptaron firmas poscuánticas, y Ubuntu cambió a herramientas seguras para la memoria. Nada de esto es glamuroso, y todo ello reduce el número de formas en que una dependencia defectuosa o un agente confundido pueden hacerte daño.
6. Trenes más lentos, soporte más largo
Node.js pasa a una versión mayor al año, con LTS para todas. Las versiones de plazo estándar de .NET ahora reciben 24 meses de soporte. PostgreSQL eligió calidad antes que su ventana de publicación habitual. Tras años de ciclos de publicación cada vez más rápidos, las plataformas sobre las que la gente construye negocios se están frenando a propósito, mientras las herramientas de arriba, de TypeScript a Zed o Apple container, siguen publicando cada pocas semanas.
Parte 13 — Tu plan de actualización para noviembre de 2026
Esto es lo que yo haría, según el tipo de desarrollador que seas.
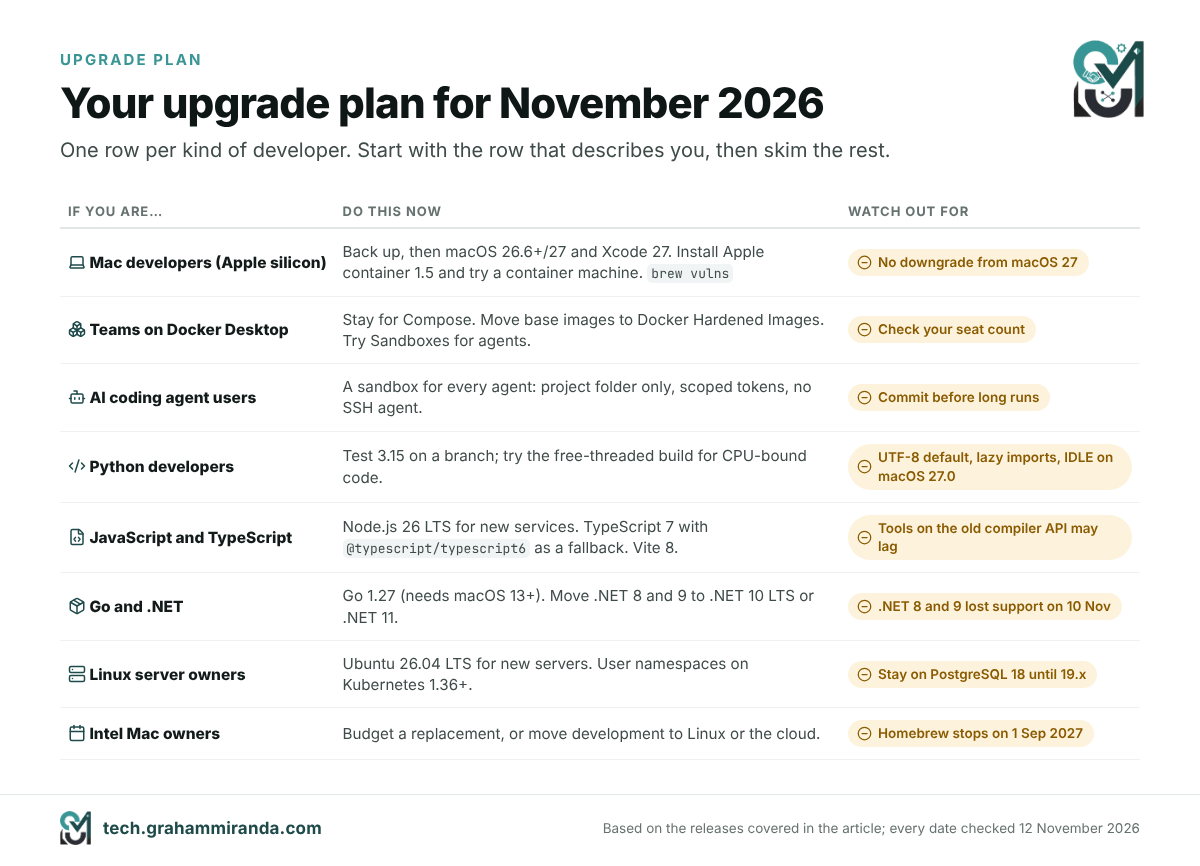
Desarrolladores de Mac con Apple silicon. Haz una copia de seguridad con Time Machine y luego pasa a macOS 26.6 o 27 y Xcode 27 cuando tus herramientas críticas los soporten. Instala Apple container 1.5 y crea una máquina de contenedores para tus compilaciones de Linux. Ejecuta brew update && brew upgrade, entonces brew vulns y brew tap.
Equipos con Docker Desktop. Quédate donde estás para el desarrollo basado en Compose. Pasa las imágenes base a Docker Hardened Images donde tenga sentido, prueba Docker Sandboxes para el trabajo con agentes y comprueba que tu número de licencias siga encajando con los términos de licencia de Docker.
Cualquiera que ejecute agentes de programación con IA. Dale a cada agente un sandbox: Docker Sandboxes, un Apple container básico con solo el proyecto montado o una VM de Lima. Nunca le des a un agente toda tu carpeta personal, tu agente SSH ni un token sin alcance limitado. Haz commit antes de cada ejecución larga.
Desarrolladores de Python. Prueba la 3.15 en una rama. Vigila el UTF-8 por defecto y cualquier código que pueda romperse con las importaciones perezosas, prueba la compilación free-threaded si tienes código limitado por CPU, y mantén IDLE lejos de macOS 27.0 hasta que llegue la corrección de tkinter.
Desarrolladores de JavaScript y TypeScript. Pasa los nuevos servicios de producción a Node 26 LTS. Prueba TypeScript 7 con @typescript/typescript6 como red de seguridad para las herramientas que necesitan la API antigua, y actualiza a Vite 8 si tus compilaciones van lentas.
Desarrolladores de Go y .NET. Actualiza a Go 1.27, teniendo en cuenta que necesita macOS 13 o posterior. Pasa ya cualquier cosa que siga en .NET 8 o 9 a .NET 10 LTS o .NET 11: ya están sin soporte.
Propietarios de servidores Linux. Usa Ubuntu 26.04 LTS para servidores nuevos, activa los espacios de nombres de usuario donde tu versión de Kubernetes los admita y quédate en PostgreSQL 18 hasta que la 19 haya tenido una versión puntual.
Usuarios de Mac con Intel. Tahoe es tu último macOS, y Homebrew deja de funcionar en Intel el 1 de septiembre de 2027. Planifica un reemplazo en el presupuesto de 2027, o traslada tu trabajo de desarrollo a una máquina Linux o a un entorno en la nube. Si estás sopesando las nuevas pantallas del MacBook Pro para ese reemplazo, te expliqué por qué elegí mini-LED en lugar de OLED, y comparé el MacBook Pro M1 con el M5 Pro de 16 pulgadas al completo.
Preguntas frecuentes
Apple container es la herramienta de línea de comandos de código abierto de Apple para crear, ejecutar, compilar y publicar contenedores Linux en un Mac. La versión 1.0 se publicó el 9 de junio de 2026. Ejecuta cada contenedor en su propia máquina virtual ligera mediante el paquete Swift Containerization de Apple, funciona con imágenes OCI estándar de cualquier registro y añadió las container machines: entornos Linux persistentes que comparten tu nombre de usuario y tu carpeta personal del Mac. La versión actual es la 1.5.0.
Todavía no, para la mayoría de los equipos. Apple container ejecuta las mismas imágenes y cubre comandos del día a día como run, build, exec, logs y push, pero no tiene Compose, ni políticas de reinicio, ni GUI, ni acceso a la GPU para los contenedores. Docker Desktop y OrbStack siguen siendo mejores para pilas Compose con varios servicios. Apple container encaja mejor para contenedores individuales, entornos de desarrollo Linux y cargas de trabajo en las que importa el aislamiento a nivel de VM.
Las container machines, nuevas en Apple container 1.0, son entornos Linux persistentes creados a partir de imágenes OCI normales. Cada una se ejecuta en su propia máquina virtual ligera, arranca el sistema init de la imagen y mapea tu nombre de usuario, tu carpeta personal y tu directorio actual del Mac dentro de Linux, así que puedes editar en macOS y compilar dentro de Linux sin ningún paso de copia. Se crean con container machine create y son lo más parecido que tiene el Mac al WSL de Windows.
No funciona en absoluto en Mac con Intel; necesita Apple silicon. Apple lo admite en macOS 26 Tahoe, y también funciona en macOS 27 Golden Gate. Sí funciona en macOS 15 Sequoia, pero con limitaciones reales: los contenedores no pueden comunicarse entre sí por la red, solo hay una red disponible y los mantenedores de Apple por lo general no arreglan problemas que no pueden reproducir en macOS 26.
Sí. Apple container y el paquete Containerization son de código abierto bajo la licencia Apache 2.0, sin suscripción, licencia por puesto ni cuenta. Descargas el paquete instalador firmado desde la página de releases de GitHub del proyecto. Las imágenes siguen viniendo de registros como Docker Hub, cuyos propios límites de tasa y condiciones se aplican cuando descargas de ellos.
No. No hay container compose comando, y Apple no ha dado un plazo, aunque el debate sobre Compose en el proyecto es uno de los más activos. Un archivo Compose pequeño se puede reescribir como un script de shell que inicie cada contenedor en la red por defecto, use name.domain nombres de host como db.test y sustituya depends_on con un bucle de espera. Las pilas de Compose más grandes están mejor en Docker Desktop u OrbStack.
Sí. Apple container consume y produce imágenes OCI estándar, así que las imágenes de Docker Hub, del registro de contenedores de GitHub o de un registro privado se ejecutan sin cambios, y las imágenes que compilas con container build a partir de un Dockerfile normal funcionan en cualquier otro sitio. Usa imágenes arm64 o multiarquitectura cuando puedas; las imágenes solo x86 necesitan la --rosetta de P2Pool.
No en Apple container ni en un contenedor Docker estándar: los contenedores Linux en un Mac no tienen paso directo a la GPU Metal, así que los modelos dentro de ellos se ejecutan en la CPU. Ejecuta el modelo de forma nativa con Ollama, LM Studio o MLX y llámalo desde tus contenedores, o deja que Docker Model Runner lo ejecute en el host. Podman con libkrun es la excepción, ya que envía el trabajo de GPU de llama.cpp a Metal a una velocidad casi nativa en las pruebas de Red Hat.
Su diseño ofrece un aislamiento más fuerte entre contenedores. Cada contenedor de Apple se ejecuta en su propia máquina virtual, así que un proceso que escape de su contenedor aterriza en una máquina virtual sin nada más dentro, mientras que en Docker Desktop todos los contenedores comparten una única máquina virtual Linux y un único kernel. Eso no lo hace inmune a fallos: la versión 1.3.1 corrigió seis avisos de seguridad en el manejo de imágenes. Mantenlo actualizado y recuerda que las container machines sacrifican a propósito el aislamiento en favor de la comodidad.
Comprueba que tu Mac tiene Apple silicon y macOS 26 o posterior, descarga el instalador firmado .pkg desde la página de releases de GitHub de Apple container, ejecútalo con tu contraseña de administrador y luego ejecuta container system start y acepta el kernel Linux recomendado. Pruébalo con container run --rm alpine echo hello. Actualízalo más tarde con /usr/local/bin/update-container.sh, después de detener los servicios con container system stop.
Docker Sandboxes, lanzado el 30 de enero de 2026, ejecuta agentes de programación con IA como Claude Code, Codex CLI, Copilot CLI y Gemini CLI dentro de microVM desechables. Cada sandbox monta solo la carpeta de tu proyecto, tiene su propio motor Docker sin acceso al de tu host y puede aplicar políticas de red a través de la sbx herramienta. Docker Cloud Sandboxes, lanzado el 24 de septiembre de 2026, ejecuta los mismos sandboxes en la nube de Docker.
macOS 27 Golden Gate, publicado el 14 de septiembre de 2026, solo funciona en Apple silicon, lo que convierte a macOS 26 Tahoe en la última versión para Mac con Intel. Se describe como el último macOS con Rosetta 2 completo, una instalación limpia no trae Python 2 ni PHP, y Xcode 27, que incluye Swift 6.4 con planificación de agentes, requiere macOS Tahoe 26.6 o posterior. No hay downgrade in situ, así que haz una copia de seguridad antes de actualizar.
Pruébalo primero y luego actualiza. Python 3.15, publicado el 9 de octubre de 2026, añade importaciones perezosas explícitas, frozendict y sentinel built-ins, un JIT experimental más rápido y UTF-8 como codificación por defecto. El cambio de codificación y las importaciones perezosas son lo más probable que afecte al código existente, así que ejecuta tu batería de pruebas en una rama. En macOS 27.0, python.org advierte de que IDLE y otras aplicaciones tkinter pueden colgarse al abrir diálogos.
En su mayoría no para los resultados de comprobación de tipos, que Microsoft mantuvo consistentes portando la lógica del compilador existente a Go, pero las herramientas que usan la API JavaScript del compilador pueden tardar en ponerse al día. TypeScript 7.0, publicado el 8 de julio de 2026, suele hacer que las compilaciones completas sean de 8 a 12 veces más rápidas. El paquete de @typescript/typescript6 Microsoft ofrece un tsc6 comando junto a la API 6.0 en paralelo para las herramientas que los necesiten.
Homebrew 7.0, publicado el 13 de septiembre de 2026, movió los Macs Intel al Tier 3, lo que significa que no habrá nuevas botellas precompiladas, y Homebrew dejará de funcionar en Macs Intel después del 1 de septiembre de 2027. Para quien tenga que quedarse en Intel, sugiere MacPorts. En Apple silicon, macOS 15 Sequoia, 26 Tahoe y 27 Golden Gate son plataformas Tier 1 con soporte completo.
El proyecto eligió la calidad por encima de su habitual fecha de lanzamiento de otoño. Durante el ciclo beta revirtió 53 commits, incluidas las consultas de grafos de propiedades SQL, la fusión y división de particiones, FOR PORTION OF y GROUP BY ALL, la mayoría de los cuales se esperan en la versión 20, y la detección de errores asistida por IA sacó a la luz problemas tardíos. El primer release candidate llegó el 15 de octubre de 2026, y la disponibilidad general está prevista para el 19 de noviembre de 2026.
Conclusión
Apple container 1.0 es la señal más clara en años de que Apple se toma en serio el desarrollo de Linux en el Mac. Una VM por contenedor es un diseño genuinamente distinto del de Docker Desktop, y el adecuado para un mundo en el que los agentes de IA ejecutan código que nadie ha leído. Las máquinas de contenedores convierten un Mac en una cómoda estación de trabajo Linux sin necesidad de un gestor de VM aparte. El ritmo desde junio —ocho versiones, un plugin de Kubernetes, una versión de seguridad y una skill para agentes— sugiere que Apple tiene intención de seguir así.
También es joven. Que no haya Compose, ni políticas de reinicio, ni GUI, ni GPU hace que la mayoría de los equipos con stacks de varios servicios deban seguir con Docker Desktop u OrbStack por ahora, y tratar Apple container como la herramienta para contenedores individuales, entornos Linux y trabajos sensibles al aislamiento. No es una crítica; es el aspecto que tiene la 1.x.
A su alrededor, 2026 remodeló el resto del stack: la salida de Intel del conjunto de herramientas del Mac ya tiene fechas, las herramientas básicas se volvieron más rápidas al reescribirse en Go y Rust, los valores por defecto de seguridad se endurecieron, y la IA pasó de escribir tu código a reescribir tu runtime y a encontrar los fallos en tu base de datos. Quienes menos lo van a notar son los desarrolladores que se mueven con calma: haz copia de seguridad, prueba en una rama, mete a los agentes en un entorno aislado y jubila los Mac con Intel antes de que Homebrew lo haga por ti.
¿Usas Apple container, OrbStack o Podman en tu Mac? Me gustaría saber qué ejecutas, qué se te rompió y qué mediste. Se agradecen las correcciones y las pruebas en contra: este artículo se actualiza a medida que estas herramientas publican nuevas versiones.
Aviso: Este artículo no contiene enlaces de afiliado ni contenido patrocinado. Mi empresa, Graham Miranda UG (haftungsbeschränkt), presta servicios de hosting y de TI y no gana nada con ninguna herramienta o empresa mencionada. Ninguna de las empresas mencionadas aquí ha revisado ni aprobado este artículo.
Última actualización: 12 de noviembre de 2026.